

« Achetez un haut débit plus rapide et inscrivez le mot de passe WiFi sur le menu » est un mauvais conseil pour un restaurant. Cela ne tient pas compte de ce qui se passe pendant un service complet, de qui peut accéder à vos équipements de paiement et du temps que le personnel passe à résoudre les connexions défaillantes. Un bon WiFi de restaurant exige de la capacité, de l'isolation et une solution de secours opérationnelle, et pas seulement un résultat de test de vitesse rassurant.
Pourquoi le WiFi dans les restaurants façonne désormais l'expérience gastronomique
Le WiFi invité n'est pas un supplément gratuit que les clients ne remarquent que lorsqu'ils demandent le mot de passe. Les clients utilisent leur téléphone tout en mangeant, et une connexion défaillante peut devenir un problème supplémentaire que votre équipe doit résoudre, au même titre que des couverts manquants ou une commande retardée.
Dans un sondage OnePoll d'août 2019 mené auprès de plus de 2 000 adultes britanniques, 26 % naviguaient sur Internet à table, 24 % n'avaient pas pu se connecter au WiFi du restaurant et 11 % ont déclaré qu'une mauvaise connexion avait gâché leur visite, bien que seulement 11 % cherchaient activement du WiFi lors du choix d'un endroit où manger. Il s'agit de constatations historiques et non d'une prévision d'adoption actuelle, mais la distinction est importante : les clients n'ont pas besoin de choisir votre établissement pour sa connectivité pour remarquer lorsqu'elle échoue.
Traiter la connectivité comme un élément du service
Ma recommandation est d'intégrer le WiFi dans la même réflexion de planification que le plan de salle, l'agencement de la cuisine et les paiements. Si vous attendez des clients qu'ils ouvrent des menus numériques, rejoignent un programme de fidélité ou passent commande sur leur téléphone, vous intégrez la connectivité au service que vous fournissez.
- Protégez l'expérience du repas : Simplifiez la connexion en ligne sans transformer la table en centre de support technique.
- Protégez les opérations : Maintenez l'activité des clients à l'écart des systèmes de paiement et des applications essentielles du restaurant.
- Protégez le choix : Permettez aux clients de commander et de payer avec l'aide du personnel lorsque leur téléphone ne fonctionne pas.
Ne jugez pas le WiFi dans les restaurants selon que le routeur est allumé ou non. Jugez-le selon la capacité des clients et du personnel à accomplir ce pour quoi ils sont venus.
Un client ne devrait pas avoir besoin de comprendre votre réseau pour apprécier votre restaurant.
Cela signifie qu'il faut planifier la capacité en salle lorsqu'elle est pleine, gérer les matériaux de construction difficiles, prévoir des options d'accès judicieuses et procéder à des vérifications régulières. Les fonctionnalités marketing viennent ensuite, une fois que le service sous-jacent fonctionne.
Dimensionner la capacité pour le service de pointe en restaurant
Une salle de restaurant vide n'est pas le bon endroit pour valider un réseau de restaurant. Un résultat de haut débit rapide avant l'ouverture ne vous apprendra pas grand-chose sur le comportement des terminaux portables, des caisses et des téléphones des clients lorsque le service bat son plein.
Bande passante, capacité radio et réactivité des applications sont des éléments différents. Souscrire un abonnement plus rapide ne corrigera pas un mauvais emplacement des points d'accès, des canaux saturés ou des connexions locales instables.
Utiliser les estimations de trafic comme point de départ
Les chiffres suivants proviennent d'une analyse du haut débit pour le secteur de l'hôtellerie-restauration au Royaume-Uni portant sur les exigences de POS et d'écrans de cuisine. Considérez-les comme des estimations de planification et non comme un substitut aux exigences de votre fournisseur POS ou aux mesures prises dans votre établissement.
Demande de trafic typique d'un restaurant et objectifs d'acceptation
| Type de trafic | Demande typique | Objectif d'acceptation |
|---|---|---|
| Trafic POS dans un restaurant typique à quatre caisses | Environ 10–30 Mbps | Transactions fiables pendant les heures de coup de feu |
| Demande globale liée au POS | Environ 30–80 Mbps | Capacité adaptée aux applications réellement connectées |
| Écrans de cuisine | Environ 1–5 Mbps | Les commandes apparaissent en 1 à 2 secondes |
| Navigation et envois des invités | Évaluer en fonction de votre capacité d'accueil et du mix d'appareils | Connexions stables sans perturber les opérations |
N'additionnez pas ces estimations aveuglément. Demandez au fournisseur ce que chaque chiffre de demande inclut, en particulier là où les services liés au POS se chevauchent.
Mesurer le service aux heures de pointe, pas seulement le circuit
Demandez à votre fournisseur réseau d'observer un service représentatif et de conserver un enregistrement au niveau applicatif. Demandez à un membre du personnel autorisé de passer des commandes de test identifiables, d'enregistrer le moment où la caisse les accepte et de confirmer leur apparition sur l'écran de la cuisine.
En parallèle de cet enregistrement, collectez :
- Clients connectés : détaillez le nombre par point d'accès et par zone de service.
- Conditions radio : vérifiez l'utilisation du canal, les tentatives de retransmission et le temps d'antenne 5 GHz disponible.
- Échecs de connexion : enregistrez les problèmes d'authentification, les déconnexions inattendues et les interruptions d'itinérance.
- Symptômes opérationnels : notez les commandes retardées, les nouvelles tentatives de paiement et les signalements du personnel avec les horodatages correspondants.
Utilisez les délais d'affichage en cuisine mentionnés ci-dessus comme test de recette, parallèlement à des connexions stables en cas de pleine occupation. Répétez le même exercice après toute modification afin de pouvoir comparer ce qui est comparable.
Dimensionnez les points d'accès en fonction des endroits où les personnes et les appareils se rassemblent, et non de la seule superficie au sol. Une salle de restaurant très fréquentée et un couloir calme ne doivent pas recevoir une capacité identique sous prétexte qu'ils ont une taille similaire.
Séparer les réseaux invités, personnel et POS
Pensez à votre réseau comme au bâtiment d'un restaurant. Les clients entrent par la porte principale, le personnel utilise une entrée réservée et la salle des caisses reste verrouillée. Donner un panneau d'entrée différent à chacun ne sert à rien si toutes les portes donnent sur le même couloir sans restriction.
C'est pourquoi un nom de réseau distinct n'est pas une preuve d'isolation. La question utile est de savoir à quoi un appareil connecté peut accéder.
Les recommandations pour les entreprises du National Cyber Security Centre préconisent le WPA2 ou ultérieur, en évitant les réseaux ouverts, en séparant le WiFi public du WiFi d'entreprise et en plaçant les appareils intelligents sur un VLAN séparé ou un réseau invité.
Attribuer un rôle défini à chaque groupe d'appareils
Utilisez les SSID, les noms de réseau que les utilisateurs sélectionnent, pour présenter les options d'accès. Utilisez les VLAN, des zones réseau séparées de manière logique, et des règles de pare-feu pour appliquer les limites sous-jacentes.
- Zone invités : Autoriser l'accès à Internet, refuser les destinations internes et empêcher toute communication inutile entre les appareils des invités.
- Zone personnel : Autoriser les outils dont les employés ont besoin pour leur rôle, plutôt qu'un accès non restreint à tout ce qui se trouve sur site.
- Zone POS : Restreindre les équipements de paiement et de caisse aux services explicitement requis.
- Zone équipements : Maintenir les caméras, imprimantes et autres appareils intelligents sous des règles distinctes. Placer les écrans de cuisine en fonction de leurs dépendances opérationnelles, et pas seulement parce qu'il s'agit d'écrans.
Gardez les interfaces de gestion accessibles uniquement via un réseau d'administration. Un client ne doit pas pouvoir ouvrir une console de point d'accès, une page de connexion de caméra ou un écran d'administration de pare-feu.

Partager l'infrastructure, pas un accès illimité
Vous pouvez planifier la connectivité des invités et du personnel sur une infrastructure sans fil commune sans leur donner les mêmes autorisations. Demandez à votre fournisseur de documenter quel réseau chaque appareil rejoint, quelles destinations lui sont nécessaires et quelle règle de pare-feu autorise cette communication.
Ne placez pas tous les équipements opérationnels dans une zone réservée au personnel disposant d'une large confiance par simple commodité. Une caméra n'a pas besoin du même accès qu'un ordinateur portable de responsable, et une imprimante n'a pas besoin d'accéder à votre base de données clients.
Règle pratique : Exigez des preuves de la séparation, et non une simple capture d'écran montrant des noms de WiFi différents.
Avant d'accepter l'installation, demandez au fournisseur de confirmer qu'un appareil invité ne peut pas accéder au sous-réseau du POS. Conservez ce résultat avec la documentation réseau, puis utilisez les vérifications répétables ci-dessous pour vous assurer que les modifications ultérieures n'ont pas affaibli ce périmètre.
Résoudre les zones d'ombre de connectivité en terrasse et en cuisine
Une cuisine peut sembler compacte sur un plan au sol tout en étant difficile à couvrir sans fil. Les équipements en acier inoxydable, les hottes d'extraction, les chambres froides et les armoires réfrigérées sont autant de raisons d'effectuer une étude sur le terrain au lieu de supposer qu'un point d'accès situé à proximité desservira le passe-plat.
À l'extérieur, l'erreur est souvent plus simple : on attend d'un point d'accès intérieur qu'il atteigne les tables éloignées de la terrasse à travers le bâtiment. N'acceptez pas une connexion qui ne fonctionne que lorsqu'un client oriente son téléphone dans une direction particulière.
Auditer là où les personnes travaillent et s'assoient réellement
Demandez des mesures aux tables, aux stations de service et au passe-plat, et pas seulement sous chaque point d'accès. Incluez la terrasse avec les portes dans leur position habituelle et la cuisine fonctionnant normalement.
Pour un contexte plus large de planification de bâtiment, le guide des solutions sans fil en intérieur de Facility Management Insights constitue une ressource complémentaire utile. Utilisez le guide d'ingénierie RF WiFi pour préparer vos questions concernant l'emplacement, la planification des canaux et les preuves d'audit que votre installateur doit vous fournir.
- Salles de restaurant : positionnez les points d'accès pour desservir les places occupées, plutôt que de les cacher là où le câblage s'avère pratique.
- Terrasses : spécifiez des équipements conçus pour l'extérieur lorsque cela est nécessaire et confirmez leur mode de raccordement au réseau.
- Équipements fixes critiques : privilégiez l'Ethernet filaire lorsque cela est possible au lieu de compter sur une couverture sans fil marginale.
- Parcours en cuisine : testez les terminaux portables le long des trajets empruntés par le personnel, y compris les transitions entre les zones de service.
Une vérification sur le terrain par le personnel avec un téléphone est utile pour repérer les problèmes évidents, mais elle ne remplace pas une véritable étude de couverture. Consignez l'emplacement, l'appareil et la tâche posant problème afin que votre fournisseur puisse reproduire le défaut.
Ne résolvez pas chaque point faible en augmentant la puissance d'émission. Demandez à l'installateur d'expliquer l'emplacement proposé et de prouver que le point d'accès et le périphérique client peuvent tous deux maintenir une connexion exploitable.
Comparaison des mots de passe partagés, des Portails Captifs et de l'accès sans mot de passe
Choisissez une méthode d'accès en observant ce qui se passe à table et lorsqu'un employé se déplace. L'option la plus facile à configurer n'est pas nécessairement la plus facile à exploiter.
Séparez l'authentification de l'isolation du réseau dans votre décision. Une connexion pratique ne dispense pas des limites décrites ci-dessus.
Comparer la charge opérationnelle globale
| Approche | Friction à table | Décision de sécurité | Capture de données | Administration et coût |
|---|---|---|---|---|
| Mot de passe partagé | Les clients saisissent une clé commune | Décider comment les identifiants sont modifiés et contrôlés | Nécessite un flux de travail séparé | Inclure le travail de distribution et de remplacement du mot de passe |
| Captive Portal | Les clients complètent une étape dans le navigateur | Examiner séparément l'authentification et le chiffrement sous-jacent | Peut présenter les conditions et les choix de consentement | Inclure le support, le design et l'intégration du portail |
| Accès sans mot de passe | Enregistrement initial, puis un parcours de retour plus simple sur les appareils pris en charge | Vérifier l'identité, le chiffrement et la révocation | Dépend de la conception de l'enregistrement et du consentement | Inclure la compatibilité, les licences et le support continu |
Un mot de passe partagé peut convenir à un service invité simple, à condition que le réseau lui-même soit correctement restreint. Cela devient un mauvais modèle d'accès pour le personnel lorsque tout le monde conserve le même identifiant et que personne ne gère la procédure de modification.
Ne partez pas du principe qu'un départ déconnecte automatiquement un ancien employé. Demandez quelle action permet de supprimer l'accès de cette personne sans obliger tous les autres employés à se reconnecter.

Tester l'inscription et le départ lors de la démonstration
Un Captive Portal peut présenter une page d'accueil personnalisée aux couleurs de votre marque, des conditions d'utilisation et des choix marketing. Exigez du fournisseur qu'il démontre ce qui se passe lorsque la page de connexion ne s'ouvre pas, que l'invité change d'application ou que le navigateur rejette le flux.
Conservez une page courte. Un client affamé ne devrait pas avoir à répondre à un questionnaire marketing pour ouvrir le menu.
Pour un accès sans mot de passe, renseignez-vous sur la prise en charge de Passpoint, également connu sous le nom de Hotspot 2.0, et d'OpenRoaming. Demandez une démonstration de l'inscription initiale par e-mail, de la connexion chiffrée et de la reconnexion automatique lors d'une visite ultérieure à l'aide des appareils utilisés par vos clients.
Pour l'accès du personnel, évaluez les options basées sur des certificats connectés à Microsoft Entra ID, Google Workspace ou Okta. Demandez au fournisseur de désactiver un compte d'employé de test et de démontrer ce qu'il advient de l'accès réseau de cet appareil.
- Compatibilité matérielle : Exigez la confirmation pour vos équipements et logiciels spécifiques Cisco Meraki, Aruba, Ruckus, Juniper Mist ou UniFi.
- Responsabilité du support : Établissez qui gère les échecs d'inscription, les appareils perdus et les modifications du fournisseur d'identités.
- Coût de fonctionnement : Comparez les licences, l'installation, le support et l'administration, et pas seulement le prix d'abonnement affiché.
Ma recommandation est simple : choisissez la méthode que votre équipe peut gérer pendant le service et que votre administrateur peut révoquer en toute fiabilité. N'achetez pas une promesse d'accès fluide sans tester les cas complexes.
Transformer les données WiFi des restaurants en insights marketing
Ne transformez pas une connexion réussie en une autorisation d'envoyer des messages marketing. Offrez aux clients un choix clair concernant l'adhésion aux programmes de fidélité et les messages de suivi, et veillez à ce que l'objectif reste compréhensible.
La question commerciale vraiment utile n'est pas de savoir combien d'appareils se sont connectés. Il s'agit de savoir si votre connectivité a aidé les clients à finaliser leurs commandes, à revenir dans l'établissement ou à accepter d'établir une relation avec votre restaurant.
Prendre en charge différents parcours clients
Concevez l'ensemble pour les commandes par QR code, les menus numériques, l'inscription au programme de fidélité, le paiement et le service assisté par le personnel. Ne considérez pas un client qui préfère s'adresser à un serveur comme quelqu'un qui n'a pas correctement adopté votre technologie.
Si un téléphone a plus beaucoup de batterie, qu'un portail ne s'ouvre pas ou qu'un client ne peut pas utiliser confortablement le menu numérique, le personnel doit disposer d'une alternative immédiate. Il peut s'agir d'un menu imprimé, d'un terminal portable du personnel ou d'une commande prise directement à table.
Un meilleur service numérique inclut un accès direct et clair à une personne humaine.
Une page d'accueil peut proposer l'inscription à un programme de fidélité sans en faire le centre du repas. Lorsque vos systèmes le permettent, les coordonnées transmises avec consentement et les informations de visite peuvent alimenter un CRM afin que votre équipe puisse envoyer un suivi pertinent plutôt que le même message à tout le monde.
Utilisez le guide de marketing WiFi pour cadrer ces flux de travail avant d'acheter des intégrations. Précisez quelles informations sont transférées, où elles vont et qui est responsable de maintenir leur exactitude.
Mesurer des résultats défendables
Construisez un petit tableau de bord opérationnel plutôt qu'une présentation remplie de totaux de connexions.
- Commandes terminées : vérifiez si les clients vont au bout du parcours de commande prévu.
- Inscriptions consenties : suivez les inscriptions de fidélité exploitables, et pas seulement les champs d'e-mail soumis.
- Visites répétées : évaluez les clients fidèles dans les limites de votre méthode de reconnaissance.
- Friction de service : enregistrez les réclamations liées à la connexion et les occasions où le personnel doit intervenir.
- Résultats des campagnes : distinguez les messages envoyés des réservations ou achats ultérieurs que vous pouvez raisonnablement leur associer.
Soyez prudent avec l'attribution. Un appareil qui revient n'est pas automatiquement la preuve qu'une campagne a généré un autre repas, et un décompte d'appareils n'est pas un décompte de clients.
Définissez d'abord l'objectif marketing, puis collectez le minimum d'informations nécessaires pour le soutenir. Votre salle de restaurant n'est pas un exercice de collecte de données agrémenté de nourriture.
Surveiller les performances et respecter les normes de conformité
L'installation est le début de la gestion du réseau, pas la fin. Quelqu'un doit être responsable des autorisations, des modifications, de la surveillance et des preuves que les restrictions fonctionnent toujours.
Une discussion sur la sécurité dans le secteur de l'hôtellerie-restauration faisant référence au Cyber Security Breaches Survey 2025/2026 du gouvernement britannique indique que la séparation entre le WiFi du personnel et celui des visiteurs au sein des grandes entreprises britanniques est tombée de 93 % à 85 % d'une année sur l'autre. Il ne s'agit pas d'une mesure de prévalence spécifique à la restauration, mais c'est un avertissement utile contre l'idée reçue selon laquelle la séparation restera intacte sans révision régulière.
Conserver une liste de contrôle d'isolation répétable
Demandez à votre prestataire informatique agréé d'effectuer ces vérifications à partir d'un appareil client ordinaire. Utilisez un inventaire convenu de destinations et de tests de connexion sécurisés, et non des tests intrusifs sur du matériel de paiement en direct.
- Confirmer le contexte du test : Enregistrer la date, l'appareil, le point d'accès et le réseau rejoint.
- Vérifier les destinations protégées : Tenter des connexions approuvées vers le POS, l'administration et les services de vidéosurveillance. L'accès invité doit être refusé.
- Vérifier un autre invité : Confirmer que les règles d'isolation des clients empêchent toute communication non souhaitée entre les appareils des clients.
- Vérifier les preuves : Examiner les journaux du pare-feu afin qu'une connexion échouée ne soit pas confondue avec une protection réussie lorsque la destination était hors ligne.
- Consigner et résoudre : Enregistrer les résultats attendus, les résultats réels, les exceptions et la personne responsable de la résolution.
Je recommande d'effectuer cette vérification chaque trimestre et après toute modification importante de fournisseur, de configuration ou d'accès. À la suite du départ d'un membre du personnel, confirmez également que ses identifiants et ses appareils enregistrés ne permettent plus d'accéder au réseau.
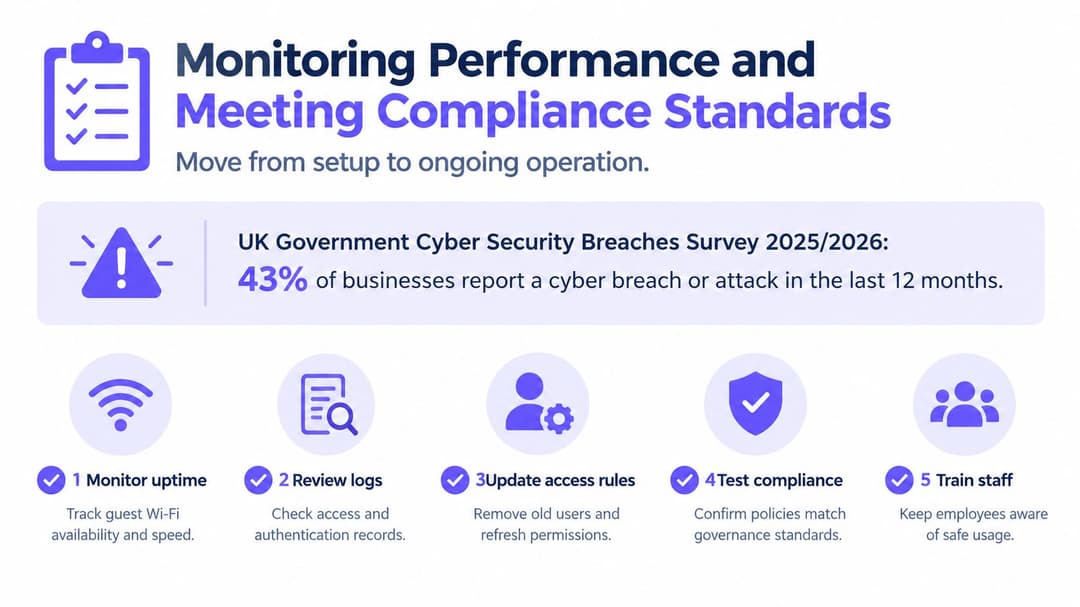
Surveiller ensemble les opérations et la gouvernance
Surveillez le nombre de clients aux heures de pointe, le temps d'antenne radio, la latence entre le point de vente et la cuisine, les échecs d'authentification, les alertes de points d'accès non autorisés et le trafic inattendu entre les appareils internes. Attribuez chaque alerte à un responsable et définissez une procédure d'escalade, au lieu de tout envoyer vers une boîte de réception non lue.
Utilisez le guide de sécurité WiFi pour entreprise pour structurer les évaluations des fournisseurs. Exigez un historique des modifications d'accès, de la maintenance des firmware et des exceptions non résolues.
Pour les données personnelles, articulez votre révision autour de la confidentialité, de l'intégrité et de la disponibilité. Demandez à votre conseiller en confidentialité de confirmer les mesures techniques et organisationnelles appropriées dans le cadre du UK GDPR.
Pour les paiements, demandez à votre fournisseur de services de paiement ou à votre évaluateur d'examiner le périmètre réseau réel et les preuves fournies. La segmentation facilite la gestion des risques ; elle ne constitue pas un certificat de conformité PCI-DSS. N'acceptez jamais un badge sur un tableau de bord à la place de cette évaluation.
Planifier le déploiement du WiFi de votre restaurant ce mois-ci
Ne remplacez pas tout avant de comprendre l'installation actuelle. Commencez par un inventaire, mesurez les problèmes et pilotez les changements là où le personnel peut fournir des retours utiles.
Passer de l'audit à un pilote contrôlé
La première semaine est consacrée à la découverte. Répertoriez les SSID, les points d'accès, les équipements connectés et les personnes disposant d'un accès administrateur. Établissez qui connaît le mot de passe du personnel et identifiez les appareils qui partagent actuellement l'accès avec les caisses ou les systèmes de cuisine.
La deuxième semaine est consacrée à l'observation. Demandez à votre prestataire d'assister à un véritable service du vendredi ou du samedi et d'utiliser la méthode de mesure ci-dessus. Parcourez la salle à manger, la terrasse et le passe-plat avec le personnel, en enregistrant les dysfonctionnements par emplacement et par tâche au lieu d'accepter « le WiFi est lent » comme diagnostic.
- Semaine trois, la conception : validez le modèle d'accès, les limites du réseau et les responsabilités du support avec votre responsable informatique ou votre prestataire géré. Rédigez les contrôles d'isolation et les critères d'acceptation avant que quiconque ne modifie la configuration.
- Semaine quatre, le pilote : déployez la conception validée dans une zone de restauration facile à gérer. Recueillez les retours des clients, des serveurs et du personnel de cuisine, corrigez les anomalies et étendez le dispositif uniquement lorsque les résultats répondent à vos critères.
Faire du passage de témoin une étape intégrante du projet
Exigez un inventaire à jour des équipements, un schéma réseau, des contacts de support désignés et une procédure de récupération documentée. Votre responsable de garde doit savoir comment signaler une panne sans que l'on s'attende à ce qu'il administre le réseau.
Conservez une solution de secours pour la prise de commande et les paiements que votre équipe a déjà expérimentée. Planifiez les travaux perturbateurs en dehors des heures de service et déterminez qui peut autoriser un retour en arrière si le projet pilote échoue.
Commencez cette semaine par identifier le propriétaire de chaque identifiant partagé. La première correction que je prioriserais est la suppression du mot de passe partagé du personnel, avec une transition contrôlée vers un accès révocable individuellement plutôt qu'un changement brutal qui déconnecterait l'équipe.
Purple propose un accès invité sans mot de passe et une connectivité du personnel basée sur l'identité sans vous obliger à gérer des serveurs RADIUS sur site. Visitez Purple pour évaluer le matériel existant de votre restaurant, votre système d'identité du personnel et mettre en place un projet pilote prouvant la fiabilité de l'accès et la séparation avec les équipements de paiement.


