
WPA to WPA2 enterprise migration and security advisor
Model cryptographic risk, eliminate TKIP airtime throttling, plan Cloud RADIUS 802.1X workloads, and design zero-downtime cutover sequences for enterprise wireless estates.
Migration parameters
Migration risk & capacity analysis
Secure Risk ProfileVous êtes probablement confronté à un réseau auquel personne n'a voulu toucher depuis des années. Il peut s'agir d'un ancien SSID invité dans un hôtel, d'un WLAN utilitaire pour scanners portables ou d'un réseau de bureau "temporaire" devenu permanent par accident. Il fonctionne toujours, les utilisateurs s'y connectent toujours, et comme la modification du WiFi peut perturber les opérations réelles, on le laisse de côté.
C'est exactement de cette façon qu'une sécurité WiFi fragile persiste en production.
Une migration du WPA vers le WPA2 n'est pas un simple nettoyage de configuration. C'est le moment de décider si la sécurité périphérique sans fil de votre entreprise doit continuer à reposer sur un secret partagé, ou évoluer vers un accès basé sur l'identité que vous pouvez contrôler, auditer et révoquer proprement. Si vous vous contentez de remplacer un acronyme par un autre, vous améliorerez la situation. Si vous profitez de ce changement pour transférer les accès sensibles vers une authentification par utilisateur, vous résoudrez le problème en profondeur.
Pourquoi votre réseau WPA est une bombe à retardement
Si un ancien SSID WPA est toujours actif, il ne s'agit pas d'un héritage inoffensif. C'est un point faible actif. Le schéma habituel est bien connu : un profil d'AP oublié, un réseau invité qui n'a jamais été repensé ou un SSID d'exploitation dont dépendent encore quelques appareils tenaces. Personne ne veut provoquer d'interruption de service, de sorte que le WPA reste en place bien au-delà de sa durée de vie sûre.
Pourquoi le WPA n'est pas une solution d'avenir
Le WPA a été introduit comme solution temporaire après le WEP. Le WPA2 est ensuite devenu la référence après sa ratification et son lancement de certification en 2004, remplaçant le WPA et passant au CCMP basé sur AES avec une clé de 128 bits au lieu de l'approche TKIP antérieure du WPA, tout en ajoutant un support formel d'authentification Enterprise pour les identifiants par utilisateur, comme détaillé dans l'historique du Wi-Fi Protected Access. Ce changement est crucial car la sécurité sans fil a cessé de concerner uniquement le chiffrement pour se concentrer sur le contrôle d'accès.
TKIP est l'indice révélateur. Si votre réseau dépend encore d'un protocole conçu comme une transition autour d'une cryptographie obsolète, vous n'exploitez pas un WLAN moderne. Vous portez une dette de compatibilité sur la partie la plus exposée de votre réseau.
Pour de nombreuses organisations britanniques, cela n'a rien de théorique. Un réseau invité, un SSID de back-office ou un pont sans fil pour appareils hérités peuvent subtilement devenir la voie d'accès la plus simple dans un environnement qui dispose par ailleurs de contrôles décents.
Règle pratique : si le WPA est encore activé quelque part chez vous, traitez cette situation comme un incident imminent qui n'attend que la bonne opportunité.
La vraie décision n'est pas entre WPA ou WPA2
Le passage technique du WPA au WPA2 est simple. Le choix stratégique ne l'est pas. Deux voies s'offrent à vous :
- WPA2-Personal est rapide à déployer et simple à mettre en œuvre lorsque vous avez besoin d'un remplacement rapide.
- WPA2-Enterprise utilise des identifiants individuels et convient aux environnements où l'accès du personnel, la séparation des invités ou l'auditabilité sont importants.
Cette distinction importe plus que ne le reconnaissent de nombreux guides de migration. Remplacer le WPA par le WPA2-PSK améliore le modèle de chiffrement, mais vous laisse toujours dépendant d'un mot de passe partagé. Passer à la version Enterprise modifie entièrement le modèle opérationnel.
Si vous passez en revue les options de types de sécurité WiFi, c'est le moment d'arrêter de penser uniquement à la compatibilité et de commencer à penser à l'identité, à la révocation et au contrôle.
Audit de votre réseau et de vos appareils pour le WPA2
Avant de modifier le moindre SSID, établissez un inventaire précis. La plupart des migrations sans fil échouent non pas parce que le WPA2 est complexe, mais parce qu'on découvre trop tard qu'un scanner de dépôt, une imprimante, une caisse, un contrôleur d'ascenseur ou un appareil médical ne parvient plus à se reconnecter après la coupure.
Commencez par ce qui est réellement utilisé, et non par ce qui devrait l'être.
Construisez l'inventaire depuis la périphérie du WLAN vers l'intérieur
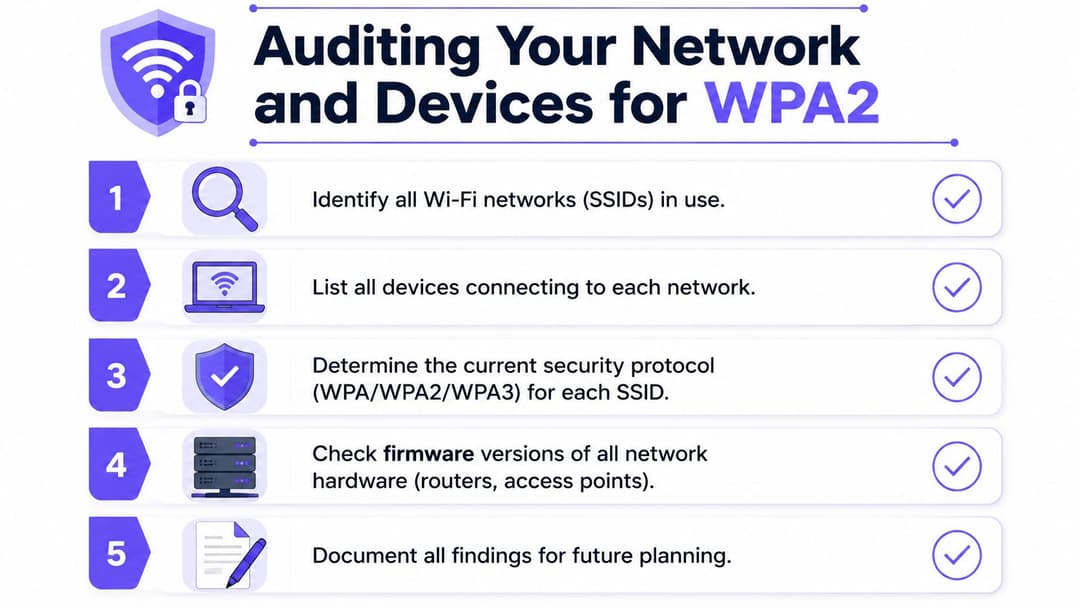
Un audit utile procède par étapes. Identifiez d'abord chaque SSID diffusé. Associez ensuite les groupes d'AP, les sites et les VLAN qui se trouvent derrière eux. Dressez enfin la liste des appareils qui s'associent à chaque SSID.
Utilisez les données des contrôleurs de plateformes telles que Meraki, Aruba, Mist, Ruckus, UniFi ou la console de gestion de votre fournisseur actuel. Ne vous fiez pas uniquement aux noms. Les réseaux "Guest-old", "scanner-temp" et "backoffice2" sont souvent les endroits où subsiste une sécurité obsolète.
Un inventaire pratique doit inclure :
- SSID et objectif. Notez s'il est destiné aux invités, au personnel, à l'IoT, aux opérations ou aux prestataires.
- Mode de sécurité. Enregistrez si le SSID utilise le protocole WPA, WPA2-Personal, WPA2-Enterprise ou une configuration mixte.
- Dépendance d'authentification. Vérifiez si le SSID repose sur une clé partagée, un service RADIUS interne ou une exception non documentée.
- Type de clients. Regroupez les appareils en ordinateurs portables, mobiles, imprimantes, scanners, équipements audiovisuels, capteurs, caisses et terminaux spécialisés.
- Responsable métier. Chaque SSID doit avoir un responsable désigné capable d'approuver les fenêtres de modification et d'accepter la mise hors service des appareils non conformes.
Vérifiez l'infrastructure, pas seulement les clients
Un point d'accès peut théoriquement prendre en charge le WPA2 et pourtant faire dérailler votre migration en pratique en raison d'un micrologiciel obsolète, de modèles hérités ou de profils en mode mixte. Examinez le micrologiciel des AP, les versions des contrôleurs et les paramètres de sécurité radio hérités. Si votre parc s'étend sur plusieurs générations de matériel, vérifiez chaque site plutôt que de supposer qu'un seul modèle s'applique uniformément à tous.
Les anciens SSID survivent souvent parce qu'ils sont liés à d'anciens objets de stratégie. Supprimez les hypothèses avant de supprimer les profils.
Là où les organisations se font piéger, c'est dans le comportement de repli. Vous pensez peut-être migrer un SSID WPA vers WPA2, mais la configuration héritée autorise toujours des modes de transition qui maintiennent des comportements faibles sous un nom différent.
Un audit sans fil doit également s'accompagner d'un test d'exposition plus large. Si vous examinez déjà les voies d'accès à distance, les systèmes orientés vers Internet et les limites d'accès des invités, il vaut la peine de chercher à sécuriser votre périmètre externe en même temps. Une couverture sans fil faible et une exposition externe faible proviennent souvent de la même habitude opérationnelle : des exceptions qui sont devenues permanentes.
Décider des mesures à prendre pour les appareils hérités
Certains parcs d'équipements plus anciens peuvent passer à WPA2 sans problème. D'autres non. C'est là que la plupart des conseils deviennent inutiles, car "mettre à niveau l'appareil" n'est pas un plan opérationnel lorsque l'appareil est lié à un contrat de service ou contrôle un processus en cours.
La planification de la migration pour les parcs d'appareils plus anciens au Royaume-Uni représente un réel défi. La réponse pratique consiste à segmenter les terminaux existants, à maintenir l'accès WPA2 uniquement sous haute isolation, et à n'utiliser les modes de transition que comme une solution temporaire - en particulier dans les parcs d'équipements dotés d'appareils à longue durée de vie, d'appareils visiteurs et de flottes BYOD mixtes, comme l'explique cette discussion communautaire sur la migration.
Un tableau de décision simple peut vous aider :
| Type d'appareil | S'il prend en charge le WPA2 de manière fiable | Si ce n'est pas le cas |
|---|---|---|
| Ordinateurs portables et téléphones du personnel | Migrer vers l'SSID cible du personnel | Supprimer de l'ancien SSID et corriger |
| Appareils invités | Migrer vers un flux d'intégration invité WPA2 ou plus fort | Ne pas conserver d'accès faible pour ces appareils |
| Imprimantes et scanners | Tester d'abord sur un segment WPA2 isolé | Maintenir sur un segment hérité isolé en attendant le remplacement |
| IoT et systèmes de bâtiment | Placer sur un VLAN dédié avec une politique stricte | Maintenir isolé et documenter le plan de mise hors service |
La clé réside dans la priorité. Transférez d'abord les utilisateurs, puis les appareils courants, et enfin le matériel plus spécifique. Ne laissez pas le terminal le plus problématique dicter la posture de sécurité de tous les autres.
WPA2-Personal vs WPA2-Enterprise : un choix stratégique
Cette question est souvent présentée sous l'angle de la complexité. Ce n'est pas le cas. C'est une question de contrôle.
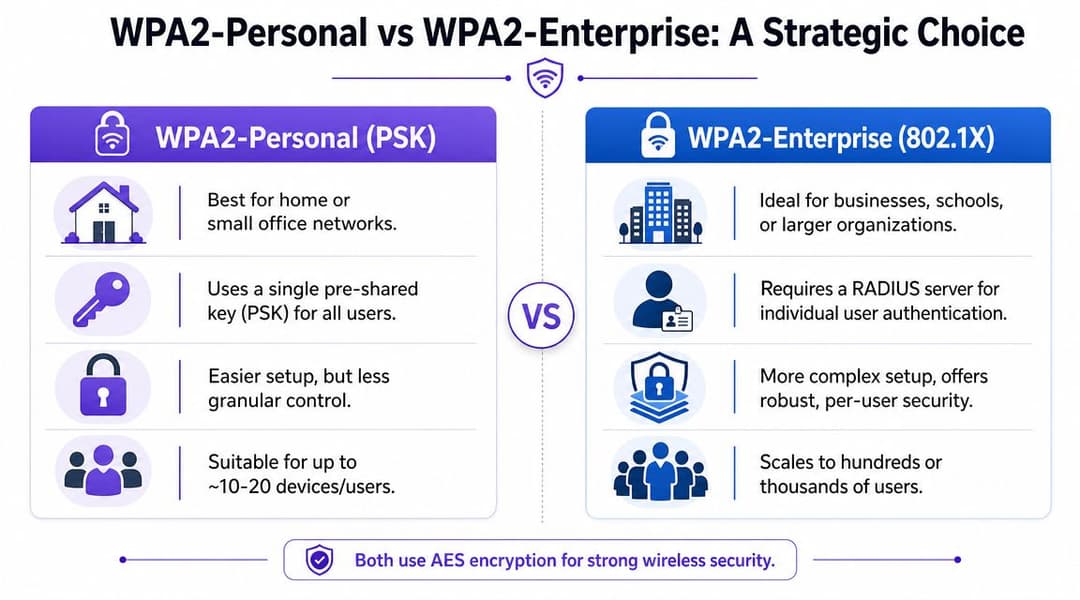
Si vous choisissez le WPA2-Personal, vous optez pour un accès partagé. Si vous choisissez le WPA2-Enterprise, vous optez pour une identité individuelle. Ce sont deux modèles de sécurité différents, pas seulement des écrans de configuration distincts.
Quelle place pour le WPA2-Personal
WPA2-Personal est utile lorsque l'environnement est restreint, statique et peu complexe. Un petit café, un bureau de projet temporaire ou un réseau opérationnel à usage unique peut accepter ce compromis car la vitesse de déploiement importe plus que la granularité de l'identité.
L'attrait est évident :
- C'est rapide à configurer. Vous définissez une phrase de passe sur le SSID et mettez à jour les clients.
- Pas besoin de RADIUS. Cela élimine les coûts d'infrastructure.
- Idéal pour les cas d'usage simples d'invités ou d'utilitaires. Surtout là où les utilisateurs n'ont pas besoin d'un accès différencié.
Mais la faiblesse est structurelle. Chaque utilisateur et chaque appareil partagent le même secret. Le contrôle des modifications devient complexe. Les départs de collaborateurs se gèrent de manière brute. La traçabilité disparaît.
Pourquoi le WPA2-Enterprise change la donne
WPA2-Enterprise est le bon choix lorsque les utilisateurs, les appareils et les droits d'accès doivent être distincts. Il utilise 802.1X/RADIUS, ce qui signifie que le réseau peut authentifier chaque utilisateur ou appareil individuellement au lieu de laisser entrer tout le monde avec un seul mot de passe.
Cela vous offre plusieurs avantages :
- Des identifiants par utilisateur ou par appareil au lieu d'une clé PSK unique pour tout le monde
- Une révocation plus nette lorsqu'un collaborateur s'en va ou qu'un appareil est perdu
- Une meilleure audibilité pour le personnel et les terminaux gérés
- Des options de segmentation plus fortes car la politique peut suivre l'identité
Si vous avez besoin d'un rappel sur le fonctionnement d'un serveur RADIUS dans l'authentification WiFi, il est utile de considérer l'AP comme le gardien et RADIUS comme l'autorité qui décide qui est autorisé à passer.
Les mots de passe partagés sont faciles à distribuer et difficiles à contrôler. Les identifiants individuels sont plus complexes à lancer, mais bien plus simples à gérer au quotidien.
Lequel devriez-vous choisir
Utilisez cette règle empirique :
- Utilisez le WPA2-Personal si le SSID a une portée limitée, si la base d'utilisateurs est restreinte et si l'impact d'un piratage est limité.
- Choisissez le WPA2-Enterprise lorsque le personnel se connecte, que plusieurs sites partagent la même politique, que des prestataires vont et viennent, ou que les flux d'invités et d'entreprise doivent rester opérationnellement séparés.
Pour tout réseau d'entreprise qui supporte l'accès du personnel, WPA2-Enterprise est la voie la plus solide. C'est également la meilleure étape intermédiaire vers un accès sans mot de passe et basé sur l'identité par la suite. WPA2-Personal peut être une solution temporaire valable. Ce ne devrait pas être votre architecture à long terme pour les SSIDs sensibles.
Guide de configuration : migrer vos SSID vers WPA2
Une fois l'audit terminé, procédez avec précaution et assurez-vous que la migration reste sans surprise. Les bascules les plus sûres sont celles qui réservent peu d'imprévus, qui s'appuient sur des responsabilités claires et qui ne comportent aucun paramètre de repli masqué.
Le point technique le plus important est simple : lors des migrations de WPA vers WPA2, le mode de défaillance le plus risqué est de laisser TKIP ou le mode mixte de repli activé. La méthode pratique consiste à imposer uniquement le WPA2-AES/CCMP only, à désactiver le WPS, et à valider la réassociation des clients après avoir modifié le profil de sécurité du SSID. Les mêmes conseils soulignent également la faiblesse opérationnelle du WPA2-Personal : une clé PSK compromise affecte l'ensemble du réseau, c'est pourquoi il est préférable de migrer les SSID sensibles vers le WPA2-Enterprise (802.1X/RADIUS), comme expliqué dans cet aperçu de la migration vers WPA2 et WPA3.
Première option pour WPA2-Personal
Si vous optez pour la méthode PSK, veillez à ce qu'elle reste limitée et délibérée.
Créez un registre de modification avec l'état cible exact
Notez les paramètres SSID actuels, les paramètres de chiffrement cibles, le mappage VLAN, la plage DHCP, les ACL, le comportement du portail si nécessaire, et les actions de restauration. En cas de problème, votre mémoire ne vous sauvera pas.Configurez le SSID sur WPA2 uniquement avec AES/CCMP uniquement
Ne laissez pas le mode mixte WPA/WPA2 activé pour des raisons de commodité. Cela maintiendrait la faille existante et irait à l'encontre de l'objectif de la migration.Désactivez le WPS
Le WPS n'a pas sa place sur une infrastructure d'entreprise. S'il est activé, désactivez-le pendant que vous y êtes.Utilisez une clé PSK neuve, et non une clé recyclée
Ne reprenez pas l'ancien secret partagé pour le basculer dans un nouveau mode de sécurité. Une migration est le moment idéal pour le renouveler complètement et contrôler qui le reçoit.Migrez d'abord les appareils pilotes à faible risque
Testez avec un ordinateur portable représentatif, un téléphone géré et un appareil opérationnel de chaque catégorie clé. Si le pilote fonctionne, étendez le déploiement par phases.Supprimez rapidement l'ancien SSID WPA une fois le basculement stable
Conserver les deux en parallèle trop longtemps incite les utilisateurs et les appareils non gérés à revenir vers l'option la moins sécurisée.
Deuxième voie pour le WPA2-Enterprise
Le mode Enterprise demande plus de planification, mais il vous offre un réseau que vous pouvez réellement gouverner.
Au niveau traditionnel, les pièces mobiles sont familières :
- Authentificateur. Le point d'accès ou le contrôleur WLAN
- Supplicant. L'appareil client
- Serveur d'authentification. Généralement RADIUS
- Source d'identité. Un annuaire ou un fournisseur d'identité utilisé pour valider l'utilisateur ou l'appareil
L'ancienne méthode consistait à déployer un serveur RADIUS sur site, à l'intégrer à Active Directory ou à un autre annuaire, à définir des politiques réseau et à gérer manuellement les paramètres du suppliant. Cela fonctionne toujours, et dans certains environnements réglementés ou hautement personnalisés, cela peut encore être approprié.
Ce qui fonctionne et ce qui échoue généralement
Ce qui fonctionne :
- Intégration par certificat ou identifiant géré
- Séparation claire des SSID pour le personnel, les invités et l'IoT
- Politique liée aux groupes d'annuaires ou aux classes d'appareils
- Un déploiement progressif avec des profils d'appareils validés
Ce qui échoue généralement :
- Un WiFi personnel avec mot de passe unique et une mauvaise discipline de départ des employés
- Un seul SSID Enterprise tentant de desservir toutes les catégories d'appareils
- Une configuration ad hoc du supplicant par les utilisateurs finaux
- Garder le PSK comme solution de secours « réelle » pour quiconque rencontre des difficultés
Si votre plan d'assistance pour le sans-fil consiste à "leur fournir le mot de passe de secours", vous n'avez pas déployé une solution Enterprise. Vous avez déployé un contournement.
Une approche plus moderne consiste à conserver le modèle 802.1X tout en délestant la charge opérationnelle vers une plateforme gérée, plutôt que de créer et de maintenir l'infrastructure complète vous-même. C'est là que les services basés sur l'identité et gérés dans le cloud prennent tout leur sens. Par exemple, Purple prend en charge les protocoles WPA2-Enterprise et WPA3-Enterprise avec 802.1X, s'intègre aux annuaires tels que Microsoft Entra ID, Google Workspace et Okta, et peut remplacer les processus de mots de passe partagés par un enregistrement et une révocation basés sur des certificats, directement liés aux changements d'identité.
Séquence de bascule générique compatible avec tous les fournisseurs
Que vous utilisiez Meraki, Aruba, Ruckus, Mist, UniFi ou un autre WLAN d'entreprise, la séquence reste globalement la même :
- Clonez le SSID existant dans un profil de staging plutôt que de modifier le SSID actif à l'aveugle.
- Appliquez le mode de sécurité cible. WPA2-AES/CCMP uniquement pour la cible de migration.
- Confirmez le VLAN et la politique de pare-feu avant les tests d'authentification. Une association réussie ne garantit pas un accès fonctionnel.
- Testez l'itinérance et la réassociation sur au moins deux points d'accès.
- Vérifiez les journaux d'activité pour détecter les échecs d'association, les refus de politique et les tentatives répétées.
- Migrez par cohortes. Le personnel d'abord, les appareils spécialisés ensuite, et les clients existants obsolètes en dernier.
- Supprimez l'accès non sécurisé une fois que l'état cible est validé.
Cette dernière étape est essentielle. Les paramètres de secours temporaires ont tendance à se transformer en architecture permanente.
Valider la migration et planifier le retour arrière
Une bascule sans fil n'est pas terminée lorsque les appareils se connectent. Elle est terminée lorsque les bons appareils se connectent, que les mauvais ne le font pas, et que les équipes de support savent à quoi ressemble une situation normale après le changement.
Validez par type d'utilisateur et classe d'appareil
Ne vous contentez pas de tester avec votre propre ordinateur portable avant de valider. Établissez une liste de validation rapide qui couvre l'usage réel :
- Test des terminaux du personnel. Connectez-vous au réseau, passez d'un point d'accès à un autre, verrouillez puis réactivez l'appareil, et reconnectez-le après une mise en veille.
- Test des appareils mobiles. Testez un iPhone ou un appareil Android récent si ces derniers font partie du périmètre.
- Test des appareils opérationnels. Incluez au moins un scanner, une imprimante, un terminal de paiement ou un terminal spécialisé selon les besoins.
- Test du parcours invité. Si le SSID s'adresse aux visiteurs, validez l'ensemble du parcours, de l'association à l'accès internet.
Pour les déploiements Enterprise, examinez également les journaux d'authentification. Les tentatives échouées révèlent souvent des incompatibilités de politiques, des problèmes de certificats ou des appareils tentant d'utiliser des profils obsolètes de l'ancien réseau sans fil.
Utilisez une liste de contrôle pour le jour J
Le premier jour suivant la bascule est le moment où la plupart des défauts masqués apparaissent. Gardez l'analyse simple et reproductible.
| Vérification du jour 1 | Éléments à surveiller |
|---|---|
| Échecs d'association | Appareils bloqués lors de la connexion ou réessayant de manière répétée |
| Journaux d'authentification | Comptes du personnel rejetés, identifiants obsolètes, incohérences de politique de sécurité |
| Comportement d'itinérance | Utilisateurs perdant leurs appels ou sessions lors de leurs déplacements |
| Tendances du support technique | Même modèle d'appareil ou même site apparaissant de manière répétée | Utilisateurs se reconnectant aux anciens SSIDs ou demandant un accès de repli |
Les migrations les plus réussies sont celles où le retour arrière est documenté mais rarement nécessaire.
Prévoyez un retour arrière avant le déploiement
Un plan de retour arrière n'a pas besoin d'être élaboré. Il doit être précis. Capturez les anciens paramètres de sécurité du SSID, l'ancienne méthode d'authentification, toutes les liaisons VLAN d'origine et les étapes exactes pour les réactiver si un service critique échoue.
Décidez également de qui peut autoriser le retour arrière. Si un responsable d'entrepôt signale un problème sur un seul appareil, cela ne suffit pas pour réverser l'ensemble du parc. Si un système patient, un flux de paiement ou un processus opérationnel clé échoue, vous devrez peut-être agir rapidement.
Un plan de retour arrière pratique comprend :
- Des captures d'écran enregistrées ou une configuration exportée du profil WLAN précédent
- Des décideurs désignés pour l'approbation du retour en arrière
- Une limite de temps pour observer le problème avant d'annuler les modifications
- Un modèle de communication pour le centre de services et les équipes sur site
Un bon plan de retour arrière réduit la panique. Il rend également les équipes plus enclines à supprimer les anciens paramètres obsolètes, car elles savent qu'elles peuvent restaurer l'état précédent en toute sécurité si nécessaire.
Du WPA2 au Zero Trust : l'avenir de l'accès réseau
Une migration réussie de WPA vers WPA2 en vaut la peine. Elle supprime la sécurité sans fil obsolète, vous place sur une base plus solide et libère de l'espace pour nettoyer des années d'exceptions héritées.
Ce n'est pas encore l'état final.
Le WPA2 est issu d'une époque antérieure de la conception des réseaux. Même le WPA2-Enterprise, bien que beaucoup plus robuste que le PSK, dépend toujours de modèles que de nombreuses équipes trouvent lourds à gérer sur le plan opérationnel si elles construisent tout elles-mêmes. C'est pourquoi la stratégie sans fil moderne s'oriente vers un accès basé sur l'identité, une intégration reposant sur des certificats et une politique de sécurité qui suit les utilisateurs et les appareils plutôt qu'un secret partagé.
Ce qui change dans un modèle Zero Trust
Le Zero Trust au niveau de la couche sans fil signifie que le réseau cesse de considérer la possession d'un mot de passe comme une preuve de légitimité. L'accès est lié à une identité vérifiée, à l'état de l'appareil ou à une intégration gérée, et la révocation intervient dès que le statut change dans l'annuaire - et non lorsqu'on pense à modifier un mot de passe WiFi.
Ce changement résout plusieurs problèmes de longue date :
- Le départ du personnel devient immédiat car l'accès peut être révoqué directement via le système d'identité
- L'accès invité devient plus fluide car les utilisateurs n'ont pas besoin d'un mot de passe partagé et réutilisé
- Les environnements multi-locataires et mixtes deviennent gérables car l'accès peut être segmenté sans multiplier les mots de passe
- Les exceptions des systèmes hérités deviennent visibles car elles se démarquent par rapport à un accès basé sur l'identité par défaut
Pourquoi cela fait de la migration WPA2 une partie intégrante d'un plan plus vaste
La valeur pratique d'un projet de WPA vers WPA2 est qu'il force un examen rigoureux des SSIDs, des classes d'appareils et des modèles d'accès. C'est utile car ce même travail soutient l'étape suivante : réduire la dépendance aux clés partagées et à l'intégration manuelle en général.
Les plateformes construites autour de Passpoint, Hotspot 2.0, OpenRoaming et de l'intégration d'annuaires modifient la définition même d'un "WiFi sécurisé" dans les environnements réels tels que les hôtels, les parcs de vente au détail, les sites de santé, les hubs de transport et les bâtiments multi-locataires. Au lieu de demander qui connaît le mot de passe, le réseau demande si l'utilisateur ou l'appareil possède une identité valide et la bonne politique.
Si vous planifiez cette prochaine étape, le Zero Trust network access est le cadre idéal. Il intègre le WiFi dans la même logique de sécurité que la gestion des terminaux, le SSO et l'accès conditionnel, plutôt que de traiter le sans-fil comme une exception à part.
L'état final pratique
Pour les projets futurs, le modèle le plus durable se présente ainsi :
- Les invités bénéficient d'un enregistrement fluide et chiffré plutôt que de solutions de contournement par Captive Portal
- Le personnel se connecte avec des identifiants gérés ou des certificats
- Les appareils IoT et hérités bénéficient d'un accès strictement limité, souvent sur des politiques isolées
- Les modifications d'accès suivent l'annuaire, et non le mot de passe affiché sur le tableau d'affichage
Cela ne rend pas le WPA2 obsolète pour autant. Cela en fait une transition. Pour de nombreux parcs informatiques, le WPA2-Enterprise est la passerelle entre un réseau WLAN faible à mot de passe partagé et un modèle beaucoup plus proche du Zero Trust.
Si vous effectuez une migration de WPA vers WPA2 uniquement parce qu'un audit l'a exigé, vous obtiendrez un réseau plus sûr. Si vous profitez de cette migration pour remplacer la confiance partagée par une identité vérifiée, vous obtiendrez une architecture que vous n'aurez pas besoin de refaire l'année prochaine.
Si votre équipe abandonne le WPA et souhaite éviter de se retrouver à nouveau dans l'impasse d'un mot de passe partagé, Purple mérite d'être évalué pour votre prochaine étape. Il prend en charge le WPA2-Enterprise et le WPA3-Enterprise avec 802.1X, se connecte aux fournisseurs d'identité tels que Microsoft Entra ID, Google Workspace et Okta, et permet de remplacer les clés pré-partagées ainsi que les frictions du Captive Portal par un accès WiFi sans mot de passe, basé sur l'identité, pour les invités, le personnel et les environnements multi-locataires.



