
Checklist pour les prestataires de WiFi pour les groupes de cliniques vétérinaires : salles d'attente des clients, appareils cliniques et déploiement multisite
Vous serez en mesure de présélectionner les fournisseurs de WiFi pour cliniques vétérinaires sur la base de neuf questions concrètes et d'isoler les clients, le personnel et les appareils cliniques sur chaque site. Vous pourrez ensuite appliquer un modèle de groupe unique à chaque clinique acquise. Ce guide fournit également un test de recette, une liste de dépannage et les postes de dépenses à prévoir dans votre budget.
Fait partie de notre série principale : Sécurité et authentification WiFi d'entreprise : le guide complet →
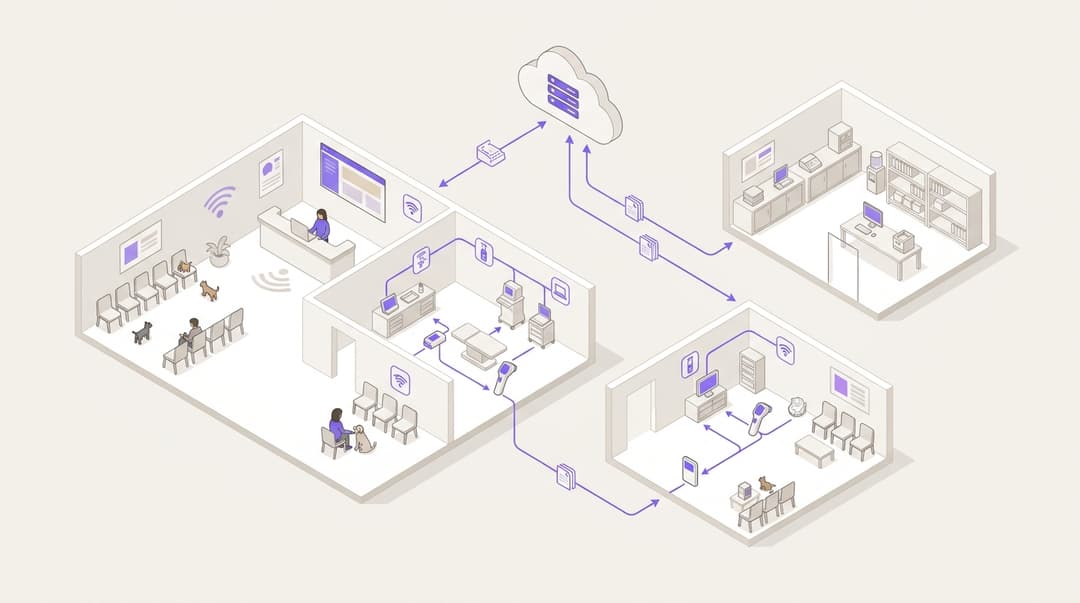
Un groupe de cliniques vétérinaires a besoin de trois réseaux distincts sur chaque site. Le WiFi clients dessert la salle d'attente. Le WiFi du personnel dessert les vétérinaires, les ASV et la réception. Un réseau sécurisé et verrouillé accueille les appareils d'imagerie, d'analyses de laboratoire et de gestion de cabinet. Choisissez un fournisseur qui les sépare par identité, filtre le réseau clients et applique un modèle unique à chaque clinique acquise.
Que doit accomplir une configuration WiFi pour clinique vétérinaire ?
Une clinique vétérinaire est un petit site clinique doté d'une salle d'attente publique à l'entrée. Les clients y patientent avec des animaux anxieux et un téléphone à la main. Derrière l'accueil se trouvent les systèmes qui font fonctionner la clinique :
- logiciel de gestion de cabinet
- radiographie numérique et échographie
- analyseurs de laboratoire internes
- imprimantes d'étiquettes et terminaux de paiement
La salle d'attente et la salle de préparation partagent un même bâtiment et souvent les mêmes points d'accès. Elles ne doivent jamais partager le même réseau.
C'est là le test essentiel pour les fournisseurs de WiFi destinés aux cliniques vétérinaires. Votre fournisseur doit attribuer à chaque groupe de personnes et d'appareils son propre réseau, avec sa propre méthode de connexion, sa propre portée et son propre filtrage. Il doit ensuite être capable de reproduire cette configuration dans chaque clinique du groupe, y compris celles que vous n'avez pas encore acquises.
Un téléphone dans la salle d'attente est un appareil non géré. Vous ignorez ce qu'il contient. Un réseau plat, où chaque appareil peut voir tous les autres, permet à un téléphone compromis de sonder votre console de radiologie ou votre serveur de gestion de cabinet. La segmentation élimine cette possibilité.
Elle renforce également les cinq contrôles techniques du programme gouvernemental britannique Cyber Essentials, qui comprennent les pare-feu et le contrôle des accès utilisateurs. Le même principe s'applique à tous les environnements cliniques, comme détaillé sur notre page Santé.
De quels réseaux une clinique vétérinaire a-t-elle besoin et qui utilise chacun d'eux ?
| Réseau | Qui l'utilise | Comment ils s'y connectent | Ce à quoi il a accès | Filtrage |
|---|---|---|---|---|
| WiFi clients | Propriétaires d'animaux et visiteurs dans la salle d'attente | Connexion par portail captif avec opt-ins à choix éclairé | Internet uniquement, avec isolation des clients | Purple Shield, catégories adaptées aux familles et blocage des menaces |
| WiFi du personnel | Vétérinaires, ASV, réception, remplaçants | IEEE 802.1X avec identité professionnelle, ou un iPSK personnel | Système de gestion de cabinet, e-mails, Internet | Purple Shield, catégories adaptées au travail et blocage des menaces |
| Appareils cliniques | Radiographie numérique, échographie, analyseurs de laboratoire, imprimantes d'étiquettes | Clé unique par appareil sur un nom de réseau dédié, ou port filaire | Système de gestion de cabinet et points de terminaison d'assistance des fournisseurs désignés uniquement | Liste d'autorisation sur pare-feu, pas d'accès Internet général |
| Paiements | Terminaux de paiement | Filaire, cellulaire ou réseau dédié | Fournisseur de paiement uniquement | Maintenu en dehors des trois réseaux ci-dessus |
Quelques termes méritent d'être définis ici :
- L'IEEE 802.1X est la norme pour le contrôle d'accès réseau basé sur les ports. Chaque personne se connecte avec ses propres identifiants, vérifiés par un serveur RADIUS (Remote Authentication Dial-In User Service).
- Un portail captif est la page de connexion qu'un visiteur voit avant d'accéder à Internet.
- L'iPSK et le PPSK (clé pré-partagée d'identité ou privée) attribuent à chaque personne ou appareil un mot de passe unique sur le même nom de réseau.
- Un VLAN (réseau local virtuel) sépare logiquement le trafic sur des commutateurs et points d'accès partagés.
De quoi avez-vous besoin avant de choisir un prestataire ?
Réunissez cinq éléments avant d'échanger avec un prestataire. Ils détermineront ce que vous pouvez déployer et à quelle vitesse.
- Un inventaire matériel par cabinet. Recensez les points d'accès, les commutateurs, le pare-feu et la ligne haut débit de chaque site. Purple est indépendant du matériel. La solution fonctionne sous forme de superposition cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Si vos cabinets utilisent déjà l'un de ces équipements, aucun remplacement n'est requis. Notre article de blog expliquant pourquoi votre prochaine mise à niveau WiFi ne nécessite pas de nouveau matériel en détaille les raisons.
- Une liste des appareils cliniques. Pour chaque console d'imagerie, analyseur et imprimante, notez s'il se connecte par câble ou en WiFi. Vérifiez s'il prend en charge la norme 802.1X et quel fournisseur assure son support à distance.
- Votre fournisseur d'identité. Purple s'intègre à Microsoft Entra ID, Okta et Google Workspace. Les accès des collaborateurs doivent s'aligner sur les comptes que vous y gérez déjà.
- Votre processus de gestion des arrivées, départs et mobilités (JML). Sachez où sont enregistrés les nouveaux collaborateurs, les transferts entre cabinets et les départs. Intégrez-y la manière dont vous gérez les remplaçants.
- Un responsable des données pour la connexion des clients. Une personne doit être responsable de la politique de confidentialité et de la formulation du consentement sur la page de connexion au WiFi client conformément au UK GDPR.
La checklist du prestataire
Posez ces questions à chaque prestataire présélectionné. Un « non » à l'une des cinq premières questions constitue une raison d'abandonner.
- Fonctionne-t-il sur les points d'accès déjà en place dans chaque cabinet et sur les marques que vous êtes susceptible d'intégrer à l'avenir ?
- Peut-il isoler les appareils des clients, du personnel et les dispositifs cliniques sur des réseaux distincts à partir d'un modèle central unique ?
- L'accès du personnel s'appuie-t-il sur l'identité issue de Microsoft Entra ID, Okta ou Google Workspace, pour qu'un vétérinaire travaillant sur quatre cabinets n'ait qu'un seul identifiant ?
- Pouvez-vous révoquer les accès d'un collaborateur partant en une seule fois, pour l'ensemble des sites ?
- Les appareils ne prenant pas en charge la norme 802.1X peuvent-ils obtenir des clés uniques au lieu d'un mot de passe partagé ?
- Filtre-t-il les réseaux clients et personnel, avec des catégories adaptées à la famille pour la salle d'attente ?
- La connexion des clients est-elle conforme au GDPR, avec des consentements explicites plutôt que des cases pré-cochées ?
- Le prestataire détient-il les certifications ISO 27001 et Cyber Essentials ? Purple détient les deux, ainsi que la certification B Corp.
- Pouvez-vous intégrer un site nouvellement acquis à partir du modèle sans devoir recréer manuellement les règles de conformité ?
Comment configurer les réseaux clients, personnel et cliniques ?
Purple Access fournit les réseaux clients, personnel et appareils cliniques, avec une séparation entre eux dans chaque cabinet. Purple Shield filtre les réseaux clients et personnel. La configuration pas-à-pas varie selon le fournisseur de points d'accès ; veillez donc à suivre la documentation d'assistance de Purple correspondant à votre matériel. Les choix de conception ci-dessous s'appliquent quelle que soit votre infrastructure.
Étape 1 : créer le réseau de salle d'attente pour les clients
Diffusez un nom de réseau client unique, aux couleurs du groupe ou du cabinet. Acheminez-le vers son propre VLAN avec un accès Internet uniquement. Activez l'isolation des clients, afin qu'un téléphone dans la salle d'attente ne puisse pas en voir un autre.
Utilisez un portail captif pour la connexion. Le WiFi invité Purple WiFi recueille le consentement par le biais d'opt-ins fondés sur un choix éclairé, permettant ainsi au client de choisir s'il souhaite recevoir des communications du cabinet. Les données first-party fondées sur le consentement sont précieuses pour un groupe vétérinaire : rappels de vaccins, ouvertures de nouveaux cabinets et offres de plans de santé. Notre guide sur la stratégie de données first-party pour les établissements au Royaume-Uni explique comment constituer cette liste en toute conformité.
Proposez une connexion rapide. Un propriétaire inquiet tenant son chien en laisse ne remplira pas un long formulaire.
Étape 2 : offrir aux vétérinaires et aux soignants un accès qui les suit dans leurs déplacements
Les vétérinaires, soignants et remplaçants interviennent souvent dans plusieurs cabinets au cours d'une même semaine. Un mot de passe partagé pour le personnel par site montre vite ses limites. Ils accumulent une liste de mots de passe, ceux-ci finissent inscrits sur les tableaux blancs de l'accueil, et personne ne les modifie lors d'un départ.
Les réseaux basés sur l'identité de Purple associent l'accès à la personne, et non au bâtiment. Avec SecurePass, le personnel s'authentifie via IEEE 802.1X auprès de votre fournisseur d'identité en s'appuyant sur RADIUS dans le cloud. Les mêmes identifiants fonctionnent dans chaque cabinet. Utilisez WPA3-Enterprise lorsque les appareils le prennent en charge.
La méthode la plus robuste est EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), qui utilise un certificat sur l'appareil au lieu d'un mot de passe. PEAP (Protected EAP) utilise un nom d'utilisateur et un mot de passe au sein d'un tunnel chiffré. Cette solution est plus simple à déployer sur les téléphones personnels, mais les identifiants peuvent faire l'objet de hameçonnage.
| Méthode d'accès du personnel | Mode de connexion | Révocation lors d'un départ | Fonctionne d'un cabinet à l'autre | Idéal pour |
|---|---|---|---|---|
| Mot de passe partagé par site | Un mot de passe, connu de tous sur ce site | Changer le mot de passe sur chaque site et en informer tous les collaborateurs | Non, un mot de passe par cabinet | Rien au sein d'un groupe clinique |
| iPSK ou PPSK | Une clé unique par personne ou appareil | Supprimer cette clé de manière centralisée | Oui, si les clés sont émises de manière centralisée | Téléphones personnels et appareils sans 802.1X |
| 802.1X avec PEAP via SecurePass | Nom d'utilisateur et mot de passe professionnels | Désactiver le compte dans votre fournisseur d'identité | Oui, même connexion partout | Parcs hétérogènes en transition vers les certificats |
| 802.1X avec EAP-TLS via SecurePass | Certificat délivré à un appareil géré | Désactiver le compte ou révoquer le certificat | Oui, automatique sur chaque site | Ordinateurs portables et tablettes gérés par le groupe |
Pour les remplaçants, délivrez un accès à durée limitée qui prend fin à l'issue de leur mission. Pour les employés qui changent d'établissement, aucune modification n'est nécessaire, car leur accès les suit dans leur nouvelle clinique.
Étape 3 : isoler les appareils d'imagerie, de laboratoire et de gestion de cabinet
C'est dans les équipements cliniques que réside le risque. Les analyseurs et consoles d'imagerie plus anciens fonctionnent souvent sous des systèmes d'exploitation obsolètes et ne peuvent pas exécuter de demandeur d'accès 802.1X, le logiciel nécessaire à un appareil pour rejoindre un réseau 802.1X. Ne les placez pas sur le réseau du personnel par souci de facilité.
Attribuez aux appareils cliniques leur propre nom de réseau et leur propre VLAN. Délivrez à chaque appareil une clé unique via iPSK, afin de pouvoir retirer un appareil sans perturber les autres. Raccordez par câble tout ce que vous pouvez. Définissez ensuite des règles de pare-feu n'autorisant ce VLAN à joindre que :
- le système de gestion de cabinet, sur site ou dans le cloud
- les points de terminaison d'assistance à distance désignés de chaque fournisseur d'appareils
- l'espace de stockage d'images DICOM (Digital Imaging and Communications in Medicine), si votre système d'imagerie en utilise un
Rien sur le réseau client ne doit être routé vers ce VLAN. Notre guide sur la sécurisation d'un réseau d'entreprise aborde les principes de segmentation plus en détail.
Gardez les terminaux de paiement séparés de ces trois réseaux. La norme PCI DSS considère les réseaux correctement segmentés comme hors du périmètre d'évaluation des données des titulaires de cartes. Un terminal situé sur le réseau client fait entrer l'ensemble du réseau client dans ce périmètre.
Étape 4 : appliquer un filtrage adapté à une salle d'attente
Des enfants sont présents dans les salles d'attente vétérinaires. Configurez Purple Shield sur le réseau client pour bloquer les contenus pour adultes, les jeux d'argent, les logiciels malveillants et les domaines de phishing. Configurez-le sur le réseau du personnel pour bloquer les logiciels malveillants et le phishing, avec des règles de catégories approuvées par vos gestionnaires de cabinet.
Cette logique de protection familiale correspond à ce que les groupes de pubs appliquent à leurs établissements. Notre liste de contrôle des fournisseurs de WiFi pour les groupes de pubs la détaille précisément. Définissez une politique de filtrage unique au niveau du groupe et appliquez-la partout. Ne laissez pas chaque clinique créer la sienne.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Comment déployer un standard unique dans chaque clinique acquise ?
Le WiFi des groupes vétérinaires se détériore lors des acquisitions. Chaque nouvelle clinique arrive avec son propre routeur, son propre mot de passe et sa propre console de radiographie oubliée. Intégrez le réseau au plan d'intégration, au même titre que la migration du système de gestion de cabinet.
Créez un modèle unique comprenant :
- les trois noms de réseau
- la configuration du VLAN et les règles de pare-feu
- la page de connexion des clients
- les politiques de filtrage Shield
- la politique d'accès du personnel
Suivez ensuite la même séquence sur chaque nouveau site :
- Auditer. Répertoriez le matériel et chaque appareil clinique connecté dès la première semaine.
- Choisir le matériel. Conservez les points d'accès existants s'ils figurent sur la liste des équipements pris en charge. Remplacez les routeurs haut débit grand public et les équipements non gérés par une marque prise en charge.
- Appliquer le modèle. Créez le site dans Purple et attribuez le modèle de groupe. Aucune reconfiguration locale n'est requise.
- Déplacez les appareils cliniques. Attribuez une clé unique à chaque appareil et déplacez-le vers le VLAN clinique. Testez chaque appareil avec l'équipe du cabinet avant de retirer l'ancien réseau.
- Basculez le personnel vers la gestion des identités. Les employés se connectent avec leurs comptes de groupe dès le premier jour. L'ancien mot de passe partagé est abandonné.
- Mettez hors service les anciens réseaux. Désactivez chaque nom d'ancien réseau que le cabinet utilisait auparavant.
Les groupes hôteliers qui acquièrent des établissements sont confrontés au même problème, et la même approche basée sur des modèles fonctionne pour eux, comme le montre notre page Hôtels.
Comment vérifier que la séparation fonctionne ?
Exécutez le même test de recette dans chaque cabinet et consignez le résultat.
- Depuis le réseau clients, tentez d'accéder au serveur de gestion du cabinet, à chaque console d'imagerie et à chaque analyseur. Chaque tentative doit échouer.
- Depuis le téléphone d'un client, tentez d'accéder à un second téléphone sur le réseau clients. L'isolation des clients doit le bloquer.
- Depuis le réseau clients, chargez une page de test appartenant à une catégorie bloquée. Shield doit la bloquer.
- Depuis le réseau du personnel, connectez-vous en tant que vétérinaire d'un autre cabinet. L'accès doit fonctionner sans nouveaux identifiants.
- Désactivez un compte de test dans votre fournisseur d'identité. Confirmez qu'il ne peut plus rejoindre le réseau du personnel sur aucun site.
- Depuis le VLAN clinique, confirmez que chaque appareil accède au système de gestion du cabinet ainsi qu'au point de terminaison d'assistance du fournisseur, et à rien d'autre.
Répétez le test après toute modification de pare-feu ou de point d'accès, ainsi qu'une fois par an dans le cadre de votre renouvellement Cyber Essentials.
Quels sont les problèmes fréquents et comment les résoudre ?
Un analyseur de laboratoire se déconnecte après le déplacement
L'appareil utilisait probablement une adresse fixe ou un nom de réseau codé en dur. Consultez la documentation du fournisseur, reconfigurez l'appareil avec sa clé unique et confirmez que le pare-feu autorise son point de terminaison d'assistance fournisseur. Convenez avec le cabinet d'un créneau durant lequel l'analyseur n'est pas utilisé.
Un remplaçant ne parvient pas à se connecter dans son second cabinet
L'accès a été attribué par site et non par identité. Basculez l'accès du remplaçant vers une politique à l'échelle du groupe liée à son compte, avec une date de fin, afin qu'il fonctionne partout.
Les imprimantes d'étiquettes se trouvent sur le réseau clients
Les imprimantes sont souvent ajoutées par la personne qui se trouvait à proximité. Déplacez-les vers le VLAN clinique, attribuez des clés uniques et mettez à jour les paramètres d'impression du système de gestion du cabinet.
Le portail captif n'apparaît pas sur certains téléphones
Des règles de filtrage ou de pare-feu peuvent bloquer les domaines que les téléphones utilisent pour détecter une page de connexion. Vérifiez que les domaines de connexion sont autorisés avant l'authentification. Testez ensuite à nouveau sur iOS et Android.
L'ancien mot de passe partagé fonctionne toujours
Le nom d'ancien réseau d'un cabinet acquis est toujours diffusé par un routeur oublié. Localisez-le à l'aide d'une analyse WiFi du bâtiment, puis retirez l'appareil ou désactivez le réseau.
Un terminal de paiement apparaît sur le WiFi clients
Basculez-le immédiatement vers un port filaire, un réseau cellulaire ou son propre réseau dédié. Vérifiez ensuite votre périmètre PCI DSS avec votre acquéreur.
Qu'est-ce que cela donne en pratique ?
Les trois exemples concrets ci-dessous sont des modèles indicatifs et non des déploiements réels nommés. Ils illustrent la manière dont cette approche s'applique au secteur de la vente au détail, au secteur public et à un groupe de cliniques vétérinaires en pleine croissance.
Exemple concret : une enseigne d'animalerie avec cliniques intégrées
Situation. Une chaîne de vente au détail gère 40 magasins, dont 12 intègrent une clinique vétérinaire dans la surface de vente. Les clients utilisent le WiFi du magasin. Les équipements d'imagerie et de laboratoire de la clinique se trouvent sur le même réseau du bâtiment.
Mesures prises. Les points d'accès de chaque magasin diffusent trois réseaux : le WiFi des clients, le WiFi du personnel (WiFi) et les appareils de la clinique, chacun sur son propre VLAN. Les appareils de la clinique utilisent désormais des clés uniques. Le filtrage Shield a été déployé sur le réseau des clients. Ce schéma reproduit la séparation des locataires détaillée dans notre guide des plateformes WiFi pour centres commerciaux.
Résultat. Lors des tests de recette réalisés dans les 12 cliniques, un ordinateur portable connecté au WiFi des clients n'a pu accéder à aucun des appareils de la clinique. Les réseaux des magasins et des cliniques sont désormais gérés depuis un tableau de bord unique, au lieu de deux configurations distinctes.
Exemple concret : un centre hospitalier universitaire vétérinaire
Situation. Une école vétérinaire universitaire gère un hôpital pour animaux de compagnie ouvert au public. Étudiants, cliniciens, propriétaires d'animaux et équipements d'imagerie partagent un même bâtiment. Chaque année, une nouvelle promotion de 150 étudiants effectue une rotation dans le cadre de leurs stages.
Mesures prises. Les étudiants et les cliniciens se sont connectés au WiFi du personnel (WiFi) via 802.1X, rattaché aux comptes Microsoft Entra ID de l'université. Les propriétaires d'animaux ont utilisé un portail captif sur un réseau client filtré. Les appareils d'imagerie et de laboratoire ont été basculés sur leur propre VLAN avec des clés uniques.
Résultat. Lorsqu'un stage se termine, 150 étudiants perdent l'accès au réseau clinique dès la mise à jour du statut de leur compte. Cela ne nécessite aucun changement de mot de passe ni aucune intervention de l'équipe informatique sur site.
Exemple concret : un groupe vétérinaire acquérant un cabinet tous les deux mois
Situation. Un groupe de 18 cabinets en acquiert environ six de plus par an. Chaque cabinet utilisait son propre routeur et son propre mot de passe. Un soignant intervenant sur trois sites devait mémoriser trois mots de passe.
Mesures prises. Le groupe a créé un modèle unique et l'a appliqué à l'ensemble des sites existants. Il a ensuite fait de la séquence d'acquisition en six étapes un élément standard de chaque plan d'intégration.
Résultat. La révocation des accès d'un collaborateur partant est passée de 18 changements de mot de passe à une seule action dans le fournisseur d'identité. Chaque nouveau cabinet est mis aux normes du groupe lors de sa visite d'intégration.
Combien cela coûte-t-il, et quel est le retour sur investissement ?
Vos coûts se répartissent en trois catégories :
- Licences. Demandez une tarification par site qui s'adapte au rythme des acquisitions.
- Matériel. Ne dépensez que dans les cas où un cabinet utilise du matériel grand public ou non pris en charge.
- Temps de déploiement. Prévoyez un budget pour l'inventaire des équipements et la migration des appareils cliniques sur chaque site.
Dans la mesure où Purple s'intègre par-dessus l'infrastructure existante, les cabinets équipés d'une marque prise en charge n'ont aucun coût à prévoir pour les points d'accès.
Le retour sur investissement est plus facile à constater qu'à chiffrer :
- La révocation des accès des sortants passe d'un changement par site à une seule action.
- Les remplaçants et vétérinaires itinérants n'ont plus besoin d'appeler l'accueil pour obtenir des mots de passe.
- La segmentation des terminaux de paiement permet d'exclure le réseau client du périmètre de conformité PCI DSS.
- Les connexions des clients basées sur le consentement permettent de constituer une base de données propriétaire pour l'envoi de rappels et de plans de santé.
- WiFi Analytics présente les tendances de fréquentation au sein du groupe.
Purple est déployé sur plus de 80 000 sites opérationnels dans plus de 90 pays et enregistre 500 millions d'utilisateurs et de connexions par an. La même plateforme prend en charge un réseau vétérinaire de 20 cliniques.
Foire aux questions
Purple fonctionne-t-il avec les points d'accès déjà installés dans nos cliniques ?
Oui, s'ils figurent sur la liste des matériels compatibles avec Purple. Indépendant du matériel, Purple fonctionne comme une surcouche cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Les cliniques qui utilisent déjà l'un de ces équipements n'ont aucun point d'accès à remplacer. Les cliniques acquises disposant de routeurs grand public ou d'équipements non gérés doivent généralement être équipées de nouveaux points d'accès de l'une de ces marques avant de pouvoir appliquer le modèle du groupe.
Pouvons-nous isoler les appareils d'imagerie et les analyseurs de laboratoire du WiFi des clients sans les remplacer ?
Oui. Isolez les dispositifs cliniques sur leur propre VLAN et nom de réseau, puis attribuez à chaque équipement une clé unique via iPSK. Cela fonctionne pour les appareils ne prenant pas en charge 802.1X. Des règles de pare-feu restreignent ensuite le VLAN clinique au logiciel de gestion de la clinique et aux points de terminaison d'assistance des fournisseurs désignés. Rien ne transite depuis le réseau client vers ce réseau, ce qui permet de maintenir les analyseurs plus anciens isolés sans mise à niveau matérielle.
Comment les vétérinaires remplaçants accèdent-ils au WiFi sans mot de passe partagé ?
Les remplaçants bénéficient d'un accès à durée limitée associé à leur propre identité. Grâce à Purple SecurePass, ils se connectent via IEEE 802.1X à l'aide d'un compte sur Microsoft Entra ID, Okta ou Google Workspace. Les mêmes identifiants fonctionnent dans chaque clinique où ils interviennent. À la fin de leur mission, leur accès prend fin automatiquement, sans qu'aucun mot de passe partagé ne doive être modifié ou communiqué d'un site à l'autre.
La connexion au WiFi pour les clients en salle d'attente est-elle conforme au GDPR ?
Oui, dès lors que le consentement est recueilli de manière appropriée. Le WiFi invité Purple repose sur un consentement explicite : les clients choisissent donc activement de recevoir ou non les communications marketing de la clinique. Aucune case n'est pré-cochée. Purple est conforme au GDPR et certifié ISO 27001. Vous devez néanmoins intégrer votre propre avis de confidentialité sur la page de connexion, sous la responsabilité d'une personne désignée au sein de votre groupe, expliquant l'utilisation qui sera faite des données des clients.
La séparation des réseaux facilite-t-elle la conformité PCI DSS ?
Oui. La norme PCI DSS considère que les réseaux correctement segmentés sont exclus du périmètre d'évaluation des données relatives aux titulaires de cartes. L'installation de terminaux de paiement sur leur propre réseau filaire, cellulaire ou dédié permet d'exclure le WiFi des clients et le WiFi du personnel de ce périmètre. Un terminal laissé sur le réseau client y intégrerait l'ensemble de ce réseau. Confirmez le périmètre final auprès de votre acquéreur ou de votre évaluateur de sécurité qualifié (QSA).
Combien de temps faut-il pour mettre une clinique acquise aux normes du groupe ?
Sur le matériel compatible, il s'agit d'une tâche de configuration et non d'un projet de déploiement complet. Vous créez le site dans Purple et attribuez le modèle de groupe. Vous associez ensuite chaque appareil clinique à sa clé unique. La majeure partie des efforts est consacrée à l'audit et aux tests des appareils cliniques avec l'équipe du cabinet. Les sites utilisant des routeurs non compatibles nécessitent d'abord de nouveaux points d'accès, ce qui implique une intervention d'installation supplémentaire.
Quel filtrage le réseau d'une salle d'attente vétérinaire doit-il utiliser ?
Utilisez un filtrage adapté à toute la famille. Des enfants étant présents dans les salles d'attente des cliniques vétérinaires, Purple Shield doit bloquer les contenus pour adultes et les jeux d'argent sur le réseau client, ainsi que les domaines de phishing et de logiciels malveillants. Appliquez une politique unique à l'ensemble du groupe pour chaque cabinet, plutôt qu'une version locale propre à chaque site. Le réseau du personnel bénéficie quant à lui d'un blocage des menaces et de catégories adaptées au cadre professionnel, validées par les responsables de votre cabinet.
Définitions clés
IEEE 802.1X
Norme IEEE pour le contrôle d'accès au réseau basé sur les ports. Elle définit la manière dont un suppliant sur l'appareil, un authentificateur tel qu'un point d'accès et un serveur d'authentification échangent des messages EAP avant d'autoriser l'accès au réseau.
C'est la méthode par laquelle les vétérinaires, les soignants et les remplaçants se connectent à l'aide de leurs propres identifiants professionnels via le protocole SecurePass. Elle détermine si une seule révocation de départ s'applique à chaque clinique du groupe.
RADIUS
Remote Authentication Dial-In User Service, défini par l'IETF dans la RFC 2865. Il achemine les données d'authentification, d'autorisation et d'attributs entre un serveur d'accès réseau et un serveur centralisé via UDP.
Purple utilise le protocole RADIUS dans le cloud pour vérifier les identifiants du personnel auprès de votre fournisseur d'identité, évitant ainsi de maintenir un serveur RADIUS au sein de chaque clinique.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security, défini par l'IETF dans la RFC 5216. Il utilise une authentification mutuelle basée sur des certificats via le framework EAP de la RFC 3748, afin qu'aucun mot de passe ne transite sur le réseau.
La méthode d'accès la plus robuste pour le personnel utilisant des ordinateurs portables et des tablettes gérés par le groupe. La révocation du certificat ou la désactivation du compte supprime l'accès sur l'ensemble des sites.
PEAP
Protected Extensible Authentication Protocol, documenté dans la spécification MS-PEAP de Microsoft. Il encapsule un échange interne d'identifiant et de mot de passe, généralement MSCHAPv2, au sein d'un tunnel TLS authentifié par le serveur.
Plus facile à déployer sur les téléphones personnels que les certificats, mais les identifiants peuvent faire l'objet d'un hameçonnage. Adapté aux parcs hétérogènes en transition vers EAP-TLS.
iPSK et PPSK
Clés pré-partagées d'identité ou privées : implémentation propriétaire basée sur IEEE 802.11 WPA2 ou WPA3 Personal. Chaque personne ou appareil se voit attribuer sa propre phrase secrète sur un même nom de réseau, associée à sa propre politique ou VLAN.
La solution idéale pour les analyseurs, consoles d'imagerie et imprimantes incapables d'exécuter un demandeur 802.1X. Vous pouvez retirer un appareil sans perturber le reste.
VLAN
Réseau local virtuel (VLAN), défini par la norme IEEE 802.1Q. Une balise d'identification VLAN de 12 bits dans la trame Ethernet sépare logiquement le trafic sur les commutateurs et points d'accès partagés.
Le trafic des clients, du personnel et clinique dispose chacun de son propre VLAN, même lorsque la salle d'attente et la salle de préparation partagent les mêmes points d'accès.
Portail captif
Une page web interceptée avant que l'accès à Internet ne soit accordé. Les appareils la détectent en interrogeant des domaines de test connus du système d'exploitation, qui doivent être accessibles avant l'authentification.
La page de connexion des clients dans la salle d'attente, où des options d'adhésion explicites permettent de recueillir le consentement conformément au UK GDPR. Les domaines de détection bloqués expliquent souvent pourquoi elle n'apparaît pas.
Isolation des clients
Un paramètre de point d'accès bloquant le trafic de niveau 2 entre appareils sans fil connectés au même SSID. Chaque appareil peut uniquement joindre la passerelle et les destinations autorisées en amont.
Empêche un téléphone dans la salle d'attente d'accéder à un autre, et fait partie des tests de validation dans chaque cabinet.
WPA3-Enterprise
La certification de sécurité WPA3 pour les réseaux d'entreprise, basée sur les normes IEEE 802.11 et l'authentification IEEE 802.1X. Elle impose les trames de gestion protégées (PMF) et propose un mode de sécurité 192 bits facultatif.
Utilisez-le sur le réseau du personnel dès que les appareils le prennent en charge, parallèlement à la connexion SecurePass.
DICOM
Digital Imaging and Communications in Medicine, la norme gérée par la NEMA (ISO 12052). Elle définit le format de fichier et le protocole réseau pour le stockage et l'échange d'images médicales.
Si votre équipement d'imagerie utilise un serveur d'images DICOM, ajoutez-le à la liste des autorisations du pare-feu du VLAN clinique, et rien de plus.
Norme PCI DSS
Norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS) émise par le PCI Security Standards Council. Ses directives de cadrage considèrent les réseaux correctement segmentés comme hors de portée pour l'évaluation des données des titulaires de carte.
Un terminal de paiement sur le WiFi des clients soumet l'intégralité de ce réseau au champ d'application. Conservez les terminaux sur des réseaux filaires, cellulaires ou dédiés.
Cyber Essentials
Le programme du gouvernement britannique géré par le NCSC. Il certifie cinq contrôles techniques : pare-feu, configuration sécurisée, contrôle d'accès des utilisateurs, protection contre les logiciels malveillants et gestion des mises à jour de sécurité.
La segmentation réseau soutient les contrôles de son pare-feu et de ses accès utilisateurs. Réexécutez le test de séparation chaque année dans le cadre de votre renouvellement.
Exemples concrets
Une enseigne pour animaux de compagnie gère 40 magasins, dont 12 intègrent une clinique vétérinaire dans la surface de vente. Les clients utilisent le WiFi en magasin, et les équipements d'imagerie et de laboratoire de la clinique partagent le même réseau de bâtiment. Comment isoler les appareils cliniques des clients ?
Les points d'accès de chaque magasin diffusent trois réseaux : le WiFi clients, le WiFi du personnel et les appareils cliniques, chacun sur son propre VLAN. Les appareils de la clinique ont été configurés avec des clés uniques, afin que chacun puisse être retiré sans toucher aux autres. Le filtrage Shield a été appliqué au réseau des clients. Lors du test de recette dans les 12 cliniques, un ordinateur portable connecté au WiFi clients n'a pu accéder à aucun des appareils cliniques. Les réseaux des magasins et des cliniques sont désormais gérés depuis un seul tableau de bord au lieu de deux configurations distinctes. Cette conception est donnée à titre indicatif et ne constitue pas un déploiement réel.
Un centre hospitalier universitaire vétérinaire est ouvert au public. Les étudiants, les cliniciens, les propriétaires d'animaux et les équipements d'imagerie partagent un même bâtiment, et une nouvelle promotion de 150 étudiants effectue une rotation de stage chaque année. Comment gérer les accès sans modifier continuellement les mots de passe ?
Les étudiants et les cliniciens se sont connectés au WiFi du personnel via la norme IEEE 802.1X, associée aux comptes Microsoft Entra ID de l'université. Les propriétaires d'animaux utilisaient un portail captif sur un réseau client filtré. Les appareils d'imagerie et de laboratoire ont été déplacés vers leur propre VLAN avec des clés uniques. Lorsqu'un stage prend fin, 150 étudiants perdent l'accès au réseau clinique dès que leur compte change de statut. Cela ne nécessite aucun changement de mot de passe ni aucune intervention de l'équipe informatique. L'accès découle de l'identité, si bien que le réseau s'aligne sur le cycle de vie des comptes existant de l'université. Cette conception est donnée à titre indicatif.
Un groupe de 18 cliniques en acquiert environ six de plus par an. Chaque clinique utilisait son propre routeur et son propre mot de passe, et un soignant intervenant sur trois sites devait mémoriser trois mots de passe. Comment harmoniser l'ensemble des sites selon un standard unique ?
Le groupe a élaboré un modèle unique couvrant les trois noms de réseau, la conception des VLAN, les règles de pare-feu, la page de connexion client, les stratégies Shield et la politique d'accès du personnel. Il a déployé ce modèle sur chaque site existant. Il a ensuite fait de la séquence d'intégration en six étapes une procédure standard de chaque plan de reprise, parallèlement à la migration du logiciel de gestion de clinique. La révocation des accès d'un collaborateur partant est passée de 18 changements de mot de passe à une action unique auprès du fournisseur d'identité. Chaque nouvelle clinique passe sous le standard du groupe au cours de sa visite d'intégration. Cette conception est donnée à titre indicatif et ne constitue pas un déploiement réel.
Questions fréquentes
Purple fonctionne-t-il avec les points d'accès déjà présents dans nos cliniques ?
Oui, s'ils figurent sur la liste des matériels pris en charge par Purple. Purple est indépendant du matériel et fonctionne comme un overlay cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Les cliniques qui utilisent déjà l'un de ces équipements n'ont pas besoin de remplacer leurs points d'accès. Celles récemment acquises équipées de routeurs grand public ou de matériel non géré nécessitent généralement de nouveaux points d'accès de l'une de ces marques avant d'appliquer le modèle du groupe.
Pouvons-nous isoler les appareils d'imagerie et les analyseurs de laboratoire du WiFi client sans les remplacer ?
Oui. Placez les appareils cliniques sur leur propre VLAN et nom de réseau, puis attribuez à chaque appareil une clé unique via iPSK. Cela fonctionne pour les appareils qui ne peuvent pas exécuter 802.1X. Les règles de pare-feu limitent ensuite le VLAN clinique au logiciel de gestion de cabinet et aux points de terminaison d'assistance désignés par les fournisseurs. Rien sur le réseau client ne s'y connecte, de sorte que les analyseurs plus anciens restent isolés sans mise à niveau matérielle.
Comment les vétérinaires remplaçants accèdent-ils au WiFi sans mot de passe partagé ?
Les vétérinaires remplaçants bénéficient d'un accès limité dans le temps associé à leur propre identité. Avec Purple SecurePass, ils se connectent via IEEE 802.1X à l'aide d'un compte Microsoft Entra ID, Okta ou Google Workspace. Le même identifiant fonctionne dans toutes les cliniques où ils interviennent. À la fin de leur mission, l'accès prend fin automatiquement, sans qu'aucun mot de passe partagé n'ait besoin d'être modifié ou transmis entre les sites.
La connexion au WiFi client dans la salle d'attente est-elle conforme au GDPR ?
Oui, lorsque le consentement est recueilli de manière appropriée. Le Purple Guest WiFi utilise des options de consentement éclairé, permettant aux clients de choisir activement s'ils souhaitent recevoir les communications marketing de la clinique. Aucune case n'est précochée. Purple est conforme au GDPR et certifié ISO 27001. Vous devez néanmoins intégrer votre propre politique de confidentialité sur la page de connexion, gérée par une personne désignée au sein de votre groupe, expliquant la manière dont la clinique utilisera les coordonnées des clients.
La séparation des réseaux facilite-t-elle la conformité PCI DSS ?
Oui. La norme PCI DSS considère les réseaux correctement segmentés comme hors périmètre pour l'évaluation des données des titulaires de cartes. Les terminaux de paiement installés sur leur propre réseau filaire, cellulaire ou dédié permettent d'exclure le WiFi clients et personnel du périmètre d'application. En revanche, un terminal laissé sur le réseau client y intègre l'ensemble de ce réseau. Confirmez votre périmètre final auprès de votre acquéreur ou d'un évaluateur de sécurité qualifié (QSA).
Combien de temps faut-il pour mettre une clinique acquise aux normes du groupe ?
Sur le matériel pris en charge, il s'agit d'une simple tâche de configuration et non d'un projet de déploiement lourd. Vous créez le site dans Purple et lui attribuez le modèle du groupe. Ensuite, vous migrez chaque appareil clinique vers sa clé unique. La majeure partie des efforts est consacrée à l'inventaire et aux tests des appareils cliniques avec l'équipe du cabinet. Les sites utilisant des routeurs non pris en charge nécessitent au préalable de nouveaux points d'accès, ce qui implique une intervention d'installation sur place.
Quel filtrage convient-il d'appliquer au réseau de la salle d'attente d'une clinique vétérinaire ?
Utilisez un filtrage adapté à un public familial. Des enfants étant présents dans les salles d'attente vétérinaires, Purple Shield doit bloquer le contenu pour adultes et les jeux d'argent sur le réseau client, ainsi que les domaines hébergeant des logiciels malveillants et du phishing. Appliquez une politique unique à l'échelle du groupe pour chaque clinique, plutôt qu'une version locale par site. Le réseau du personnel bénéficie quant à lui d'un blocage des menaces et de catégories adaptées au cadre professionnel, validées par vos responsables d'établissement.
Continuer la lecture de cette série
Checklist des fournisseurs de WiFi pour cabinets dentaires : WiFi pour les patients, réseaux cliniques et déploiement multisite
Utilisez cette checklist pour sélectionner un fournisseur de WiFi pour cabinets dentaires qui sépare de manière identique les réseaux des patients, du personnel, cliniques et de paiement dans chaque cabinet. Vous pouvez ensuite piloter le modèle dans un premier cabinet, exécuter sept contrôles d'isolation et le déployer par vagues. Vous saurez également quelles preuves de WiFi conserver pour PCI DSS, UK GDPR, le DSPT du NHS et Cyber Essentials.
Checklist des fournisseurs de WiFi pour chantiers de construction : accès des sous-traitants, cantonnements et filtrage de contenu
Utilisez cette checklist pour segmenter un chantier de construction en réseaux distincts pour les ouvriers, les bureaux, les terminaux de projet et les systèmes de chantier, avec un accès visiteur optionnel. Vous pouvez ensuite lier l'accès WiFi de chaque travailleur à son accueil sécurité CDM 2015, filtrer les cabanes de vie de chantier, isoler la vidéosurveillance et la biométrie, et dupliquer cette configuration sur chaque projet. Le document se termine par 10 questions à poser aux fournisseurs de WiFi pour chantiers de construction.
Checklist d'approvisionnement WiFi pour les collectivités : WiFi public, 802.1X du personnel et filtrage dans l'ensemble des bâtiments municipaux
Utilisez cette checklist pour rédiger un appel d'offres WiFi pour les collectivités facile à évaluer : quatre réseaux distincts, accès du personnel associé à votre fournisseur d'identité, certificats sur les appareils municipaux, filtrage sur chaque site public et rapports de circonscription clairs et accessibles. Vous saurez également quelles preuves exiger des soumissionnaires et quels sont les huit tests à effectuer avant la mise en service.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.