
Comment configurer les politiques NAC pour le routage VLAN dans Cisco Meraki
Ce guide de référence offre aux responsables informatiques, architectes réseau et directeurs d'exploitation d'établissements un cadre pratique, étape par étape, pour configurer les politiques NAC et le routage VLAN dans les environnements Cisco Meraki. Il couvre l'implémentation de la norme 802.1X, l'isolation des appareils IoT via le contournement d'authentification MAC (MAB), et l'intégration transparente avec la plateforme d'analyse WiFi pour les visiteurs de Purple afin de garantir une segmentation réseau sécurisée, conforme et performante dans les secteurs de l'hôtellerie, du commerce de détail et du secteur public.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Le guide de sécurité WiFi pour les entreprises →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Résumé opérationnel
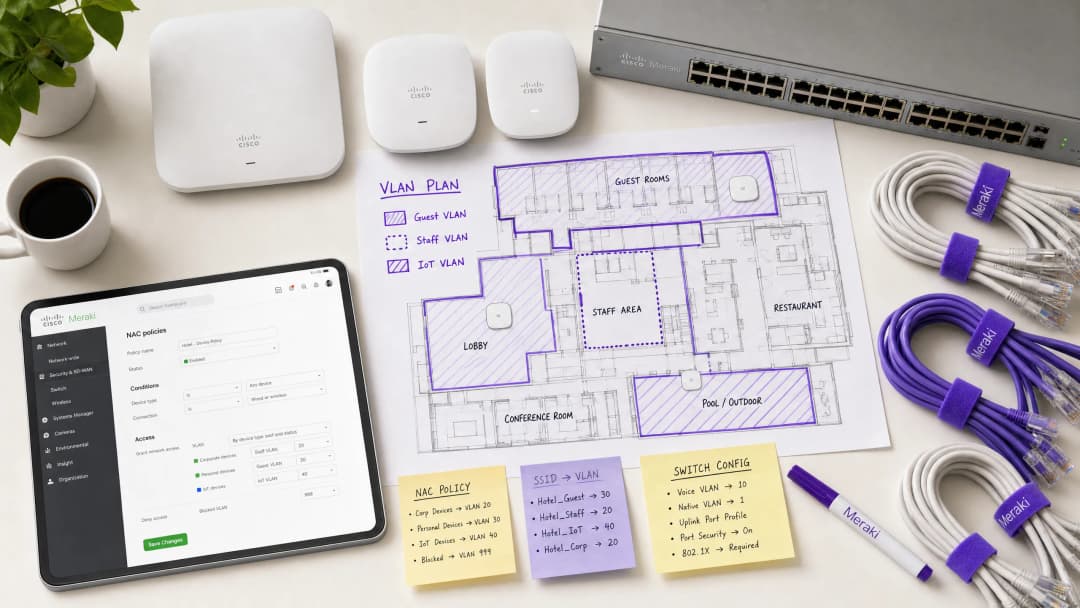
Les grands espaces d'entreprise - des stades à haute densité aux complexes hôteliers tentaculaires - ne peuvent pas se permettre de fonctionner sur un réseau plat. La diffusion de multiples SSIDs pour segmenter le trafic dégrade les performances RF, gaspille un temps d'antenne précieux et crée une charge administrative qui s'adapte difficilement aux déploiements multi-sites. La norme moderne est la segmentation dynamique : diffuser un SSID unique et sécurisé et s'appuyer sur le contrôle d'accès au réseau (NAC) pour profiler, authentifier et diriger automatiquement les appareils vers le bon VLAN.
Ce guide fournit aux architectes informatiques seniors et aux directeurs des opérations un plan d'action pratique pour configurer les politiques NAC pour le ciblage VLAN dans Cisco Meraki. Nous contournons la théorie académique pour nous concentrer sur les réalités du déploiement : appliquer la norme IEEE 802.1X pour les appareils de l'entreprise, utiliser le contournement d'authentification MAC (MAB) pour les systèmes IoT sans écran, et intégrer de manière fluide les plateformes de WiFi invité comme Purple pour garantir un accès sécurisé et conforme dans le Retail, l' Hospitality et d'autres environnements d'entreprise. En maîtrisant ces configurations, les organisations peuvent atténuer les risques de sécurité, garantir la conformité PCI-DSS et optimiser le débit du réseau - le tout à partir d'un SSID unique et géré de manière centralisée.
Analyse technique approfondie
L'architecture du ciblage VLAN dynamique
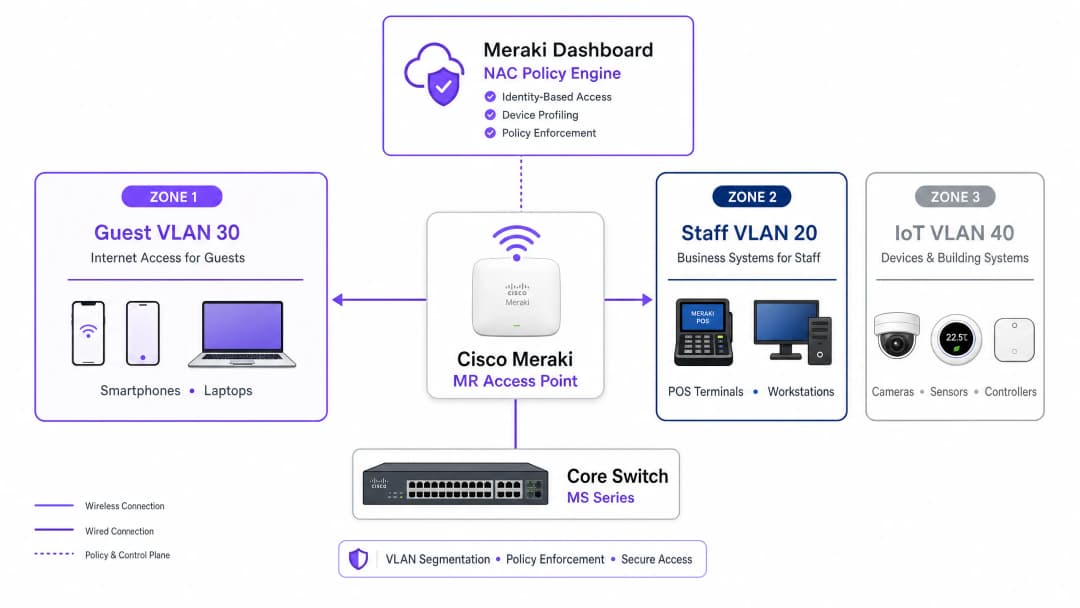
Le ciblage VLAN dans un environnement Meraki repose sur l'interaction entre trois composants clés : le point d'accès Meraki (faisant office d'authentificateur), l'appareil client (le suppliant) et le serveur NAC/RADIUS (le serveur d'authentification). Ce modèle à trois parties est défini par la norme IEEE 802.1X et constitue l'épine dorsale de tout déploiement de contrôle d'accès de classe entreprise.
Lorsqu'un appareil s'associe au réseau, le point d'accès intercepte le trafic et transmet une demande d'accès (Access-Request) au serveur RADIUS. Une fois l'authentification réussie, le serveur RADIUS répond par un message d'acceptation d'accès (Access-Accept). Élément crucial pour que le ciblage VLAN se produise, ce message doit contenir des attributs RADIUS standard de l'IETF spécifiques qui indiquent au point d'accès quel VLAN appliquer :
| Attribut RADIUS | ID | Valeur | Objectif |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | Spécifie le protocole de tunnelisation |
| Tunnel-Medium-Type | 65 | 6 (802) | Spécifie le support de transport |
| Tunnel-Private-Group-ID | 81 | ex., 20 |
Spécifie l'ID du VLAN cible |
Lorsque le point d'accès Meraki reçoit ces attributs, il marque dynamiquement le trafic du client avec l'ID de VLAN désigné avant de le transmettre sur le port du commutateur. Ce processus est transparent pour l'utilisateur final et se termine en quelques millisecondes après l'association.
Mécanismes d'Authentification
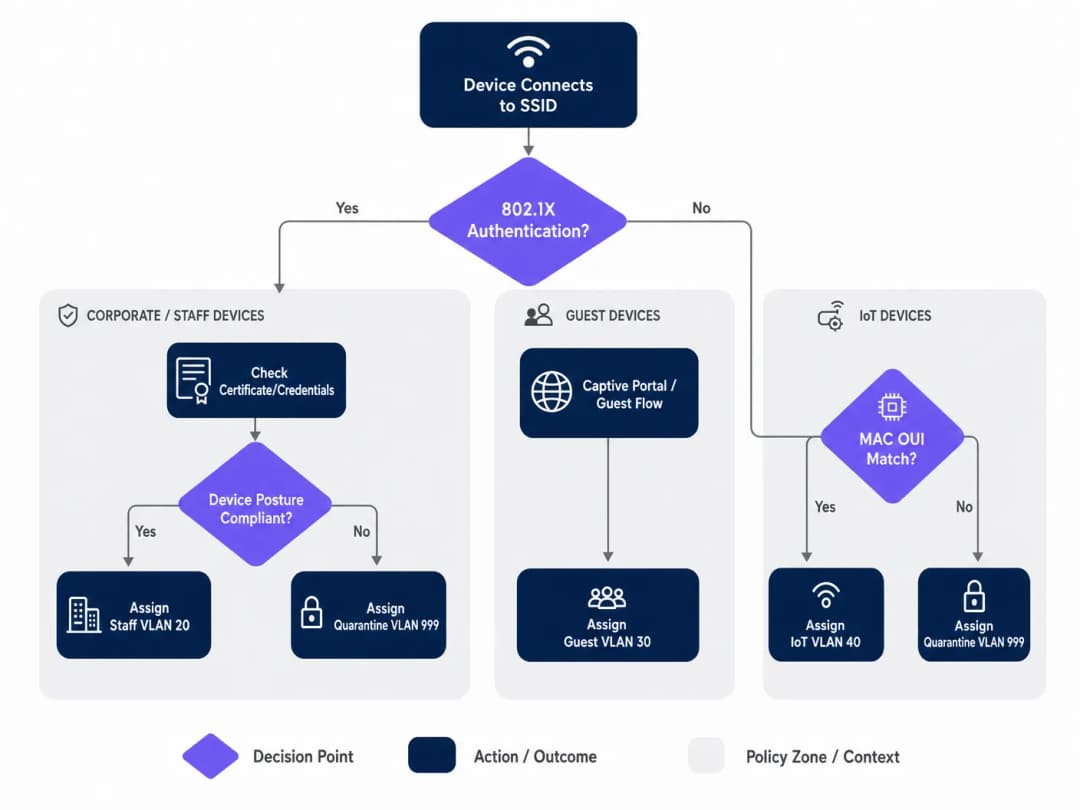
Les réseaux d'entreprise nécessitent généralement une approche d'authentification multicouche, car le parc d'appareils sur un site donné est hétérogène. Il existe trois mécanismes principaux :
IEEE 802.1X (EAP-TLS ou PEAP) est la référence absolue pour les appareils de l'entreprise et du personnel. L'authentification repose sur des certificats numériques (EAP-TLS) ou des identifiants sécurisés (PEAP-MSCHAPv2), offrant un chiffrement fort et une vérification d'identité rigoureuse. C'est l'approche recommandée pour tout appareil géré par la plateforme MDM de l'organisation.
Le contournement d'authentification MAC (MAB) est requis pour les appareils sans interface utilisateur - caméras IP, terminaux de point de vente (POS), capteurs de gestion technique du bâtiment et téléviseurs connectés - qui ne peuvent pas exécuter de requérant 802.1X. L'adresse MAC est utilisée comme identifiant. Bien que cette méthode soit moins sécurisée que l'authentification par certificat (les adresses MAC pouvant être usurpées), le MAB associé à des ACL de VLAN strictes offre un niveau de sécurité acceptable pour les segments IoT isolés. Pour un aperçu complet de ce sujet, consultez notre guide sur la gestion de la sécurité des appareils IoT avec NAC et MPSK.
L'authentification par Captive Portal est utilisée pour l'accès invité. L'appareil est maintenu dans un état de pré-authentification restreint jusqu'à ce que l'utilisateur termine le parcours de connexion - généralement via une connexion sociale, un enregistrement par e-mail ou un simple clic - hébergé par une plateforme comme Purple. Cela permet de collecter des données de première main tout en orientant l'appareil vers un VLAN Invité isolé.
Guide d'Implémentation
Étape 1 : Planifier votre Architecture VLAN
Avant d'accéder au tableau de bord Meraki, définissez votre stratégie de segmentation VLAN. Un déploiement classique sur un site d'entreprise utilise la structure suivante :
| ID VLAN | Nom | Objectif | Méthode d'Authentification |
|---|---|---|---|
| 10 | Management | Infrastructure Réseau | Statique |
| 20 | Staff | Appareils d'Entreprise, Systèmes Internes | 802.1X (EAP-TLS) |
| 30 | Guest | Accès Internet Visiteur | Captive Portal (Purple) |
| 40 | IoT | Caméras, Capteurs, Appareils Intelligents | MAB |
| 50 | POS | Terminaux de Paiement (Périmètre PCI) | 802.1X (Certificat) |
| 999 | Quarantaine | Échec d'Authentification, Appareils Inconnus | Aucun |
Étape 2 : Configurer l'Infrastructure de Commutation
Avant de configurer les paramètres du réseau sans fil WiFi, l'infrastructure filaire doit être préparée. Les ports de commutateur connectés aux AP Meraki doivent être configurés comme des ports trunk, autorisant tous les VLAN que l'AP peut attribuer dynamiquement. C'est l'omission la plus fréquente lors des déploiements qui échouent.
Dans le tableau de bord Meraki, naviguez vers Switch > Monitor > Switch ports, sélectionnez les ports connectés à vos points d'accès, définissez le Type sur Trunk, configurez le Native VLAN (généralement votre VLAN de gestion), et dans le champ Allowed VLANs, spécifiez explicitement tous les VLANs clients potentiels (par exemple, 20,30,40,50,999).
Étape 3 : Configurer le SSID Meraki pour 802.1X
Naviguez vers Wireless > Configure > Access control et sélectionnez le SSID cible. Sous Network access, choisissez Enterprise with 802.1X. Faites défiler vers le bas jusqu'à la section RADIUS servers et ajoutez les détails de votre serveur NAC : adresse IP, port (par défaut 1812 pour l'authentification, 1813 pour la comptabilisation) et secret partagé. Pour la redondance, ajoutez un serveur RADIUS secondaire.
Étape 4 : Activer la substitution RADIUS pour le balisage VLAN
C'est l'étape critique qui permet au point d'accès Meraki d'accepter les attributions de VLAN provenant du serveur NAC. Sur la même page Access control, faites défiler jusqu'à la section Addressing and traffic. Définissez Client IP assignment sur Bridge mode - cela garantit que les clients reçoivent des adresses IP du serveur DHCP local sur leur VLAN attribué, et non du NAT du point d'accès. Sous VLAN tagging, sélectionnez Use VLAN tag from RADIUS.
Étape 5 : Configurer l'accès invité avec Purple
Pour le réseau invité, créez un SSID distinct configuré avec une association ouverte et une intégration de Captive Portal. Définissez Network access sur Open (no encryption) et configurez la Splash page pour qu'elle pointe vers l'URL de votre portail Purple. Définissez le VLAN tagging pour attribuer tout le trafic pré-authentifié à un VLAN invité dédié et isolé (par exemple, le VLAN 30) et activez l'isolation des clients (Client isolation) pour empêcher les mouvements latéraux entre les appareils invités. La plateforme de WiFi Analytics de Purple gérera le flux d'authentification et la capture de données.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Mettez en œuvre une politique de fermeture en cas de défaillance avec des VLAN d'authentification critiques. Si le serveur RADIUS devient inaccessible, ne passez pas en mode ouvert pour accorder un accès complet au réseau. Configurez un VLAN d'authentification critique qui fournit une connectivité internet de base mais bloque l'accès à toutes les ressources internes jusqu'à ce que le serveur NAC soit rétabli. Ceci est particulièrement vital pour les environnements de vente au détail où les terminaux de point de vente doivent continuer à traiter les paiements même pendant une panne de RADIUS.
Activez la transition BSS rapide (802.11r) pour un itinérance fluide. L'affectation dynamique de VLAN peut introduire de la latence lors de l'itinérance car l'appareil doit se ré-authentifier à chaque point d'accès. L'activation de la norme 802.11r garantit des transferts fluides pour les applications voix et vidéo sur l'ensemble du site. C'est indispensable pour les environnements hôteliers où les clients se déplacent constamment dans l'établissement. Comprendre l'article WiFi Frequencies: A Guide to WiFi Frequencies in 2026 peut également aider à optimiser la planification des canaux pour les déploiements denses.
Segmentez le trafic IoT de manière agressive. Ne mélangez jamais les appareils IoT avec le trafic d'entreprise ou des invités. Utilisez MAB pour identifier ces appareils et les diriger vers des VLANs dédiés dotés de règles de pare-feu de couche 3 strictes qui n'autorisent que les ports et destinations spécifiques requis pour le fonctionnement de l'appareil. Une caméra IP compromise ne devrait jamais pouvoir accéder à votre réseau POS ou à vos serveurs de fichiers d'entreprise.
Imposez WPA3 sur les SSIDs d'entreprise. Lorsque la compatibilité des appareils le permet, configurez les SSIDs d'entreprise pour utiliser WPA3-Enterprise. Cela offre un chiffrement plus fort et élimine les vulnérabilités associées aux attaques PMKID de WPA2.
Dépannage et atténuation des risques
Modes de défaillance courants
Les clients ne parviennent pas à obtenir une adresse IP. Il s'agit presque toujours d'un problème de configuration du port de commutateur. Vérifiez que le port de commutateur connecté à l'AP est configuré comme un trunk et que le VLAN attribué dynamiquement est autorisé sur ce trunk. Vérifiez également que le serveur DHCP dispose d'une plage active pour ce VLAN et que l'agent de relais DHCP (le cas échéant) est correctement configuré.
Délais d'attente d'authentification dépassés. Si les appareils rencontrent des délais d'attente dépassés pendant le handshake 802.1X, vérifiez la latence réseau entre les APs Meraki et le serveur RADIUS. Une latence élevée peut entraîner l'expiration des minuteurs EAP. Le Journal des événements du tableau de bord Meraki affichera un événement 8021x_auth_timeout si cela se produit.
Attribution de VLAN incorrecte. Utilisez le Journal des événements du tableau de bord Meraki pour afficher le message RADIUS Access-Accept. Vérifiez que le serveur NAC envoie le bon attribut Tunnel-Private-Group-ID. Si cet attribut est manquant ou incorrect, le problème réside dans la configuration de la politique du NAC, et non dans l'AP Meraki. La plupart des plateformes NAC (Cisco ISE, ClearPass) fournissent des journaux d'authentification RADIUS détaillés qui indiquent exactement quels attributs ont été renvoyés.
La randomisation MAC perturbe le MAB. Les appareils iOS et Android modernes randomisent leur adresse MAC par défaut. Pour les réseaux invités gérés par Purple, cela est géré de manière transparente via le flux du Captive Portal - l'identité est établie par la connexion de l'utilisateur, et non par l'adresse MAC. Pour les appareils IoT utilisant le MAB, assurez-vous que la véritable adresse MAC matérielle est enregistrée dans la base de données des terminaux, car ces appareils ne pratiquent pas la randomisation.
ROI et impact commercial
La mise en œuvre d'un pilotage de VLAN piloté par le NAC offre une valeur commerciale mesurable pour les sites d'entreprise dans plusieurs dimensions :
| Résultat commercial | Mécanisme | Impact mesurable |
|---|---|---|
| Réduction des coûts opérationnels | Moins de SSIDs à gérer | Réduction de 60 à 70 % du nombre de SSIDs |
| Posture de sécurité renforcée | Micro-segmentation automatisée | Rayon d'impact limité en cas de faille |
| Facilitation de la conformité | Contrôle d'accès basé sur l'identité | Alignement PCI-DSS, GDPR, ISO 27001 |
| Capture de données invités | Intégration du Captive Portal Purple | Données de première main à grande échelle |
| Performances réseau | Réduction de la surcharge des trames de gestion | Meilleur débit dans les zones à haute densité |
Pour les opérateurs de la Santé et des Transports, l'argument de la conformité justifie à lui seul l'investissement. La capacité de prouver que les dossiers des patients se trouvent sur un VLAN strictement isolé, ou que les systèmes de billetterie sont séparés du WiFi public, constitue une atténuation critique des risques qui satisfait à la fois les audits internes et les exigences réglementaires externes.
Pour les opérateurs de l'hôtellerie et du commerce de détail, l'intégration avec la plateforme de WiFi invité de Purple transforme le réseau invité d'un centre de coûts en un actif générateur de revenus. Chaque session d'invité authentifiée devient un point de données, alimentant le marketing automatisé, les programmes de fidélité et l'analyse de site - le tout pendant que la politique NAC sous-jacente garantit que le trafic des invités ne touche jamais les systèmes internes.
-
Écoutez le briefing
Pour approfondir les stratégies de déploiement et les pièges courants, écoutez notre podcast de briefing technique de 10 minutes :
Définitions clés
Contrôle d'accès au réseau (NAC)
Une architecture de sécurité qui applique des politiques aux appareils cherchant à accéder aux ressources du réseau, évaluant généralement l'identité, la posture de l'appareil et l'état de conformité avant d'accorder l'accès et d'attribuer un segment de réseau.
Les équipes informatiques déploient des plateformes NAC (telles que Cisco ISE ou Aruba ClearPass) pour servir de moteur de politique centralisé, déterminant le VLAN auquel appartient un appareil en fonction de son identité, de sa nature et de son état de sécurité.
Aiguillage VLAN (attribution dynamique de VLAN)
Le processus d'attribution automatique d'un appareil client à un réseau local virtuel (VLAN) spécifique après une authentification réussie, quel que soit le port physique ou le SSID auquel il se connecte.
Indispensable pour les sites à forte densité afin de réduire le nombre de SSID diffusés tout en maintenant une segmentation de sécurité stricte entre les réseaux invités, collaborateurs et objets connectés (IoT).
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès au réseau basé sur les ports qui fournit un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau local ou à un WLAN, en utilisant le framework EAP (Extensible Authentication Protocol).
La référence absolue pour l'authentification des ordinateurs portables d'entreprise et des smartphones du personnel, garantissant que seuls les utilisateurs vérifiés disposant d'identifiants ou de certificats valides peuvent accéder aux ressources internes.
Contournement d'authentification MAC (MAB)
Une méthode d'authentification de secours où l'adresse MAC d'un appareil est utilisée comme identifiant de connexion lorsqu'il ne peut pas prendre en charge le 802.1X. L'adresse MAC est envoyée au serveur RADIUS en tant que nom d'utilisateur et mot de passe.
Crucial pour l'intégration d'appareils IoT sans interface utilisateur - imprimantes, caméras, capteurs et terminaux de point de vente - sur un réseau sécurisé et segmenté sans nécessiter d'intervention humaine.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la traçabilité (AAA) pour les utilisateurs et les appareils se connectant à un service réseau.
Le protocole utilisé par la borne d'accès Meraki pour communiquer avec le serveur NAC. La borne d'accès envoie des messages Access-Request ; le serveur NAC répond par Access-Accept (incluant les attributs VLAN) ou Access-Reject.
Captive Portal
Une page web qu'un utilisateur d'un réseau public est obligé de consulter et avec laquelle il doit interagir avant de bénéficier d'un accès complet au réseau. Généralement utilisée pour l'acceptation des conditions d'utilisation, la connexion ou la collecte de données.
La méthode principale pour accueillir les utilisateurs invités dans les secteurs de l'hôtellerie, de la vente au détail et du secteur public. Des plateformes comme Purple hébergent le Captive Portal, collectent des données analytiques et font respecter les conditions d'utilisation.
Isolation client
Une fonctionnalité de sécurité sans fil qui empêche les appareils connectés au même SSID ou VLAN de communiquer directement entre eux, forçant tout le trafic à passer par la passerelle.
Un paramètre obligatoire pour les VLAN invités afin d'empêcher les acteurs malveillants de scanner ou d'attaquer les appareils d'autres invités. Doit être activé sur tout SSID où des appareils non approuvés sont attendus.
Fast BSS Transition (802.11r)
Un amendement à la norme IEEE 802.11 qui permet des transferts rapides et sécurisés d'une borne d'accès à une autre en pré-mettant en cache les clés d'authentification, réduisant ainsi la latence d'itinérance de plusieurs centaines de millisecondes à moins de 50 ms.
Doit être activé lors de l'utilisation de 802.1X et de l'attribution dynamique de VLAN dans les lieux où les utilisateurs sont mobiles, afin d'éviter les coupures d'appels vocaux ou de flux vidéo lorsque les utilisateurs se déplacent entre les bornes d'accès.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Une méthode d'authentification mutuelle au sein du framework 802.1X qui utilise des certificats numériques tant sur le client que sur le serveur d'authentification, offrant le plus haut niveau de sécurité pour l'authentification sans fil.
La méthode d'authentification recommandée pour les appareils soumis à la conformité PCI-DSS et pour tout environnement où le vol d'identifiants représente un risque important. Nécessite une infrastructure PKI pour émettre et gérer les certificats clients.
Exemples concrets
Un hôtel de 400 chambres doit déployer un réseau sans fil sécurisé. Le personnel doit pouvoir accéder aux systèmes de réservation internes de manière sécurisée, les visiteurs doivent accéder à Internet via un Captive Portal personnalisé, et les téléviseurs connectés des chambres doivent se connecter à un serveur multimédia local. L'établissement souhaite minimiser la diffusion de SSID pour garantir des performances optimales dans les zones à forte densité.
L'équipe informatique doit déployer deux SSID. Le SSID 1 : "Hotel_Secure" configuré pour le 802.1X. Le personnel s'authentifie en utilisant EAP-TLS avec des certificats d'entreprise émis par la PKI de l'hôtel. Le serveur NAC (Cisco ISE) reconnaît l'identité du personnel et renvoie les attributs RADIUS les attribuant au VLAN 20 (Personnel), qui dispose d'un accès complet au PMS et aux systèmes de réservation. Les téléviseurs connectés, ne prenant pas en charge le 802.1X, sont profilés via le contournement d'authentification MAC (MAB). Le serveur NAC reconnaît les préfixes OUI des adresses MAC des téléviseurs et les attribue au VLAN 40 (IoT), doté de listes de contrôle d'accès (ACL) limitant l'accès uniquement au serveur multimédia sur le port 8080 et à Internet. Le SSID 2 : "Hotel_Guest" configuré en réseau ouvert avec un Captive Portal Purple. Les visiteurs se connectent, sont redirigés vers la page de connexion Purple, et après une connexion réussie via les réseaux sociaux ou par e-mail, sont affectés au VLAN 30 (Visiteurs) avec l'isolation des clients activée. La plateforme Purple capture les données de premier niveau pour le CRM et les outils de marketing de l'hôtel.
Une chaîne de magasins déploie de nouveaux terminaux de point de vente (POS) sans fil dans 50 points de vente. Ces appareils doivent être strictement segmentés pour se conformer aux exigences de la norme PCI-DSS. Cependant, l'équipe informatique s'inquiète de ce qui se passerait si le serveur RADIUS central tombait en panne pendant les heures de pointe.
Les terminaux POS doivent se connecter à un SSID compatible 802.1X, en utilisant une authentification basée sur les certificats (EAP-TLS) pour garantir une validation d'identité forte. La politique NAC dirigera ces appareils vers un VLAN POS dédié et hautement restreint (VLAN 50) avec des règles de pare-feu de couche 3 autorisant le trafic uniquement vers les adresses IP de la passerelle de paiement sur les ports requis. Pour atténuer le risque de défaillance du serveur RADIUS, l'équipe informatique doit configurer un VLAN d'authentification critique sur les points d'accès Meraki. Si le point d'accès ne peut pas joindre le serveur RADIUS dans le délai imparti, il basculera automatiquement les terminaux POS dans ce VLAN critique. Ce VLAN doit être configuré avec des ACL strictes qui autorisent uniquement le trafic vers les passerelles de traitement des paiements essentielles, garantissant ainsi la continuité des transactions tout en bloquant tout autre accès au réseau. Un serveur RADIUS secondaire sur chaque site offre un niveau de redondance supplémentaire.
Questions d'entraînement
Q1. Un directeur informatique d'hôpital signale que les caméras IP sans fil nouvellement installées ne parviennent pas à se connecter au SSID 'Med_Secure', configuré pour le 802.1X. Les caméras ne prennent pas en charge l'authentification par certificat et n'ont pas d'interface utilisateur. Comment l'architecture réseau doit-elle être ajustée pour intégrer ces appareils en toute sécurité ?
Conseil : Réfléchissez à la manière dont les appareils sans écran sont profilés et authentifiés lorsqu'ils ne peuvent pas exécuter de suppliant 802.1X.
Voir la réponse type
L'équipe informatique doit utiliser le MAC Authentication Bypass (MAB) sur le serveur NAC. Les adresses MAC des caméras doivent être ajoutées à la base de données des terminaux et profilées comme 'IoT_Camera'. Lorsqu'une caméra tente de se connecter, le serveur NAC utilisera l'adresse MAC comme identifiant d'authentification et renverra les attributs RADIUS pour orienter la caméra vers un VLAN IoT isolé. Des ACL de couche 3 strictes doivent être appliquées à ce VLAN, autorisant le trafic uniquement vers le serveur de gestion des caméras et bloquant tout autre accès au réseau interne. L'hôpital devrait également envisager d'utiliser le fingerprinting DHCP comme méthode de profilage secondaire pour vérifier que le type d'appareil correspond au profil attendu pour l'adresse MAC enregistrée.
Q2. Lors d'un audit de réseau dans une chaîne de magasins, on découvre que les ordinateurs portables du personnel sur le VLAN dynamique s'authentifient avec succès via 802.1X (le journal d'événements affiche des messages Access-Accept avec l'ID de VLAN correct) mais ne reçoivent pas d'adresses IP. Les appareils invités sur un SSID distinct fonctionnent normalement. Quelle est l'erreur de configuration la plus probable et comment la résoudre ?
Conseil : L'authentification réussit - le problème se situe au niveau du chemin des données après l'application du tag VLAN.
Voir la réponse type
Le problème le plus probable est que le port physique du commutateur connectant l'AP Meraki au commutateur central n'est pas configuré correctement. Bien que l'AP authentifie avec succès le client et tague le trafic avec l'ID du VLAN du personnel, le port du commutateur est probablement configuré comme un port d'accès (ou un port trunk auquel il manque le VLAN du personnel dans sa liste autorisée). Le port du commutateur doit être configuré en mode trunk, et le VLAN du personnel attribué dynamiquement doit être explicitement listé dans les VLAN autorisés. L'équipe informatique doit se rendre dans Switch > Monitor > Switch ports dans le Dashboard Meraki, sélectionner le port connecté à l'AP, vérifier qu'il est configuré en type Trunk et confirmer que l'ID du VLAN du personnel est inclus dans le champ des VLAN autorisés.
Q3. Un stade souhaite offrir un WiFi fluide à 50 000 supporters lors des événements tout en connectant de manière sécurisée des terminaux de point de vente et de la signalisation numérique. L'équipe réseau actuelle propose de diffuser cinq SSID différents pour séparer le trafic. Pourquoi est-ce une mauvaise conception pour un environnement à haute densité, et quelle est l'architecture recommandée ?
Conseil : Prenez en compte l'impact des trames de gestion sur le temps d'antenne sans fil dans un environnement à haute densité.
Voir la réponse type
La diffusion de cinq SSID crée une surcharge excessive de trames de gestion - chaque SSID nécessite ses propres trames de balise (beacons) diffusées à intervalles réguliers par chaque point d'accès. Dans un environnement à haute densité comme un stade doté de centaines d'AP, cette surcharge de trames de gestion consomme une part importante du temps d'antenne disponible, réduisant directement le débit disponible pour les données des utilisateurs. L'approche recommandée consiste à diffuser un maximum de deux SSID : un SSID ouvert avec un captive portal Purple pour les 50 000 supporters, les orientant vers un VLAN invité avec isolation des clients ; et un SSID sécurisé activé pour le 802.1X pour tous les appareils de l'entreprise. La politique du NAC orientera ensuite dynamiquement les terminaux de point de vente vers un VLAN conforme PCI et la signalisation numérique vers un VLAN IoT en fonction de leur identité, sans nécessiter de SSID supplémentaires.
Questions fréquentes
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
Continuer la lecture de cette série
Power over Ethernet (PoE) pour Points d'Accès : Un Guide d'Implémentation
Ce guide fournit aux techniciens d'infrastructure, aux architectes réseau et aux décideurs informatiques une référence technique définitive pour le déploiement de points d'accès Power over Ethernet (PoE) dans les sites d'entreprise, notamment les hôtels, les commerces de détail, les stades et les infrastructures publiques. Il couvre les normes IEEE de 802.3af à 802.3bt, le calcul du bilan énergétique, les exigences de câblage, la segmentation VLAN et la conformité de sécurité, avec des scénarios d'implémentation concrets et des indicateurs de ROI mesurables. Comprendre l'architecture PoE est fondamental pour tout déploiement de [Guest WiFi](/guest-wifi) ou de [WiFi Analytics](/guest-wifi), car la fiabilité de la couche physique détermine directement la qualité de la capture de données, l'expérience utilisateur et la disponibilité opérationnelle.
Choix des points d'accès d'entreprise : Cisco, Aruba, Ruckus, et UniFi comparés
Comparez les points d'accès d'entreprise Cisco Meraki, Aruba, Ruckus, et UniFi. Évaluez le WiFi 6E/7, le coût total de possession (TCO) des licences, les performances RF, et les architectures de contrôleurs.
Résoudre les problèmes de connectivité internet et de carte réseau Windows 11 après une mise à niveau
Résoudre les pannes de connectivité WiFi et internet Windows 11 après une mise à niveau. Correctifs techniques étape par étape pour les piles TCP/IP corrompues, les expirations de délai DNS et les erreurs de pilote.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.