
Como configurar políticas NAC para direcionamento de VLAN no Cisco Meraki
Este guia de autoridade oferece a líderes de TI, arquitetos de rede e diretores de operações de locais um framework prático, passo a passo, para configurar políticas NAC e direcionamento de VLAN em ambientes Cisco Meraki. Ele abrange a implementação de 802.1X, o isolamento de dispositivos IoT via MAC Authentication Bypass e a integração perfeita com a plataforma de análise de WiFi para visitantes da Purple para garantir uma segmentação de rede segura, em conformidade e de alto desempenho em implantações nos setores de hotelaria, varejo e público.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: O Guia de Segurança WiFi Corporativo →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Resumo Executivo
Ambientes corporativos - de estádios de alta densidade a complexos hoteleiros em expansão - não podem se dar ao luxo de operar em uma rede plana. A transmissão de múltiplos SSIDs para segmentar o tráfego degrada o desempenho de RF, desperdiça tempo de antena valioso e cria uma carga administrativa de difícil dimensionamento em implantações de vários locais. O padrão moderno é a segmentação dinâmica: transmitir um único SSID seguro e contar com o Network Access Control (NAC) para traçar o perfil, autenticar e direcionar automaticamente os dispositivos para a VLAN correta.
Este guia fornece aos arquitetos seniores de TI e diretores de operações um roteiro prático para configurar políticas de NAC para direcionamento de VLAN no Cisco Meraki. Deixamos de lado a teoria acadêmica para focar nas realidades de implantação: aplicação de IEEE 802.1X para dispositivos corporativos, utilização de MAC Authentication Bypass (MAB) para sistemas IoT sem interface gráfica de usuário e integração perfeita com plataformas de Guest WiFi como a Purple para garantir acesso seguro e em conformidade em setores como Varejo, Hotelaria e outros ambientes corporativos. Ao dominar essas configurações, as organizações podem mitigar riscos de segurança, garantir a conformidade com o PCI-DSS e otimizar a taxa de transferência da rede - tudo a partir de um único SSID gerenciado centralmente.
Aprofundamento Técnico
A Arquitetura do Direcionamento Dinâmico de VLAN
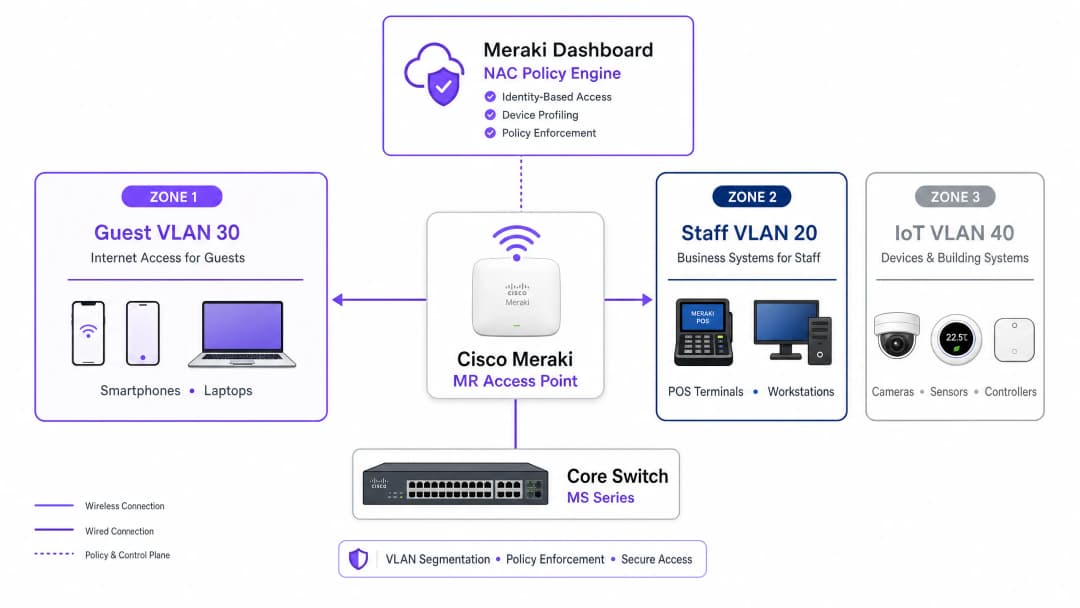
O direcionamento de VLAN em um ambiente Meraki depende da interação entre três componentes principais: o Access Point Meraki (atuando como o autenticador), o dispositivo cliente (o suplicante) e o servidor NAC/RADIUS (o servidor de autenticação). Este modelo tripartite é definido pelo padrão IEEE 802.1X e forma a espinha dorsal de qualquer implantação de controle de acesso de nível corporativo.
Quando um dispositivo se associa à rede, o AP intercepta o tráfego e encaminha um Access-Request para o servidor RADIUS. Após a autenticação bem-sucedida, o servidor RADIUS responde com uma mensagem Access-Accept. Fundamentalmente, para que o direcionamento de VLAN ocorra, esta mensagem deve conter atributos RADIUS padrão da IETF específicos que instruem o AP sobre qual VLAN aplicar:
| Atributo RADIUS | ID | Valor | Finalidade |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | Especifica o protocolo de tunelamento |
| Tunnel-Medium-Type | 65 | 6 (802) | Especifica o meio de transporte |
| Tunnel-Private-Group-ID | 81 | ex: 20 |
Especifica o ID da VLAN de destino |
Quando o AP Meraki recebe esses atributos, ele etiqueta dinamicamente o tráfego do cliente com o ID da VLAN designado antes de encaminhá-lo pela porta do switch. Este processo é transparente para o usuário final e é concluído em milissegundos após a associação.
Mecanismos de Autenticação
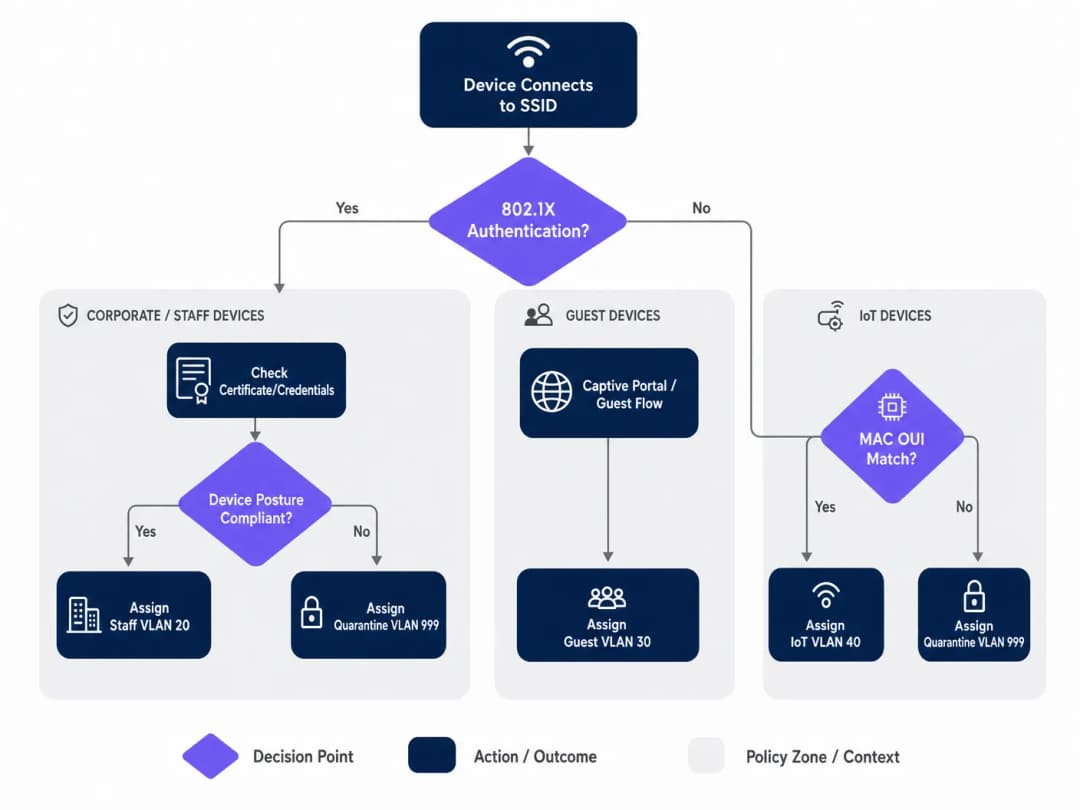
As redes corporativas normalmente exigem uma abordagem de autenticação em várias camadas, pois a população de dispositivos em qualquer local é heterogênea. Existem três mecanismos principais:
IEEE 802.1X (EAP-TLS ou PEAP) é o padrão ouro para dispositivos corporativos e de funcionários. A autenticação é baseada em certificados digitais (EAP-TLS) ou credenciais seguras (PEAP-MSCHAPv2), fornecendo criptografia forte e verificação de identidade. Esta é a abordagem recomendada para qualquer dispositivo gerenciado pela plataforma MDM da organização.
MAC Authentication Bypass (MAB) é necessário para dispositivos sem interface de usuário - câmeras IP, terminais de PDV, sensores de gerenciamento Predial e TVs inteligentes - que não podem executar um suplicante 802.1X. O endereço MAC é usado como identificador. Embora isso seja menos seguro do que a autenticação baseada em certificado (já que os endereços MAC podem ser forjados), o MAB combinado com ACLs de VLAN rígidas fornece uma postura de segurança aceitável para segmentos de IoT isolados. Para uma visão geral abrangente deste tópico, consulte o nosso guia sobre Como Gerenciar a Segurança de Dispositivos IoT com NAC e MPSK.
Autenticação por Captive Portal é usada para acesso de convidados. O dispositivo é mantido em um estado restrito de pré-autenticação até que o usuário conclua o fluxo de login - normalmente login social, registro por e-mail ou um clique simples - hospedado por uma plataforma como a Purple. Isso captura dados primários ao mesmo tempo em que direciona o dispositivo para uma VLAN de convidados isolada.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
Passo 1: Planeje sua Arquitetura de VLAN
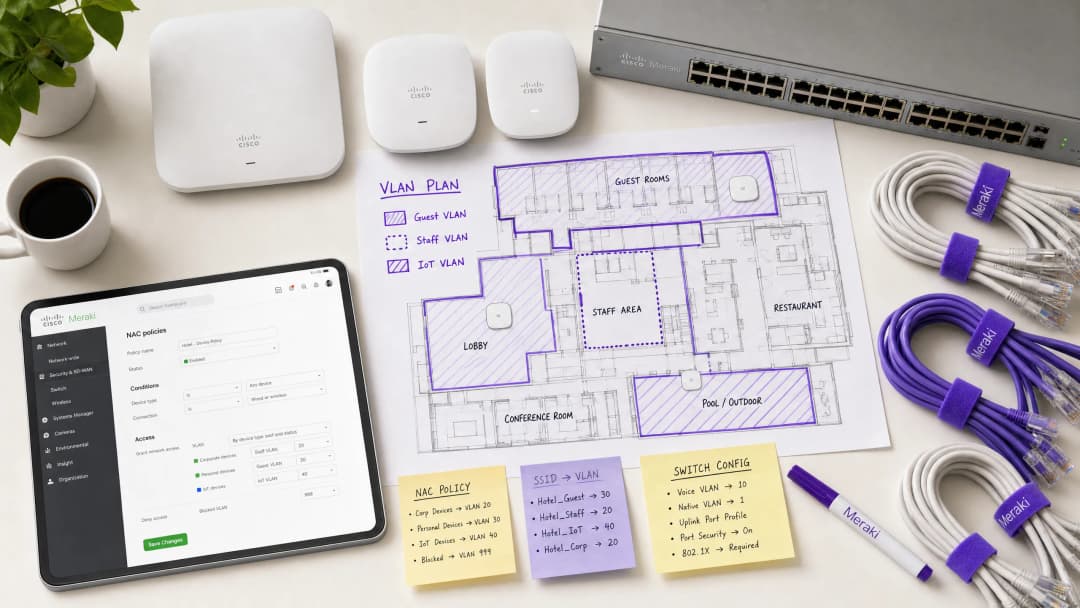
Antes de mexer no painel do Meraki, defina sua estratégia de segmentação de VLAN. Uma implantação típica em locais corporativos usa a seguinte estrutura:
| ID da VLAN | Nome | Finalidade | Método de Autenticação |
|---|---|---|---|
| 10 | Gerenciamento | Infraestrutura de Rede | Estático |
| 20 | Equipe | Dispositivos Corporativos, Sistemas Internos | 802.1X (EAP-TLS) |
| 30 | Convidado | Acesso à Internet de Visitantes | Captive Portal (Purple) |
| 40 | IoT | Câmeras, Sensores, Dispositivos Inteligentes | MAB |
| 50 | PDV | Terminais de Pagamento (Escopo PCI) | 802.1X (Certificado) |
| 999 | Quarentena | Falha de Autenticação, Dispositivos Desconhecidos | Nenhum |
Passo 2: Configure a Infraestrutura de Switch
Antes de configurar as definições de WiFi, a infraestrutura cabeada deve estar preparada. As portas do switch que se conectam aos APs Meraki devem ser configuradas como portas trunk, permitindo todas as VLANs que o AP possa atribuir dinamicamente. Esta é a omissão mais comum em implantações malsucedidas.
No painel Meraki, navegue até Switch > Monitor > Switch ports, selecione as portas conectadas aos seus APs, defina o Type como Trunk, configure a Native VLAN (normalmente sua VLAN de gerenciamento) e, no campo Allowed VLANs, especifique explicitamente todas as VLANs de clientes potenciais (por exemplo, 20,30,40,50,999).
Passo 3: Configurar o SSID Meraki para 802.1X
Navegue até Wireless > Configure > Access control e selecione o SSID de destino. Em Network access, escolha Enterprise with 802.1X. Role a tela para baixo até a seção RADIUS servers e adicione os detalhes do seu servidor NAC: endereço IP, porta (padrão 1812 para autenticação, 1813 para contabilização/accounting) e segredo compartilhado (shared secret). Para redundância, adicione um servidor RADIUS secundário.
Passo 4: Habilitar o RADIUS Override para Tagging de VLAN
Este é o passo crítico que permite ao AP Meraki aceitar atribuições de VLAN do servidor NAC. Na mesma página de Access control, role até a seção Addressing and traffic. Defina o Client IP assignment como Bridge mode - isso garante que os clientes recebam endereços IP do servidor DHCP local em sua VLAN atribuída, e não do NAT do AP. Em VLAN tagging, selecione Use VLAN tag from RADIUS.
Passo 5: Configurar Acesso de Visitantes com a Purple
Para a rede de visitantes, crie um SSID separado configurado com associação aberta e integração com Captive Portal. Defina o Network access como Open (no encryption) e configure a Splash page para apontar para o URL do portal da Purple. Configure o VLAN tagging para atribuir todo o tráfego pré-autenticado a uma VLAN de visitantes dedicada e isolada (por exemplo, VLAN 30) e ative o Client isolation para evitar a comunicação lateral entre dispositivos de visitantes. A plataforma de WiFi Analytics da Purple gerenciará o fluxo de autenticação e a captura de dados.
Melhores Práticas
Implemente uma postura de fail-closed com VLANs de autenticação crítica. Se o servidor RADIUS ficar inacessível, não permita a abertura total para conceder acesso ilimitado à rede. Configure uma VLAN de autenticação crítica que forneça conectividade básica à internet, mas bloqueie o acesso a todos os recursos internos até que o servidor NAC seja restaurado. Isso é particularmente vital para ambientes de varejo onde os terminais de PDV devem continuar processando pagamentos mesmo durante uma interrupção do RADIUS.
Habilite o Fast BSS Transition (802.11r) para roaming contínuo. A atribuição dinâmica de VLAN pode introduzir latência durante o roaming porque o dispositivo precisa se autenticar novamente em cada AP. A ativação do 802.11r garante transições suaves para aplicativos de voz e vídeo em todo o local. Isso é indispensável para ambientes de hospitalidade onde os hóspedes estão constantemente se deslocando pela propriedade. Entender as WiFi Frequencies: A Guide to WiFi Frequencies in 2026 também pode ajudar a otimizar o planejamento de canais para implantações de alta densidade.
Segmente o tráfego de IoT agressivamente. Nunca misture dispositivos IoT com o tráfego corporativo ou de visitantes. Use MAB para identificar esses dispositivos e direcioná-los para VLANs dedicadas com regras estritas de firewall de Camada 3 que permitem apenas as portas e destinos específicos necessários para a operação do dispositivo. Uma câmera IP comprometida nunca deve ser capaz de acessar sua rede de PDV ou servidores de arquivos corporativos.
Exija WPA3 em SSIDs corporativos. Onde a compatibilidade de dispositivos permitir, configure os SSIDs corporativos para usar WPA3-Enterprise. Isso fornece criptografia mais forte e elimina vulnerabilidades associadas a ataques WPA2 PMKID.
Solução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
Clientes não conseguem obter um endereço IP. Isso quase sempre é um problema de configuração da porta do switch. Verifique se a porta do switch conectada ao AP está configurada como trunk e se a VLAN atribuída dinamicamente é permitida nesse trunk. Além disso, verifique se o servidor DHCP tem um escopo ativo para essa VLAN e se o agente de relé DHCP (se aplicável) está configurado corretamente.
Tempo limite de autenticação. Se os dispositivos estiverem esgotando o tempo limite durante o handshake 802.1X, verifique a latência da rede entre os APs Meraki e o servidor RADIUS. A alta latência pode fazer com que os temporizadores EAP expirem. O Event Log do painel Meraki mostrará um evento 8021x_auth_timeout se isso estiver ocorrendo.
Atribuição incorreta de VLAN. Use o Event Log do painel Meraki para visualizar a mensagem RADIUS Access-Accept. Verifique se o servidor NAC está enviando o atributo Tunnel-Private-Group-ID correto. Se este estiver ausente ou incorreto, o problema está na configuração da política do NAC, não no AP Meraki. A maioria das plataformas NAC (Cisco ISE, ClearPass) fornece logs detalhados de autenticação RADIUS que mostrarão exatamente quais atributos foram retornados.
A randomização de MAC quebrando o MAB. Dispositivos modernos iOS e Android randomizam seus endereços MAC por padrão. Para redes de visitantes gerenciadas pela Purple, isso é tratado de forma integrada por meio do fluxo do Captive Portal - a identidade é estabelecida pelo login do usuário, não pelo endereço MAC. Para dispositivos IoT que usam MAB, certifique-se de que o endereço MAC real do hardware esteja registrado no banco de dados de endpoints, pois esses dispositivos não realizam a randomização.
ROI e Impacto nos Negócios
A implementação do direcionamento de VLAN impulsionado por NAC oferece valor comercial mensurável para locais corporativos em várias dimensões:
| Resultado de Negócios | Mecanismo | Impacto Mensurável |
|---|---|---|
| Redução de Custos Operacionais | Menos SSIDs para gerenciar | Redução de 60 a 70% na contagem de SSIDs |
| Postura de Segurança Aprimorada | Micro-segmentação automatizada | Raio de impacto limitado para violações |
| Facilitação de Conformidade | Controle de acesso baseado em identidade | Alinhamento com PCI-DSS, GDPR, ISO 27001 |
| Captura de Dados de Visitantes | Integração com Captive Portal da Purple | Dados primários em escala |
| Desempenho de Rede | Redução de tráfego de quadros de gerenciamento | Melhor taxa de transferência em áreas de alta densidade |
Para operadores de Saúde e Transporte, o argumento de conformidade por si só já justifica o investimento. A capacidade de demonstrar que os registros dos pacientes estão em uma VLAN estritamente isolada, ou que os sistemas de bilhetagem estão segregados do WiFi público, é uma mitigação de risco crítica que atende tanto a auditorias internas quanto a requisitos regulatórios externos.
Para operadores de hotelaria e varejo, a integração com a plataforma de WiFi de convidados da Purple transforma a rede de convidados de um centro de custo em um ativo gerador de receita. Cada sessão de convidado autenticada se torna um ponto de dados, alimentando a automação de marketing, programas de fidelidade e análises de local - tudo isso enquanto a política de NAC subjacente garante que o tráfego de convidados nunca toque nos sistemas internos.
-
Ouça o Briefing
Para se aprofundar nas estratégias de implantação e nos erros comuns, ouça nosso podcast de briefing técnico de 10 minutos:
Definições principais
Network Access Control (NAC)
Uma arquitetura de segurança que aplica políticas em dispositivos que buscam acessar recursos de rede, normalmente avaliando a identidade, a postura do dispositivo e o status de conformidade antes de conceder acesso e atribuir um segmento de rede.
As equipes de TI implantam plataformas NAC (como Cisco ISE ou Aruba ClearPass) para atuar como o mecanismo central de políticas, decidindo a qual VLAN um dispositivo pertence com base em quem ou o que ele é, e em qual estado se encontra.
Direcionamento de VLAN (Atribuição Dinâmica de VLAN)
O processo de atribuir automaticamente um dispositivo cliente a uma Virtual Local Area Network (VLAN) específica após a autenticação bem-sucedida, independentemente de qual porta física ou SSID ele se conecte.
Essencial para locais de alta densidade para reduzir o número de SSIDs transmitidos, mantendo uma segmentação de segurança rigorosa entre os públicos de convidados, funcionários e dispositivos IoT.
IEEE 802.1X
Um padrão IEEE para controle de acesso à rede baseado em porta que fornece um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN, usando a estrutura do Extensible Authentication Protocol (EAP).
O padrão ouro para autenticar laptops corporativos e smartphones de funcionários, garantindo que apenas usuários verificados com credenciais ou certificados válidos possam acessar recursos internos.
MAC Authentication Bypass (MAB)
Um método de autenticação alternativo onde o endereço MAC de um dispositivo é usado como sua credencial de identidade quando ele não suporta o 802.1X. O endereço MAC é enviado ao servidor RADIUS como nome de usuário e senha.
Crucial para a integração de dispositivos IoT sem interface direta - impressoras, câmeras, sensores e terminais POS - em uma rede segura e segmentada sem exigir a intervenção do usuário.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de Autenticação, Autorização e Auditoria (AAA) para usuários e dispositivos que se conectam a um serviço de rede.
O protocolo usado pelo AP Meraki para se comunicar com o servidor NAC. O AP envia mensagens de Access-Request; o servidor NAC responde com Access-Accept (incluindo atributos de VLAN) ou Access-Reject.
Captive Portal
Uma página web que um usuário de uma rede de acesso público é obrigado a visualizar e interagir antes que o acesso total à rede seja concedido. Normalmente utilizada para aceitação de termos, login ou captura de dados.
O principal método para a integração de usuários convidados em ambientes de hotelaria, varejo e setor público. Plataformas como o Purple hospedam o Captive Portal, capturando dados analíticos e aplicando os termos de serviço.
Isolamento de Cliente
Um recurso de segurança sem fio que impede que os dispositivos conectados ao mesmo SSID ou VLAN se comuniquem diretamente entre si, forçando todo o tráfego a passar pelo gateway.
Uma configuração obrigatória para VLANs de convidados para evitar que agentes maliciosos examinem ou ataquem os dispositivos de outros convidados. Deve ser habilitado em qualquer SSID onde dispositivos não confiáveis são esperados.
Fast BSS Transition (802.11r)
Uma emenda do IEEE 802.11 que permite transferências rápidas e seguras de um ponto de acesso para outro através do pré-armazenamento em cache de chaves de autenticação, reduzindo a latência de roaming de centenas de milissegundos para menos de 50ms.
Deve ser habilitado ao usar 802.1X e atribuição dinâmica de VLAN em locais onde os usuários são móveis, para evitar a queda de chamadas de voz ou transmissões de vídeo à medida que os usuários se movem entre os pontos de acesso.
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
Um método de autenticação mútua dentro do framework 802.1X que utiliza certificados digitais tanto no cliente quanto no servidor de autenticação, proporcionando o nível mais alto de segurança para autenticação sem fio.
O método de autenticação recomendado para dispositivos no escopo do PCI-DSS e para qualquer ambiente onde o roubo de credenciais seja um risco significativo. Requer uma infraestrutura PKI para emitir e gerenciar certificados de cliente.
Exemplos práticos
Um hotel de 400 quartos precisa implantar uma rede sem fio segura. Eles exigem que a equipe acesse os sistemas internos de reservas de forma segura, que os hóspedes acessem a internet por meio de um Captive Portal personalizado e que as smart TVs nos quartos se conectem a um servidor de mídia local. Eles desejam minimizar o overhead de transmissão de SSID para garantir o desempenho ideal em áreas de alta densidade.
A equipe de TI deve implantar dois SSIDs. SSID 1: "Hotel_Secure" configurado para 802.1X. A equipe se autentica usando EAP-TLS com certificados corporativos emitidos pela PKI do hotel. O servidor NAC (Cisco ISE) reconhece a identidade da equipe e retorna atributos RADIUS atribuindo-os à VLAN 20 (Equipe), que possui acesso total ao PMS e aos sistemas de reservas. As Smart TVs, sem recursos de 802.1X, são perfiladas usando MAC Authentication Bypass (MAB). O servidor NAC reconhece os prefixos de MAC OUI das TVs e os atribui à VLAN 40 (IoT), que possui ACLs que permitem o acesso apenas ao servidor de mídia na porta 8080 e à internet. SSID 2: "Hotel_Guest" configurado como Aberto com um Captive Portal da Purple. Os hóspedes se conectam, são redirecionados para a tela de login da Purple e, após o login social ou registro de e-mail bem-sucedido, são atribuídos à VLAN 30 (Hóspede) com o isolamento de cliente ativado. A plataforma Purple captura dados de primeira parte para o CRM e automação de marketing do hotel.
Uma rede de varejo está implantando novos terminais de Ponto de Venda (POS) sem fio em 50 locais. Esses dispositivos devem ser estritamente segmentados para cumprir os requisitos do PCI-DSS. No entanto, a equipe de TI está preocupada com o que acontece se o servidor RADIUS central ficar offline durante os horários de pico de vendas.
Os terminais de POS devem se conectar a um SSID habilitado para 802.1X, utilizando autenticação baseada em certificado (EAP-TLS) para garantir uma validação de identidade forte. A política NAC direcionará esses dispositivos para uma VLAN de POS dedicada e altamente restrita (VLAN 50) com regras de firewall de Camada 3 que permitem o tráfego apenas para os IPs do gateway de pagamento nas portas exigidas. Para mitigar o risco de falha do servidor RADIUS, a equipe de TI deve configurar uma VLAN de Autenticação Crítica nos pontos de acesso Meraki. Se o AP não conseguir alcançar o servidor RADIUS dentro do tempo limite configurado, ele colocará automaticamente os terminais de POS nesta VLAN crítica. Esta VLAN deve ser configurada com ACLs estritas que permitem o tráfego apenas para os gateways essenciais de processamento de pagamentos, garantindo que as transações possam continuar enquanto bloqueia qualquer outro acesso à rede. Um servidor RADIUS secundário em cada local fornece uma camada adicional de redundância.
Questões práticas
Q1. O diretor de TI de um hospital relata que as câmeras IP sem fio recém-instaladas não estão conseguindo se conectar ao SSID 'Med_Secure', que está configurado para 802.1X. As câmeras não suportam autenticação baseada em certificado e não possuem interface de usuário. Como a arquitetura de rede deve ser ajustada para integrar esses dispositivos com segurança?
Dica: Considere como os dispositivos sem interface de usuário são perfilados e autenticados quando não podem executar um suplicante 802.1X.
Ver resposta modelo
A equipe de TI deve utilizar o MAC Authentication Bypass (MAB) no servidor NAC. Os endereços MAC das câmeras devem ser adicionados ao banco de dados de endpoints e perfilados como 'IoT_Camera'. Quando uma câmera tentar se conectar, o servidor NAC usará o endereço MAC como a credencial de autenticação e retornará os atributos RADIUS para direcionar a câmera para uma VLAN de IoT isolada. ACLs rígidas de Camada 3 devem ser aplicadas a esta VLAN, permitindo o tráfego apenas para o servidor de gerenciamento de câmeras e bloqueando qualquer outro acesso à rede interna. O hospital também deve considerar o uso de fingerprinting DHCP como um método de perfilamento secundário para verificar se o tipo de dispositivo corresponde ao perfil esperado para o endereço MAC registrado.
Q2. Durante uma auditoria de rede em uma rede de varejo, descobre-se que os notebooks dos funcionários na VLAN dinâmica estão se autenticando com sucesso via 802.1X (o Event Log mostra mensagens de Access-Accept com o ID de VLAN correto), mas não estão recebendo endereços IP. Os dispositivos de convidados em um SSID separado estão funcionando normalmente. Qual é o erro de configuração mais provável e como você o resolveria?
Dica: A autenticação está ocorrendo com sucesso - o problema está no caminho de dados após a aplicação da tag de VLAN.
Ver resposta modelo
O problema mais provável é que a porta física do switch que conecta o Meraki AP ao switch principal não está configurada corretamente. Embora o AP esteja autenticando com sucesso o cliente e marcando o tráfego com o ID da VLAN dos funcionários, a porta do switch provavelmente está configurada como uma porta de acesso (ou uma porta de tronco que não possui a VLAN dos funcionários em sua lista de permitidas). A porta do switch deve ser configurada como tronco, e a VLAN dos funcionários atribuída dinamicamente deve ser explicitamente listada nas VLANs permitidas. A equipe de TI deve navegar até Switch > Monitor > Switch ports no Meraki Dashboard, selecionar a porta conectada ao AP, verificar se está definida para o tipo Trunk e confirmar se o ID da VLAN dos funcionários está incluído no campo Allowed VLANs.
Q3. Um estádio deseja oferecer WiFi contínuo para 50.000 torcedores durante os eventos, ao mesmo tempo em que conecta com segurança os terminais de ponto de venda e a sinalização digital. A equipe de rede atual propõe a transmissão de cinco SSIDs diferentes para separar o tráfego. Por que este é um design ruim para um ambiente de alta densidade e qual é a arquitetura recomendada?
Dica: Considere o impacto dos frames de gerenciamento no tempo de transmissão sem fio (airtime) em um ambiente de alta densidade.
Ver resposta modelo
A transmissão de cinco SSIDs cria um excesso de overhead de frames de gerenciamento - cada SSID requer seus próprios frames de beacon transmitidos em intervalos regulares por cada ponto de acesso. Em um ambiente de alta densidade como um estádio com centenas de APs, esse overhead de frames de gerenciamento consome uma proporção significativa do tempo de transmissão disponível, reduzindo diretamente a taxa de transferência disponível para os dados do usuário. A abordagem recomendada é transmitir no máximo dois SSIDs: um SSID aberto com um Captive Portal da Purple para os 50.000 torcedores, direcionando-os para uma VLAN de convidados com isolamento de cliente; e um SSID seguro habilitado para 802.1X para todos os dispositivos corporativos. A política do NAC irá então direcionar dinamicamente os terminais de PDV para uma VLAN em conformidade com PCI e a sinalização digital para uma VLAN de IoT com base em sua identidade, sem a necessidade de SSIDs adicionais.
Perguntas frequentes
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
Continue a ler esta série
Power over Ethernet (PoE) para Access Points: Um Guia de Implementação
Este guia fornece aos técnicos de infraestrutura, arquitetos de rede e tomadores de decisão de TI uma referência técnica definitiva para implantar access points Power over Ethernet (PoE) em locais corporativos, incluindo hotéis, lojas de varejo, estádios e instalações do setor público. Ele abrange os padrões IEEE de 802.3af a 802.3bt, cálculo de orçamento de energia, requisitos de cabeamento, segmentação de VLAN e conformidade de segurança, com cenários de implementação concretos e benchmarks de ROI mensuráveis. Compreender a arquitetura PoE é fundamental para qualquer implantação de [Guest WiFi](/guest-wifi) ou [WiFi Analytics](/guest-wifi), pois a confiabilidade da camada física determina diretamente a qualidade da captura de dados, a experiência do usuário e o tempo de atividade operacional.
Escolhendo Access Points Corporativos: Cisco, Aruba, Ruckus, UniFi Comparados
Compare access points corporativos Cisco Meraki, Aruba, Ruckus e UniFi. Avalie WiFi 6E/7, licenciamento de TCO, desempenho de RF e arquiteturas de controladora.
Corrigir conectividade com a internet no Windows 11 e problemas no adaptador de rede após upgrade
Solucione falhas de conectividade com a internet e WiFi no Windows 11 após o upgrade. Correções técnicas passo a passo para pilhas TCP/IP corrompidas, timeouts de DNS e erros de driver.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.