
Fournisseurs de solutions WiFi pour centres de loisirs et salles de sport : adhérents, parents de l'école de natation et personnel sur une même plateforme
Utilisez ce guide pour présélectionner les fournisseurs de solutions WiFi pour centres de loisirs et définir trois réseaux sur vos points d'accès existants : un WiFi invité WiFi filtré pour les adhérents et les parents de l'école de natation, un WiFi du personnel 802.1X WiFi associé aux comptes professionnels, et un réseau d'appareils isolé pour les tourniquets et les caisses. Vous pourrez ensuite évaluer chaque fournisseur à l'aide de 10 questions portant sur le filtrage, le périmètre PCI DSS et le marketing avec consentement.
Fait partie de notre série principale : WiFi invité : le guide complet →
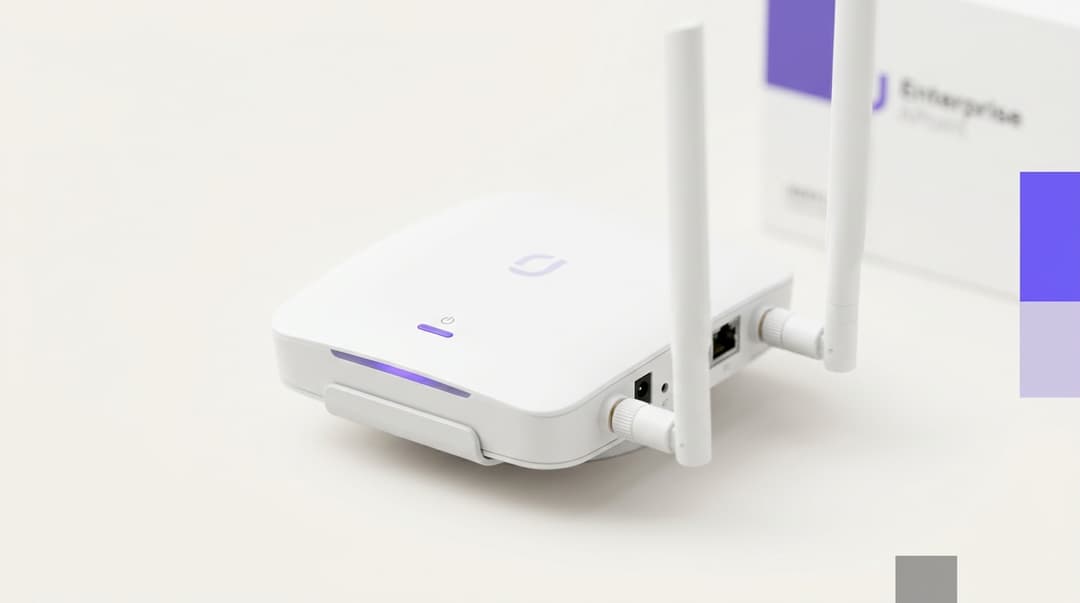
Un centre de loisirs ou une salle de sport a besoin de trois réseaux distincts sur un même ensemble de points d'accès. Les membres, les parents de l'école de natation et les visiteurs occasionnels bénéficient d'un WiFi invité filtré. Le personnel se connecte avec ses propres comptes professionnels. Les tourniquets, les caisses et les tablettes de réservation sont placés sur un réseau d'appareils sécurisé et verrouillé. Choisissez un fournisseur capable de gérer ces trois réseaux, ainsi que la collecte d'e-mails avec consentement, à partir d'une seule et même plateforme.
Quelle configuration de WiFi un centre de loisirs doit-il choisir ?
Un centre de loisirs accueille trois publics différents sous un même toit. Les adhérents veulent écouter de la musique sur le tapis de course et accéder à l'application de réservation dans les vestiaires. Les parents attendent dans les gradins de la piscine pendant le cours de natation, souvent accompagnés d'un enfant plus jeune. Le personnel gère les caisses, les tourniquets et les tablettes de réservation de cours, qui doivent continuer à fonctionner quelles que soient les sollicitations sur le réseau invité.
La configuration idéale pour répondre à ces trois usages repose sur trois réseaux, diffusés à partir des mêmes points d'accès et gérés de manière centralisée.
| Réseau | Utilisateurs | Appareils types | Méthode de connexion | Filtrage | Données et bénéfices obtenus |
|---|---|---|---|---|---|
| WiFi invité | Membres, parents de l'école de natation, visiteurs occasionnels | Smartphones personnels, tablettes, montres connectées | Portail captif avec adresse e-mail ou informations d'adhésion | Filtrage DNS sécurisé pour la famille sur chaque appareil | Données de contact avec consentement, fréquence des visites, temps de présence |
| WiFi du personnel | Réception, responsables de service, instructeurs, personnel du café | Ordinateurs portables professionnels, téléphones du personnel | 802.1X avec le compte Microsoft Entra ID, Okta ou Google Workspace de l'employé | Politique relative au personnel définie par votre équipe informatique | Accès nominatif révoqué dès la désactivation du compte |
| Réseau d'appareils | Tourniquets, caisses, tablettes de réservation de cours, contrôleurs d'accès | Appareils fixes et bornes interactives | iPSK unique par appareil, ou certificat EAP-TLS pour les tablettes gérées | Liste d'autorisations restreinte aux seuls services nécessaires à chaque appareil | Trafic de paiement et de contrôle d'accès isolé des invités |
Ce tableau emploie plusieurs termes que vous retrouverez dans la proposition de chaque fournisseur :
- Portail captif : la page de connexion qui s'affiche sur un téléphone avant qu'il ne puisse accéder à Internet.
- 802.1X : la norme IEEE pour le contrôle d'accès au réseau. Chaque personne se connecte à l'aide de ses propres identifiants, vérifiés par un serveur RADIUS.
- RADIUS : le service d'authentification qui autorise ou refuse chaque connexion.
- iPSK (clé pré-partagée d'identité / Identity Pre-Shared Key) : chaque appareil reçoit son propre mot de passe WiFi sous le même nom de réseau. Révoquer un appareil ne perturbe pas les autres.
- EAP-TLS : une méthode 802.1X qui utilise un certificat d'appareil au lieu d'un mot de passe.
- VLAN (LAN virtuel) : un segment de réseau logique qui permet d'isoler un groupe d'appareils d'un autre sur le même câblage.
Limitez le nombre de noms de réseau. Chaque SSID diffuse ses propres balises et consomme du temps d'antenne (airtime). Les fabricants de points d'accès, notamment Cisco Meraki et HPE Aruba, conseillent de restreindre le nombre de SSID par radio. Trois est la limite recommandée pour la plupart des centres, voire deux si vos tourniquets et vos caisses sont raccordés en filaire.
Purple applique ce modèle sur les points d'accès dont vous disposez déjà. La solution fonctionne comme un overlay cloud sur le matériel Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Purple Access prend en charge les réseaux réservés aux adhérents, aux visiteurs et au personnel. Shield ajoute un filtrage adapté aux familles, et l'offre Engage gère les e-mails avec consentement. Notre article de blog expliquant pourquoi votre prochaine mise à niveau WiFi ne nécessite pas de nouveau matériel aborde l'approche overlay plus en détail.
Les véritables différences entre les fournisseurs de WiFi pour centres de loisirs
La plupart des fournisseurs de WiFi pour centres de loisirs sont capables de mettre en place une page de connexion. Les différences apparaissent au niveau de l'accès du personnel, de l'isolation des appareils, du filtrage et du consentement. Ce tableau compare les trois approches que vous êtes susceptible de trouver dans une sélection de prestataires.
| Critère | Réseau avec mot de passe partagé | Portail captif basique | Plateforme basée sur l'identité (Purple) |
|---|---|---|---|
| Matériel requis | Routeur ou points d'accès existants | Points d'accès existants et portail du fournisseur | Points d'accès existants Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme ou Fortinet |
| Accès du personnel | Un seul mot de passe pour tous, modifié manuellement lors du départ d'un collaborateur | Non pris en charge : le personnel conserve un mot de passe partagé | 802.1X avec le compte professionnel de chaque personne ; l'accès prend fin dès la désactivation du compte |
| Tourniquets et caisses | Même réseau que les invités, à moins que le service informatique ne crée des VLAN séparés | Non pris en charge | VLAN dédié, avec un(e) iPSK unique ou un certificat par appareil |
| Connexion des invités | Mot de passe affiché à la réception | Formulaire à chaque visite | Formulaire lors de la première visite ; les appareils connus se reconnectent |
| Filtrage | Ce que propose la box Internet | Vendu séparément, voire indisponible | Filtrage DNS Shield sur le réseau invité |
| Consentement marketing | Aucun collecté | Demandez à voir le formulaire : une case globale enfreint le UK GDPR | Opt-ins explicites, distincts et non précochés avec horodatage des enregistrements |
| Données exploitables | Aucune | Une liste d'e-mails à la valeur juridique incertaine | Données first-party consenties, habitudes de fréquentation et synchronisation CRM |
Comment les adhérents et les visiteurs occasionnels doivent-ils se connecter ?
Les adhérents et les visiteurs occasionnels requièrent des parcours de connexion différents, mais peuvent partager le même réseau invité. Un adhérent vient trois ou quatre fois par semaine et ne devrait pas voir le portail captif à chaque passage. Un parent accompagnant son enfant aux cours du samedi vient une fois par semaine. Un nageur occasionnel peut ne venir qu'une seule fois.
Structurez la connexion de la façon suivante :
- Première visite : un formulaire court demandant le nom et l'adresse e-mail, ou un numéro d'adhérent si votre système de gestion peut le valider. Limitez-vous aux champs que vous utiliserez réellement.
- Visites suivantes : l'appareil se reconnecte automatiquement pour que les adhérents puissent immédiatement lancer leur musique.
- Visiteurs occasionnels : le même formulaire, assorti d'une limite de durée de session adaptée à la durée d'une visite.
- Enfants : en vertu de UK GDPR, tel que défini dans le Data Protection Act 2018, 13 ans est l'âge minimum pour consentir aux services en ligne. Rédigez le formulaire pour les adultes. Demandez aux visiteurs de confirmer qu'ils ont 13 ans ou plus avant de collecter la moindre donnée. Ne proposez jamais d'inscription marketing à un enfant.
La formulation lors de la connexion compte tout autant que les champs du formulaire. Expliquez au parent présent dans les gradins ce que vous collectez, pourquoi et combien de temps vous le conservez, en deux phrases. Les avis de confidentialité trop longs sont ignorés, et les avis ignorés affaiblissent la valeur de vos consentements enregistrés.
La couverture nécessite également une planification. Les piscines couvertes sont humides et l'air traité chimiquement met l'électronique à rude épreuve. Vérifiez la classification environnementale du fabricant pour tout point d'accès installé dans l'enceinte du bassin. Prévoyez la couverture pour la tribune des spectateurs, où les parents s'assoient, plutôt que pour le plan d'eau.
Quel filtrage convient à un bâtiment fréquenté par des enfants et des familles ?
Filtrez l'ensemble du réseau invité selon une norme adaptée aux familles, car vous ne pouvez pas distinguer le téléphone d'un parent de celui d'un adolescent. Shield applique un filtrage DNS à chaque appareil connecté au réseau invité. Il bloque les contenus pour adultes, les logiciels malveillants et les domaines de phishing avant même le chargement d'une page.
Deux références externes s'avèrent utiles lors de la rédaction de votre politique de filtrage :
- Friendly WiFi, le programme d'accréditation britannique pour le WiFi public, vérifie qu'un établissement filtre la pornographie ainsi que les contenus pédopornographiques et d'abus sexuel sur mineurs.
- L'Internet Watch Foundation (IWF) tient à jour la liste des URL d'abus sexuels sur mineurs identifiées que les fournisseurs de filtrage bloquent.
De nombreuses régies de loisirs accueillent également des cours de natation scolaires. Les directives réglementaires telles que Keeping Children Safe in Education (KCSIE) s'appliquent aux écoles et aux établissements d'enseignement secondaire, et non aux centres de loisirs. Malgré tout, votre responsable de la protection des mineurs s'attendra à un niveau d'exigence comparable pendant la présence des élèves dans le bâtiment. Notre guide sur l'approvisionnement en WiFi des établissements d'enseignement supérieur explique comment le filtrage est défini lorsque les directives KCSIE s'appliquent.
Soyez lucide sur les limites. Le filtrage DNS peut être contourné par un adolescent déterminé à l'aide d'un VPN ou d'un DNS chiffré. Renseignez-vous auprès de tout fournisseur sur sa façon de gérer ces deux aspects. Le filtrage vient appuyer la surveillance dans les gradins et au bord du bassin ; il ne la remplace pas.
Le WiFi du personnel nécessite une politique différente. Les moniteurs peuvent avoir besoin de plateformes vidéo pour le contenu de leurs cours, et les responsables de service de portails fournisseurs. Définissez la politique du personnel séparément afin que les règles familiales ne bloquent pas le travail légitime.
Comment maintenir les tourniquets, les caisses et les tablettes de réservation hors du réseau invité ?
Isolez chaque appareil fixe et opérationnel sur son propre VLAN, en activant l'isolation des clients sur le réseau invité. L'isolation des clients empêche les appareils des invités de se voir entre eux. Le VLAN empêche le téléphone d'un parent d'accéder au contrôleur d'un tourniquet ou à une caisse.
Les caisses méritent la plus grande attention. Selon la norme PCI DSS, tout système pouvant se connecter à l'environnement des données des titulaires de carte entre dans le périmètre d'évaluation. Une segmentation qui isole l'environnement de paiement réduit ce périmètre, et avec lui vos efforts d'audit. Raccordez les caisses par câble dans la mesure du possible. Lorsqu'une caisse doit être sans fil, attribuez-lui un segment dédié qui communique uniquement avec le prestataire de services de paiement.
Pour le réseau d'appareils, adaptez la méthode de connexion à l'équipement :
- Les tourniquets, contrôleurs de porte et terminaux de paiement prennent rarement en charge 802.1X. Attribuez à chacun sa propre iPSK. Si un appareil est volé ou remplacé, vous ne révoquez que cette clé.
- Les tablettes de réservation de cours gérées via votre plateforme MDM (Mobile Device Management) peuvent intégrer un certificat et utiliser EAP-TLS. Rien à saisir, rien à partager.
- Les ordinateurs portables et téléphones du personnel se connectent via 802.1X avec Microsoft Entra ID, Okta ou Google Workspace. Lorsque les RH désactivent le compte d'un collaborateur qui part, son accès WiFi s'arrête en même temps.
Ce dernier point élimine le mot de passe partagé par le personnel qui finit sur un post-it derrière l'accueil. Notre article de blog What is user provisioning? a plain-english guide for 2026 explique comment les arrivées, mobilités et départs sont répercutés depuis votre fournisseur d'identité. La warehouse WiFi providers checklist présente la même approche 802.1X pour les terminaux portables gérés, très similaire à celle des tablettes de réservation.
Comment les connexions des membres peuvent-elles encourager les réabonnements et la promotion des cours avec leur consentement ?
Les connexions des membres ne deviennent un canal de réabonnement que lorsque le membre a accepté de recevoir vos communications. Au Royaume-Uni, le marketing électronique relève de la réglementation PECR (Privacy and Electronic Communications Regulations) ainsi que du UK GDPR. L'article 22 des PECR impose d'obtenir le consentement pour l'envoi d'e-mails marketing à des particuliers. Une exception restrictive de « soft opt-in » concerne certains membres existants ; demandez à votre délégué à la protection des données si elle s'applique à votre structure. Ne considérez pas une simple connexion au WiFi comme un motif suffisant.
Le guide du marketing direct de l'Information Commissioner's Office (ICO) considère tout message incitant au réabonnement comme du marketing, même s'il paraît administratif. Concevez vos e-mails de réabonnement comme du marketing et recueillez le consentement en conséquence.
Purple s'appuie sur des opt-ins à choix éclairé : des cases séparées et décochées pour chaque finalité, avec un horodatage enregistré pour chacune d'elles. Un membre peut accepter les actualités des cours, mais refuser les offres de partenaires. Engage crée ensuite des segments à partir de ces données first-party consenties, par exemple :
- Les membres dont l'abonnement expire sous 60 jours et qui viennent encore chaque semaine.
- Les parents d'élèves de l'école de natation qui ne sont pas eux-mêmes membres, pour leur proposer une offre d'abonnement parent.
- Les visiteurs venus pour un cours unique, pour effectuer un suivi avec le planning suivant.
WiFi Analytics ajoute la fréquence des visites et le temps de présence, vous permettant ainsi d'identifier les membres qui s'éloignent avant qu'ils ne résilient leur abonnement. Purple s'intègre aux plateformes de CRM et de marketing, afin que les contacts ayant donné leur consentement soient directement transmis aux systèmes que votre équipe chargée des adhésions utilise déjà. Notre article sur les 8 idées d'intégration intelligentes pour connecter le WiFi invité et le CRM présente des modèles pratiques.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Comment chaque configuration s'adapte à vos différents établissements
Le modèle à trois réseaux s'adapte aussi bien à une salle de sport indépendante qu'à un organisme de gestion exploitant des dizaines de sites. Ce qui change, c'est l'équipe chargée de son administration et le degré d'automatisation.
| Vos établissements | Réseaux à exploiter | Connexion du personnel | Réseau d'équipements | Objectif marketing |
|---|---|---|---|---|
| Salle de sport indépendante unique | Invité et personnel ; caisses en filaire | 802.1X avec Google Workspace ou Microsoft Entra ID | Non requis si les caisses et les tourniquets sont câblés | Promotions de cours auprès des membres ayant donné leur consentement |
| Organisme de loisirs multisite | Invité, personnel et équipement sur chaque site | 802.1X avec Microsoft Entra ID ou Okta, une politique unique pour tous les sites | iPSK par tourniquet et caisse, géré de manière centralisée | Renouvellements et conversion de l'école de natation en abonnement |
| Hôtel avec club de loisirs | Invité (clients de l'hôtel et membres du club), personnel, équipement | 802.1X avec le fournisseur d'identité du groupe hôtelier | Partagé avec les VLAN d'exploitation de l'hôtel | Renouvellements du club séparés du marketing lié aux séjours hôteliers |
| Événement ou week-end de gala dans un centre | Réseau invité existant avec plafonnement de bande passante par appareil | Inchangé | Inchangé, protégé de la charge du trafic invité | Contacts consentis provenant des familles et clubs visiteurs |
Scénario appliqué : un organisme public de loisirs gérant huit centres
Situation. Un organisme gère huit centres municipaux. Chaque site disposait d'un seul mot de passe WPA2 partagé entre le personnel, les caisses et les tourniquets, affiché sur un tableau à la réception. Le WiFi invité fonctionnait sur le même réseau, sans aucun filtrage. L'organisme détenait quelques milliers d'adresses e-mail, mais aucune trace du consentement accordé.
Actions menées. L'organisme a conservé ses points d'accès existants et a ajouté Purple en tant qu'overlay cloud. Chaque site diffuse désormais trois SSID. Le personnel se connecte via 802.1X avec Microsoft Entra ID. Les tourniquets et les caisses ont été basculés sur un VLAN dédié, chacun disposant de son propre iPSK. Shield filtre le réseau invité, et le portail captif propose des options d'adhésion distinctes, non pré-cochées.
Résultats mesurables. Le mot de passe partagé du personnel est passé d'une clé unique pour huit sites à zéro. Les collaborateurs qui quittent l'établissement perdent désormais l'accès au WiFi dès la désactivation de leur compte Entra ID, sans devoir attendre le prochain changement de mot de passe. Les caisses ne partagent plus leur réseau avec les appareils des invités, ce qui réduit le périmètre PCI DSS de l'organisme. Chaque adresse e-mail collectée dispose désormais d'un enregistrement d'autorisation horodaté, contre aucun auparavant.
Scénario appliqué : un hôtel de 200 chambres avec un club de loisirs réservé aux membres
Situation. Un hôtel de 200 chambres gère une piscine et une salle de sport ouvertes à environ 1 500 membres du club local. Les clients de l'hôtel et les membres du club partageaient un même réseau invité et une seule méthode de connexion. Le responsable du club ne pouvait pas distinguer les membres des clients de l'hôtel, de sorte que les e-mails de renouvellement reposaient uniquement sur le système d'adhésion.
Ce qui a été fait. L'hôtel a conservé un seul réseau invité, mais a divisé le portail captif en deux parcours de connexion : un pour les clients de l'hôtel et un pour les membres du club. Les membres du club acceptent de recevoir les actualités du club indépendamment des offres de l'hôtel. Engage crée un segment de renouvellement à partir des membres qui ont à la fois donné leur accord et continuent de fréquenter l'établissement. Pour en savoir plus sur l'hôtellerie, consultez notre page Hôtels.
Résultat mesurable. Le club voit désormais combien de membres s'y rendent chaque semaine, par membre, grâce à WiFi Analytics. La liste de renouvellement ne contient que les membres ayant fait l'objet d'un accord enregistré, ce qui garantit que chaque e-mail de renouvellement repose sur un consentement consigné. Les communications marketing pour les séjours à l'hôtel ne parviennent plus aux membres du club qui ne les ont jamais acceptées.
Scénario appliqué : un gala régional de natation dans un centre de loisirs
Situation. Un centre accueille un gala de natation de deux jours, réunissant des clubs invités et des centaines de parents dans les gradins. Sur un réseau unique et partagé, un trafic de streaming intense avait ralenti les paiements par carte au café lors d'un gala précédent.
Ce qui a été fait. Le centre a séparé les réseaux invités, collaborateurs et équipements, tout en définissant une limite de bande passante par équipement sur le WiFi invité pour le week-end. Les caisses du café étaient connectées au VLAN des équipements, sans être affectées par le trafic des gradins.
Résultat mesurable. Les paiements par carte ont fonctionné sur leur propre segment pendant les deux jours, sans aucun trafic invité entrant en concurrence avec le VLAN des caisses. Les familles visiteuses ayant donné leur accord ont constitué une nouvelle liste de contacts consentants pour le programme de l'école de natation du centre.
Ce que chaque approche coûte à l'usage
La licence représente rarement le coût le plus important. Le temps consacré par le personnel, le remplacement du matériel et les risques liés à la conformité pèsent généralement bien plus lourd. Comparez les fournisseurs sur ces critères :
- Matériel. Un fournisseur qui exige ses propres points d'accès implique un remplacement complet de l'infrastructure sur chaque site. Purple fonctionne sur les points d'accès que vous possédez déjà, ce qui permet d'investir dans les fonctionnalités et non dans le matériel.
- Temps consacré par le personnel aux mots de passe. Un mot de passe partagé doit être modifié et redistribué à chaque départ d'un collaborateur. Avec 802.1X associé à Microsoft Entra ID, Okta ou Google Workspace, cette charge de travail disparaît.
- Périmètre PCI DSS. L'intégration de caisses sur un réseau non segmenté fait entrer chaque équipement connecté dans le périmètre d'évaluation. La segmentation réduit le nombre d'équipements que vous devez évaluer.
- Filtrage. Un contrat de filtrage séparé implique un second fournisseur et une seconde console. Shield fonctionne comme un module complémentaire au sein de la même plateforme.
- Valeur marketing. Une liste sans enregistrement des consentements ne peut pas être exploitée en toute sécurité. Une liste de contacts consentants peut alimenter les renouvellements et la promotion des cours dès le premier jour.
Purple est commercialisé sous forme de forfaits : Connect, Capture et Engage. SecurePass, Verify et Shield sont des modules complémentaires, de sorte que chaque site ne paie que pour les fonctionnalités qu'il utilise. Purple est certifié ISO 27001, conforme à la norme GDPR et certifié B Corp. Fondé en 2012, Purple est déployé sur plus de 80 000 sites actifs dans plus de 90 pays et enregistre 500 millions d'utilisateurs et de connexions par an. Consultez WiFi WiFi pour découvrir ce que comprend chaque forfait.
Comment faire le bon choix pour votre parc
Posez ces questions lors de chaque réunion avec un fournisseur. Un prestataire incapable de répondre clairement à l'une d'entre elles vous donne déjà une indication précieuse.
- Fonctionnerez-vous sur nos points d'accès existants, et quels fournisseurs prenez-vous en charge nommément ?
- Pouvez-vous gérer les réseaux invités, le personnel et les équipements depuis une plateforme unique, centralisée pour l'ensemble des sites ?
- Comment les collaborateurs se connectent-ils, et avec quels fournisseurs d'identité vous intégrez-vous ?
- Qu'advient-il de l'accès WiFi d'un employé sortant lorsque les RH désactivent son compte ?
- Comment les tourniquets et les caisses qui ne peuvent pas exécuter 802.1X se connectent-ils, et pouvons-nous révoquer un appareil sans impacter les autres ?
- En quoi votre architecture réduit-elle notre périmètre PCI DSS pour les caisses sans fil ?
- Quels types de contenus votre filtrage invité bloque-t-il, et comment gérez-vous les VPN et le DNS chiffré ?
- Montrez-nous le formulaire de connexion. Les consentements marketing sont-ils séparés, décochés par défaut et horodatés ?
- Comment les contacts ayant consenti sont-ils transmis à notre CRM ou à notre système de gestion des adhésions ?
- Qui détient les données, où sont-elles hébergées et quelles certifications les protègent ?
Pondérez les réponses selon vos priorités. Pour un trust ou une organisation où la protection des personnes vulnérables est primordiale, les questions 7 et 8 ont le plus de poids. Pour une chaîne de salles de sport visant les renouvellements d'abonnements, ce sont les questions 8 et 9. Pour un responsable informatique dont les caisses se trouvent sur un réseau plat, les questions 5 et 6 sont prioritaires.
Foire aux questions
Purple fonctionne-t-il avec les points d'accès dont nous disposons déjà ?
Oui. Purple s'exécute sous la forme d'un overlay cloud sur les points d'accès Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous conservez votre matériel existant et faites pointer son portail captif et ses paramètres RADIUS vers Purple. Cela évite d'avoir à tout remplacer sur l'ensemble de vos sites. La plupart des trusts de loisirs ajoutent Purple à leurs points d'accès actuels, puis font migrer chaque site vers l'architecture à trois réseaux lors d'une période de faible activité.
Pouvons-nous changer de fournisseur de WiFi invité WiFi sans racheter de matériel ?
Oui, sous réserve que vos points d'accès proviennent de l'un des fournisseurs pris en charge par Purple. La migration consiste à modifier les paramètres du portail captif et de l'authentification sur votre contrôleur ou votre tableau de bord cloud. La plupart des exploitants migrent site par site, en commençant par un premier centre pour tester la connexion, le filtrage et l'accès du personnel. Anticipez la migration des contacts existants : n'importez que les fiches pour lesquelles vous pouvez prouver comment et quand chaque personne a donné son consentement.
Comment fonctionne le modèle de licence de Purple pour un trust de loisirs multisite ?
Purple est commercialisé sous forme de forfaits, Connect, Capture et Engage, avec SecurePass, Verify et Shield en options. Une association ou un organisme gestionnaire peut déployer Capture sur des sites plus modestes et Engage là où le marketing d'adhésion est primordial, puis ajouter Shield partout où des enfants utilisent le réseau invité. Demandez un devis à Purple en fonction de votre nombre de sites et de votre sélection de forfaits. Comme vous réutilisez vos points d'accès existants, le matériel n'entre pas dans le coût.
Les enfants peuvent-ils utiliser le WiFi invité en toute sécurité ?
Oui, grâce à un filtrage appliqué à l'ensemble du réseau invité et à un processus de connexion pensé pour les adultes. Shield applique un filtrage DNS adapté aux familles sur chaque appareil, bloquant les contenus pour adultes, les logiciels malveillants et les domaines de phishing. En vertu du UK GDPR, l'âge minimal pour consentir à des services en ligne est de 13 ans. Demandez aux visiteurs de confirmer qu'ils ont 13 ans ou plus avant de se connecter, et ne proposez jamais d'opt-in marketing aux enfants.
Pouvons-nous envoyer des offres de renouvellement par e-mail à toute personne se connectant au WiFi ?
Non. En vertu de l'article 22 de la réglementation PECR, l'envoi d'e-mails marketing à des particuliers requiert généralement leur consentement, et l'ICO considère les promotions de renouvellement comme du marketing. Envoyez des e-mails uniquement aux membres qui ont coché une case d'opt-in distincte et non précochée lors de la connexion. Les opt-ins de choix éclairé de Purple enregistrent un horodatage pour chaque consentement. Votre liste de renouvellement ne contient alors que des personnes dont vous pouvez prouver qu'elles ont accepté de recevoir vos communications.
Les tourniquets et les caisses ont-ils besoin de leur propre réseau ?
Oui. Les tourniquets, les caisses et les tablettes de réservation doivent être placés sur un VLAN dédié, isolé des appareils invités. En vertu de la norme PCI DSS, les systèmes pouvant accéder à l'environnement des données de titulaires de cartes entrent dans le périmètre d'audit ; isoler les caisses réduit donc la charge de votre évaluation. Raccordez les caisses en filaire dans la mesure du possible. Si des appareils doivent impérativement être sans fil, attribuez à chacun son propre iPSK ou un certificat EAP-TLS pour les tablettes gérées.
Les données des membres conservées par Purple sont-elles conformes au GDPR ?
Oui. Purple est certifié ISO 27001, conforme au GDPR et détient la certification Cyber Essentials. Votre structure de loisirs reste le responsable du traitement des données, décidant de ce qui est collecté et de la façon dont cela est utilisé. Purple enregistre chaque consentement avec un horodatage, ce qui vous permet de prouver quand et comment un membre a donné son accord. Définissez des durées de conservation conformes à votre politique de confidentialité et limitez les formulaires de connexion aux seuls champs que vous utiliserez.
Comment cela se compare-t-il au WiFi gratuit proposé par notre fournisseur d'accès à Internet ?
Le WiFi d'un routeur de box Internet ne propose qu'un mot de passe partagé et, au mieux, un filtrage basique. Il n'offre pas de connexions individuelles pour le personnel, n'isole pas les tourniquets et les caisses, et ne permet pas de collecter des contacts consentants. Purple apporte un accès personnel 802.1X, des clés par appareil, le filtrage Shield et des opt-ins à choix éclairé sur vos points d'accès existants. La connexion Internet reste la même ; Purple gère qui rejoint quel réseau et les informations que vous en retirez.
Définitions clés
Portail captif
Page de connexion web affichée par un réseau WiFi avant d'accorder l'accès à Internet, généralement en redirigeant la première requête HTTP d'un appareil non authentifié vers un formulaire hébergé.
Les adhérents, les parents de l'école de natation et les visiteurs occasionnels y sont confrontés lors de leur première connexion ; sa conception détermine si vous collectez des coordonnées avec consentement et si les adhérents réguliers se reconnectent sans le voir réapparaître.
IEEE 802.1X
Norme IEEE pour le contrôle d'accès réseau basé sur les ports. Elle achemine le protocole EAP (Extensible Authentication Protocol) entre l'appareil et le point d'accès, qui le transmet à un serveur RADIUS pour validation ou refus.
Utilisé pour le WiFi du personnel WiFi afin que chaque personne se connecte avec son propre compte Microsoft Entra ID, Okta ou Google Workspace, remplaçant ainsi le mot de passe partagé affiché sur le tableau d'affichage de l'accueil.
RADIUS
Remote Authentication Dial-In User Service, spécifié dans l'IETF RFC 2865. Il s'agit du serveur d'authentification qui renvoie une acceptation ou un refus pour chaque demande de connexion et peut attribuer des attributs tels qu'un VLAN.
Lorsque vous migrez vers Purple, vous configurez les paramètres RADIUS de vos points d'accès vers Purple, ce qui permet de vérifier les connexions du personnel et des appareils sur l'ensemble de vos sites.
iPSK (clé pré-partagée d'identité)
Une phrase secrète personnelle WPA2 ou WPA3 par appareil sur un SSID partagé, où le serveur RADIUS associe chaque clé à un appareil et à une politique. Les fournisseurs l'appellent également PPSK (clé pré-partagée privée).
Les tourniquets, contrôleurs d'accès et terminaux de paiement prennent rarement en charge 802.1X ; chacun reçoit donc sa propre clé, ce qui vous permet de révoquer un appareil volé ou remplacé sans impacter les autres.
EAP-TLS
Une méthode EAP définie dans l'IETF RFC 5216 qui authentifie un appareil à l'aide d'un certificat X.509 via une négociation TLS mutuelle, plutôt qu'avec un mot de passe.
Convient aux tablettes de réservation de cours gérées via votre plateforme de gestion des appareils mobiles : rien à saisir, rien à partager, et le certificat peut être révoqué de manière centralisée.
VLAN (LAN virtuel)
Un segment de réseau logique défini par le marquage IEEE 802.1Q, qui maintient les groupes d'appareils séparés sur les mêmes câblages et points d'accès.
Place les caisses, tourniquets et tablettes de réservation sur un segment inaccessible pour le téléphone d'un parent connecté au réseau invité, et préserve les paiements du café du trafic de la galerie pendant un gala.
Isolation des clients
Un paramètre de point d'accès qui bloque le trafic direct de couche 2 entre les clients sans fil sur le même SSID, afin que les appareils puissent accéder à la passerelle mais pas communiquer entre eux.
Activez-la pour le WiFi invité afin que les téléphones des visiteurs ne puissent pas se voir entre eux ; associez-la au VLAN des appareils pour protéger les systèmes opérationnels.
Filtrage DNS
Filtrage qui bloque les requêtes au stade de la résolution DNS (Domain Name System), en refusant de résoudre les domaines appartenant à des catégories bloquées telles que les contenus pour adultes, les logiciels malveillants et le phishing avant le chargement d'une page.
Shield l'applique à chaque appareil sur le réseau invité ; il peut être contourné avec un VPN ou du DNS chiffré, demandez donc à chaque fournisseur comment il gère ces deux aspects.
Périmètre PCI DSS
Selon la norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS), tout système qui stocke, traite ou transmet des données de titulaires de carte, ou qui peut se connecter à l'environnement de ces données, entre dans le périmètre d'évaluation. La segmentation du réseau permet de réduire ce périmètre.
Des caisses sur un réseau plat intègrent chaque appareil connecté dans le périmètre ; un segment dédié qui communique uniquement avec le prestataire de paiement réduit votre charge d'audit.
Article 22 des PECR
L'article 22 de la réglementation PECR 2003 (Privacy and Electronic Communications Regulations) impose d'obtenir le consentement avant d'envoyer des e-mails marketing à des particuliers, avec une exception de « soft opt-in » très restreinte pour les clients existants.
L'ICO considère les promotions de réabonnement comme du marketing ; une simple connexion au WiFi ne justifie donc pas un e-mail de renouvellement : vous devez recueillir un consentement explicite et enregistré distinct.
Âge de consentement numérique (Royaume-Uni)
L'article 8 du UK GDPR, tel que fixé par l'article 9 du Data Protection Act 2018, établit à 13 ans l'âge minimum auquel un enfant peut consentir aux services de la société de l'information.
Structure le formulaire de connexion invité : rédigez-le pour des adultes, demandez aux visiteurs de confirmer qu'ils ont 13 ans ou plus, et ne présentez jamais d'opt-in marketing à un enfant.
Opt-ins par choix éclairé
La structure de consentement de Purple : des cases à cocher distinctes et non pré-cochées pour chaque finalité marketing, enregistrées avec un horodatage, répondant à l'exigence du UK GDPR selon laquelle le consentement doit être spécifique, éclairé et donné par un acte positif clair.
Permet à un membre d'accepter les actualités des cours mais pas les offres des partenaires, et vous fournit un enregistrement du consentement pour chaque e-mail de réabonnement envoyé par Engage.
Exemples concrets
Une régie publique gère huit centres de loisirs municipaux. Chaque site partage un seul mot de passe WPA2 pour le personnel, les caisses et les tourniquets, le WiFi invité WiFi ne dispose d'aucun filtrage, et plusieurs milliers d'adresses e-mail ne possèdent aucun enregistrement de consentement. Comment y remédier sans acheter de nouveau matériel ?
La structure a conservé ses points d'accès existants et a ajouté Purple en superposition cloud, avec trois SSID sur chaque site. Le personnel se connecte désormais via 802.1X avec Microsoft Entra ID, de sorte que les collaborateurs sur le départ perdent l'accès au réseau WiFi dès la désactivation de leur compte, sans attendre le prochain changement de mot de passe. Les tourniquets et les caisses ont été basculés sur un VLAN dédié, chacun avec son propre iPSK, ce qui les retire du réseau invité et réduit le périmètre PCI DSS. Shield filtre le réseau invité, et le portail captif propose des cases d'acceptation séparées et non précochées. On est ainsi passé d'un mot de passe partagé unique pour les huit sites à aucun, et chaque nouveau contact e-mail est désormais assorti d'une preuve de consentement horodatée, contre zéro auparavant.
Un hôtel de 200 chambres met à disposition une piscine et une salle de sport à environ 1 500 adhérents locaux. Les clients de l'hôtel et les membres du club partagent un seul réseau invité et une seule méthode de connexion. Le responsable du club ne peut donc pas les distinguer et les renouvellements dépendent uniquement du logiciel d'adhésion. Que faire ?
L'hôtel a conservé un unique réseau invité, mais a divisé le portail captif en deux parcours de connexion : un pour les clients de l'hôtel et un pour les membres du club. Les membres du club acceptent de recevoir les actualités du club séparément des offres de l'hôtel, chaque consentement correspondant ainsi à une finalité précise. Engage crée un segment de renouvellement à partir des membres qui ont donné leur consentement et qui continuent de fréquenter l'établissement. WiFi Analytics affiche désormais les visites hebdomadaires par adhérent, ce qui permet au club de repérer les baisses de fréquentation avant l'expiration d'un abonnement. Chaque e-mail de renouvellement repose sur une preuve de consentement, et les campagnes de marketing hôtelier ne ciblent plus les membres du club qui n'ont jamais donné leur accord.
Un centre accueille un gala de natation régional de deux jours réunissant des clubs extérieurs et des centaines de parents dans les gradins. Lors d'un gala précédent, le streaming intensif sur un unique réseau partagé avait ralenti les paiements par carte bancaire au café. Comment le centre doit-il se préparer ?
Le centre a choisi d'isoler ses réseaux invités, personnel et équipements au lieu de tout faire transiter par un réseau unique. Il a appliqué une limite de bande passante par appareil sur le WiFi invité WiFi pour le week-end, évitant ainsi qu'un seul smartphone n'accapare le temps d'antenne. Les caisses du café ont été placées sur le réseau d'appareils VLAN, isolé du trafic des gradins, assurant le bon fonctionnement des paiements par carte sur leur propre segment pendant les deux jours, sans interférence liée aux invités. La connexion des invités proposait toujours des cases d'acceptation distinctes et non précochées, et les familles en visite ayant donné leur accord ont constitué une nouvelle base de contacts consentis pour les propres cours de natation du centre.
Questions fréquentes
Purple fonctionne-t-il avec les points d'accès dont nous disposons déjà ?
Oui. Purple fonctionne comme une superposition cloud sur les points d'accès Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous conservez votre matériel existant et faites pointer son portail captif et ses paramètres RADIUS vers Purple. Cela évite tout remplacement coûteux sur l'ensemble de vos sites. La plupart des centres de loisirs ajoutent Purple à leurs points d'accès actuels, puis font basculer chaque site vers la configuration à trois réseaux lors d'une période creuse.
Pouvons-nous changer de fournisseur de WiFi invité actuel sans renouveler notre matériel ?
Oui, à condition que vos points d'accès proviennent de l'un des fournisseurs pris en charge par Purple. La migration implique de modifier les paramètres du portail captif et de l'authentification sur votre contrôleur ou votre tableau de bord cloud. La plupart des exploitants effectuent la migration site par site, en commençant par un premier centre pour tester la connexion, le filtrage et l'accès du personnel. Anticipez le transfert des contacts existants : n'importez que les enregistrements pour lesquels vous pouvez prouver comment et quand chaque personne a consenti.
Quel est le modèle de licence de Purple pour un centre de loisirs multisite ?
Purple est commercialisé sous forme de forfaits, Connect, Capture et Engage, avec SecurePass, Verify et Shield disponibles en options. Une structure peut déployer Capture sur des sites plus modestes et Engage là où le marketing d'adhésion est prioritaire, puis ajouter Shield partout où des enfants utilisent le réseau invité. Demandez un devis à Purple en fonction de votre nombre de sites et de la combinaison de forfaits choisie. Comme vous réutilisez vos points d'accès, le matériel n'entre pas dans le coût.
Les enfants peuvent-ils utiliser le WiFi invité en toute sécurité ?
Oui, grâce à un filtrage sur l'ensemble du réseau invité et à un formulaire de connexion rédigé pour les adultes. Shield applique un filtrage DNS adapté aux familles sur chaque appareil, bloquant les contenus pour adultes, les logiciels malveillants et les domaines d'hameçonnage. Selon le UK GDPR, 13 ans est l'âge minimum pour consentir à des services en ligne. Demandez aux visiteurs de confirmer qu'ils ont 13 ans ou plus avant de se connecter et ne proposez jamais d'opt-ins marketing aux enfants.
Pouvons-nous envoyer des offres de renouvellement par e-mail à toutes les personnes qui se connectent au WiFi ?
Non. En vertu de la réglementation 22 du PECR, les e-mails marketing adressés à des particuliers nécessitent généralement un consentement, et l'ICO considère les offres promotionnelles de renouvellement comme du marketing. N'envoyez des e-mails qu'aux membres ayant coché une case d'acceptation distincte et non pré-cochée lors de la connexion. Les opt-ins de choix éclairé de Purple enregistrent un horodatage pour chaque consentement. Votre liste de renouvellement ne contient alors que les personnes dont vous pouvez prouver qu'elles ont accepté de recevoir vos communications.
Les tourniquets et les caisses ont-ils besoin de leur propre réseau ?
Oui. Les tourniquets, les caisses et les tablettes de réservation doivent être installés sur un VLAN dédié, isolé des appareils des invités. En vertu de la norme PCI DSS, les systèmes pouvant accéder à l'environnement des données de titulaires de carte entrent dans le périmètre d'application ; isoler les caisses réduit donc votre charge de travail d'évaluation. Raccordez les caisses par câble dès que possible. Lorsque les appareils doivent être sans fil, attribuez à chacun sa propre clé iPSK, ou un certificat EAP-TLS pour les tablettes gérées.
Les données des membres conservées par Purple sont-elles conformes au GDPR ?
Oui. Purple est certifié ISO 27001, conforme à la norme GDPR et détient la certification Cyber Essentials. Votre structure de loisirs reste le responsable du traitement, décidant de ce qu'il faut collecter et de la manière de l'utiliser. Purple enregistre chaque consentement avec un horodatage, ce qui vous permet de prouver quand et comment un membre a donné son accord. Définissez des durées de conservation conformes à votre politique de confidentialité et limitez les formulaires de connexion aux champs que vous utiliserez réellement.
Comment cela se compare-t-il au WiFi gratuit fourni par notre fournisseur d'accès haut débit ?
Le WiFi d'un routeur haut débit vous offre un mot de passe partagé et, au mieux, un filtrage basique. Il ne permet pas de fournir des identifiants individuels au personnel, d'isoler les tourniquets et les caisses, ni de collecter des contacts consentis. Purple ajoute l'accès du personnel 802.1X, des clés par appareil, le filtrage Shield et des opt-ins délibérés sur vos points d'accès existants. La connexion haut débit est conservée ; Purple gère qui rejoint quel réseau et les informations que vous en retirez.
Sources
- IEEE 802.1X port-based network access control
- IETF RFC 5216: The EAP-TLS authentication protocol
- PCI Security Standards Council: PCI DSS
- Privacy and Electronic Communications Regulations 2003, regulation 22
- Data Protection Act 2018, section 9
- ICO guidance on direct marketing and PECR
- Friendly WiFi accreditation scheme
- Internet Watch Foundation
Continuer la lecture de cette série
Plateformes de WiFi invité et de filtrage DNS pour les MSP : une checklist multi-site pour la gestion mutualisée et la marque blanche
Vous pourrez sélectionner une plateforme de WiFi invité pour votre activité de MSP et piloter la gestion mutualisée de l'ensemble de vos clients depuis une console unique. Vous pouvez créer des modèles de pages de connexion en marque blanche, superposer le filtrage DNS par client, site et réseau, et bloquer les méthodes de contournement. Vous pourrez également choisir un modèle de facturation adapté aux contrats que vous commercialisez.
Coût total de possession du WiFi invité : licences, infrastructure RADIUS et coûts de support comparés
Vous serez en mesure de chiffrer le WiFi invité sur neuf postes, et pas seulement la licence, ainsi que de comparer un développement interne, un portail captif sur contrôleur et la plateforme cloud de Purple. Vous pouvez également tester la manière dont la tarification par point d'accès, par site et par session évolue de 10 à 1 000 sites. Enfin, vous pouvez calculer le nombre de visites supplémentaires que les données first-party doivent générer pour couvrir l'abonnement.
Changer de fournisseur de WiFi invité WiFi : liste de contrôle de migration pour les sites multiples
Vous serez en mesure de planifier un changement de fournisseur de WiFi invité WiFi multisite dans le bon ordre, des dates contractuelles à l'exportation des données basées sur le consentement, jusqu'au pilote, au basculement par vagues et à la validation des rapports. Vous saurez également quels paramètres de points d'accès échouent le plus souvent et quel budget prévoir, afin qu'aucun site ne soit interrompu et qu'aucune liste marketing ne soit perdue.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.