फर्स्ट पार्टी डेटाबद्दल वारंवार दिला जाणारा सल्ला म्हणजे शक्य तितका डेटा गोळा करा, तो एका पाहुण्याच्या प्रोफाइलमध्ये एकत्रित करा आणि मार्केटिंग टीमला त्याचा वापर नंतर ठरवू द्या. UK मधील ठिकाणासाठी, हा सल्ला चुकीच्या दिशेने जातो. प्रोफाइल ही मालमत्ता नाही. प्रत्येक फील्डशी जोडलेली परवानगी ही खरी मालमत्ता आहे, आणि प्रत्येक फील्डमध्ये लाइव्ह, तपासण्यायोग्य परवानगी असलेली एक लहान फाइल अशा मोठ्या फाइलपेक्षा जास्त कमाई करून देईल जिथे निम्मी रेकॉर्ड्स कायदेशीररीत्या वापरली जाऊ शकत नाहीत.
एका पाहुण्याची कल्पना करा जो शुक्रवारी रात्री तुमच्या WiFi स्प्लॅश पेजवर टॅप करतो. तिला नेटवर्क हवे आहे, दुसरे काहीही नाही. पेजवर विचारले असल्यामुळे ती ईमेल ॲड्रेस टाईप करते, प्रत्येक मार्केटिंग बॉक्स रिकामा सोडते आणि कनेक्ट होते. सहा आठवड्यांनंतर तिने कधीही विचारणा न केलेल्या बॉटमलेस ब्रंचची ऑफर तिला मिळते. तो ईमेल पाठवण्यामध्ये तांत्रिकदृष्ट्या काहीही कठीण नव्हते. पण ते अनुमत नव्हते, आणि तो ॲड्रेस तुमच्या CRM मध्ये असल्यामुळे ज्याने ती यादी तयार केली त्याला ते अनुमत वाटले.
एखाद्या ठिकाणाने (venue) गोळा केलेला डेटा आणि ते प्रत्यक्षात वापरू शकत असलेला डेटा यामधील फरक हीच संपूर्ण रणनीती आहे. नेटवर्क प्रमुखाने मार्केटिंग टीमला द्यायची माहिती पुढे दिली आहे: तुमच्याकडे कोणती फील्ड्स आहेत, प्रत्येकाला काय करण्याची परवानगी आहे आणि या तिमाहीत कोणते रेकॉर्ड्स सक्रिय केले जातील. याचा शेवट तुमच्या स्वतःच्या फाइलवर होकार किंवा नकार देऊन होतो, पर्सनलायझेशनबद्दलच्या एखाद्या घोषणेने नाही.
फर्स्ट पार्टी डेटा धोरण काय ठरवते
फर्स्ट पार्टी डेटा ही अशी माहिती आहे जी तुमची संस्था थेट लोकांकडून तिच्या मालकीच्या चॅनेलद्वारे गोळा करते: वेबसाइट, अॅप, लॉयल्टी योजना, बुकिंग इंजिन, बिलिंग काऊंटर (till) आणि अतिथी WiFi. हा एखाद्या ब्रोकरकडून विकत घेतलेला डेटा नसतो, तसेच करारांतर्गत भागीदाराकडून मिळालेली यादीही नसते.
अनेक संस्थांमध्ये असा संभ्रम निर्माण होतो की हे काम केवळ डेटाच्या प्रमाणाशी (volume) संबंधित आहे. पण तसे नाही. दरवर्षी 40,000 WiFi सेशन्स असणारे एखादे स्थळ, कायदेशीररित्या वापरता येईल त्यापेक्षाही जास्त डेटा आधीच बाळगू शकते. मूळ कार्य हे पाच निर्णयांचा एक संच आहे, आणि तुमच्या एस्टेटमधील प्रत्येक फील्ड त्यांच्यावरच अवलंबून असते.
- नेमकी कोणती फील्ड्स अस्तित्वात आहेत. त्यांची नावे स्पष्ट करा. ईमेल, मोबाइल नंबर, पोस्टकोड, जन्मतारीख, भेट इतिहास, झोन ड्वेल टाइम, सर्वेक्षणातील उत्तरे, जाहिरात अभिज्ञापक.
- प्रत्येक फील्ड कोणत्या उद्देशासाठी वापरले जाते. नेटवर्क ॲक्सेस, एकत्रित रिपोर्टिंग, ओळखण्यायोग्य मोजमाप, वैयक्तिकरण, ईमेल ऑफर्स, SMS ऑफर्स, भागीदारांसोबत डेटा सामायिकरण.
- त्या उद्देशासाठी संमती आवश्यक आहे का. काही उद्देश स्वतः सेवेवर चालतात. इतर तसे नसतात.
- कोणता चॅनेल त्याचा वापर करू शकतो. ईमेलसाठी दिलेली परवानगी म्हणजे SMS साठी दिलेली परवानगी नव्हे, आणि त्यापैकी कोणतीही ऑन-साइट मेसेजिंगसाठी परवानगी मानली जात नाही.
- एखादी नोंद कधी न वापरता ठेवली पाहिजे. फील्ड अस्तित्वात आहे, अतिथी खरा आहे, तरीही सक्रिय करणे हे चुकीचे पाऊल ठरू शकते.
हे निर्णय इतके महत्त्वाचे का आहेत याचे ऑथेंटिकेटेड कनेक्टिव्हिटी हे सर्वात स्पष्ट उदाहरण आहे. जेव्हा एखादा पाहुणा तुमच्या WiFi शी जोडला जातो, तेव्हा तयार केलेला रेकॉर्ड म्हणजे ऑपरेशनल आयडेंटिटी असतो. कोणालातरी नेटवर्कवर प्रवेश मिळावा यासाठी तो अस्तित्वात असतो आणि तो ती जागा चालवणाऱ्या संस्थेच्या मालकीचा असतो. प्रमोशन या सर्वांच्या वर काम करते आणि त्यासाठी स्वतःची स्वतंत्र परवानगी लागते, जी पाहुण्याला नकार देण्याचा पर्याय असताना वेगळेपणाने दिली गेलेली असावी.
ते पाच निर्णय लिहून घ्या आणि उर्वरित काम आपोआप सुरळीत होईल. ते अस्पष्ट ठेवल्यास प्रत्येक मोहीम पाठवण्याच्या बटणाच्या जवळ असलेल्या व्यक्तीच्या वैयक्तिक निर्णयावर अवलंबून राहते.
प्रत्येक अतिथी डेटा फील्डसाठी परवानगी लेजर
मोठी गेस्ट प्रोफाइल ही आपोआपच अधिक उपयुक्त असते असे नाही. जर एखादे ठिकाण हे दाखवू शकत नसेल की त्यांनी एखादे फील्ड का ठेवले आहे, पाहुण्याला काय सांगण्यात आले होते आणि पाहुण्याने कोणत्या वापरास सहमती दर्शवली होती, तर तो अतिरिक्त तपशील कायदेशीररित्या सक्रिय करणे अशक्य ठरू शकते. एक परवानगी लेजर (परमिशन लेजर) रेकॉर्ड लहान आणि अधिक विश्वासार्ह ठेवते: प्रत्येक डेटा फील्ड आणि हेतूसाठी एक नोंद, जी वापरण्यापूर्वी सिस्टीम तपासू शकतील अशा ठिकाणी साठवली जाते.
प्रत्येक नोंदीसाठी, सहा वैशिष्ट्यांची नोंद ठेवा: संकलन टाइमस्टॅम्प, अतिथीने पाहिलेली नोटीस आवृत्ती, चॅनेल व्याप्ती (ईमेल, SMS किंवा ऑन-साइट मेसेजिंग), कायदेशीर आधार, स्रोत सिस्टीम (जसे की स्प्लॅश पेज, टिल, बुकिंग किंवा सर्वेक्षण) आणि ऑप्ट-आउट स्थिती. एकत्रितपणे, हे तपशील मोहीम व्यवस्थापकाला एखाद्या विशिष्ट वापरास परवानगी आहे की नाही हे तपासण्यास मदत करतात आणि नंतर पुन्हा पडताळणी करता येईल असा स्पष्ट मार्ग उपलब्ध करून देतात. एकाच ईमेल पत्त्यासाठी वेगवेगळ्या उद्देशांनुसार वेगवेगळ्या परवानग्या असू शकतात, त्यामुळे केवळ एकच “consented” फ्लॅग असणे फार अपुरे ठरते.
कुकीज आणि तत्सम तंत्रज्ञानावरील ICO चे मार्गदर्शन अशा तंत्रज्ञानामध्ये फरक करते जे एखाद्या व्यक्तीने विनंती केलेली सेवा प्रदान करण्यासाठी अत्यंत आवश्यक आहेत आणि इतर वापर. अॅनॅलिटिक्स कुकीज आपोआप सूट मिळण्यासाठी पात्र ठरत नाहीत. जर एखादे ठिकाण एखाद्या व्यक्तीच्या कृतींची नोंद ठेवत असेल, व्हिजिटर आयडी एखाद्या कन्वर्जनशी जोडत असेल, ब्राउझिंग ॲक्टिव्हिटीवरून प्रोफाईल तयार करत असेल किंवा जाहिरात भागीदारासह कन्वर्जन डेटा शेअर करत असेल, तर संमती आवश्यक असू शकते. एकत्रित, ओळख न पटवणारी आकडेवारी ही एखाद्या व्यक्तीचा मागोवा घेण्यापेक्षा वेगळी असते. हा फरक टार्गेटिंगसाठी वापरल्या जाणाऱ्या वैयक्तिक डेटापासून फूटफॉल रिपोर्टिंग वेगळे ठेवण्यास मदत करतो.
| डेटा प्रकार | विशिष्ट उदाहरण | कायदेशीर आधार | संमती आवश्यक आहे का | परवानगी असलेला वापर |
|---|---|---|---|---|
| अत्यंत आवश्यक कनेक्टिव्हिटी | पाहुण्याने विनंती केलेले WiFi सत्र वितरित करण्यासाठी प्रमाणीकरण (ऑथेंटिकेशन) | सेवेसाठी करार किंवा कायदेशीर हितसंबंध | नाही, अत्यंत आवश्यक असल्यास आणि मार्केटिंगसाठी वापरले नसल्यास | नेटवर्क ॲक्सेस प्रदान करणे |
| एकत्रित (ॲग्रीगेट) मोजमाप | ओळख न पटवणारी लोकांची एकूण उपस्थिती किंवा वापराची आकडेवारी | खऱ्या अर्थाने एकत्रित असल्यास वैयक्तिक डेटा नाही | नाही, जेव्हा कोणत्याही व्यक्तीची ओळख पटत नाही | स्थळाचे (व्हेन्यू) रिपोर्टिंग |
| ओळख पटलेले ॲनालिटिक्स | पेजेस, झोन्स किंवा रूपांतरणांशी जोडलेली व्हिजिटर आयडी | संमती | होय, ॲनालिटिक्स आपोआप सूट मिळण्यास पात्र नसतात | वैयक्तिक वर्तनाचे मोजमाप |
| ईमेल मार्केटिंग | ऑफर्ससाठी घेतलेला ईमेल | संमती, किंवा लागू असेल तिथे सॉफ्ट ऑप्ट-इन | होय, जोपर्यंत वैध सॉफ्ट ऑप्ट-इन उपलब्ध नाही | फक्त ईमेल |
| SMS मार्केटिंग | टेक्स्ट्ससाठी मोबाईल नंबर | टेक्स्ट्ससाठी विशिष्ट संमती | होय | फक्त SMS |
| वैयक्तिकीकरण (पर्सनलायझेशन) प्रोफाइल | प्रवास किंवा अनुभव सानुकूल करण्यासाठी वापरण्यात येणाऱ्या पसंती किंवा भेटींचा इतिहास | व्यक्तीचे प्रोफाइलिंग करण्यासाठी वापरले जात असताना संमती | होय | फक्त नमूद केलेल्या वैयक्तिकीकरणाच्या उद्देशासाठी |
| जाहिरात भागीदारासोबत शेअरिंग | जाहिरात भागीदारासोबत शेअर केलेले रूपांतरण किंवा ओळख | संमती | होय | शेअरिंगचा तो नमूद केलेला उद्देश |
| सर्व्हे प्रतिसाद | पाहुण्याशी जोडलेला भेटीनंतरचा फीडबॅक | त्या सर्व्हेसाठी संमती किंवा अन्य वैध आधार | मार्केटिंगशी जोडलेले असल्यास सामान्यतः होय | फॉर्मवर नमूद केलेला सर्व्हेचा उद्देश |
स्थळांकडून (venues) चुका होणाऱ्या बाबी
आयडेंटिफाइड अॅनालिटिक्सकडे अनेकदा निरुपद्रवी मोजमाप म्हणून पाहिले जाते. तरीही, जेव्हा व्हिजिटर आयडी झोन-स्तरीय ड्वेल टाइम आणि पुन्हा दिलेल्या भेटींना एखाद्या व्यक्तीशी किंवा रूपांतरणाशी जोडतो, तेव्हा ते वैयक्तिक ट्रॅकिंग बनते. लेजरने केवळ त्या उपक्रमाला “अॅनालिटिक्स” असे नाव न देता, त्या जोडणीचा उद्देश आणि परवानगी दर्शवली पाहिजे.
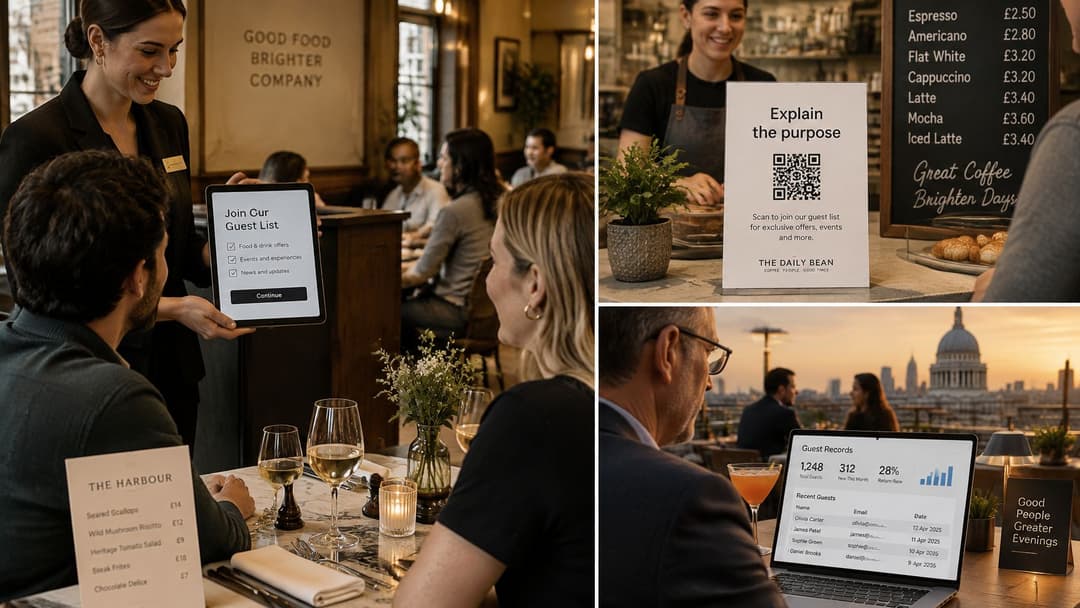
प्रवेशद्वारावर कॅप्चर केलेला ईमेल हा गोंधळाचा आणखी एक सामान्य स्रोत आहे. जर स्प्लॅश पेजने ईमेल, SMS, प्रोफाइलिंग आणि पार्टनर शेअरिंगसाठी एकच टिक बॉक्स वापरला, तर तो त्या उपयोगांसाठीच्या स्वतंत्र निवडी स्पष्टपणे नोंदवत नाही. प्रत्येक उद्देश आणि चॅनेल स्वतंत्रपणे नोंदवा, जेणेकरून इच्छित संदेशाच्या आधारे परवानगी तपासली जाऊ शकेल.
मार्केटिंग रेकॉर्डशी जोडलेल्या सर्वेक्षणाच्या उत्तरांची तितकीच काळजी घेणे आवश्यक आहे. सेवा सुधारण्यासाठी फीडबॅक देणारा अतिथी त्या उत्तरांचा वापर ऑफर प्रोफाइल तयार करण्यासाठी करण्यास सहमत असेलच असे नाही. सर्वेक्षणाचा नमूद केलेला उद्देश नोंदवा आणि जोपर्यंत अतिथीने संमती दिली नाही तोपर्यंत मार्केटिंगचा वापर वेगळा ठेवा.
लागू करण्यायोग्य चाचणी: जर एखाद्या फील्डमध्ये हेतू, कायदेशीर आधार आणि नोटीस आवृत्ती नोंदवलेली नसेल, तर त्याकडे सक्रिय करण्यायोग्य लीड म्हणून पाहू नका.
कॅप्चर प्रकल्प सुरू होण्यापूर्वी, त्या तपासण्यांमध्ये अयशस्वी ठरणारी फील्ड्स सक्रिय करण्यायोग्य नाहीत (not activatable) अशी चिन्हांकित करा. यामुळे मोठ्या परंतु नीट दस्तऐवजीकरण नसलेल्या प्रोफाइलला उपयुक्त परवानगी समजण्याची चूक टाळता येते. Purple आपल्या अतिथी WiFi डेटा गोपनीयतेच्या दृष्टिकोनाचे तपशील प्रकाशित करते.
अतिथी कायदेशीररित्या देऊ शकणारा डेटा कसा गोळा करावा
डेटा संकलन ही मूल्यांची देवाणघेवाण आहे, आणि ही देवाणघेवाण खरी असावी लागते. गेस्ट त्याचा पत्ता देतो कारण WiFi जलद आहे आणि साइन-इन प्रक्रिया लहान आहे. हा झाला व्यवहार. मार्केटिंग संमती ही एक स्वतंत्र, पर्यायी बाब आहे जी गेस्ट नेटवर्कचा ॲक्सेस न गमावता नाकारू शकतो.
ICO चे डायरेक्ट मार्केटिंग मार्गदर्शन फ्रेम सेट करते: थेट मार्केटिंगसाठी वैयक्तिक डेटा वापरण्यापूर्वी एक वैध कायदेशीर आधार ओळखा, ज्यामध्ये संमती आणि कायदेशीर हितसंबंध हे आधार लागू होण्याची सर्वाधिक शक्यता असते. WiFi-प्रमाणीकृत ठिकाणासाठी, याचा अर्थ गृहीत धरण्याऐवजी रेकॉर्डसोबतच आधार साठवणे असा होतो.
गर्दीच्या शुक्रवारच्या रात्रीच्या वेळीही व्यवस्थित काम करणारा कॅप्चर सिक्वेन्स येथे आहे.
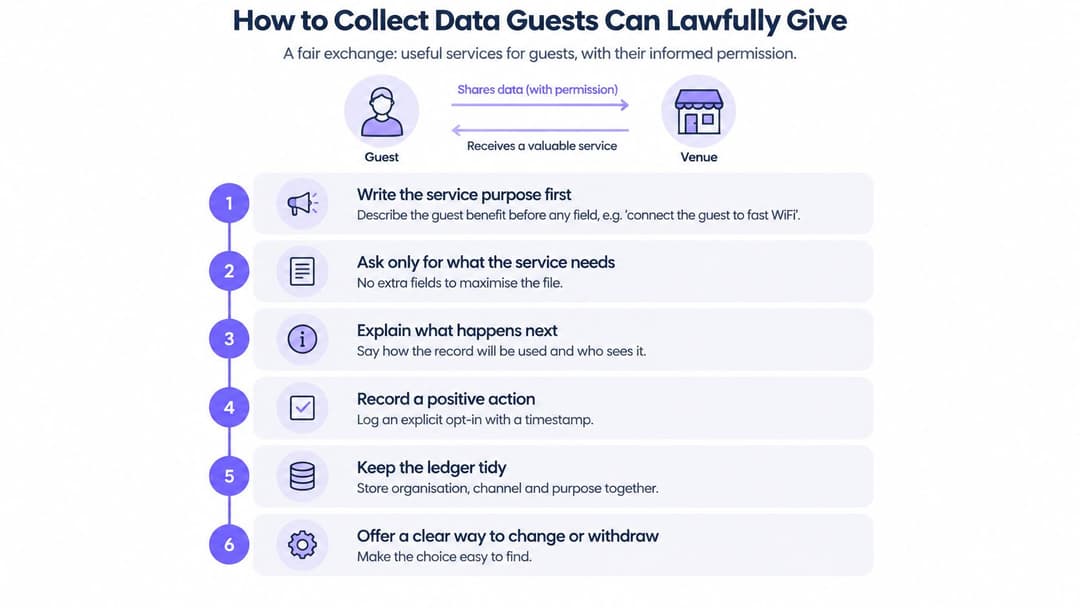
- सर्वप्रथम सेवेचा उद्देश स्पष्टपणे लिहा. अतिथीला WiFi शी कनेक्ट करणे हा प्राथमिक उद्देश आहे. त्या सत्रासाठी आवश्यक असलेलीच फील्ड्स समाविष्ट करा, ज्यामध्ये सहसा पडताळणीसाठी ईमेल पत्ता किंवा मोबाइल नंबर आणि थोडे इतर तपशील पुरेसे असतात.
- पर्यायी उद्देश वेगवेगळ्या पर्यायांवर ठेवा. ईमेल ऑफर्स, SMS ऑफर्स, वैयक्तिकरण (personalisation) आणि संशोधन या प्रत्येकासाठी स्वतंत्र ओळ आणि स्वतंत्र स्पष्टीकरण असावे. चार वेगवेगळ्या उद्देशांसाठी एकच बॉक्स असणे म्हणजे सोयीच्या नावाखाली डेटा-गुणवत्तेशी केलेली तडजोड आहे.
- ऑप्ट-इन नोंदवण्यापूर्वी प्रमाणीकरण करा. कोणत्याही मार्केटिंग ऑप्ट-इनची नोंद होण्यापूर्वी अतिथी स्प्लॅश पेजवर संमती देतात, आणि मार्केटिंग बॉक्स टिक केलेले असोत वा नसोत, ॲक्सेस कार्य करतो. इंटरनेट वापरण्यासाठी प्रमोशनल टिकची सक्ती करणे हा स्वेच्छेने दिलेल्या संमतीचे उल्लंघन करण्याचा सर्वात जलद मार्ग आहे.
- सक्रिय ऑप्ट-इन त्याच्या संदर्भासह नोंदवा. सकारात्मक कृती, नोटीसची आवृत्ती आणि वेळ हे सर्व संग्रहित केले जातात. आमचे प्लॅटफॉर्म गोळा करत असलेल्या अतिथी डेटाची मालकी वेन्यूकडे असते, त्यामुळे ही नोंद तुमच्या नियंत्रणाखालील तुमच्या सिस्टीममध्ये सुरक्षित राहते.
- डेटा कमीत कमी ठेवा. एखाद्या स्पष्ट उद्देशासाठी आवश्यकता नसल्यास जन्मतारीख, कुटुंबाची रचना आणि जाहिरात अभिज्ञापक (ad identifiers) यांचा WiFi कॅप्चरमध्ये समावेश नसावा. प्रत्येक अतिरिक्त फील्ड म्हणजे नियमन करण्यासाठी आणखी एक नोंद आणि कोणीतरी त्या फाइलवर प्रश्न उपस्थित करण्याचे आणखी एक कारण ठरते.
- डेटा ठेवण्याचा कालावधी आणि संमती मागे घेण्याचा मार्ग निश्चित करा. प्रत्येक उद्देशासाठी डेटा राखून ठेवण्याचा कालावधी (retention period) असणे आवश्यक आहे, आणि संमती बदलण्याचा किंवा मागे घेण्याचा मार्ग संमती देण्याइतकाच सोपा असावा. नाव वगळण्यासाठी एखाद्या व्यक्तीला व्यवस्थापकाला ईमेल करावा लागत असेल, तर ती रचना चुकीची आहे.
जेव्हा पुढील ईमेल मोहीम सॉफ्ट ऑप्ट-इनवर अवलंबून असते, तेव्हा ती विद्यमान ग्राहकांपुरतीच मर्यादित ठेवा, ती समान उत्पादनांशी जोडलेली ठेवा आणि प्रत्येक संदेशामध्ये एक सोपा ऑप्ट-आउट पर्याय द्या. हे जेव्हा थांबेल, तेव्हा त्याचा आधार थेट संमती हा असेल.
प्रत्येक मार्केटिंग बॉक्स रिकामा ठेवल्यावरही ॲक्सेस काम करत असल्यास, कॅप्चर डिझाइन योग्य आहे. तसे नसल्यास, रूममधील डेटा संकलक पाहुण्यासाठी तो बॉक्स टिक करेल, आणि त्या परवानगीला काहीही मूल्य उरणार नाही.
हाच नियम तुम्ही चालवत असलेल्या इतर प्रत्येक संकलन पृष्ठासाठी लागू होतो. जर तुम्ही एखाद्या कार्यक्रमासाठी ऑनलाइन इव्हेंट नोंदणी सेट करणे हाताळत असाल, तर संमतीच्या मजकुरामध्ये उपस्थितांचा समावेश ठिकाणाच्या सामान्य मार्केटिंग सूचीमध्ये करण्याऐवजी त्या कार्यक्रमाच्या उद्देशाचे वर्णन करणे आवश्यक आहे. तुम्ही दुसऱ्या साइटवर वाढवण्यापूर्वी तुमचा सध्याचा गेस्ट WiFi कॅप्चर फ्लो या निवडी कशा वेगळ्या करतो याचे पुनरावलोकन करा.
केवळ जिथे परवानगी जुळते तिथेच प्रोफाइल्स सक्रिय करा
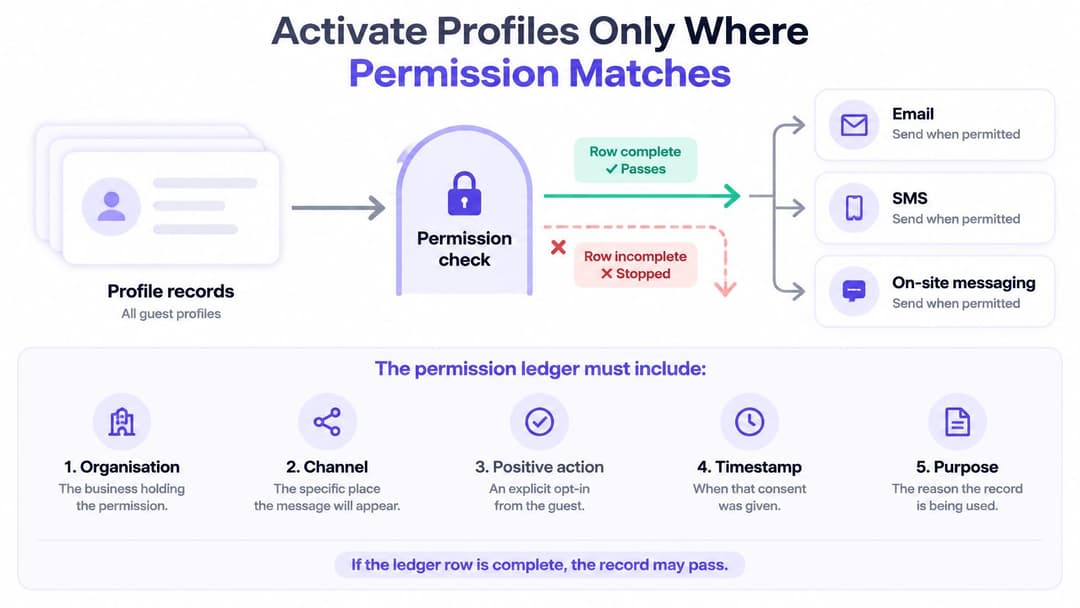
अॅक्टिव्हेशन हा एक फिल्टर आहे, सिंक नाही. एखादा रेकॉर्ड चॅनेलपर्यंत तेव्हाच पोहोचला पाहिजे जेव्हा त्या हेतूसाठी लेजर पंक्ती पूर्ण असेल: संस्था, चॅनेल, सकारात्मक कृती, टाइमस्टॅम्प आणि सद्यस्थिती.
इलेक्ट्रॉनिक आणि टेलिफोन मार्केटिंगवरील ICO चे PECR मार्गदर्शन हे फिल्टर पूर्ण करत असलेले मानक निश्चित करते. व्यक्तींना इलेक्ट्रॉनिक मेल मार्केटिंग करण्यासाठी सामान्यत: संमती आवश्यक असते, जोपर्यंत सॉफ्ट ऑप्ट-इन लागू होत नाही, आणि ती संमती संस्था आणि संवादाचा प्रकार, मग तो ईमेल असो किंवा मजकूर, या दोन्हीसाठी विशिष्ट असणे आवश्यक आहे. ती संमती स्वेच्छेने दिलेली, स्पष्ट सकारात्मक कृती असलेली आणि देणे जितके सोपे होते तितकेच मागे घेणे सोपे असणे आवश्यक आहे.
पाच ऑपरेटिंग नियम फिल्टर पारदर्शक आणि अचूक ठेवतात.
CRM मध्ये ओळख आणि हेतू फ्लॅग्ज ठेवा. सेवा प्रमाणीकरण मोहीम प्रेक्षकांपासून पूर्णपणे दूर राहते. नेटवर्कमध्ये सामील झालेल्या पाहुण्याने ऑफर्स हव्या असल्याबाबत काहीही पुष्टी केलेली नाही.
ईमेल ऑडियन्स केवळ अजूनही वैध असलेल्या फ्लॅग्जवरूनच तयार करा. मार्केटिंग ऑटोमेशनने मागील तिमाहीत तयार केलेल्या सेगमेंटऐवजी थेट लाईव्ह फ्लॅगची विचारणा (query) केली पाहिजे. SMS साठी स्वतंत्र परवानगी आवश्यक असते, आणि पडताळणीसाठी घेतलेला मोबाइल नंबर म्हणजे टेक्स्ट मार्केटिंगसाठी दिलेली संमती नव्हे.
ओळख पटलेल्या वर्तनाचा अहवाल केवळ तेव्हाच द्या जेव्हा त्या मापनाच्या हेतूसाठी संमती दिली असेल, आणि एकत्रित आकडेवारी एका वेगळ्या फीडवर ठेवा जेणेकरून ऑपरेशन्स टीमला वैयक्तिक रेकॉर्ड्सना स्पर्श न करता लोकांच्या उपस्थितीची आकडेवारी मिळत राहील.
आक्षेप सर्व ठिकाणी लागू करा. जेव्हा कोणी आक्षेप घेते, तेव्हा थेट मार्केटिंग थांबते किंवा सुरूच होत नाही. हा आक्षेप अशा प्रत्येक ऑडियन्स, रिपोर्ट आणि एक्सपोर्टमध्ये नोंदवा ज्यामध्ये अन्यथा त्यांचा समावेश झाला असता - अगदी प्रादेशिक टीमने स्वतः हाताने तयार केलेल्या याद्यांमध्येही.
मोहीम सुरू ठेवण्यासाठी आधार कधीही बदलू नका. संमती मागे घेतली असल्यास आणि संमती हाच आधार असल्यास, तेच मार्केटिंग सुरू ठेवण्यासाठी वैध हितांकडे (legitimate interests) वळणे हा काही उपाय नाही, तर ज्या गोष्टींना रोखण्यासाठी नियम बनवले आहेत त्याचेच ते उल्लंघन आहे.
पुन्हा भेट देणाऱ्या अतिथीला अजूनही सुरळीत नेटवर्क अॅक्सेस मिळतो, कारण तो सेवेचा मूळ उद्देश होता आणि तो अजूनही वैध आहे. लॅप्स झालेला ईमेल फ्लॅग ऑफर ब्लॉक करतो. ग्रुप-बुकिंग संपर्काचे तपशील म्हणजे त्या टेबलवरील प्रत्येक अतिथीची परवानगी नसते. हेल्थकेअर साइट्स आणि स्टुडंट हाउसिंग हे देखील याच प्रकारे कार्य करतात: ऑपरेशनल अॅक्सेस हा केवळ ऑपरेशनलच राहतो.
व्यावहारिक नियम: मेसेज पाठवण्याची परवानगी केवळ तेव्हाच दिली जाते जेव्हा यादी तयार केली गेली त्यावेळेस नव्हे, तर मेसेज पाठवण्याच्या क्षणी चॅनेल फ्लॅग खरा (true) असतो.
येथेच संयम अधिक चांगले मार्केटिंग घडवून आणतो. पाहुण्यांच्या लक्षात येणारे पर्सनलायझेशन सहसा लहान आणि विशिष्ट असते, आणि लहान हॉस्पिटॅलिटी ऑपरेटर्सचा हाच युक्तिवाद असतो की एका विस्तृत ग्राहक वर्गापेक्षा मोजक्या, चांगल्या प्रकारे समजलेल्या पाहुण्यांच्या आधारे अधिक पर्सनलाइज्ड प्रवास अनुभव तयार करणे अधिक प्रभावी ठरते.
ठिकाणे WiFi भेटींचे रूपांतर वापरण्यायोग्य रेकॉर्ड्समध्ये कसे करतात
नियम प्रत्यक्षात कामकाजात कसे रूपांतरित होतात हे तीन पद्धतींवरून दिसून येते, आणि यापैकी कोणतीही पद्धत मोठ्या प्रोफाइलवर अवलंबून नाही.
रेस्टॉरंट ग्रुप. स्केल हा एकाच मोठ्या आकाराच्या रेकॉर्डमधून येण्याऐवजी वारंवार, परवानगी असलेल्या भेटींमधून येतो. Pizza Express ने 8 दशलक्ष रेस्टॉरंट भेटींमधून 2.5 दशलक्ष संमती असलेले अतिथी रेकॉर्ड तयार केले आहेत, जो भेटीगणिक, कनेक्शनच्या वेळी मिळवलेला परवानगी दर आहे. प्रत्येक सत्र हा उद्देश स्पष्ट करण्याची एक नवीन संधी असते. यापैकी कशासाठीही ट्रॅक लपवण्याची किंवा एकाच टिकमध्ये चार संमती एकत्र जोडण्याची आवश्यकता नसते.
शॉपिंग मॉल. संमती दिलेले कोणते अभ्यागत परत येतात हे पाहण्यासाठी मार्केटिंग टीम WiFi चा वापर करते, नंतर त्या मॉलच्या ऑफर्ससाठी निवड (ऑप्ट-इन) केलेल्या लोकांना वैयक्तिकृत ईमेल पाठवते. प्रत्येक मजल्यावरून किती लोक गेले याची झोन-स्तरीय संख्या ऑपरेशन्स अहवालामध्ये एकत्रित संख्या म्हणून जाते, ज्यामध्ये कोणतीही वैयक्तिक माहिती जोडलेली नसते. दोन प्रश्न, दोन डेटासेट, एक कॅप्चर सिस्टम. मॉलच्या केंद्र व्यवस्थापकाला कधीही वैयक्तिक रेकॉर्ड दिसत नाही आणि मार्केटर कधीही फूटफॉल फीडला स्पर्श करत नाही.
हॉटेल किंवा बिल्ड-टू-रेंट ऑपरेटर. पुन्हा येणाऱ्या पाहुण्याला अधिक सुरळीत प्रवेशासाठी ओळखले जाते, जिथे दुसऱ्या भेटीच्या वेळी क्रेडेंशियल स्वतःच कार्य करते. स्पा ऑफर आणि निवासी वृत्तपत्र (रेसिडेंट न्यूजलेटर) प्रत्येकाचे स्वतःचे स्वतंत्र फ्लॅग असतात. ज्या रहिवाशाची फक्त जिम WiFi व्यवस्थित चालावी अशी अपेक्षा असते, त्याला वेलनेस मोहिमेमध्ये नोंदवले जात नाही आणि जो पाहुणा एका रात्रीसाठी आला होता, त्याला वर्षभर प्रमोशन्स मिळणे सुरू होत नाही.
या तिन्ही बाबतीत अपयशाचे स्वरूप एकसारखेच असते: प्रवेशद्वारावर ईमेल, एसएमएस, प्रोफाइलिंग आणि पार्टनर्स या सर्वांचा समावेश असणारा एकच चेकबॉक्स. यामुळे डॅशबोर्डमध्ये प्रभावी दिसणारी फाइल तयार होते, परंतु तिचा कुठेही विश्वासाने वापर केला जाऊ शकत नाही. ऑपरेटर्स या मूल्याचे वर्णन वेगळ्या पद्धतीने करतात. ते मोठ्या एक्सपोर्टबद्दल नाही, तर अधिक चांगल्या प्रोफाइल्सबद्दल आणि संबंधित संवादांमुळे वाढणाऱ्या भेटींबद्दल बोलतात.
तुमच्या स्वतःच्या साइट्सना विचारण्यासारखा एक प्रश्न: या तीन पद्धतींपैकी कोणती पद्धत प्रत्येक ठिकाणी प्रत्यक्षात आज वापरली जात आहे आणि अतिथी त्याचे वर्णन ओळखू शकेल का?
अयोग्य सेंड्स नाकारल्यानंतर परतावा मोजा
अधिक पर्सनलायझेशन हे आपोआपच अधिक चांगले असते असे नाही. एखादी मोहीम या महिन्यात कन्वर्जन वाढवू शकते, परंतु त्याच वेळी सप्रेशन, तक्रारी आणि शांतपणे होणारे नुकसान (क्वाइट चर्न) वाढू शकते, आणि डॅशबोर्ड केवळ पहिली संख्या दाखवेल आणि उर्वरित काहीही दाखवणार नाही.
संमती किंवा पे मॉडेल्सवरील ICO चे मार्गदर्शन हा ब्लाइंड स्पॉट निर्माण करणाऱ्या यंत्रणेबाबत स्पष्ट आहे. लोकांना डायरेक्ट मार्केटिंगला आक्षेप घेण्याचा पूर्ण अधिकार आहे आणि संस्थांनी त्या हेतूसाठी त्यांची माहिती वापरणे थांबवले पाहिजे किंवा सुरू करू नये. जेव्हा संमती मागे घेतली जाते आणि संमती हाच आधार होता, तेव्हा संस्थेने तेच मार्केटिंग सुरू ठेवण्यासाठी दुसऱ्या आधारावर स्विच करू नये.
हे मोजमापाच्या प्रश्नाला एका नवीन दृष्टिकोनातून मांडते. रिपोर्टिंगसाठी योग्य असलेली संख्या म्हणजे परवानगी-समायोजित परतावा (permission-adjusted return): वाढीव महसूल वजा संमती व्यवस्थापनाचा खर्च, प्राधान्यांची अंमलबजावणी, डेटा-गुणवत्तेची स्वच्छता आणि वैध आक्षेपांमुळे वगळलेले संपर्क. त्या व्याख्येच्या माध्यमातून तुमचे नेहमीचे मोहिमेचे आकडे समजून घ्या.
| रॉ मेट्रिक | यातून काय सुटते | समायोजित (ॲडजस्टेड) व्ह्यू |
|---|---|---|
| ओपन किंवा क्लिक दर | त्या चॅनेलसाठी ज्यांची कधीही परवानगी नव्हती असे संपर्क | सध्याचे चॅनेल ऑप्ट-इन असलेल्या प्रोफाइल्समधील दर |
| रूपांतरण वाढ (अपलिफ्ट) | नंतर आलेले आक्षेप, तक्रारी आणि दडपणे (सप्रेशन्स) | संमती प्रक्रिया आणि वगळलेले संपर्क यांनंतरचा वाढीव महसूल |
| यादीचा आकार | सरसकट खूणा आणि कालबाह्य सूचना | उद्देश, सूचनेची आवृत्ती आणि टाइमस्टॅम्प असलेल्या प्रोफाइल्स |
| ईमेल किंवा SMS महसूल | पाठवलेले मेसेजेस जे प्रत्यक्षात रोखायला हवे होते | आक्षेप घेतलेले आणि अवैध रेकॉर्ड्स काढून टाकल्यानंतरचा महसूल |
| पर्सनलायझेशन लिफ्ट | लेजरवर कोणताही जुळणारा उद्देश नसलेले संदेश | केवळ जिथे तो वैयक्तिकीकरणाचा वापर अनुमत आहे तेथीलच लिफ्ट |
समायोजित दृष्टिकोन निर्णयांमध्ये बदल घडवून आणतो. चांगली कामगिरी करणारी पण आक्षेप निर्माण करणारी ऑफर, वगळलेले संपर्क आणि प्रशासकीय खर्च वजा केल्यानंतर आपले महत्त्व गमावते. केवळ एका स्वच्छ, अद्ययावत सेगमेंटला पाठवलेली माफक मोहीम ही एक चांगली गुंतवणूक वाटू लागते, कारण पुढे जाऊन काहीही दुरुस्त करावे लागत नाही.
मेसेज न पाठवण्याला (non-send) विशिष्ट मूल्य असलेली एक स्वतंत्र बाब (line item) समजा. अयोग्य मेसेज टाळणे म्हणजे संबंध टिकवून ठेवणे होय, आणि ज्या गेस्टला कधीही चुकीची ऑफर मिळत नाही, तो योग्य ऑफर आल्यावर ती नक्की उघडतो. महसुलाच्या आकडेवारीसोबतच याचाही अहवाल द्या, जेणेकरून बजेट मंजूर करणार्या व्यक्तीला हा संयम स्पष्टपणे दिसेल.
प्रमाणीकरण आणि इतर ऑपरेशनल ओळख या मार्केटिंगच्या एकूण बेरजेपासून पूर्णपणे वेगळी ठेवा. ती सेवेशी संबंधित आहेत, मोहिमेशी नाही, आणि त्यांचे मिश्रण केल्याने दोन्ही फुगतात. तुम्ही आधीच चालवत असलेल्या गेस्ट WiFi ॲनालिटिक्स च्या चक्रावर पुनरावलोकन सेट करा: आक्षेप घेतलेले संपर्क काढून टाकल्यानंतर ॲडजस्ट केलेला परतावा कमी झाल्यास, डेटा भरून काढण्यासाठी अधिक खरेदी करण्याऐवजी प्रेक्षकवर्ग मर्यादित करा.
विरोधाभासी वाटणारा निकाल: बहुतांश ठिकाणी, न वापरण्यायोग्य रेकॉर्ड्स हटवण्यासाठी घालवलेली तिमाही, नवीन रेकॉर्ड्स मिळवण्यासाठी घालवलेल्या तिमाहीपेक्षा नोंदवलेल्या मार्केटिंग कामगिरीत अधिक सुधारणा करते.
पुढे कोणते रेकॉर्ड्स सक्रिय करायचे ते निवडा
मोठे गेस्ट प्रोफाइल आपोआपच अधिक उपयुक्त ठरते असे नाही. UK मध्ये, संबंधित परवानगी नसल्यास मार्केटिंगच्या हेतूने अतिरिक्त फील्ड्स सक्रिय करणे बेकायदेशीर ठरू शकते. फाइल मर्यादित आणि सुस्पष्ट ठेवा: विश्वासार्ह परवानगी लेजरसह नोंदींचा लहान, उद्देश-विशिष्ट संच असणे ही बर्याचदा अधिक चांगली निवड ठरते.
प्रत्येक रेकॉर्डला ॲक्टिव्हेशन स्थिती देऊन सुरुवात करा. जे पाहुणे केवळ नेटवर्क ॲक्सेससाठी प्रमाणीकरण करतात ते फक्त-सेवा राहतात; त्यांचे कनेक्शन स्वतःहून मार्केटिंगची परवानगी देत नाही. नाव दिलेला हेतू, कायदेशीर आधार, चॅनल, नोटीस व्हर्जन, टाइमस्टॅम्प आणि वर्तमान ऑप्ट-इन असलेले रेकॉर्ड्स त्या विशिष्ट वापरासाठी विचारात घेतले जाऊ शकतात. नोटीस व्हर्जन गहाळ असलेले, जुने ब्लँकेट टिक असलेले, आक्षेप असलेले किंवा अस्पष्ट हेतू असलेले रेकॉर्ड्स क्वारंटाइन करा आणि त्यांना प्रेक्षक संख्येतून वगळा.
त्यानंतर एका चॅनेलवर एका हेतूची चाचणी घ्या. पाठवण्यापूर्वी सप्रेशन लागू करा आणि परवानगी-समायोजित परताव्याची तुलना कच्च्या महसुलाशी करा. फाईलमधील प्रत्येक फील्ड सक्रिय करण्याचा मार्ग शोधणे हा हेतू नसून, स्पष्टपणे परवानगी असलेला विभाग चांगली कामगिरी करतो की नाही हे जाणून घेणे हा आहे.
गेस्ट WiFi साठी, ब्रँडेड स्प्लॅश पेज मार्केटिंग पर्यायाला नेटवर्क अॅक्सेसपासून वेगळे ठेवते याची खात्री करा. पाहुण्यांना मार्केटिंग नाकारण्याचा आणि तरीही कनेक्ट होण्याचा पर्याय मिळाला पाहिजे, आणि मार्केटिंग ऑप्ट-इनच्या आधी संमती नोंदवली गेली पाहिजे. त्यानंतर रेकॉर्ड्स त्यांच्या परवानगी माहितीसह Purple इंटिग्रेशन्सद्वारे संबंधित जागेच्या CRM किंवा मार्केटिंग प्लॅटफॉर्मवर सिंक होऊ शकतात.
पुनरावलोकन कुठे उपयुक्त ठरते
Purple प्लॅन निवडणे हे साइट्सची संख्या, डेटाच्या गरजा आणि विद्यमान इंटिग्रेशन्सवर अवलंबून असते. Connect, Capture आणि Engage वेगवेगळ्या गरजा पूर्ण करतात, त्यामुळे स्थळाला (venue) काय गोळा करणे आणि वापरणे आवश्यक आहे त्यानुसार स्तर निवडा. Capture आणि Engage यांविषयी एखाद्या तज्ज्ञाशी चर्चा करणे सर्वात उत्तम ठरेल, जे स्थळाची उद्दिष्टे आणि गरजा समजून घेऊ शकतात.
परवानगी मिळालेली फाइल व्यवस्थापित करण्याइतकी लहान आणि वापरण्याइतकी विशिष्ट ठेवा. एखाद्या रेकॉर्डचा वापर ज्या हेतूसाठी परवानगी मिळालेली नाही अशा हेतूसाठी सक्रिय करू नका. Purple ची टीम तुमच्या साइट्सची संख्या, डेटाच्या गरजा आणि विद्यमान इंटिग्रेशन्सच्या आधारे तुम्हाला Connect, Capture आणि Engage पैकी निवडण्यात मदत करू शकते, त्यामुळे Purple येथे त्यांच्या तज्ज्ञांपैकी एकाशी त्वरित चर्चेने सुरुवात करा.