

Um visitante se conecta ao seu WiFi em uma manhã de terça-feira, passa pela página de boas-vindas e você nunca mais tem notícias dele. Três meses depois, ele reserva um quarto, entra no saguão e o telefone solicita que ele se cadastre novamente do zero. Enquanto isso, a recepção ainda distribui um cartão plastificado com a senha compartilhada, o marketing exporta os e-mails dos visitantes manualmente toda segunda-feira e ninguém consegue dizer se algo disso gerou uma única visita adicional.
Esse é um problema de integração, não um problema de WiFi. Os pontos de acesso estão cumprindo seu papel. O que falta é a camada de conexão entre a rede, os sistemas de identidade que já conhecem seus visitantes e colaboradores, o CRM que gerencia esse relacionamento e as ferramentas de relatórios utilizadas pela sua diretoria.
As oito ideias abaixo estão agrupadas pelo problema operacional que cada uma soluciona: atrito com visitantes, desligamento de colaboradores, dispositivos legados, parques de hardware heterogêneos, silos de dados e isolamento multilocatário. Identifique o desafio prioritário da sua semana e comece por ele.
1. WiFi federado para visitantes com OpenRoaming e Passpoint
Alguns locais recebem a mesma pessoa quatro vezes ao ano e solicitam que ela se registre quatro vezes. O roaming federado resolve isso ao transformar a sua rede em um nó dentro de uma federação de identidades muito mais ampla.
Passpoint, uma certificação da WiFi Alliance, permite que um dispositivo armazene um perfil de rede e se conecte a um SSID reconhecido sem um portal cativo. O OpenRoaming, administrado pela Wireless Broadband Alliance, é a camada de roaming que une locais participantes, operadoras e provedores de identidade em uma única estrutura de confiança. O visitante se cadastra uma única vez com um e-mail de identificação, o dispositivo obtém um perfil ou certificado e, nas visitas seguintes, a autenticação ocorre em 802.1X com WPA2 ou WPA3-Enterprise. O primeiro pacote já é criptografado. Sem página de boas-vindas, sem chave compartilhada em um quadro de avisos.
Para infraestruturas que abrangem vários edifícios e organizações parceiras, essa continuidade é o grande objetivo. As orientações da NHS England Digital sobre futuros padrões de WiFi e roaming descrevem o modelo como um facilitador de integração WiFi integrada e sem atritos entre as redes participantes, o que é exatamente o necessário quando um médico transita entre um hospital, uma unidade comunitária e uma fundação parceira durante um mesmo plantão.
Regra prática: execute o OpenRoaming como um segundo SSID em paralelo à sua rede de visitantes convencional durante os primeiros seis meses. Assim, você obtém dados reais de comportamento dos dispositivos sem colocar em risco toda a experiência do visitante.
Onde se encaixa e o que pode falhar
Aeroportos, estações, estádios, campi e complexos hospitalares obtêm o maior valor, pois os visitantes transitam por várias redes em uma única jornada. Ambientes de hotelaria e varejo utilizam a integração sem senha principalmente para reduzir chamados no suporte, e esse benefício se manifesta em poucas semanas.
- Confirme o suporte de firmware com antecedência. A capacidade Passpoint varia entre modelos de pontos de acesso no mesmo controlador, e um parque misto trará surpresas.
- Teste a conexão automática em todos os sistemas operacionais. iOS, Android, Windows e macOS lidam com perfis salvos de maneiras diferentes, especialmente após uma atualização de sistema operacional.
- Explique o cadastro único. Inclua isso na sinalização física, nas confirmações de reserva e na própria página de boas-vindas, caso contrário, os visitantes presumirão que você está coletando dados indevidamente.
- Mantenha uma alternativa de portal ou PSK. Aparelhos antigos, alguns equipamentos de IoT e notebooks corporativos bloqueados nunca se conectam a uma rede Passpoint SSID.
A ausência de senhas não é automaticamente inclusiva. Os insights sobre inclusão digital da Good Things Foundation apontam que 31% da população ainda não acessa serviços de saúde online, enquanto quase 8 milhões de pessoas não têm as habilidades necessárias para utilizar o ambiente online com eficácia. Se a única forma de acessar a sua rede for por meio de um smartphone com conta de e-mail, você estará excluindo uma parcela dos seus visitantes. O cadastro assistido pela equipe e uma opção impressa resolvem isso pelo custo de um totem.
2. Acesso de colaboradores com Entra ID, Google Workspace e Okta SSO
Pergunte ao líder de TI de um hotel quanto tempo leva para revogar o acesso de um ex-funcionário ao WiFi e a resposta sincera costuma ser "quando alguém se lembra". Uma PSK rotativa na parede da sala dos funcionários invalida todos os controles de auditoria do seu conjunto de políticas.
A solução é transformar o diretório na fonte única da verdade. Os funcionários se autenticam com EAP-TLS usando um certificado emitido pelo Intune, Jamf ou gerenciamento de endpoints do Google, ou via EAP-TTLS intermediado pelo RADIUS junto ao Entra ID, Google Workspace ou Okta. O vínculo ao grupo define a VLAN e a função, garantindo que uma conta da equipe de limpeza seja direcionada a um segmento restrito e o gerente de plantão seja direcionado a outro local, sem a necessidade de gerenciar uma segunda credencial.
A lacuna entre a política e a prática é maior do que o esperado. Um estudo de 2025 com profissionais do setor divulgado pelo IT Security Guru constatou que apenas 18% dos entrevistados na Infosecurity Europe afirmaram que a sua organização havia implementado totalmente uma estrutura de zero trust, contra 27% dos entrevistados na Black Hat USA e 44% na it-sa, na Alemanha. No mesmo grupo do Reino Unido, 43% não aplicavam autenticação multifator de maneira consistente para contas com privilégios.
A pergunta de auditoria: você consegue demonstrar que um ex-funcionário foi removido do diretório e que a sessão dele foi encerrada no mesmo minuto? Se não, a integração não está concluída.
O desprovisionamento é o teste que realmente importa
O provisionamento é a parte fácil. A revogação é onde a integração de diretórios mostra seu verdadeiro valor e onde as senhas compartilhadas falham de vez.
- Mapeie grupos para perfis de rede antes de habilitar o provisionamento automático. Ajustar um mapeamento diretamente no tráfego em tempo real causa interrupções que você passará um fim de semana inteiro explicando.
- Habilite a alteração de autorização (CoA) na controladora. Sem isso, um usuário revogado mantém uma sessão ativa até a próxima reautenticação, o que pode levar horas.
- Execute o desprovisionamento como um projeto-piloto. Remova uma conta de teste do diretório e cronometre quanto tempo a sessão permanece ativa.
- Segregue os SSIDs por perfil de usuário. Manter funcionários, convidados e prestadores de serviços sob políticas separadas torna qualquer análise de incidentes muito mais ágil.
- Documente o mapeamento de identidade para a rede. Auditores exigem isso, assim como qualquer pessoa que venha a assumir a gestão da sua controladora.
Os prestadores de serviços costumam ser o ponto fraco. Freelancers e funcionários terceirizados muitas vezes ficam fora do diretório corporativo; portanto, forneça a eles credenciais temporárias de visitante emitidas por um patrocinador específico, em vez de adicioná-los a um grupo permanente. E acompanhe de perto o ciclo de vida dos certificados: caso o processo de registro falhe, os dispositivos passam a recorrer a qualquer alternativa insegura configurada às pressas.
3. RADIUS hospedado na nuvem para substituir servidores de autenticação locais (On-Premises)
Dois servidores RADIUS em uma sala de TI, um deles inoperante desde a última janela de correção, é a realidade da autenticação em mais edifícios do que se admite. Ninguém percebe até que 400 convidados cheguem para um evento.
RADIUS as a service transfere as decisões de 802.1X do hardware local para um endpoint gerenciado. O servidor de acesso à rede encaminha as solicitações de acesso via RadSec ou TLS para o serviço em nuvem, que valida a identidade em relação ao seu diretório ou autoridade de certificação e retorna a política. A aplicação de patches locais, o design de alta disponibilidade e a manutenção do repositório de certificados deixam de ser uma preocupação sua, e uma única configuração atende a todas as unidades da infraestrutura.
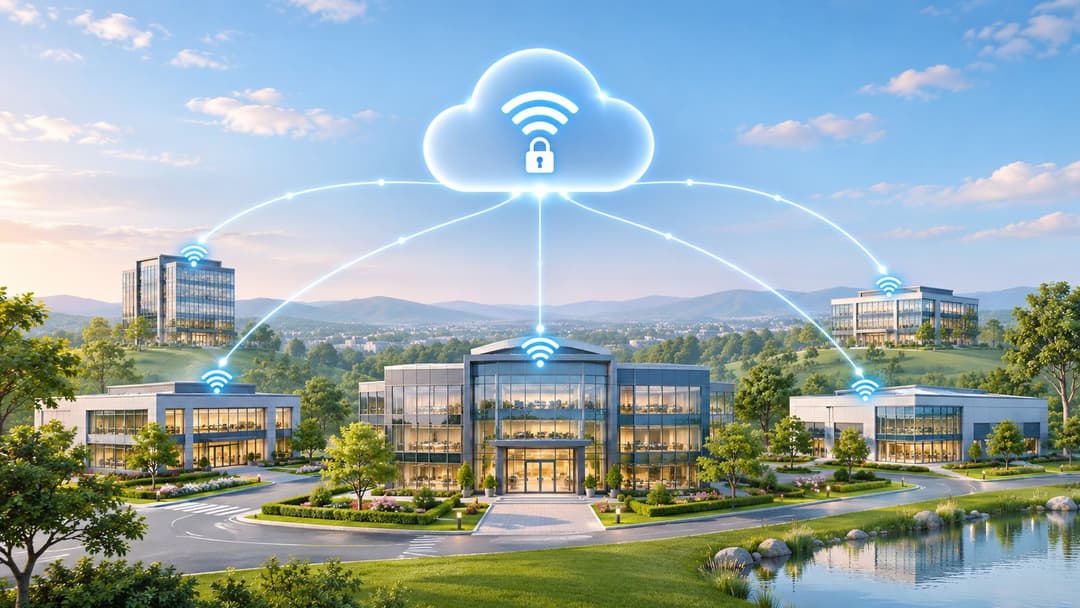
RADIUS como serviço da Purple é um exemplo desse padrão, e as questões de design são as mesmas, independentemente do provedor que você escolher.
Os trade-offs que realmente valem a discussão
A autenticação centralizada concentra o risco no link WAN. Uma rede varejista com 300 lojas e uma única conexão de fibra por local precisa de uma alternativa de contingência que não exija comunicação de ida e volta com a nuvem.
- Planeje a contingência para falhas de WAN. Decida se prefere credenciais em cache local, uma instância de backup de RADIUS ou um SSID aberto de contingência com voucher. Cada opção possui um perfil de risco distinto.
- Verifique a residência de dados e os registros de log. Os logs de autenticação contêm nomes de usuário, endereços MAC e localização. Escolha uma região e uma janela de retenção alinhadas às suas exigências de conformidade.
- Teste a alteração de autorização de ponta a ponta. Um serviço em nuvem só consegue desconectar uma sessão se a sua controladora for compatível com a mensagem.
- Execute um site-piloto em paralelo. Autentique os mesmos usuários pelos caminhos antigo e novo durante duas semanas antes de realizar a migração definitiva.
A latência raramente é um problema real, mas meça-a em seu uplink efetivo em vez de confiar em uma página de marketing. Calcule de 40 a 80 milissegundos de ida e volta para um endpoint regional e você normalmente não terá problemas.
Reverter uma transição na nuvem RADIUS é muito mais barato do que reverter uma atualização de firmware do controlador; portanto, faça a migração de autenticação primeiro e a atualização de hardware mais tarde.
4. Chaves pré-compartilhadas por identidade (iPSK) para dispositivos legados e IoT
Uma smart TV no quarto 412 não suporta 802.1X, não exibirá um portal cativo e não possui um navegador decente. O iPSK resolve isso sem precisar fornecer a mesma senha para todo o edifício.
Cada dispositivo, ou cada ambiente, recebe sua própria chave pré-compartilhada em um SSID compartilhado. A controladora envia a chave para o RADIUS, que retorna a VLAN e a política corretas para essa classe de dispositivo. Impressoras, leitores de crachá, bombas de infusão, leitores portáteis e kits de automação residencial podem ser isolados e gerenciados individualmente, e uma única chave comprometida é revogada sem a necessidade de trocar a senha em todo o local.
Onde o iPSK supera o portal para visitantes e onde ele não funciona
É a ferramenta certa para hardwares que nunca suportarão autenticação corporativa. É a ferramenta errada para pessoas que você deseja identificar, pois uma chave informa sobre um dispositivo, não sobre um ser humano.
- Mantenha um registro. Cada chave precisa de um dispositivo, um responsável e uma localização registrados em um lugar que você consultará durante um incidente.
- Segmente por categoria de dispositivo. Dispositivos médicos, terminais de ponto de venda e tablets de visitantes nunca devem compartilhar uma VLAN só porque compartilham um SSID.
- Automatize a geração e o envio. Uma API que emite uma chave no momento do registro do dispositivo elimina planilhas e e-mails com pranchetas.
- Faça a rotação de forma programada e na troca de colaboradores. As chaves impressas em etiquetas dentro de uma sala ficam comprometidas assim que a sala muda de responsáveis.
A contrapartida evidente é a carga administrativa. O iPSK parece simples em uma demonstração, mas se transforma em um inventário de 900 linhas em um hospital real. Automatize o ciclo de vida desde o primeiro dia, ou o registro ficará desatualizado em menos de três meses - e um registro desatualizado é pior do que nenhum registro, pois cria uma falsa sensação de segurança durante a análise de um incidente.
5. Integração de CRM, automação de marketing e feedback pós-visita
Um shopping center coleta 40.000 e-mails de visitantes por ano e não os utiliza para absolutamente nada. Esse é o estado mais comum dos dados de WiFi para visitantesWiFi: capturados, armazenados e nunca conectados ao sistema que poderia agir sobre eles.
A integração conecta três elementos. Dados cadastrais e de visitas são enviados ao CRM, perfis consentidos acionam campanhas de boas-vindas e de retorno via automação de marketing, e pesquisas pós-visita vinculam o feedback a um local e a uma visita específicos. Um portal cativo que captura campos estruturados no ponto de acesso é o que viabiliza todo o restante, pois campos não padronizados e de texto livre prejudicam a correspondência de dados nas etapas seguintes.
Comece com dois fluxos, não doze
Muitas equipes constroem funcionalidades em excesso na primeira versão e acabam sem saber qual fluxo impactou os resultados. Comece com uma mensagem de boas-vindas e um aviso de retorno de visita. Adicione gatilhos de fidelidade e um link de software de cartão de fidelidade digital assim que for possível atribuir as visitas às duas primeiras ações.
- Separe o consentimento de marketing dos termos de acesso. Agrupá-los em uma única caixa de seleção é um problema de proteção de dados e prejudica a confiança no pior momento: o primeiro toque.
- Mapeie os campos antes do lançamento. Defina qual sistema é o proprietário de e-mail, nome, código postal e local, caso contrário, você criará perfis duplicados que levarão um trimestre para serem limpos.
- Limite a frequência das pesquisas. Envie uma ou duas perguntas em até 24 horas após a visita e direcione respostas negativas para uma pessoa específica em vez de uma caixa de entrada compartilhada.
- Defina uma política de retenção e processe os cancelamentos de inscrição rapidamente. Ambas as ações são mais fáceis antes que a lista fique grande.
Eu evitaria enviar uma pesquisa após cada visita. A qualidade das respostas despenca e os visitantes começam a marcar suas mensagens como spam. Dispare pedidos de feedback após uma primeira visita, uma quinta visita ou um evento de serviço detectável pela rede, como sucessivas falhas de login, o que já é por si só um sinal útil sobre a experiência do visitante.
6. Integração com fornecedores de rede entre Meraki, Aruba, Ruckus, Mist e UniFi
Um grupo de varejo adquire doze lojas que utilizam pontos de acesso de terceiros e, de repente, se depara com quatro ecossistemas de controladores e quatro experiências de visitantes distintas. Substituir tudo é a solução mais cara. Uma camada de identidade independente de fornecedor é a alternativa prática.
O padrão é simples. A plataforma de identidade e acesso para visitantes comunica-se com a controladora ou nuvem de cada fornecedor API e aplica autenticação, páginas de splash e políticas por meio dessa infraestrutura existente. O painel da Meraki API, o Aruba Central, as controladoras da Ruckus, a nuvem da Mist e a controladora da UniFi oferecem recursos diferentes, mas todos utilizam RADIUS.
Crie a matriz de compatibilidade antes do pontapé inicial
A paridade de recursos entre fornecedores é onde os projetos se desviam. Um ecossistema oferece suporte à mudança de autorização de forma limpa, outro exige um contorno temporário e um terceiro gerencia regras de walled garden de uma maneira que interrompe os portais de pagamento.
- Registre as versões de firmware por local. Uma controladora duas versões desatualizada se comporta de maneira diferente, e "funcionou no laboratório" não serve como justificativa.
- Realize um piloto em um local por fornecedor. Valide a renderização da tela de autenticação, o comportamento de redirecionamento e os tempos limite de sessão em hardware real antes de escalar.
- Verifique os limites de taxa de API e as janelas de atualização. Fazer consultas com frequência excessiva em uma controladora em nuvem causa limitação no meio de um evento.
- Mantenha os caminhos de escalonamento documentados. Quando a API de um fornecedor muda, é essencial já ter o número do gerente de contas salvo.
A experiência do usuário deve ser idêntica em todos os locais, mesmo quando o hardware não for. O mesmo texto na página de login, os mesmos campos, o mesmo plano de contingência. Os visitantes não se importam se a loja 14 utiliza Aruba e a loja 15 opera com Meraki - e eles nem deveriam perceber isso.
7. Análise de WiFi alimentando ferramentas de BI e dashboards
Um painel baseado em endereços MAC aleatórios e em uma definição vaga de "visita" perderá a discussão com o seu diretor financeiro todas as vezes. As análises só mudam decisões quando a exportação chega à ferramenta em que as pessoas já confiam.
Exporte dados de fluxo de pessoas, tempo de permanência, visitas recorrentes e sessões para o seu ecossistema de BI, seja Power BI, Looker Studio, Snowflake ou BigQuery, e cruze-os com dados de PDV, reservas ou ocupação. É essa integração que transforma registros de conectividade em algo acionável para a equipe comercial. O problema subjacente é maior do que a maioria dos fornecedores admite: a pesquisa de hospitalidade de 2025 do The Access Group relata que as empresas perdem em média 286 horas por ano alternando entre sistemas desconectados, com apenas um em cada três entrevistados confiando nos dados gerados por suas ferramentas atuais.
Primeiro as definições, depois os dashboards
Defina em conjunto o que significam uma visita, um visitante único e o tempo de permanência antes que alguém crie um gráfico. Em seguida, documente essas definições, pois a equipe financeira perguntará novamente.
- Leve em consideração a randomização de MAC. Dispositivos modernos alternam endereços, de modo que a contagem bruta de aparelhos superestima os visitantes únicos. Utilize a lógica de desduplicação da plataforma e indique isso no gráfico.
- Alinhe a frequência dos relatórios às decisões. As análises semanais de equipe e as análises mensais de campanha precisam de visualizações distintas, não de um único painel que atenda mal a ambas.
- Agregue os dados quando a identificação não for necessária. As equipes de privacidade aprovam dados agregados de fluxo de pessoas com muito mais rapidez do que perfis nominais de visitantes.
- Publique um dicionário de dados. Isso evita discussões recorrentes sobre a inclusão ou não de dispositivos de funcionários nos números.
Vale a pena ler um WiFi guia de analytics antes de definir o escopo da exportação, principalmente para ver quantas métricas você vai preferir definir em vez de presumir. Acompanhe uma campanha de ponta a ponta, com um local de controle, e você terá uma resposta fundamentada sobre se a promoção realmente gerou visitas ou apenas coincidiu com um feriado.
8. Isolamento de rede multilocatário para propriedades residenciais e compartilhadas
Em um condomínio residencial para locação (build-to-rent), o smart speaker de um morador não deve ser capaz de enxergar o laptop do vizinho nem o sistema de gestão predial. Esse é todo o requisito, e é exatamente onde a maioria das implementações residenciais de WiFi falha.
A integração multi-inquilino oferece a cada unidade ou empresa uma experiência de rede isolada e própria, enquanto o operador gerencia a infraestrutura compartilhada subjacente. Os residentes fazem login com sua própria identidade, o acesso permanece separado dos demais inquilinos e dos serviços prediais, e o operador obtém a simplicidade de uma rede doméstica com um nível de isolamento corporativo.
Esse modelo precisa de três elementos trabalhando juntos: integração sem senha por residente, uma rede de área privada por unidade e acesso multidispositivo para que uma residência conecte celulares, notebooks e um console sem precisar acionar o suporte. Os recursos de WiFi multi-inquilino da Purple atendem perfeitamente a essa demanda, com WiFi sem senha, redes de área privada e acesso multidispositivo.
A rotatividade é o verdadeiro teste operacional
A rotatividade de contratos de locação é o que separa o setor residencial do hoteleiro. O inquilino que se mudar deve perder o acesso no dia do término do contrato, e não quando alguém na sede atualizar uma planilha.
- Automatize o provisionamento a partir do sistema de gestão predial. Criação de contas na entrada, remoção na saída, sem etapas manuais. Se o PMS e a rede não conseguirem se comunicar, você herdará um acúmulo de desprovisionamento que cresce a cada mudança de morador.
- Teste o isolamento entre unidades antes da integração. Tente acessar o dispositivo de um vizinho a partir de um VLAN de morador e, em seguida, tente alcançar o BMS. Ambas as tentativas devem falhar, e é fundamental descobrir isso antes do primeiro morador.
- Utilize iPSK para dispositivos domésticos inteligentes. Termostatos, televisores e campainhas inteligentes não suportam 802.1X e não devem usar as credenciais do morador. Uma chave individual por dispositivo garante que uma TV vendida perca o acesso sem afetar o restante da residência.
- Disponibilize um guia prático de autoatendimento em uma página. Os chamados de suporte são quase sempre sobre a conexão de um segundo dispositivo, portanto responda a essa dúvida antes mesmo que ela surja.
As residências universitárias acrescentam um pico sazonal além da rotatividade comum. Centenas de contas criadas na semana dos calouros e removidas no final do período letivo constituem uma operação em massa; portanto, teste a importação antes do pico, e não durante ele.
Comparação das 8 ideias de integração em resumo
| Ideia de integração | Principal sistema conectado | Ideal para | Principal dependência | Dificuldade |
|---|---|---|---|---|
| WiFi federado para visitantes com OpenRoaming e Passpoint | Infraestrutura de WiFi compatível com Passpoint | Locais que buscam roaming de visitantes seguro e integrado | Pontos de acesso compatíveis e dispositivos suportados | Moderada |
| Acesso de colaboradores com Entra ID, Google Workspace e Okta SSO | Provedor de identidade corporativo | Organizações que gerenciam o acesso de colaboradores ao WiFi | Grupos de diretório precisos e configuração do provedor de identidade | Moderada |
| RADIUS hospedado na nuvem para substituir servidores de autenticação locais | Serviço e diretório RADIUS em nuvem | Organizações com vários locais que desejam reduzir os custos operacionais de TI local | Conectividade estável com a internet e compatibilidade com o fornecedor | Moderada |
| Identity Pre-Shared Keys (iPSK) para dispositivos legados e IoT | Pontos de acesso WiFi e políticas de dispositivos | Organizações que conectam dispositivos legados e IoT | Suporte do ponto de acesso e gerenciamento de chaves | Moderada |
| Integração de CRM, automação de marketing e feedback pós-visita | CRM, automação de marketing e ferramentas de pesquisa | Locais que desenvolvem programas de feedback e engajamento com visitantes | Gestão de consentimento e mapeamento de dados preciso | Moderada |
| Integração de fornecedores de rede entre Meraki, Aruba, Ruckus, Mist e UniFi | Controladoras WiFi e APIs de nuvem de fornecedores | Organizações com parques heterogêneos de hardware WiFi | Compatibilidade de fornecedores, firmware e API | Moderada |
| Análise de dados de WiFi alimentando ferramentas de BI e painéis | Ferramentas de business intelligence e relatórios | Operadores com vários locais que mensuram o desempenho de espaços físicos | Feeds de dados confiáveis e definições claras de métricas | Moderada |
| Isolamento de rede multilocatário para propriedades residenciais e compartilhadas | Infraestrutura de rede da propriedade e sistemas de identidade de locatários | Propriedades residenciais, estudantis e compartilhadas | Planejamento de VLAN e políticas de acesso | Avançada |
Como escolher sua primeira integração e colocá-la em operação
Você não precisa implementar todas as oito integrações de uma só vez. Comece pelo ponto problemático que traz mais custos para você toda semana: atrito no portal em locais com grande circulação, proliferação descontrolada de senhas em equipes numerosas, dispositivos IoT não gerenciados em ambientes clínicos ou residenciais, ou dados de visitantes desconectados que nunca chegam ao marketing.
Dois fatores costumam definir a ordem das ações. O primeiro é se a sua controladora oferece suporte adequado a RADIUS, mudança de autorização (CoA) e regras de walled garden, pois isso determina o que é tecnicamente viável antes de qualquer outro assunto ser discutido. O segundo é a propriedade dos dados. Se ninguém souber definir qual sistema mantém o registro definitivo de visitantes, adicionar conectores vai mais atrapalhar do que ajudar.
Purple da purple.ai foi criado para esse tipo de stack conectada. Três planos - Connect, Capture e Engage - cobrem desde um portal cativo seguro em 25 idiomas, passando pela captura de dados próprios, integração de CRM e análises, até jornadas automatizadas e personalizadas para visitantes, com conectores prontos para programas de fidelidade. A configuração segue três etapas: conecte seu hardware, personalize seu portal e entre em operação. O Capture e o Engage incluem uma avaliação gratuita de 30 dias; após esse período, você pode continuar ou retornar ao plano Connect gratuito. Para o Capture e o Engage, uma rápida conversa com a equipe ajuda você a avaliar o número de locais, os requisitos de dados e os sistemas que você já utiliza, garantindo que o plano seja ideal para a integração que você está implementando.
Uma observação sobre a ordem de implementação: configure a identidade dos colaboradores e o RADIUS em nuvem antes de atuar nas jornadas de marketing. Todas as integrações posteriores dependem de saber quem é o usuário, e a camada de identidade é a mais difícil de ser adaptada retroativamente.
Purple conecta o WiFi de visitantes a identidade, CRM, análises e provisionamento multi-inquilino para que os dados que você captura no local cheguem aos sistemas que os utilizam, com suporte a OpenRoaming e Passpoint para acesso de visitantes sem senha e SSO baseado em diretório para colaboradores. Se você estiver avaliando qual integração implementar primeiro, visite Purple para comparar Connect, Capture e Engage considerando o seu número de locais e as plataformas que você já utiliza.


