
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
Seu circuito de internet parece ótimo no papel. A equipe consegue fazer um teste de velocidade que parece saudável. Então, o saguão fica cheio, o check-in atinge o pico, as máquinas de cartão hesitam, os hóspedes começam a pedir a senha do WiFi e as chamadas de vídeo no café começam a travar.
Esse é o momento em que a maioria dos locais percebe que não tem um problema de cobertura. Eles têm um problema na camada de acesso.
Os pontos de acesso sem fio ainda são o coração da conectividade interna, mas a forma de planejá-los mudou. Na maioria dos locais, a antiga pergunta era "os usuários conseguem ver o sinal?" A melhor pergunta hoje é "a rede consegue suportar a demanda do horário de pico de forma segura, com roaming suave, sem criar uma bagunça administrativa para a equipe?"
Por que o WiFi do seu local precisa de mais do que apenas cobertura
Muitas decisões de compra de pontos de acesso sem fio ainda começam com uma planta baixa e um mapa de calor. Isso é útil, mas incompleto. Um local pode ter sinal em todos os cantos e ainda assim entregar um WiFi ruim exatamente no momento em que a empresa mais precisa.
No Reino Unido, 98% dos estabelecimentos têm acesso a banda larga compatível com gigabit e 72% contavam com fibra integral até janeiro de 2025, de modo que a restrição dentro de muitos locais não é mais o link de WAN. É a quantidade de usuários, dispositivos e aplicativos que cada AP pode suportar no pico. Em outras palavras, a camada de acesso é frequentemente o fator limitante (Made By WiFi sobre disponibilidade de gigabit e fibra integral no Reino Unido).
A cobertura pode ocultar falhas
Um corredor de hotel é um bom exemplo. Você pode instalar um AP potente e obter um sinal visível em uma longa fileira de quartos. Isso parece eficiente. Na prática, muitas vezes cria desempenho irregular, comportamento do cliente preso a um único AP (sticky client) e baixa qualidade de uplink nas extremidades mais distantes.
Um saguão tem o problema oposto. O sinal é fácil. A capacidade é difícil. As pessoas chegam com múltiplos dispositivos, esperam conectividade instantânea e, muitas vezes, precisam dela ao mesmo tempo que os sistemas da equipe, dispositivos de pagamento e serviços prediais.
Regra prática: Se os usuários conseguem se conectar, mas reclamam que a rede está lenta ou instável em horários de pico, pare de falar sobre alcance primeiro. Comece com tempo de transmissão (airtime), densidade de clientes, design de uplink e integração (onboarding).
O problema de negócios é a experiência, não as barras de sinal
Os operadores de locais geralmente se preocupam com três resultados:
- Experiência do convidado: As pessoas desejam um acesso rápido e com pouca fricção, sem logins repetidos ou instruções confusas.
- Segurança: Funcionários, convidados e dispositivos IoT não devem compartilhar o mesmo modelo de confiança.
- Eficiência operacional: A equipe de rede não deve passar a semana redefinindo senhas, rastreando dispositivos não autorizados ou explicando por que o "sinal cheio" ainda parece não funcionar.
É também por isso que as soluções de consumo raramente escalam. Uma comparação entre extensores de WiFi vs repetidores ajuda a explicar essa lacuna. Essas ferramentas podem ampliar o sinal, mas não resolvem problemas corporativos como segmentação, identidade, roaming controlado e gerenciamento de alta densidade de clientes.
Se você gerencia um hotel, hospital, residência, escritório ou site de uso misto, o objetivo não é uma cobertura genérica de sinal. É um desempenho previsível sob carga.
Entendendo os componentes principais de um AP sem fio
Pense em um AP sem fio como uma pequena estação rádio-base para o seu edifício. Ele transmite WiFi para telefones, laptops, scanners, TVs, sensores e terminais. Em seguida, ele direciona esse tráfego para a rede cabeada, onde ocorrem a política, o roteamento e o acesso aos aplicativos.
Essa última parte é importante. Um AP não é apenas um rádio no teto. Ele é um dispositivo de borda de rede.
O modelo moderno remonta às emendas IEEE 802.11a e 802.11b de 1999. O 802.11b entregava até 11 Mbit/s na banda de 2.4 GHz e o 802.11a até 54 Mbit/s na banda de 5 GHz, estabelecendo a abordagem de múltiplas bandas que mais tarde se tornou padrão para implantações resistentes a interferências em locais do Reino Unido (visão geral da Cisco sobre access points e a base histórica do 802.11a/b).
O que está dentro do AP
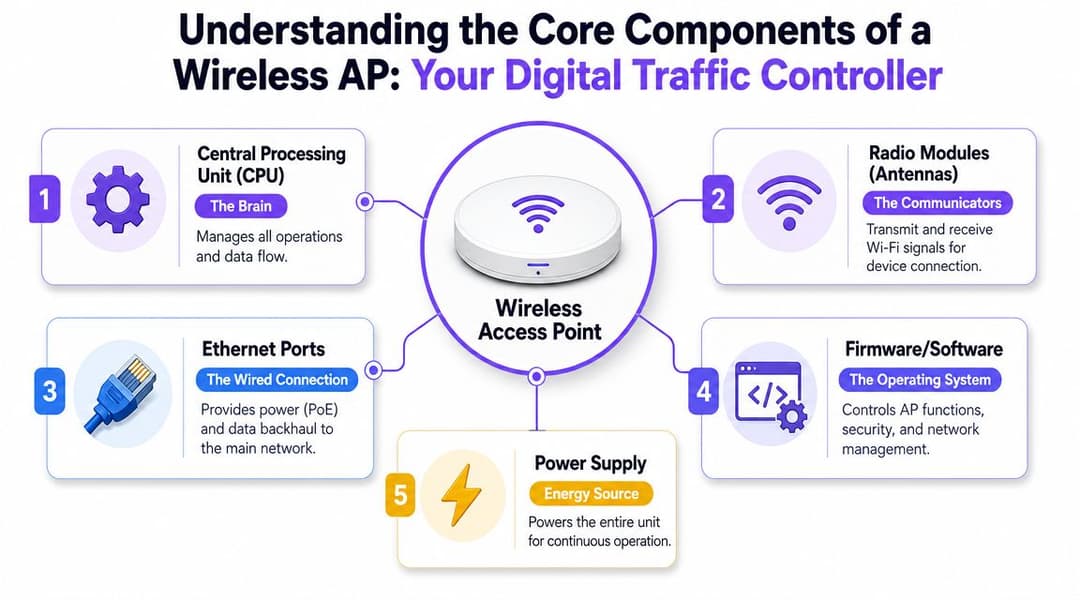
A maioria dos APs corporativos é construída em torno dos mesmos componentes principais:
- CPU: Lida com tarefas de controle, decisões de pacotes, trabalho de criptografia e funções de gerenciamento.
- Módulos de rádio e antenas: Transmitem e recebem nas bandas disponíveis e moldam como o AP atende aos dispositivos clientes.
- Porta Ethernet: É a conexão física de volta para a LAN. Em muitas implantações, também transporta energia através de PoE.
- Firmware e software: A camada operacional que controla a segurança, SSIDs, políticas, configurações de rádio e telemetria.
- Sistema de energia: Seja PoE de um switch ou, em alguns casos, um adaptador de energia local.
Se você deseja uma introdução básica sobre o modelo de conexão subjacente, a explicação da Purple sobre o que é uma conexão sem fio é um ponto de partida útil e independente de fornecedor.
Os formatos físicos mudam o caso de uso
Nem todos os APs devem ser instalados em placas de teto suspenso.
APs internos para montagem no teto
Estes são o padrão para áreas abertas, como saguões, bares, salas de espera, lojas e escritórios. Eles geralmente oferecem o melhor equilíbrio entre padrão de cobertura, gerenciamento de cabos e facilidade de manutenção.
APs do tipo espelho de parede (Wall-plate)
Eles se adaptam bem a quartos de hóspedes, acomodações estudantis e apartamentos onde você deseja uma distância curta do cliente, cobertura controlada no nível do quarto e uma instalação discreta. Eles costumam ser mais eficazes do que tentar propagar o sinal a partir de um corredor.
APs Externos
Use estes para terraços, pátios, plataformas de transporte ou filas de entrada. O design do gabinete e da antena são construídos para resistir ao clima, oscilações de temperatura e reflexões mais complexas.
Uma boa escolha de AP começa com o ambiente, a combinação de dispositivos e o modelo operacional. Não começa com a velocidade máxima mais alta em uma folha de dados.
Access Points gerenciados por controladora vs. nuvem
A primeira escolha de arquitetura geralmente não é a marca. É o modelo de gerenciamento.
Algumas empresas ainda preferem um design baseado em controladora, especialmente onde o controle local, janelas de alteração rigidamente gerenciadas ou padrões de rede existentes direcionam a decisão. Outras migram para APs gerenciados em nuvem porque desejam uma implantação mais rápida, visibilidade mais fácil em múltiplos locais e menos hardware local para manter.
Nenhum dos modelos está automaticamente correto. A resposta certa depende de quem operará a rede no dia a dia.
Como são os APs baseados em controladora na prática
Uma infraestrutura baseada em controladora mantém a inteligência sem fio central em hardware ou software local dedicado. Os APs ainda fazem o trabalho de rádio, mas a política, coordenação e administração são ancoradas localmente.
Isso pode funcionar bem quando a equipe de TI já gerencia um ambiente de campus maduro e deseja controle direto sobre atualizações, janelas de manutenção e integração com sistemas internos. Também pode ser ideal para locais com governança interna rigorosa.
A desvantagem é a sobrecarga operacional. Alguém tem que manter a controladora, planejar sua resiliência, aplicar patches, monitorá-la e contabilizar o custo do ciclo de vida.
O que os APs gerenciados na nuvem mudam
Sistemas gerenciados em nuvem movem o plano de gerenciamento para um painel hospedado pelo fornecedor. Você ainda instala os APs no local, mas a administração, a visibilidade e muitos controles de políticas são gerenciados remotamente.
Isso costuma se adequar a grupos de hospitalidade, redes de varejo, provedores de acomodação estudantil e propriedades distribuídas com equipes de TI enxutas. Uma equipe menor pode implantar modelos, analisar a integridade dos dispositivos e fazer alterações em vários locais sem precisar viajar.
A contrapartida é a dependência do modelo de gerenciamento do fornecedor, do ritmo de lançamentos e da abordagem de licenciamento.
Principais diferenças entre APs gerenciados por controladora vs. nuvem
| Fator | Baseado em Controladora | Gerenciado em Nuvem |
|---|---|---|
| Localização do gerenciamento | Controladora on-prem ou plataforma auto-hospedada | Painel em nuvem do fabricante |
| Operações do dia a dia | Mais práticas, geralmente melhores para equipes com experiência interna em redes sem fio | Mais simples para equipes menores ou distribuídas |
| Implantação em múltiplos locais | Possível, mas geralmente mais complexa para padronizar e manter | Normalmente mais fácil de modelar em vários locais |
| Controle de alterações | Controle local mais direto sobre atualizações e cronogramas | Administração remota mais rápida, mas dentro da estrutura do fabricante |
| Infraestrutura inicial | Maior, pois a capacidade e a resiliência da controladora precisam de planejamento | Menor pegada física no local |
| Estilo de resolução de problemas | Visibilidade local profunda se a plataforma for bem gerenciada | Forte visibilidade remota e acesso mais simples para equipes de suporte |
| Melhor adequação | Grandes campi, ambientes corporativos rigidamente controlados | Hotéis, grupos de varejo, operadores de locais mistos, equipes de TI enxutas |
O que realmente funciona para locais
Para um único site de alta complexidade com uma equipe de rede interna forte, o modelo baseado em controladora ainda pode ser uma escolha sensata.
Para uma empresa que gerencia várias propriedades, o gerenciamento em nuvem geralmente vence em termos de consistência. A capacidade de propagar alterações de SSID, analisar a integridade do AP e oferecer suporte a um local remotamente costuma ser mais importante do que possuir cada elemento da pilha de gerenciamento.
O erro é escolher puramente com base no preço de tabela. O custo real está em quantas pessoas são necessárias para operar a plataforma adequadamente.
Decodificando as principais especificações de AP para desempenho
As folhas de dados de AP estão cheias de termos que parecem impressionantes e que, muitas vezes, escondem a verdadeira questão. O que isso significará quando o local estiver lotado?
Comece a ler as especificações sob essa ótica. Não "qual é a taxa máxima teórica?" mas "como este AP vai lidar com a minha combinação de dispositivos, formato de sala e expectativas de serviço?"
As bandas importam mais do que as marcas de marketing
A especificação mais útil para se compreender é, frequentemente, a estratégia de banda de rádio.
No Reino Unido, a Ofcom disponibilizou de 5925 a 6425 MHz para uso de WiFi, adicionando 500 MHz de espectro limpo. Isso importa porque canais mais amplos e menor interferência melhoram a capacidade em locais de alta densidade onde o congestionamento é o principal problema, e não a potência bruta de transmissão (resumo da disponibilidade de 6 GHz no Reino Unido e seu impacto operacional).
Uma maneira simples de pensar sobre isso:
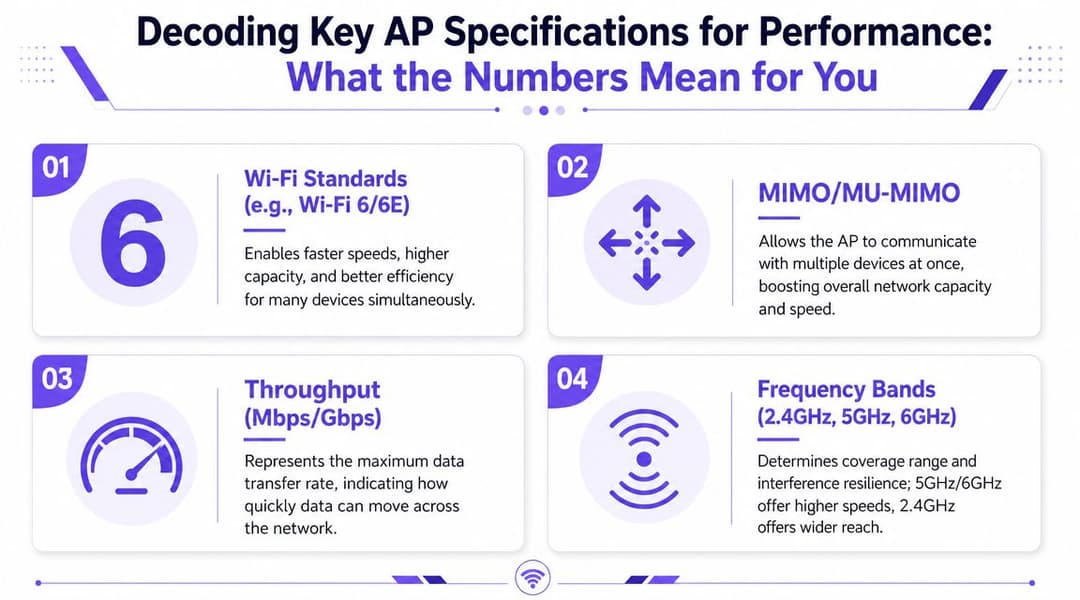
- 2.4 GHz alcança mais longe e penetra melhor, mas é congestionado.
- 5 GHz costuma ser a principal força de trabalho para a capacidade empresarial.
- 6 GHz oferece um espaço mais limpo para designs de maior capacidade onde existam clientes compatíveis.
Quatro especificações que valem a atenção
Geração de WiFi
O WiFi 6 e 6E são importantes porque melhoram a eficiência quando muitos dispositivos estão ativos ao mesmo tempo. Em uma sala de conferências ou em um saguão público movimentado, isso é mais importante do que buscar a velocidade de pico de um único dispositivo.
MIMO e MU-MIMO
Estes descrevem como o AP lida com múltiplos fluxos espaciais e múltiplos clientes. Em termos práticos, eles afetam a eficiência com que um AP pode atender a muitos usuários em vez de forçar todos a esperar pela sua vez.
Números de taxa de transferência (Throughput)
Trate estes números com cuidado. Os números dos fornecedores são limites teóricos sob condições ideais. Eles são úteis para posicionamento relativo, mas não dizem se a implantação será satisfatória na hora do check-in ou durante um evento com ingressos esgotados.
Suporte a PoESupport
O PoE costuma ser ignorado no planejamento inicial e, depois, se torna uma dor de cabeça no projeto. Se a infraestrutura de switches não puder fornecer a energia e o suporte de uplink corretos, o AP não poderá operar como pretendido.
Espectro limpo ajuda. Uma boa instalação ajuda ainda mais. O design correto de comutação e energia decide se o AP entrega o desempenho pelo qual você pagou.
Como ler uma folha de especificações como um operador
Use este filtro rápido antes de comprar:
- Pergunte sobre o mix de clientes: Celulares e tablets de visitantes se comportam de maneira diferente de leitores de código de barras, fechaduras digitais ou dispositivos de streaming.
- Verifique o suporte a 6 GHz de forma realista: O espectro extra só é valioso se seus dispositivos puderem usá-lo.
- Revise as necessidades de PoE e uplink com antecedência: Não deixe as atualizações de switching para o final do projeto.
- Ignore a "velocidade máxima" como o principal ponto de decisão: O comportamento em horários de pico importa mais.
Para a maioria dos locais, um AP equilibrado com design de rádio sólido e requisitos de energia gerenciáveis supera uma unidade superdimensionada implantada de forma incorreta.
Como planejar o posicionamento de APs para locais de alta densidade
A regra antiga era simples. Coloque os APs onde eles cubram o maior espaço. Essa regra ainda gera projetos ruins.
O planejamento de alta densidade começa com os padrões de demanda. Um corredor, enfermaria, auditório, salão de festas, saguão e fila ao ar livre produzem comportamentos de clientes muito diferentes. Se você posicionar os APs apenas para preencher falhas de sinal, muitas vezes criará disputa de canal, roaming irregular e quedas de desempenho difíceis de explicar.
Trate os APs como parte da borda cabeada
Muitos projetos falham porque os APs Enterprise não são rádios autônomos. Em vez disso, eles são extensões de borda cabeada que autenticam os clientes, conectam-os à LAN e encaminham o tráfego para o restante da rede.
Isso significa que o desempenho é limitado tanto pelas condições de RF quanto pelo uplink cabeado. Se o switch, o orçamento de PoE ou o design do uplink forem subdimensionados, o AP se torna o gargalo, mesmo quando a camada de rádio parece moderna (Nota do glossário da Lenovo sobre access points como extensões de borda cabeada).
O planejamento de capacidade supera a cobertura genérica
Alguns exemplos práticos tornam esse ponto mais claro.
Corredor de hotel versus lobby de hotel
O design de um corredor costuma se beneficiar ao limitar a dispersão do sinal para salas adjacentes e ao posicionar os rádios mais perto do usuário. O design de um saguão geralmente precisa de mais atenção aos padrões de assentos, áreas de fila e picos temporários de fluxo.
Ala hospitalar versus escritório administrativo
Uma ala hospitalar pode envolver carrinhos móveis, dispositivos portáteis, fluxos de trabalho clínicos e expectativas de roaming mais rígidas. Um escritório pode tolerar pequenos atrasos que seriam inaceitáveis na prestação de cuidados de saúde.
Quarto de acomodação estudantil versus área comum
Quartos privados geralmente precisam de um serviço previsível dentro do quarto. Cozinhas compartilhadas e espaços de convivência precisam de maior capacidade de concorrência e de uma separação mais forte entre grupos de usuários.
Uma lista de verificação de planejamento que realmente ajuda
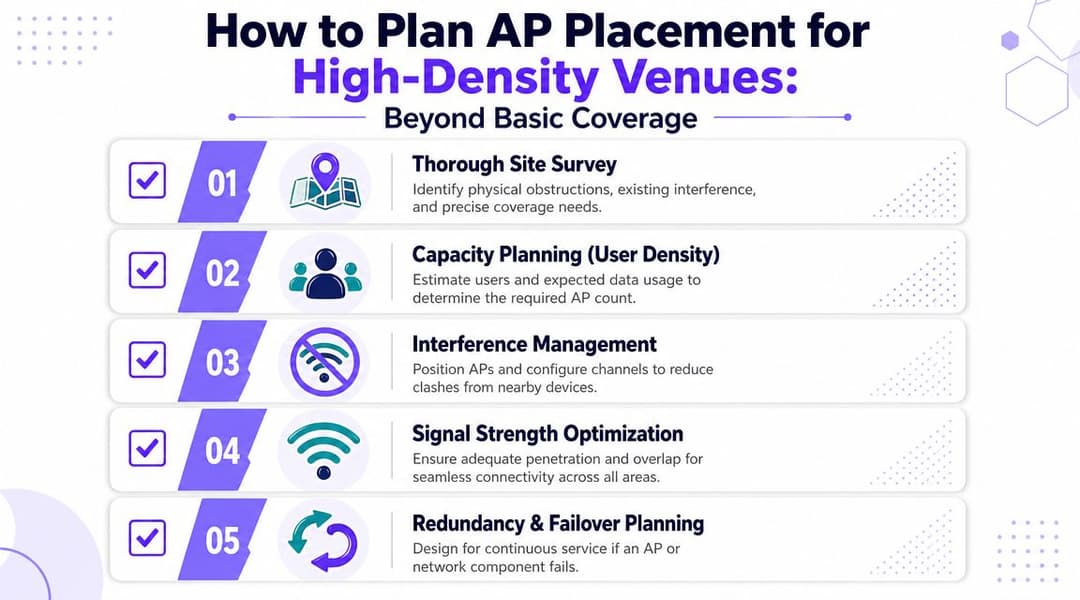
- Comece com uma pesquisa de local (site survey): Materiais de construção, poços de elevador, vidros e áreas técnicas ocultas alteram a propagação de RF.
- Mapeie a densidade de usuários por zona: Não faça a média do edifício inteiro. As zonas de pico direcionam o design.
- Planeje os canais deliberadamente: Mais APs sem uma disciplina de canais adequada podem piorar o desempenho.
- Verifique os caminhos dos cabos e a localização dos switches: As restrições de instalação física muitas vezes decidem se um bom design de RF é prático.
- Projete pensando em falhas: Se um AP ou switch falhar, os usuários não devem perder o serviço em uma área crítica.
Se o seu instalador disser "um AP cobre todo este andar", faça uma pergunta melhor. Quantos dispositivos ativos esse andar suportará em seu momento de maior movimento e qual uplink dará suporte a eles?
O que não funciona
Três padrões aparecem repetidamente em implantações problemáticas:
- APs com potência excessiva instalados de forma muito dispersa, o que cria células superdimensionadas e roaming ruim.
- Muitos APs com planejamento de canais ruim, o que aumenta a interferência e a disputa de tempo de transmissão (airtime contention).
- Bom design de RF com switching ruim, onde os uplinks ou orçamentos de energia limitam o desempenho.
O posicionamento nunca é apenas um exercício de montagem. É uma decisão de engenharia ligada diretamente à satisfação do hóspede e à carga de suporte.
Garantindo a segurança da sua rede e permitindo Roaming contínuo
Uma rede sem fio rápida ainda pode parecer quebrada se os usuários não conseguirem se conectar de forma limpa ou reconectar de maneira previsível. A segurança e a integração de usuários são as etapas em que muitos locais perdem os benefícios de um hardware de AP que, de outra forma, seria sólido.
Para locais no Reino Unido, o desafio é uma infraestrutura mista de dispositivos. 83% dos adultos no Reino Unido usam WiFi em casa e 57% usam principalmente WiFi quando estão fora, e é por isso que o foco precisa mudar da força do sinal para um onboarding seguro e baseado em identidade, sem senhas compartilhadas ou intervenção manual de TI (Resumo da ITU Online citando o contexto de uso de WiFi no Reino Unido).
Senhas compartilhadas geram passivos operacionais
Uma única PSK para convidados ou funcionários parece fácil. Não é. As senhas são reutilizadas, anotadas, compartilhadas com ex-prestadores de serviços, copiadas em grupos de WhatsApp e deixadas inalteradas por tempo demais.
Para funcionários e dispositivos gerenciados, o acesso baseado em identidade é o modelo mais limpo. Isso pode significar WPA3-Enterprise, 802.1X, fluxos de trabalho baseados em certificados, integração de diretório ou PSKs individuais para classes de dispositivos que não suportam autenticação corporativa moderna.
Se você quiser uma análise mais profunda sobre o lado dos riscos, este guia de segurança de pontos de acesso aborda bem os problemas operacionais.
O bom roaming começa antes de o usuário se mover
O roaming não é apenas um tema de RF. É também um tema de autenticação.
Se um convidado precisar reabrir um Captive Portal toda vez que se mover entre áreas, ou se o dispositivo de um médico pausar ao se autenticar novamente entre os andares, o design sem fio pode parecer aceitável em uma pesquisa, mas ainda falhar no uso.
O que funciona melhor é um modelo onde:
- Os convidados se autenticam uma única vez e se reconectam de forma segura sem atritos repetidos.
- As identidades dos funcionários são mapeadas de acordo com as políticas, garantindo que o acesso siga a função de cada um, e não uma senha compartilhada.
- Os dispositivos IoT são isolados com controles adequados à sua capacidade e perfil de risco.
A melhor experiência de roaming é aquela que os usuários não percebem. Eles se movem. A sessão permanece ativa. A política permanece correta.
Plataformas e políticas precisam ser compatíveis com o hardware
Nesse contexto, a camada de identidade importa. Os APs lidam com o rádio e a borda da rede. A experiência de acesso geralmente depende do que está acima deles.
Fabricantes como Cisco Meraki, Aruba, Ruckus, Mist e UniFi oferecem diferentes bases sem fio. Além disso, uma plataforma de identidade como a Purple pode fornecer acesso de convidados sem senha, suporte a OpenRoaming e Passpoint, autenticação de funcionários integrada ao diretório e opções no estilo iPSK para cenários de dispositivos legados ou multi-tenant.
Essa separação é útil. Ela permite que os operadores melhorem a integração e a política do usuário sem tratar cada atualização de AP como um redesenho completo da jornada de acesso.
Como escolher Access Points compatíveis com seu ecossistema
O AP correto não é aquele com a maior lista de recursos. É aquele que se adapta ao seu modelo operacional.
Comece com quatro verificações.
A lista de finalistas que realmente importa
- Adequação de gerenciamento: Sua equipe prefere controle baseado em controladora ou a simplicidade gerenciada na nuvem?
- Adequação de densidade: Você está projetando para quartos de hóspedes, saguões públicos, mobilidade clínica ou áreas comuns de uso misto?
- Adequação física: Modelos de teto, placa de parede e externos atendem a funções diferentes.
- Adequação de identidade: O AP e a plataforma conseguem suportar os fluxos de trabalho de visitantes, funcionários e IoT que você precisa?
Mantenha hardware e experiência separados sempre que possível
Essa costuma ser a jogada de longo prazo mais inteligente. Você pode preferir um fornecedor para desempenho de RF, outro para comutação e uma plataforma separada para autenticação e jornada do usuário.
Isso é especialmente útil para operadoras com propriedades mistas. Uma propriedade pode rodar Meraki, outra Aruba, outra Ruckus. Se a camada de identidade e integração estiver acima do hardware, os usuários ainda poderão ter uma experiência consistente.
Uma verificação rápida de solução de problemas para estruturas existentes
Antes de substituir o hardware, verifique estes pontos primeiro:
- Reclamações de clientes concentradas por área: Isso geralmente aponta para posicionamento, interferência ou excesso de conexões em vez de um problema universal de WAN.
- Apenas alguns grupos de usuários enfrentam dificuldades: Analise as políticas, o design do SSID e o fluxo de autenticação.
- Quedas de desempenho apenas em horários de pico: Revise as premissas de capacidade, não apenas os níveis de sinal.
- APs parecem saudáveis, mas o serviço parece ruim: Inspecione os uplinks do switch, PoE e restrições do lado da LAN.
A estratégia sem fio de pontos de acesso funciona melhor quando você projeta para o ambiente real. Horários de pico. Identidades mistas. Movimentação rápida. Tempo de TI limitado. É isso que separa uma rede que meramente existe de uma que apoia o local adequadamente.
Se você precisa modernizar o acesso de convidados, a autenticação de funcionários ou o onboarding multi-tenant sem prender seu local a um único caminho de hardware, a Purple é uma opção a ser avaliada. Ela funciona como uma camada de identidade e acesso WiFi em ecossistemas de AP empresariais comuns, o que pode ajudar os locais a padronizar a experiência do usuário e as políticas, mantendo a flexibilidade na rede subjacente.



