
43% das empresas do Reino Unido relataram pelo menos uma violação ou ataque de segurança cibernética nos últimos 12 meses, de acordo com o estudo governamental Cyber Security Breaches Survey 2025. Isso representa cerca de 612.000 organizações, desde pequenos comércios e consultórios odontológicos até redes hoteleiras e administradoras de imóveis.
Muito poucas sofrerão violações por meio de algo sofisticado. A maioria será invadida por meio de um dispositivo não listado, uma conta que ninguém desativou ou uma rede de convidados que parecia separada, mas não estava. Acertar essa sequência elimina mais riscos do que qualquer nova compra.
Os controles que barram a maioria dos ataques na ordem correta
A mesma pesquisa deixa claro que este não é um problema exclusivo de grandes empresas. Pequenas empresas aparecem em todos os relatórios, e os incidentes em si são, em sua maioria, comuns: acesso não autorizado, malware e ataques a sistemas expostos à internet, com o ransomware representando uma parcela pequena, mas constante.
Essa distribuição é o ponto principal. Nenhum produto isolado assume toda a carga, e a ordem em que você aplica os controles é mais importante do que a marca na embalagem.
| Prioridade | Controle | O que ele impede | Concluído quando |
|---|---|---|---|
| 1 | Separar o tráfego de funcionários, convidados, IoT e locatários | Movimentação lateral de um dispositivo comprometido para os demais | Cada grupo acessa apenas o seu próprio segmento, e o teste de isolamento é registrado com data |
| 2 | Identidades individuais com MFA | Reutilização de senhas compartilhadas e credenciais roubadas | Cada conta possui sua própria identidade e o MFA é exigido no login |
| 3 | Privilégios administrativos mínimos | Ataques ou funcionários descuidados utilizando amplo acesso de administrador | Contas de administrador permanentes são removidas ou revisadas mensalmente |
| 4 | Criptografia em links sem fio e remotos | Interceptação em redes abertas ou compartilhadas | O tráfego de funcionários e convidados é criptografado pelo ar e via VPN |
| 5 | Registro de logs centralizado e alertas | Logins incomuns e movimentação leste-oeste passarem despercebidos | Logs de pontos de acesso, firewalls e diretórios chegam a um único local |
| 6 | Revogação testada e restauração offline | Ex-funcionários mantendo o acesso e ransomware bloqueando seus backups | A remoção de ex-funcionários é testada e a restauração foi comprovada |
Cada critério de "conclusão" define um teste, e não uma compra. Um firewall existente não comprova nada. Um conjunto de regras que um colega consiga demonstrar que bloqueia o tráfego do WiFi para visitantes VLAN até a impressora da folha de pagamento, sim. Considere uma rede para visitantes separada como a primeira barreira a ser comprovada: a partir de um dispositivo no WiFi para visitantes WiFi, tente acessar a máquina de um funcionário, uma impressora e a página de administração do ponto de acesso; em seguida, repita as mesmas verificações a partir dos segmentos de IoT e de locatários. Registre cada resultado com a respectiva data e execute as verificações novamente após qualquer alteração no conjunto de regras. Um isolamento que você não pode demonstrar sob demanda é mera configuração, não controle.
A regra que define sua ordem: se você não puder revogar o acesso de um funcionário que se desliga no mesmo dia útil, ajuste a gestão de identidades antes de qualquer outra coisa.
Um controle situa-se completamente fora da rede. A segmentação e o privilégio mínimo mantêm as pessoas longe de sistemas que não deveriam acessar, mas ainda deixam uma brecha: uma pessoa autorizada pode ser persuadida a transferir dinheiro. Alinhe o trabalho de rede a controles de nível de diretoria contra transferências fraudulentas, o que significa um segundo aprovador para alterações de pagamentos e uma chamada de confirmação para um número que você já possui registrado antes que novos dados bancários sejam utilizados.
Nenhum dos seis itens pode ser verificado em equipamentos que você não listou, e dispositivos desconhecidos falham em todas as colunas simultaneamente.
Mapeie sua rede antes de bloquear qualquer recurso
Uma regra de firewall que parece perfeita no quadro branco falha porque uma impressora de etiquetas manteve um endereço estático na VLAN dos funcionários, ou porque os controladores de portas foram instalados por um prestador em 2019 e nunca mais foram mencionados. O mapeamento precisa identificar esses itens remanescentes antes que você defina as políticas.
Trate a rede de convidados SSID como o primeiro limite a ser documentado e o primeiro ponto de prova para o isolamento. Registre onde visitantes, dispositivos de funcionários, equipamentos legados e de locatários se conectam; depois, teste se cada grupo consegue acessar apenas o que realmente deve.
O mapeamento deve levar dias, não meses. Seis etapas, nesta ordem.
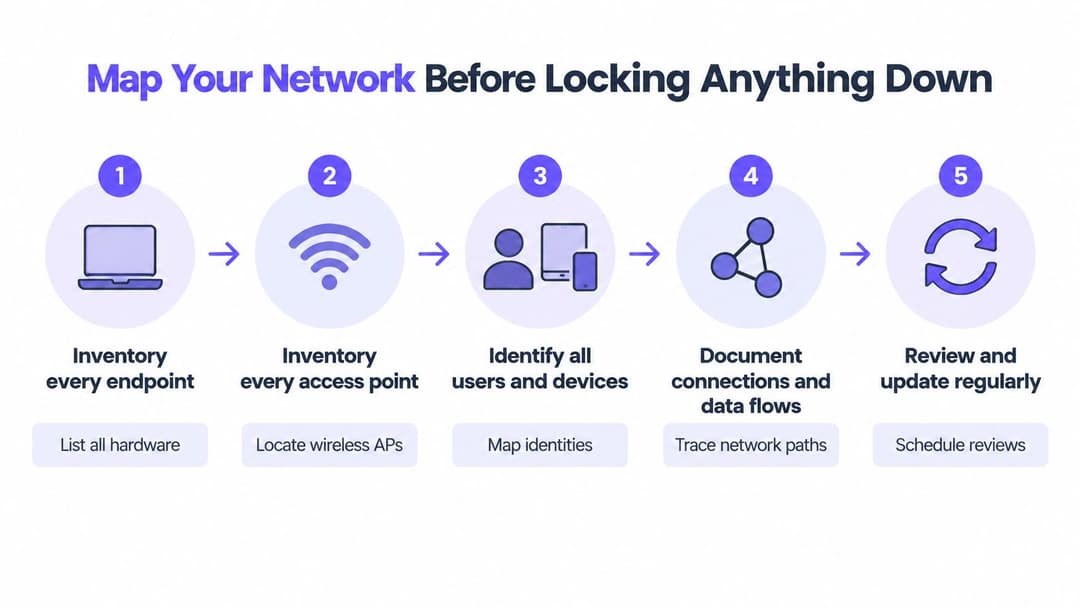
1. Mapeie todos os endpoints. Pontos de acesso, switches, impressoras, câmeras, caixas registradoras, controladores de automação predial, controle de acesso a portas, elevadores e todos os aplicativos conectados à rede. Dispositivos esquecidos costumam ser a porta de entrada habitual, pois ninguém corrige o que ninguém lembra que existe.
2. Registre quem se conecta a quê. Em seguida, sinalize os sistemas que não suportam autenticação multifator ou criptografia moderna, como um relógio de ponto mais antigo ou um analisador de laboratório. Você precisa dessa lista logo no início, pois ela orienta todas as decisões seguintes.
3. Classifique os dados em cada sistema. Registros de clientes, folha de pagamento, dados de cartões, sistemas clínicos e controles prediais não demandam a mesma proteção, e tratá-los de forma idêntica desperdiçará suas primeiras três semanas.
4. Mapeie os fluxos de dados e as jornadas dos usuários. Marque por onde entram convidados, prestadores de serviços e fornecedores, e o que eles acessam pelo caminho. Inclua dispositivos sem navegador, como TVs e consoles, pois eles costumam ficar fora do planejamento de identidade.
5. Faça a modelagem de ameaças para o uso indevido mais provável de cada grupo. Digamos que o notebook de um visitante acesse uma impressora que armazena formulários de folha de pagamento digitalizados em sua memória. Essa constatação, por si só, justifica uma VLAN de maneira mais convincente do que qualquer documento de política.
6. Defina a linha de base e atribua um responsável. Cada entrada deve ter um responsável designado e uma data de revisão, caso contrário, o mapa ficará desatualizado em um trimestre.
Antes de registrar os intervalos de sub-rede no inventário, uma calculadora de sub-rede que mostre os intervalos de hosts utilizáveis resolve discussões sobre se um /22 tem espaço para o bloco de câmeras sem a necessidade de reendereçar o local.
A verificação final é simples. Entregue o mapa a um colega que não participou de sua elaboração e peça para ele localizar todos os dispositivos em um dos edifícios. Se ele não conseguir, o mapa ainda não está concluído.
Substitua senhas compartilhadas por identidades individuais
A resiliência no Reino Unido é irregular, e as lacunas aparecem mais na governança das redes do que no que está instalado. No resumo visual da análise setorial e do mercado de trabalho de 2025 do governo, apenas cerca de 27% das empresas tinham responsabilidade no nível da diretoria pela segurança cibernética, uma queda em relação aos 38% de 2021, embora as grandes empresas tenham ficado em 66%. Uma avaliação separada estimou que 699.000 empresas, ou 49%, apresentavam uma lacuna básica de habilidades técnicas em segurança cibernética, um aumento frente aos 18% em 2021. E 32% das empresas que não haviam terceirizado a segurança cibernética não tinham confiança para lidar com uma violação.
Ao analisar esses pontos em conjunto, o princípio de design fica evidente. Os controles precisam ser aplicáveis e gerenciados centralmente, pois não podem depender de cada gerente de local tomar uma decisão perfeita em uma terça-feira agitada.
De frases secretas a certificados em seis passos
- Vincule o login ao seu diretório. Entra ID, Google Workspace ou Okta. Uma vez que as contas residem ali, admissões e demissões são atualizadas automaticamente, em vez de depender de e-mails.
- Exija MFA em todos os lugares e utilize métodos resistentes a phishing, como chaves de acesso (passkeys) ou chaves FIDO2 para administradores.
- Migre laptops e celulares gerenciados para certificados de dispositivo. Com o EAP-TLS, ninguém retém um segredo que precisa ser alterado a cada demissão.
- Separe contas de administrador das contas do dia a dia. Eleve privilégios pontualmente para uma tarefa e por tempo determinado, permitindo que a elevação expire por conta própria.
- Elimine o uso de senhas no acesso remoto. O login baseado em identidade na VPN ou no gateway zero-trust é muito superior a uma PSK compartilhada anotada em um post-it por metade da empresa.
- Teste a revogação trimestralmente. Desative uma conta de teste e cronometre por quanto tempo o WiFi, o e-mail e os compartilhamentos de arquivos ainda continuam concedendo acesso.
Dois fatores fazem isso funcionar de verdade. O primeiro é o escopo: o gerenciamento de rede baseado em identidade vincula a política à pessoa, e não à porta ou ao SSID pelo qual ela se conectou - o que é exatamente o significado prático de redes baseadas em identidade. O segundo é o hábito. Funcionários que utilizam um segundo fator diariamente no trabalho tendem a mantê-lo ativado onde protege o próprio dinheiro, e a proteção de logins bancários contra fraudes abrange a justificativa que você pode compartilhar em um comunicado interno.
Equipamentos legados oferecerão resistência. Uma impressora de etiquetas ou um controlador de acesso antigo podem não ter suporte algum a certificados. Não os transfira de volta para a rede corporativa de funcionários. Atribua-lhes um segmento filtrado e uma data de substituição, documentando ambos.
Divida o tráfego por grupo e teste os limites
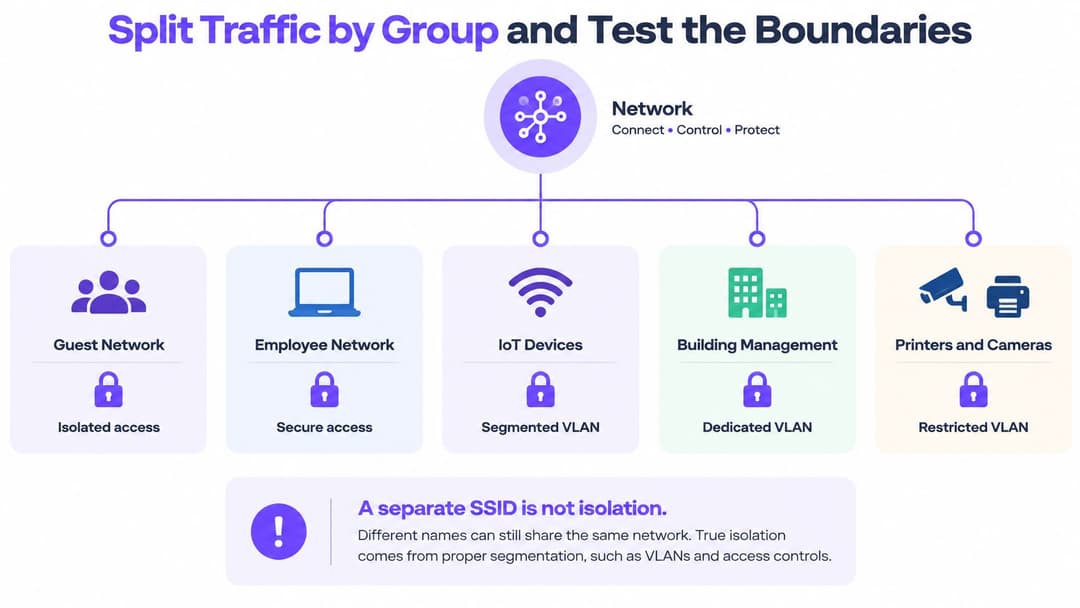
Um SSID de visitantes separado não é isolamento. É apenas o primeiro passo.
O relatório técnico de 2025/2026 considera redes separadas de funcionários e visitantes via WiFi entre os controles arquiteturais essenciais, ao lado de firewalls, direitos de administração restritos e controles de dispositivos. Essa abordagem é útil, mas incompleta, pois VLANs mal configuradas, caminhos de switch planos, impressoras, sistemas de automação predial, câmeras e dispositivos IoT de baixo custo criam rotas alternativas que contornam um SSID bem-intencionado. A posição do NCSC é ainda mais direta: presuma que a rede é hostil, verifique cada solicitação e proteja o tráfego criptograficamente, inclusive em conexões internas.
| Grupo | Como se conecta | Não pode acessar |
|---|---|---|
| Laptops e celulares de funcionários | Login no diretório com certificados de dispositivos gerenciados | Segmento de convidados, IoT e controles prediais |
| Convidados e visitantes | Acesso isolado para convidados com portal cativo ou Passpoint | Qualquer endereço de funcionário, administrador ou IoT |
| Prestadores de serviços e fornecedores | Contas nominais com acesso por tempo limitado | Segmento de administração e dados de folha de pagamento ou clientes |
| IoT, câmeras e sistemas prediais | Segmento dedicado com lista de permissões de dispositivos | Pastas compartilhadas de funcionários e painéis de administração expostos à internet |
| Administradores | Contas de administrador separadas com MFA e registro de sessões | Segmentos de convidados e funcionários em geral sem um motivo justificado |
| Moradores ou locatários | Rede privada por locatário com dispositivos isolados | Qualquer outro locatário e sistemas prediais compartilhados |
Seis verificações que comprovam a solidez do perímetro
- Visitante para visitante. Dois dispositivos no mesmo local, no mesmo SSID. Confirme se nenhum deles consegue enxergar o outro.
- Visitante para todo o restante. Tente acessar a sub-rede de funcionários, a página da Web de uma impressora e o endereço de uma câmera. Todas as três tentativas devem falhar.
- Regras leste-oeste. Analise a política de firewall entre segmentos em vez de confiar no diagrama. Procure qualquer regra com origem definida como "qualquer".
- Limites entre locatários. Em ambientes multilocatários (multi-tenant), confirme se um apartamento não consegue enxergar os dispositivos de outro, incluindo consoles e TVs que transmitem sinal para pareamento.
- Evidências. Registre a data, a regra testada, o resultado e o responsável pela aprovação. Uma VLAN não testada não passa de um palpite.
- Reversão (rollback). Remova uma regra de teste e confirme se o acesso retorna ao estado anterior, garantindo que uma alteração inadequada possa ser desfeita às 2h da manhã.
Se a sua equipe ainda discute sobre portas marcadas e não marcadas, comece com uma explicação simples sobre o que é uma VLAN antes que alguém abra a configuração de um switch.
Dispositivos que não podem se conectar ao segmento correto devem ficar em um segmento próprio e rigorosamente filtrado, acompanhados de um pedido de compra para substituição.
Criptografe, registre em logs e avalie se os controles se mantêm
A Pesquisa de Violações de Segurança Cibernética de 2025 mostra como a cobertura no Reino Unido é desequilibrada. 72% das empresas utilizavam firewalls em toda a rede de TI e em dispositivos individuais, 68% restringiam direitos de administrador de TI e 71% faziam backups seguros por meio de serviços em nuvem. No entanto, apenas 40% exigiam autenticação de dois fatores, 31% utilizavam uma VPN para funcionários remotos e 30% monitoravam usuários. Menos de quatro em cada dez empresas do setor privado possuíam redes WiFi separadas para funcionários e visitantes, e apenas 33% monitoravam a atividade dos usuários.
Portanto, a base está estabelecida, mas a camada de evidências ainda não. Essa é a lacuna a ser superada.
Criptografia em primeiro lugar, porque é barata e absoluta. Use WPA3-Enterprise (ou WPA2-Enterprise onde o hardware exigir) em cada SSID que realize login, TLS em cada caminho remoto e criptografia para o tráfego de funcionários na LAN do escritório também, não apenas no WiFi público. Trate a rede cabeada como legível por qualquer pessoa que se conectar.
Em seguida, o registro de logs. Envie os logs de pontos de acesso, firewall, VPN e diretório para um único local e configure alertas para apenas três situações inicialmente: logins fora do horário normal, um novo dispositivo entrando em um segmento de funcionários e tráfego cruzando entre segmentos que não deveriam se comunicar. Três alertas relevantes recebem atenção. Quarenta são silenciados.
Apresente números que um gestor possa verificar
| Métrica | Meta | Frequência |
|---|---|---|
| Ativos inventariados | Todos os dispositivos e aplicativos listados | Mensalmente |
| Contas com privilégios revisadas | Todas as contas de administrador | Mensalmente |
| Contas de funcionários com MFA | Todas as contas de funcionários | Trimestralmente |
| Tempo médio para revogar acessos de funcionários desligados | No mesmo dia útil | A cada funcionário desligado |
| Testes de isolamento de segmentos aprovados | Todos os segmentos | Trimestralmente |
| Restaurações de backup testadas | Dentro do seu objetivo de recuperação | Trimestralmente |
Afirmar que existe um firewall é apenas uma linha de inventário. Uma porcentagem testada é um controle real.
Agende uma revisão mensal com um responsável designado e apresente a ele os seis números. Métricas que ninguém lê viram ficção em dois trimestres.
Corrija desvios de acesso antes que se tornem um incidente
A maioria dos incidentes decorre de desvios operacionais contínuos e não de ataques sofisticados. Contas permanecem ativas além da sua finalidade, uma regra é afrouxada durante um ajuste de sexta-feira e dispositivos simplesmente nunca são registrados no sistema.
| Sintoma | Causa provável | Solução |
|---|---|---|
| Ex-funcionários ainda acessam drives compartilhados | Conta não vinculada ao processo de desligamento | Automatize a remoção do diretório e teste mensalmente um desligamento |
| Visitantes conseguem acessar impressoras ou dispositivos de funcionários | A rede de visitantes compartilha uma VLAN com o escritório | Mova os visitantes para uma VLAN isolada e bloqueie sub-redes locais |
| Dispositivos não conseguem se conectar após alteração de MFA | Certificado expirado ou dispositivo nunca registrado | Registre novamente o dispositivo e configure lembretes de renovação de certificado |
| Dispositivo legado não consegue ingressar na rede segura | Hardware sem 802.1X ou criptografia atual | Isole-o em um segmento filtrado e defina uma data para substituição |
| Privilégios de administrador retornam silenciosamente com o tempo | Acesso elevado temporário nunca expirou | Defina uma data de expiração em cada concessão de privilégios e revise mensalmente |
O caso de colaboradores desligados merece atenção prioritária por ser o mais comum e o menos desculpável. Se o RH e o setor de TI não compartilharem um gatilho automático, a conta continuará ativa após a saída da pessoa. Conecte o diretório ao registro de RH e teste um desligamento por mês em vez de confiar na memória.
Visitantes acessando impressoras quase sempre se deve a uma VLAN compartilhada, e não a um erro de firewall. Mova os visitantes, bloqueie as sub-redes locais e, em seguida, teste novamente com as seis verificações da seção de segmentação.
Para todo o restante, faça uma alteração concreta por linha. Registre novamente o dispositivo. Defina a expiração. Estabeleça uma data para os equipamentos legados. Registre os resultados na revisão mensal de métricas em vez de usar uma lista de verificação separada que ninguém abre.
Aplique patches em sistemas expostos e faça simulações de resposta
A segmentação contém um dia ruim. A aplicação de patches e a simulação decidem se você terá um.
- Liste todos os serviços voltados para a internet. Gateways de acesso remoto, painéis de administração, câmeras, qualquer item com um endereço público. Remova o que você não utiliza.
- Aplique correções em um cronograma fixo. Correções críticas de fornecedores e firmware de pontos de acesso em até 14 dias, com a data da aplicação registrada por dispositivo.
- Feche e altere. Feche portas não utilizadas e altere os dados de login padrão em roteadores, pontos de acesso e câmeras logo no primeiro dia de instalação.
- Elabore um plano de uma página. Indique quem isola um segmento, quem contata o fornecedor e quem toma decisões sobre notificações.
- Inclua ransomware. Desconecte o segmento afetado, confirme se os backups offline estão intactos e restaure a partir da cópia limpa mais recente.
- Realize simulações duas vezes ao ano em um exercício teórico de mesa e atualize a lista de contatos após cada desligamento de funcionário ou troca de fornecedor.
A validação final do plano: ele pode ser executado sem a pessoa que mais conhece a rede?
Confirme seu plano de acesso neste trimestre
Noventa dias, organizados de modo que as lacunas mais críticas sejam resolvidas primeiro e cada etapa subsequente tenha uma base concreta para ser aplicada.
Semana 1. Defina um responsável e liste todos os dispositivos e aplicativos. Nada mais deve ser iniciado até que isso seja feito.
Semanas 2 a 3. Migre o login dos funcionários para o diretório e exija MFA em todas as contas. Essa é a lacuna de maior risco na maioria das redes de pequeno porte e a mais rápida de ser corrigida.
Semanas 4 a 6. Separe o tráfego de convidados, funcionários, IoT e locatários; depois execute as seis verificações de isolamento e registre os resultados. Uma rede de convidados em sua própria SSID é o início da segmentação, não a prova dela. As verificações são o que mostram se o limite se mantém em todos os tipos de dispositivos, incluindo equipamentos legados que ignoram padrões mais recentes.
Semanas 7 a 9. Ative o registro central de logs e alinhe as seis métricas com suas respectivas metas.
Semanas 10 a 12. Teste a revogação de acessos de desligamento e a restauração de um backup; depois, apresente os números ao responsável pelo orçamento.
Antes de adquirir qualquer serviço gerenciado de WiFi ou de acesso, verifique se o controlador do local oferece suporte a RADIUS, alteração de autorização (CoA) e recursos de jardim murado (walled garden). As etapas de certificado e de convidados dependem deles e, sem a alteração de autorização, um dispositivo revogado pode manter sua sessão até que ela expire, em vez de ser desconectado imediatamente.
A primeira ação é a mesma em qualquer organização: atribua um responsável e uma data ao inventário. Todo o restante deste guia fica mais fácil quando essa pessoa é definida.
Purple oferece a camada de identidade necessária para que o restante deste plano seja aplicável. Os dispositivos dos funcionários se conectam com certificados EAP-TLS gerenciados por meio de RADIUS na nuvem, locais multilocatários mantêm a rede de cada morador isolada das demais e tudo é gerenciado em uma única plataforma, sem a necessidade de implementar uma PKI própria. Se você estiver implementando as etapas de segmentação e revogação acima, acesse Purple para ver como os componentes de certificação e integração de convidados se adaptam ao hardware que você já utiliza.


