Você está em um quarto de hotel, seu telefone diz que está conectado, mas a página de login nunca aparece. O notebook se conecta à mesma rede e, em seguida, expira o tempo limite ao carregar um portal de trabalho. A recepção diz que a banda larga está funcionando perfeitamente, mas o streaming para, as chamadas de vídeo caem e cada novo dispositivo gera outra reclamação sobre o WiFi do hotel não funcionar.
O sintoma visível muitas vezes é enganoso. Um dispositivo cliente pode se associar a um ponto de acesso enquanto falha em obter um endereço, resolver nomes, passar pelo Captive Portal, realizar roaming entre rádios ou alcançar a internet com confiabilidade. A solução eficaz de problemas começa identificando qual camada falhou, em vez de reiniciar o equipamento e esperar que o problema desapareça.
Por que estar conectado não significa estar funcional
Um ícone de WiFi confirma apenas parte da conexão. Geralmente, significa apenas que o dispositivo trocou tráfego de rádio suficiente com um ponto de acesso para estabelecer uma associação. Não confirma que o ponto de acesso tem capacidade ociosa, que a rede atribuiu um endereço DHCP, que o DNS está respondendo ou que o gateway consegue alcançar a internet.
Essa distinção é importante em hotéis porque os hóspedes se deslocam entre quartos, corredores, restaurantes, áreas de reunião e recepção. Seus dispositivos podem permanecer associados a um ponto de acesso distante, prender-se a um canal de rádio congestionado ou falhar ao fazer roaming de forma fluida. Interferências e perda de pacotes podem fazer com que um dispositivo aparentemente conectado pareça inutilizável, mesmo quando um circuito de fibra está funcionando normalmente.
Orientações independentes de redes no Reino Unido identificam pontos cegos, carga excessiva de clientes, interferência, design inadequado de pontos de acesso e esgotamento de DHCP como causas distintas de reclamações sobre conectividade em hotéis. Elas também destacam que hotéis com internet de 500 Mbps ou 1 Gbps ainda podem receber reclamações, pois a consistência da cobertura e a latência podem ser mais importantes do que a velocidade nominal (orientação independente sobre design e falhas de WiFi em hotéis).
O que um teste de velocidade deixa de fora
Um teste de velocidade é útil, mas responde a uma pergunta limitada. Ele mede a capacidade de transferência entre um dispositivo específico e um serviço de teste em um momento específico. Ele pode não revelar perda intermitente de pacotes, respostas lentas de DNS, falhas de roaming, um pool de DHCP cheio ou um Captive Portal que bloqueia a navegação comum.
Um hóspede em um quarto com sinal fraco pode concluir um teste durante um período calmo e, em seguida, perder a usabilidade prática quando os quartos vizinhos ficarem movimentados. Um segundo hóspede pode estar perto de um ponto de acesso, mas disputar o tempo de transmissão com muitos clientes. Ambas as experiências podem gerar a mesma reclamação na recepção, mas exigem soluções diferentes.
| O que o hóspede vê | O que pode estar realmente falhando |
|---|---|
| Conectado, sem navegação | DHCP, DNS, portal, firewall ou WAN |
| Teste rápido, chamada de vídeo instável | Latência, perda de pacotes, interferência ou roaming |
| Um quarto afetado | Cobertura de RF, cabeamento, ponto de acesso ou porta de switch |
| Todos os quartos afetados | Serviço de autenticação, gateway, uplink ou provedor |
| Funciona à noite, falha em horários de pico | Capacidade, contenção de tempo de transmissão ou limites de política |
Para uma visão operacional mais completa, as equipes podem combinar testes no nível do quarto com WiFi analytics e monitoramento da experiência do cliente. A mudança importante é simples: a conectividade utilizável é o resultado de um serviço, não o resultado de um teste de velocidade.
Correções imediatas para hóspedes e equipe da recepção
Quando a página de login não aparecer, comece pelo dispositivo em vez de pedir repetidamente a senha na recepção. Abra uma página web normal, não HTTPS, em um navegador. O redirecionamento pode acionar a detecção do Captive Portal, enquanto uma solicitação HTTPS pode resistir à interceptação porque o navegador espera um destino seguro válido.
Se nada acontecer, desative temporariamente uma VPN, recurso de DNS privado ou filtro de segurança. Essas ferramentas podem impedir que o dispositivo detecte ou alcance o portal. Reconecte após fazer a alteração e restaure o recurso de privacidade assim que o acesso for autorizado e testado.
Um checklist prático para o hóspede
- Esqueça a rede do hotel. Remova o perfil salvo e, em seguida, conecte-se ao SSID novamente para que uma sessão antiga ou configuração incorreta não persista.
- Use outro navegador. Uma extensão do navegador, redirecionamento em cache ou problema de compatibilidade específico do dispositivo pode impedir a renderização da página.
- Tente um segundo dispositivo. Se um celular se conectar com sucesso, mas um notebook não, é menos provável que o serviço de toda a propriedade seja a causa imediata.
- Verifique a autorização. Peça à recepção para confirmar se a sessão do quarto ou dispositivo foi aprovada e, quando suportado, reinicie a sessão.
- Registre a falha. Anote o quarto, dispositivo, horário, SSID e a mensagem exata. Dizer que "o WiFi está ruim" dá à equipe poucos detalhes para investigar.
Orientações para o setor de hospitalidade identificam páginas de portal que não carregam em alguns dispositivos, exigem etapas excessivas ou não redirecionam corretamente como causas recorrentes de chamados para a recepção. Elas também alertam que um SSID aberto pode expor o tráfego de rádio e criar uma falsa sensação de segurança, pois um portal não é o mesmo que criptografia (orientação sobre WiFi de convidados e comportamento de portais).

Um portal deve facilitar o acesso, e não transformar a recepção em uma fila de autenticação manual. O mesmo princípio se aplica ao avaliar acomodações para uma viagem. Leitores que estão comparando apartamentos com serviços em Norwich devem considerar se a propriedade explica o processo de conectividade de forma clara, especialmente se trabalho, streaming ou múltiplos dispositivos fizerem parte da estadia.
Para os operadores, um fluxo de trabalho de verificação controlado pode ajudar a equipe a confirmar se um hóspede se autenticou e se o dispositivo correto está associado à sessão esperada. Um fluxo de trabalho de verificação de guest WiFi deve complementar, e não substituir, as verificações no nível da rede.
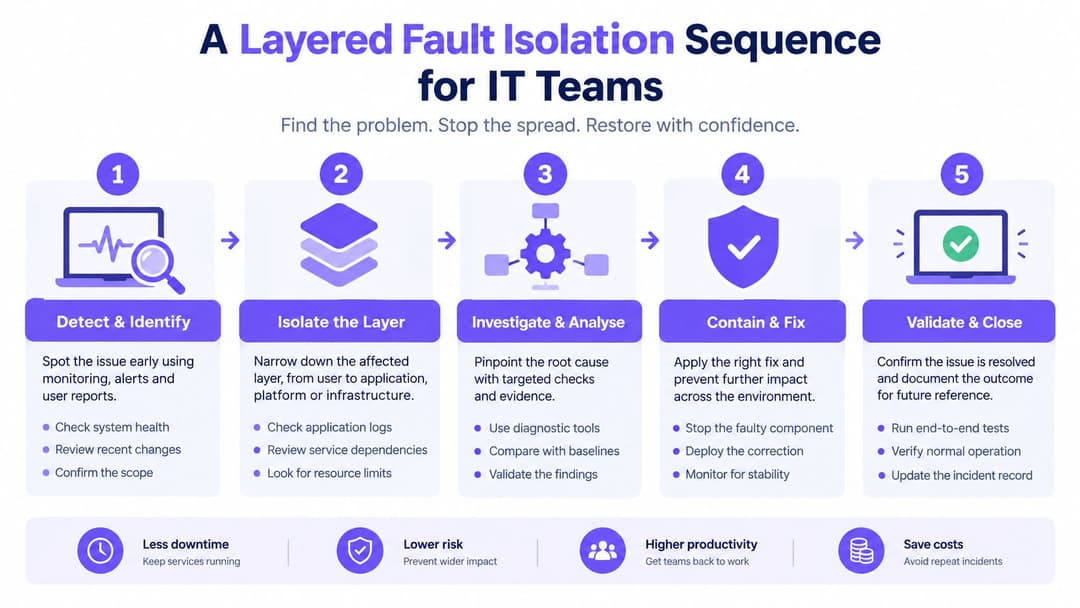
Uma sequência em camadas de isolamento de falhas para equipes de TI
Reiniciar pontos de acesso aleatoriamente geralmente remove evidências úteis. Uma resposta melhor começa registrando a falha com precisão e, em seguida, realizando testes a partir da localização real do hóspede.
Anote o quarto, SSID, tipo de dispositivo, horário e alcance. Estabeleça se o problema afeta um dispositivo, um quarto, um andar ou toda a propriedade. Teste um segundo dispositivo no mesmo quarto e, em seguida, teste o dispositivo original em outro local, se possível. Isso separa rapidamente um problema específico do cliente de um problema de local ou de serviço.
Siga a falha através da pilha de rede
- Confirme a associação. Verifique no controlador a associação do cliente, qualidade do sinal, rádio, histórico de roaming e evento de autenticação. Um cliente que nunca se associa tem um problema de RF, dispositivo ou SSID.
- Verifique o endereçamento. Inspecione se o cliente recebeu um endereço DHCP, gateway padrão e servidor DNS. Associação sem um endereço indica problemas de DHCP ou VLAN.
- Teste o gateway. Teste a acessibilidade do gateway antes de testar sites públicos. A falha aqui mantém o foco na rede local, em vez do provedor de banda larga.
- Teste o DNS separadamente. Se o gateway responder, mas os nomes não forem resolvidos, inspecione o caminho do resolvedor, as regras do walled-garden e a política do portal. Um IP válido com DNS com falha indica configuração do resolvedor ou do walled-garden (orientações sobre solução de problemas de WiFi em hotéis no Reino Unido).
- Teste o acesso HTTPS. DNS bem-sucedido sem acessibilidade externa indica problemas de firewall, WAN ou política de conta. Capture o horário e o cliente afetado para que as equipes upstream possam correlacionar os logs.
Compare condições, não suposições
Repita as verificações durante um período calmo e um período movimentado. Se o endereçamento e o DNS funcionarem fora do horário de pico, mas falharem durante o café da manhã ou à noite, investigue o esgotamento e a capacidade. Se o mesmo quarto falhar consistentemente enquanto os quartos próximos funcionam, inspecione o ponto de acesso, o cabeamento, a porta do switch, as condições do canal e os materiais de construção.
Evite a contaminação comum de testes. Desative temporariamente uma VPN, remova configurações personalizadas de DNS e verifique se o dispositivo não está usando um perfil de rede configurado manualmente. Uma falha de redirecionamento de portal pode parecer uma interrupção de RF quando a conexão de rádio está perfeitamente saudável.
Uma ferramenta de diagnóstico multifuncional pode ajudar a equipe a registrar resultados de cliente, gateway, DNS e acessibilidade de maneira consistente. O valor vem da geração de evidências comparáveis para cada incidente, e não da coleta de mais capturas de tela. Um conjunto de ferramentas de teste de rede pode dar suporte a esse processo de coleta de evidências, juntamente com os logs do controlador e do gateway.
Auditando a Capacidade e Gargalos no Design da Rede
Reclamações recorrentes raramente desaparecem apenas porque um hotel compra um pacote de banda larga maior. O recurso limitador pode ser o tempo de antena, posicionamento de pontos de acesso, capacidade de uplink, disponibilidade de DHCP ou a política que permite que um cliente consuma uma parte excessiva do serviço compartilhado.
Audite a rede onde os convidados a utilizam. Meda clientes simultâneos por ponto de acesso durante o café da manhã, streaming noturno e checkout. Mapeie o RSSI e a utilização de canais quarto por quarto, depois compare a capacidade de transferência por cliente, retransmissões, disponibilidade de concessão DHCP, latência de DNS e utilização de WAN.
Olhe além do circuito
Uma propriedade pode ter uma capacidade generosa de internet, mas ainda assim oferecer um serviço ruim no quarto. Paredes espessas podem enfraquecer a cobertura, rádios vizinhos podem criar interferência e pontos de acesso mal posicionados podem deixar os hóspedes conectados a um rádio distante. Adicionar mais pontos de acesso sem uma pesquisa de RF pode piorar a situação, aumentando a interferência no mesmo canal.
Use as medições para responder a perguntas específicas:
- O sinal de rádio está congestionado? Alta utilização de canais e retransmissões indicam um problema de tempo de transmissão no ar (airtime), e não necessariamente um problema de banda larga.
- O ponto de acesso está sobrecarregado? A contagem de clientes e o desempenho por cliente revelam se a demanda está concentrada em quartos específicos ou em áreas públicas.
- O endereçamento está disponível? A disponibilidade de concessões DHCP deve ser verificada junto com a contagem de clientes, especialmente quando os dispositivos se conectam, mas nunca recebem um endereço.
- A WAN está sendo consumida de forma justa? Compare a demanda dos hóspedes com as necessidades dos terminais de pagamento, plataformas de reserva, sistemas de gestão hoteleira, dispositivos da equipe e controles do edifício.
Uma meta de projeto prática é manter o tráfego de hóspedes em cerca de 60 a 80 por cento da capacidade total da banda larga, mantendo uma margem de segurança de 20 a 40 por cento para serviços operacionais (orientações de capacidade para redes de hospitalidade). Isso não é uma garantia de desempenho universal. O comportamento de streaming, as condições de rádio, a construção do edifício e a capacidade do dispositivo do cliente podem influenciar o resultado.
Isole os hóspedes das operações
Coloque os dispositivos de convidados em uma VLAN dedicada com isolamento de cliente. Valide a política a partir de um dispositivo de convidado, confirmando que ele não consegue alcançar redes de pagamento, reservas, gestão de propriedade ou controle predial. Isso evita que um incidente de desempenho se transforme em um incidente de segurança.
Aplique limites de taxa por cliente ou por quarto e QoS onde for apropriado. O objetivo não é tornar todos os dispositivos idênticos. É evitar que um único cliente monopolize a capacidade da WAN ou o tempo de transmissão (airtime), mantendo um serviço previsível para o restante da propriedade.
Prevenindo interrupções com autenticação sem senha
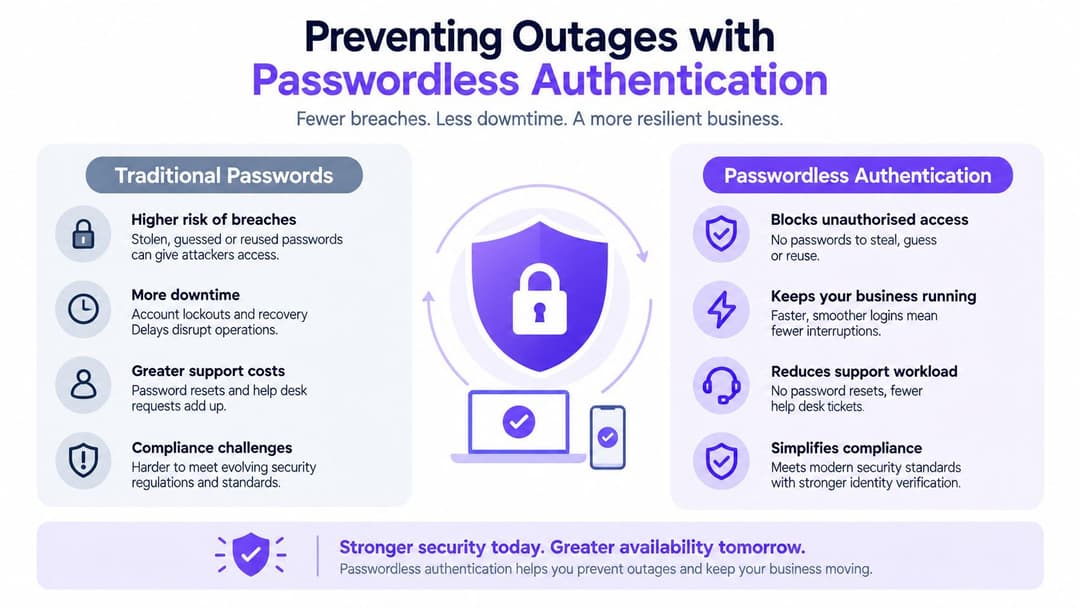
Os Captive Portals são convenientes quando funcionam, mas criam uma dependência frágil de redirecionamentos de navegador, detecção de dispositivos, comportamento de DNS, certificados e estado da sessão. Um convidado pode ter uma conexão de rádio perfeitamente saudável e ainda assim não conseguir começar a navegar porque a camada de autenticação falhou.
Padrões sem senha, como Hotspot 2.0, Passpoint e OpenRoaming, oferecem um modelo diferente. O dispositivo descobre uma rede de confiança, avalia suas credenciais e estabelece uma conexão criptografada sem pedir ao hóspede que digite uma senha compartilhada em um formulário web. Em implantações adequadas, isso remove a compatibilidade da tela de boas-vindas do caminho crítico.
Por que a camada de autenticação é importante
Um Captive Portal tradicional precisa funcionar em celulares, laptops, tablets, smart TVs e outros equipamentos dos hóspedes. Ele também deve lidar com DNS privado, VPNs, restrições de navegador, validação de certificados e comportamentos de rede cativa específicos do sistema operacional. Cada etapa adicional cria mais um ponto em que o hóspede pode ficar travado.
O Passpoint e abordagens relacionadas transferem grande parte desse trabalho para a relação entre o dispositivo e a rede. O acesso criptografado começa como parte da conexão de rede, em vez de ocorrer após o hóspede ter passado por um SSID aberto. Essa distinção é importante porque um portal não criptografa um link sem fio que, de outra forma, seria aberto.
Para equipes e ambientes gerenciados, a integração de identidade adiciona controle. Os serviços de diretório podem provisionar o acesso automaticamente, aplicar políticas baseadas em funções e revogar o acesso quando um usuário sai ou seu status muda. Isso é mais gerenciável do que alternar senhas compartilhadas entre departamentos, contratados e locatários.
Onde os portais ainda se encaixam
O acesso sem senha não é um motivo para ignorar o design do portal. Alguns visitantes não terão um perfil compatível, alguns dispositivos precisam de uma alternativa secundária e algumas propriedades exigem consentimento ou registro antes de liberar o serviço. Um portal de fallback deve ser curto, acessível, com marca clara e testado nos tipos de dispositivos que os hóspedes costumam trazer.
A Purple oferece uma plataforma de WiFi para hóspedes de hotéis que suporta modelos de acesso sem senha, incluindo Passpoint e OpenRoaming, ao mesmo tempo em que oferece fluxos de trabalho de Captive Portal e redes baseadas em identidade para ambientes de hóspedes e funcionários. Ela pode ser integrada a serviços de diretório e fornecedores de rede, mas os operadores ainda precisam validar a cobertura, as políticas, o failover e a compatibilidade de dispositivos por conta própria.
O objetivo correto não é eliminar todas as páginas da web. É garantir que uma falha de autenticação não se passe por uma falha de rádio nem gere trabalho desnecessário na recepção.
Construindo uma estratégia de conectividade resiliente para hospitalidade
Uma conectividade hoteleira confiável começa ao tratar o WiFi como infraestrutura operacional, e não como uma comodidade para hóspedes que só é verificada quando alguém se queixa. A conexão dá suporte a sistemas de pagamento, plataformas de reserva, fluxos de trabalho da equipe, pedidos online, serviços prediais e comunicação com os hóspedes. Uma falha em qualquer um desses caminhos pode criar uma pressão que vai muito além de um download lento.
As empresas do setor de hospitalidade no Reino Unido tiveram uma média estimada de 26,8 a 27 horas de inatividade da internet em 2023, com a restauração levando cerca de 7,9 a 8 horas por falha, de acordo com o relatório de inatividade do Reino Unido da Beaming. Os números cobrem a conectividade empresarial mais ampla, não apenas o WiFi para hóspedes, mas mostram por que os hotéis precisam de monitoramento, resiliência, escalonamento e comunicação clara.
Crie um checklist de operador
- Meça a disponibilidade. Acompanhe se o SSID está visível, se os clientes conseguem se associar, se a autenticação é bem-sucedida, se o DHCP é concluído, se o DNS responde e se o acesso HTTPS externo funciona.
- Meça a experiência. Registre a latência, a perda de pacotes, o comportamento de roaming e o tempo para resolução - não apenas a velocidade de banda larga anunciada.
- Teste os períodos de pico. Execute verificações quando a demanda dos hóspedes for mais alta e, em seguida, compare-as com os resultados dos períodos calmos.
- Proteja as operações. Mantenha o tráfego de hóspedes dentro do limite de capacidade planejado, isole-o das VLANs operacionais e confirme se as políticas de QoS se comportam sob carga.
- Mantenha um caminho secundário. Use uma conexão secundária fixa, 4G ou 5G onde a perda de acesso à internet afetaria as operações do hotel. Teste o failover sob carga, e não apenas enquanto o circuito de backup estiver ativado.
- Prepare as comunicações. Forneça à recepção um script de diagnóstico curto e um formulário de escalonamento que capture o quarto, o dispositivo, o horário, o SSID, o estado de autenticação e os sintomas observados.
Um circuito de failover que nunca transportou tráfego de produção é uma suposição, não um plano de resiliência. O mesmo se aplica a um portal que foi testado apenas no aparelho de um funcionário. Os hotéis devem testar as combinações que os hóspedes utilizam, incluindo diferentes sistemas operacionais, navegadores, configurações de VPN, configurações de DNS privado e localizações dos quartos.
A conectividade também afeta as experiências fora da propriedade. Operadores que organizam excursões ou traslados podem achar este guia prático sobre por que turnês precisam de WiFi e SIM cards confiáveis útil ao planejar a comunicação com viajantes e equipe.
O processo de incidentes mais sólido termina com evidências. Após a resolução, registre a camada que falhou, a ação corretiva e o sinal de monitoramento que deve detectá-la da próxima vez. Isso transforma o "WiFi do hotel não está funcionando" de uma reclamação recorrente em uma condição de serviço diagnosticável.
A Purple ajuda operadores do setor de hospitalidade a substituir jornadas frágeis de senhas compartilhadas e Captive Portals por acesso sem senha para hóspedes, rede para funcionários baseada em identidade, fluxos de trabalho de verificação e análises de conectividade. Visite a Purple para avaliar como uma experiência de WiFi hoteleiro mais observável e resiliente pode se adaptar à sua rede existente.