
Provedores de WiFi para marinas: usuários de vagas, embarcações visitantes e capacidade sazonal
Você poderá selecionar provedores de WiFi para marinas com base em cinco critérios: separação de rede, cobertura nos píeres flutuantes, capacidade de verão, controle de chaves por vaga e dados de visitantes com consentimento. Você também saberá o que incluir no contrato, desde um número assinado de dispositivos simultâneos até reforço para eventos, além de quais 10 perguntas enviar a cada provedor.
Parte da nossa série principal: WiFi para visitantes: o guia completo →
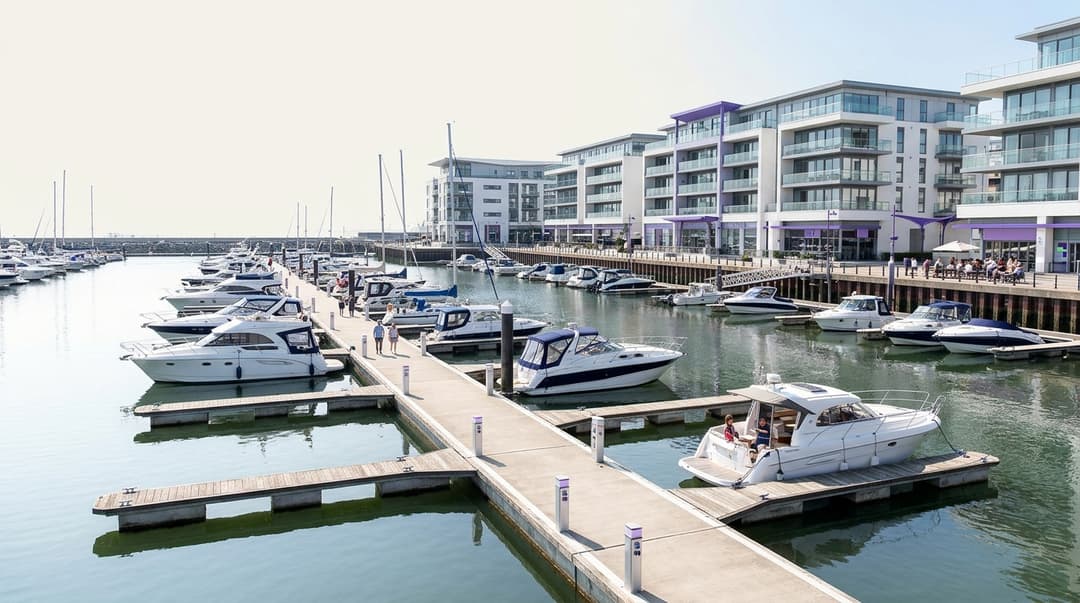
Escolha um provedor de WiFi para marinas que opere três redes separadas em uma única infraestrutura. Os proprietários de vagas recebem uma chave privada individual, as tripulações visitantes têm acesso a uma rede aberta de login e a equipe conta com uma rede segura. Em seguida, exija um levantamento em área externa com os píeres cheios, uma capacidade de verão especificada por escrito, revogação de acessos no mesmo dia e dados de visitantes obtidos mediante consentimento.
Qual provedor de WiFi para marinas você deve escolher?
Uma marina atende a três grupos com necessidades totalmente distintas. Proprietários de vagas de longo prazo consideram o píer como seu lar. Eles esperam que suas smart TVs, notebooks e equipamentos de monitoramento de embarcações se conectem uma única vez e permaneçam conectados. As tripulações visitantes chegam para ficar uma ou duas noites e desejam estar online menos de um minuto após atracar, sem precisar ligar para a administração do porto. Já a sua equipe precisa de uma rede protegida e restrita para a administração, posto de combustível, caixas da loja de suprimentos náuticos e CFTV.
A maioria dos provedores de WiFi para marinas atende bem a apenas um desses grupos. Poucos conseguem gerenciar os três nos mesmos pontos de acesso. O provedor que você escolher deve disponibilizar redes separadas para cada perfil, cobrir os píeres e o estaleiro de acordo com um padrão acordado e dimensionar a capacidade para o verão sem gerar custos desnecessários durante todo o ano. Utilize a matriz abaixo para relacionar a sua situação ao que você deve solicitar.
| Sua situação | O que solicitar ao provedor | Por que isso é importante |
|---|---|---|
| Os proprietários de vagas compartilham uma única senha impressa na administração do porto | Uma chave privada por vaga, revogável individualmente | Alterar uma senha compartilhada desconecta todos os proprietários de uma só vez |
| Residentes a bordo reclamam que as smart TVs não conseguem se conectar | Uma rede com chave pré-compartilhada, e não um portal cativo, para os proprietários de vagas | TVs e dispositivos de monitoramento de embarcações não conseguem preencher uma página web de login |
| Tripulações visitantes formam filas na administração para pedir a senha | Uma rede aberta para convidados com login por portal cativo | As tripulações se conectam diretamente do barco, e você captura dados de contato com consentimento |
| As máquinas de cartão da loja de suprimentos compartilham a rede de convidados | Uma rede separada para a equipe e pagamentos | O PCI DSS exige a segmentação de rede para reduzir o escopo de conformidade |
| A cobertura cai drasticamente em finais de semana de regata | Capacidade máxima contratual garantida e reforço para eventos | A quantidade de dispositivos no verão pode ser muito superior à do inverno |
| Você deseja que as tripulações visitantes retornem | Cadastros com consentimento que alimentam uma lista de marketing | Os logins de visitantes transformam-se em um público para incentivo ao retorno |
Onde os provedores de WiFi para marinas realmente se diferenciam
Qualquer provedor promete cobertura e velocidade. As diferenças reais residem em cinco áreas: segmentação, cobertura externa, capacidade de pico, controle de acesso individualizado por vaga e o tratamento dado aos dados dos visitantes.
Como os proprietários de vagas e as tripulações visitantes devem ser mantidos em redes separadas?
Execute pelo menos três redes lógicas, cada uma mapeada para sua própria VLAN (LAN virtual, uma forma de dividir uma rede física em segmentos isolados). Os proprietários de vagas de atracação, tripulações visitantes e funcionários nunca devem ver o tráfego ou os dispositivos uns dos outros.
A questão mais complexa é como os proprietários de vagas se autenticam. Um portal cativo (a página da Web exibida antes de você se conectar) é adequado para tripulações visitantes. No entanto, não funciona para proprietários de vagas de atracação, pois smart TVs, consoles de videogame e unidades de monitoramento de bordo não conseguem preencher um formulário da Web. Em vez disso, os proprietários de vagas precisam de uma rede com chave pré-compartilhada.
Uma única chave compartilhada não é a resposta certa. Utilize uma chave pré-compartilhada de identidade (iPSK): cada proprietário de vaga recebe sua própria senha sob o mesmo nome de rede. Os fornecedores de hardware usam nomenclaturas diferentes para esse conceito, incluindo iPSK, PPSK (chave pré-compartilhada privada) e DPSK, mas o princípio é o mesmo. Cada chave é mapeada para um proprietário de vaga específico. Você pode revogá-la sem afetar mais ninguém.
As redes baseadas em identidade da Purple vão além com uma bolha de rede privada. Os dispositivos de um mesmo proprietário de vaga conseguem se localizar mutuamente, permitindo que um smartphone transmita para a TV a bordo. Eles não conseguem visualizar a embarcação no píer vizinho. Essa é a experiência residencial com a segurança corporativa que os moradores a bordo esperam.
| Abordagem para proprietários de vagas | Smart TVs e equipamentos de bordo | Revogação quando uma vaga muda de titular | Isolamento entre embarcações | Adequado para |
|---|---|---|---|---|
| Uma única senha compartilhada | Conecta | Alterar a senha e redistribuir para todos os titulares | Nenhum por padrão | Apenas marinas muito pequenas, a curto prazo |
| Login por portal cativo | Falha em dispositivos sem navegador | Expirar o login por dispositivo | Isolamento de clientes possível, sem descoberta de dispositivos | Tripulações visitantes, não proprietários de vagas |
| Chave privada por vaga (iPSK) | Conecta | Revogar uma chave; outros titulares não são afetados | Bolha de rede privada por vaga | Proprietários de vagas anuais e sazonais |
| IEEE 802.1X com RADIUS | Falha em muitos dispositivos de consumo | Desativar uma conta | Política por conta | Funcionários em dispositivos corporativos gerenciados |
O IEEE 802.1X é o padrão para controle de acesso à rede baseado em portas. Ele verifica as credenciais de cada pessoa em um servidor RADIUS (um serviço de autenticação central) antes de autorizar a entrada de um dispositivo. É ideal para a equipe em notebooks e tablets gerenciados. Integre-o ao seu provedor de identidade, como Microsoft Entra ID, Okta ou Google Workspace, para que um administrador do cais que saia da empresa perca o WiFi assim que a conta for desativada.
Para tripulações visitantes, uma rede aberta com portal cativo continua sendo o método de login mais rápido. Verifique se o provedor oferece suporte a OWE (Opportunistic Wireless Encryption, definido na RFC 8110). Ele criptografa o tráfego em uma rede aberta sem a necessidade de senha. Pergunte também se oferecem suporte ao OpenRoaming, que permite que as tripulações recorrentes se conectem automaticamente a partir de uma identidade confiável.
Quais questões de cobertura são importantes nos pontões e no estaleiro?
O WiFi em pontões é um WiFi externo com características físicas incomuns. A água reflete os sinais de rádio. Mastros de alumínio os bloqueiam. Cascos de aço e alumínio blindam qualquer pessoa sentada na cabine. Em locais com variação de maré, um pontão flutuante se move em relação a qualquer ponto de acesso fixado na parede do porto.
Faça estas perguntas a todos os provedores:
- Quando você realizará o levantamento no local? Um levantamento em fevereiro, com metade das vagas vazias e sem mastros visitantes, subestima as obstruções. Exija um levantamento, ou uma vistoria de validação, com a marina próxima da ocupação de verão.
- Onde os pontos de acesso serão instalados? Pedestais de serviço, postes de iluminação e pilares de pontões oferecem alturas e linhas de visada diferentes. Peça o plano de instalação por pontão, não um mapa de calor de todo o local.
- Qual é o grau de proteção (IP) do hardware? A névoa salina corrói os conectores. Peça a classificação IP conforme a norma IEC 60529 e fixações de padrão marítimo.
- Como cada pontão recebe backhaul e energia? O Ethernet via cabo de cobre é limitado a 100 metros por segmento, segundo a norma IEEE 802.3. Pontões extensos podem exigir fibra óptica ou pontes sem fio ponto a ponto.
- Quais canais de 5 GHz são permitidos em ambientes externos? No Reino Unido, a Ofcom define quais bandas são isentas de licença para uso externo. O provedor deve projetar de acordo com essas regras, e não com um plano para ambientes internos.
- O estaleiro está no escopo? Barcos em suportes, galpões metálicos e a equipe da oficina demandam necessidades de cobertura diferentes das dos pontões.
A cobertura deve constar no contrato por área: cada pontão, o posto de abastecimento, o estaleiro, a capitania do porto e qualquer bar, restaurante ou hotel no local.
De quanta capacidade você precisa quando os picos de verão chegarem?
O planejamento de capacidade começa com os dispositivos, não com os barcos. Estime a tripulação por embarcação visitante, os dispositivos por pessoa e a proporção conectada no pico noturno. Faça o mesmo para os titulares de vagas a bordo. Peça a cada provedor para informar o número de dispositivos simultâneos para o qual projetou a infraestrutura, por pontão e em todo o local.
Pontos de acesso mais modernos ajudam. O padrão IEEE 802.11ax (WiFi 6) aprimora o desempenho quando muitos dispositivos compartilham o espectro. Ainda assim, rádios mais novos não substituem um número de capacidade documentado por escrito. Pergunte também como a largura de banda é compartilhada. Um limite de velocidade por dispositivo ou por rede impede que uma única tripulação assistindo a transmissões em 4K prejudique a velocidade de todo o pontão.
Como o acesso deve ser concedido e revogado conforme as vagas mudam de proprietário?
Trate os titulares de vagas como o departamento de TI trata os colaboradores: admissões, transferências e desligamentos. Um novo titular assina o contrato da vaga e recebe uma chave de acesso. Uma transferência ocorre quando alguém muda de vaga ou vende a embarcação para um novo proprietário na mesma vaga. O desligamento acontece quando o contrato é encerrado.
Cada evento deve acionar uma ação de WiFi no mesmo dia. Pergunte ao provedor quem gera as chaves de acesso, quanto tempo isso leva e se a capitania do porto pode fazer isso sem abrir um chamado de suporte. Pergunte se a chave pode ter uma data de validade alinhada ao contrato da vaga. Pergunte se eles podem integrar dados do seu sistema de gestão de amarração. Caso não possam, a capitania do porto deve ser capaz de emitir e revogar chaves a partir de um único painel de controle.
Vagas sazonais e de curta permanência precisam de chaves com datas de término fixas. Vagas para visitantes nunca devem receber uma chave de titular de vaga. Elas pertencem à rede de visitantes.
Como os cadastros de visitantes se tornam uma lista para novas visitas?
As tripulações visitantes são seus melhores clientes em potencial para a próxima temporada. Um portal cativo pode solicitar um endereço de e-mail e, separadamente, permissão para ações de marketing. De acordo com o UK GDPR e o Privacy and Electronic Communications Regulations (PECR), e-mails de marketing exigem uma opção de adesão (opt-in) clara e concedida livremente. O Considerando 32 do GDPR confirma que caixas pré-marcadas não contam como consentimento.
O Purple usa opt-ins de escolha consciente, portanto o acesso ao WiFi nunca depende da aceitação de comunicações de marketing. No plano Engage, os visitantes que deram consentimento formam uma lista de dados próprios que você pode segmentar por data da visita, tempo de permanência e visitas recorrentes. O painel do WiFi Analytics mostra quantas tripulações retornam. O Purple possui certificação ISO 27001 e está em conformidade com o GDPR, o que é fundamental quando um provedor armazena os dados dos seus visitantes.
Mantenha os registros dos titulares de vagas fora da lista de marketing, a menos que eles façam a adesão separadamente. Eles já estão no seu sistema de atracação e esperam um relacionamento diferente.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Onde cada opção se encaixa
Dois cenários práticos mostram como as perguntas acima se traduzem em decisões. Os locais são ilustrativos; os números decorrem dos dados de cada estabelecimento.
Cenário prático 1: uma marina com hotel e restaurante
Situação. Considere uma marina de 250 vagas com um hotel de 60 quartos e um restaurante à beira-mar. Ela possui 210 titulares de vagas anuais e 40 vagas para visitantes. Os titulares de vagas compartilham uma única senha, alterada uma vez por ano na renovação. Proprietários que venderam seus barcos na primavera mantiveram o acesso até o mês de janeiro seguinte. As smart TVs dos moradores a bordo não conseguiam se conectar ao portal cativo do hotel, então eles pediam a senha dos funcionários.
O que foi feito. A marina migrou para três redes em seus pontos de acesso existentes. Cada titular de vaga recebeu uma chave privada com validade equivalente ao seu contrato de atracação, dentro de sua própria bolha de rede privada. Hóspedes do hotel e tripulações visitantes compartilharam uma única rede Guest WiFi personalizada, com um portal cativo e opt-ins de escolha consciente. Os funcionários passaram a utilizar o padrão IEEE 802.1X vinculado ao Microsoft Entra ID, com terminais de cartão em um segmento separado.
Resultado. A troca anual de senha, que desconectava 210 titulares de vagas de uma só vez, foi totalmente eliminada. Quem sai agora perde o acesso no dia em que o contrato termina, em vez de até 12 meses depois. As outras 209 chaves permanecem inalteradas. As credenciais dos funcionários deixaram de circular pelos pontões, pois os titulares de vagas não precisavam mais delas. A mesma rede de visitantes atende tanto ao setor de hotéis quanto à marina, de modo que uma única lista de usuários com consentimento abrange ambos.
Cenário prático 2: semana de regata em uma marina de 400 vagas
Situação. Considere uma marina de 400 vagas com 320 mensalistas e 80 vagas para visitantes. Durante a semana da regata, os barcos visitantes atracam a contrabordo em filas de três, de modo que 80 vagas para visitantes comportam 240 barcos. A marina estima quatro tripulantes por barco e dois dispositivos para cada um, totalizando 1.920 dispositivos visitantes. Estima-se que 60% se conectem no pico da noite: 1.152 dispositivos. Estima-se também que metade dos mensalistas esteja a bordo com três dispositivos cada: mais 480. O valor de planejamento é de aproximadamente 1.630 dispositivos simultâneos.
O que foi feito. A marina estabeleceu 1.700 dispositivos simultâneos em contrato para os cinco dias de evento. Pontos de acesso temporários foram instalados nos dois píeres de visitantes, com remoção acordada para a semana seguinte. O evento utilizou sua própria página de portal cativo com a identidade visual da regata, o mesmo padrão utilizado em provedores de WiFi para locais de eventos: portais cativos por evento, acesso para expositores e relatórios de participantes. Os mensalistas mantiveram suas chaves privadas, portanto a carga do evento nunca interferiu no login deles.
Resultado. A marina pagou pela capacidade de pico referente a cinco dias, e não a 52 semanas. O portal do evento gerou uma lista separada de tripulações da regata com consentimento, pronta para a campanha de reservas antecipadas do próximo ano. A capacidade foi testada com base em um número assinado pelo provedor, e não em uma promessa verbal.
Quanto custa a operação de cada modelo
O custo operacional em uma marina é composto por cinco fatores. Os orçamentos dos provedores costumam apresentar apenas os dois primeiros.
| Item de custo | Senha compartilhada com portal cativo | Baseado em identidade: chaves por vaga, portal de convidados e 802.1X da equipe |
|---|---|---|
| Pontos de acesso externos e suportes | Mesmo hardware | Mesmo hardware; plataformas agnósticas de hardware reutilizam os equipamentos existentes |
| Licenciamento | Licença de portal de convidados | Licenças para rede de convidados, mensalistas e equipe |
| Tempo da capitania/administração da marina ao transferir uma vaga | Alterar a senha, reimprimir avisos, atender chamadas de todos os mensalistas | Revogar uma chave, emitir uma chave |
| Exposição de segurança | Antigos mensalistas e qualquer pessoa que conheça a senha continuam conectados | O acesso termina com o contrato da vaga |
| Retorno de marketing | Poucos ou nenhum dado com consentimento | Lista de visitantes com consentimento para campanhas de retorno |
O hardware costuma ser o maior custo isolado, portanto pergunte se o provedor realmente precisa de novos pontos de acesso. O Purple opera como uma sobreposição em nuvem no Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Se a sua infraestrutura externa estiver em boas condições, você altera a camada de software, não o hardware. O artigo Por que seu próximo upgrade de WiFi não precisa de novos equipamentos explica os motivos.
O custo oculto está no tempo da equipe. Cada alteração de senha compartilhada se transforma em um dia de telefonemas e visitas aos píeres. As chaves individuais transferem esse trabalho para uma única ação por vaga.
O que o contrato deve prever sobre os picos sazonais?
Inclua as demandas de verão no contrato, não em um e-mail. Um bom contrato de WiFi para marinas especifica:
- O período de pico por data. Por exemplo, do início de maio ao final de setembro, além das semanas de eventos específicos.
- Um número de dispositivos simultâneos para períodos de pico e fora de pico. Por píer e para todo o local, para que você possa testá-lo.
- Aumento de capacidade para eventos. Pontos de acesso temporários, quem os instala e remove, e o prazo de aviso prévio que você deve fornecer.
- Horários de suporte que acompanham a temporada. Cobertura nos fins de semana e à noite no verão, quando as tripulações visitantes chegam e a capitania do porto está mais movimentada.
- Tempos de resposta a falhas por área. Um ponto de acesso inoperante no píer de visitantes em agosto é mais crítico do que um no estaleiro em janeiro.
- Flexibilidade para reduzir a escala. Se as licenças ou o hardware temporário sofrem redução fora da temporada.
- Termos de dados. Quem controla os dados dos visitantes, onde são processados e como os registros de consentimento são mantidos sob a UK GDPR.
Se um provedor não registrar por escrito um número de capacidade, considere isso como a sua resposta.
Como decidir para a sua propriedade
Selecione dois ou três provedores de WiFi para marinas. Envie a cada um as mesmas perguntas por escrito e compare as respostas lado a lado.
- Vocês conseguem operar redes de titulares de vagas, tripulações visitantes e funcionários em VLANs separadas nos nossos pontos de acesso?
- Os titulares de vagas recebem uma chave individual, e uma chave pode ser revogada sem afetar as outras?
- Os dispositivos de cada titular de vaga conseguem se comunicar entre si, mas não com as embarcações vizinhas?
- A própria capitania do porto pode emitir e revogar chaves, com validade correspondente ao contrato de atracação?
- Quando e como vocês farão a vistoria dos píeres, e com qual taxa de ocupação?
- Com qual número de dispositivos simultâneos vocês se comprometem no verão, por píer e em todo o local?
- Como vocês lidam com semanas de eventos e quanto custa esse aumento de capacidade?
- Como o login dos visitantes captura o consentimento de marketing sob a UK GDPR e o PECR?
- Quais fornecedores de hardware vocês suportam e precisamos substituir algum ponto de acesso?
- Quais certificações de segurança vocês possuem?
O Purple opera em mais de 80.000 locais ativos em mais de 90 países e gerencia 500 milhões de usuários e logins por ano. As perguntas acima são as mesmas que respondemos para propriedades de hospitalidade, varejo e transporte. Uma marina adiciona água, marés e um verão que triplica o número de dispositivos.
Perguntas frequentes
O Purple funcionará com os pontos de acesso que já estão nos nossos píeres?
Sim, o Purple funciona nos seus pontos de acesso externos existentes se forem de um fornecedor homologado. O Purple opera como uma camada em nuvem sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Você mantém o hardware e altera a camada de software que controla o login, as chaves e os dados. Se uma vistoria identificar lacunas de cobertura, você adiciona pontos de acesso do mesmo fornecedor em vez de substituir toda a infraestrutura.
Como o Purple é licenciado para uma marina?
A Purple faz cotações com base no plano que você escolher, Connect, Capture ou Engage, além de quaisquer complementos de segurança, como SecurePass, Verify ou Shield. O Connect cobre o acesso, o Capture adiciona a captura de dados no login e o Engage inclui marketing para visitantes que deram consentimento. Uma marina que deseja chaves privadas para os titulares de vagas e uma lista de visitas recorrentes geralmente opta pelo Engage. Solicite um orçamento informando o número de vagas, os locais e a alta temporada para que as necessidades sazonais sejam orçadas desde o início.
Como migrar os titulares de vagas de uma senha compartilhada sem uma enxurrada de reclamações?
Opere a nova rede baseada em chaves paralelamente à senha compartilhada antiga durante um período fixo de transição. Forneça a cada titular de vaga uma chave individual com instruções claras de conexão e, em seguida, desative a senha compartilhada em uma data anunciada com antecedência. Moradores a bordo com smart TVs e monitoramento embarcado se reconectam apenas uma vez com a nova chave. Após a mudança, você nunca mais precisará alterar a senha de todos.
Os dados de login do WiFi para visitantes estão em conformidade com o GDPR?
Sim, desde que o consentimento de marketing seja separado do acesso ao WiFi e nunca esteja pré-marcado. A Purple usa opt-ins de escolha consciente, permitindo que uma tripulação visitante acesse a internet sem precisar aceitar o marketing. De acordo com o UK GDPR e a PECR, o e-mail de marketing exige um opt-in explícito, e o Considerando 32 do GDPR proíbe caixas pré-marcadas. A Purple é certificada pela ISO 27001 e está em conformidade com o GDPR, e você tem o controle sobre o tempo de retenção dos dados dos visitantes.
Por que não usar o roteador WiFi do nosso provedor de banda larga nos píeres?
Porque um roteador de banda larga oferece apenas uma rede compartilhada, e não três redes separadas. Ele não pode emitir uma chave privada por vaga, revogar um único titular sem afetar os demais, nem capturar dados de visitantes com consentimento. Os roteadores internos também não possuem as classificações para uso externo e a fixação necessárias para resistir à névoa salina e aos postes de píer. Mantenha o link de banda larga como backhaul e execute uma rede externa gerenciada com acesso baseado em identidade sobre ele.
Quanto tempo leva a implantação do WiFi em uma marina?
Isso depende principalmente se os seus pontos de acesso existentes serão mantidos. Se a infraestrutura externa estiver em boas condições, a migração para chaves por vaga, um portal para visitantes e uma rede para a equipe é apenas uma mudança de configuração, não uma obra civil. Novos pontos de acesso em píeres exigem tempo para vistoria técnica, cabeamento, energia e suportes de nível marítimo. Planeje a instalação para a baixa temporada e valide a cobertura assim que as vagas começarem a ser ocupadas na primavera, antes do primeiro fim de semana movimentado de verão.
Os titulares de vagas podem usar smart TVs e dispositivos de monitoramento de embarcações?
Sim, porque os titulares de vagas se conectam com sua própria chave pré-compartilhada, e não por meio de um portal cativo. Smart TVs, consoles de jogos e unidades de monitoramento de bordo conseguem inserir uma frase secreta de WiFi, mas não conseguem concluir uma página de login na web. Com as Identity-Based Networks da Purple, os dispositivos de cada titular de vaga ficam isolados em sua própria rede privada. Um smartphone pode transmitir conteúdo para a TV de bordo, mas ninguém na embarcação ao lado conseguirá ver nenhum dos dispositivos.
Definições principais
VLAN
Uma LAN virtual, definida pelo IEEE 802.1Q, divide uma rede física em segmentos lógicos isolados para que o tráfego de um segmento não possa acessar outro.
Você mapeia usuários de vagas, tripulações visitantes e equipe em VLANs separadas para que nenhum grupo veja os dispositivos ou o tráfego de outro.
Portal cativo
A página da web para a qual um dispositivo é redirecionado antes de obter acesso à internet, usada para fazer login e coletar dados ou consentimento.
É o login mais rápido para tripulações visitantes, mas falha em smart TVs e unidades de monitoramento de embarcações que não conseguem preencher um formulário da web.
iPSK (chave pré-compartilhada de identidade)
Um esquema de chave pré-compartilhada de WPA2 ou WPA3 em que cada usuário tem uma frase secreta exclusiva no mesmo nome de rede; os fornecedores também o chamam de PPSK ou DPSK.
Permite que cada usuário de vaga conecte smart TVs e equipamentos de bordo, além de possibilitar que a capitania revogue uma chave sem afetar os demais usuários.
IEEE 802.1X
O padrão IEEE para controle de acesso à rede baseado em portas, que verifica as credenciais de cada pessoa via EAP em um servidor RADIUS antes que um dispositivo se conecte.
Adequado para a equipe em notebooks e tablets gerenciados, integrado a Microsoft Entra ID, Okta ou Google Workspace, para que ex-funcionários percam o WiFi quando a conta for desativada.
RADIUS
Remote Authentication Dial-In User Service, o serviço central de autenticação que o IEEE 802.1X utiliza para aprovar ou recusar cada login.
É o back-end da rede da equipe, aplicando políticas individuais para a capitania, o posto de combustível e a loja de suprimentos náuticos.
OWE (Criptografia sem fio oportunista)
Definido na IETF RFC 8110, o OWE criptografa o tráfego em uma rede sem fio aberta sem exigir uma senha.
Pergunte aos provedores se a rede de tripulações visitantes é compatível com OWE, para que um login aberto não signifique tráfego sem criptografia.
OpenRoaming
Uma estrutura de roaming que permite que os dispositivos se conectem automaticamente a redes participantes usando uma identidade confiável, desenvolvida sobre Passpoint (Hotspot 2.0).
Permite que as tripulações visitantes que retornam se reconectem sem precisar repetir o login no portal cativo.
IEEE 802.11ax (WiFi 6)
A emenda IEEE 802.11 que aprimora o desempenho sem fio quando muitos dispositivos compartilham o mesmo tempo de transmissão (airtime).
Ajuda em pontões lotados no verão, mas não substitui a definição formal por escrito do número de dispositivos simultâneos no contrato.
Grau de proteção IP (IEC 60529)
O código de proteção contra penetração definido pela norma IEC 60529, classificando a eficácia com que um invólucro resiste a sólidos e água.
Exija o grau de proteção IP e fixações de padrão naval, pois a maresia corrói os conectores do hardware nos pontões.
Limite de cabeamento de cobre IEEE 802.3
O padrão IEEE 802.3 limita o Ethernet em par trançado de cobre a 100 metros por segmento.
Pontões extensos podem exigir fibra óptica ou pontes sem fio ponto a ponto para backhaul, o que afeta o custo e o prazo de instalação.
PECR e Considerando 32 do GDPR
As regulamentações de comunicações eletrônicas e privacidade do Reino Unido (PECR) exigem uma adesão explícita para e-mails de marketing; o Considerando 32 do GDPR confirma que caixas pré-marcadas não constituem consentimento.
O seu portal de visitantes deve separar o consentimento de marketing do acesso ao WiFi para criar uma base legítima para visitas de retorno.
Segmentação PCI DSS
O Padrão de Segurança de Dados para a Indústria de Cartões de Pagamento (PCI DSS) utiliza a segmentação de rede para reduzir quais sistemas entram no escopo da auditoria.
Os terminais de pagamento da loja de conveniência náutica e do posto de combustível devem permanecer em um segmento isolado para equipe e pagamentos, nunca na rede de visitantes.
Exemplos práticos
Uma marina com 250 vagas, um hotel de 60 quartos e um restaurante à beira-mar tem 210 usuários de vagas anuais compartilhando uma única senha, alterada uma vez por ano. Proprietários que venderam seus barcos na primavera mantiveram o acesso até janeiro, e as smart TVs dos moradores a bordo não conseguiam acessar o portal cativo do hotel, fazendo com que pedissem a senha da equipe.
A marina passou a utilizar três redes em seus pontos de acesso existentes. Cada usuário de vaga recebeu uma chave privada com validade correspondente ao seu contrato de amarração, dentro de sua própria bolha de rede privada. Os hóspedes do hotel e as tripulações visitantes compartilharam uma rede de WiFi para visitantes personalizada com um portal cativo e opt-ins de escolha consciente. A equipe migrou para o IEEE 802.1X integrado ao Microsoft Entra ID, com terminais de pagamento em um segmento separado. A troca anual de senha que desconectava 210 usuários deixou de existir. Quem sai agora perde o acesso no dia em que seu contrato termina, e não até 12 meses depois, sem afetar as outras 209 chaves. As credenciais da equipe pararam de circular nos píeres flutuantes, e uma única lista com consentimento agora atende ao hotel e à marina.
Uma marina de 400 vagas, com 320 usuários anuais e 80 vagas para visitantes, sedia a semana de regatas. Os barcos atracam em fileiras triplas, de modo que as 80 vagas para visitantes acomodam 240 barcos. Qual é a capacidade que se deve contratar e por quanto tempo?
A marina considerou quatro tripulantes por barco e dois dispositivos cada, totalizando 1.920 dispositivos visitantes, com 60% conectados no pico noturno: 1.152. Metade dos usuários de vagas a bordo com três dispositivos cada adicionou 480. O valor de planejamento foi de cerca de 1.630 dispositivos simultâneos. Ela incluiu 1.700 dispositivos simultâneos no contrato para os cinco dias do evento. Pontos de acesso temporários foram instalados nos dois píeres flutuantes de visitantes, com remoção combinada para a semana seguinte. O evento utilizou seu próprio portal cativo personalizado, enquanto os usuários de vagas mantiveram suas chaves privadas. A marina pagou pela capacidade de pico por cinco dias, não por 52 semanas, obteve uma lista separada de tripulações da regata com consentimento e testou a capacidade em relação a um valor contratado.
Perguntas frequentes
A Purple funcionará com os pontos de acesso já instalados nos nossos pontões?
Sim, a Purple opera com os pontos de acesso externos existentes se forem de fabricantes compatíveis. A Purple atua como uma camada em nuvem sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Você mantém o hardware e substitui a camada de software responsável pelo controle de login, credenciais e dados. Caso um levantamento aponte lacunas de cobertura, basta incluir pontos de acesso do mesmo fabricante em vez de substituir toda a infraestrutura.
Como funciona o licenciamento da Purple para marinas?
A precificação da Purple depende do plano escolhido - Connect, Capture ou Engage - além de recursos adicionais de segurança como SecurePass, Verify ou Shield. O Connect gerencia o acesso, o Capture oferece a captura de dados no login e o Engage inclui recursos de marketing para visitantes que deram consentimento. Uma marina que precisa de chaves privadas para titulares de vagas e retenção de visitantes geralmente opta pelo Engage. Peça um orçamento detalhando a quantidade de vagas, locais e período de pico para incluir as demandas sazonais desde o início.
Como migrar os proprietários de vagas da senha compartilhada sem gerar uma onda de reclamações?
Mantenha a nova rede com chaves individuais ativa simultaneamente à senha compartilhada anterior durante um período de transição pré-definido. Entregue a cada proprietário de vaga uma chave exclusiva com orientações claras de conexão e, em seguida, desative a senha antiga na data informada previamente. Moradores de embarcações com smart TVs e sensores de monitoramento de bordo realizam o acesso apenas uma vez com a nova credencial. Finalizada a mudança, não será mais preciso redefinir a senha para todos os usuários.
Os dados de login do WiFi para visitantes WiFi estão em conformidade com o GDPR?
Sim, desde que o consentimento de marketing seja separado do acesso WiFi e nunca venha pré-marcado. O Purple utiliza consentimentos de escolha consciente, permitindo que uma tripulação visitante se conecte sem precisar concordar com o recebimento de marketing. De acordo com o UK GDPR e as PECR, os e-mails de marketing exigem uma aceitação expressa, e o Considerando 32 do GDPR proíbe caixas de seleção pré-marcadas. O Purple possui certificação ISO 27001 e está em conformidade com o GDPR, e você tem controle sobre por quanto tempo os dados dos visitantes são mantidos.
Por que não usar o roteador WiFi do nosso provedor de banda larga nos pontões?
Porque um roteador de banda larga fornece apenas uma única rede compartilhada, e não três redes separadas. Ele não pode emitir uma chave privada por vaga de atracação, revogar o acesso de um único usuário sem afetar os demais ou capturar dados consentidos dos visitantes. Os roteadores internos também não possuem as classificações de proteção externa e a montagem necessárias para suportar a névoa salina e os pilares dos pontões. Mantenha a linha de banda larga como backhaul e opere uma rede externa gerenciada com controle de acesso baseado em identidade sobre ela.
Quanto tempo leva a implantação de WiFi em uma marina?
Isso depende principalmente se os seus pontos de acesso existentes serão mantidos. Se a infraestrutura externa estiver em boas condições, a transição para chaves individuais por vaga de atracação, um portal para visitantes e uma rede para a equipe é apenas uma alteração de configuração, não uma obra de infraestrutura. Novos pontos de acesso nos pontões demandam tempo para vistoria, cabeamento, alimentação elétrica e suportes de padrão marítimo. Planeje a instalação para a baixa temporada e valide a cobertura assim que as vagas começarem a ser ocupadas na primavera, antes do primeiro final de semana movimentado de verão.
Os ocupantes das vagas podem usar smart TVs e dispositivos de monitoramento de embarcações?
Sim, porque os ocupantes das vagas conectam-se usando sua própria chave pré-compartilhada, em vez de um portal cativo. Smart TVs, consoles de videogame e unidades de monitoramento a bordo conseguem inserir uma senha de WiFi, mas não conseguem preencher uma página de login na web. Com as redes baseadas em identidade do Purple, os dispositivos de cada titular de vaga ficam isolados em sua própria rede privada protegida. Um smartphone pode transmitir conteúdo para a TV a bordo sem que ninguém no barco ao lado consiga enxergar qualquer um dos aparelhos.
Fontes
- IETF RFC 8110: Opportunistic Wireless Encryption
- IEEE 802.1 Working Group (IEEE 802.1X)
- IEEE 802.11ax-2021
- IEC 60529: Degrees of protection provided by enclosures (IP Code)
- Regulation (EU) 2016/679 (GDPR), including Recital 32
- The Privacy and Electronic Communications (EC Directive) Regulations 2003
- PCI Security Standards Council: PCI DSS
Continue a ler esta série
Plataformas de WiFi para clubes de golfe: membros, visitantes e eventos do clube em uma única rede
Use este guia para escolher uma única plataforma de WiFi para clubes de golfe que gerencie redes de membros, visitantes e colaboradores nos pontos de acesso que você já possui. Você poderá atribuir a cada grupo sua própria rota de acesso, remover os caixas da rede de convidados, dimensionar dias de torneio e criar uma lista de e-mails com consentimento a partir dos cadastros de visitantes.
Provedores de WiFi para parques de férias e caravanas: o que buscar para visitantes, proprietários e funcionários
Você poderá selecionar os provedores de WiFi para parques de férias com base nos pontos que os diferenciam: redes para proprietários, filtragem segura para famílias, acesso de funcionários vinculado ao seu provedor de identidade e reutilização de hardware. Você também pode configurar a captura de consentimento para novas reservas e incluir no contrato termos de pico sazonal, tempo de atividade e propriedade de dados.
Plataformas de WiFi para visitantes em múltiplos locais comparadas: overlays independentes de hardware vs. portais de controlador
Você poderá decidir se sua infraestrutura pode permanecer em portais de controlador integrados ou se precisa de um overlay em nuvem agnóstico quanto ao hardware. Você pode testar seus locais com base em seis fatores determinantes, comparar os dois modelos em 10 eixos e calcular o ponto de equilíbrio do seu próprio licenciamento por ponto de acesso (AP) em relação ao licenciamento por local ao longo de uma implementação de três anos.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.