
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
O seu circuito de internet parece excelente no papel. Os funcionários conseguem fazer um teste de velocidade que parece saudável. Depois, o átrio enche-se, o check-in atinge o pico, os terminais de pagamento hesitam, os clientes começam a pedir a palavra-passe do WiFi e as videochamadas no café começam a falhar.
É nesse momento que a maioria dos locais percebe que não tem um problema de cobertura. Tem um problema na camada de acesso.
Os pontos de acesso sem fios continuam a ser o coração da conectividade em espaços interiores, mas a forma como os planeia mudou. Na maioria dos locais, a antiga questão era "os utilizadores conseguem ver o sinal?". Atualmente, a melhor pergunta é "consegue a rede suportar a procura em horas de ponta de forma segura, com um roaming fluido, sem criar uma confusão administrativa para os colaboradores?".
Por que o WiFi do Seu Espaço Precisa de Mais do que Apenas Cobertura
Muitas decisões de compra de pontos de acesso sem fios ainda começam com uma planta e um mapa de calor. Isso é útil, mas incompleto. Um local pode ter sinal em todos os cantos e, mesmo assim, fornecer um WiFi fraco no momento exato em que a empresa mais precisa dele.
No Reino Unido, 98% das instalações conseguem aceder a banda larga compatível com gigabit e 72% tinham fibra integral ativada em janeiro de 2025, pelo que a restrição dentro de muitos locais já não é a ligação WAN. É a quantidade de utilizadores, dispositivos e aplicações que cada AP consegue suportar no pico. Por outras palavras, a camada de acesso é frequentemente o fator limitador (Made By WiFi sobre a disponibilidade de gigabit e fibra integral no Reino Unido).
A cobertura pode ocultar falhas
O corredor de um hotel é um bom exemplo. Pode instalar um AP potente e obter um sinal visível ao longo de uma grande extensão de quartos. Isso parece eficiente. Na prática, cria frequentemente um desempenho irregular, comportamento de clientes persistentes e fraca qualidade de uplink nas extremidades mais distantes.
Um átrio tem o problema oposto. O sinal é fácil. A capacidade é difícil. As pessoas chegam com múltiplos dispositivos, esperam conectividade instantânea e, muitas vezes, precisam dela ao mesmo tempo que os sistemas do pessoal, os dispositivos de pagamento e os serviços do edifício.
Regra prática: Se os utilizadores conseguem ligar-se mas queixam-se de que a rede está lenta ou instável em horas de ponta, pare de falar primeiro sobre o alcance. Comece pelo tempo de antena, densidade de clientes, design de uplink e onboarding.
O problema de negócio é a experiência, não as barras de sinal
Os operadores de espaços normalmente preocupam-se com três resultados:
- Experiência do convidado: As pessoas querem um acesso rápido e com pouca fricção, sem inícios de sessão repetidos ou instruções confusas.
- Segurança: Funcionários, convidados e dispositivos IoT não devem partilhar o mesmo modelo de confiança.
- Eficiência operacional: A equipa de rede não deve passar a semana a repor palavras-passe, a perseguir dispositivos não autorizados ou a explicar porque é que o "sinal no máximo" ainda parece não funcionar.
Esta é também a razão pela qual as soluções de consumo raramente são dimensionáveis. Uma comparação entre extensores de WiFi e repetidores ajuda a explicar a lacuna. Essas ferramentas podem prolongar o sinal, mas não resolvem problemas empresariais como segmentação, identidade, roaming controlado e gestão de clientes em ambientes densos.
Se gere um hotel, hospital, residência, escritório ou espaço de uso misto, o objetivo não é apenas ter sinal em todo o lado. É ter um desempenho previsível sob carga.
Compreender os Componentes Principais de um AP Sem Fios
Pense num AP wireless como uma pequena célula de rede para o seu edifício. Comunica por WiFi com telemóveis, computadores portáteis, leitores de código de barras, televisões, sensores e terminais. Em seguida, encaminha esse tráfego para a rede com fios, onde ocorrem as políticas, o encaminhamento e o acesso às aplicações.
Esta última parte é importante. Um AP não é apenas um rádio no teto. É um dispositivo de borda de rede.
O modelo moderno remonta às emendas IEEE 802.11a e 802.11b de 1999. O 802.11b oferecia até 11 Mbit/s na banda de 2.4 GHz e o 802.11a até 54 Mbit/s na banda de 5 GHz, estabelecendo a abordagem multi-banda que mais tarde se tornou padrão para implementações resistentes a interferências em locais do Reino Unido (Visão geral da Cisco sobre access points e a base histórica 802.11a/b).
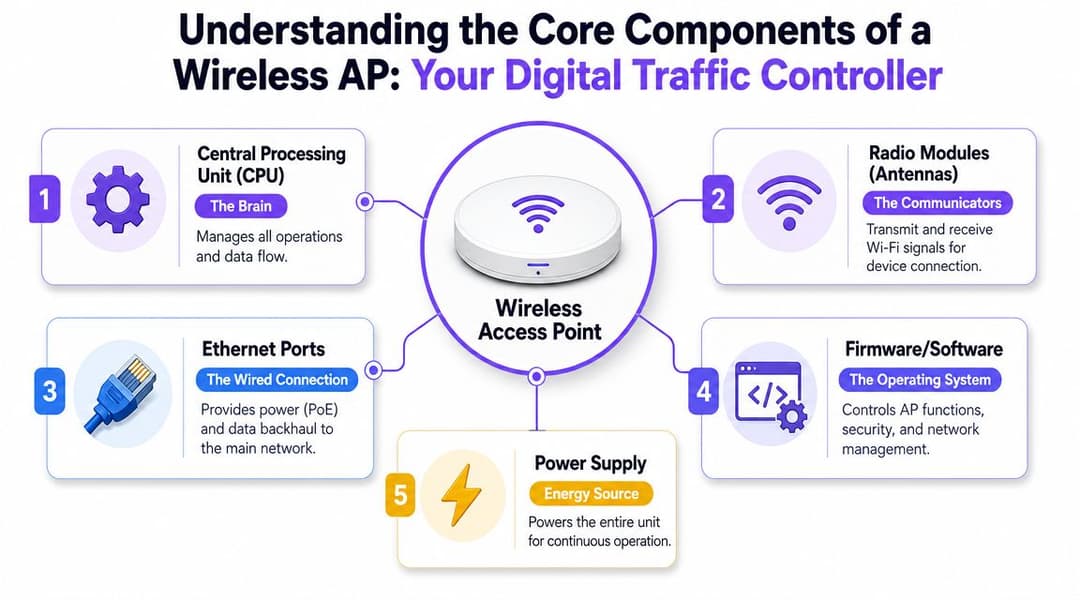
O que está dentro do AP
A maioria dos APs corporativos é construída com base nos mesmos componentes principais:
- CPU: Lida com tarefas de controlo, decisões de pacotes, trabalho de encriptação e funções de gestão.
- Módulos de rádio e antenas: Transmitem e recebem nas bandas disponíveis e moldam a forma como o AP serve os dispositivos clientes.
- Porta Ethernet: É a ligação com fios de volta para a LAN. Em muitas implementações, também transporta energia através de PoE.
- Firmware e software: A camada operacional que controla a segurança, SSIDs, políticas, definições de rádio e telemetria.
- Sistema de alimentação: PoE de um switch ou, em alguns casos, um transformador local.
Se deseja uma introdução básica ao modelo de ligação subjacente, a explicação da Purple sobre o que é uma ligação wireless é um ponto de partida útil e neutro em termos de fabricante.
Os formatos mudam o caso de uso
Nem todos os APs pertencem a uma placa de teto falso.
APs de interior para montagem no teto
Estes são o padrão para áreas abertas como átrios, bares, salas de espera, lojas e escritórios. Normalmente oferecem o melhor equilíbrio entre padrão de cobertura, gestão de cabos e facilidade de manutenção.
APs de tomada de parede
Estes são ideais para quartos de hóspedes, alojamentos estudantis e apartamentos onde se pretende uma distância curta do cliente, cobertura controlada ao nível do quarto e uma instalação discreta. São frequentemente mais eficazes do que tentar propagar o sinal a partir de um corredor.
APs de exterior
Utilize estes APs para terraços, pátios, plataformas de transporte ou filas de entrada. A estrutura e o design da antena são concebidos para resistir às intempéries, oscilações de temperatura e reflexões de sinal mais complexas.
A escolha correta de um AP começa com a sala, a mistura de dispositivos e o modelo operacional. Não começa com a velocidade máxima teórica de uma ficha técnica.
Access Points com Controlador vs Geridos na Nuvem
A primeira escolha de arquitetura normalmente não é a marca. É o modelo de gestão.
Algumas empresas ainda preferem um design baseado em controlador, especialmente onde o controlo local, janelas de alteração rigorosamente geridas ou normas de rede existentes orientam a decisão. Outras migram para APs geridos na nuvem porque pretendem uma implementação mais rápida, visibilidade mais fácil em múltiplos locais e menos hardware on-prem para manter.
Nenhum dos modelos é automaticamente o correto. A resposta certa depende de quem vai gerir a rede no dia a dia.
Como funcionam os APs baseados em controlador na prática
Uma infraestrutura baseada em controlador mantém a inteligência wireless central em hardware ou software local dedicado. Os APs continuam a fazer o trabalho de rádio, mas a política, coordenação e administração são ancoradas localmente.
Isto pode funcionar bem quando a equipa de IT já gere um ambiente de campus maduro e pretende o controlo direto sobre atualizações, janelas de manutenção e integração com sistemas internos. Também pode ser adequado para locais com uma governação interna rigorosa.
O reverso da medalha é o custo operacional. É necessário ter recursos para gerir a controladora, planear a sua resiliência, aplicar correções, monitorizar e contabilizar o custo do ciclo de vida.
O que os APs geridos na nuvem mudam
Os sistemas geridos na nuvem movem o plano de gestão para um painel alojado pelo fornecedor. Continua a instalar os APs no local, mas a administração, visibilidade e muitos controlos de políticas são geridos remotamente.
Isto tende a adequar-se a grupos hoteleiros, cadeias de retalho, fornecedores de alojamento estudantil e propriedades distribuídas com equipas de IT reduzidas. Uma equipa mais pequena pode implementar modelos, analisar o estado dos dispositivos e fazer alterações em vários locais sem ter de se deslocar.
O compromisso é a dependência do modelo de gestão, cadência de lançamentos e abordagem de licenciamento do fabricante.
Principais Diferenças Entre APs com Controlador e APs Geridos na Nuvem
| Fator | Baseado em Controlador | Gerido na Nuvem |
|---|---|---|
| Localização da gestão | Controlador on-prem ou plataforma self-hosted | Painel de controlo na nuvem do fabricante |
| Operações diárias | Mais práticas, geralmente melhores para equipas com conhecimentos internos de redes sem fios | Mais simples para equipas mais pequenas ou distribuídas |
| Implementação multi-site | Possível, mas frequentemente mais complexa de padronizar e manter | Normalmente mais fácil de modelar em vários locais |
| Controlo de alterações | Controlo local mais direto sobre atualizações e calendarização | Administração remota mais rápida, mas dentro da estrutura do fabricante |
| Infraestrutura inicial | Mais elevada, porque a capacidade e a resiliência do controlador necessitam de planeamento | Menor pegada física on-prem |
| Estilo de resolução de problemas | Visibilidade local profunda se a plataforma for bem gerida | Forte visibilidade remota e acesso mais simples para equipas de suporte |
| Melhor adequação | Grandes campus, complexos empresariais com governança rigorosa | Hotéis, grupos de retalho, operadores com locais mistos, equipas de TI enxutas |
O que realmente funciona para espaços
Para um único local complexo que conte com uma equipa interna de redes forte, uma arquitetura baseada em controladora ainda pode ser uma solução adequada.
Para uma empresa que gere várias propriedades, a gestão na nuvem vence frequentemente em termos de consistência. A capacidade de aplicar alterações de SSID, analisar o estado de funcionamento dos APs e prestar suporte a um local remotamente costuma ser mais importante do que possuir cada elemento da infraestrutura de gestão.
O erro comum é escolher com base apenas no preço anunciado. O custo real reside em quantas pessoas são necessárias para operar a plataforma com eficácia.
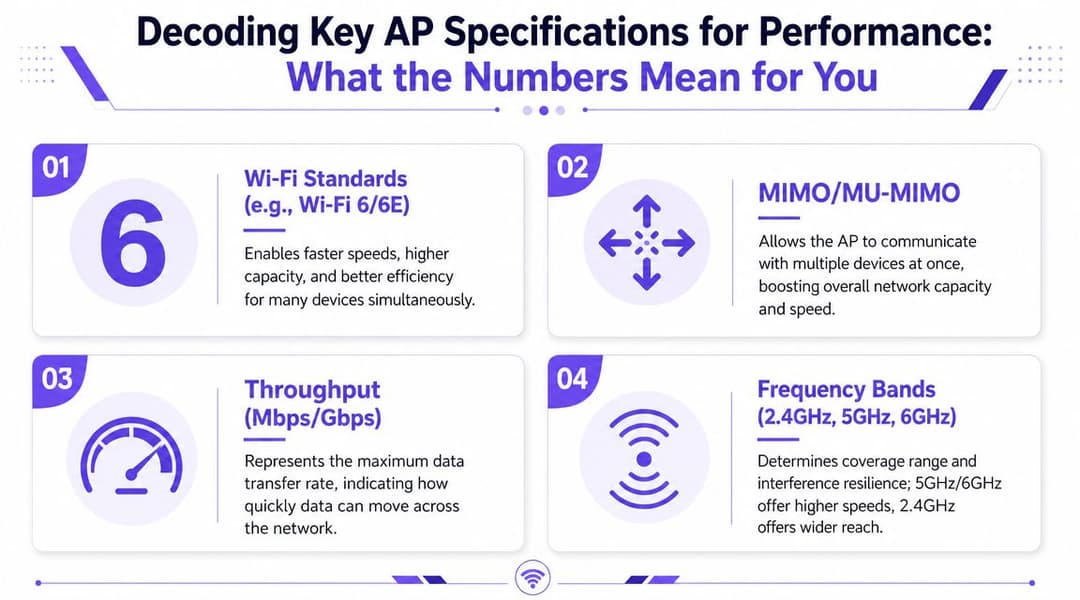
Descodificar as Principais Especificações de AP para Obter Desempenho
As fichas técnicas dos APs estão repletas de termos impressionantes que muitas vezes ocultam a verdadeira questão. O que é que isto significa quando o espaço estiver cheio?
Comece a ler as especificações sob essa perspetiva. Não "qual é a velocidade máxima teórica?" mas sim "de que forma este AP lidará com a minha mistura de dispositivos, formato das salas e expectativas de serviço?"
As bandas importam mais do que as etiquetas de marketing
A especificação mais útil para compreender é, frequentemente, a estratégia de banda de rádio.
No Reino Unido, o Ofcom disponibilizou de 5925 a 6425 MHz para utilização de WiFi, adicionando 500 MHz de espetro limpo. Isto é importante porque canais mais largos e menor interferência melhoram a capacidade em locais densos onde o congestionamento é o principal problema, e não a potência de transmissão bruta (resumo da disponibilidade de 6 GHz no Reino Unido e o seu impacto operacional).
Uma forma simples de pensar sobre isto:
- 2.4 GHz chega mais longe e penetra melhor, mas está congestionado.
- 5 GHz é habitualmente o motor de trabalho para a capacidade empresarial.
- 6 GHz oferece um espaço mais limpo para designs de maior capacidade onde existam clientes compatíveis.
Quatro especificações às quais vale a pena prestar atenção
Geração WiFi
O WiFi 6 e o 6E são importantes porque melhoram a eficiência quando muitos dispositivos estão ativos ao mesmo tempo. Numa sala de reuniões ou num lounge público movimentado, isso é mais importante do que procurar a velocidade máxima num único dispositivo.
MIMO e MU-MIMO
Estes descrevem como o AP lida com múltiplos fluxos espaciais e múltiplos clientes. Em termos práticos, afetam a eficiência com que um AP pode servir muitos utilizadores em vez de forçar todos a esperar pela sua vez.
Valores de largura de banda
Trate estes dados com cuidado. Os números dos fabricantes são limites teóricos sob condições ideais. São úteis para posicionamento relativo, mas não lhe dizem se a implementação será satisfatória no momento do check-in ou durante um evento esgotado.
Suporte PoE
O PoE é muitas vezes ignorado no planeamento inicial, tornando-se mais tarde numa dor de cabeça para o projeto. Se a infraestrutura de switches não conseguir fornecer a energia e o suporte de uplink corretos, o AP não conseguirá funcionar como pretendido.
Um espetro limpo ajuda. Uma boa instalação ajuda ainda mais. O design correto de comutação e alimentação decide se o AP entrega o desempenho pelo qual pagou.
Como ler uma ficha de especificações como um operador
Utilize este filtro rápido antes de comprar:
- Pergunte sobre a combinação de clientes: Os telemóveis e tablets de convidados comportam-se de forma diferente dos leitores de códigos de barras, fechaduras de portas ou dispositivos de streaming.
- Verifique o suporte de 6 GHz de forma realista: O espetro adicional só é valioso se os seus dispositivos o puderem utilizar.
- Reveja as necessidades de PoE e uplink desde o início: Não deixe as atualizações de switching para o fim do projeto.
- Ignore a "velocidade máxima" como o principal ponto de decisão: O comportamento nas horas de pico importa mais.
Para a maioria dos locais, um AP equilibrado com um design de rádio sólido e requisitos de energia geríveis supera uma unidade sobredimensionada instalada incorretamente.
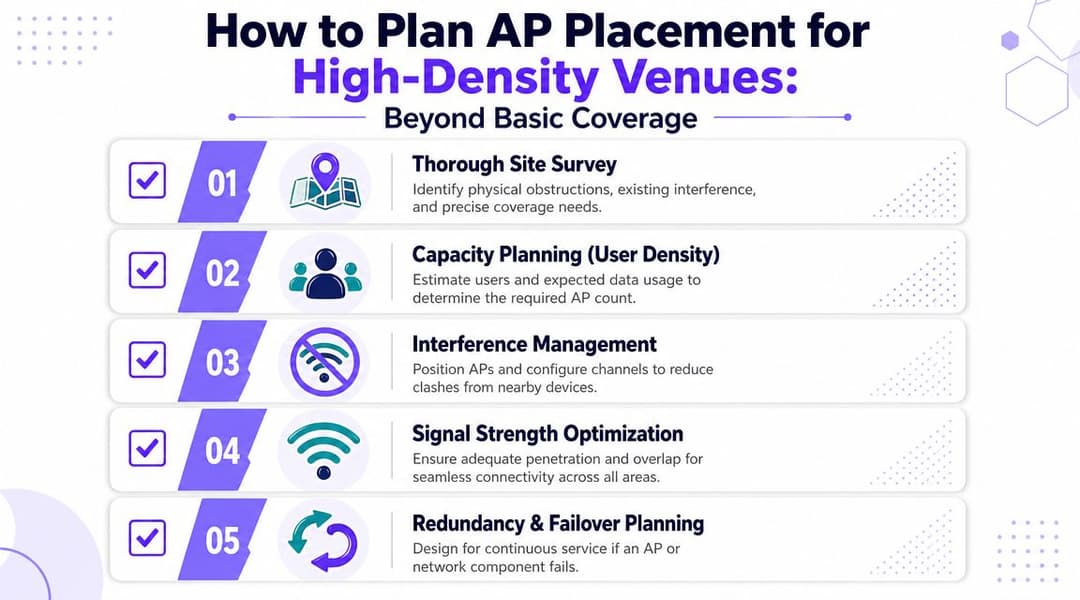
Como Planeamento do Posicionamento de APs para Espaços de Alta Densidade
A regra antiga era simples. Colocar os APs onde cobrissem a maior área possível. Essa regra ainda hoje resulta em projetos fracos.
O planeamento de alta densidade começa com os padrões de procura. Um corredor, uma enfermaria, um auditório, um salão de festas, um átrio e uma fila no exterior produzem comportamentos de clientes muito diferentes. Se colocar APs apenas para preencher falhas de sinal, irá frequentemente criar contenção, roaming irregular e quebras de desempenho difíceis de explicar.
Trate os APs como parte da borda com fios
Muitos projetos falham porque os APs empresariais não são rádios autónomos. Em vez disso, são extensões da periferia com fios que autenticam clientes, ligam-nos à LAN e encaminham o tráfego para o resto da rede.
Isso significa que o desempenho é limitado tanto pelas condições de RF como pelo uplink com fios. Se o switch, o orçamento PoE ou o design do uplink forem subdimensionados, o AP torna-se o gargalo, mesmo quando a camada de rádio parece moderna (Nota do glossário Lenovo sobre access points como extensões da infraestrutura com fios).
O planeamento de capacidade supera a cobertura total
Alguns exemplos práticos tornam este ponto mais claro.
Corredor de hotel versus lobby de hotel
O design de um corredor beneficia frequentemente da limitação da dispersão de sinal para as divisões adjacentes e da colocação dos rádios mais próximos do utilizador. O design de um átrio normalmente necessita de mais atenção aos padrões de assentos, áreas de fila e picos temporários de afluência.
Enfermaria de hospital versus escritório administrativo
Uma enfermaria hospitalar pode envolver carrinhos móveis, dispositivos portáteis, fluxos de trabalho clínicos e expectativas de roaming mais rigorosas. Um escritório pode tolerar pequenos atrasos que seriam inaceitáveis na prestação de cuidados de saúde.
Quarto de residência de estudantes versus área comum
Os quartos privados exigem frequentemente um serviço previsível no interior do espaço. As cozinhas partilhadas e as áreas sociais necessitam de maior capacidade de concorrência e de uma segregação robusta entre grupos de utilizadores.
Uma checklist de planeamento que ajuda de verdade
- Comece com um estudo de local: Materiais de construção, poços de elevadores, vidros e áreas técnicas ocultas alteram a imagem de RF.
- Mapeie a densidade de utilizadores por zona: Não faça a média de todo o edifício. As zonas de pico direcionam o design.
- Planeie os canais deliberadamente: Mais APs sem uma disciplina de canais adequada podem piorar o desempenho.
- Verifique os caminhos dos cabos e a localização dos switches: As restrições físicas de instalação determinam frequentemente se um bom design de RF é prático.
- Projete para a falha: Se um AP ou switch falhar, os utilizadores não devem perder o serviço numa área crítica.
Se o seu instalador disser "um AP cobre todo este andar", faça uma pergunta melhor. Quantos dispositivos ativos terá esse andar no seu ponto mais movimentado e que uplink os irá suportar?
O que não funciona
Três padrões surgem repetidamente em implementações problemáticas:
- APs com potência excessiva instalados de forma muito dispersa, o que cria células sobredimensionadas e roaming deficiente.
- Demasiados APs com um planeamento de canais fraco, o que aumenta a interferência e a disputa de tempo de antena.
- Bom design de RF com comutação fraca, onde os uplinks ou os orçamentos de energia limitam o desempenho.
O posicionamento nunca é apenas um exercício de montagem física. É uma decisão de engenharia diretamente ligada à satisfação dos clientes e à carga de suporte técnico.
Garantir a Segurança da Sua Rede e Permitir um Roaming Sem Interrupções
Uma rede wireless rápida pode continuar a parecer avariada se os utilizadores não conseguirem ligar-se de forma limpa ou voltar a ligar-se de forma previsível. A segurança e a integração de utilizadores são as áreas onde muitos locais perdem o benefício de um hardware de AP que, de outra forma, seria sólido.
Para locais no Reino Unido, o desafio é uma frota de dispositivos mista. 83% dos adultos do Reino Unido utilizam WiFi em casa e 57% utilizam principalmente WiFi quando estão fora, e é por isso que o foco precisa de passar da força do sinal para um onboarding seguro e baseado na identidade, sem palavras-passe partilhadas ou intervenção manual de TI (Resumo da ITU Online citando o contexto de utilização de WiFi no Reino Unido).
Palavras-passe partilhadas criam passivos operacionais
Uma única PSK para convidados ou funcionários parece fácil. Não é. As palavras-passe são reutilizadas, escritas em papel, partilhadas com ex-colaboradores externos, copiadas para grupos de WhatsApp e deixadas inalteradas durante demasiado tempo.
Para funcionários e dispositivos geridos, o acesso baseado na identidade é o modelo mais limpo. Isso pode significar WPA3-Enterprise, 802.1X, fluxos de trabalho baseados em certificados, integração de diretórios ou PSKs individuais para classes de dispositivos que não conseguem suportar a autenticação empresarial moderna.
Se quiser analisar mais detalhadamente o lado do risco, este guia sobre segurança de pontos de acesso aborda bem os problemas operacionais.
Um bom roaming começa antes de o utilizador se mover
O roaming não é apenas um tema de RF. É também um tema de autenticação.
Se um cliente tiver de reabrir um captive portal sempre que se desloca entre áreas, ou se o dispositivo de um clínico pausar ao reautenticar-se entre pisos, o design wireless pode parecer aceitável num levantamento técnico, mas falhar na utilização prática.
O que funciona melhor é um modelo onde:
- Os convidados autenticam-se uma vez e voltam a ligar-se em segurança sem fricções repetidas.
- As identidades dos colaboradores são mapeadas para as políticas para que o acesso siga a função e não uma palavra-passe partilhada.
- Os dispositivos IoT são isolados com controlos adequados à sua capacidade e perfil de risco.
A melhor experiência de roaming é aquela de que os utilizadores não se apercebem. Eles movem-se. A sessão mantém-se ativa. A política permanece correta.
As plataformas e as políticas precisam de se adequar ao hardware
Neste contexto, a camada de identidade é fundamental. Os APs gerem o rádio e a extremidade da rede. A experiência de acesso depende frequentemente do que está acima deles.
Fabricantes como a Cisco Meraki, Aruba, Ruckus, Mist e UniFi fornecem bases de redes sem fios diferentes. Além disso, uma plataforma de identidade como a Purple pode fornecer acesso de convidados sem palavra-passe, suporte a OpenRoaming e Passpoint, autenticação de funcionários integrada com diretórios e opções do tipo iPSK para cenários de dispositivos legados ou multi-tenant.
Essa separação é útil. Permite que os operadores melhorem a integração de utilizadores e as políticas de rede sem terem de tratar cada atualização de AP como uma reestruturação total do percurso de acesso.
Escolher Access Points Compatíveis com o Seu Ecossistema
O AP certo não é o que apresenta a lista de funcionalidades mais longa. É o que se adequa ao seu modelo operacional.
Comece com quatro verificações.
A lista restrita que realmente importa
- Adequação da gestão: A sua equipa prefere controlo baseado em controlador ou a simplicidade gerida na nuvem?
- Adequação da densidade: Está a desenhar para quartos de hóspedes, átrios públicos, mobilidade clínica ou áreas comuns de utilização mista?
- Adequação física: Os modelos de teto, placa de parede e exteriores servem funções diferentes.
- Adequação da identidade: Podem o AP e a plataforma suportar os fluxos de trabalho de convidados, funcionários e IoT de que necessita?
Mantenha o hardware e a experiência separados sempre que possível
Essa é frequentemente a decisão de longo prazo mais inteligente. Pode preferir um fabricante para o desempenho RF, outro para a comutação e uma plataforma independente para a autenticação e percurso do utilizador.
Isto é especialmente útil para operadores com propriedades mistas. Uma propriedade pode funcionar com Meraki, outra com Aruba, outra com Ruckus. Se a camada de identidade e integração de utilizadores estiver acima do hardware, os utilizadores continuam a ter uma experiência consistente.
Uma verificação rápida de resolução de problemas para parques de hardware existentes
Antes de substituir o hardware, verifique primeiro estes pontos:
- Reclamações de clientes agrupadas por área: Isto normalmente aponta para posicionamento, interferência ou subscrição excessiva, em vez de um problema universal de WAN.
- Apenas alguns grupos de utilizadores têm dificuldades: Analise a política, o design do SSID e o fluxo de autenticação.
- Adesão de desempenho apenas em horas de pico: Reveja as suposições de capacidade, não apenas os níveis de sinal.
- Os APs parecem saudáveis mas o serviço parece fraco: Inspecione os uplinks do switch, PoE e restrições do lado da LAN.
A estratégia wireless de access points funciona melhor quando o design é feito a pensar no ambiente real. Horas de ponta. Identidades mistas. Movimento rápido. Tempo de IT limitado. É isso que distingue uma rede que meramente existe de outra que apoia o espaço adequadamente.
Se precisa de modernizar o acesso de convidados, a autenticação de funcionários ou o onboarding multi-tenant sem prender o seu local a um único caminho de hardware, a Purple é uma opção a avaliar. Funciona como uma camada de identidade e acesso WiFi em ecossistemas comuns de AP empresariais, o que pode ajudar os locais a padronizar a experiência do utilizador e as políticas, mantendo a flexibilidade na rede subjacente.



