
4,9 milhões de pessoas no Reino Unido utilizaram hotspots públicos no ano anterior a setembro de 2011, em comparação com 0,7 milhões em 2007. Um Captive Portal bem concebido é o ponto de contacto mais importante entre um convidado, a sua rede e as suas práticas de dados.
O cenário familiar é um convidado a selecionar o SSID correto, a aguardar que a janela do navegador surja e, em seguida, a preencher um formulário pouco claro que falha antes de o acesso iniciar. A equipa recebe pedidos de ajuda, a fila aumenta e o visitante pode acabar por mudar para um hotspot desconhecido. Uma página de início de sessão de WiFi deve eliminar essa incerteza, não criá-la.
O que é uma página de início de sessão WiFi e porque é importante
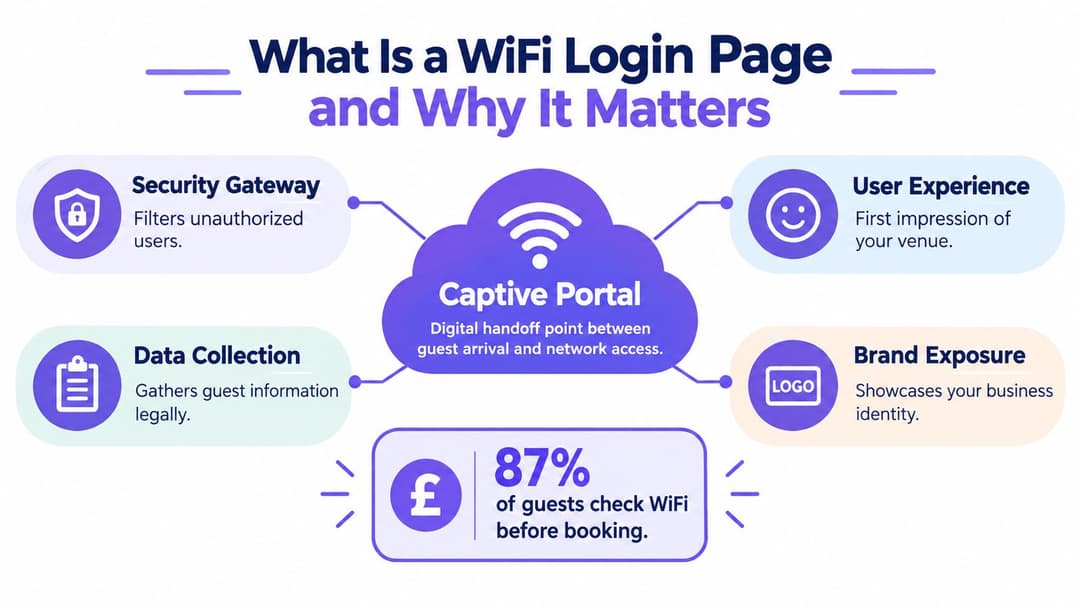
Um visitante entra num hotel, café, clínica ou escritório, seleciona a rede anunciada e vê o WiFi ligado sem acesso útil à internet. O tráfego permanece restrito até que um captive portal apresente um ecrã de boas-vindas ou de autenticação. Essa página de login do WiFi constitui a transição digital entre a chegada a um local e o acesso à internet.
O mecanismo é simples. A rede de convidados coloca o dispositivo num estado pré-autenticação controlado, permite o acesso ao portal e aos serviços de conectividade necessários e, em seguida, concede um acesso mais amplo após o visitante aceitar os termos, introduzir um código ou concluir uma verificação de identidade. O redirecionamento é a parte fácil; o trabalho mais difícil é conceber um percurso que evite que os visitantes legítimos se sintam bloqueados.
Gateway focada no cliente
As splash pages mais antigas mostravam frequentemente pouco mais do que um logótipo e um botão “Aceito”. Os portais modernos podem suportar autenticação por e-mail, vouchers, patrocínio de funcionários, fornecedores de identidade ou acesso continuado em localizações participantes. Cada opção pode ajudar um público específico, mas cada uma também adiciona dependências, exigências de suporte e outro ponto de falha potencial.
Um portal tem quatro responsabilidades práticas:
- Gateway de segurança: Separa o tráfego de convidados dos sistemas internos e aplica a política de acesso antes da utilização da internet.
- Camada de experiência: Cria a primeira impressão digital, especialmente para visitantes com pouco tempo ou a utilizar um dispositivo não familiar.
- Limite de dados: Explica que informação é recolhida e mantém a recolha de dados de marketing opcional separada das condições de acesso.
- Registo operacional: Ajuda as equipas de suporte a investigar falhas de autenticação, sessões expiradas e problemas recorrentes com dispositivos.
O WiFi público tinha-se tornado num importante canal de acesso no Reino Unido antes de os smartphones e a autenticação baseada em aplicações se tornarem generalizados. O relato da BBC sobre a adoção de hotspots públicos no Reino Unido indica 4,9 milhões de utilizadores a ligarem-se através de hotéis, cafés, aeroportos e locais semelhantes no ano anterior a setembro de 2011, em comparação com 0,7 milhões em 2007. A história mostra por que razão um portal se tornou parte das operações dos locais e não apenas uma pequena conveniência.
Um guia de Captive Portal prático deve cobrir a configuração, o consentimento do utilizador, a acessibilidade e os procedimentos de suporte. Os utilizadores não digitais podem precisar de uma alternativa com apoio presencial, enquanto um consentimento mal concebido pode criar exposição legal. As palavras-passe partilhadas legadas também criam trabalho oculto: a equipa tem de as distribuir, alterar, responder a pedidos de acesso e resolver problemas em dispositivos que mantêm credenciais desatualizadas. A página controla o acesso, comunica as limitações e determina se os convidados confiam no local o suficiente para se ligarem.
Criar uma experiência de visitante sem fricção
Um visitante no lobby de um hotel tem apenas alguns segundos antes que a frustração se instale. Cada toque adicional na página de login do WiFi aumenta a probabilidade de abandonar a rede do local, especialmente num telemóvel com uma janela reduzida de navegador cativo. A página deve tornar a ação seguinte óbvia, sem expor os visitantes ao sistema de autenticação do local.
Comece com o percurso válido mais curto
Coloque o nome do local, a finalidade da rede e a ação principal na parte superior da página. Se o acesso apenas exigir a aceitação dos termos de utilização aceitável, não adicione a criação de conta. Se um endereço de e-mail for necessário para verificações de identidade ou prestação do serviço, indique essa finalidade junto ao campo.
A divulgação progressiva mantém o primeiro ecrã focado. Permita que os convidados se liguem antes de apresentar comunicações ou preferências opcionais, e mantenha o consentimento de marketing separado da decisão de acesso. O início de sessão através de redes sociais pode reduzir a dactilografia para alguns visitantes, mas introduz dependências de terceiros, questões adicionais de consentimento e outro ponto de falha dentro de uma janela restrita do navegador.
Testa o percurso completo em dispositivos iOS e Android atuais, portáteis e no assistente de rede cativa de cada sistema operativo. O Chrome para computador não é suficiente. Redirecionamentos, janelas de pop-up, scripts pesados ou cookies de domínios cruzados podem funcionar num navegador completo e falhar na janela limitada que se abre após um dispositivo se ligar à rede.
Conceba para pessoas que não vivem nas definições de rede
A acessibilidade começa com escolhas concretas de interface. Utilize etiquetas visíveis nos formulários, uma ordem lógica de teclado, controlos suficientemente grandes para ativar com precisão, mensagens de erro legíveis e uma estrutura compatível com leitores de ecrã. O texto de exemplo (placeholder) não deve ser a única etiqueta do campo, e uma caixa de seleção não deve ser a única via para aceder a informações críticas.
Projete o caminho em caso de falha com o mesmo cuidado com que projeta o de sucesso. Se o portal não abrir, o dispositivo não conseguir concluir a autenticação ou o método selecionado estiver indisponível, mostre o que tentar a seguir. Um percurso com apoio presencial deve utilizar um processo definido de acesso temporário, e não uma palavra-passe partilhada improvisada que crie trabalho posterior de suporte e segurança.
As orientações de ligação ao WiFi de convidados refletem um padrão prático: as instruções devem ser adequadas aos visitantes comuns e não apenas a utilizadores com conhecimentos técnicos. As bibliotecas e os espaços comunitários também precisam de um design de formulário claro e de assistência com pouca complexidade técnica. Uma investigação em bibliotecas públicas do Reino Unido revelou que 80,6% dos serviços inquiridos apresentavam uma página de Captive Portal dedicada, mantendo-se os PINs ou palavras-passe comuns para membros e não membros, conforme documentado nas conclusões do projeto MAIPLE.
Regra prática: Se um visitante frustrado puder abandonar a rede oficial e associar-se a uma desconhecida mais facilmente, o atrito adicional pode reduzir a segurança em vez de a melhorar.
Mantenha o sistema visual de confiança
Utilize o logótipo, domínio, cores e contacto de suporte reais do local. Evite transformar o ecrã de início de sessão num microsite publicitário. Comprima os ficheiros, remova animações desnecessárias e torne a ação principal inconfundível. Uma página simples que é concluída com fiabilidade serve melhor os convidados do que uma página apelativa que bloqueia durante a autenticação.
Garantir a segurança e a conformidade legal
Um Captive Portal personalizado é apenas uma camada de segurança da rede de convidados. A autenticação identifica quem foi admitido, mas não encripta o tráfego, não bloqueia dispositivos maliciosos, não filtra conteúdos inadequados nem prova que os visitantes estão a utilizar a rede genuína do local. Esses resultados exigem controlos separados.
As expetativas do público são moldadas pela qualidade da conetividade que as pessoas utilizam em casa e no trabalho. A Ofcom informou que a banda larga de fibra integral estava disponível para 69% dos agregados familiares do Reino Unido, aproximadamente 20,7 milhões de 30,1 milhões de agregados familiares, no seu relatório Connected Nations de 2024. A banda larga com capacidade gigabit alcançou 80% dos lares na primavera de 2024 e 86% dos lares até à primavera de 2025, de acordo com o relatório Connected Nations 2024 da Ofcom. Estes dados dizem respeito à cobertura de rede fixa e não à utilização de WiFi público, mas ajudam a explicar a razão pela qual os convidados esperam que uma página de início de sessão e um serviço online respondam rapidamente.
Trate a privacidade como parte do fluxo de ligação
Se o portal solicitar um endereço de e-mail, número de telefone, nome ou identificador associado ao dispositivo, apresente as informações de privacidade relevantes antes de a autenticação terminar. As orientações do ICO sobre o direito à informação referem que as pessoas devem receber informações concisas e inteligíveis sobre as finalidades, fundamento jurídico, categorias de dados, retenção, destinatários ou transferências, e os seus direitos.
Mantenha a conectividade separada do marketing. Um e-mail recolhido para fornecer acesso não se deve tornar automaticamente numa permissão para mensagens promocionais ou definição de perfis comportamentais. Utilize controlos distintos e desmarcados para fins opcionais, registe a versão do aviso e o carimbo de data/hora, e forneça uma forma prática de cancelamento. O guia de privacidade de dados para guest WiFi oferece uma referência de implementação, mas a sua organização continua a ser responsável pelos seus fins, calendário de retenção e base legal.
Faça com que os controlos técnicos correspondam ao prometido
Coloque o SSID de convidados numa rede separada, restrinja o tráfego entre dispositivos e utilize práticas atuais de encriptação e certificados onde o equipamento e a implementação os suportem. Mantenha a lista de permissões pré-autenticação suficientemente restrita para que o portal, os fornecedores de identidade e as verificações de conetividade do sistema operativo funcionem sem expor destinos desnecessários.
Os dados associados à identidade precisam de um percurso documentado. Se associar um visitante a identificadores de dispositivos, localização, histórico de visitas ou análises comportamentais, avalie se é necessária uma DPIA. As orientações do ICO sobre DPIA identificam a monitorização em grande escala de locais de acesso público, a criação de perfis abrangente, a tecnologia inovadora e o rastreio de localização ou comportamento como situações que podem criar um risco elevado. Registe como os eventos de rede transitam pelo portal, repositório de identidades, CRM, sistema de analítica e processo de eliminação.
Uma página de início de sessão também precisa de uma linguagem de segurança precisa. Um relatório de 2025 que descreve testes a empresas em Hampshire levantou preocupações sobre a filtragem de conteúdos e os controlos de proteção infantil. A sua amostra limitada não deve ser generalizada a nível nacional, como abordado na cobertura do relatório pela ISPreview. Declare o que a rede faz, o que não faz e como os visitantes podem reportar um incidente.
Comparar métodos de autenticação
As palavras-passe partilhadas continuam a ser atrativas porque são familiares. Uma rececionista pode imprimir uma, um local pode colocá-la num talão e a maioria dos dispositivos entende o fluxo básico. A fragilidade operacional surge mais tarde, quando a palavra-passe se espalha além do público pretendido, a equipa precisa de a rodar ou um antigo colaborador ainda conhece uma credencial que protege o acesso atual.
O acesso baseado na identidade altera a unidade de controlo. Em vez de tratar todos como o mesmo utilizador, a rede pode associar o acesso a uma pessoa, dispositivo, certificado, conta de diretório ou direito com limite de tempo. Isso pode melhorar a revogação e a responsabilidade, mas adiciona integração de identidades, requisitos de suporte e responsabilidades de privacidade.
Comparação dos métodos de autenticação
| Funcionalidade | Palavra-passe Partilhada | Acesso Baseado em Identidade |
|---|---|---|
| Esforço do visitante | Uma credencial é fácil de entender, mas os visitantes podem não saber onde a encontrar | E-mail, acesso patrocinado, Passpoint ou outro fluxo de identidade podem eliminar a introdução repetida da palavra-passe |
| Revogação | Geralmente requer a alteração do segredo partilhado para todos | O acesso pode ser retirado para um indivíduo ou grupo |
| Carga de trabalho da equipa | Distribuição, redefinições, rotação e explicações presenciais permanecem manuais | O aprovisionamento e as políticas podem ligar-se a um diretório de identidades ou plataforma de acesso |
| Responsabilização | A atividade está associada a uma credencial partilhada, a menos que seja adicionado registo extra | As sessões podem ser associadas a uma identidade aprovada ou contexto do dispositivo |
| Limite de segurança | Uma palavra-passe divulgada pode conceder acesso até à rotação | A política por utilizador ou por dispositivo limita o impacto de um direito comprometido |
| Continuidade do visitante | Os visitantes repetem o processo quando a palavra-passe altera | Utilizadores recorrentes podem reconectar-se através de uma experiência de identidade aprovada |
| Modo de falha | Uma única palavra-passe errada ou desatualizada bloqueia muitas pessoas | Falhas de identidade, certificado, roaming ou integração exigem uma melhor monitorização |
Onde os sistemas legados custam mais do que o esperado
A palavra-passe em si raramente é a parte dispendiosa. O custo advém da impressão de substituições, da resposta à pergunta “qual é a palavra-passe do WiFi?”, da explicação do porquê de um dispositivo funcionar enquanto outro não, da alteração de credenciais após uma fuga e da atualização de sinalética em múltiplas localizações. Uma palavra-passe também pode tornar-se uma credencial não oficial de funcionários se a mesma rede servir visitantes e colaboradores.
O acesso baseado em identidade não é automaticamente superior. Um portal que solicite demasiada informação ou dependa de um fornecedor externo com falhas cria um tipo diferente de interrupção. Crie um processo de contingência, defina a expiração da sessão, monitorize os erros de autenticação e mantenha uma alternativa controlada para os utilizadores que não consigam concluir o percurso normal.
Para ambientes que já gerem funcionários através do Microsoft Entra ID, Google Workspace ou Okta, a integração de diretórios pode tornar a integração e a revogação mais sistemáticas. Para locais focados em clientes, o Passpoint ou o OpenRoaming podem proporcionar uma experiência de regresso mais fluida, mas os operadores ainda precisam de explicar o consentimento, a utilização da identidade e as vias de suporte.
As empresas que avaliam a automação da receção também podem achar útil a discussão sobre como reduzir pessoal com entrada automatizada. O mesmo princípio aplica-se aqui, com uma ressalva importante: eliminar o trabalho manual só ajuda quando o percurso automatizado é compreensível e recuperável.
Erros comuns e exemplos do mundo real
Um hotel pode passar tempo a aperfeiçoar o seu logótipo e, ainda assim, falhar na primeira transição técnica. O convidado junta-se ao SSID, o sistema operativo verifica a conetividade e o portal nunca aparece porque o caminho de pré-autenticação está incompleto. A equipa orienta então os visitantes a abrir páginas aleatórias, desativar definições ou voltar a ligar repetidamente, nada do qual gera confiança.
Outro local recolhe um endereço de e-mail ao lado de um botão "Aceitar e ligar", enviando depois mensagens promocionais sem uma opção adicional distinta. A organização pode acreditar que a página explica o acordo através de uma ligação genérica para a política de privacidade, mas o visitante nunca recebeu informações claras no momento da recolha. Esse design cria um problema de auditoria e torna a eliminação ou a retirada de consentimento mais difícil de gerir.
Padrões de falha que vale a pena testar
- O portal funciona apenas num navegador completo: Os assistentes de rede cativa são ambientes limitados. Teste a página sem assumir que janelas pop-up, várias separadores ou scripts complexos irão funcionar normalmente.
- A alternativa é verbal: Se o dispositivo de um visitante não conseguir concluir o fluxo, a equipa não deve inventar uma palavra-passe partilhada nem pedir dados pessoais desnecessários. Forneça uma alternativa documentada com uma data de expiração e um responsável de suporte claro.
- O modelo de consentimento é agregado: A aceitação de acesso obrigatório, marketing opcional, análise e criação de perfis devem ter finalidades e controlos separados.
- A promessa de rede é vaga: "WiFi seguro" pode ser interpretado como encriptação, filtragem de conteúdos ou proteção contra ameaças locais. Indique quais os controlos presentes e quais os que não estão.
- O portal recolhe demasiado: Cada campo adicional aumenta as dúvidas de suporte, as obrigações de retenção e o impacto de uma violação. Comece com os dados mínimos necessários para a finalidade declarada.
- As credenciais antigas sobrevivem às mudanças de pessoal: Uma palavra-passe partilhada não permite identificar que indivíduo deve perder o acesso. Reveja a autenticação da equipa separadamente do acesso de visitantes.
Diagnostique a experiência, não apenas o controlador
Recolha observações de suporte juntamente com os registos do controlador. Pergunte qual o dispositivo que falhou, se o portal apareceu, se o utilizador conseguiu ler o formulário e o que aconteceu após a submissão. Uma autenticação tecnicamente bem-sucedida pode, ainda assim, ser uma falha de serviço se o convidado não conseguir entender o aviso de privacidade ou não tiver forma de recuperar de uma sessão expirada.
O disparo e a filtragem de conteúdos também merecem um tratamento cuidadoso. Uma política restritiva pode bloquear serviços legítimos, enquanto uma política permissiva pode expor crianças e utilizadores vulneráveis a material inadequado. A resposta certa não é dar a entender que a página de início de sessão resolve todos os riscos. Trata-se de documentar a filtragem, a segmentação, a resposta a incidentes e os controlos de utilização aceitável como partes distintas do serviço.
O futuro do acesso WiFi sem fricção
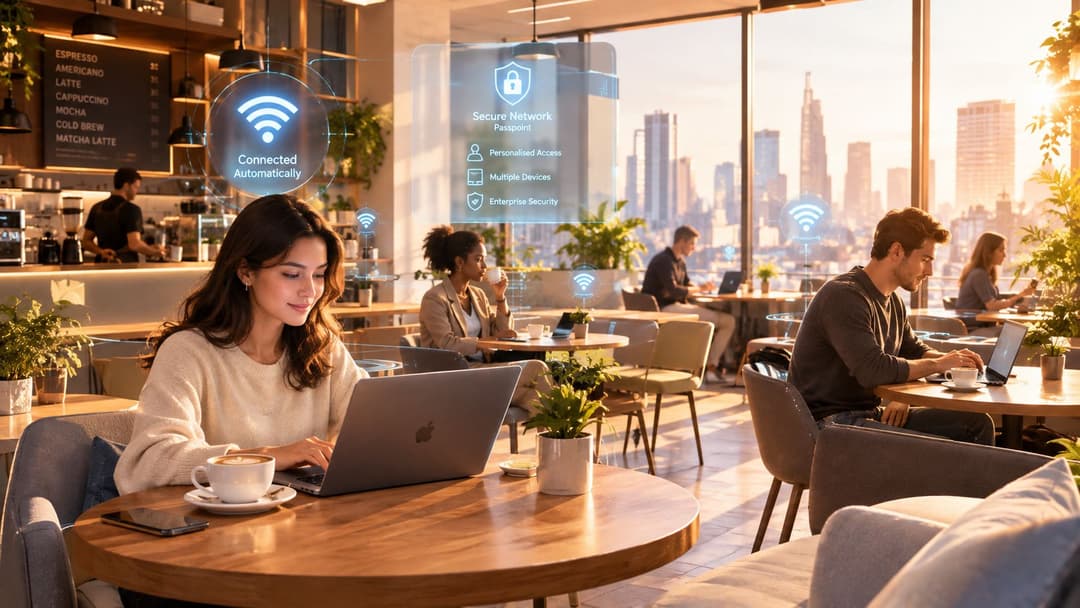
Um convidado que regresse ao mesmo local não deve ter de preencher novamente o mesmo formulário de início de sessão. O Passpoint e o OpenRoaming podem permitir que os dispositivos e redes participantes estabeleçam um acesso de confiança através de perfis instalados ou identidades reconhecidas. Isso reduz a introdução repetida de palavras-passe, mas também cria trabalho operacional em torno da garantia de identidade, renovação de certificados, política de itinerância e revogação. Uma renovação mal-sucedida pode bloquear um visitante legítimo tão eficazmente como um Captive Portal com falhas.
Do controlo de acessos à continuidade
O captive portal continua a servir para o primeiro acesso, consentimento explícito, informações do local e visitantes sem um perfil de roaming. O design deve separar essa interação inicial das ligações posteriores. Os visitantes recorrentes não devem submeter repetidamente os mesmos dados apenas por regressarem a um edifício ou por se deslocarem entre locais geridos.
A acessibilidade precisa de um lugar neste modelo. Alguns convidados não terão um dispositivo compatível, podem ter dificuldades com um formulário num ecrã pequeno ou ser incapazes de concluir um fluxo por e-mail ou SMS. Forneça uma alternativa clara, como acesso assistido pela equipa ou uma rota de registo utilizável, sem forçar as pessoas a divulgar mais informações do que o serviço exige.
Os dados do WiFi também necessitam de limites rígidos. Os registos de ligação podem apoiar a análise do serviço, enquanto a associação desses registos a um perfil de CRM cria deveres adicionais de privacidade e segurança. Declare a finalidade, limite a retenção, restrinja o acesso por função e explique o tratamento de forma clara. O consentimento para ligar não é automaticamente uma permissão para marketing.
Construa o modelo operacional antes da tecnologia
Um serviço preparado para o futuro inclui:
- Separação de redes: O tráfego de convidados, funcionários, operacional e de inquilinos segue políticas diferentes.
- Ciclo de vida das identidades: O acesso é aprovisionado, renovado e revogado através de um processo auditável.
- Continuidade de ligação: Os visitantes recorrentes evitam formulários repetidos quando a base legal e técnica o suporta.
- Análises transparentes: As equipas recolhem apenas os sinais que conseguem explicar, proteger e eliminar.
- Apoio humano: As pessoas que não conseguem utilizar a via automatizada recebem uma alternativa prática.
As palavras-passe partilhadas legadas criam custos ocultos através de redefinições manuais, responsabilidades incertas e acessos que persistem após alterações de pessoal ou fornecedores. O Passpoint e o OpenRoaming reduzem essas fragilidades apenas quando as equipas mantêm os perfis, certificados, diretórios e procedimentos de suporte atualizados.
A Purple oferece software de Captive Portal na nuvem para WiFi de convidados personalizado, com opções de autenticação que incluem e-mail, SMS, início de sessão social e Cloud RADIUS. A sua plataforma suporta redes baseadas em identidade, implementações de Passpoint e OpenRoaming, integrações de diretórios, analítica e conectores de CRM.
O teste prático é verificar se um convidado consegue ligar-se em segurança, entender a utilização de dados, recuperar de uma falha no portal e regressar sem repetições desnecessárias. A Purple também oferece autenticação de convidados personalizada com a sua marca, acesso baseado em identidade e conetividade em roaming. Reveja a atual página de login WiFi e a jornada do convidado na Purple.


