Provavelmente já está a lidar com IoT, mesmo que ninguém na organização lhe chame isso.
Um grupo hoteleiro dispõe de termostatos inteligentes nos quartos, sistemas de portas ligados, câmaras IP, sinalização digital, sensores de ocupação, smart TVs, pontos de acesso, registo de WiFi de convidados, tablets de funcionários e um sistema de gestão de edifícios de um fornecedor totalmente diferente. Um património de retalho tem contadores de afluência, quiosques, dispositivos de pagamento, equipamentos de segurança, controlos de iluminação e ferramentas de marketing, todos a gerar os seus próprios dados e a exigir o seu próprio modelo de início de sessão.
É aí que começa o problema. A maioria das empresas não tem dificuldades por falta de dispositivos ligados. Têm dificuldades porque acumularam demasiados dispositivos desligados. Cada família de dispositivos vem com a sua própria consola, as suas próprias credenciais, o seu próprio ciclo de atualizações e os seus próprios pressupostos sobre quem deve ter permissão para aceder à rede.
As plataformas de Internet das Coisas são importantes porque transformam essa dispersão em algo controlável. Em ambientes de recintos, isso traduz-se geralmente em três resultados: menos transferências operacionais, dados mais limpos e um controlo mais apertado sobre quem ou o que se pode ligar.
A Crescente Complexidade de um Mundo Conectado
Um diretor de instalações de uma cadeia hoteleira com vários locais pode ter uma equipa a gerir o AVAC, outra a gerir o CCTV, uma terceira a gerir o WiFi e um parceiro externo a gerir as aplicações dos hóspedes. No papel, todos os sistemas são "inteligentes". Na prática, ninguém tem uma visão coerente da identidade, do acesso, do estado do dispositivo ou do risco.
Essa fragmentação cria dois problemas dispendiosos. As operações tornam-se mais lentas porque cada alteração exige múltiplas equipas. A segurança enfraquece porque os dispositivos e utilizadores se movem entre sistemas que nunca foram concebidos para partilhar confiança.
As propriedades inteligentes tornam-se complexas rapidamente
Quantos mais locais adicionar, pior se torna.
Um único recinto consegue muitas vezes safar-se com soluções informais. Alguém mantém uma folha de cálculo dos dispositivos. Outra pessoa sabe qual a palavra-passe partilhada que ainda funciona. Uma terceira pessoa lembra-se de qual foi o prestador de serviços que instalou as câmaras. À escala de uma grande propriedade, isso deixa de funcionar.
As internet of things platforms existem para resolver esse problema de coordenação. Não se limitam a ligar o hardware à nuvem. Dão às equipas de IT uma forma de provisionar dispositivos, normalizar dados, aplicar políticas e expor informações úteis às equipas que gerem o negócio.
Prevê-se que a Europa represente 23% dos dados globais gerados por IIoT em 2025, o que aponta para um mercado maduro para operações ligadas e torna as decisões de plataforma mais consequentes para as organizações do Reino Unido que trabalham em edifícios inteligentes, retalho e ambientes semelhantes (itransition sobre tendências de dados IIoT).
Para os operadores de recintos, a questão prática não é "devemos adotar IoT?". É "como podemos evitar que um parque de dispositivos em crescimento se torne num problema de identidade não gerido?"
O valor reside na coordenação
Uma plataforma justifica a sua presença quando se torna a camada operacional entre as coisas ligadas e as decisões de negócio.
Isso pode significar:
- Acesso de convidados que não entra em conflito com a rede: a autenticação está alinhada com as políticas em vez de ser adicionada à posteriori.
- Sistemas de edifícios que podem ser monitorizados centralmente: as equipas de gestão de património podem detetar falhas e exceções sem terem de alternar entre consolas de diferentes fornecedores.
- Dados que são úteis fora da engenharia: as equipas de marketing, operações e conformidade podem trabalhar a partir da mesma fonte de verdade.
Se a sua equipa também está a analisar como a tomada de decisões automatizada se enquadra nos sistemas ligados, este guia sobre orquestração de agentes de IA é um companheiro útil porque aborda o que acontece quando múltiplos agentes de software precisam de agir com base em dados operacionais do mundo real.
Para uma visão mais ampla de por que razão o lado dos dispositivos continua a expandir-se, a visão geral da Purple em https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet ajuda a enquadrar a escala do que as equipas de rede são chamadas a suportar.
A parte difícil não é ligar mais um dispositivo. É decidir como cada utilizador, dispositivo e serviço deve confiar uns nos outros ao longo de centenas de interações diárias.
O Que É Exatamente uma Plataforma de Internet das Coisas
A definição mais simples é esta. Uma plataforma de IoT é o sistema operativo para um ambiente físico.
Os dispositivos realizam a deteção e a ação. As aplicações apresentam relatórios, alertas, fluxos de trabalho e painéis de controlo. A plataforma situa-se no meio e torna todo o sistema utilizável.
Mais do que um registo de dispositivos
Um erro comum é pensar que uma plataforma de IoT é apenas um local onde os dispositivos "aparecem".
É muito mais do que isso. Uma plataforma adequada lida com a camada intermédia complexa que a maioria das empresas não quer construir por si própria:
- Provisionamento: como um dispositivo é registado, nomeado, agrupado e associado a uma política
- Conetividade: como comunica utilizando os protocolos que suporta
- Segurança: como prova a identidade e troca dados em segurança
- Normalização: como os dados brutos do dispositivo se tornam consistentes o suficiente para relatórios e automação
- Integração: como esses dados chegam aos CRMs, service desks, ferramentas de análise e sistemas de edifícios
Sem essa camada, cada projeto torna-se num exercício de integração feito à medida.
O middleware que torna os resultados de negócio possíveis
Pense no termóstato de um quarto de hotel. Por si só, ele reporta a temperatura e aceita alterações de definição. Isso é útil, mas limitado.
Uma vez que reside numa plataforma, outros sistemas podem reagir a ela. O estado da limpeza pode acionar o modo de quarto. Os sinais de ocupação podem alterar as definições de climatização. Uma regra de manutenção pode abrir um pedido de suporte quando o comportamento parecer anormal. A política de acesso de convidados pode determinar se alguém é tratado como residente, visitante ou funcionário na mesma infraestrutura WiFi.
É aí que as plataformas deixam de ser meras infraestruturas técnicas e passam a afetar os custos, a qualidade do serviço e a segurança.
O que não é
Ajuda a separar uma plataforma IoT de ferramentas adjacentes.
Não é:
- Apenas uma base de dados na nuvem: o armazenamento é importante, mas o armazenamento por si só não gere a identidade ou a política do dispositivo.
- Apenas um painel de controlo: a visualização é um dos resultados da plataforma, não a plataforma em si.
- Apenas a rede: o WiFi e a comutação fornecem o transporte. A plataforma fornece controlo, contexto e integração.
- Apenas uma aplicação de um fornecedor de dispositivos: as aplicações de fornecedores funcionam frequentemente bem para uma linha de produtos e mal em parques de hardware mistos.
Regra de trabalho: se uma solução não consegue lidar com múltiplos fornecedores, identidades em mudança e automação entre sistemas, não está a funcionar como uma verdadeira plataforma para a maioria das propriedades empresariais.
A melhor forma de avaliar uma plataforma é fazer uma pergunta direta. Se adicionasse um novo local, um novo tipo de dispositivo e uma nova fonte de identidade no próximo trimestre, a plataforma absorveria essa alteração de forma limpa ou a sua equipa acabaria a interligar as coisas manualmente?
Essa resposta geralmente diz-lhe se está a comprar uma plataforma ou apenas mais uma consola.
Desconstruir a Arquitetura Principal da Plataforma de IoT
Quando as pessoas dizem que uma plataforma de IoT é "escalável", referem-se frequentemente a vários níveis diferentes a fazer o seu trabalho corretamente em simultâneo. Se um nível for fraco, todo o sistema parecerá pouco fiável.
A arquitetura abaixo é o modelo prático frequentemente utilizado.
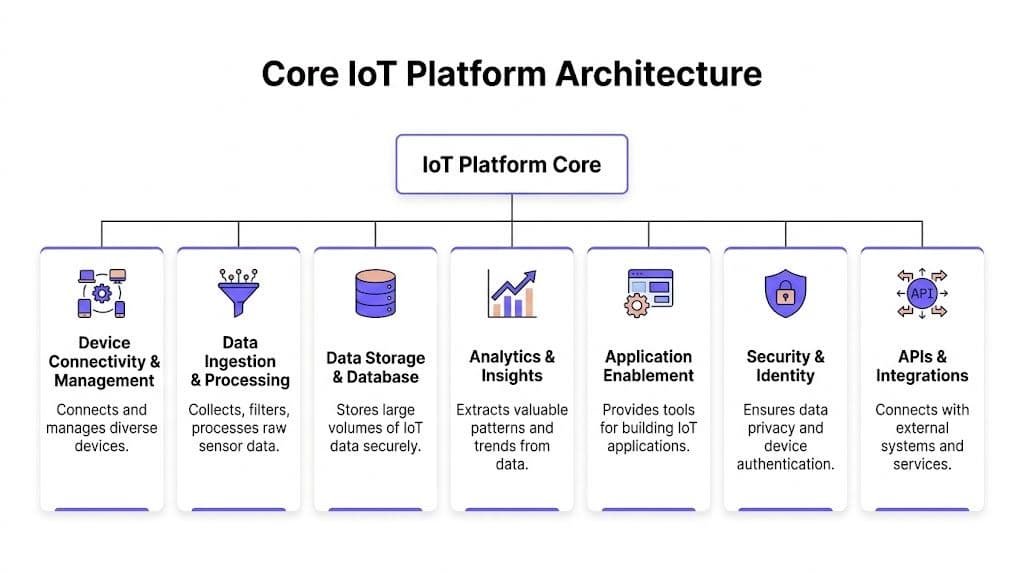
Conectividade e gestão de dispositivos
Esta é a camada voltada para a periferia (edge-facing). Trata da integração de dispositivos, atribuição de identidades, gestão de diferenças de protocolo e manutenção do estado.
No setor imobiliário, esta camada tem de tolerar realidades complexas. Alguns dispositivos são modernos e compatíveis com certificados. Outros são antigos, frágeis e mal se conseguem gerir. Alguns são ativos fixos. Outros movem-se pelos locais. Alguns enviam mensagens minúsculas. Outros transmitem dados mais exigentes.
As principais plataformas de nuvem demonstram como isto funciona à escala. O AWS IoT Core suporta mais de mil milhões de dispositivos através do seu Device Gateway utilizando MQTT e WebSocket com encriptação ponto a ponto, e o seu modelo de regras suporta padrões de processamento em tempo real que a Ignitec associa a um registo de convidados 25% mais rápido em locais no Reino Unido utilizando híbridos de edge-cloud (comparação de plataformas IoT da Ignitec).
Isto é importante porque as decisões de identidade ocorrem frequentemente aqui. Se esta camada não conseguir validar rapidamente um dispositivo ou utilizador e encaminhar o evento de forma adequada, tudo o que estiver acima torna-se mais lento ou menos fiável.
Ingestão e armazenamento de dados
Assim que os dispositivos se ligam, a tarefa seguinte é recolher, limpar e armazenar o que enviam.
Os dados brutos de IoT são desorganizados. Diferentes dispositivos reportam em formatos diferentes. Os intervalos de tempo variam. As convenções de nomenclatura desviam-se. Algumas mensagens são úteis. Outras são apenas ruído. Uma plataforma decente filtra e estrutura os dados antes de estes chegarem ao armazenamento.
Esta camada normalmente tem de suportar tanto as necessidades operacionais de curto prazo como a análise de longo prazo. As equipas de operações querem visibilidade imediata. Os analistas querem padrões históricos. As equipas de conformidade querem retenção e controlo. Esses requisitos podem entrar em conflito se a plataforma tratar todos os dados da mesma forma.
Um bom teste consiste em verificar se a plataforma consegue distinguir entre a telemetria que necessita de ação imediata e os dados que só serão relevantes mais tarde.
Regras e análise de dados
Os sistemas conectados tornam-se sistemas operacionais.
Os motores de regras monitorizam eventos de entrada e acionam ações. As camadas de análise identificam padrões, tendências e anomalias. Em ambientes de recintos, isso pode significar a alteração do estado de um dispositivo de sala após o check-in, um sensor que gera um ticket de manutenção ou a política de acesso que se atualiza quando um membro da equipa muda de função no diretório.
As regras mais úteis são específicas e ponderadas. As equipas arranjam problemas quando automatizam em demasia logo no início, criando cadeias de ações difíceis de depurar em múltiplos sistemas.
Ativação de aplicações e APIs
Nenhuma plataforma sobrevive isolada. Tem de enviar e receber dados do resto do negócio.
Isso significa APIs, conectores, hooks de eventos, saídas de relatórios e ferramentas de desenvolvimento. A camada de aplicação é o que permite que as operações, o suporte técnico, o CRM, os sistemas de identidade e as ferramentas de análise consumam dados da plataforma sem que cada integração se torne num projeto personalizado.
Na prática, este é também o nível onde o valor comercial se torna visível. Se os dados não conseguirem mover-se de forma limpa para os sistemas que as suas equipas já utilizam, a plataforma parecerá tecnicamente impressionante e comercialmente dececionante.
A segurança e a identidade abrangem todas as camadas
A segurança não é um quadrado ao lado no diagrama. Atravessa toda a infraestrutura.
Uma decisão sobre a identidade do dispositivo no momento da integração afeta a política de rede. A validação de dados afeta a qualidade da análise de dados. A integração de diretórios afeta o acesso dos funcionários. A revogação afeta a rapidez com que o risco pode ser contido.
Se um fornecedor trata a identidade como uma funcionalidade em vez de um princípio de design, conte com exceções, soluções alternativas e mais administração manual do que aquilo que lhe foi prometido.
Isso é especialmente verdade nos setores da hotelaria, saúde e retalho, onde clientes, funcionários, subempreiteiros e sistemas da sede se cruzam numa infraestrutura partilhada.
Comparar Modelos de Implantação de Plataformas IoT
O modelo de implementação altera a experiência diária mais do que muitos compradores esperam. Duas plataformas podem parecer semelhantes numa demonstração e comportar-se de forma muito diferente assim que a sua equipa tiver de as manter.
A escolha básica situa-se geralmente entre SaaS, PaaS, e soluções no local (on-premise) ou autoalojadas.
O que muda com cada modelo
SaaS é a forma mais rápida de obter valor operacional. O fornecedor gere a plataforma, lida com as atualizações e retira a maior parte das decisões de infraestrutura da responsabilidade da sua equipa.
PaaS dá-lhe mais margem para construir. Obtém blocos de construção geridos, mas a sua equipa ainda projeta e opera uma parte significativa da solução.
Alojamento local ou on-premise oferece o máximo controlo ambiental, mas também lhe traz a aplicação de patches, o planeamento de resiliência, a monitorização, o dimensionamento e o fardo de garantir que cada integração funciona corretamente.
Comparação de Modelos de Implantação de Plataformas IoT
| Atributo | SaaS (Software as a Service) | PaaS (Platform as a Service) | No local / Alojamento próprio |
|---|---|---|---|
| Velocidade de implementação | Geralmente o mais rápido. Excelente para equipas que precisam de um serviço ativo rapidamente. | Moderada. Mais rápido do que criar do zero, mais lento do que um SaaS. | Geralmente o mais lento, porque a infraestrutura e as operações têm de ser concebidas e mantidas internamente. |
| Sobrecarga operacional | Menor esforço diário para a equipa de TI interna. | Responsabilidade partilhada. A sua equipa ainda é responsável por uma parte significativa do trabalho de arquitetura e integração. | A mais elevada. A sua equipa gere a plataforma e assume toda a carga de suporte. |
| Personalização | Frequentemente predefinido. Excelente para casos de utilização comuns, menos flexível em cenários específicos. | Melhor para fluxos de trabalho à medida e aplicações personalizadas. | Maior controlo teórico, mas apenas se tiver os recursos necessários para o rentabilizar. |
| Escalabilidade | Geralmente simples, caso o fornecedor tenha desenvolvido a solução para crescimento multi-site. | Forte, mas as decisões de arquitetura continuam a ser importantes. | Depende fortemente do seu design interno e da maturidade operacional. |
| Responsabilidade de segurança | Partilhada. O fornecedor gere as operações da plataforma, mas o cliente continua a ser o proprietário das políticas, identidade e design de acessos. | Partilhada, com maior esforço sobre a sua equipa. | Quase totalmente sua. Isto inclui o reforço de segurança, aplicação de patches, resiliência e preparação para auditorias. |
| Perfil de custos | Menor fricção inicial, custo de subscrição recorrente. | Misto. Infraestrutura gerida mais esforço de engenharia. | Maior esforço inicial e de manutenção interna contínua. |
| Melhor adequação | Equipas de gestão de património que pretendem resultados sem terem de desenvolver internamente competências de plataforma. | Organizações com recursos de desenvolvimento e necessidades específicas de integração. | Ambientes com requisitos de alojamento rigorosos ou restrições operacionais invulgares. |
O custo oculto é a carga administrativa
Os compradores focam-se frequentemente em demasia nos itens de licenciamento e descuram o esforço operacional.
Pergunte quem irá gerir:
- Ciclos de atualização: especialmente onde os dispositivos ligados e as políticas de identidade se cruzam
- Manutenção de conectores: entre a plataforma e os sistemas de negócio
- Desvio de políticas: entre locais, inquilinos e grupos de dispositivos
- Testes de resiliência: incluindo modos de falha quando os serviços de nuvem, edge ou identidade ficam indisponíveis
Um modelo que parece mais barato pode tornar-se dispendioso se a sua equipa de rede ou infraestrutura acabar por funcionar como o fornecedor.
Para patrimónios com forte dependência de WiFi, esta comparação em https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi é útil porque se aplica o mesmo compromisso. A gestão centralizada vence frequentemente, não por ser moda, mas porque reduz a fricção operacional em locais distribuídos.
Uma regra prática para escolher
Se a sua organização vê a IoT como uma capacidade de produto estratégica, o PaaS pode fazer sentido.
Se a sua organização vê a IoT como uma capacidade operacional que apoia recintos, edifícios, acesso de clientes e prestação de serviços, o SaaS geralmente alinha-se melhor porque a empresa normalmente quer resultados, não uma nova função de engenharia de plataformas.
O alojamento local (self-hosting) adequa-se a casos mais específicos do que muitas equipas admitem. Pode ser a resposta certa, mas apenas quando a necessidade de controlo é suficientemente real para justificar a complexidade permanente que a acompanha.
Proteger o Seu Ecossistema de IoT com Gestão de Identidade
A maioria dos problemas de segurança de IoT não começa com malware exótico. Começa com decisões de identidade frágeis.
Uma câmara é implementada com uma credencial genérica. O tablet de um funcionário mantém o acesso após uma mudança de função. Um fluxo de acesso de convidados é separado do resto do modelo de confiança. Um dispositivo legado é colocado num segmento de rede amplo porque ninguém tem uma forma melhor de o gerir.
É por isso que o pensamento centrado no perímetro falha em propriedades conectadas. Assim que utilizadores, prestadores de serviços, dispositivos e serviços operam todos no mesmo ambiente físico, "dentro" e "fora" deixam de ser categorias de segurança úteis.
A identidade em primeiro lugar supera o perímetro em primeiro lugar
Um modelo focado primeiro na identidade faz uma pergunta melhor. Não "está este tráfego no lado fidedigno da firewall?", mas sim "o que é exatamente esta coisa, quem é o seu proprietário e o que deve ter permissão para fazer neste momento?".
Isto aplica-se a:
- Dispositivos geridos da equipa
- Dispositivos não geridos de hóspedes
- Dispositivos partilhados, tais como quiosques
- Terminais IoT legados
- Interações serviço a serviço dentro da plataforma
A plataforma deve funcionar como o ponto de aplicação de políticas, e não apenas como a camada de transporte.
Porque é que o aprovisionamento e a revogação importam mais do que os slogans
Zero-trust é fácil de dizer e difícil de operacionalizar.
O que importa na prática é se a sua plataforma consegue aprovisionar identidades de forma limpa, aplicar políticas de forma consistente e revogar o acesso rapidamente sem necessidade de limpeza manual. Se um prestador de serviços sair, se a função de um funcionário mudar ou se um dispositivo falhar nas verificações de integridade, a sua equipa não deve ter de recorrer a múltiplos sistemas para remover a confiança.
O lado do risco não é abstrato. Os dispositivos sem atualizações contribuíram para um aumento de 28% nos incidentes de cibersegurança de IoT comunicados pelo NCSC do Reino Unido em 2025, e as plataformas com fortes capacidades de provisionamento e atualização OTA podem reduzir o risco de violação em 30%. Em ambientes de recintos, isso traduz-se numa gestão mais segura de dispositivos legados através de ferramentas como iPSK e num isolamento mais forte entre identidades de inquilinos e de funcionários (IoT For All sobre componentes de plataformas de IoT).
Observação de campo: o melhor controlo de segurança num recinto movimentado é frequentemente aquele que elimina uma exceção manual. Os humanos criam soluções alternativas quando os sistemas tornam o acesso seguro demasiado difícil.
Como é um bom design de identidade
As plataformas de internet of things mais fortes partilham normalmente algumas características:
- Registo baseado em certificados: os dispositivos e utilizadores modernos devem conseguir autenticar-se sem depender de palavras-passe partilhadas.
- Integração com diretórios: o acesso dos colaboradores deve seguir a fonte de identidade em que a sua organização já confia.
- Políticas granulares: um termóstato, um terminal POS e um telemóvel de convidado nunca devem herdar as mesmas premissas de rede.
- Revogação rápida: as atualizações de políticas devem entrar em vigor rapidamente sempre que o risco ou a função se alterem.
- Isolamento de sistemas antigos: os dispositivos antigos continuam a existir, pelo que a plataforma precisa de formas controladas de os ligar sem uma exposição alargada da rede.
Para as equipas que avaliam as opções de arquitetura nesta área, o guia da Purple em https://www.purple.ai/en-GB/guides/identity-based-networking-explained é uma introdução útil sobre a aplicação de controlos baseados em identidade em redes sem fios.
Um exemplo neste mercado é a Purple, que suporta acesso sem palavra-passe para convidados e funcionários, integra-se com fornecedores de identidade como o Entra ID e Okta, e inclui controlos multi-tenant, tais como iPSK e isolamento de SSO para ambientes de recintos. Esse tipo de modelo é frequentemente mais fácil de governar do que o acesso de convidados com partilha de palavra-passe combinado com ferramentas separadas de autenticação de funcionários.
Os controlos de segurança devem sobreviver às condições reais do local
Os ambientes de hotelaria e retalho são desorganizados por natureza. Os dispositivos chegam de vários fornecedores. Os prestadores de serviços precisam de acesso temporário. Os inquilinos partilham infraestrutura. Os convidados esperam que o WiFi funcione imediatamente. Os funcionários rodam e nem todos os pontos de extremidade suportam métodos modernos igualmente bem.
É por isso que a teoria limpa muitas vezes colapsa no local.
Vale a pena ler uma análise prática dos IoT security challenges comuns, pois reflete os tipos de vulnerabilidades que as equipas herdam quando o crescimento dos dispositivos ultrapassa a governação.
A plataforma certa não elimina a complexidade. Ela contém-na. Dá a cada utilizador e dispositivo uma identidade defensável e transforma o controlo de acessos num processo operacional em vez de uma coleção de exceções.
Plataformas IoT em Ação nos Setores do Reino Unido
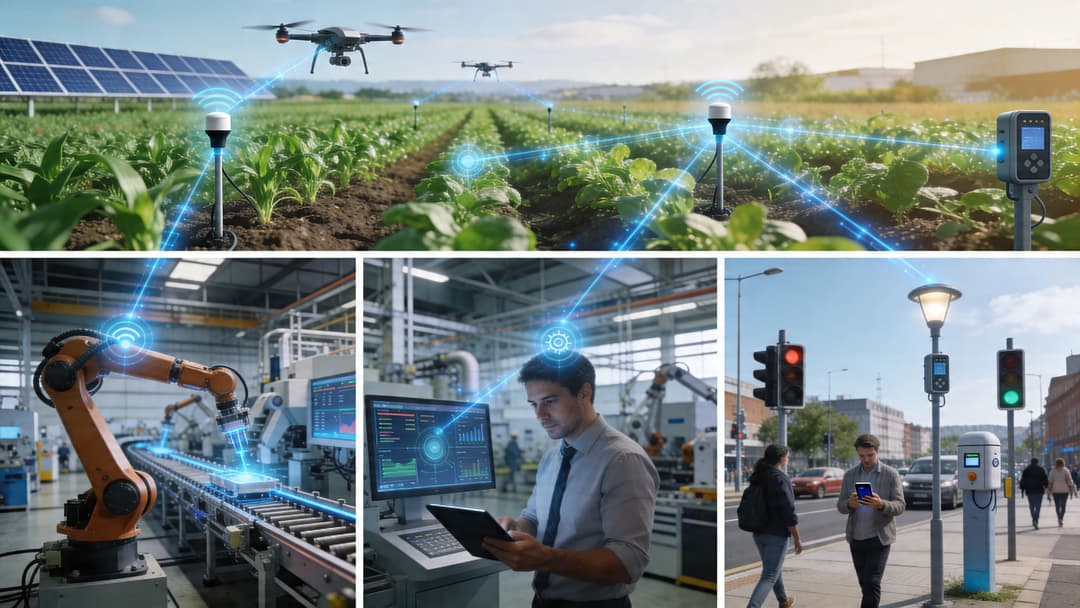
A maioria das discussões sobre plataformas torna-se demasiado abstrata. O valor torna-se mais claro quando se observa como diferentes setores utilizam os mesmos blocos de construção para objetivos muito distintos.
Hotelaria
Um hotel não precisa de mais funcionalidades "inteligentes" desconetadas. Precisa de operações coordenadas.
Uma configuração madura pode ligar a chegada de convidados, o estado do quarto, a identidade dos funcionários e os controlos do edifício para que o serviço pareça fluido em vez de remendado. O resultado útil não é a novidade. São menos atrasos no check-in, menos problemas de preparação dos quartos e menos chamadas para a receção porque os sistemas não estão em conflito uns com os outros.
Neste setor, a identidade importa a dobrar. Os hóspedes precisam de um acesso com pouca fricção. A equipa precisa de um acesso controlado que muda consoante a função e a localização. Os recintos multi-inquilino adicionam outra camada porque os sistemas internos, as concessões de retalho, as operações de eventos e o tráfego de hóspedes podem coexistir numa única propriedade.
Retalho
As equipas de retalho abordam frequentemente a IoT de duas direções em simultâneo.
As operações querem dispositivos ligados que melhorem a visibilidade do stock, a manutenção das lojas e a consistência dos locais. As equipas comerciais querem uma melhor perceção dos padrões de movimento e permanência dos clientes. Ambas dependem de uma plataforma que consiga processar sinais de múltiplos sistemas e torná-los utilizáveis sem transformar a rede numa falha de segurança.
A armadilha reside em comprar soluções pontuais em que cada uma resolve um problema específico. Prateleiras inteligentes, quiosques, câmaras e análise de WiFi podem funcionar de forma independente, mas mesmo assim criam uma confusão de governação.
Cuidados de Saúde
A saúde é o setor onde o "acesso fácil" e o "acesso seguro" necessitam do equilíbrio mais cuidadoso.
A monitorização remota, os dispositivos clínicos conectados e os serviços digitais para doentes parecem todos simples até que o fluxo de autenticação exclua parte da população de doentes. Isso não é uma questão secundária. Pode descarrilar todo o programa.
Um desafio crítico no Reino Unido é a exclusão digital. Estima-se que 22% dos adultos do Reino Unido carecem de competências digitais básicas, e um estudo da Deloitte UK de 2025 revelou que 40% dos projetos-piloto de IoT em hospitais do Reino Unido falharam devido a barreiras de usabilidade, o que torna os Captive Portals desajeitados e os fluxos de trabalho dependentes de smartphones num risco operacional real, e não apenas numa má opção de design (The King’s Fund sobre exclusão digital nos cuidados de saúde).
Na saúde, uma plataforma não tem sucesso por ser rica em funcionalidades. Tem sucesso quando doentes, visitantes, clínicos e dispositivos a conseguem utilizar em segurança sem fricção evitável.
Isto tem implicações diretas para a autenticação. Se o acesso pressupõe que cada doente tem a mesma confiança digital, a plataforma pode aumentar a desigualdade ao mesmo tempo que afirma modernizar os cuidados de saúde.
Habitação residencial e gerida
O arrendamento de nova construção (build-to-rent), as residências de estudantes e outros ambientes residenciais geridos situam-se algures entre as redes empresariais e a hotelaria.
Os residentes esperam uma simplicidade semelhante à de casa. Os operadores precisam de controlo em toda a propriedade. Os prestadores de serviços, a equipa, os dispositivos comuns e os terminais dos residentes necessitam todos de um tratamento diferente. As credenciais partilhadas tradicionais não escalam bem aqui porque diluem a responsabilidade e criam um trabalho de suporte constante.
A plataforma certa transforma isto em política em vez de improvisação. O acesso de residentes pode parecer simples, enquanto os controlos de back-end permanecem segmentados e auditáveis.
Como Avaliar e Escolher a Plataforma Certa
Adquirir uma plataforma de IoT raramente é uma decisão estritamente tecnológica. É uma decisão de modelo operacional a longo prazo.
Os maiores erros acontecem habitualmente quando as equipas pontuam listas de funcionalidades em vez de testarem o comportamento da plataforma no seu ambiente real. Uma demonstração polida pode ocultar um provisionamento fraco, integrações complexas ou controlos de segurança que falham numa utilização multi-tenant.
Comece com a sua realidade operacional
Antes de comparar fornecedores, defina o ambiente de forma realista.
Liste as coisas que costumam ser desvalorizadas:
- Parque de hardware misto: inclua pontos de acesso, IoT legado, equipamentos instalados por prestadores de serviços e dispositivos partilhados
- Ambiente de identidade: determine se já depende do Entra ID, Okta, Google Workspace ou de múltiplas origens
- Modelo de site: inquilino único, multi-inquilino, franchisado, gerido ou misto
- Utilizadores empresariais: quem necessita dos dados e que medidas irão tomar a partir deles
- Modelo de suporte: quem será responsável pelos incidentes, alterações de políticas e integração após a entrada em funcionamento
Se saltar este passo, comprará para o cenário ideal em vez de comprar para o cenário real que gere.
Avalie as partes que criam carga administrativa
Um fornecedor pode parecer forte na conetividade principal e ser fraco na governação.
Particularmente no setor da hotelaria do Reino Unido, a segurança multi-tenant é uma lacuna de avaliação fundamental, apesar do crescimento anual de 25% na adoção de IoT, e as plataformas precisam de suporte para controlos como iPSK para dispositivos legados e SSO para funcionários em ambientes de hotel partilhados. A Gartner também observa que os modelos legados de RADIUS custam o dobro a manter, razão pela qual as abordagens sem palavra-passe merecem uma análise séria sempre que a simplicidade operacional afete o ROI (documento alojado pelo NIST que faz referência a esta lacuna de avaliação na hotelaria).
Isso deve mudar o que testa.
Não pergunte apenas se a plataforma suporta uma funcionalidade. Pergunte quanta administração essa funcionalidade cria.
As perguntas que vale a pena fazer nas sessões com fornecedores
Utilize cenários reais, não perguntas genéricas.
Peça ao fornecedor para demonstrar:
Integração de dispositivos para um novo site
Inclua uma classe de dispositivo moderna e uma classe legada. Observe como a identidade, a atribuição de nomes, o agrupamento e a política são aplicados.
Uma alteração de função de funcionário
Deve analisar como o acesso muda quando os atributos do diretório são alterados. Se a revogação exigir trabalho manual, isso é um sinal de alerta.
Um fluxo de convidado ou visitante
Em empresas com espaços físicos, a fricção na primeira ligação transforma-se rapidamente num problema operacional.
Uma divisão de política multi-tenant
Pergunte como a plataforma separa um inquilino, concessão ou departamento de outro sem criar uma proliferação de VLAN e gestão de exceções.
Integração nas suas ferramentas existentes
Isto inclui fluxos de trabalho de suporte técnico, conectores de CRM e a qualidade de exportação ou da API.
Conselho de compra: se um fornecedor não conseguir demonstrar um caso de exceção realista, provavelmente espera que a sua equipa o resolva após a aquisição.
Uma lista de verificação de pontuação prática
Pode transformar as conversas de aquisição numa tabela de avaliação prática com uma lista de verificação curta.
- Controlo de identidade: A plataforma consegue autenticar tanto utilizadores como dispositivos com métodos adequados a cada um?
- Velocidade de revogação: Quando uma função ou estado de um dispositivo muda, com que rapidez a política é atualizada?
- Suporte a sistemas legados: Os dispositivos mais antigos podem ser geridos em segurança sem credenciais partilhadas genéricas?
- Isolamento multi-tenant: O pessoal, os convidados, os inquilinos e os sistemas operacionais podem coexistir sem sobreposição de políticas?
- Interoperabilidade de fornecedores: Funciona com o seu parque de rede e sistemas de negócio sem necessidade de desenvolvimento personalizado complexo?
- Clareza operacional: A sua equipa de suporte consegue compreendê-la e geri-la no dia a dia?
- Esforço de implementação: O caminho para a produção é realista face aos seus recursos internos disponíveis?
- Relatórios e dados: As equipas que não são da área de redes conseguem utilizar as informações para tomar decisões?
- Qualidade do suporte: Existe ajuda credível na implementação, documentação e processos de escalada quando as coisas correm mal?
- Custo real: O que é que isto exigirá em tempo interno, manutenção e gestão de exceções ao longo da vigência do contrato?
A escolha certa é normalmente a plataforma que remove a maior parte do atrito contínuo, mantendo a identidade e a política sob controlo. É isso que protege a margem, reduz o esforço de suporte e torna as propriedades conectadas geríveis à escala.
Se a sua equipa está a tentar substituir palavras-passe partilhadas, simplificar o acesso de convidados e funcionários, e aplicar controlos baseados em identidade em locais multi-inquilino, vale a pena analisar a Purple. Esta foca-se na autenticação WiFi segura e sem palavra-passe e em redes baseadas em identidade para os setores da hotelaria, retalho, saúde, transportes, eventos e ambientes residenciais, com suporte para OpenRoaming, Passpoint, integrações de diretório, analítica e controlos de dispositivos legados, tais como iPSK.