
Lista de verificação de fornecedores de WiFi para grupos de clínicas veterinárias: salas de espera para clientes, dispositivos clínicos e implementação em múltiplos locais
Poderá pré-selecionar fornecedores de WiFi para clínicas veterinárias com base em nove perguntas concretas e separar os dispositivos de clientes, colaboradores e dispositivos clínicos em cada local. Poderá depois aplicar um modelo de grupo único a cada clínica que adquirir. O guia também fornece um teste de aceitação, uma lista de resolução de problemas e as rubricas de custos a orçamentar.
Parte da nossa série principal: Segurança e autenticação de WiFi empresarial: o guia completo →
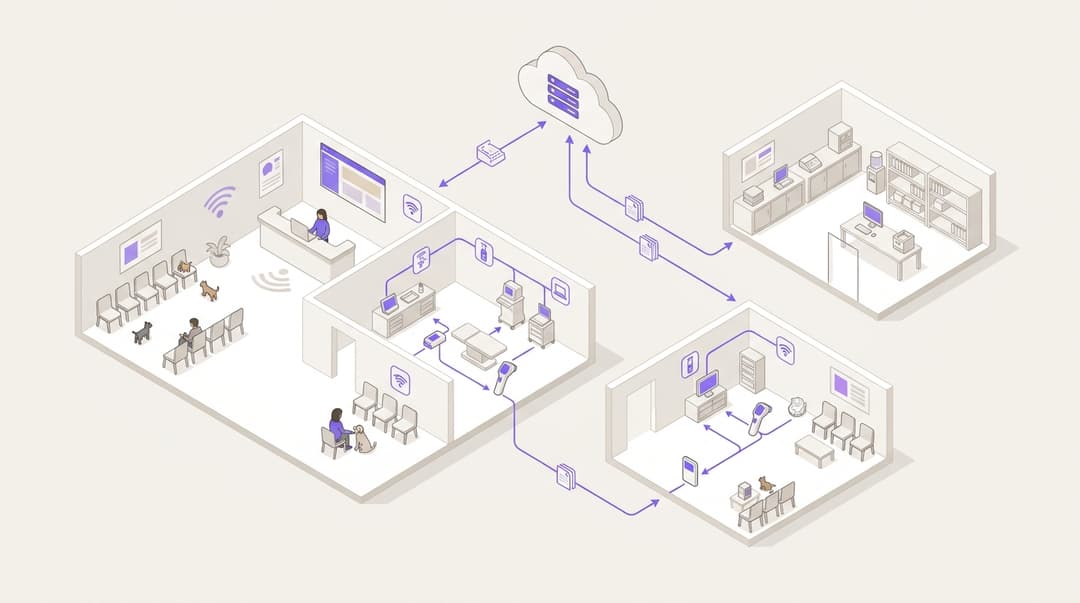
Um grupo de clínicas veterinárias necessita de três redes distintas em cada espaço. O WiFi para clientes serve a sala de espera. O WiFi para colaboradores serve veterinários, enfermeiros e a receção. Uma rede com acesso restrito suporta os dispositivos de imagiologia, laboratório e de gestão da clínica. Escolha um fornecedor que os separe por identidade, filtre a rede de clientes e aplique um único modelo a cada clínica que adquirir.
O que deve garantir a configuração de WiFi de uma clínica veterinária?
Uma clínica veterinária é um pequeno espaço clínico com uma sala de espera pública à entrada. Os clientes aguardam com animais de estimação ansiosos e um telemóvel na mão. Por trás da receção estão os sistemas que gerem o funcionamento da clínica:
- software de gestão da clínica
- radiografia digital e ecografia
- analisadores laboratoriais internos
- impressoras de etiquetas e terminais de pagamento
A sala de espera e a sala de preparação partilham o mesmo edifício e, frequentemente, os mesmos pontos de acesso. No entanto, nunca devem partilhar a mesma rede.
Esse é o principal teste para fornecedores de WiFi para clínicas veterinárias. O seu fornecedor tem de fornecer a cada grupo de utilizadores e dispositivos a sua própria rede, com o seu próprio método de início de sessão, o seu próprio alcance e a sua própria filtragem. Depois, tem de replicar essa estrutura em todas as clínicas do grupo, incluindo aquelas que ainda não adquiriu.
Um telemóvel na sala de espera é um dispositivo não gerido. Não sabe o que está instalado nele. Numa rede plana, onde todos os dispositivos conseguem ver os restantes, um telemóvel comprometido pode sondar a sua consola de raio-X ou o servidor de gestão da clínica. A segmentação elimina esse caminho.
Também apoia os cinco controlos técnicos do programa governamental britânico Cyber Essentials, que incluem firewalls e controlo de acesso de utilizadores. O mesmo princípio aplica-se a vários contextos clínicos, conforme abordado na nossa página de Saúde.
De que redes necessita uma clínica veterinária e quem utiliza cada uma?
| Rede | Quem a utiliza | Como acedem | O que pode alcançar | Filtragem |
|---|---|---|---|---|
| WiFi para clientes | Donos de animais de estimação e visitantes na sala de espera | Início de sessão por portal cativo com opções de consentimento consciente | Apenas Internet, com isolamento de clientes | Purple Shield, categorias seguras para a família e bloqueio de ameaças |
| WiFi para colaboradores | Veterinários, enfermeiros, receção, veterinários substitutos | IEEE 802.1X com identidade de trabalho, ou uma iPSK pessoal | Sistema de gestão da clínica, e-mail, Internet | Purple Shield, categorias adequadas ao trabalho e bloqueio de ameaças |
| Dispositivos clínicos | Raio-X digital, ecografia, analisadores laboratoriais, impressoras de etiquetas | Chave exclusiva por dispositivo num nome de rede dedicado, ou uma porta com fios | Apenas sistema de gestão da clínica e endpoints de suporte de fornecedores indicados | Lista de permissões na firewall, sem Internet geral |
| Pagamentos | Terminais de pagamento | Por cabo, rede móvel ou uma rede dedicada | Apenas o fornecedor de pagamentos | Mantida fora de todas as três redes acima |
É necessário definir alguns termos aqui:
- O IEEE 802.1X é a norma para controlo de acesso à rede baseado em portas. Cada pessoa inicia sessão com as suas próprias credenciais, verificadas por um servidor RADIUS (Remote Authentication Dial-In User Service).
- Um portal cativo é a página de início de sessão que um visitante vê antes de obter acesso à Internet.
- O iPSK e o PPSK (chave pré-partilhada de identidade ou privada) fornecem a cada pessoa ou dispositivo uma palavra-passe exclusiva no mesmo nome de rede.
- Uma VLAN (rede local virtual) separa o tráfego de forma lógica em comutadores e pontos de acesso partilhados.
Do que necessita antes de escolher um fornecedor?
Reúna cinco elementos antes de falar com qualquer fornecedor. Eles determinam o que pode implementar e com que rapidez.
- Um inventário de hardware por clínica. Registe os pontos de acesso, comutadores, firewall e linha de banda larga em cada local. A Purple é agnóstica em relação ao hardware. Funciona como uma sobreposição na nuvem sobre Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Se as suas clínicas já utilizarem algum destes equipamentos, não é necessário fazer uma substituição total. O nosso artigo no blogue sobre porque é que a sua próxima atualização de WiFi não necessita de novo hardware explica os motivos.
- Uma lista de dispositivos clínicos. Para cada consola de imagiologia, analisador e impressora, anote se a ligação é feita por cabo ou WiFi. Verifique se suporta 802.1X e qual o fornecedor que lhe presta suporte de forma remota.
- O seu fornecedor de identidade. A Purple integra-se com Microsoft Entra ID, Okta e Google Workspace. O acesso dos colaboradores deve acompanhar as contas que já gere nessas plataformas.
- O seu processo de entradas, transferências e saídas de colaboradores. Saiba onde são registadas as novas contratações, as transferências entre clínicas e as saídas. Inclua a forma como contrata veterinários substitutos.
- Um responsável pelos dados para o início de sessão de clientes. Alguém deve ser responsável pelo aviso de privacidade e pela redação do consentimento na página de início de sessão de WiFi para clientes, ao abrigo do UK GDPR.
A lista de verificação de fornecedores
Coloque estas questões a todos os fornecedores pré-selecionados. Uma resposta negativa a qualquer uma das primeiras cinco é motivo para descartar o fornecedor.
- Funciona nos pontos de acesso já existentes em cada clínica e nas marcas que é provável que venha a herdar?
- Consegue colocar os dispositivos dos clientes, dos colaboradores e clínicos em redes separadas a partir de um modelo central?
- O acesso dos colaboradores segue a identidade do Microsoft Entra ID, Okta ou Google Workspace, para que um veterinário que trabalhe em quatro clínicas tenha apenas um início de sessão?
- Consegue revogar o acesso de quem sai uma única vez, para todos os locais, numa só ação?
- Os dispositivos que não conseguem executar o 802.1X podem obter chaves exclusivas em vez de uma palavra-passe partilhada?
- Filtra as redes de clientes e de colaboradores, com categorias seguras para famílias na sala de espera?
- O início de sessão de clientes está em conformidade com o GDPR, com opções de adesão por escolha consciente em vez de caixas pré-validadas?
- O fornecedor possui as certificações ISO 27001 e Cyber Essentials? A Purple possui ambas, além da certificação B Corp.
- Consegue adicionar um novo local adquirido a partir do modelo sem ter de recriar as políticas manualmente?
Como configurar as redes de clientes, colaboradores e clínicas?
O Purple Access disponibiliza as redes de clientes, de funcionários e de dispositivos clínicos, com separação entre elas em todas as clínicas. O Purple Shield filtra as redes de clientes e de funcionários. A configuração passo a passo varia consoante o fornecedor do ponto de acesso, pelo que deve seguir a documentação de suporte do Purple para o seu hardware. As decisões de conceção abaixo aplicam-se independentemente do que utilizar.
Passo 1: criar a rede de clientes na sala de espera
Transmita um único nome de rede para clientes, personalizado com o nome do grupo ou da clínica. Encaminhe-o para a sua própria VLAN apenas com acesso à Internet. Ative o isolamento de clientes, para que um telemóvel na sala de espera não consiga ver outro.
Utilize um portal cativo para o início de sessão. O Purple Guest WiFi recolhe o consentimento através de opções conscientes de adesão (opt-in), permitindo que o cliente escolha se deseja receber comunicações da clínica. Os dados próprios baseados em consentimento são úteis para um grupo veterinário: lembretes de reforço de vacinas, aberturas de novas clínicas e ofertas de planos de saúde. O nosso guia sobre a estratégia de dados próprios para espaços no Reino Unido explica como criar essa lista em conformidade com a lei.
Mantenha o início de sessão breve. Um tutor preocupado a segurar a trela de um cão não irá preencher um formulário longo.
Passo 2: dar aos veterinários e enfermeiros um acesso que os acompanhe
Veterinários, enfermeiros e profissionais temporários trabalham frequentemente em várias clínicas durante a semana. Uma palavra-passe partilhada para funcionários por local não é suficiente. Acabam por acumular uma lista de palavras-passe, estas vão parar aos quadros brancos da receção e ninguém as altera quando alguém sai da empresa.
As Identity-Based Networks do Purple associam o acesso à pessoa, e não ao edifício. Com o SecurePass, os funcionários iniciam sessão através do IEEE 802.1X no seu fornecedor de identidade através do RADIUS na cloud. As mesmas credenciais funcionam em todas as clínicas. Utilize o WPA3-Enterprise onde os dispositivos o suportem.
O método mais robusto é o EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), que utiliza um certificado no dispositivo em vez de uma palavra-passe. O PEAP (Protected EAP) utiliza um nome de utilizador e uma palavra-passe dentro de um túnel encriptado. É mais fácil de implementar em telemóveis pessoais, mas as credenciais podem ser alvo de phishing.
| Método de acesso de funcionários | Como alguém se liga | Revogar o acesso de quem sai | Funciona em várias clínicas | Mais adequado para |
|---|---|---|---|---|
| Palavra-passe partilhada por local | Uma palavra-passe, conhecida por todos nesse local | Alterar a palavra-passe em todos os locais e informar todas as outras pessoas | Não, uma palavra-passe por clínica | Nada num grupo clínico |
| iPSK ou PPSK | Uma chave exclusiva por pessoa ou dispositivo | Eliminar essa chave específica de forma centralizada | Sim, se as chaves forem emitidas centralmente | Telemóveis pessoais e dispositivos sem 802.1X |
| 802.1X com PEAP via SecurePass | Nome de utilizador e palavra-passe de trabalho | Desativar a conta no seu fornecedor de identidade | Sim, o mesmo início de sessão em todo o lado | Parques mistos em transição para certificados |
| 802.1X com EAP-TLS via SecurePass | Certificado emitido para um dispositivo gerido | Desativar a conta ou revogar o certificado | Sim, automático em todos os locais | Portáteis e tablets geridos pelo grupo |
Para prestadores de serviços temporários ou médicos veterinários substitutos, conceda um acesso com limite temporal que termine quando o contrato acabar. As transferências internas não requerem qualquer alteração, pois o respetivo acesso acompanha o colaborador para a nova clínica.
Passo 3: isole os dispositivos de imagiologia, laboratório e gestão da clínica
O equipamento clínico é onde reside o risco. Os analisadores e as consolas de imagiologia mais antigos utilizam frequentemente sistemas operativos desatualizados e não conseguem executar um suplicante 802.1X - o software de que um dispositivo necessita para aceder a uma rede 802.1X. Não os coloque na rede de colaboradores por mera conveniência.
Atribua aos dispositivos clínicos o seu próprio nome de rede e VLAN. Emita uma chave exclusiva para cada dispositivo através de iPSK, permitindo remover um dispositivo sem afetar os restantes. Ligue por cabo sempre que possível. Em seguida, defina regras de firewall que permitam a esta VLAN aceder unicamente a:
- sistema de gestão da clínica, no local ou na cloud
- endpoints identificados de suporte remoto do fornecedor de cada dispositivo
- repositório de imagens DICOM (Digital Imaging and Communications in Medicine), caso o seu sistema de imagiologia utilize um
Nada na rede de clientes deve ter encaminhamento para esta VLAN. O nosso guia sobre como proteger uma rede empresarial aborda os princípios de segmentação com maior profundidade.
Mantenha os terminais de pagamento automáticos (TPA) separados de todas as três redes. A norma PCI DSS considera redes devidamente segmentadas fora do âmbito da avaliação de dados de titulares de cartões. Um terminal ligado à rede de clientes coloca toda a rede de clientes dentro desse âmbito.
Passo 4: aplique uma filtragem adequada a uma sala de espera
Há crianças nas salas de espera veterinárias. Configure o Purple Shield na rede de clientes para bloquear conteúdos para adultos, jogos de azar, malware e domínios de phishing. Configure-o na rede de colaboradores para bloquear malware e phishing, com regras de categorias aprovadas pelos gestores da sua clínica.
A lógica familiar é idêntica àquela que os grupos de restauração e bares aplicam aos seus estabelecimentos. A nossa lista de verificação de fornecedores de WiFi para grupos de restauração aborda este tema em detalhe. Defina uma política de filtragem única a nível de grupo e aplique-a em todo o lado. Não permita que cada clínica crie a sua própria política.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Como implementar uma norma única em todas as clínicas adquiridas?
O WiFi de um grupo veterinário falha frequentemente aquando de uma aquisição. Cada nova clínica chega com o seu próprio router, a sua própria palavra-passe e a sua própria consola de raios X esquecida. Trate a rede como parte do plano de integração, a par da migração do sistema de gestão da clínica.
Crie um modelo único que contenha:
- os três nomes de rede
- o desenho de VLAN e as regras de firewall
- a página de início de sessão dos clientes
- as políticas de filtragem do Shield
- a política de acesso dos colaboradores
Depois, siga a mesma sequência em cada nova unidade:
- Levantamento. Registe o hardware e todos os dispositivos clínicos ligados durante a primeira semana.
- Decisão sobre hardware. Mantenha os pontos de acesso existentes se constarem da lista de compatibilidade. Substitua routers de banda larga domésticos e equipamentos não geridos por uma marca suportada.
- Aplicação do modelo. Crie a unidade no Purple e associe o modelo do grupo. Sem necessidade de reconfiguração local.
- Mover os dispositivos clínicos. Atribua uma chave exclusiva a cada dispositivo e mova-o para a VLAN clínica. Teste cada um deles com a equipa da clínica antes de desativar a rede antiga.
- Mudar os colaboradores para a gestão por identidade. Os colaboradores iniciam sessão com as suas contas de grupo desde o primeiro dia. A palavra-passe partilhada antiga é desativada.
- Desativar as redes antigas. Desative todos os nomes de redes legadas que a clínica utilizava anteriormente.
Os grupos hoteleiros que adquirem propriedades enfrentam o mesmo problema, e a mesma abordagem com base em modelos funciona para eles, como mostra a nossa página sobre Hotéis.
Como verificar se a separação funciona?
Execute o mesmo teste de aceitação em todas as clínicas e registe o resultado.
- A partir da rede de clientes, tente aceder ao servidor de gestão da clínica, a cada consola de imagiologia e a cada analisador. Todas as tentativas devem falhar.
- A partir de um telemóvel de cliente, tente aceder a um segundo telemóvel na rede de clientes. O isolamento de clientes deverá bloquear a tentativa.
- A partir da rede de clientes, carregue uma página de teste numa categoria bloqueada. O Shield deverá bloqueá-la.
- A partir da rede de colaboradores, inicie sessão como um veterinário de outra clínica. O acesso deverá funcionar sem novas credenciais.
- Desative uma conta de teste no seu fornecedor de identidade. Confirme que já não consegue aceder à rede de colaboradores em nenhuma localização.
- A partir da VLAN clínica, confirme que cada dispositivo acede ao sistema de gestão da clínica e ao respetivo endpoint de suporte do fornecedor, e a mais nada.
Repita o teste após qualquer alteração na firewall ou nos pontos de acesso, e uma vez por ano no âmbito da sua renovação do Cyber Essentials.
O que pode correr mal e como resolver?
Um analisador de laboratório perde a ligação após a migração
O dispositivo estava provavelmente a utilizar um endereço fixo ou um nome de rede pré-configurado. Consulte a documentação do fornecedor, reconfigure o dispositivo para a sua chave exclusiva e confirme se a firewall permite o respetivo endpoint de suporte do fornecedor. Combine uma hora com a clínica em que o analisador não esteja em utilização.
Um veterinário substituto não consegue ligar-se na sua segunda clínica
O acesso foi atribuído por localização e não por identidade. Mova o acesso do profissional substituto para uma política ao nível de todo o grupo vinculada à sua conta, com uma data de fim, para que funcione em todo o lado.
As impressoras de etiquetas estão na rede de clientes
As impressoras são frequentemente adicionadas por quem estiver mais próximo. Mova-as para a VLAN clínica, atribua chaves exclusivas e atualize as definições de impressora do sistema de gestão da clínica.
O portal cativo não é apresentado em alguns telemóveis
As regras de filtragem ou de firewall podem bloquear os domínios que os telemóveis utilizam para detetar uma página de início de sessão. Confirme que os domínios de início de sessão são permitidos antes da autenticação. De seguida, volte a testar em iOS e Android.
A palavra-passe partilhada antiga continua a funcionar
O nome de rede legado de uma clínica adquirida ainda está a ser transmitido por um router esquecido. Encontre-o através de uma pesquisa de WiFi no edifício e, em seguida, remova o dispositivo ou desligue a rede.
Um terminal de pagamento aparece no WiFi de clientes
Mova-o imediatamente para uma porta com fios, ligação móvel ou para a sua própria rede. Depois, verifique o seu âmbito de PCI DSS junto do seu adquirente.
Como é que isto funciona na prática?
Os três exemplos práticos abaixo são projetos ilustrativos e não implementações com nomes reais. Mostram como a abordagem se aplica no retalho, no setor público e num grupo veterinário em crescimento.
Exemplo prático: um retalhista de animais de estimação com clínicas em loja
Situação. Uma cadeia de Retalho gere 40 lojas, 12 das quais com uma clínica veterinária no espaço comercial. Os clientes utilizam o WiFi da loja. Os equipamentos de imagiologia e laboratório da clínica estão na mesma rede do edifício.
O que foi feito. Os pontos de acesso de cada loja transmitem três redes: WiFi para clientes, WiFi para colaboradores e dispositivos da clínica, cada uma na sua própria VLAN. Os dispositivos da clínica passaram a utilizar chaves exclusivas. A filtragem Shield foi aplicada à rede de clientes. O padrão reflete a separação de inquilinos do nosso guia sobre plataformas de WiFi para centros comerciais.
Resultado. No teste de aceitação em todas as 12 clínicas, um computador portátil no WiFi para clientes não conseguiu aceder a nenhum dos dispositivos da clínica. As redes da loja e da clínica são agora geridas a partir de um único painel de controlo, em vez de duas configurações separadas.
Exemplo prático: um hospital universitário veterinário de ensino
Situação. Uma faculdade universitária de medicina veterinária gere um hospital de pequenos animais aberto ao público. Estudantes, clínicos, tutores de animais e equipamentos de imagiologia partilham o mesmo edifício. Todos os anos, uma nova turma de 150 estudantes passa por lá em estágio curricular.
O que foi feito. Estudantes e clínicos ligaram-se ao WiFi para colaboradores através de 802.1X, associado às contas de Microsoft Entra ID da universidade. Os tutores de animais utilizaram um portal cativo numa rede filtrada para clientes. Os dispositivos de imagiologia e laboratório passaram para a sua própria VLAN com chaves exclusivas.
Resultado. Quando um estágio termina, 150 estudantes perdem o acesso à rede clínica assim que o estado das suas contas é alterado. Isto não exige alterações de palavras-passe nem visitas da equipa de TI.
Exemplo prático: um grupo veterinário que adquire uma clínica a cada dois meses
Situação. Um grupo de 18 clínicas adquire cerca de mais seis por ano. Cada clínica geria o seu próprio router e palavra-passe. Um enfermeiro que prestasse serviço em três locais tinha de guardar três palavras-passe.
O que foi feito. O grupo criou um modelo único e aplicou-o a todas as instalações existentes. Em seguida, transformou a sequência de aquisição em seis etapas num procedimento padrão de cada plano de integração.
Resultado. A revogação de acessos de um colaborador cessante passou de 18 alterações de palavra-passe para uma única ação no fornecedor de identidade. Cada nova clínica atinge o padrão do grupo durante a respetiva visita de integração.
Quanto custa e qual é o retorno?
Os seus custos dividem-se em três linhas:
- Licenciamento. Solicite preços por instalação que acompanhem a escala das aquisições.
- Hardware. Invista apenas onde uma clínica utilize equipamentos não suportados ou de gama de consumo.
- Tempo de integração. Preveja no orçamento o levantamento de equipamentos e a migração dos dispositivos clínicos em cada local.
Como o Purple funciona sobre a infraestrutura existente, as clínicas que já utilizam uma marca suportada não necessitam de investir em pontos de acesso.
O retorno é mais fácil de constatar do que de quantificar:
- A revogação de acessos de colaboradores cessantes passa de uma alteração por instalação para uma única ação.
- Os veterinários substitutos e itinerantes deixam de ter de pedir palavras-passe à receção.
- Os terminais de pagamento segmentados mantêm a rede de clientes fora do âmbito do PCI DSS.
- Os inícios de sessão de clientes com consentimento criam uma lista de dados próprios para lembretes e planos de saúde.
- O WiFi Analytics mostra padrões de visitas em todo o grupo.
O Purple funciona em mais de 80 000 locais ativos em mais de 90 países e regista 500 milhões de utilizadores e inícios de sessão por ano. A mesma plataforma suporta um grupo veterinário de 20 clínicas.
Perguntas frequentes
O Purple funciona com os pontos de acesso que as nossas clínicas já possuem?
Sim, se constarem da lista de equipamentos suportados pelo Purple. O Purple é agnóstico em relação ao hardware e funciona como uma sobreposição na cloud em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. As clínicas que já utilizam qualquer uma destas marcas não precisam de substituir os pontos de acesso. As clínicas adquiridas que utilizem routers de banda larga domésticos ou equipamentos não geridos normalmente necessitam de novos pontos de acesso de uma destas marcas antes de aplicar o modelo do grupo.
Podemos manter os equipamentos de imagiologia e os analisadores de laboratório fora do WiFi de clientes sem os substituir?
Sim. Coloque os dispositivos clínicos no seu próprio VLAN e nome de rede e atribua a cada dispositivo uma chave exclusiva através de iPSK. Isto funciona para dispositivos que não suportam 802.1X. As regras de firewall limitam então o VLAN clínico ao sistema de gestão da clínica e aos pontos finais de suporte de fornecedores específicos. Nada na rede de clientes é encaminhado para estes equipamentos, pelo que os analisadores mais antigos permanecem isolados sem necessidade de atualização de hardware.
Como é que os veterinários temporários obtêm acesso ao WiFi sem uma palavra-passe partilhada?
Os veterinários temporários obtêm acesso por tempo limitado associado à sua própria identidade. Com o Purple SecurePass, iniciam sessão através do IEEE 802.1X utilizando uma conta no Microsoft Entra ID, Okta ou Google Workspace. As mesmas credenciais funcionam em todas as clínicas onde prestem serviço. Quando a colaboração termina, o acesso cessa em simultâneo, eliminando a necessidade de alterar ou partilhar palavras-passe comuns entre locais.
O início de sessão de clientes no WiFi da sala de espera está em conformidade com o GDPR?
Sim, desde que o consentimento seja recolhido devidamente. O Purple WiFi para visitantes (WiFi) recorre a opções de consentimento explícito, pelo que os clientes decidem ativamente se pretendem receber comunicações de marketing da clínica. Nada está pré-selecionado. O Purple está em conformidade com o GDPR e possui certificação ISO 27001. Continua a ser necessário incluir a sua própria política de privacidade na página de início de sessão, gerida por um responsável identificado no seu grupo, que explique como a clínica utilizará os dados do cliente.
A separação das redes ajuda na conformidade com o PCI DSS?
Sim. O PCI DSS considera que as redes devidamente segmentadas estão fora do âmbito da avaliação de dados de titulares de cartões. Os terminais de pagamento numa rede própria (com fios, móvel ou dedicada) mantêm o WiFi de clientes e o WiFi para colaboradores fora do âmbito. Um terminal mantido na rede de clientes faz com que toda a rede seja incluída no âmbito de avaliação. Confirme a definição final do âmbito com a sua entidade adquirente ou com um avaliador de segurança qualificado (QSA).
Quanto tempo demora a integrar uma clínica adquirida nos padrões do grupo?
No hardware compatível, trata-se de uma tarefa de configuração e não de um projeto de implementação. Cria o local no Purple e atribui o modelo de grupo. Em seguida, move cada dispositivo clínico para a sua chave exclusiva. A maior parte do esforço é dedicada ao levantamento e teste dos dispositivos clínicos com a equipa da clínica. Os locais com routers não compatíveis precisam primeiro de novos pontos de acesso, o que acrescenta uma visita de instalação.
Que filtragem deve utilizar a rede da sala de espera de um veterinário?
Utilize uma filtragem segura para toda a família. As crianças frequentam as salas de espera dos veterinários, pelo que o Purple Shield deve bloquear conteúdos para adultos e jogos de azar na rede de clientes, além de domínios de malware e phishing. Aplique uma única política a nível do grupo a todas as clínicas, e não uma versão local em cada local. A rede de colaboradores obtém bloqueio de ameaças e categorias adequadas ao trabalho acordadas pelos gestores da sua clínica.
Definições Principais
IEEE 802.1X
A norma IEEE para controlo de acessos à rede baseado em portas. Define como um suplicante no dispositivo, um autenticador como um ponto de acesso e um servidor de autenticação trocam mensagens EAP antes de o acesso à rede ser concedido.
É assim que veterinários, enfermeiros e prestadores de serviços iniciam sessão com as suas próprias credenciais de trabalho através de SecurePass. Determina se a revogação de um colaborador abrange todas as clínicas do grupo.
RADIUS
Remote Authentication Dial-In User Service, especificado no RFC 2865 do IETF. Transmite dados de autenticação, autorização e atributos entre um servidor de acesso à rede e um servidor central através de UDP.
O Purple utiliza o RADIUS na nuvem para verificar as credenciais dos colaboradores junto do seu fornecedor de identidade, evitando a execução de um servidor RADIUS em cada clínica.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security, especificado no RFC 5216 do IETF. Utiliza autenticação mútua baseada em certificados sobre a estrutura EAP no RFC 3748, pelo que nenhuma palavra-passe é transmitida pela rede.
O método de acesso para colaboradores mais seguro para computadores portáteis e tablets geridos pelo grupo. Revogar o certificado ou desativar a conta remove o acesso em todos os locais.
PEAP
Protected Extensible Authentication Protocol, documentado na especificação MS-PEAP da Microsoft. Envolve uma troca interna de nome de utilizador e palavra-passe, tipicamente MSCHAPv2, dentro de um túnel TLS autenticado pelo servidor.
Mais fácil de implementar em telemóveis pessoais do que os certificados, mas as credenciais podem ser alvo de phishing. Adequado para parques mistos em transição para o EAP-TLS.
iPSK e PPSK
Chaves pré-partilhadas de identidade ou privadas: uma implementação de fornecedor sobre o IEEE 802.11 WPA2 ou WPA3 Personal. Cada pessoa ou dispositivo recebe a sua própria frase de acesso num único nome de rede, mapeada para a sua própria política ou VLAN.
A solução para analisadores, consolas de imagiologia e impressoras que não conseguem executar um suplicante 802.1X. Pode remover um dispositivo sem afetar os restantes.
VLAN
Rede local virtual (Virtual local area network), definida na norma IEEE 802.1Q. Uma etiqueta de ID de VLAN de 12 bits na trama Ethernet separa logicamente o tráfego em comutadores e pontos de acesso partilhados.
O tráfego de clientes, colaboradores e clínico reside, cada um, na sua própria VLAN, mesmo quando a sala de espera e a sala de preparação partilham pontos de acesso.
Portal cativo
Uma página Web intercetada antes de ser concedido o acesso à Internet. Os dispositivos detetam-na testando domínios de verificação conhecidos do sistema operativo, os quais têm de estar acessíveis antes da autenticação.
A página de início de sessão de clientes na sala de espera, onde opções de adesão conscientes recolhem o consentimento ao abrigo do UK GDPR. Domínios de deteção bloqueados são uma razão comum para a página não surgir.
Isolamento de clientes
Uma configuração de ponto de acesso que bloqueia o tráfego de Camada 2 entre dispositivos sem fios na mesma SSID. Cada dispositivo consegue alcançar apenas o gateway e os destinos autorizados a montante.
Impede que um telemóvel na sala de espera comunique com outro e faz parte do teste de aceitação em cada clínica.
WPA3-Enterprise
A certificação de segurança da WPA3 para redes empresariais, construída sobre o IEEE 802.11 e a autenticação IEEE 802.1X. Torna obrigatórias as Protected Management Frames e oferece um modo opcional de segurança de 192 bits.
Utilize-o na rede de colaboradores sempre que os dispositivos o suportem, em conjunto com o início de sessão SecurePass.
DICOM
Digital Imaging and Communications in Medicine, a norma mantida pela NEMA (ISO 12052). Define o formato de ficheiro e o protocolo de rede para armazenar e trocar imagens médicas.
Se a sua imagiologia utiliza um arquivo de imagens DICOM, adicione-o à lista de permissões da firewall da VLAN clínica e nada mais.
Norma PCI DSS
A norma Payment Card Industry Data Security Standard do PCI Security Standards Council. As suas orientações de âmbito consideram que redes devidamente segmentadas estão fora do âmbito da avaliação de dados de titulares de cartões.
Um terminal de pagamento na WiFi de clientes coloca toda essa rede no âmbito. Mantenha os terminais em redes cabladas, móveis ou dedicadas.
Cyber Essentials
O programa governamental do Reino Unido gerido pelo NCSC. Certifica cinco controlos técnicos: firewalls, configuração segura, controlo de acessos de utilizadores, proteção contra malware e gestão de atualizações de segurança.
A segmentação de rede apoia a sua firewall e os controlos de acesso de utilizadores. Repita o teste de separação anualmente como parte da sua renovação.
Exemplos Práticos
Um retalhista de animais de companhia gere 40 lojas, 12 das quais com uma clínica veterinária no espaço comercial. Os clientes utilizam o WiFi da loja e os equipamentos imagiológicos e laboratoriais da clínica partilham a mesma rede do edifício. Como manter os clientes afastados dos dispositivos clínicos?
Os pontos de acesso de cada loja transmitem três redes: WiFi para clientes, WiFi para colaboradores e dispositivos clínicos, cada uma na sua própria VLAN. Os dispositivos clínicos passaram a ter chaves exclusivas, pelo que cada um pode ser removido sem afetar os restantes. A filtragem do Shield foi aplicada à rede de clientes. No teste de aceitação em todas as 12 clínicas, um computador portátil no WiFi para clientes não acedeu a nenhum dos dispositivos clínicos. As redes da loja e da clínica são agora geridas a partir de um único painel de controlo, em vez de duas configurações separadas. Esta estrutura é ilustrativa e não corresponde a uma implementação específica.
Um hospital veterinário universitário está aberto ao público. Estudantes, médicos veterinários, tutores de animais e equipamentos de imagiologia partilham o mesmo edifício, e um novo grupo de 150 estudantes entra em estágio todos os anos. Como gerir os acessos sem alterações constantes de palavras-passe?
Os estudantes e médicos veterinários acederam ao WiFi para colaboradores através do IEEE 802.1X, associado às contas de Microsoft Entra ID da universidade. Os tutores utilizaram um portal cativo numa rede de clientes filtrada. Os dispositivos laboratoriais e de imagiologia mudaram para a sua própria VLAN com chaves exclusivas. Quando um estágio termina, 150 estudantes perdem o acesso à rede clínica através da alteração de estado das respetivas contas. Isto é feito sem alterações de palavras-passe nem visitas da equipa de TI. O acesso segue a identidade, pelo que a rede acompanha o ciclo de vida das contas existente na universidade. Esta estrutura é ilustrativa.
Um grupo de 18 clínicas adquire cerca de seis clínicas adicionais por ano. Cada clínica tinha o seu próprio router e palavra-passe, e um enfermeiro que prestava serviço em três locais tinha de memorizar três palavras-passe. Como uniformizar todos os locais de acordo com um único padrão?
O grupo criou um modelo único que abrange os três nomes de rede, a estrutura de VLAN, as regras de firewall, a página de início de sessão de clientes, as políticas do Shield e a política de acesso dos colaboradores. Aplicou o modelo a cada local existente. Em seguida, transformou a sequência de aquisição de seis passos numa etapa padrão em cada plano de integração, a par da migração do sistema de gestão da clínica. A revogação do acesso de quem sai passou de 18 alterações de palavras-passe para uma única ação no fornecedor de identidade. Cada nova clínica atinge o padrão do grupo durante a visita de integração. Esta estrutura é ilustrativa e não corresponde a uma implementação específica.
Perguntas frequentes
O Purple funciona com os pontos de acesso que as nossas clínicas já possuem?
Sim, se constarem da lista de suporte da Purple. O Purple é agnóstico em relação ao hardware e funciona como um overlay na cloud em Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. As clínicas que já utilizam qualquer uma destas opções não precisam de substituir pontos de acesso. As clínicas adquiridas com routers de banda larga domésticos ou equipamentos não geridos normalmente necessitam de novos pontos de acesso de uma destas marcas antes da aplicação do modelo do grupo.
Podemos manter os equipamentos de imagiologia e analisadores laboratoriais fora do WiFi de clientes sem os substituir?
Sim. Coloque os dispositivos clínicos na sua própria VLAN e nome de rede, atribuindo a cada dispositivo uma chave exclusiva através do iPSK. Isto funciona para dispositivos que não suportam 802.1X. As regras da firewall limitam depois a VLAN clínica ao sistema de gestão da clínica e a endpoints de suporte de fornecedores específicos. Nada na rede de clientes encaminha tráfego para ela, pelo que os analisadores mais antigos se mantêm isolados sem necessidade de atualizar o hardware.
Como obtêm os veterinários substitutos acesso ao WiFi sem uma palavra-passe partilhada?
Os veterinários substitutos recebem acesso por tempo limitado associado à sua própria identidade. Com o Purple SecurePass, iniciam sessão através do IEEE 802.1X utilizando uma conta no Microsoft Entra ID, Okta ou Google Workspace. O mesmo início de sessão funciona em todas as clínicas que cobrem. Quando a prestação de serviços termina, o acesso termina também, e nenhuma palavra-passe partilhada precisa de ser alterada ou divulgada entre locais.
O início de sessão no WiFi de clientes na sala de espera está em conformidade com o GDPR?
Sim, quando o consentimento é recolhido devidamente. O Purple WiFi para visitantes WiFi recorre a opções de adesão consciente, permitindo que os clientes escolham ativamente se pretendem receber comunicações de marketing da clínica. Nada vem pré-selecionado. O Purple está em conformidade com o GDPR e possui certificação ISO 27001. Continua a ser necessário ter o seu próprio aviso de privacidade na página de início de sessão, gerido por um responsável nomeado no seu grupo, detalhando como a clínica utilizará os dados dos clientes.
A separação das redes ajuda no cumprimento do PCI DSS?
Sim. O PCI DSS considera redes devidamente segmentadas fora do âmbito da avaliação de dados de titulares de cartões. Terminais de pagamento na sua própria rede com fios, móvel ou dedicada mantêm o WiFi para clientes e o WiFi para colaboradores WiFi fora do âmbito. Um terminal deixado na rede de clientes coloca toda essa rede no âmbito. Confirme o âmbito final com a sua entidade adquirente ou com um assessor de segurança qualificado.
Quanto tempo demora integrar uma clínica adquirida no padrão do grupo?
Em hardware suportado, trata-se de uma tarefa de configuração e não de um projeto de implementação do zero. Cria a clínica no Purple e atribui o modelo do grupo. Depois, move cada dispositivo clínico para a sua chave exclusiva. A maior parte do esforço reside no levantamento e nos testes dos dispositivos clínicos com a equipa da clínica. Espaços com routers não suportados precisam primeiro de novos pontos de acesso, o que acrescenta uma visita de instalação.
Que filtragem deve utilizar a rede da sala de espera de um veterinário?
Utilize filtragem segura para famílias. As crianças estão presentes nas salas de espera dos veterinários, pelo que o Purple Shield deve bloquear conteúdos para adultos e apostas na rede de clientes, além de domínios maliciosos e de phishing. Aplique uma política única a todo o grupo para todas as clínicas, e não uma versão local em cada espaço. A rede para colaboradores obtém bloqueio de ameaças e categorias adequadas ao trabalho definidas pelos gestores das suas clínicas.
Continue a ler esta série
Lista de verificação de fornecedores de WiFi para grupos dentários: WiFi para pacientes, redes clínicas e implementação em várias clínicas
Utilize esta lista de verificação para selecionar um fornecedor de WiFi para clínicas dentárias que separe as redes de pacientes, colaboradores, clínicas e de pagamentos de forma idêntica em todas as clínicas. Poderá então realizar um projeto-piloto do modelo numa clínica, executar sete verificações de isolamento e implementá-lo em fases. Também saberá quais as evidências de WiFi a manter para o PCI DSS, UK GDPR, DSPT do NHS e Cyber Essentials.
Lista de verificação de fornecedores de WiFi para estaleiros de obras: acesso de empreiteiros, contentores de obra e filtragem de conteúdos
Utilize esta lista de verificação para dividir um estaleiro de obras em redes separadas para trabalhadores, escritório, dispositivos de projeto e sistemas do estaleiro, além de acesso opcional para visitantes. Pode então associar o passe de WiFi de cada trabalhador à sua integração CDM 2015, filtrar os contentores de apoio, isolar o CCTV e a biometria, e replicar a configuração para todos os projetos. Termina com 10 perguntas a fazer aos fornecedores de WiFi para estaleiros de obras.
Lista de verificação para adjudicação de WiFi municipal: WiFi público, 802.1X para colaboradores e filtragem em edifícios municipais
Utilize esta lista de verificação para redigir um concurso de WiFi municipal que possa pontuar: quatro redes separadas, acesso de colaboradores associado ao seu fornecedor de identidade, certificados em dispositivos municipais, filtragem em todos os locais públicos e relatórios de freguesia em linguagem clara. Saberá também que comprovativos solicitar aos concorrentes e quais os oito testes a realizar antes da entrada em funcionamento.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.