
কীভাবে একটি ক্যাম্পাস WiFi নেটওয়ার্ক তৈরি করবেন: একটি বিশ্ববিদ্যালয় IT গাইড
এই প্রযুক্তিগত গাইডটি হাই-ডেন্সিটি ক্যাম্পাস WiFi নেটওয়ার্ক ডিজাইন এবং স্থাপনের জন্য একটি ব্যাপক ব্লুপ্রিন্ট প্রদান করে, যার মধ্যে অ্যাক্টিভ সাইট সার্ভে এবং অ্যাক্সেস পয়েন্ট প্লেসমেন্ট থেকে শুরু করে কন্ট্রোলার আর্কিটেকচার, সিমলেস রোমিং এবং নিরাপদ গেস্ট অনবোর্ডিং পর্যন্ত সবকিছু অন্তর্ভুক্ত রয়েছে। এটি বিশ্ববিদ্যালয় এবং বড় ভেন্যুর IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের জন্য লেখা হয়েছে যাদের এই কোয়ার্টারে একটি ওয়্যারলেস ডিপ্লয়মেন্ট পরিকল্পনা এবং কার্যকর করার জন্য অ্যাকশনেবল নির্দেশিকা প্রয়োজন। এই গাইডটি ডিপ্লয়মেন্ট লাইফসাইকেলের মধ্যে প্রকৃত ইন্টিগ্রেশন পয়েন্টগুলোতে Purple-এর গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মকেও ম্যাপ করে।
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: গেস্ট WiFi গাইড →
Campus network architect and hardware sizer
Size access points, switches, PoE, fibre uplinks and a VLAN plan for a multi-building campus, then copy a starting core switch config.
Three-tier (core, distribution, access) for 12 buildings and 8,500 peak endpoints.
1. Core layer
Two 40/100 Gbps layer 3 switches in an active-active pair (StackWise Virtual, VSX or Virtual Chassis) route between buildings and to the internet edge firewalls.
Core interconnect: 40/100 Gbps
2. Distribution layer
6 switches in redundant pairs aggregate building closets and enforce ACLs, DHCP snooping and dynamic ARP inspection before traffic reaches the core.
Backbone: Dual-fibre ring (ERPS G.8032, sub-50 ms failover)
3. Access and wireless edge
24 multi-gig (2.5 / 5 GbE) PoE switches feed 297 APs and around 90 other PoE devices, with 802.1X, dynamic VLAN assignment and client isolation.
AP PoE load: 8.9 kW
802.1X EAP-TLS or PEAP through eduroam for students and staff, Passpoint and a captive portal for visitors, and mDNS limited to each user group. Guest and visitor VLANs terminate on a captive portal such as Purple, which adds consented sign-in, analytics and an audit trail across every building.
Method and assumptions: indoor APs at 35 peak endpoints per AP for this campus type; outdoor APs at 1.2 per acre (about a 35 m usable radius with roaming overlap). Access switches are 48-port at 80% fill, at least two per building, with 30% extra PoE ports for cameras, phones and door controllers. Internet capacity assumes 5 Mbps per active endpoint and 45% of endpoints active at peak. Building uplinks are sized so one link of a pair carries the building’s peak at 50% or less. Fibre links: ring = one per building, dual-homed star = two per non-core building, full mesh = n(n-1)/2.
Purple adds captive portal sign-in, analytics and consent records on top of the network you already run: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet.
Campus WiFi capacity and architecture planner
Model concurrent device density, internet backhaul bandwidth, access point counts, and VLAN segmentation for university campuses, lecture halls, and student residential MDUs.
এক্সিকিউটিভ সামারি
বিশ্ববিদ্যালয়ের IT টিম এবং ভেন্যু অপারেটরদের জন্য, ক্যাম্পাস WiFi নেটওয়ার্ক এখন আর কোনো অতিরিক্ত সুযোগ-সুবিধা নয় - এটি একটি অত্যন্ত গুরুত্বপূর্ণ অবকাঠামো। আধুনিক উচ্চশিক্ষা পরিবেশের জন্য উচ্চ-ঘনত্ব এবং উচ্চ-থ্রুপুট সম্পন্ন ওয়্যারলেস নেটওয়ার্কের প্রয়োজন যা প্রতি ব্যবহারকারীর একাধিক ডিভাইস, ব্যান্ডউইথ-ভারী অ্যাপ্লিকেশন এবং বিস্তীর্ণ শারীরিক স্থান জুড়ে নির্বিঘ্ন চলাচলকে সমর্থন করে। এই নির্দেশিকাটি একটি অত্যন্ত স্থিতিস্থাপক ক্যাম্পাস ওয়্যারলেস নেটওয়ার্ক তৈরির জন্য প্রয়োজনীয় প্রযুক্তিগত আর্কিটেকচার, স্থাপনার কৌশল এবং অপারেশনাল সেরা অনুশীলনগুলি রূপরেখা প্রদান করে। আমরা ব্যবহারিক বাস্তবায়নের উপর আলোকপাত করছি - RF প্ল্যানিং এবং অ্যাক্সেস পয়েন্ট (AP) নির্বাচন থেকে শুরু করে কন্ট্রোলার আর্কিটেকচার এবং সুরক্ষিত অনবোর্ডিং পর্যন্ত - যা আপনার স্থাপনা থেকে ROI, সম্মতি এবং একটি মসৃণ ব্যবহারকারীর অভিজ্ঞতা নিশ্চিত করে। আপনি একটি একক ভবনে বা মাল্টি-সাইট ক্যাম্পাসে এটি স্থাপন করুন না কেন, এই নীতিগুলি hospitality, retail, healthcare, এবং transport পরিবেশের ক্ষেত্রেও সমানভাবে প্রযোজ্য।
টেকনিক্যাল ডিপ-ডাইভ: আর্কিটেকচার এবং স্ট্যান্ডার্ডস
একটি ক্যাম্পাস ওয়্যারলেস নেটওয়ার্ক তৈরির জন্য টপোলজির প্রতি একটি কাঠামোগত দৃষ্টিভঙ্গি এবং আধুনিক ওয়্যারলেস স্ট্যান্ডার্ডগুলি মেনে চলা প্রয়োজন। আর্কিটেকচার স্তরে নেওয়া সিদ্ধান্তগুলি পরবর্তী সমস্ত কিছুর স্কেলেবিলিটি, নিরাপত্তা এবং কর্মক্ষমতা নির্ধারণ করে।
থ্রি-টিয়ার আর্কিটেকচার
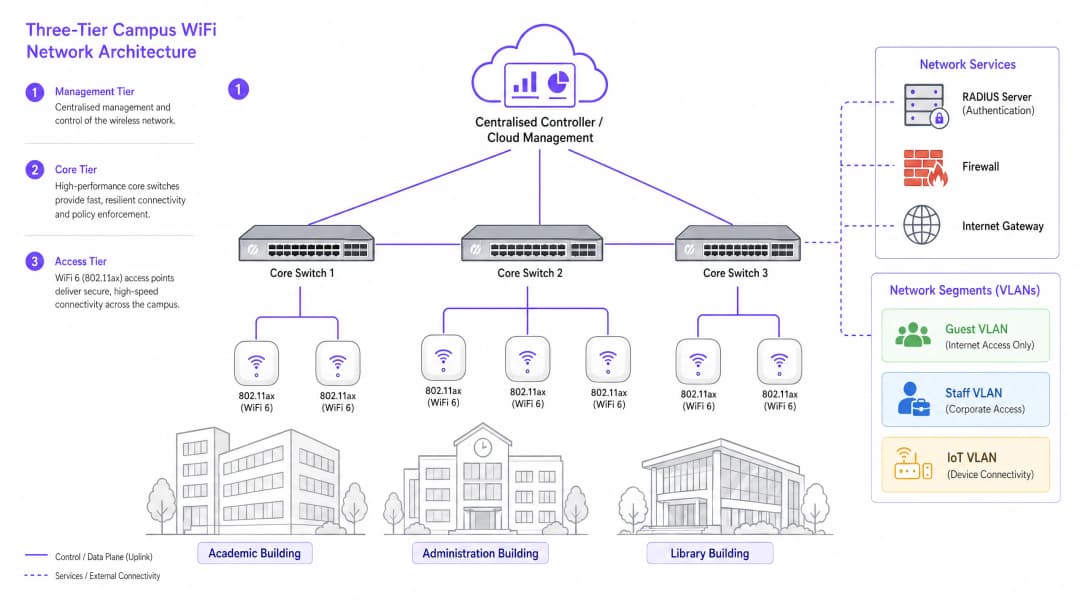
এন্টারপ্রাইজ-গ্রেডের ক্যাম্পাস নেটওয়ার্কগুলি স্কেলেবিলিটি, স্থিতিস্থাপকতা এবং কর্মক্ষমতা নিশ্চিত করতে একটি স্তরযুক্ত, থ্রি-টিয়ার আর্কিটেকচার ব্যবহার করে। তিনটি স্তর নিম্নরূপ:
ম্যানেজমেন্ট/কোর টিয়ার: নেটওয়ার্কের কেন্দ্রীয় স্নায়ুতন্ত্র। এর মধ্যে রয়েছে উচ্চ-ক্ষমতাসম্পন্ন কোর রাউটিং সুইচ এবং কেন্দ্রীয় WLAN কন্ট্রোলার (অন-প্রেমিস বা ক্লাউড-ম্যানেজড যাই হোক না কেন)। কন্ট্রোলারটি সমস্ত AP-এর জন্য RF ম্যানেজমেন্ট, রোমিং হ্যান্ডঅফ, গ্লোবাল পলিসি প্রয়োগ এবং ফার্মওয়্যার ম্যানেজমেন্ট পরিচালনা করে। নতুন স্থাপনার জন্য ক্লাউড-ম্যানেজড কন্ট্রোলারগুলি প্রধান পছন্দ হয়ে উঠেছে, যা মাল্টি-সাইট ম্যানেজমেন্টকে সহজ করে এবং অন-প্রেমিস হার্ডওয়্যার খরচ কমায়।
ডিস্ট্রিবিউশন টিয়ার: অ্যাক্সেস টিয়ার থেকে ট্রাফিককে একত্রিত করে, রাউটিং পলিসি প্রয়োগ করে এবং কোরে ডেটা পাঠানোর আগে রিডান্ডেন্সি প্রদান করে। ছোট ক্যাম্পাসে, এই স্তরটি প্রায়শই কোরের সাথে একত্রিত করা হয়।
অ্যাক্সেস টিয়ার: নেটওয়ার্কের শেষ প্রান্ত, যা Power over Ethernet Plus (PoE+) এজ সুইচ এবং ওয়্যারলেস AP-এর সমন্বয়ে গঠিত। নতুন স্থাপনার জন্য, PoE+ হল ন্যূনতম মানদণ্ড, কারণ WiFi 6 AP-গুলি তাদের পূর্বসূরিদের চেয়ে উল্লেখযোগ্যভাবে বেশি শক্তি খরচ করে।
ওয়্যারলেস স্ট্যান্ডার্ডস এবং ফ্রিকোয়েন্সি ব্যান্ডস
আধুনিক ডেপ্লয়মেন্টের ক্ষেত্রে 802.11ax (WiFi 6) বা WiFi 6E স্ট্যান্ডার্ড ব্যবহার করা উচিত। WiFi 6-এ রয়েছে অত্যন্ত গুরুত্বপূর্ণ হাই-ডেনসিটি সক্ষমতা, যার মধ্যে রয়েছে অর্থোগোনাল ফ্রিকোয়েন্সি-ডিভিশন মাল্টিপল অ্যাক্সেস (OFDMA) - যা একটি একক AP-কে সাব-চ্যানেলের মাধ্যমে একসাথে একাধিক ক্লায়েন্টকে পরিষেবা দেওয়ার সুবিধা দেয় এবং টার্গেট ওয়েক টাইম (TWT) - যা IoT ডিভাইসের ব্যাটারি খরচ কমায়। WiFi 6E এই সক্ষমতাগুলোকে 6GHz ব্যান্ড পর্যন্ত প্রসারিত করে, যা লেগ্যাসি-ডিভাইসের হস্তক্ষেপ থেকে মুক্ত একটি বিশাল ধারাবাহিক স্পেকট্রাম প্রদান করে - যা লেকচার থিয়েটার এবং কনফারেন্স হলের মতো হাই-ডেনসিটি পরিবেশের জন্য একটি উল্লেখযোগ্য সুবিধা।
| স্ট্যান্ডার্ড | ব্যান্ড | সর্বোচ্চ থ্রুপুট | মূল বৈশিষ্ট্যসমূহ | সেরা ব্যবহারের ক্ষেত্র |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | শুধুমাত্র লেগ্যাসি সাপোর্টের জন্য |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | বিদ্যমান ডেপ্লয়মেন্টের জন্য |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | নতুন ক্যাম্পাস ডেপ্লয়মেন্টের জন্য |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | 6GHz স্পেকট্রাম | হাই-ডেনসিটি এবং ভবিষ্যতের সুরক্ষা নিশ্চিত করতে |
নিরাপত্তা এবং প্রমাণীকরণ
নিরাপত্তা অবশ্যই বহুমুখী স্তরের হতে হবে। স্টাফ এবং নিবন্ধিত শিক্ষার্থীদের জন্য, বিশ্ববিদ্যালয়ের আইডেন্টিটি প্রোভাইডারের (Active Directory, LDAP, বা একটি ক্লাউড আইডেন্টিটি সার্ভিস) সাথে যুক্ত 802.1X/EAP প্রমাণীকরণ বাধ্যতামূলক করুন। এটি এনক্রিপ্ট করা, ক্রেডেনশিয়াল-ভিত্তিক অ্যাক্সেস প্রদান করে যা ISO 27001 এবং Cyber Essentials-এর মতো মানদণ্ডগুলোর প্রয়োজনীয়তা পূরণ করে। অস্থায়ী ব্যবহারকারীদের জন্য - যেমন অতিথি শিক্ষাবিদ, কনফারেন্সের প্রতিনিধি এবং সাধারণ জনগণ - একটি সুরক্ষিত Captive Portal প্রয়োজন। একটি শক্তিশালী Guest WiFi সলিউশন সমন্বয় করার মাধ্যমে GDPR-সম্মত অনবোর্ডিং, কাস্টমাইজযোগ্য স্প্ল্যাশ পেজ এবং WiFi Analytics-এর মাধ্যমে অপারেশনালভাবে মূল্যবান তথ্য সংগ্রহ করার সুবিধা নিশ্চিত হয়। সমস্ত ওয়্যারলেস ট্রাফিক বর্তমান স্ট্যান্ডার্ড WPA3 দিয়ে এনক্রিপ্ট করা উচিত, যা এর পূর্বসূরি WPA2-এর তুলনায় ব্রুট-ফোর্স অ্যাটাকের বিরুদ্ধে অনেক বেশি শক্তিশালী সুরক্ষা প্রদান করে। আপনার অ্যাক্সেস পয়েন্টগুলোর নিরাপত্তা ব্যবস্থার একটি বিস্তৃত পর্যালোচনার জন্য, আমাদের Access Point Security: Your 2026 Enterprise Guide গাইডটি দেখুন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন নির্দেশিকা: সাইট সার্ভে থেকে ডেপ্লয়মেন্ট
ক্যাম্পাস নেটওয়ার্ক ডেপ্লয় করা একটি পর্যায়ভিত্তিক প্রক্রিয়া, যার জন্য একটি কেবল টানা বা একটি AP মাউন্ট করার আগে অত্যন্ত সতর্কতার সাথে পরিকল্পনার প্রয়োজন হয়।
পর্যায় ১: অ্যাক্টিভ সাইট সার্ভে
জটিল ক্যাম্পাস পরিবেশের জন্য ফ্লোর প্ল্যান ব্যবহার করে একটি প্রেডিক্টিভ সার্ভে করাই যথেষ্ট নয়। আপনাকে অবশ্যই একটি অ্যাক্টিভ, অন-সাইট RF সার্ভে পরিচালনা করতে হবে। পুরনো বিশ্ববিদ্যালয়ের বিল্ডিংয়ের নির্মাণ সামগ্রী - যেমন পুরু গাঁথুনি, ধাতব জাল, রিইনফোর্সড কংক্রিট - অপ্রত্যাশিত উপায়ে সিগন্যালকে দুর্বল করে দেয়। এই সার্ভেটি RF ডেড জোনগুলো শনাক্ত করে এবং কভারেজ ও ক্যাপাসিটি উভয়ের জন্য সর্বোত্তম AP প্লেসমেন্ট নির্ধারণ করতে সাহায্য করে। এর ফলাফল হিসেবে প্রতিটি ফ্লোরের সিগন্যাল স্ট্রেন্থ, চ্যানেল ইউটিলাইজেশন এবং ইন্টারফেয়ারেন্স লেভেল প্রদর্শনকারী একটি যাচাইকৃত হিট ম্যাপ পাওয়া উচিত।
পর্যায় ২: ক্যাপাসিটি প্ল্যানিং
ঐতিহাসিকভাবে, নেটওয়ার্কগুলি কভারেজের জন্য ডিজাইন করা হয়েছিল - সিগন্যাল যাতে প্রতিটি কোণে পৌঁছায় তা নিশ্চিত করা। আজ, ডিজাইন পরিচালিত হয় capacity বা ক্ষমতার দ্বারা। একটি ৩০০ আসনের লেকচার থিয়েটারে, প্রতি শিক্ষার্থীর জন্য তিনটি ডিভাইস অনুমান করুন: একটি ল্যাপটপ, একটি স্মার্টফোন এবং একটি ট্যাবলেট। এর জন্য একটিমাত্র ওমনিডাইরেকশনাল AP-এর ওপর নির্ভর করার পরিবর্তে রুমটিকে জোনে বিভক্ত করার জন্য ডাইরেকশনাল অ্যান্টেনা সহ হাই-ডেনসিটি AP প্রয়োজন, যা দ্রুত ওভারলোডেড হয়ে যাবে। লেকচার থিয়েটার পরিবেশে হাই-ডেনসিটি ডেপ্লয়মেন্টের জন্য থাম্ব রুল হলো প্রতি ২৫ - ৩০ জন সমসাময়িক ব্যবহারকারীর জন্য একটি AP।
ফেজ ৩: AP প্লেসমেন্ট এবং চ্যানেল প্ল্যানিং
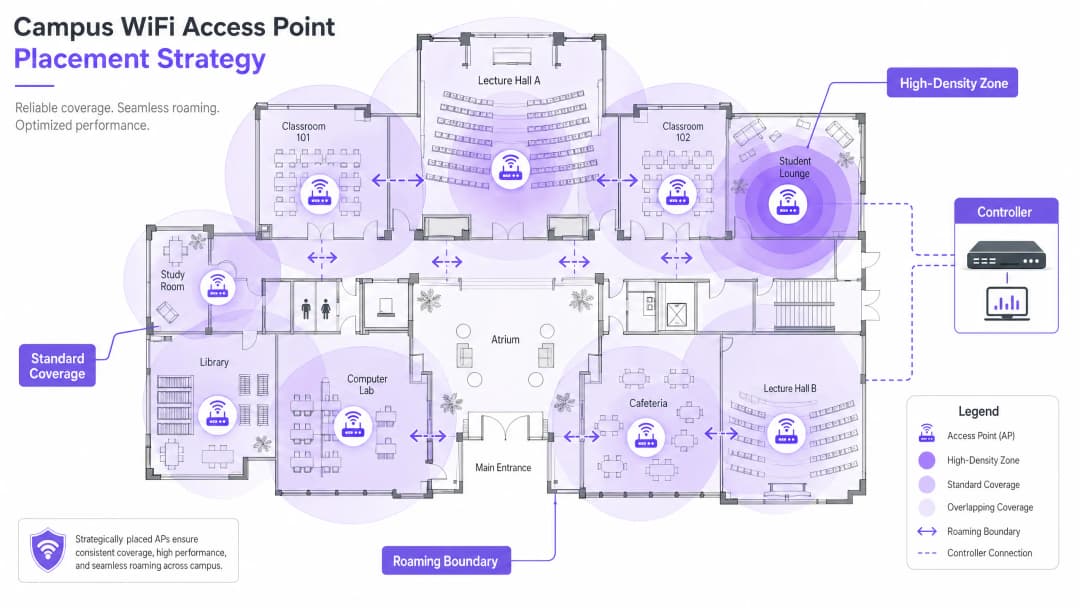
কো-চ্যানেল ইন্টারফারেন্স (CCI) কমানোর জন্য সতর্ক চ্যানেল প্ল্যানিং অত্যন্ত গুরুত্বপূর্ণ। নন-ওভারল্যাপিং চ্যানেল ব্যবহার করুন (২.৪GHz-এ ১, ৬, এবং ১১; ৫GHz এবং ৬GHz-এ ডায়নামিক অ্যাসাইনমেন্ট)। নিশ্চিত করুন যে AP গুলি কৌশলগতভাবে স্থাপন করা হয়েছে - সেগুলিকে সাসপেন্ডেড সিলিংয়ের ওপরে বা এয়ার কন্ডিশনার ডাক্টের পেছনে মাউন্ট করা এড়িয়ে চলুন, যা কার্যক্ষমতা হ্রাস করে। উঁচু সিলিং সহ স্পেসের জন্য, ডাউনওয়ার্ড-ফেসিং ডাইরেকশনাল অ্যান্টেনা সহ AP ব্যবহার করুন।
ফেজ ৪: নিরবচ্ছিন্ন রোমিং কনফিগার করা
ব্যবহারকারীরা যখন বিভিন্ন ভবনের মধ্যে চলাফেরা করেন, তখন তাদের সংযোগগুলি অবশ্যই AP গুলির মধ্যে নিরবচ্ছিন্নভাবে হ্যান্ড অফ হতে হবে। ফাস্ট রোমিং ট্রাইফেক্টা প্রয়োগ করুন: 802.11k (নেইবার রিপোর্ট), 802.11v (BSS ট্রানজিশন ম্যানেজমেন্ট), এবং 802.11r (ফাস্ট BSS ট্রানজিশন)। একসাথে, এই স্ট্যান্ডার্ডগুলি ক্লায়েন্ট ডিভাইসগুলিকে বুদ্ধিমান রোমিং সিদ্ধান্ত নিতে এবং সেকেন্ডের পরিবর্তে মিলিসেকেন্ডে প্রমাণীকরণ হ্যান্ডঅফ সম্পূর্ণ করতে দেয় - যা VoIP এবং রিয়েল-টাইম অ্যাপ্লিকেশনের জন্য অত্যন্ত গুরুত্বপূর্ণ।
ট্রান্সমিট পাওয়ার টিউনিং করা সমানভাবে গুরুত্বপূর্ণ। Tx পাওয়ার খুব বেশি হলে, ক্লায়েন্ট ডিভাইসগুলি আরও কাছাকাছি একটিতে রোমিং করার পরিবর্তে দূরবর্তী AP গুলির সাথে লেগে থাকে ("স্টিকি ক্লায়েন্ট")। ওভারল্যাপিং কিন্তু যথাযথ আকারের কভারেজ সেল তৈরি করতে ট্রান্সমিট পাওয়ার হ্রাস করুন, এবং ডিভাইসগুলিকে দুর্বল সংযোগ ছেড়ে দিতে এবং রোমিং করতে বাধ্য করতে লেগ্যাসি ডেটা রেট (১, ২, ৫.৫ Mbps) নিষ্ক্রিয় করুন।
ফেজ ৫: VLAN সেগমেন্টেশন এবং পলিসি প্রয়োগ
প্রতিটি ব্যবহারকারী শ্রেণীর জন্য ডেডিকেটেড VLAN তৈরি করুন: স্টাফ, শিক্ষার্থী, অতিথি এবং IoT ডিভাইস। IoT ডিভাইসগুলি (বিল্ডিং ম্যানেজমেন্ট সিস্টেম, সিকিউরিটি ক্যামেরা, ডিজিটাল সাইনেজ) কখনই ব্যবহারকারী ডিভাইসের সাথে একটি নেটওয়ার্ক সেগমেন্ট শেয়ার করবে না। VLAN গুলির মধ্যে কঠোর ফায়ারওয়াল নিয়ম প্রয়োগ করুন, শুধুমাত্র ন্যূনতম প্রয়োজনীয় যোগাযোগের অনুমতি দিন। DNS-স্তরের নিরাপত্তা এবং ক্ষতিকারক ডোমেইন থেকে সুরক্ষার জন্য, কীভাবে আপনার নেটওয়ার্ককে শক্তিশালী DNS এবং নিরাপত্তা দিয়ে সুরক্ষিত করবেন সে সম্পর্কে আমাদের গাইড দেখুন।
ক্যাম্পাস পরিবেশের জন্য সেরা অনুশীলনসমূহ
নিম্নলিখিত ভেন্ডর-নিরপেক্ষ সুপারিশগুলি বড় ওয়্যারলেস ডেপ্লয়মেন্টের জন্য ইন্ডাস্ট্রি-স্ট্যান্ডার্ড অনুশীলনের প্রতিনিধিত্ব করে।
ব্যান্ড স্টিয়ারিং: সক্ষম ক্লায়েন্ট ডিভাইসগুলিকে কম জনাকীর্ণ ৫GHz বা ৬GHz ব্যান্ডে পুশ করুন, ২.৪GHz ব্যান্ডটি লেগ্যাসি ডিভাইস এবং লং-রেঞ্জ IoT সেন্সরগুলির জন্য সংরক্ষণ করুন। বেশিরভাগ আধুনিক কন্ট্রোলার স্বয়ংক্রিয় ব্যান্ড স্টিয়ারিং সমর্থন করে।
ন্যূনতম RSSI থ্রেশহোল্ড: কন্ট্রোলারটি এমনভাবে কনফিগার করুন যা কোনো ক্লায়েন্টের সিগন্যাল শক্তি যদি একটি নির্দিষ্ট থ্রেশহোল্ডের (সাধারণত -75 dBm) নিচে চলে যায়, তবে তার কানেকশন বাতিল করে। এটি দুর্বল সিগন্যালের ক্লায়েন্টদের কারণে AP-তে থাকা অন্য সকলের অভিজ্ঞতাকে ব্যাহত করা থেকে বিরত রাখে।
ওয়্যারলেস ইনট্রুশন প্রিভেনশন (WIPS): রোগু AP (শিক্ষার্থী বা কর্মীদের দ্বারা প্লাগ ইন করা ব্যক্তিগত রাউটার, যা ইন্টারফেয়ারেন্স তৈরি করে এবং সুরক্ষায় দুর্বলতা নিয়ে আসে) সনাক্ত ও প্রতিরোধ করতে কন্ট্রোলারে WIPS সক্ষম করুন।
আউটডোর কভারেজ: ডিরেকশনাল অ্যান্টেনা সহ মজবুত, আবহাওয়া-অনুকূল AP ব্যবহার করে কোয়াড্রাঙ্কেল এবং আউটডোর বসার জায়গাগুলোতে নেটওয়ার্ক প্রসারিত করুন। আউটডোর AP-গুলোকে চরম তাপমাত্রা, আর্দ্রতা এবং অননুমোদিত হস্তক্ষেপ সহ্য করার মতো হতে হবে।
DHCP লিজ ম্যানেজমেন্ট: উচ্চ যাতায়াতযুক্ত এলাকায় (ক্যাফেটেরিয়া, লাইব্রেরি), আইপি অ্যাড্রেস শেষ হয়ে যাওয়া রোধ করতে গেস্ট নেটওয়ার্কের DHCP লিজের সময় কমিয়ে এক বা দুই ঘন্টা করুন।
উচ্চ শিক্ষায় Purple-এর ফোকাস দ্রুত বৃদ্ধি পাচ্ছে - শিক্ষা বিভাগের ভিপি Tim Peers-এর টিমে যোগদান করার ঘোষণা এবং এটি ক্যাম্পাস নেটওয়ার্ক কৌশলের জন্য কী অর্থ বহন করে সে সম্পর্কে পড়ুন।
ট্রাবলশুটিং এবং ঝুঁকি প্রশমন
এমনকি ভালোভাবে ডিজাইন করা নেটওয়ার্কেও কর্মক্ষমতা সংক্রান্ত সমস্যা দেখা দিতে পারে। নিচে সবচেয়ে সাধারণ ব্যর্থতার ধরণ এবং তাদের প্রশমনগুলো দেওয়া হলো।
| ব্যর্থতার ধরণ | উপসর্গ | মূল কারণ | প্রশমন |
|---|---|---|---|
| স্টিকি ক্লায়েন্ট | শক্তিশালী সিগন্যাল থাকা সত্ত্বেও দুর্বল পারফরম্যান্স | ট্রান্সমিট পাওয়ার খুব বেশি; লেগাসি রেট সক্রিয় রয়েছে | ট্রান্সমিট পাওয়ার হ্রাস করুন; 11 Mbps-এর নিচের রেটগুলো নিষ্ক্রিয় করুন |
| DHCP নিঃশেষ হওয়া | ব্যবহারকারীরা কানেক্ট করতে পারছেন না | লিজের সময় খুব দীর্ঘ; সাবনেট খুব ছোট | লিজের সময় হ্রাস করুন; সাবনেট বড় করুন |
| কো-চ্যানেল ইন্টারফেয়ারেন্স | পুরো ফ্লোর জুড়ে ধীরগতির থ্রুপুট | দুর্বল চ্যানেল পরিকল্পনা | ডাইনামিক চ্যানেল অ্যাসাইনমেন্ট বাস্তবায়ন করুন |
| রোগু AP | ইন্টারফেয়ারেন্স; নিরাপত্তা সতর্কতা | অননুমোদিত ব্যক্তিগত রাউটার | WIPS সক্ষম করুন; নিয়মিত RF অডিট পরিচালনা করুন |
| অথেন্টিকেশন ব্যর্থতা | ব্যবহারকারীরা লগ ইন করতে পারছেন না | RADIUS সার্ভার ওভারলোডেড বা ভুলভাবে কনফিগার করা হয়েছে | রিডান্ড্যান্ট RADIUS স্থাপন করুন; অথেন্টিকেশন লগ পর্যবেক্ষণ করুন |
ROI এবং ব্যবসায়িক প্রভাব
বিশ্ববিদ্যালয়ের নেতৃত্ব এবং ভেন্যু অপারেশনস ডিরেক্টরদের জন্য, একটি উচ্চ-পারফরম্যান্স নেটওয়ার্কের ROI সাধারণ কানেক্টিভিটির চেয়ে অনেক বেশি বিস্তৃত। একটি শক্তিশালী ক্যাম্পাস ওয়্যারলেস নেটওয়ার্ক আধুনিক শিক্ষণ সরঞ্জাম, ডিজিটাল ক্যাম্পাস উদ্যোগ এবং কর্মক্ষমতা দক্ষতা কর্মসূচিগুলোকে সরাসরি সমর্থন করে।
WiFi Analytics ব্যবহার করার মাধ্যমে যাতায়াত, অবস্থানের সময় এবং জায়গার ব্যবহার সম্পর্কে কার্যকরী বুদ্ধিমত্তা পাওয়া যায়। এই ডেটা এস্টেট সংক্রান্ত সিদ্ধান্ত নিতে সাহায্য করতে পারে (কম ব্যবহৃত ভবন বা সর্বোচ্চ চাহিদার জায়গাগুলো চিহ্নিত করা) এবং প্রকৃত দখলের ডেটার উপর ভিত্তি করে HVAC ব্যবহার অপ্টিমাইজ করতে পারে, যা পরিমাপযোগ্য শক্তি সাশ্রয় প্রদান করে। এগুলো হলো সেই একই অ্যানালিটিক্স কৌশল যা retail এবং hospitality পরিবেশের অপারেটরদের দ্বারা নিয়োজিত হয়, যা এখন ক্যাম্পাস সেটিংসেও ক্রমবর্ধমানভাবে প্রয়োগ করা হচ্ছে।
যেসব প্রতিষ্ঠান তাদের বৃহত্তর ডিজিটাল এনগেজমেন্ট কৌশলের অংশ হিসেবে গেস্ট WiFi স্থাপন করছে, তাদের জন্য একটি সঠিকভাবে কনফিগার করা Guest WiFi প্ল্যাটফর্ম মার্কেটিং অটোমেশন, প্রাক্তন শিক্ষার্থী বা অ্যালুমনাই এনগেজমেন্ট এবং ভিজিটর এক্সপেরিয়েন্স সংক্রান্ত উদ্যোগগুলোকেও সহায়তা করে। অপেক্ষাকৃত ছোট সাইট বা স্যাটেলাইট ক্যাম্পাসগুলোর জন্য, how to set up a WiFi hotspot for your business বিষয়ক আমাদের গাইডটি একটি ব্যবহারিক শুরুর পয়েন্ট প্রদান করে।
ব্রিফিংটি শুনুন
মূল সংজ্ঞাসমূহ
802.11ax (WiFi 6)
ওয়্যারলেস নেটওয়ার্কিংয়ের জন্য বর্তমান IEEE স্ট্যান্ডার্ড, যা বিশেষভাবে OFDMA, MU-MIMO এবং TWT এর মাধ্যমে উচ্চ-ঘনত্বের পরিবেশে কার্যকারিতা এবং পারফরম্যান্স উন্নত করার জন্য ডিজাইন করা হয়েছে।
পারফরম্যান্সের কোনো ঘাটতি ছাড়াই বিপুল পরিমাণ সমসাময়িক ডিভাইস সমর্থন করার জন্য আধুনিক ক্যাম্পাস ডিপ্লয়মেন্টের জন্য অপরিহার্য।
Co-Channel Interference (CCI)
হস্তক্ষেপ যা ঘটে যখন একই এলাকার একাধিক অ্যাক্সেস পয়েন্ট একই চ্যানেলে কাজ করে, যার ফলে ডিভাইসগুলিকে ট্রান্সমিট করার আগে ফাঁকা এয়ারটাইমের জন্য অপেক্ষা করতে হয়।
দুর্বল চ্যানেল পরিকল্পনার কারণে উচ্চ CCI সৃষ্টি হয়, যা সিগন্যালের শক্তি ভালো থাকার পরেও নেটওয়ার্কের থ্রুপুট মারাত্মকভাবে হ্রাস করে।
VLAN (Virtual Local Area Network)
একটি লজিক্যাল সাবনেটওয়ার্ক যা ডিভাইসগুলির একটি সংগ্রহকে গ্রুপ করে, একই ফিজিক্যাল নেটওয়ার্ক পরিকাঠামোতে থাকা অন্যান্য ডিভাইসগুলি থেকে তাদের ট্রাফিককে আলাদা করে।
নিরাপত্তা এবং পারফরম্যান্সের জন্য অত্যন্ত গুরুত্বপূর্ণ; গেস্ট, স্টাফ, স্টুডেন্ট এবং IoT ট্রাফিকের পৃথকীকরণ ল্যাটারাল মুভমেন্ট প্রতিরোধ করে এবং কনজেশন কমায়।
802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য একটি IEEE স্ট্যান্ডার্ড, যা একটি RADIUS সার্ভারের মাধ্যমে LAN বা WLAN-এর সাথে সংযুক্ত ডিভাইসগুলির জন্য একটি ক্রেডেনশিয়াল-ভিত্তিক অথেন্টিকেশন প্রক্রিয়া প্রদান করে।
ক্যাম্পাস নেটওয়ার্কে স্টাফ এবং নিবন্ধিত শিক্ষার্থীদের জন্য নিরাপদ, এন্টারপ্রাইজ-গ্রেড অথেন্টিকেশনের জন্য বাধ্যতামূলক স্ট্যান্ডার্ড।
Captive Portal
একটি ওয়েব পেজ যা কোনো পাবলিক-অ্যাক্সেস নেটওয়ার্ক ব্যবহারকারীকে নেটওয়ার্ক অ্যাক্সেস পাওয়ার আগে ব্যবহার করতে হয়, সাধারণত এটি ব্যবহারের শর্তাবলী গ্রহণ, অথেন্টিকেশন এবং ডেটা ক্যাপচারের জন্য ব্যবহৃত হয়।
ক্যাম্পাস নেটওয়ার্কে গেস্ট অনবোর্ডিংয়ের জন্য ব্যবহৃত হয়; এটি অবশ্যই GDPR-সম্মত হতে হবে এবং অপারেশনাল ভ্যালুর জন্য একটি অ্যানালিটিক্স প্ল্যাটফর্মের সাথে সংহত হতে হবে।
OFDMA (Orthogonal Frequency-Division Multiple Access)
OFDM-এর একটি মাল্টি-ইউজার সংস্করণ যা একটি একক অ্যাক্সেস পয়েন্টকে একই ট্রান্সমিশনের মধ্যে বিভিন্ন সাব-চ্যানেলে একই সাথে একাধিক ক্লায়েন্টকে সেবা প্রদানের অনুমতি দেয়।
একটি মূল WiFi 6 বৈশিষ্ট্য যা লেকচার হলের মতো উচ্চ-ঘনত্বের পরিবেশে নাটকীয়ভাবে কার্যকারিতা উন্নত করে।
Sticky Client
একটি ওয়্যারলেস ডিভাইস যা দুর্বল সিগন্যাল সহ একটি দূরের AP-এর সাথে সংযুক্ত থাকে, এমনকি আরও শক্তিশালী সিগন্যাল সহ কাছাকাছি একটি AP উপলব্ধ থাকলেও, কারণ ক্লায়েন্টটি রোমিং শুরু করতে অনিচ্ছুক হয়।
আক্রান্ত ব্যবহারকারীর জন্য দুর্বল পারফরম্যান্স এবং দূরের AP-এর ওপর অপ্রয়োজনীয় লোড তৈরি করে; সঠিক RF টিউনিং এবং লেগ্যাসি ডেটা রেট নিষ্ক্রিয় করে এটি প্রশমিত করা যায়।
RSSI (Received Signal Strength Indicator)
একটি প্রাপ্ত রেডিও সিগন্যালের পাওয়ার লেভেলের পরিমাপ, যা সাধারণত dBm (ডেসিবেল রিলেটিভ টু ওয়ান মিলিওয়াট) এ প্রকাশ করা হয়, যেখানে শূন্যের কাছাকাছি মানগুলি আরও শক্তিশালী সিগন্যাল নির্দেশ করে।
সাইট সার্ভে চলাকালীন কভারেজের সীমানা নির্ধারণ করতে এবং কন্ট্রোলার কনফিগারেশনের সময় ন্যূনতম সংযোগের থ্রেশহোল্ড সেট করতে ব্যবহৃত হয়।
PoE+ (Power over Ethernet Plus)
একটি IEEE 802.3at স্ট্যান্ডার্ড যা স্ট্যান্ডার্ড ইথারনেট ক্যাবলিংয়ের মাধ্যমে ৩০ ওয়াট পর্যন্ত পাওয়ার সরবরাহ করে, যা কোনো পৃথক পাওয়ার সাপ্লাই ছাড়াই WiFi 6 অ্যাক্সেস পয়েন্টগুলিকে পাওয়ার দেওয়ার জন্য যথেষ্ট।
WiFi 6 AP ব্যবহার করে নতুন ক্যাম্পাস ডেপ্লয়মেন্টের জন্য প্রয়োজনীয় ন্যূনতম PoE স্ট্যান্ডার্ড।
সমাধানকৃত উদাহরণসমূহ
একটি রাসেল গ্রুপ বিশ্ববিদ্যালয় ৫০০টি সমসাময়িক স্টুডেন্ট কানেকশন সমর্থন করার জন্য একটি গ্রেড II তালিকাভুক্ত, ১৯ শতকের লাইব্রেরি আপগ্রেড করছে। ভবনটিতে রয়েছে পুরু পাথরের দেয়াল, উঁচু ছাদ এবং অলঙ্কৃত অভ্যন্তরীণ পার্টিশন। IT টিমের ওয়্যারলেস ডিপ্লয়মেন্টের ক্ষেত্রে কীভাবে অগ্রসর হওয়া উচিত?
ধাপ ১: একটি অ্যাক্টিভ, অন-সাইট RF সার্ভে কমিশন করুন - পাথরের দেয়াল এবং অনিয়মিত ফ্লোর প্ল্যানের কারণে প্রেডিক্টিভ মডেলিং অত্যন্ত ভুল হবে। যাচাইকৃত হিট ম্যাপ তৈরি করতে পেশাদার WiFi সার্ভে সফ্টওয়্যার ব্যবহার করুন। ধাপ ২: ডাউনওয়ার্ড রিডিং এরিয়াগুলোতে ফোকাস করা ডিরেকশনাল প্যাচ অ্যান্টেনা সহ হাই-ডেন্সিটি WiFi 6 AP স্থাপন করুন, যাতে উঁচু ছাদ থেকে সিগন্যাল বাউন্স এড়ানো যায়। প্রতি ২৫টি সমসাময়িক ব্যবহারকারীর জন্য একটি AP-এর লক্ষ্য রাখুন। ধাপ ৩: বিশ্ববিদ্যালয়ের Active Directory-র সাথে লিঙ্কযুক্ত 802.1X-এর মাধ্যমে শিক্ষার্থীদের অ্যাক্সেসের জন্য একটি ডেডিকেটেড VLAN এবং ভিজিটিং গবেষক ও সাধারণ ব্যবহারকারীদের জন্য একটি Captive Portal সহ একটি পৃথক গেস্ট VLAN প্রয়োগ করুন। ধাপ ৪: উপযুক্ত আকারের কভারেজ সেল তৈরি করতে AP ট্রান্সমিট পাওয়ার টিউন করুন, যাতে শিক্ষার্থীরা রিডিং রুমের মধ্যে চলাফেরা করার সময় স্টিকি ক্লায়েন্ট প্রতিরোধ করা যায়। ধাপ ৫: রোমিং বাধ্য করতে লেগাসি ডেটা রেট (১, ২, ৫.৫ Mbps) নিষ্ক্রিয় করুন। ধাপ ৬: সেন্ট্রালাইজড ভিজিবিলিটি এবং RF অপ্টিমাইজেশনের জন্য একটি ক্লাউড-ম্যানেজড কন্ট্রোলার স্থাপন করুন।
একটি প্রিমিয়ার লিগ ফুটবল স্টেডিয়ামে ম্যাচের দিনগুলোতে ৪০,০০০ সমসাময়িক কানেকশনের জন্য WiFi কভারেজ প্রদান করা প্রয়োজন, যার সাথে ফ্যানদের মুভমেন্ট এবং ডওয়েল টাইমের ওপর ইভেন্ট-ডের অ্যানালিটিক্সের একটি সেকেন্ডারি প্রয়োজনীয়তা রয়েছে।
ধাপ ১: নির্দিষ্ট সিটিং সেকশনগুলোর জন্য মাইক্রো-সেল তৈরি করতে অত্যন্ত ডিরেকশনাল অ্যান্টেনা সহ আন্ডার-সিট AP স্থাপন করুন - এই ডেন্সিটিতে এটিই একমাত্র কার্যকর পদ্ধতি। ধাপ ২: ঘন RF পরিবেশে কো-চ্যানেল ইন্টারফেয়ারেন্স দূর করতে বেশিরভাগ AP-তে ২.৪GHz রেডিও নিষ্ক্রিয় করুন; সমস্ত ট্রাফিককে ৫GHz এবং ৬GHz-এ বাধ্য করুন। ধাপ ৩: হাফ-টাইমের সময় ফ্যানরা কনকোর্সের মধ্য দিয়ে যাওয়ার সাথে সাথে দ্রুত রোমিংয়ের সুবিধার্থে 802.11k/v/r সক্ষম করুন। ধাপ ৪: সুরক্ষিত, হাই-থ্রুপুট অনবোর্ডিংয়ের জন্য Purple-এর গেস্ট WiFi প্ল্যাটফর্মের মাধ্যমে একটি Captive Portal প্রয়োগ করুন, যা ফ্যানদের মুভমেন্ট এবং ডওয়েল টাইমের ওপর অপ্ট-ইন অ্যানালিটিক্স ডেটা ক্যাপচার করবে। ধাপ ৫: ফ্যান, অপারেশন স্টাফ, ব্রডকাস্ট সরঞ্জাম এবং পয়েন্ট-অফ-সেল সিস্টেমের জন্য পৃথক VLAN সহ নেটওয়ার্কটি সেগমেন্ট করুন। ধাপ ৬: পেমেন্ট নেটওয়ার্ক সেগমেন্টে PCI-DSS কমপ্লায়েন্স নিশ্চিত করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনি একটি নতুন বিশ্ববিদ্যালয়ের ডরমিটরি ব্লকে AP ডেপ্লয় করছেন। ভবনটিতে দীর্ঘ কেন্দ্রীয় করিডোর রয়েছে যার উভয় পাশে শিক্ষার্থীদের ঘর রয়েছে, যা শক্ত কংক্রিটের দেয়াল দ্বারা বিভক্ত। আপনার কি AP গুলি কেন্দ্রীয় করিডোরে নাকি পৃথক ডর্ম রুমের ভিতরে স্থাপন করা উচিত?
ইঙ্গিত: কংক্রিটের দেয়াল এবং ফায়ার ডোর দ্বারা সৃষ্ট অ্যাটেন্যুয়েশন এবং প্রতিটি রুমের জন্য প্রয়োজনীয় ধারণক্ষমতা বিবেচনা করুন।
মডেল উত্তর দেখুন
ডর্ম রুমের ভিতরে AP ডেপ্লয় করুন, দেয়াল-প্লেট AP ব্যবহার করে যা দেয়ালের সাথে মসৃণভাবে ফিট হয় এবং রুমের ভেতরের ইথারনেট পোর্টের মাধ্যমে সংযুক্ত হয়। করিডোরে ডেপ্লয়মেন্ট করলে কংক্রিটের দেয়াল এবং ভারী ফায়ার ডোরের কারণে রুমে দুর্বল সিগন্যাল পৌঁছায় এবং প্রতি শিক্ষার্থীর একাধিক ডিভাইসের জন্য প্রয়োজনীয় প্রতি-রুমের ধারণক্ষমতা প্রদান করতে ব্যর্থ হয়। দেয়াল-প্লেট AP প্রতিটি রুমের জন্য একটি ডেডিকেটেড, উচ্চ-মানের সংযোগ প্রদান করে এবং এটি শিক্ষার্থীদের আবাসনের জন্য একটি ইন্ডাস্ট্রি-স্ট্যান্ডার্ড পদ্ধতি।
Q2. বিশ্ববিদ্যালয়ের ক্যাফেটেরিয়ার ব্যবহারকারীরা দুপুরের খাবারের সময় ধীরগতির WiFi স্পিডের রিপোর্ট করছেন, যদিও তাদের ডিভাইসে সম্পূর্ণ সিগন্যাল বার দেখাচ্ছে। এর সবচেয়ে সম্ভাব্য দুটি কারণ কী কী এবং আপনি কীভাবে প্রতিটি তদন্ত করবেন?
ইঙ্গিত: সিগন্যাল শক্তি মানেই ধারণক্ষমতা নয়। RF পরিবেশ এবং একই সাথে সক্রিয় ব্যবহারকারীর সংখ্যা উভয়ই বিবেচনা করুন।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য দুটি কারণ হলো: (১) AP ধারণক্ষমতার ওভারলোড - দুপুরের ব্যস্ততার সময় অতিরিক্ত সংখ্যক সমসাময়িক ডিভাইসের কারণে AP-গুলো অতিরিক্ত চাপে পড়ে যায়। প্রতি AP-তে ক্লায়েন্ট সংখ্যা এবং থ্রুপুট ব্যবহারের জন্য কন্ট্রোলার ড্যাশবোর্ড চেক করে এটি তদন্ত করুন। যদি AP-গুলো ৮০+ ক্লায়েন্টকে পরিষেবা দেয়, তবে অতিরিক্ত AP বা একটি হাই-ডেনসিটি AP আপগ্রেড করা প্রয়োজন। (২) Co-Channel Interference - ক্যাফেটেরিয়ার একাধিক AP একই চ্যানেলে কাজ করছে, যার ফলে ডিভাইসগুলোকে ফ্রি এয়ারটাইমের জন্য অপেক্ষা করতে হচ্ছে। একটি স্পেকট্রাম অ্যানালাইজার বা কন্ট্রোলারের RF হেলথ ড্যাশবোর্ড ব্যবহার করে এটি তদন্ত করুন। ডায়নামিক চ্যানেল অ্যাসাইনমেন্ট সক্ষম করে এবং নন-ওভারল্যাপিং চ্যানেল বরাদ্দ নিশ্চিত করে এর সমাধান করুন।
Q3. আপনার বিশ্ববিদ্যালয়ে ৮০০ জন প্রতিনিধির অংশগ্রহণে একটি বড় আন্তর্জাতিক সম্মেলন অনুষ্ঠিত হচ্ছে, যাদের সকলেরই তিন দিনের জন্য WiFi অ্যাক্সেসের প্রয়োজন হবে। সম্মেলনটি এমন একটি ভবনে অনুষ্ঠিত হচ্ছে যা সাধারণত ২০০ জন কর্মীকে পরিষেবা দেয়। আপনি কীভাবে এই অস্থায়ী নেটওয়ার্ক আপলিফটের কাজ সম্পন্ন করবেন?
ইঙ্গিত: কনফারেন্স প্রতিনিধি এবং স্থায়ী কর্মীদের মধ্যে অস্থায়ী ধারণক্ষমতা বৃদ্ধি এবং নিরাপত্তা বিচ্ছিন্নতা উভয়ই বিবেচনা করুন।
মডেল উত্তর দেখুন
প্রধান কনফারেন্স হল এবং ব্রেকআউট রুমগুলোতে অস্থায়ী হাই-ডেনসিটি AP স্থাপন করুন, পোর্ট ক্ষমতা অপর্যাপ্ত হলে অস্থায়ী PoE+ সুইচের মাধ্যমে বিদ্যমান সুইচিং অবকাঠামোর সাথে সংযুক্ত করুন। কর্মীদের নেটওয়ার্ক থেকে সম্পূর্ণ বিচ্ছিন্ন একটি ডেডিকেটেড কনফারেন্স VLAN তৈরি করুন, যার নিজস্ব DHCP স্কোপ এবং ইন্টারনেট ব্রেকআউট থাকবে। প্রতিনিধি অনবোর্ডিংয়ের জন্য একটি গেস্ট WiFi প্ল্যাটফর্মের মাধ্যমে একটি ব্র্যান্ডেড Captive Portal স্থাপন করুন, যা ইভেন্ট-পরবর্তী বিশ্লেষণের জন্য অপ্ট-ইন ডেটা সংগ্রহ করবে। তিন দিনের ইভেন্ট জুড়ে IP ঠিকানার স্থানান্তর পরিচালনা করতে DHCP লিজের সময় কমিয়ে দুই ঘণ্টা করুন। সম্মেলন শেষ হওয়ার পরে, অস্থায়ী AP-গুলো সরিয়ে ফেলুন এবং কনফারেন্স VLAN নিষ্ক্রিয় করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Should university dormitories use corridor APs or in-room wall-plate APs?
University dormitories and residence halls should always deploy in-room wall-plate access points rather than central corridor APs. Concrete walls, reinforced fire doors, and metal bathroom pods cause 15 to 20 dB of RF attenuation, resulting in dead zones and high packet retry rates. Wall-plate APs mount flush to standard wall Ethernet jacks, provide dedicated micro-cell coverage per room, and include integrated Gigabit Ethernet switch ports for student gaming consoles and smart TVs.
How do university IT teams resolve cafeteria and dining hall WiFi slowdowns during lunch rush?
Cafeteria slowdowns during lunch peaks are typically caused by co-channel interference (CCI) and access point client exhaustion rather than raw bandwidth starvation. When hundreds of students congregate with multiple active devices, APs exceeding 75 concurrent associations experience airtime starvation. IT teams should deploy high-density tri-band WiFi 6E/7 APs, restrict channel widths to 20 MHz to unlock all available 5 GHz and 6 GHz channels, and enforce a minimum RSSI threshold of -72 dBm to shed sticky clients.
How should campus networks handle temporary high-density events such as conferences or open days?
For large campus events, IT teams should establish a dedicated conference VLAN with an isolated DHCP scope and a shortened 2-hour lease time to prevent IP address pool exhaustion. Guest onboarding should use a branded captive portal powered by Purple, providing one-click social or SMS authentication with unbundled GDPR-compliant marketing consent, while isolating event traffic completely from internal academic and staff networks.
What is the recommended network segmentation strategy for higher education campuses?
Campus networks require multi-VLAN segmentation: (1) Staff and Faculty (VLAN 10) authenticated via 802.1X EAP-TLS with device certificates and WPA3-Enterprise; (2) Student and Eduroam (VLAN 20) with 802.1X RADIUS authentication and dynamic VLAN assignment; (3) Visitor and Guest (VLAN 30) routed through Purple captive portal with Layer 2 client isolation; (4) Dormitory IoT (VLAN 40) using Identity Pre-Shared Keys (iPSK / PPSK) for private per-student device groups; and (5) Building Automation and Facilities (VLAN 50) using MAC Authentication Bypass (MAB) with strict firewall ACLs.
How does fast roaming (802.11k, 802.11v, and 802.11r) prevent sticky clients across campus quads?
802.11k provides client devices with neighbor AP lists so they do not waste airtime scanning all channels. 802.11v allows the infrastructure to recommend preferred candidate APs via BSS Transition Management frames. 802.11r caches authentication keys to enable sub-50 millisecond handoffs without full RADIUS re-authentication. Combined with disabling legacy data rates below 12 Mbps, this prevents student devices from clinging to distant lecture hall APs as they walk across campus quads.
এই সিরিজে পড়া চালিয়ে যান
কীভাবে Guest WiFi সেট আপ করবেন: একটি সুরক্ষিত এন্টারপ্রাইজ কনফিগারেশন গাইড
এই নির্ভরযোগ্য গাইডটি IT লিডার এবং নেটওয়ার্ক আর্কিটেক্টদের সুরক্ষিত এন্টারপ্রাইজ guest WiFi স্থাপনের জন্য একটি সুনির্দিষ্ট ব্লুপ্রিন্ট প্রদান করে। এটি কমপ্লায়েন্ট ফার্স্ট-পার্টি ডেটা সংগ্রহ করার সাথে সাথে অভ্যন্তরীণ সিস্টেমগুলিকে সুরক্ষিত রাখতে প্রয়োজনীয় আর্কিটেকচার, WPA3 মাইগ্রেশন, VLAN সেগমেন্টেশন এবং captive portal ইন্টিগ্রেশন কভার করে।
আপনার ইন্টারনেট প্ল্যান আপগ্রেড না করেই কীভাবে ধীরগতির WiFi ঠিক করবেন
ISP ব্যান্ডউইথ না বাড়িয়েই এন্টারপ্রাইজ WiFi কার্যক্ষমতা অপ্টিমাইজ করার বিষয়ে IT ম্যানেজার এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য একটি ব্যাপক প্রযুক্তিগত রেফারেন্স গাইড। এতে RF টিউনিং, ক্লায়েন্ট ডেনসিটি ম্যানেজমেন্ট, QoS বাস্তবায়ন এবং বাধাগুলি নির্ণয় ও সমাধান করতে কীভাবে WiFi অ্যানালিটিক্স ব্যবহার করা যায় তা কভার করা হয়েছে।
Museum and Gallery WiFi: একটি সংযুক্ত ভিজিটর অভিজ্ঞতা তৈরি করা
এই নির্দেশিকাটি মিউজিয়াম এবং গ্যালারিতে হাই-ডেনসিটি WiFi স্থাপনের জন্য একটি ব্যাপক প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এটি নেটওয়ার্ক আর্কিটেকচার, ভিজিটর এনগেজমেন্ট স্ট্র্যাটেজি এবং ROI এবং অপারেশনাল কার্যকারিতা বাড়াতে WiFi অ্যানালিটিক্স কীভাবে ব্যবহার করা যায় তা কভার করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।