
如何建置校園 WiFi 網路:大學 IT 指南
本技術指南為設計和部署高密度校園 WiFi 網路提供了全面的藍圖,涵蓋了從主動現場勘測和基地台部署,到控制器架構、無縫漫遊以及安全訪客登入的一切內容。本指南專為大學和大型場館的 IT 經理、網路架構師和 CTO 撰寫,為他們在不遠的將來規劃和執行無線部署提供實用的指導。本指南還將 Purple 的 Guest WiFi 和分析平台對接到部署生命週期中的實際整合點。
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi 指南 →
Campus network architect and hardware sizer
Size access points, switches, PoE, fibre uplinks and a VLAN plan for a multi-building campus, then copy a starting core switch config.
Three-tier (core, distribution, access) for 12 buildings and 8,500 peak endpoints.
1. Core layer
Two 40/100 Gbps layer 3 switches in an active-active pair (StackWise Virtual, VSX or Virtual Chassis) route between buildings and to the internet edge firewalls.
Core interconnect: 40/100 Gbps
2. Distribution layer
6 switches in redundant pairs aggregate building closets and enforce ACLs, DHCP snooping and dynamic ARP inspection before traffic reaches the core.
Backbone: Dual-fibre ring (ERPS G.8032, sub-50 ms failover)
3. Access and wireless edge
24 multi-gig (2.5 / 5 GbE) PoE switches feed 297 APs and around 90 other PoE devices, with 802.1X, dynamic VLAN assignment and client isolation.
AP PoE load: 8.9 kW
802.1X EAP-TLS or PEAP through eduroam for students and staff, Passpoint and a captive portal for visitors, and mDNS limited to each user group. Guest and visitor VLANs terminate on a captive portal such as Purple, which adds consented sign-in, analytics and an audit trail across every building.
Method and assumptions: indoor APs at 35 peak endpoints per AP for this campus type; outdoor APs at 1.2 per acre (about a 35 m usable radius with roaming overlap). Access switches are 48-port at 80% fill, at least two per building, with 30% extra PoE ports for cameras, phones and door controllers. Internet capacity assumes 5 Mbps per active endpoint and 45% of endpoints active at peak. Building uplinks are sized so one link of a pair carries the building’s peak at 50% or less. Fibre links: ring = one per building, dual-homed star = two per non-core building, full mesh = n(n-1)/2.
Purple adds captive portal sign-in, analytics and consent records on top of the network you already run: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet.
Campus WiFi capacity and architecture planner
Model concurrent device density, internet backhaul bandwidth, access point counts, and VLAN segmentation for university campuses, lecture halls, and student residential MDUs.
執行摘要
對大學 IT 團隊和場域營運商而言,校園 WiFi 網路不再只是輔助設施 - 而是關鍵基礎設施。現代高等教育環境需要高密度、高吞吐量的無線網路,以支援每位使用者擁有多部裝置、耗費頻寬的應用程式,以及在寬廣實體空間中的無縫移動。本指南概述了建構高彈性校園無線網路所需的技術架構、部署策略和營運最佳實踐。我們專注於實際執行 - 從射頻 (RF) 規劃與基地台 (AP) 選擇,到控制器架構與安全引導上網 - 確保您的部署能帶來投資報酬率 (ROI)、合規性以及流暢的使用者體驗。無論您是在單一建築還是多校區環境中進行部署,這裡的原則皆同樣適用於 旅宿、零售、醫療 和 交通 環境。
技術深度剖析:架構與標準
建構校園無線網路需要有系統的拓撲方法,並遵循現代無線標準。在架構階段所做的決定,將決定後續所有內容的擴充性、安全性和效能。
三層式架構
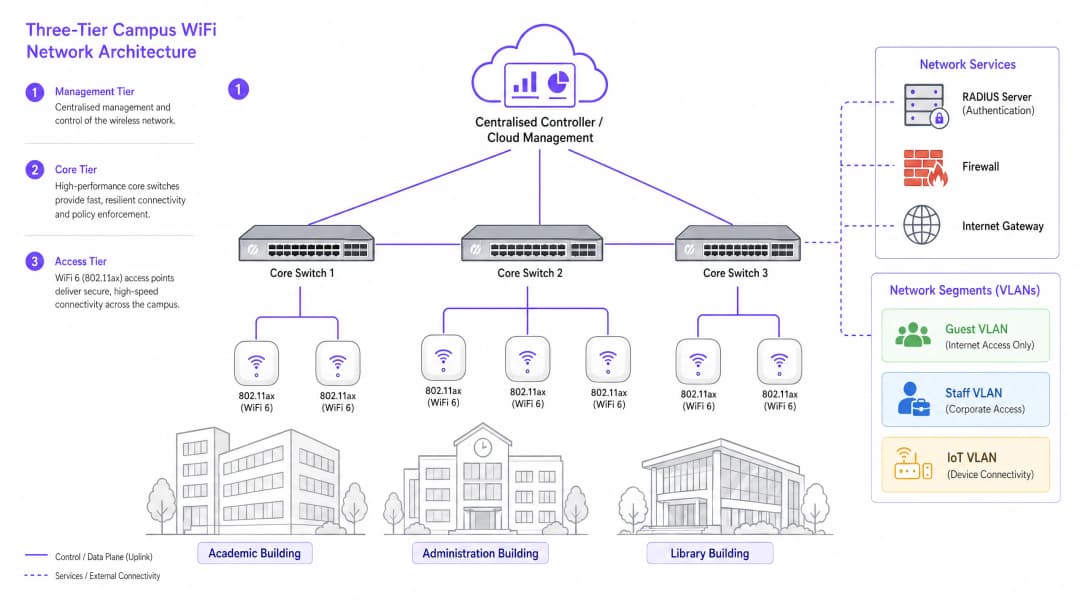
企業級校園網路使用分層的三層式架構,以確保擴充性、彈性與效能。這三層如下:
管理/核心層 (Management/Core Tier):網路的中樞神經系統。這包括高容量的核心路由交換器和中央 WLAN 控制器(無論是部署在本地還是雲端管理)。控制器負責處理所有 AP 的 RF 管理、漫遊切換、全域策略執行和韌體管理。雲端管理的控制器已成為新部署的主流選擇,簡化了多據點管理並降低了本地硬體成本。
分佈層 (Distribution Tier):彙整來自存取層的流量、套用路由策略,並在資料傳輸到核心層之前提供備援。在較小的校園中,此層通常會與核心層合併。
存取層 (Access Tier):網路的邊緣,包含 Power over Ethernet Plus (PoE+) 邊緣交換器以及無線 AP 本身。對於新的部署,PoE+ 是最低標準,因為 WiFi 6 AP 的耗電量顯著高於其前代產品。
無線標準與頻段
現代部署應標準化採用 802.11ax (WiFi 6) 或 WiFi 6E。WiFi 6 引入了關鍵的高密度功能,包括正交頻分多址 (OFDMA),這允許單個 AP 在子通道上同時為多個客戶端提供服務,以及目標喚醒時間 (TWT),這能減少 IoT 裝置的電池消耗。WiFi 6E 將這些功能擴展到 6GHz 頻段,提供了一大片免受舊版裝置干擾的連續頻譜 - 這在階梯教室和會議廳等高密度環境中是一項顯著優勢。
| 標準 | 頻段 | 最大吞吐量 | 關鍵功能 | 最佳使用案例 |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | 僅限舊版支援 |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | 現有部署 |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | 新校園部署 |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | 6GHz 頻譜 | 高密度、面向未來 |
安全性與驗證
安全性必須是分層的。對於教職員工和已註冊的學生,強制執行與大學身分識別提供者(Active Directory、LDAP 或雲端身分識別服務)繫結的 802.1X/EAP 驗證。這提供了加密的、基於憑證的存取,滿足了 ISO 27001 和 Cyber Essentials 等標準的要求。對於臨時使用者 - 訪問學者、會議代表和公眾成員 - 則需要一個安全的 Captive Portal。整合強大的 Guest WiFi 解決方案可確保符合 GDPR 規範的引導流程、可自訂的歡迎頁面,以及透過 WiFi Analytics 收集具有營運價值洞察的能力。所有無線流量都應使用當前標準 WPA3 進行加密,該標準提供了比其前身 WPA2 強大得多的防範暴力破解攻擊的保護。有關您存取點安全狀態的全面審查,請參閱我們的 Access Point Security: Your 2026 Enterprise Guide。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。
實作指南:從調查到部署
部署校園網路是一個分階段的過程,在拉一條線纜或安裝一個 AP 之前,需要一絲不苟的規劃。
階段 1:主動現場勘測
對於複雜的校園環境,僅使用樓層平面圖進行預測性勘測是不夠的。您必須進行主動的現場 RF 勘測。老舊大學的建築材料 - 厚石牆、金屬網、鋼筋混凝土 - 會以不可預測的方式衰減訊號。勘測可以識別 RF 訊號死角,並有助於確定覆蓋範圍和容量的最佳 AP 放置位置。輸出應為經過驗證的熱點圖,顯示每個樓層的訊號強度、通道利用率和干擾程度。
階段 2:容量規劃
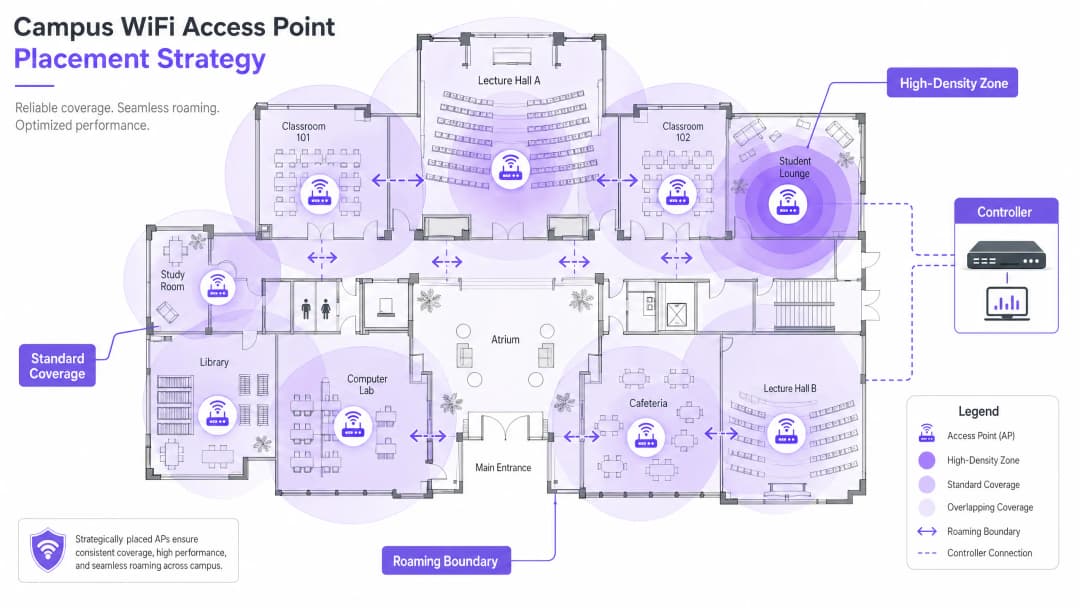
過去,網路設計主要考量覆蓋範圍 - 確保訊號能到達每個角落。如今,設計則是以容量為主導。在一個有 300 個座位的階梯教室中,假設每位學生有三台裝置:筆記型電腦、智慧型手機和平板電腦。這需要使用配備定向天線的高密度 AP 來對教室進行區域劃分,而不是依賴單一的全向 AP,因為後者很快就會過載。對於高密度部署,在階梯教室環境中的經驗法則是每 25 到 30 個並行使用者配置一台 AP。
第三階段:AP 部署與通道規劃
仔細的通道規劃對於最大程度減少同通道干擾 (CCI) 至關重要。請使用不重疊的通道(2.4GHz 上的 1、6 和 11;5GHz 和 6GHz 上的動態分配)。確保 AP 的放置位置經過策略性規劃 - 避免將其安裝在輕鋼架天花板上方或空調管道後方,這會降低效能。對於挑高空間,請使用配備朝下定向天線的 AP。
第四階段:設定無縫漫遊
當使用者在建築物之間移動時,他們的連線必須在 AP 之間無縫切換。實作快速漫遊的三要素:802.11k(鄰近報告)、802.11v(BSS 轉換管理)和 802.11r(快速 BSS 轉換)。這些標準結合在一起,使終端裝置能夠做出智慧漫遊決策,並在毫秒而非秒級內完成驗證切換 - 這對於 VoIP 和即時應用程式至關重要。
調整發射功率同樣重要。如果 Tx 功率過高,終端裝置會緊抓著遙遠的 AP 不放(「粘性用戶端」),而不是漫遊到較近的 AP。降低發射功率以建立重疊但大小適中的覆蓋信號區,並停用傳統資料傳輸速率(1、2、5.5 Mbps),以強制裝置中斷微弱連線並進行漫遊。
第五階段:VLAN 切分與原則執行
為每個使用者類別建立專用的 VLAN:教職員、學生、訪客和 IoT 裝置。IoT 裝置(建築管理系統、安全監控相機、數位看板)絕不能與使用者裝置共用同一個網路區段。在 VLAN 之間套用嚴格的防火牆規則,僅允許必要的最低限度通訊。關於 DNS 層級的安全防護與防範惡意網域,請參閱我們的指南以瞭解如何 利用強大的 DNS 與安全性保護您的網路。
校園環境的最佳實踐
以下與廠商無關的建議代表了大型無線部署的業界標準實踐。
頻段導向 (Band steering):將支援的終端裝置引導至較不擁擠的 5GHz 或 6GHz 頻段,並將 2.4GHz 保留給傳統裝置和長距離 IoT 感測器。大多數現代控制器都支援自動頻段導向。
最低 RSSI 閾值:設定控制器以拒絕訊號強度低於定義閾值(通常為 -75 dBm)的用戶端進行連線。這可防止弱訊號用戶端降低 AP 上其他所有人的體驗。
無線入侵防禦 (WIPS):在控制器上啟用 WIPS,以偵測並遏制惡意 AP(學生或教職員插入的個人路由器,這會造成干擾並引入安全性漏洞)。
戶外覆蓋範圍:使用配備定向天線的加固型防風雨 AP,將網路延伸至方庭和戶外座位區。戶外 AP 必須能夠承受極端溫度、潮濕和破壞。
DHCP 租約管理:在高流動率區域(自助餐廳、圖書館),將訪客網路的 DHCP 租約時間縮短至一或兩個小時,以防止 IP 位址耗盡。
Purple 對高等教育的關注正在迅速增長 - 閱讀關於 教育副總裁 Tim Peers 加入團隊 的消息,以及這對校園網路策略意味著什麼。
疑難排解與風險緩解
即使是設計良好的網路也會遇到運作問題。以下是最常見的故障模式及其緩解措施。
| 故障模式 | 症狀 | 根本原因 | 緩解措施 |
|---|---|---|---|
| 黏性用戶端 | 儘管訊號強但效能不佳 | 傳輸功率過高;啟用了舊版速率 | 降低傳輸功率;停用低於 11 Mbps 的速率 |
| DHCP 耗盡 | 使用者無法連線 | 租約時間過長;子網路過小 | 縮短租約時間;擴大子網路 |
| 同頻道干擾 | 整層樓的吞吐量緩慢 | 頻道規劃不佳 | 實施動態頻道分配 |
| 惡意 AP | 干擾;安全性警示 | 未授權的個人路由器 | 啟用 WIPS;進行定期 RF 稽核 |
| 驗證失敗 | 使用者無法登入 | RADIUS 伺服器負載過重或設定錯誤 | 部署備援 RADIUS;監控驗證記錄 |
投資報酬率與商業影響
對於大學領導層和場地營運主管而言,高效能網路的投資報酬率遠遠超出了基本連線。強健的校園無線網路直接支援現代教學工具、數位校園倡議和營運效率計畫。
利用 WiFi Analytics 可提供關於人流量、停留時間和空間利用率的具體智慧分析。這些數據可以為資產決策提供資訊(識別利用率不足的建築物或高峰需求空間),並根據實際佔用數據最佳化 HVAC 的使用,從而實現可衡量的能源節約。這些是與 零售 和 旅宿 環境中業者所部署相同的分析策略,目前正越來越多地應用於校園環境中。 對於將訪客 WiFi 部署為更廣泛數位互動策略一部分的組織而言,配置完善的 Guest WiFi 平台還能支援行銷自動化、校友互動和訪客體驗計畫。針對較小的站點或分校,我們關於 如何為您的企業設置 WiFi 熱點 的指南提供了一個實用的起點。
聽取簡報
關鍵定義
802.11ax (WiFi 6)
目前的 IEEE 無線網路標準,專為透過 OFDMA、MU-MIMO 和 TWT 提高高密度環境中的效率與效能而設計。
對於現代校園部署至關重要,可支援大量並行裝置而不會降低效能。
同頻道干擾 (Co-Channel Interference - CCI)
當同一區域內的多個存取點在同一個頻道上運作時發生的干擾,會導致裝置在傳送資料前必須等待空閒的空中傳輸時間。
不良的頻道規劃會導致高 CCI,即使訊號強度很強,也會嚴重降低網路吞吐量。
VLAN (Virtual Local Area Network)
一種邏輯子網路,用於將一組裝置進行分組,將其流量與同一物理網路基礎架構上的其他裝置隔離。
對安全性和效能至關重要;將訪客、員工、學生和 IoT 流量進行隔離,可防止橫向移動並減少網路擁塞。
802.1X
一項用於基於連接埠之網路存取控制的 IEEE 標準,透過 RADIUS 伺服器為連接到 LAN 或 WLAN 的裝置提供基於憑證的驗證機制。
校園網路中為員工和已註冊學生提供安全、企業級驗證的強制性標準。
Captive Portal
公共存取網路的使用者在獲得網路存取權限之前必須與之互動的網頁,通常用於接受服務條款、進行驗證和擷取資料。
用於校園網路上的訪客引導;必須符合 GDPR 規範,並與分析平台整合以發揮營運價值。
OFDMA (Orthogonal Frequency-Division Multiple Access)
OFDM 的多使用者版本,允許單個存取點在同一次傳輸中,同時為同一個頻道內不同子頻道上的多個用戶端提供服務。
一項關鍵的 WiFi 6 功能,可顯著提高演講廳等高密度環境中的效率。
粘性用戶端 (Sticky Client)
一種無線裝置,由於不願意啟動漫遊,即使附近有訊號更強的 AP 可用,卻仍然連接在訊號微弱的遠處 AP 上。
會導致受影響的使用者體驗到不良效能,並對遠處的 AP 造成不必要的負載;可透過適當的 RF 調校和停用舊版數據速率來緩解此問題。
RSSI (Received Signal Strength Indicator)
接收到的無線電訊號功率位準的測量值,通常以 dBm(相對於 1 毫瓦的分貝)表示,數值越接近零表示訊號越強。
在場地勘測期間用於確定訊號覆蓋範圍,以及在控制器配置期間用於設定最低連線閾值。
PoE+ (Power over Ethernet Plus)
一項 IEEE 802.3at 標準,可透過標準乙太網路線提供高達 30 瓦的電力,足以為 WiFi 6 存取點供電而無需獨立的電源供應器。
使用 WiFi 6 AP 的新校園部署所需的最低 PoE 標準。
範例
一所羅素集團大學正在升級一座列為二級保護建築的 19 世紀圖書館,以支援 500 個並行學生連線。該建築具有厚實的石牆、挑高天花板和華麗的內部隔間。IT 團隊應該如何進行無線部署?
步驟 1:委託進行主動的現場射頻勘測 - 由於石牆和不規則的樓層配置,預測性建模將非常不準確。使用專業的 WiFi 勘測軟體產生經過驗證的熱圖。步驟 2:部署高密度 WiFi 6 基地台,配備指向性貼片天線,向下聚焦於閱讀區,避免訊號從挑高天花板反彈。目標是每 25 個並行使用者配置一個基地台。步驟 3:透過連結到大學 Active Directory 的 802.1X 為學生存取實施專用 VLAN,並為造訪的研究人員和公眾使用者提供帶有 Captive Portal 的獨立訪客 VLAN。步驟 4:調整基地台發射功率以建立大小合適的覆蓋細胞,防止學生在閱覽室之間移動時產生黏性用戶端。步驟 5:停用舊版數據速率(1、2、5.5 Mbps)以強制漫遊。步驟 6:部署雲端管理控制器以進行集中管理與射頻優化。
一座英超足球體育場需要在比賽日為 40,000 個並行連線提供 WiFi 覆蓋,其次要需求是分析球迷在活動當天的移動和停留時間。
步驟 1:部署座椅下方的基地台並配備高度指向性天線,為特定座位區域建立微細胞 - 在此高密度下,這是唯一可行的方法。步驟 2:停用大多數基地台上的 2.4GHz 無線電,以消除高密度射頻環境中的同通道干擾;強制所有流量使用 5GHz 和 6GHz。步驟 3:啟用 802.11k/v/r,以便在半場休息球迷穿過大廳時促進快速漫遊。步驟 4:透過 Purple 的 Guest WiFi 平台實施 Captive Portal,以進行安全、高吞吐量的登入,並收集關於球迷移動和停留時間的選擇加入分析數據。步驟 5:使用獨立的 VLAN 對網路進行區段劃分,分別用於球迷、營運人員、廣播設備和銷售點系統。步驟 6:確保支付網路區段符合 PCI-DSS 合規性。
練習題
Q1. 您正在新的大學宿舍大樓中部署 AP。該建築擁有漫長的中央走廊,兩側為學生宿舍,並由實心混凝土牆隔開。您應該將 AP 部署在中央走廊還是個別的宿舍房間內?
提示:請考慮混凝土牆和防火門造成的衰減,以及每間房間所需的容量。
查看標準答案
應將 AP 部署在宿舍房間內,使用能平貼安裝於牆面並透過房內乙太網路埠連接的牆板式 AP。部署在走廊會因混凝土牆和沉重的防火門而導致訊號難以穿透到房間內,且無法為每位學生擁有的多部裝置提供每間房間所需的容量。牆板式 AP 為每間房間提供專用且高品質的連線,是學生住宿的業界標準做法。
Q2. 大學餐廳的使用者反映在午餐時間 WiFi 速度很慢,儘管他們的裝置顯示訊號強度滿格。最可能的兩個原因是什麼?您會如何調查這兩個原因?
提示:訊號強度不等於容量。請同時考慮 RF 環境和並行使用者人數。
查看標準答案
最可能的兩個原因為:(1) AP 容量超載 - 在午餐尖峰時段,AP 被極端數量的同時連線裝置所淹沒。調查方法是檢查控制器儀表板,確認每台 AP 的用戶端數量與吞吐量利用率。若 AP 正為 80 個以上的用戶端提供服務,則需要增設 AP 或升級為高密度 AP。(2) 同頻干擾 - 餐廳內的多台 AP 運作於相同頻道,導致裝置必須等待空閒傳輸時間。調查方法是使用頻譜分析儀或控制器的 RF 健康狀態儀表板。解決方法是啟用動態頻道分配,並確保頻道分配互不重疊。
Q3. 貴校正在舉辦一場有 800 名代表參加的大型國際會議,所有代表在三天內都需要使用 WiFi。該會議在通常僅服務 200 名員工的建築物中舉行。您會如何規劃這次的暫時性網路升級?
提示:請同時考慮暫時性的容量增加,以及會議代表與編制內員工之間的安全性隔離。
查看標準答案
在主會議廳和分組會議室部署暫時性的高密度 AP,若連接埠容量不足,則透過暫時性 PoE+ 交換器連接到現有的交換架構。建立一個與員工網路完全隔離的專用會議 VLAN,並配備其專屬的 DHCP 範圍和網際網路出口。透過訪客 WiFi 平台部署客製化品牌形象的 Captive Portal 以引導代表上網,並收集同意訂閱的數據以供活動後分析。將 DHCP 租期縮短至兩小時,以管理這三天活動中 IP 位址的頻繁更替。會議結束後,拆除暫時性 AP 並停用會議 VLAN。
常見問題
Should university dormitories use corridor APs or in-room wall-plate APs?
University dormitories and residence halls should always deploy in-room wall-plate access points rather than central corridor APs. Concrete walls, reinforced fire doors, and metal bathroom pods cause 15 to 20 dB of RF attenuation, resulting in dead zones and high packet retry rates. Wall-plate APs mount flush to standard wall Ethernet jacks, provide dedicated micro-cell coverage per room, and include integrated Gigabit Ethernet switch ports for student gaming consoles and smart TVs.
How do university IT teams resolve cafeteria and dining hall WiFi slowdowns during lunch rush?
Cafeteria slowdowns during lunch peaks are typically caused by co-channel interference (CCI) and access point client exhaustion rather than raw bandwidth starvation. When hundreds of students congregate with multiple active devices, APs exceeding 75 concurrent associations experience airtime starvation. IT teams should deploy high-density tri-band WiFi 6E/7 APs, restrict channel widths to 20 MHz to unlock all available 5 GHz and 6 GHz channels, and enforce a minimum RSSI threshold of -72 dBm to shed sticky clients.
How should campus networks handle temporary high-density events such as conferences or open days?
For large campus events, IT teams should establish a dedicated conference VLAN with an isolated DHCP scope and a shortened 2-hour lease time to prevent IP address pool exhaustion. Guest onboarding should use a branded captive portal powered by Purple, providing one-click social or SMS authentication with unbundled GDPR-compliant marketing consent, while isolating event traffic completely from internal academic and staff networks.
What is the recommended network segmentation strategy for higher education campuses?
Campus networks require multi-VLAN segmentation: (1) Staff and Faculty (VLAN 10) authenticated via 802.1X EAP-TLS with device certificates and WPA3-Enterprise; (2) Student and Eduroam (VLAN 20) with 802.1X RADIUS authentication and dynamic VLAN assignment; (3) Visitor and Guest (VLAN 30) routed through Purple captive portal with Layer 2 client isolation; (4) Dormitory IoT (VLAN 40) using Identity Pre-Shared Keys (iPSK / PPSK) for private per-student device groups; and (5) Building Automation and Facilities (VLAN 50) using MAC Authentication Bypass (MAB) with strict firewall ACLs.
How does fast roaming (802.11k, 802.11v, and 802.11r) prevent sticky clients across campus quads?
802.11k provides client devices with neighbor AP lists so they do not waste airtime scanning all channels. 802.11v allows the infrastructure to recommend preferred candidate APs via BSS Transition Management frames. 802.11r caches authentication keys to enable sub-50 millisecond handoffs without full RADIUS re-authentication. Combined with disabling legacy data rates below 12 Mbps, this prevents student devices from clinging to distant lecture hall APs as they walk across campus quads.
繼續閱讀本系列
員工 WiFi 對比訪客 WiFi:企業網路分段的最佳實踐
為 IT 領導者提供的全面技術指南,探討如何對員工和訪客 WiFi 網路進行分段。內容涵蓋 VLAN 架構、802.1X 驗證、防火牆策略,以及安全網路設計對業務的影響。
飯店顧客 WiFi 管理:整合 PMS、傳送門與品牌標準
本技術指南詳細介紹如何構建企業級飯店 WiFi 網路,重點在於 VLAN 隔離、用於自動化工作階段管理的 PMS 整合,以及用於符合 GDPR 的資料收集 Captive Portal 最佳化。
如何設定訪客 WiFi:企業安全設定指南
本權威指南為 IT 領導者與網路架構師提供佈署安全企業訪客 WiFi 的決定性藍圖。內容涵蓋核心架構、WPA3 遷移、VLAN 區隔及 captive portal 整合,在保護內部系統的同時,收集符合法規的第一方數據。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。