
如何构建校园 WiFi 网络:大学 IT 指南
本技术指南为设计和部署高密度校园 WiFi 网络提供了全面的蓝图,内容涵盖从主动站点勘测和接入点部署,到控制器架构、无缝漫游以及安全访客入网的所有内容。本指南专为大学和大型场馆的 IT 经理、网络架构师及 CTO 撰写,旨在为本季度规划和执行无线部署提供可操作的指导。该指南还将 Purple 的 Guest WiFi 和分析平台映射到部署生命周期中的实际集成点。
收听本指南
查看播客转录
核心系列的一部分:Guest WiFi 指南 →
Campus network architect and hardware sizer
Size access points, switches, PoE, fibre uplinks and a VLAN plan for a multi-building campus, then copy a starting core switch config.
Three-tier (core, distribution, access) for 12 buildings and 8,500 peak endpoints.
1. Core layer
Two 40/100 Gbps layer 3 switches in an active-active pair (StackWise Virtual, VSX or Virtual Chassis) route between buildings and to the internet edge firewalls.
Core interconnect: 40/100 Gbps
2. Distribution layer
6 switches in redundant pairs aggregate building closets and enforce ACLs, DHCP snooping and dynamic ARP inspection before traffic reaches the core.
Backbone: Dual-fibre ring (ERPS G.8032, sub-50 ms failover)
3. Access and wireless edge
24 multi-gig (2.5 / 5 GbE) PoE switches feed 297 APs and around 90 other PoE devices, with 802.1X, dynamic VLAN assignment and client isolation.
AP PoE load: 8.9 kW
802.1X EAP-TLS or PEAP through eduroam for students and staff, Passpoint and a captive portal for visitors, and mDNS limited to each user group. Guest and visitor VLANs terminate on a captive portal such as Purple, which adds consented sign-in, analytics and an audit trail across every building.
Method and assumptions: indoor APs at 35 peak endpoints per AP for this campus type; outdoor APs at 1.2 per acre (about a 35 m usable radius with roaming overlap). Access switches are 48-port at 80% fill, at least two per building, with 30% extra PoE ports for cameras, phones and door controllers. Internet capacity assumes 5 Mbps per active endpoint and 45% of endpoints active at peak. Building uplinks are sized so one link of a pair carries the building’s peak at 50% or less. Fibre links: ring = one per building, dual-homed star = two per non-core building, full mesh = n(n-1)/2.
Purple adds captive portal sign-in, analytics and consent records on top of the network you already run: Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet.
Campus WiFi capacity and architecture planner
Model concurrent device density, internet backhaul bandwidth, access point counts, and VLAN segmentation for university campuses, lecture halls, and student residential MDUs.
核心摘要
对于大学 IT 团队和场所运营商而言,校园 WiFi 网络不再是辅助设施 - 它们是关键基础设施。现代高等教育环境需要高密度、高吞吐量的无线网络,以支持每位用户多台设备、高带宽应用以及在广阔物理空间中的无缝移动。本指南概述了构建高弹性校园无线网络所需的技術架构、部署策略和运营最佳实践。我们专注于实际执行 - 从射频(RF)规划和接入点(AP)选择到控制器架构和安全接入 - 确保您的部署能够带来投资回报率(ROI)、合规性以及流畅的用户体验。无论您是在单一建筑还是多校区环境中进行部署,这里的原则同样适用于 酒店、零售、医疗 和 交通 环境。
技术深度剖析:架构与标准
构建校园无线网络需要结构化的拓扑方法并遵循现代无线标准。在架构阶段做出的决定决定了后续一切的扩展性、安全性和性能。
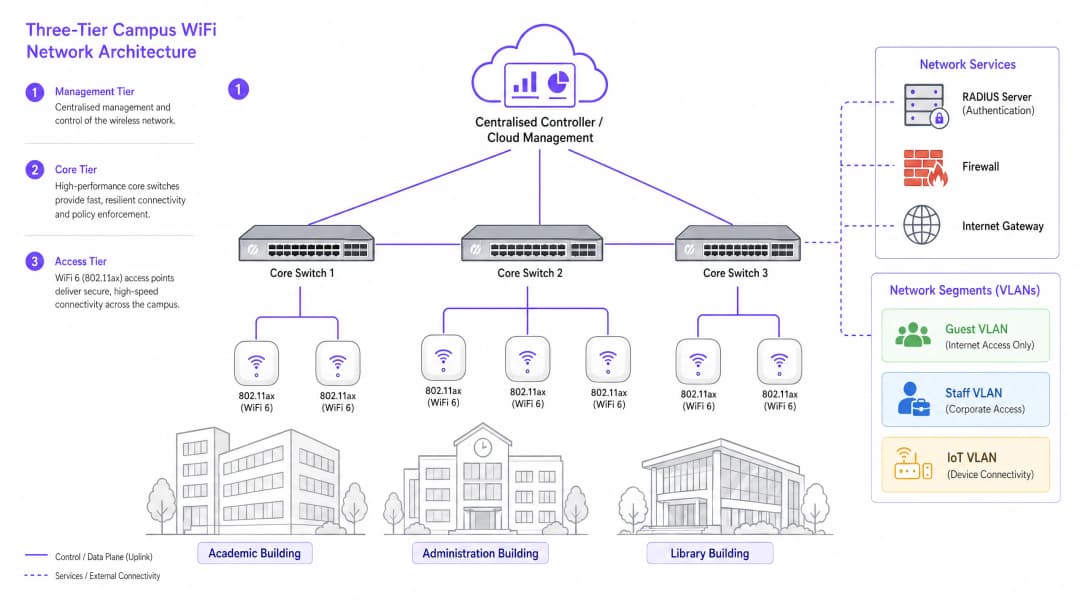
三层架构
企业级校园网络采用分层的三层架构,以确保可扩展性、弹性和性能。这三层如下:
管理/核心层:网络的中枢神经系统。这包括高容量核心路由交换机和中央 WLAN 控制器(无论是部署在本地还是云端管理)。控制器处理所有 AP 的 RF 管理、漫游切换、全局策略执行和固件管理。云管理控制器已成为新部署的主流选择,简化了多站点管理并降低了本地硬件成本。
分布层:汇聚来自接入层的流量,应用路由策略,并在数据传输到核心层之前提供冗余。在较小的校园中,这一层通常与核心层合并。
接入层:网络的边缘,包括以太网供电增强版(PoE+)边缘交换机和无线 AP 本身。对于新部署,PoE+ 是最低标准,因为 WiFi 6 AP 的功耗显著高于其前代产品。
无线标准与频段
现代部署应标准化采用 802.11ax (WiFi 6) 或 WiFi 6E。WiFi 6 引入了关键的高密度功能,包括正交频分多址 (OFDMA) - 允许单个 AP 在子信道上同时为多个客户端提供服务,以及目标唤醒时间 (TWT) - 可减少 IoT 设备的电池消耗。WiFi 6E 将这些功能扩展到 6GHz 频段,提供大量不受传统设备干扰的连续频谱 - 这在阶梯教室和会议厅等高密度环境中是一个显著优势。
| 标准 | 频段 | 最大吞吐量 | 关键特性 | 最佳使用场景 |
|---|---|---|---|---|
| 802.11n (WiFi 4) | 2.4GHz / 5GHz | 600 Mbps | MIMO | 仅限传统兼容 |
| 802.11ac (WiFi 5) | 5GHz | 3.5 Gbps | MU-MIMO | 现有部署 |
| 802.11ax (WiFi 6) | 2.4GHz / 5GHz | 9.6 Gbps | OFDMA, TWT | 新校园部署 |
| 802.11ax (WiFi 6E) | 2.4 / 5 / 6GHz | 9.6 Gbps | 6GHz 频谱 | 高密度、面向未来 |
安全与认证
安全必须是分层的。对于教职员工和在校学生,强制要求使用与大学身份提供商(Active Directory、LDAP 或云身份服务)绑定的 802.1X/EAP 认证。这提供了加密的、基于凭据的访问,满足 ISO 27001 和 Cyber Essentials 等标准的要求。对于临时用户 - 访问学者、会议代表和公众成员 - 则需要一个安全的 Captive Portal。集成强大的 Guest WiFi 解决方案可确保符合 GDPR 的准入流程、可定制的欢迎页面,并能够通过 WiFi Analytics 收集具有运营价值的洞察。所有无线流量都应使用当前标准 WPA3 进行加密,该标准比其前身 WPA2 提供了强得多的防暴力破解保护。要对您的接入点安全状况进行全面审查,请参阅我们的 Access Point Security: Your 2026 Enterprise Guide。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
实施指南:从规划到部署
部署校园网络是一个分阶段的过程,在拉动单根电缆或安装 AP 之前,需要进行细致的规划。
第 1 阶段:主动现场调查
对于复杂的校园环境,仅使用楼层平面图进行预测性调查是不够的。您必须进行主动的、现场的射频 (RF) 调查。老旧大学的建筑材料 - 厚重的砖石、金属网、钢筋混凝土 - 会以不可预测的方式衰减信号。调查可以识别射频死区,并有助于确定覆盖范围和容量的最佳 AP 放置位置。输出应该是一个经过验证的热图,显示每个楼层的信号强度、信道利用率和干扰水平。
第 2 阶段:容量规划
从历史上看,网络设计是为了实现覆盖 - 确保信号到达每个角落。而如今,设计则是以容量为驱动。在一个有300个座位的阶梯教室里,假设每位学生有三台设备:一台笔记本电脑、一部智能手机和一台平板电脑。这就需要使用带有定向天线的高密度AP来进行区域划分,而不是依赖单个全向AP,因为后者很快就会过载。在高密度部署中,经验法则是在阶梯教室环境中每25 - 30个并发用户配备一个AP。
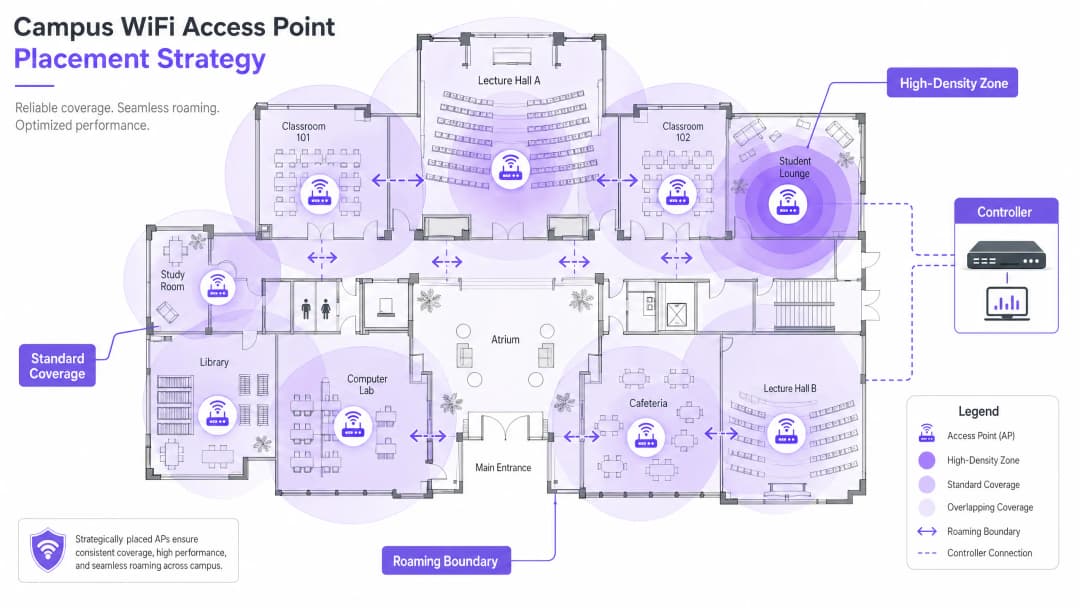
阶段 3:AP 放置与信道规划
精细的信道规划对于最大程度减少同频干扰 (CCI) 至关重要。使用互不重叠的信道(2.4GHz 上使用 1、6 和 11 信道;5GHz 和 6GHz 上使用动态分配)。确保AP放置在战略位置 - 避免将它们安装在吊顶上方或空调管道后面,这会降低性能。对于高天花板的空间,请使用带有向下定向天线的AP。
阶段 4:配置无缝漫游
当用户在教学楼之间移动时,他们的连接必须在AP之间无缝切换。实现快速漫游三件套:802.11k(邻居报告)、802.11v(BSS 转换管理)和 802.11r(快速 BSS 转换)。这些标准协同工作,允许客户端设备做出智能漫游决策,并在毫秒级(而非秒级)内完成身份验证切换 - 这对 VoIP 和实时应用至关重要。
调整发射功率同样重要。如果发射功率过高,客户端设备会紧紧粘住远处的AP(即“粘性客户端”),而不是漫游到更近的AP。降低发射功率以创建重叠但大小合适的覆盖蜂窝,并禁用传统数据速率(1, 2, 5.5 Mbps)以强制设备断开弱连接并进行漫游。
阶段 5:VLAN 划分与策略执行
为每个用户类别创建专用的 VLAN:教职工、学生、访客和 IoT 设备。IoT 设备(楼宇管理系统、安全摄像头、数字标牌)绝不能与用户设备共享同一个网络段。在 VLAN 之间应用严格的防火墙规则,仅允许最少必要的通信。关于 DNS 级安全和防御恶意域名的保护,请参阅我们的指南:如何 通过强大的 DNS 和安全保护您的网络。
校园环境最佳实践
以下与厂商无关的建议代表了大型无线部署的行业标准实践。
频段引导:将具备能力的客户端设备推向拥挤较少的 5GHz 或 6GHz 频段,将 2.4GHz 留给传统设备和远距离 IoT 传感器。大多数现代控制器都支持自动频段引导。
最小 RSSI 阈值:配置控制器以拒绝信号强度低于定义阈值(通常为 -75 dBm)的客户端连接。这可以防止信号弱的客户端降低接入点(AP)上其他所有人的体验。
无线入侵防御(WIPS):在控制器上启用 WIPS,以检测并控制流氓 AP(学生或教职员工插入的个人路由器,这会造成干扰并引入安全漏洞)。
室外覆盖:使用带有定向天线的耐用、防水型 AP,将网络扩展到四合院和室外休息区。室外 AP 必须能够承受极端温度、潮湿和拆卸破坏。
DHCP 租约管理:在人员高频变动的区域(如自助餐厅、图书馆),将访客网络的 DHCP 租约时间缩短至一或两个小时,以防止 IP 地址耗尽。
Purple 在高等教育领域的关注度正在迅速增长 - 了解 教育副总裁 Tim Peers 加入团队 及其对校园网络战略意味着什么。
故障排除与风险缓解
即使设计良好的网络也会遇到运行问题。以下是最常见的故障模式及其缓解措施。
| 故障模式 | 症状 | 根本原因 | 缓解措施 |
|---|---|---|---|
| 粘性客户端 | 尽管信号强,但性能不佳 | 发射功率过高;启用了传统速率 | 降低发射功率;禁用 11 Mbps 以下的速率 |
| DHCP 耗尽 | 用户无法连接 | 租约时间过长;子网过小 | 缩短租约时间;扩大子网 |
| 同频干扰 | 整个楼层的吞吐量缓慢 | 信道规划不佳 | 实施动态信道分配 |
| 流氓 AP | 干扰;安全警报 | 未经授权的个人路由器 | 启用 WIPS;进行定期射频审计 |
| 认证失败 | 用户无法登录 | RADIUS 服务器超载或配置错误 | 部署冗余 RADIUS;监控认证日志 |
投资回报率(ROI)与业务影响
对于大学领导层和场馆运营总监而言,高性能网络带来的投资回报率(ROI)远不止基本的连接。强大稳定的校园无线网络能够直接支持现代教学工具、数字校园计划以及运营效率项目。
利用 WiFi 运营分析 可以提供关于客流量、停留时间和空间利用率的实用情报。这些数据可以为资产配置决策提供依据(识别利用率不足的建筑或需求高峰期空间),并根据实际占用数据优化暖通空调(HVAC)的使用,从而实现可衡量的能源节约。这些正是 零售业 和 酒店餐饮业 运营商所采用的相同分析策略,如今正越来越多地应用于校园环境。对于将宾客 WiFi 部署为更广泛数字参与战略一部分的组织,配置合理的 Guest WiFi 平台还支持营销自动化、校友互动和访客体验计划。对于较小的场所或分支校区,我们的 如何为您的企业设置 WiFi 热点 指南提供了一个实用的起点。
听取简报
关键定义
802.11ax (WiFi 6)
当前的 IEEE 无线网络标准,专为通过 OFDMA、MU-MIMO 和 TWT 提高高密度环境中的效率和性能而设计。
对于现代校园部署至关重要,可在不降低性能的情况下支持大量并发设备。
同频干扰 (CCI)
当同一区域内的多个接入点在相同信道上运行时发生的干扰,导致设备在传输前必须等待空闲的空口时间。
糟糕的信道规划会导致高 CCI,即使在信号强度很高的情况下,也会严重降低网络吞吐量。
VLAN (虚拟局域网)
一种逻辑子网,它将一组设备进行分组,使其流量与同一物理网络基础设施上的其他设备相隔离。
对安全和性能至关重要;将访客、员工、学生和物联网流量进行隔离,可防止横向移动并减少拥堵。
802.1X
一种基于端口的网络准入控制的 IEEE 标准,通过 RADIUS 服务器为连接到局域网或无线局域网的设备提供基于凭据的身份验证机制。
校园网络上为员工和注册学生提供安全、企业级身份验证的强制性标准。
Captive Portal
公共访问网络的用户在获得网络访问权限之前必须进行交互的网页,通常用于接受服务条款、身份验证和数据采集。
用于校园网络上的访客入网引导;必须符合 GDPR 合规要求,并与分析平台集成以实现运营价值。
OFDMA (正交频分多址)
OFDM 的多用户版本,允许单个接入点在同一次传输中,在不同的子信道上同时为多个客户端提供服务。
一项关键的 WiFi 6 功能,可显著提高阶梯教室等高密度环境中的效率。
粘性客户端
一种无线设备,由于客户端不愿启动漫游,即使附近有信号更强的 AP,它仍与信号微弱的远端 AP 保持连接。
导致受影响用户的性能变差,并给远端 AP 带来不必要的负载;可通过适当的射频微调和禁用历史速率来缓解该问题。
RSSI (接收信号强度指示)
接收到的无线电信号功率水平的测量值,通常以 dBm(相对于1毫瓦的分贝数)表示,数值越接近于零表示信号越强。
在工勘期间用于确定覆盖边界,并在控制器配置期间用于设置最小连接阈值。
PoE+ (以太网供电增强版)
一种 IEEE 802.3at 标准,通过标准以太网电缆提供高达 30 瓦的电力,足以在无需独立电源的情况下为 WiFi 6 接入点供电。
使用 WiFi 6 AP 进行新校园部署所需的最低 PoE 标准。
应用实例
一所罗素集团大学正在升级一座二级保护的19世纪图书馆,以支持 500 个并发学生连接。该建筑的特点是厚石墙、高天花板和华丽的内部隔断。IT 团队应该如何进行无线部署?
步骤 1:委托进行主动的现场 RF 勘测 - 由于石墙和不规则的平面图,预测建模将非常不准确。使用专业的 WiFi 勘测软件生成经过验证的热图。步骤 2:部署高密度 WiFi 6 AP,配备定向板状天线,向下聚焦于阅读区域,避免信号从高天花板反弹。目标是每 25 个并发用户配备一个 AP。步骤 3:为通过 802.1X 访问的学生实施专用 VLAN,该 VLAN 链接到大学的 Active Directory,并为访问学者和公众用户提供一个带有 Captive Portal 的独立访客 VLAN。步骤 4:调整 AP 发射功率以创建大小合适的覆盖蜂窝,防止学生在阅览室之间移动时出现粘性客户端。步骤 5:禁用旧版数据速率(1、2、5.5 Mbps)以强制漫游。步骤 6:部署云管理控制器以进行集中可视化和 RF 优化。
一所英超足球场需要在比赛日为 40,000 个并发连接提供 WiFi 覆盖,次要需求是收集关于球迷移动和逗留时间的活动日分析。
步骤 1:部署带有高定向天线的座椅下方 AP,为特定看台区域创建微蜂窝 - 这是在这种密度下唯一可行的方法。步骤 2:禁用大多数 AP 上的 2.4GHz 射频,以消除密集 RF 环境中的同频干扰;将所有流量强制转到 5GHz 和 6GHz。步骤 3:启用 802.11k/v/r,以便在半场休息期间球迷穿过大厅时促进快速漫游。步骤 4:通过 Purple 的 Guest WiFi 平台实施 Captive Portal,进行安全、高吞吐量的入网,捕获关于球迷移动和逗留时间的自愿选择分析数据。步骤 5:使用独立的 VLAN 对网络进行细分,分别用于球迷、运营员工、广播设备和销售点系统。步骤 6:确保支付网络细分符合 PCI-DSS 标准。
练习题
Q1. 您正在一栋新的大学宿舍楼中部署 AP。该建筑拥有长中央走廊,两侧是学生宿舍,中间由实心混凝土墙隔开。您应该将 AP 部署在中央走廊还是单个宿舍内?
提示:考虑混凝土墙和防火门造成的衰减,以及每间宿舍所需的容量。
查看标准答案
将 AP 部署在宿舍内部,使用与墙面齐平安装并通过室内以太网端口连接的面板式 AP。由于混凝土墙和厚重的防火门,走廊部署会导致信号难以穿透到房间内部,且无法提供每个学生拥有多个设备所需的单房间容量。面板式 AP 为每个房间提供专属的高质量连接,是学生宿舍部署的行业标准方案。
Q2. 大学食堂的用户反映在午餐期间 WiFi 速度缓慢,尽管他们的设备显示信号强度满格。最可能的两个原因是什么,您将如何针对每个原因进行排查?
提示:信号强度并不等于容量。同时考虑射频环境和并发用户数。
查看标准答案
最有可能的两个原因包括:(1) AP 容量超载 - AP 在午餐高峰期被大量并发设备淹没。调查方法是检查控制器控制台,查看每个 AP 的客户端数量和吞吐量利用率。如果 AP 正在为 80 个以上的客户端提供服务,则需要增加额外的 AP 或进行高密度 AP 升级。(2) 同频干扰 - 食堂内的多个 AP 在同一信道上运行,导致设备需要等待空闲信道时间。调查方法是使用频谱分析仪或控制器的射频健康控制台。解决办法是启用动态信道分配并确保非重叠信道分配。
Q3. 您的大学正在举办一个有 800 名代表参加的大型国际会议,所有代表在三天内都需要访问 WiFi。会议在一家平时服务 200 名员工的建筑内举行。您将如何进行临时网络升级?
提示:需要同时考虑临时容量的增加,以及会议代表与固定员工之间的安全隔离。
查看标准答案
在主会议厅和分组会议室部署临时的超高密度 AP。如果端口容量不足,可以通过临时 PoE+ 交换机连接到现有的交换机基础设施。创建一个专用的会议 VLAN,与员工网络完全隔离,并配备其专属的 DHCP 范围和互联网出口。通过客用 WiFi 平台部署定制品牌的 Captive Portal 用于代表接入,并捕获用于活动后分析的选择性同意数据。将 DHCP 租约时间缩短至两小时,以管理这三天活动中的 IP 地址流转。会议结束后,拆除临时 AP 并停用会议 VLAN。
常见问题
Should university dormitories use corridor APs or in-room wall-plate APs?
University dormitories and residence halls should always deploy in-room wall-plate access points rather than central corridor APs. Concrete walls, reinforced fire doors, and metal bathroom pods cause 15 to 20 dB of RF attenuation, resulting in dead zones and high packet retry rates. Wall-plate APs mount flush to standard wall Ethernet jacks, provide dedicated micro-cell coverage per room, and include integrated Gigabit Ethernet switch ports for student gaming consoles and smart TVs.
How do university IT teams resolve cafeteria and dining hall WiFi slowdowns during lunch rush?
Cafeteria slowdowns during lunch peaks are typically caused by co-channel interference (CCI) and access point client exhaustion rather than raw bandwidth starvation. When hundreds of students congregate with multiple active devices, APs exceeding 75 concurrent associations experience airtime starvation. IT teams should deploy high-density tri-band WiFi 6E/7 APs, restrict channel widths to 20 MHz to unlock all available 5 GHz and 6 GHz channels, and enforce a minimum RSSI threshold of -72 dBm to shed sticky clients.
How should campus networks handle temporary high-density events such as conferences or open days?
For large campus events, IT teams should establish a dedicated conference VLAN with an isolated DHCP scope and a shortened 2-hour lease time to prevent IP address pool exhaustion. Guest onboarding should use a branded captive portal powered by Purple, providing one-click social or SMS authentication with unbundled GDPR-compliant marketing consent, while isolating event traffic completely from internal academic and staff networks.
What is the recommended network segmentation strategy for higher education campuses?
Campus networks require multi-VLAN segmentation: (1) Staff and Faculty (VLAN 10) authenticated via 802.1X EAP-TLS with device certificates and WPA3-Enterprise; (2) Student and Eduroam (VLAN 20) with 802.1X RADIUS authentication and dynamic VLAN assignment; (3) Visitor and Guest (VLAN 30) routed through Purple captive portal with Layer 2 client isolation; (4) Dormitory IoT (VLAN 40) using Identity Pre-Shared Keys (iPSK / PPSK) for private per-student device groups; and (5) Building Automation and Facilities (VLAN 50) using MAC Authentication Bypass (MAB) with strict firewall ACLs.
How does fast roaming (802.11k, 802.11v, and 802.11r) prevent sticky clients across campus quads?
802.11k provides client devices with neighbor AP lists so they do not waste airtime scanning all channels. 802.11v allows the infrastructure to recommend preferred candidate APs via BSS Transition Management frames. 802.11r caches authentication keys to enable sub-50 millisecond handoffs without full RADIUS re-authentication. Combined with disabling legacy data rates below 12 Mbps, this prevents student devices from clinging to distant lecture hall APs as they walk across campus quads.
继续阅读本系列
Staff WiFi 对比 Guest WiFi:企业网络分段最佳实践
针对 IT 领导者的全面技术指南,介绍如何对 staff 和 guest WiFi 网络进行分段。内容涵盖 VLAN 架构、802.1X 认证、防火墙策略以及安全网络设计对业务的影响。
酒店客用 WiFi 管理:整合 PMS、门户与品牌标准
本技术指南详细介绍了如何构建企业级酒店 WiFi 网络,重点关注 VLAN 划分、用于自动会话管理的 PMS 集成,以及用于符合 GDPR 的数据采集的 Captive Portal 优化。
如何设置 Guest WiFi:企业级安全配置指南
本权威指南为 IT 负责人和网络架构师提供了部署安全企业 Guest WiFi 的确定性蓝图。内容涵盖了基本架构、WPA3 迁移、VLAN 隔离以及 Captive Portal 集成,在保护内部系统的同时,实现合规的一方数据采集。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。