
Wireless access point deployment and capacity advisor
Calculate access point density requirements, switch PoE wattage budgets, and cabling uplink speeds for high-density venues, corporate offices, healthcare estates, and hospitality spaces.
Governed by density needs (23 density vs 18 coverage).
Average 55 devices per access point at peak capacity.
Requires 802.3at PoE+ (Class 4, 30W switchport).
Saves 90 hours annually via automated channel planning.
Provision your access layer switches with 10 GbE SFP+ fiber aggregate uplink to prevent bottlenecking aggregate multi-gigabit wireless traffic. Ensure switch power supplies maintain an active reserve of at least 750W to accommodate simultaneous AP startup transients.
Copy this formatted hardware specification for cabling contractors and infrastructure proposals.
Ready to secure and optimise your wireless estate?
Purple integrates with leading enterprise access point vendors to deliver captive portal security and visitor analytics.
Su circuito de internet se ve bien sobre el papel. El personal puede realizar una prueba de velocidad que parece saludable. Pero entonces el vestíbulo se llena, se acumula la entrada de clientes, los terminales de tarjetas fallan, los clientes empiezan a pedir la contraseña de la WiFi y las videollamadas en la cafetería comienzan a entrecortarse.
Ese es el momento en el que la mayoría de los recintos se dan cuenta de que no tienen un problema de cobertura. Tienen un problema en la capa de acceso.
Los puntos de acceso inalámbricos siguen siendo el corazón de la conectividad en interiores, pero la forma de planificarlos ha cambiado. En la mayoría de los recintos, la antigua pregunta era "¿pueden los usuarios ver la señal?". La mejor pregunta ahora es "¿puede la red soportar la demanda en horas punta de forma segura, con un roaming fluido y sin crear un caos administrativo para el personal?".
Por qué el WiFi de su recinto necesita algo más que simple cobertura
Muchas decisiones de compra de puntos de acceso inalámbricos todavía comienzan con un plano de planta y un mapa de calor. Eso es útil, pero incompleto. Un recinto puede tener señal en cada esquina y, aun así, ofrecer un WiFi deficiente en el momento exacto en que el negocio más lo necesita.
En el Reino Unido, el 98 % de los locales pueden acceder a banda ancha con capacidad de gigabit y el 72 % ya contaban con fibra óptica completa en enero de 2025, por lo que la limitación en muchas instalaciones ya no es el enlace WAN. Es la cantidad de usuarios, dispositivos y aplicaciones que cada AP puede soportar en las horas punta. En otras palabras, la capa de acceso suele ser el factor limitante (Made By WiFi sobre la disponibilidad de gigabit y fibra óptica completa en el Reino Unido).
La cobertura puede ocultar fallos
El pasillo de un hotel es un buen ejemplo. Puede montar un único punto de acceso potente y obtener una señal visible a lo largo de una gran hilera de habitaciones. Eso parece eficiente. En la práctica, a menudo genera un rendimiento desigual, un comportamiento de cliente adherente (sticky client) y una baja calidad de enlace ascendente en los extremos más alejados.
Un vestíbulo presenta el problema opuesto. La señal es fácil; la capacidad es lo difícil. Las personas llegan con múltiples dispositivos, esperan conectividad instantánea y, a menudo, la necesitan al mismo tiempo que los sistemas del personal, los terminales de pago y los servicios del edificio.
Regla práctica: Si los usuarios pueden conectarse pero se quejan de que la red va lenta o es inestable en las horas puntas, deje de hablar de la cobertura en primer lugar. Empiece por el tiempo de uso del canal de radio, la densidad de clientes, el diseño del enlace ascendente y la incorporación.
El problema de negocio es la experiencia, no las barras de cobertura
Los operadores de recintos suelen centrarse en tres resultados:
- Experiencia del invitado: Los usuarios quieren un acceso rápido y sin fricciones, sin inicios de sesión repetidos ni instrucciones confusas.
- Seguridad: El personal, los invitados y los dispositivos IoT no deberían compartir el mismo modelo de confianza.
- Eficiencia operativa: El equipo de redes no debería pasar la semana restableciendo contraseñas, persiguiendo dispositivos no autorizados o explicando por qué la "señal completa" sigue pareciendo que no funciona.
Esta es también la razón por la que las soluciones de consumo rara vez escalan. Una comparación de extensores WiFi frente a repetidores ayuda a explicar la diferencia. Esas herramientas pueden ampliar la señal, pero no resuelven los problemas empresariales como la segmentación, la identidad, el roaming controlado y la gestión de una alta densidad de clientes.
Si gestiona un hotel, un hospital, una residencia, una oficina o un espacio de uso mixto, el objetivo no es una cobertura generalizada. Es un rendimiento predecible bajo carga.
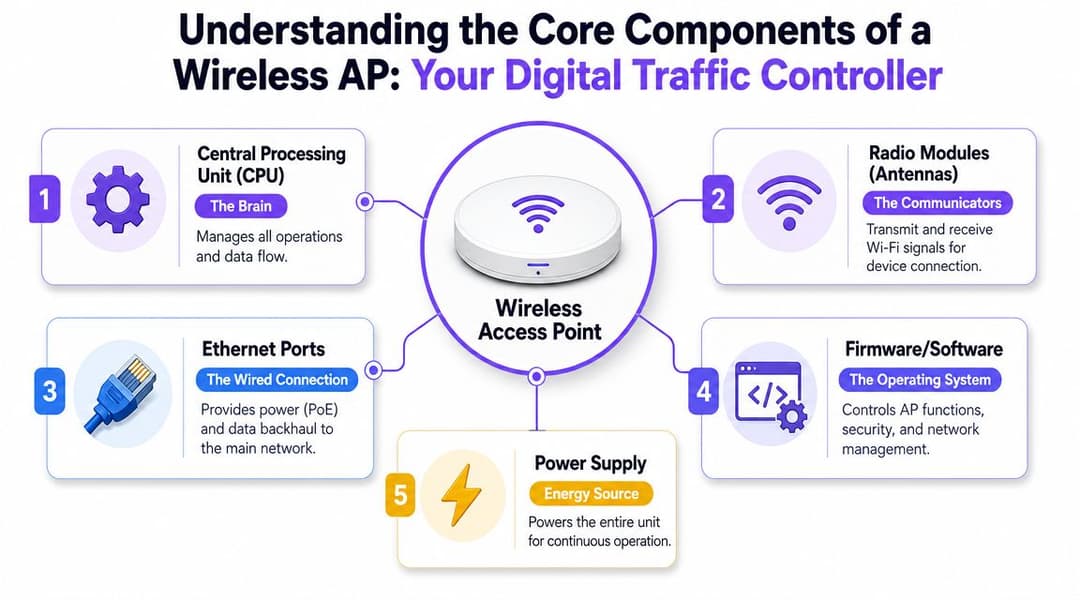
Comprensión de los componentes principales de un AP inalámbrico
Piense en un AP inalámbrico como en una pequeña antena de telefonía para su edificio. Se comunica mediante WiFi con teléfonos, portátiles, escáneres, televisores, sensores y terminales. Luego, transfiere ese tráfico a la red cableada, donde se aplican las políticas, el enrutamiento y el acceso a las aplicaciones.
Esta última parte es importante. Un AP no es simplemente una radio instalada en el techo. Es un dispositivo de borde de la red.
El modelo moderno se remonta a las enmiendas IEEE 802.11a y 802.11b de 1999. 802.11b ofrecía hasta 11 Mbit/s en la banda de 2.4 GHz y 802.11a hasta 54 Mbit/s en la banda de 5 GHz, estableciendo el enfoque multibanda que más tarde se convirtió en el estándar para implementaciones resistentes a interferencias en espacios del Reino Unido (Descripción general de Cisco sobre los puntos de acceso y la base histórica de 802.11a/b).
Qué hay dentro del AP
La mayoría de los AP empresariales están diseñados en torno a los mismos componentes principales:
- CPU: Gestiona las tareas de control, las decisiones de paquetes, el trabajo de cifrado y las funciones de administración.
- Módulos de radio y antenas: Transmiten y reciben en las bandas disponibles y definen cómo el punto de acceso presta servicio a los dispositivos cliente.
- Puerto Ethernet: Es la conexión física de retorno a la LAN. En muchos despliegues también transporta energía a través de PoE.
- Firmware y software: La capa operativa que controla la seguridad, los SSID, las políticas, la configuración de radio y la telemetría.
- Sistema de alimentación: Ya sea PoE desde un switch o, en algunos casos, un adaptador de corriente local.
Si desea una introducción básica sobre el modelo de conexión subyacente, la explicación de Purple sobre qué es una conexión inalámbrica es un punto de partida útil e independiente del fabricante.
Los factores de forma cambian el caso de uso
No todos los AP deben colocarse en una placa de techo suspendido.
AP de interior para montaje en techo
Estos son la opción predeterminada para áreas abiertas como vestíbulos, bares, salas de espera, tiendas y oficinas. Por lo general, ofrecen el mejor equilibrio en cuanto a patrón de cobertura, gestión de cableado y facilidad de mantenimiento.
AP de pared (wall-plate)
Estos se adaptan perfectamente a habitaciones de hotel, alojamientos de estudiantes y apartamentos donde se busca una distancia corta con el cliente, una cobertura controlada a nivel de habitación y una instalación discreta. A menudo son más eficaces que intentar lanzar la señal desde el pasillo.
APs para exteriores
Utilícelos en terrazas, patios, andenes de transporte o colas de acceso. El diseño de la carcasa y de la antena está pensado para resistir el clima, las oscilaciones térmicas y reflexiones más complejas.
La elección de un buen AP comienza por el espacio, la combinación de dispositivos y el modelo operativo. No empieza por la velocidad máxima teórica que figura en una ficha técnica.
Puntos de acceso con controlador frente a gestionados en la nube
La primera decisión de arquitectura no suele ser la marca. Es el modelo de gestión.
Algunas organizaciones siguen prefiriendo un diseño basado en controlador, especialmente cuando la decisión responde a la necesidad de control local, ventanas de cambio estrictamente gestionadas o estándares de red existentes. Otras migran a puntos de acceso gestionados en la nube porque buscan un despliegue más rápido, una visibilidad más sencilla en múltiples sedes y menos hardware local que mantener.
Ningún modelo es automáticamente el correcto. La respuesta adecuada depende de quién vaya a gestionar la red en el día a día.
Cómo son en la práctica los AP basados en controlador
Una red gestionada por controlador mantiene la inteligencia inalámbrica centralizada en hardware o software local dedicado. Los AP siguen encargándose de la parte de radio, pero las políticas, la coordinación y la administración se anclan a nivel local.
Esto puede funcionar bien cuando el equipo de TI ya gestiona un entorno de campus maduro y desea un control directo sobre las actualizaciones, las ventanas de mantenimiento y la integración con los sistemas internos. También puede ser adecuado para centros con un gobierno corporativo interno estricto.
La contrapartida es la carga de trabajo operativa. Alguien tiene que encargarse del mantenimiento del controlador, planificar su redundancia, parchearlo, monitorizarlo y asumir los costes de su ciclo de vida.
Qué cambia con los AP gestionados en la nube
Los sistemas gestionados en la nube trasladan el plano de gestión a un panel alojado por el proveedor. Los AP se siguen instalando físicamente en el sitio, pero la administración, la visibilidad y muchos controles de políticas se gestionan de forma remota.
Esto suele adaptarse muy bien a grupos hoteleros, cadenas de retail, proveedores de alojamiento para estudiantes y propiedades distribuidas con equipos de TI reducidos. Un equipo más pequeño puede implementar plantillas, revisar el estado de los dispositivos y realizar cambios en múltiples sedes sin necesidad de desplazarse.
El equilibrio a valorar es la dependencia del modelo de gestión del proveedor, su ritmo de lanzamientos y su enfoque de licencias.
Diferencias clave entre AP con controlador y gestionados en la nube
| Factor | Basado en controlador | Gestionado en la nube |
|---|---|---|
| Ubicación de la gestión | Controlador local o plataforma autohospedada | Panel de control en la nube del proveedor |
| Operaciones diarias | Más manual, a menudo mejor para equipos con experiencia interna en redes inalámbricas | Más sencillo para equipos pequeños o distribuidos |
| Despliegue multisitio | Posible, pero a menudo más complejo de estandarizar y mantener | Normalmente más fácil de plantillear en múltiples sedes |
| Control de cambios | Control local más directo sobre las actualizaciones y los tiempos | Administración remota más rápida, pero dentro del marco del proveedor |
| Infraestructura inicial | Mayor, ya que la capacidad y la resiliencia del controlador requieren planificación | Menor impacto de hardware local |
| Estilo de resolución de problemas | Visibilidad local profunda si la plataforma se administra correctamente | Excelente visibilidad remota y acceso más sencillo para los equipos de soporte |
| Mejor ajuste | Grandes campus, entornos empresariales con una gobernanza estricta | Hoteles, grupos de distribución, operadores con sedes mixtas, equipos de TI reducidos |
Lo que realmente funciona para los recintos
Para un único centro de alta interacción que cuente con un equipo de redes interno sólido, el modelo basado en controlador todavía puede ser una opción acertada.
Para una empresa que gestiona múltiples propiedades, la gestión desde la nube suele ganar en términos de consistencia. La capacidad de aplicar cambios de SSID, revisar el estado de los AP y dar soporte a un sitio de forma remota suele importar más que poseer cada elemento de la pila de gestión.
El error es elegir basándose únicamente en el precio de catálogo. El coste real reside en cuántas personas se necesitan para operar la plataforma de forma adecuada.
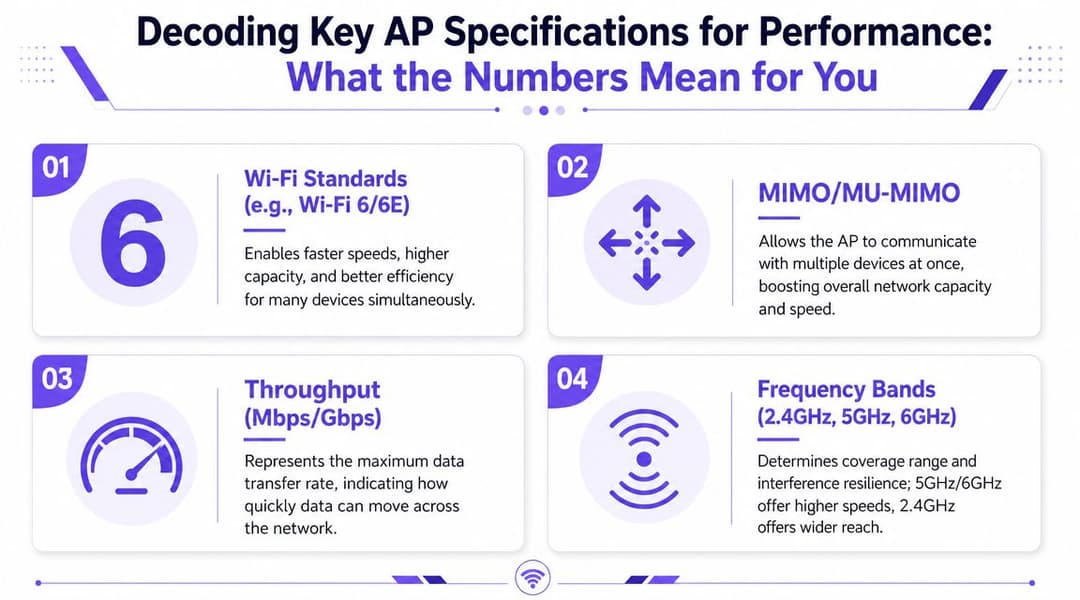
Descifrando las especificaciones clave de los AP para el rendimiento
Las fichas técnicas de los AP están repletas de términos que resultan llamativos y que, a menudo, ocultan la verdadera cuestión. ¿Qué significará todo esto cuando el recinto esté lleno de gente?
Empiece a leer las especificaciones desde esa perspectiva. No se pregunte "¿cuál es la velocidad máxima teórica?", sino "¿cómo gestionará este AP mi combinación de dispositivos, la forma del espacio y las expectativas del servicio?".
Las bandas importan más que las etiquetas de marketing
La especificación más útil que se debe comprender suele ser la estrategia de bandas de radio.
En el Reino Unido, Ofcom ha habilitado de 5925 a 6425 MHz para el uso de WiFi, añadiendo 500 MHz de espectro limpio. Esto es importante porque los canales más anchos y las menores interferencias mejoran la capacidad en espacios densos donde la congestión es el problema principal, no la potencia de transmisión pura (resumen de la disponibilidad de 6 GHz en el Reino Unido y su impacto operativo).
Una forma sencilla de pensarlo:
- 2.4 GHz llega más lejos y penetra mejor, pero está saturado.
- 5 GHz suele ser el motor principal para la capacidad empresarial.
- 6 GHz ofrece un espacio más limpio para diseños de mayor capacidad donde existan clientes compatibles.
Cuatro especificaciones a las que vale la pena prestar atención
Generación de WiFi
WiFi 6 y 6E son importantes porque mejoran la eficiencia cuando hay muchos dispositivos activos a la vez. En una sala de conferencias o en un vestíbulo público concurrido, esto es mucho más importante que buscar la velocidad punta en un único dispositivo.
MIMO y MU-MIMO
Estos conceptos describen cómo gestiona el AP los flujos espaciales múltiples y los clientes múltiples. En términos prácticos, afectan a la eficiencia con la que un AP puede dar servicio a muchos usuarios en lugar de obligar a todos a esperar su turno.
Cifras de rendimiento
Trate estos datos con precaución. Las cifras de los fabricantes son límites teóricos en condiciones ideales. Resultan útiles para realizar comparaciones, pero no le indicarán si la implementación responderá bien a la hora de registrar la entrada o durante un evento con el aforo completo.
Soporte PoE
La alimentación PoE suele ignorarse en la planificación inicial, para luego convertirse en un dolor de cabeza durante el proyecto. Si los conmutadores no pueden proporcionar la potencia adecuada y el soporte de enlace de subida necesario, el AP no podrá funcionar según lo previsto.
Un espectro limpio ayuda. Una buena instalación ayuda aún más. El diseño correcto de la conmutación y de la alimentación determina si el AP ofrece el rendimiento por el que ha pagado.
Cómo leer una hoja de especificaciones como un operador
Utilice este breve filtro antes de comprar:
- Pregunte por la combinación de clientes: Los teléfonos y tabletas de los invitados se comportan de manera diferente a los escáneres de códigos de barras, las cerraduras de las puertas o los dispositivos de streaming.
- Compruebe el soporte de 6 GHz de forma realista: El espectro adicional solo es valioso si sus dispositivos pueden utilizarlo.
- Revise las necesidades de PoE y uplink de forma anticipada: No deje las actualizaciones de switching para el final del proyecto.
- Ignore la "velocidad máxima" como principal punto de decisión: El comportamiento en las horas punta es lo más importante.
Para la mayoría de los recintos, un AP equilibrado con un diseño de radio sólido y unos requisitos de alimentación asumibles es mejor que una unidad de prestaciones sobredimensionadas pero mal desplegada.
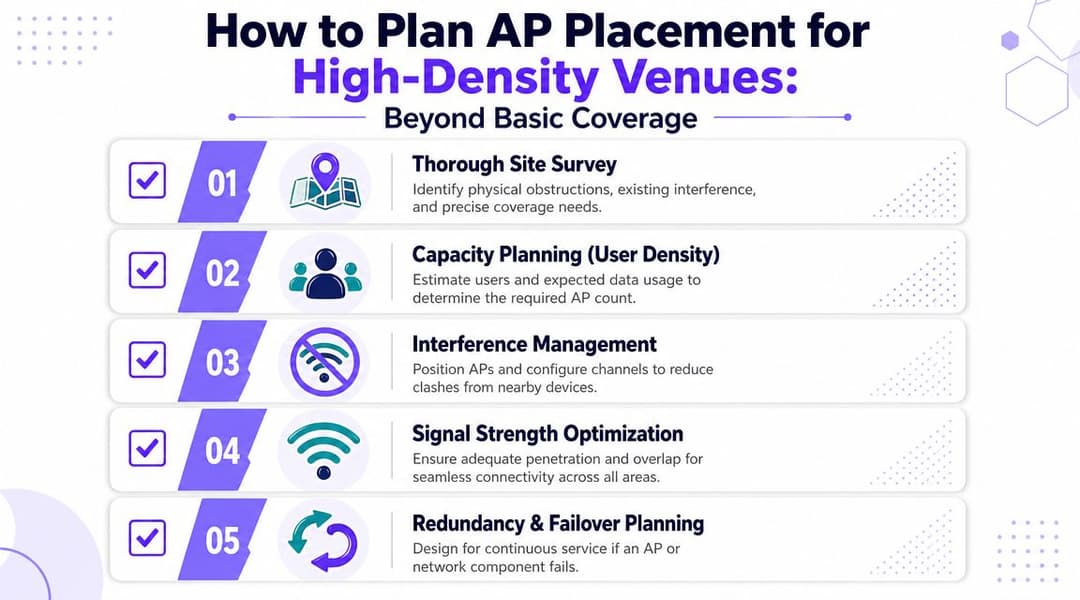
Cómo planificar la ubicación de los AP para recintos de alta densidad
La regla tradicional era sencilla. Colocar los AP allí donde cubran el mayor espacio posible. Esa regla sigue dando lugar a diseños deficientes.
La planificación de alta densidad comienza con los patrones de demanda. Un pasillo, una planta de hospital, un aula magna, un salón de baile, un vestíbulo y una cola al aire libre producen comportamientos de cliente muy diferentes. Si coloca los puntos de acceso únicamente para rellenar los huecos de señal, a menudo generará congestión, un roaming desigual y caídas de rendimiento difíciles de explicar.
Trate los AP como parte del borde cableado
Muchos proyectos fallan porque los AP Enterprise no son dispositivos de radio independientes. En su lugar, son extensiones del extremo cableado que autentican a los clientes, los conectan a la LAN y reenvían el tráfico al resto de la red.
Eso significa que el rendimiento está limitado tanto por las condiciones de RF como por el enlace ascendente cableado. Si el switch, el presupuesto de PoE o el diseño del enlace ascendente están subdimensionados, el AP se convierte en el cuello de botella incluso cuando la capa de radio parece moderna (Nota del glosario de Lenovo sobre los puntos de acceso como extensiones del extremo cableado).
La planificación de capacidad supera a la cobertura generalizada
Algunos ejemplos prácticos ayudan a entender el concepto con más claridad.
Pasillo de hotel frente a recepción de hotel
El diseño de un pasillo suele beneficiarse al limitar la propagación de la señal hacia las habitaciones adyacentes y al colocar los puntos de acceso más cerca del usuario. El diseño de un vestíbulo normalmente requiere prestar más atención a la distribución de los asientos, las zonas de espera y los picos temporales de afluencia.
Planta de hospital frente a oficina de administración
Una planta de hospital puede requerir carros móviles, dispositivos de mano, flujos de trabajo clínicos y expectativas de itinerancia más estrictas. Una oficina puede tolerar pequeños retrasos que resultarían inaceptables en la prestación de servicios sanitarios.
Habitación de residencia de estudiantes frente a zona común
Las habitaciones privadas suelen requerir un servicio predecible dentro de la estancia. Las cocinas compartidas y las zonas comunes necesitan una mayor gestión de la concurrencia y una separación más sólida entre los grupos de usuarios.
Una lista de comprobación para la planificación que resulta realmente útil
- Comience con un estudio de cobertura (site survey): Los materiales de construcción, los huecos de los ascensores, los acristalamientos y las zonas de instalaciones ocultas alteran el panorama de radiofrecuencia.
- Planifique la densidad de usuarios por zona: No haga una media de todo el edificio. Las zonas de máxima afluencia determinan el diseño.
- Planifique los canales deliberadamente: Añadir más puntos de acceso sin una disciplina de canales adecuada puede empeorar el rendimiento.
- Compruebe las rutas de cableado y la ubicación de los switches: Las limitaciones de la instalación física a menudo determinan si un buen diseño de radiofrecuencia es viable en la práctica.
- Diseñe pensando en fallos: Si un punto de acceso o un switch falla, los usuarios no deberían perder el servicio en una zona crítica.
Si su instalador afirma que «un AP cubre toda esta planta», haga una pregunta mejor: ¿cuántos dispositivos activos soportará esa planta en su momento de mayor actividad y qué enlace de subida los respaldará?
Lo que no funciona
Tres patrones se repiten constantemente en los despliegues con problemas:
- APs con demasiada potencia montados de forma muy dispersa, lo que crea celdas sobredimensionadas y un roaming deficiente.
- Demasiados APs con una planificación de canales deficiente, lo que aumenta la interferencia y la saturación del tiempo de emisión.
- Buen diseño de RF con un switching deficiente, donde los enlaces ascendentes o los presupuestos de potencia limitan el rendimiento.
La ubicación física nunca es un simple ejercicio de montaje. Es una decisión de ingeniería directamente vinculada a la satisfacción del cliente y a la carga de trabajo de soporte.
Asegurar su red y permitir un roaming fluido
Una red inalámbrica rápida puede dar la sensación de fallar si los usuarios no pueden conectarse de forma limpia o volver a conectarse de manera predecible. La seguridad y el proceso de incorporación son los puntos donde muchos establecimientos pierden las ventajas de contar con un hardware de AP por lo demás robusto.
Para los establecimientos del Reino Unido, el desafío es un parque de dispositivos mixto. El 83% de los adultos del Reino Unido usan WiFi en casa y el 57% usan principalmente WiFi cuando están fuera de ella, razón por la cual el enfoque debe pasar de la intensidad de la señal a una incorporación segura y basada en la identidad, sin contraseñas compartidas ni intervención manual de TI (Resumen de ITU Online que cita el contexto de uso de WiFi en el Reino Unido).
Las contraseñas compartidas generan deuda operativa
Utilizar una única clave PSK para invitados o personal parece sencillo. No lo es. Las contraseñas se reutilizan, se apuntan en papel, se comparten con antiguos contratistas, se copian en grupos de WhatsApp y se dejan sin cambiar durante demasiado tiempo.
Para el personal y los dispositivos gestionados, el acceso basado en la identidad es el modelo más limpio. Eso puede traducirse en WPA3-Enterprise, 802.1X, flujos de trabajo basados en certificados, integración de directorios o PSK individuales para clases de dispositivos que no admiten la autenticación corporativa moderna.
Si desea analizar más a fondo la parte de riesgos, esta guía sobre seguridad en puntos de acceso cubre detalladamente los aspectos operativos.
Un buen roaming comienza antes de que el usuario se mueva
La itinerancia no es solo un asunto de radiofrecuencia. También es un asunto de autenticación.
Si un cliente tiene que volver a abrir un Captive Portal cada vez que se desplaza entre diferentes zonas, o si el dispositivo de un médico se detiene mientras se vuelve a autenticar entre plantas, el diseño inalámbrico puede parecer aceptable en un estudio de cobertura pero fallar en la práctica.
Lo que funciona mejor es un modelo en el que:
- Los invitados se autentican una vez y se vuelven a conectar de forma segura sin fricciones repetidas.
- Las identidades del personal se asignan a políticas para que el acceso siga al rol, no a una contraseña compartida.
- Los dispositivos IoT están aislados con controles adecuados a su capacidad y perfil de riesgo.
La mejor experiencia de roaming es la que los usuarios no perciben. Se desplazan. La sesión se mantiene activa. La política sigue aplicándose de forma correcta.
Las plataformas y las políticas deben adaptarse al hardware
En este contexto, la capa de identidad resulta fundamental. Los AP se encargan de la radio y del extremo de la red. La experiencia de acceso suele depender de lo que se encuentra por encima de ellos.
Proveedores como Cisco Meraki, Aruba, Ruckus, Mist y UniFi proporcionan diferentes bases inalámbricas. Por encima de eso, una plataforma de identidad como Purple puede proporcionar acceso de invitados sin contraseña, soporte para OpenRoaming y Passpoint, autenticación del personal respaldada por directorio y opciones de tipo iPSK para escenarios de dispositivos heredados o multiinquilino.
Esa separación es muy útil. Permite a los operadores mejorar el registro de usuarios y las políticas sin tener que tratar cada renovación de AP como un rediseño completo del proceso de acceso.
Selección de puntos de acceso compatibles con su ecosistema
El AP adecuado no es el que tiene la lista de funciones más larga. Es el que mejor se adapta a su modelo operativo.
Comience con cuatro comprobaciones.
La lista de preselección que realmente importa
- Adecuación de la gestión: ¿Su equipo prefiere un control basado en controlador o la simplicidad de la gestión en la nube?
- Adecuación de la densidad: ¿Está diseñando para habitaciones de huéspedes, vestíbulos públicos, movilidad clínica o zonas comunes de uso mixto?
- Adecuación física: Los modelos de techo, de placa de pared y de exterior cumplen funciones diferentes.
- Adecuación de la identidad: ¿Pueden el AP y la plataforma soportar los flujos de trabajo de invitados, personal e IoT que necesita?
Mantenga el hardware y la experiencia separados siempre que sea posible
A menudo, esa es la decisión a largo plazo más inteligente. Puede que prefiera un fabricante para el rendimiento de RF, otro para la conmutación y una plataforma independiente para la autenticación y el recorrido del usuario.
Esto es especialmente útil para operadores con propiedades mixtas. Un establecimiento puede utilizar Meraki, otro Aruba y otro Ruckus. Si la capa de identidad e incorporación se sitúa por encima del hardware, los usuarios seguirán disfrutando de una experiencia consistente.
Una comprobación rápida de resolución de problemas para instalaciones existentes
Antes de sustituir el hardware, compruebe primero estos aspectos:
- Las quejas de los clientes se agrupan por zona: Esto suele apuntar a la ubicación, las interferencias o la sobresuscripción, en lugar de a un problema global de la WAN.
- Solo algunos grupos de usuarios experimentan problemas: Revise las políticas, el diseño de los SSID y el flujo de autenticación.
- El rendimiento disminuye solo en las horas punta: Vuelva a evaluar las estimaciones de capacidad, no solo los niveles de señal.
- Los AP parecen funcionar bien pero el servicio se siente deficiente: Inspeccione los uplinks de los switches, el PoE y las limitaciones en el lado de la LAN.
La estrategia inalámbrica de los puntos de acceso funciona mejor cuando se diseña para el entorno real. Horas de máxima actividad. Identidades mixtas. Movimiento rápido. Tiempo de TI limitado. Eso es lo que diferencia a una red que simplemente existe de otra que ofrece un soporte adecuado al espacio.
Si necesita modernizar el acceso de invitados, la autenticación del personal o la incorporación de múltiples inquilinos sin bloquear su establecimiento a una única ruta de hardware, Purple es una opción a evaluar. Funciona como una capa de identidad y acceso WiFi en los ecosistemas de AP empresariales más comunes, lo que puede ayudar a los establecimientos a estandarizar la experiencia de usuario y las políticas, al tiempo que mantienen la flexibilidad en la red subyacente.



