
4,9 millones de personas en el Reino Unido utilizaron puntos de acceso públicos en el año previo a septiembre de 2011, frente a los 0,7 millones de 2007. Un Captive Portal bien diseñado es el punto de contacto más importante entre un invitado, su red y sus prácticas de datos.
La escena habitual es la de un invitado que selecciona el SSID correcto, espera a que aparezca la ventana del navegador y luego completa un formulario confuso que falla antes de que comience el acceso. El personal recibe solicitudes de ayuda, la cola aumenta y el visitante puede terminar conectándose a un punto de acceso desconocido. Una página de inicio de sesión de WiFi debería eliminar esa incertidumbre, no generarla.
Qué es una página de inicio de sesión WiFi y por qué es importante
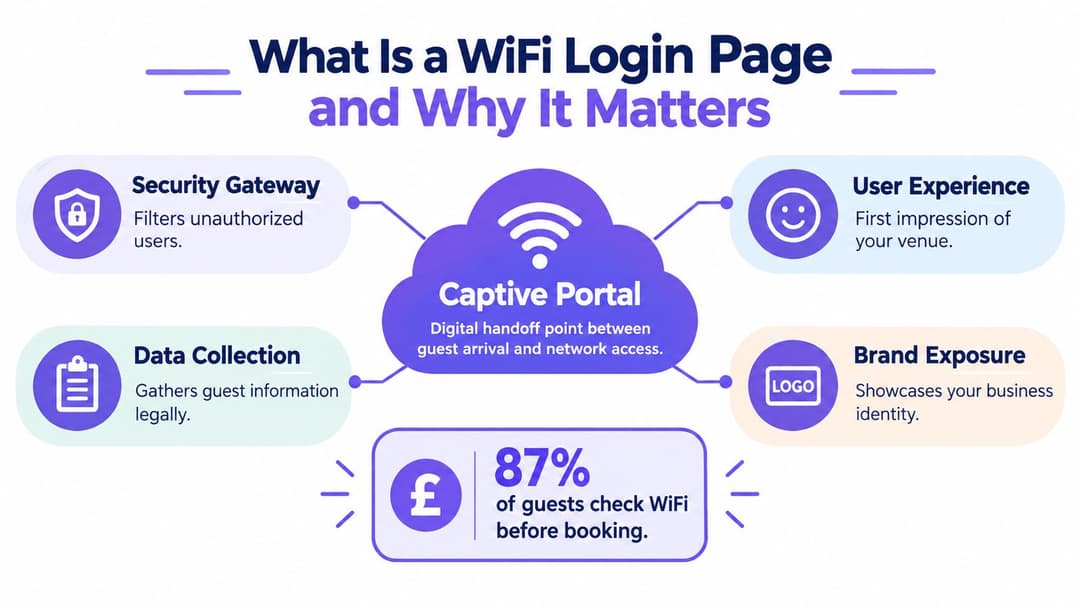
Un invitado entra en un hotel, cafetería, clínica u oficina, selecciona la red anunciada y ve el WiFi conectado pero sin acceso a internet funcional. El tráfico permanece restringido hasta que un Captive Portal presenta una pantalla de bienvenida o autenticación. Esa página de inicio de sesión de WiFi constituye la transición digital entre la llegada a un establecimiento y la conexión a internet.
El mecanismo es sencillo. La red de invitados coloca el dispositivo en un estado controlado de preautenticación, permite el acceso al portal y a los servicios de conectividad requeridos y, a continuación, concede un acceso más amplio después de que el visitante acepte las condiciones, introduzca un código o complete una verificación de identidad. La redirección es la parte fácil; el trabajo más complejo es diseñar una experiencia que evite que los visitantes legítimos se sientan bloqueados.
Una pasarela con una función de cara al cliente
Las páginas de bienvenida más antiguas a menudo mostrababan poco más que un logotipo y un botón de "Acepto". Los portales modernos pueden admitir autenticación por correo electrónico, cupones, patrocinio del personal, proveedores de identidad o un acceso que se mantiene en todas las ubicaciones participantes. Cada opción puede ayudar a un público determinado, pero también añade dependencias, demandas de soporte y otro posible punto de fallo.
Un portal tiene cuatro responsabilidades prácticas:
- Pasarela de seguridad: Separa el tráfico de invitados de los sistemas internos y aplica la política de acceso antes del uso de internet.
- Capa de experiencia: Crea la primera impresión digital, especialmente para los visitantes que van con prisa o que utilizan un dispositivo no habitual.
- Límite de datos: Explica qué información se recopila y mantiene la captura opcional de datos de marketing separada de las condiciones de acceso.
- Registro operativo: Ayuda a los equipos de soporte a investigar fallos de autenticación, sesiones caducadas y problemas recurrentes en los dispositivos.
El WiFi público se había convertido en un canal de acceso importante en el Reino Unido antes de que los smartphones y la autenticación basada en aplicaciones se generalizaran. La reseña de la BBC sobre la adopción de puntos de acceso públicos en el Reino Unido registra 4,9 millones de usuarios conectándose a través de hoteles, cafeterías, aeropuertos y ubicaciones similares en el año previo a septiembre de 2011, en comparación con los 0,7 millones de 2007. Esta evolución demuestra por qué un portal pasó a formar parte de las operaciones del recinto en lugar de ser una simple conveniencia secundaria.
Una guía de Captive Portal práctica debe abarcar la configuración, el consentimiento del usuario, la accesibilidad y los procedimientos de soporte. Los usuarios no digitales pueden necesitar una alternativa con personal de atención, mientras que un consentimiento mal diseñado puede generar exposición legal. Las contraseñas compartidas heredadas también generan trabajo oculto: el personal debe distribuirlas, rotarlas, responder a solicitudes de acceso y solucionar problemas en dispositivos que conservan credenciales desactualizadas. La página controla el acceso, comunica las limitaciones y determina si los invitados confían en el recinto lo suficiente como para conectarse.
Diseño de una experiencia de invitado sin fricciones
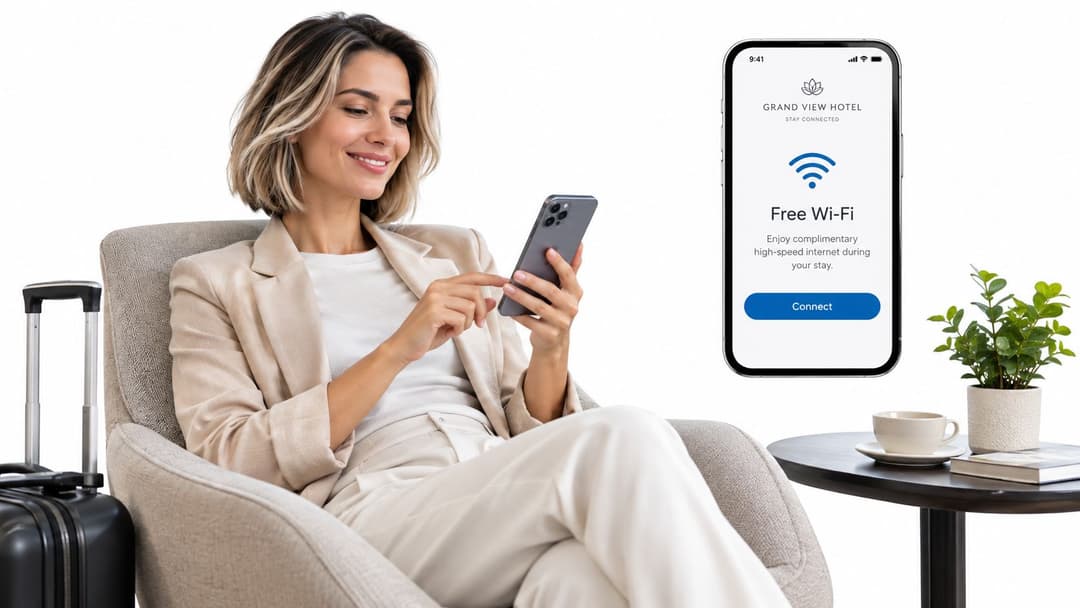
Un huésped en el vestíbulo de un hotel solo tarda unos segundos en frustrarse. Cada toque adicional en la página de inicio de sesión de WiFi aumenta las probabilidades de que abandone la red del establecimiento, especialmente en un teléfono con una ventana de navegador cautivo pequeña. La página debe hacer que la siguiente acción sea evidente sin exponer a los huéspedes a los mecanismos de autenticación del lugar.
Comience con el trayecto válido más corto
Sitúe el nombre del recinto, el propósito de la red y la acción principal en la parte superior. Si el acceso solo requiere aceptar los términos de uso aceptables, no añada la creación de cuentas. Si una dirección de correo electrónico sirve para verificar la identidad o prestar el servicio, indique dicho propósito junto al campo.
La divulgación progresiva mantiene enfocada la primera pantalla. Permita que los invitados se conecten antes de presentar comunicaciones u opciones de preferencia opcionales, y mantenga el consentimiento de marketing separado de la decisión de acceso. El inicio de sesión mediante redes sociales puede reducir la escritura para algunos visitantes, pero introduce dependencias de terceros, preguntas de consentimiento adicionales y otro punto de fallo dentro de una ventana de navegador restringida.
Pruebe el recorrido completo en dispositivos iOS y Android actuales, portátiles y en el asistente de red cautiva de cada sistema operativo. Chrome de escritorio no es suficiente. Las redirecciones, las ventanas emergentes, los scripts pesados o las cookies entre dominios pueden funcionar en un navegador completo y fallar en la ventana limitada que se abre tras unirse a la red.
Diseñe para personas que no están familiarizadas con los ajustes de red
La accesibilidad comienza con opciones de interfaz concretas. Utilice etiquetas de formulario visibles, un orden de teclado lógico, controles lo suficientemente grandes para activarlos con precisión, mensajes de error legibles y una estructura compatible con lectores de pantalla. El texto de marcador de posición no debe ser la única etiqueta del campo, y una casilla de verificación no debe ser la única vía para acceder a información crítica.
Diseñe la ruta de fallo con el mismo cuidado que la de éxito. Si el portal no se abre, el dispositivo no puede completar la autenticación o el método seleccionado no está disponible, indique qué intentar a continuación. Un proceso asistido por personal debe utilizar un procedimiento definido de acceso temporal, no una contraseña compartida improvisada que genere tareas posteriores de soporte y problemas de seguridad.
La guía de conexión WiFi para invitados refleja un estándar práctico: las instrucciones deben adaptarse a los visitantes ordinarios, no solo a los usuarios con conocimientos técnicos. Las bibliotecas y los centros comunitarios también necesitan un diseño de formularios claro y asistencia técnica básica. Una investigación realizada en bibliotecas públicas del Reino Unido reveló que el 80,6 % de los servicios participantes mostraban una página dedicada de Captive Portal, mientras que los PIN o las contraseñas seguían siendo habituales tanto para socios como para no socios, tal y como se documenta en las conclusiones del proyecto MAIPLE.
Regla práctica: Si un invitado frustrado puede abandonar la red oficial e unirse a una desconocida con mayor facilidad, una fricción adicional puede reducir la seguridad en lugar de mejoarla.
Mantenga la confianza en el sistema visual
Utilice el logotipo, dominio, colores y contacto de soporte reales del recinto. Evite convertir la pantalla de inicio de sesión en un micrositio publicitario. Comprima los elementos, elimine animaciones innecesarias y haga que la acción principal sea inequívoca. Una página sencilla que se complete de forma fiable es más útil para los invitados que una página cuidada que se bloquee durante la autenticación.
Navegando por la seguridad y el cumplimiento legal
Un portal personalizado es solo una capa de la seguridad de la red de invitados. La autenticación identifica a quién se ha admitido, pero no cifra el tráfico, no bloquea dispositivos maliciosos, no filtra contenido inadecuado ni demuestra que los visitantes estén utilizando la red auténtica del recinto. Esos resultados requieren controles independientes.
Las expectativas del público se ven condicionadas por la calidad de la conectividad que la gente utiliza en casa y en el trabajo. Ofcom informó de que la banda ancha de fibra óptica completa estaba disponible para el 69 % de los hogares del Reino Unido, aproximadamente 20,7 millones de 30,1 millones de hogares, en su informe Connected Nations de 2024. La banda ancha con capacidad gigabit alcanzó el 80 % de los hogares en la primavera de 2024 y el 86 % de los hogares en la primavera de 2025, según el informe Connected Nations 2024 de Ofcom. Estas son cifras de cobertura de red fija y no de uso de WiFi público, pero ayudan a explicar por qué los invitados esperan que la página de inicio de sesión y el servicio en línea respondan con rapidez.
Trate la privacidad como parte del flujo de conexión
Si el portal solicita una dirección de correo electrónico, un número de teléfono, un nombre o un identificador vinculado al dispositivo, muestre la información de privacidad relevante antes de que finalice la autenticación. La guía de la ICO sobre el derecho a ser informado indica que las personas deben recibir información concisa e inteligible sobre los fines, la base legítima, las categorías de datos, la conservación, los destinatarios o transferencias, y sus derechos.
Mantenga la conectividad independiente del marketing. Un correo electrónico recopilado para proporcionar acceso no debe convertirse automáticamente en un permiso para mensajes promocionales o elaboración de perfiles de comportamiento. Utilice casillas de verificación independientes y desmarcadas para fines opcionales, registre la versión del aviso y la marca de tiempo, y proporcione una vía práctica de cancelación. La guía de privacidad de datos para WiFi de invitados ofrece una referencia de implementación, pero su organización sigue siendo responsable de sus fines, calendario de retención y base legal.
Haga que los controles técnicos coincidan con la promesa
Ubique el SSID de invitados en una red independiente, restrinja el tráfico entre dispositivos y utilice las prácticas de cifrado y certificados actuales cuando el equipo y el despliegue lo admitan. Mantenga la lista de permitidos previa a la autenticación lo suficientemente reducida para que el portal, los proveedores de identidad y las comprobaciones de conectividad del sistema operativo funcionen sin exponer destinos innecesarios.
Los datos vinculados a la identidad necesitan una ruta documentada. Si conecta a un visitante con identificadores de dispositivos, ubicación, historial de visitas o analítica de comportamiento, evalúe si es necesaria una DPIA. La guía sobre DPIA de la ICO identifica la monitorización a gran escala de lugares accesibles al público, la elaboración de perfiles exhaustiva, las tecnologías novedosas y el seguimiento de la ubicación o del comportamiento como situaciones que pueden generar un alto riesgo. Registre cómo se desplazan los eventos de red a través del portal, el almacén de identidades, el CRM, el sistema de analítica y el proceso de eliminación.
Una página de inicio de sesión también necesita un lenguaje de seguridad preciso. Un informe de 2025 que describía pruebas realizadas en empresas de Hampshire planteó inquietudes sobre el filtrado de contenidos y los controles de protección infantil. Su muestra limitada no debe generalizarse a nivel nacional, tal y como se aborda en la cobertura del informe realizada por ISPreview. Indique claramente qué hace la red, qué no hace y cómo pueden los visitantes informar sobre un incidente.
Comparación de métodos de autenticación
Las contraseñas compartidas siguen siendo atractivas porque resultan familiares. Un recepcionista puede imprimir una, un establecimiento puede incluirla en un recibo y la mayoría de los dispositivos entienden el flujo básico. La debilidad operativa aparece más tarde, cuando la contraseña se difunde más allá del público previsto, el personal necesita rotarla o un exempleado sigue conociendo una credencial que protege el acceso actual.
El acceso basado en la identidad cambia la unidad de control. En lugar de tratar a todos como el mismo usuario, la red puede asociar el acceso a una persona, dispositivo, certificado, cuenta de directorio o derecho limitado en el tiempo. Esto puede mejorar la revocación y la trazabilidad, pero añade integración de identidades, requisitos de soporte y responsabilidades de privacidad.
Comparativa de métodos de autenticación
| Función | Contraseña compartida | Acceso basado en identidad |
|---|---|---|
| Esfuerzo del invitado | Una sola credencial es fácil de entender, pero es posible que los visitantes no sepan dónde encontrarla | El correo electrónico, el acceso patrocinado, Passpoint u otro flujo de identidad pueden eliminar la introducción repetida de contraseñas |
| Revocación | Suele requerir cambiar la clave compartida para todo el mundo | Se puede retirar el acceso a un individuo o grupo específico |
| Carga de trabajo del personal | La distribución, los restablecimientos, la rotación y las explicaciones presenciales siguen siendo manuales | El aprovisionamiento y las políticas se pueden conectar a un directorio de identidades o plataforma de acceso |
| Responsabilidad | La actividad se asocia a una credencial compartida a menos que se añada un registro adicional | Las sesiones se pueden vincular a un contexto de dispositivo e identidad aprobado |
| Límite de seguridad | Una contraseña filtrada puede conceder acceso hasta su rotación | Las políticas por usuario o por dispositivo limitan el impacto de una credencial comprometida |
| Continuidad del invitado | Los visitantes repiten el proceso cuando cambia la contraseña | Los usuarios recurrentes pueden volver a conectarse mediante una experiencia de identidad aprobada |
| Modo de fallo | Una sola contraseña errónea o desactualizada bloquea a muchas personas | Los fallos de identidad, certificados, roaming o integración requieren una mejor supervisión |
Donde los sistemas heredados cuestan más de lo esperado
La contraseña en sí rara vez es la parte costosa. El coste proviene de imprimir duplicados, responder a "¿cuál es la contraseña del WiFi?", explicar por qué un dispositivo funciona y otro no, cambiar las credenciales tras una filtración y actualizar los carteles en múltiples ubicaciones. Una contraseña también puede convertirse en una credencial no oficial del personal si la misma red da servicio a visitantes y empleados.
El acceso basado en identidad no es automáticamente superior. Un portal que solicita demasiada información o depende de un proveedor externo con fallos genera un tipo diferente de interrupción del servicio. Diseñe un proceso de emergencia, defina el caducidad de la sesión, monitorice los errores de autenticación y mantenga una alternativa controlada para los usuarios que no puedan completar la ruta habitual.
Para entornos que ya gestionan al personal a través de Microsoft Entra ID, Google Workspace u Okta, la integración de directorios puede hacer que la incorporación y la revocación sean más sistemáticas. Para recintos de cara al público, Passpoint o OpenRoaming pueden ofrecer una experiencia de retorno más fluida, pero los operadores aún deben explicar el consentimiento, el uso de la identidad y las vías de soporte.
Las empresas que estén evaluando la automatización de la recepción también pueden encontrar útil la explicación sobre cómo reducir personal con el acceso automatizado. El mismo principio se aplica en este caso, con una aclaración importante: eliminar el trabajo manual solo ayuda cuando la ruta automatizada resulta comprensible y recuperable.
Errores comunes y ejemplos del mundo real
Un hotel puede dedicar tiempo a perfeccionar su logotipo y, aun así, fallar en la primera transferencia técnica. El invitado se conecta al SSID, el sistema operativo comprueba la conectividad y el portal nunca aparece porque la ruta previa a la autenticación está incompleta. Entonces, el personal indica a los visitantes que abran páginas al azar, desactivan ajustes o se reconecten repetidamente, nada de lo cual genera confianza.
Otro recinto recopila una dirección de correo electrónico junto a un botón de "Aceptar y conectar" y, a continuación, envía mensajes promocionales sin una opción voluntaria y diferenciada. La organización puede creer que la página explica este acuerdo a través de un enlace genérico a la política de privacidad, pero el visitante nunca recibió información clara en el momento de la recogida de datos. Este diseño genera un problema de auditoría y dificulta la gestión del borrado o la retirada del consentimiento.
Patrones de fallo que vale la pena probar
- El portal solo funciona en un navegador completo: Los asistentes de redes cautivas son entornos limitados. Pruebe la página sin asumir que las ventanas emergentes, las pestañas múltiples o los scripts complejos se comportarán con normalidad.
- La alternativa es verbal: Si el dispositivo de un visitante no puede completar el flujo, el personal no debe inventar una contraseña compartida ni solicitar datos personales innecesarios. Proporcione una alternativa documentada con fecha de caducidad y un responsable de soporte claro.
- El modelo de consentimiento está empaquetado: La aceptación de acceso obligatoria, el marketing opcional, las analíticas y la elaboración de perfiles deben tener finalidades y controles independientes.
- La promesa de la red es vaga: "WiFi seguro" puede interpretarse como cifrado, filtrado de contenidos o protección frente a amenazas locales. Especifique qué controles están presentes y cuáles no.
- El portal captura demasiado: Cada campo adicional aumenta las consultas de soporte, las obligaciones de conservación y el impacto de una brecha de seguridad. Comience con los datos mínimos necesarios para el propósito establecido.
- Las credenciales heredadas perduran tras cambios de personal: Una contraseña compartida no puede identificar qué individuo debe perder el acceso. Revise la autenticación del personal de forma independiente al acceso de invitados.
Diagnostique la experiencia, no solo la controladora
Recopile las observaciones de soporte junto con los registros de la controladora. Pregunte qué dispositivo falló, si apareció el portal, si el usuario pudo leer el formulario y qué ocurrió tras el envío. Una autenticación técnicamente correcta puede seguir siendo un fallo de servicio si el invitado no puede entender el aviso de privacidad o no tiene forma de recuperarse de una sesión caducada.
El filtrado de contenidos también merece un trato cuidadoso. Una política restrictiva puede bloquear servicios legítimos, mientras que una política permisiva puede exponer a niños y usuarios vulnerables a material inadecuado. La respuesta correcta no es dar a entender que la página de inicio de sesión resuelve todos los riesgos. Consiste en documentar el filtrado, la segmentación, la respuesta ante incidentes y los controles de uso aceptable como partes independientes del servicio.
El futuro del acceso WiFi sin fricciones
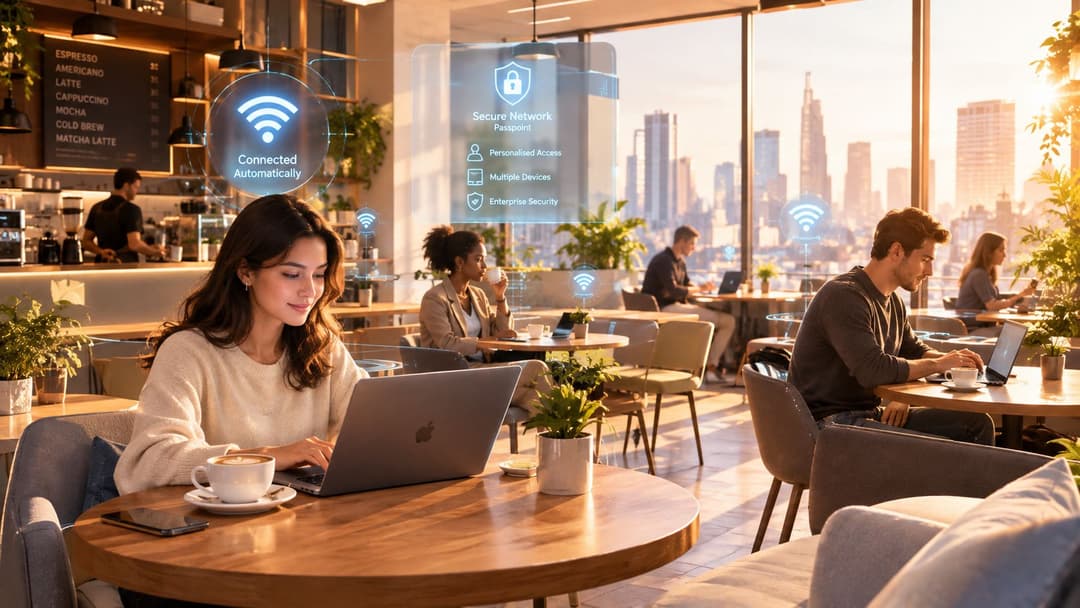
Un invitado que regresa al mismo recinto no debería tener que completar de nuevo el mismo formulario de inicio de sesión. Passpoint y OpenRoaming pueden permitir que los dispositivos y redes participantes establezcan un acceso de confianza mediante perfiles instalados o identidades reconocidas. Esto reduce la introducción repetida de contraseñas, pero también genera trabajo operativo en torno a la garantía de identidad, la renovación de certificados, la política de roaming y la revocación. Una renovación fallida puede dejar fuera a un visitante legítimo de forma tan eficaz como un Captive Portal con fallos.
Del control de acceso a la continuidad
Un Captive Portal sigue siendo útil para el primer acceso, el consentimiento explícito, la información sobre el establecimiento y para los visitantes que no disponen de un perfil de itinerancia. El diseño debe separar esa interacción inicial de las conexiones posteriores. Los visitantes que regresan no deberían tener que enviar repetidamente los mismos datos solo por volver a un edificio o desplazarse entre distintas ubicaciones gestionadas.
La accesibilidad debe tener un espacio en este modelo. Algunos invitados no tendrán un dispositivo compatible, pueden tener dificultades con un formulario en pantalla pequeña o no ser capaces de completar un flujo por correo electrónico o SMS. Proporcione una alternativa clara, como acceso asistido por el personal o una ruta de registro accesible, sin obligar a los usuarios a revelar más información de la que requiere el servicio.
Los datos de WiFi también requieren límites estrictos. Los registros de conexión pueden servir para analizar el servicio, pero vincular esos registros a un perfil de CRM genera obligaciones adicionales de privacidad y seguridad. Indique la finalidad, limite la conservación, restrinja el acceso según el rol y explique el procesamiento de forma clara. El consentimiento para conectarse no constituye automáticamente un permiso para recibir acciones de marketing.
Construya el modelo operativo antes que la tecnología
Un servicio preparado para el futuro incluye:
- Separación de redes: El tráfico de invitados, personal, operaciones e inquilinos sigue políticas diferentes.
- Ciclo de vida de la identidad: El acceso se aprovisiona, renueva y revoca a través de un proceso responsable.
- Continuidad en la conexión: Los visitantes recurrentes evitan formularios repetitivos cuando la base legal y técnica lo permite.
- Analítica transparente: Los equipos solo recopilan las señales que pueden explicar, proteger y eliminar.
- Asistencia humana: Las personas que no puedan utilizar la vía automatizada reciben una alternativa práctica.
Las contraseñas compartidas heredadas generan costes ocultos debido a reajustes manuales, falta de claridad en las responsabilidades y un acceso que perdura tras cambios de personal o proveedores. Passpoint y OpenRoaming solo reducen estas debilidades cuando los equipos mantienen los perfiles, certificados, directorios y procedimientos de soporte.
Purple ofrece software de Captive Portal en la nube para WiFi de invitados personalizado, con opciones de autenticación que incluyen correo electrónico, SMS, inicio de sesión social y Cloud RADIUS. Su plataforma admite redes basadas en la identidad, despliegues de Passpoint y OpenRoaming, integraciones de directorios, analítica y conectores CRM.
La prueba práctica es si un invitado puede conectarse de forma segura, comprender el uso de sus datos, recuperarse de un fallo del portal y volver a conectarse sin repeticiones innecesarias. Purple también ofrece autenticación de invitados personalizada con su marca, acceso basado en identidad y conectividad en itinerancia. Revise su página actual de inicio de sesión WiFi y la experiencia del invitado en Purple.


