


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
Probablemente estés leyendo esto porque el WiFi se ha convertido en un asunto de negocio, no solo en un servicio de TI.
Un cliente entra en un hotel y espera que su teléfono se conecte de inmediato. Una enfermera traslada un dispositivo entre salas y no puede permitirse una zona sin cobertura. Un cajero toca una tableta en el momento más concurrido del día y necesita que el pago se procese a la primera. Cuando esos momentos fallan, la gente rara vez culpa al router. Culpan al establecimiento.
Por eso es tan importante comprender el papel de los routers en las redes. Un router no es solo la caja que "distribuye internet". Decide adónde va el tráfico, qué sistemas pueden comunicarse entre sí, qué tiene prioridad y qué se bloquea. En un espacio moderno, es uno de los motivos principales por los que los usuarios experimentan una red como fluida y segura, o bien lenta y arriesgada.
El motor invisible de las experiencias digitales
En un recinto bien gestionado, la red debería pasar desapercibida. Los invitados no piensan en la autenticación. El personal no piensa en la segmentación. Los dispositivos de pago no piensan en la selección de ruta. Todo simplemente funciona.
Esa experiencia de usuario fluida suele basarse en decisiones de enrutamiento minuciosas. El enrutador es el dispositivo que toma esas decisiones en segundo plano.
Lo que ve el usuario frente a lo que hace el router
Un visitante ve "conectado". El router ve:
- A qué red pertenecen
- Si deben acceder solo a internet o también a los sistemas internos
- Cómo enviar su tráfico de manera eficiente
- Si la sesión cumple con la directiva de seguridad
Esa es la brecha con la que luchan muchos equipos. Los routers parecen elementos de bajo nivel y centrados en la infraestructura, mientras que el WiFi de invitados y el acceso del personal parecen diseño de servicios. En la práctica, están estrechamente vinculados.
En el Reino Unido, ese enlace es aún más importante porque la capa de acceso que alimenta estos entornos es cada vez más rápida. Ofcom informó que el 97% de las instalaciones del Reino Unido contaban con cobertura de redes de fibra completa (FTTP) para el primer trimestre de 2025, lo que eleva las expectativas sobre lo que debe ofrecer el equipo de red local, incluido el router en el borde del establecimiento (referencia).
Por qué a menudo se malinterpretan los routers
La gente suele confundir los routers con los puntos de acceso, los switches o los gateways de banda ancha.
Una forma sencilla de separarlos es la siguiente:
- Los puntos de acceso conectan dispositivos inalámbricos a la red local.
- Los conmutadores (switches) mueven el tráfico dentro de la misma red local.
- Los routers mueven el tráfico entre redes y aplican políticas en esos límites.
Una buena regla general es sencilla: si el tráfico tiene que pasar de una red a otra, hay un enrutador implicado en alguna parte.
Por eso los routers son el elemento central del diseño de un acceso WiFi seguro para invitados y personal. Crean los límites que permiten a un invitado navegar libremente sin llegar nunca a los sistemas de gestión interna. También ayudan a que los dispositivos del personal accedan a las aplicaciones que necesitan sin exponer esas rutas a los demás.
El papel del router en una red jerárquica
La mayoría de las redes empresariales no son planas. Están organizadas en capas para que la capacidad, el control y la resolución de problemas sigan siendo manejables.
La analogía más sencilla es el servicio postal.
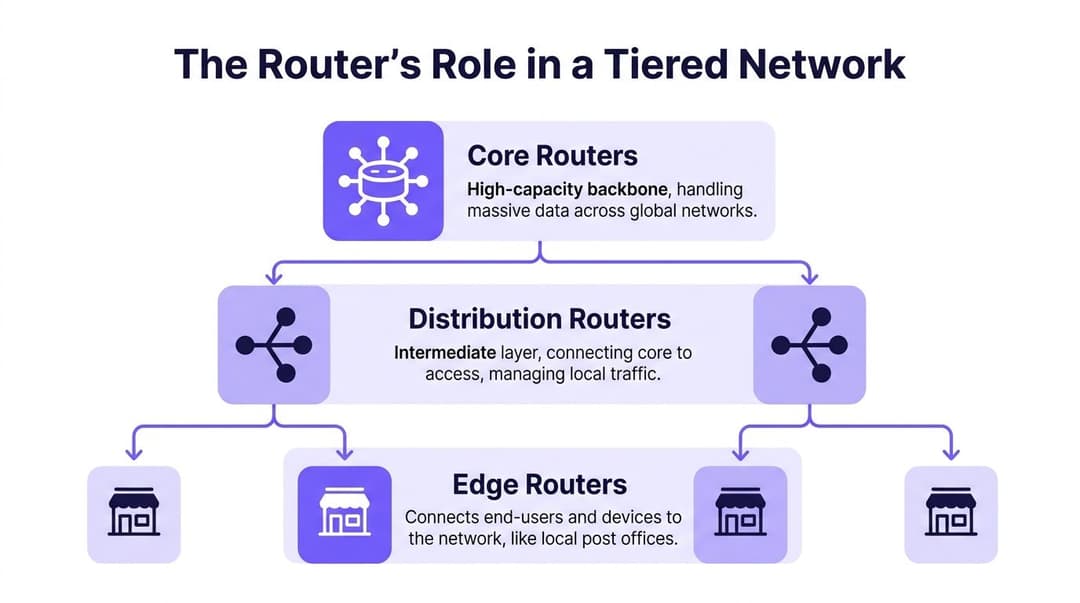
Routers de frontera como oficinas de correos locales
El extremo (edge) es donde los usuarios y los servicios locales se encuentran con la red más amplia. En un hotel, ese podría ser el punto en el que el tráfico de invitados, los dispositivos del personal y los sistemas del edificio abandonan sus segmentos locales y se dirigen hacia los servicios compartidos o internet.
El trabajo de un router de frontera suele incluir:
- Recibir tráfico local de las redes de acceso
- Aplicar reglas de acceso como el acceso a internet exclusivo para invitados
- Reenviar el tráfico hacia arriba a capas de enrutamiento más centrales
- Proteger el límite del sitio con políticas y filtrado
Por este motivo, el diseño del extremo de la red afecta de forma tan directa a la experiencia del usuario. Si el router del extremo está infradimensionado o mal segmentado, los usuarios lo perciben rápidamente.
Routers de distribución como centros de clasificación
La capa de distribución reúne el tráfico de múltiples zonas perimetrales y aplica políticas más amplias.
Piense en un centro comercial. Es posible que tenga entornos inalámbricos independientes para el acceso de invitados, el punto de venta, la señalización digital, las instalaciones y los sistemas de los inquilinos. El enrutamiento de distribución es donde se agregan esos flujos y donde muchas organizaciones aplican reglas sobre qué puede pasar de una parte de la red a otra.
Esta capa suele gestionar:
- Enrutamiento inter-VLAN
- Aplicación de políticas
- Resumen de rutas
- Modelado de tráfico entre áreas locales
Mucha confusión proviene del hecho de que los switches también pueden realizar tareas de Capa 3. Eso es cierto. En muchos diseños, la función de "router de distribución" es proporcionada por un switch de Capa 3. Lo que importa es la función, no la forma de la caja.
Routers troncales como la columna vertebral
El núcleo (core) está diseñado para ofrecer velocidad y resiliencia. No debe verse sobrecargado con múltiples excepciones específicas del recinto. Su propósito es mover grandes volúmenes de tráfico rápidamente entre las partes principales de la red y hacia las redes externas.
En las grandes organizaciones del Reino Unido, los routers principales manejan hasta 10 millones de paquetes por segundo, razón por la cual se utilizan para evitar cuellos de botella en entornos de WiFi de alta densidad que admiten roaming moderno y acceso basado en la identidad (referencia de PDQ).
Ese número es importante porque el reenvío de paquetes no es algo abstracto. En un espacio concurrido, cada inicio de sesión, pago, actualización de aplicación, solicitud DNS y transmisión de vídeo se convierte en trabajo de paquetes para la red.
Por qué es importante esta jerarquía en espacios reales
Un modelo de tres niveles ayuda a los equipos a responder preguntas prácticas:
- Dónde debe aislarse el tráfico de invitados
- Dónde deben aplicarse las directivas del personal
- Dónde se puede añadir resiliencia sin tener que rediseñar todo
- Dónde está el cuello de botella cuando los usuarios informan de lentitud
Si está diseñando el acceso de invitados y del personal en entornos compartidos, este resumen sobre el diseño de redes para entornos WiFi gestionados resulta útil porque conecta la segmentación lógica con las operaciones del recinto.
Mantén la complejidad alejada del núcleo siempre que puedas. Coloca las políticas locales más cerca de los usuarios que las necesitan.
Este enfoque hace que sea más fácil estructurar los enrutadores en las redes. El extremo conecta, la capa de distribución organiza y el núcleo transporta.
Explorando los diferentes tipos de routers
No todos los routers están diseñados para el mismo trabajo. Parece obvio, pero ahí es donde empiezan muchos errores de compra.
Una pequeña cafetería, un campus hospitalario y un minorista con múltiples sedes pueden decir que "necesitan un router". Lo que realmente necesitan es una función de enrutamiento que se adapte a su escala, necesidades de resiliencia y modelo de gestión.
Routers de hardware
Un router de hardware es un dispositivo dedicado diseñado para reenviar tráfico de manera fiable bajo una carga constante.
Estos son comunes en sucursales empresariales, campus y extremos de WAN porque ofrecen un rendimiento predecible, interfaces diseñadas a medida y soporte del fabricante para funciones de enrutamiento, políticas y seguridad. En entornos más grandes, siguen siendo la opción predeterminada cuando el tiempo de actividad y el rendimiento importan más que la flexibilidad.
Los routers de hardware tienen sentido cuando necesita:
- Rendimiento dedicado
- Interfaces WAN físicas
- Operaciones estables de tipo appliance
- Separación clara entre las funciones de red
Routers inalámbricos y pasarelas
Este es el conocido dispositivo todo en uno que la mayoría de la gente imagina primero. Combina varias funciones en una sola caja, normalmente:
- Enrutamiento
- Conmutación básica
- Acceso inalámbrico
- A menudo, funciones de cortafuegos y NAT
Para hogares y sedes muy pequeñas, eso es práctico. Para entornos corporativos, no suele ser suficiente por sí solo.
La razón es sencilla. Una vez que se necesitan redes independientes para invitados, personal, operaciones y residentes, además de una identidad y política centralizadas, los dispositivos todo en uno se quedan cortos. Son prácticos, pero esa comodidad suele ir en detrimento de la segmentación, la observabilidad y la escala.
Routers virtuales
Un enrutador virtual realiza el enrutamiento mediante software. Se ejecuta como una máquina virtual o una función nativa de la nube en lugar de como un dispositivo físico dedicado.
Esto es habitual en entornos de nube, centros de datos virtualizados y diseños de proveedores de servicios donde los equipos buscan una mayor flexibilidad. Un router virtual puede realizar muchas de las mismas funciones lógicas que un router físico, pero su rendimiento depende del procesamiento, el almacenamiento y el diseño de red subyacentes.
Qué tipo se adapta a cada entorno
Una forma sencilla de entenderlo es según el contexto operativo:
| Tipo de router | Mejor ajuste | Punto fuerte | Compromiso |
|---|---|---|---|
| Router de hardware | Sucursales, campus, borde de WAN | Rendimiento predecible | Menos flexible que el software |
| Gateway WiFi | Sitios pequeños | Implementación sencilla | Control empresarial limitado |
| Router virtual | Entornos cloud y virtualizados | Flexible y programable | Depende de la plataforma host |
La elección correcta no es cuestión de moda. Se trata de adaptar la función de enrutamiento al entorno. Si un recinto depende de un acceso seguro para invitados, la identidad del personal y operaciones segmentadas, el router tiene que admitir ese modelo de forma limpia.
Cómo toman decisiones los routers
Un enrutador no "sabe" por instinto adónde enviar el tráfico. Utiliza un conjunto de reglas e información aprendida denominada tabla de enrutamiento.
La analogía más sencilla es la de un navegador GPS. El GPS no mueve el coche, sino que calcula la ruta. El enrutador hace lo mismo con los paquetes.
Tablas de routing y selección de rutas
Cuando llega un paquete, el enrutador comprueba su destino y se hace una pregunta básica: ¿cuál es el siguiente paso que acerca este paquete a donde tiene que ir?
Esa decisión proviene de:
- Redes conectadas directamente
- Rutas estáticas configuradas por un administrador
- Rutas dinámicas aprendidas de otros routers
El enrutamiento dinámico es donde las cosas se ponen más interesantes. En lugar de depender de que un humano defina cada ruta manualmente, los routers pueden intercambiar información de rutas y adaptarse cuando los enlaces cambian.
Si está solucionando problemas desde el lado del dispositivo antes que desde el lado de la red, esta guía sobre el comando para encontrar la dirección IP en Linux es un punto de partida práctico. Ayuda a verificar si el endpoint está siquiera en la red que usted cree.
Las principales familias de protocolos
Para la mayoría de los lectores con conocimientos técnicos, hay tres nombres que surgen repetidamente: RIP, OSPF y BGP.
- RIP es más antiguo y sencillo. Resulta útil para comprender conceptos de enrutamiento, pero raramente es la solución adecuada para entornos empresariales modernos.
- OSPF se utiliza ampliamente dentro de las organizaciones. Converge más rápido y escala de forma más sensata que RIP.
- BGP se utiliza entre redes distintas. Es el protocolo que sirve de base para el enrutamiento a escala de internet y para muchos diseños de extremo de WAN.
Aquí tiene la comparación de forma compacta.
Comparación de protocolos de routing clave
| Protocolo | Tipo | Caso de uso principal | Métrica clave | Escalabilidad |
|---|---|---|---|---|
| RIP | Protocolo de gateway interior | Redes internas pequeñas y sencillas | Recuento de saltos | Baja |
| OSPF | Protocolo de gateway interior | Enrutamiento interno empresarial | Selección de ruta basada en coste | Alta |
| BGP | Protocolo de gateway exterior | Enrutamiento entre organizaciones y proveedores | Control de ruta basado en políticas | Muy alta |
Por qué OSPF y BGP son los más importantes
En entornos de recintos y campus, OSPF suele ser la opción interna más práctica porque reacciona rápidamente a los cambios de topología y crea un mapa de la red en lugar de limitarse a contar saltos simples.
BGP es importante cuando el límite de la red se vuelve más complejo. Si se está conectando a operadores, diseñando extremos de internet resilientes o separando dominios de enrutamiento a escala, BGP ofrece un control mucho más preciso sobre las políticas.
Por eso también es importante la subdivisión de redes. Un router solo puede tomar decisiones limpias cuando el diseño de las direcciones es ordenado. Vale la pena revisar esta explicación sobre la máscara de subred y por qué es importante en el diseño de redes si los límites de las rutas aún no están claros.
Cuando el enrutamiento parezca misterioso, comprueba primero el plan de direccionamiento. Muchos "problemas de enrutamiento" son en realidad problemas de segmentación encubiertos.
Lo que la gente suele entender mal
El error común es tratar los protocolos de enrutamiento como una complejidad opcional.
No lo son. Son la forma en que la red se mantiene utilizable cuando algo cambia. Un enlace falla. Aparece una nueva ruta. Un sitio se conecta. Una política de firewall desvía el tráfico. Sin el enrutamiento dinámico, esos cambios pueden volverse manuales, lentos y frágiles.
Para los routers en redes que admiten WiFi de invitados y de personal, esa fragilidad se manifiesta en sesiones caídas, comportamientos de itinerancia extraños y tiques de soporte que parecen aleatorios pero no lo son.
Mucho más que un simple controlador de tráfico
Un router moderno reenvía tráfico, pero eso es solo una parte de la historia. En muchos entornos, el router también actúa como recepcionista, guardia de seguridad, gestor de prioridades y planificador de continuidad.
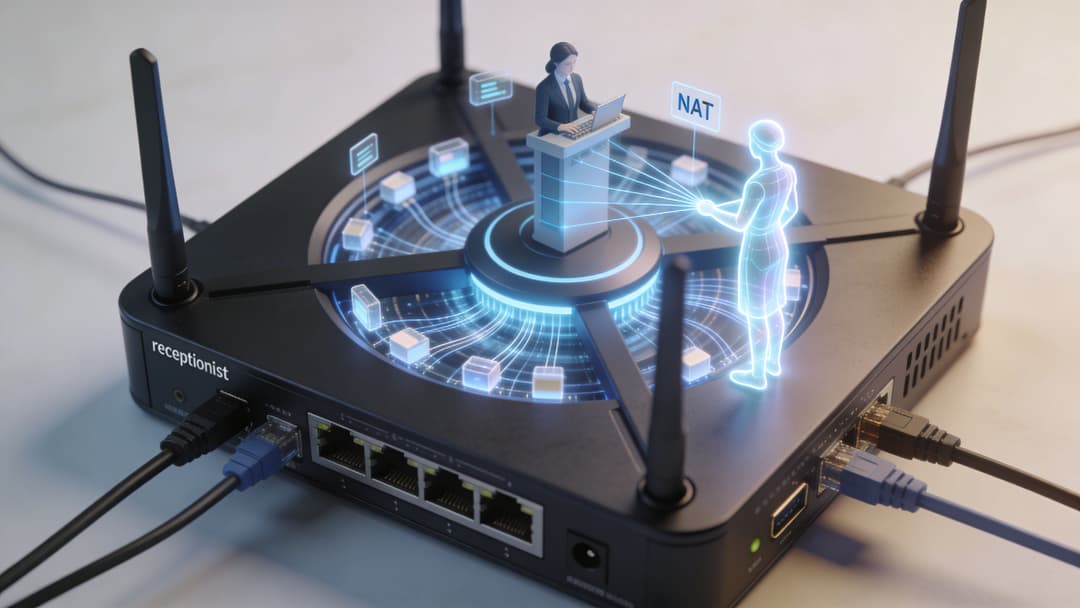
NAT como recepcionista
La traducción de direcciones de red, o NAT, permite que muchos dispositivos internos compartan un conjunto más pequeño de direcciones públicas.
Piénsalo como el recepcionista de un edificio. Las personas ajenas hablan con una única recepción pública. Internamente, el recepcionista sabe qué habitación o persona debe recibir el mensaje.
Su importancia radica en su capacidad para:
- Conserva el espacio de direccionamiento público
- Oculta el direccionamiento interno de los dispositivos
- Crea un límite más limpio entre el interior y el exterior
NAT no es una estrategia de seguridad completa por sí sola, pero reduce la exposición directa.
Cortafuegos como el guardia de seguridad
Muchos routers incluyen funciones de cortafuegos o funcionan en estrecha colaboración con cortafuegos dedicados. En el límite, eso significa inspeccionar el tráfico y decidir qué se debe permitir.
En pocas palabras, la combinación de router y firewall responde a preguntas como:
- ¿Deben los invitados acceder únicamente a internet?
- ¿Deben los sistemas de pago con tarjeta comunicarse únicamente con servicios específicos?
- ¿Debe el dispositivo del personal utilizar únicamente rutas de gestión aprobadas?
Un router sin políticas es solo velocidad. Un router con políticas se convierte en control.
QoS como el carril VIP
Quality of Service, o QoS, decide qué tráfico tiene prioridad cuando los recursos entran en conflicto.
Este es uno de los puntos más evidentes donde el diseño de red se transforma en experiencia de usuario. En periodos de alta actividad, no todo el tráfico tiene la misma importancia. Una transacción de pago es más importante que una actualización de software. Una sesión clínica de voz o vídeo es más importante que alguien consultando las redes sociales.
QoS le da al router una forma de reflejar esas prioridades.
Regla práctica: Si cada paquete se marca como importante, nada es importante. QoS solo funciona cuando se definen claramente las prioridades comerciales.
Alta disponibilidad como continuidad de negocio
Un router puede fallar. Las conexiones pueden fallar. El suministro eléctrico puede fallar. Un diseño de red sensato asume que, tarde o temprano, algo lo hará.
La alta disponibilidad significa planificar para esa realidad. A veces se trata de dos routers en un par resiliente. A veces son enlaces ascendentes redundantes. Otras veces es un enrutamiento dinámico que permite que el tráfico se mueva a otra ruta con una interrupción mínima.
Estas funciones operan de manera conjunta:
| Función | Analogía sencilla | Propósito real |
|---|---|---|
| NAT | Mostrador de recepción | Asocia usuarios internos con direcciones orientadas al exterior |
| Firewall | Guardia de seguridad | Aplica quién puede comunicarse con qué |
| QoS | Carril VIP | Prioriza el tráfico importante |
| Alta disponibilidad | Equipo de respaldo | Mantiene los servicios en funcionamiento durante un fallo |
Cuando los equipos piensan en los routers en redes únicamente como selectores de rutas, se pierden la mitad del valor. En los espacios modernos, el router ayuda a definir la postura de seguridad y la calidad del servicio al mismo tiempo.
Prácticas recomendadas de despliegue para su entorno
La configuración correcta del router depende en gran medida del establecimiento. El mismo hardware puede funcionar bien en un entorno y mal en otro si el modelo de políticas es incorrecto.
Hostelería
Los hoteles, bares, restaurantes y espacios para eventos suelen necesitar dos cosas a la vez: que el acceso de invitados sea sencillo y que los sistemas operativos permanezcan aislados.
Eso normalmente significa:
- Separe el tráfico de invitados, del personal y de operaciones
- Aplique políticas de firewall entre dichos segmentos
- Priorice el tráfico de reservas, registro de entrada y pagos sobre la navegación casual
- Registre suficientes datos para el soporte sin exponer detalles confidenciales de la sesión
Una red de invitados nunca debería convertirse en una puerta trasera cómoda hacia los sistemas internos.
Comercio minorista
Las redes del sector minorista dependen de la fiabilidad de las transacciones. Durante los periodos de mayor actividad, el router debe tratar el tráfico de los puntos de venta como más importante que la navegación general.
En los entornos de transporte y comercio minorista del Reino Unido, los routers gestionados pueden necesitar soportar un rendimiento de 10 Gbps, y las actualizaciones de enrutamiento dinámico pueden producirse en menos de 50 ms durante los fallos de enlace, que es exactamente el tipo de resiliencia de la que dependen los sitios con gran actividad (referencia de Splunk Lantern).
Por eso los equipos de retail deben centrarse en:
- QoS para el tráfico de pagos e inventario
- Aislamiento claro para el WiFi de invitados
- Conmutación por error (failover) rápida entre enlaces
- Monitoreo del rendimiento y de los cambios de ruta
Sanidad
El sector sanitario eleva el nivel de exigencia porque tanto el rendimiento como la confidencialidad son fundamentales.
Las prioridades típicas incluyen:
- Segmentación estricta entre el acceso de invitados, los sistemas del personal, los dispositivos clínicos y la administración.
- Rutas de enrutamiento fiables para sistemas que no pueden tolerar interrupciones.
- Control de acceso y autenticación sólida en el extremo de la red.
Un router no puede garantizar el cumplimiento normativo por sí solo, pero una mala segmentación puede debilitar cualquier otro control a su alrededor.
Propiedades residenciales y multi-inquilino
En residencias de estudiantes, alquileres de obra nueva (build-to-rent) y entornos residenciales compartidos, el reto es la privacidad dentro de una infraestructura compartida.
Los residentes esperan una experiencia similar a la de su hogar. Los operadores necesitan una gestión centralizada. Esos objetivos solo se alinean cuando el entorno de cada inquilino está correctamente aislado.
Una lista de comprobación de despliegue sensata suele incluir:
- Separación de red por cliente
- Incorporación sencilla para dispositivos personales
- Límites operativos claros para los sistemas del edificio
- Revisión periódica del firmware, la exposición y la desviación de las directivas
Este último punto es importante porque mantener una configuración higiénica es un trabajo continuo. Los equipos que busquen una perspectiva de proceso más amplia pueden encontrar útil este resumen del ciclo de vida de la gestión de vulnerabilidades para vincular el mantenimiento del router con las operaciones de seguridad.
Para un acceso controlado del personal en redes modernas, esta guía sobre la autenticación 802.1X para el acceso a la red es un buen complemento para la capa de enrutamiento y segmentación.
Integración de routers con Purple para una WiFi moderna
El router es el lugar donde la experiencia de WiFi moderna se convierte en una política aplicable.
Eso es lo más importante cuando una organización busca dos cosas que antes solían entrar en conflicto. En primer lugar, el acceso debe resultar sencillo. En segundo lugar, el acceso debe estar controlado de forma lo suficientemente estricta para que el personal, los invitados y los entornos compartidos coexistan de forma segura.
El router crea los límites
Comienza con lo básico. Un router no autentica a los usuarios de forma aislada. Lo que hace es crear los límites de red donde la autenticación y la autorización cobran sentido.
Eso normalmente significa asignar diferentes servicios inalámbricos a diferentes segmentos de red y, a continuación, aplicar reglas entre ellos.
Por ejemplo:
- WiFi de invitados: se le puede permitir acceder únicamente a internet
- WiFi del personal: se le puede permitir acceder a los sistemas empresariales aprobados
- Dispositivos IoT y heredados: se pueden aislar incluso si no pueden utilizar la autenticación empresarial completa
- Redes de inquilinos: se pueden separar unas de otras dentro de la misma propiedad
Sin esos límites, el "WiFi seguro" suele ser solo una pantalla de inicio de sesión más atractiva sobre un acceso a la red plano.
Cómo encajan el acceso sin contraseña y zero-trust
Una vez que el enrutador define esas rutas de red, las plataformas de identidad pueden situarse por encima y tomar decisiones de conexión de forma más inteligente.
En el caso del personal, el flujo suele funcionar de esta manera:
- Un dispositivo se conecta al SSID del personal.
- La red reenvía el proceso de autenticación a un servicio en la nube o integrado con la identidad.
- El estado del usuario en el directorio determina si se concede el acceso.
- El router ubica ese tráfico en el segmento correcto y aplica la directiva.
Para los invitados, el objetivo es diferente. La fricción debe ser menor, pero la protección sigue siendo importante. Ahí es donde los enfoques basados en certificados y al estilo de Passpoint adquieren valor, ya que los usuarios se conectan sin contraseñas compartidas y con cifrado desde el inicio de la sesión.
Esto no es solo por conveniencia. El informe de la ICO del Reino Unido citó que el 40 % de las brechas de datos en el sector de la hostelería en 2025 se debieron a registros de WiFi de invitados no cifrados, por lo que el acceso mediante Passpoint basado en certificados es fundamental para entornos que priorizan el cumplimiento del GDPR (referencia).
Un buen acceso de invitados elimina la fricción para el usuario y elimina la ambigüedad para la red. No son objetivos contradictorios.
Aplicación de esto en espacios reales
En términos prácticos, una plataforma como Purple ofrece una solución. Proporciona flujos de trabajo de acceso para invitados y personal sin contraseñas, admite la incorporación basada en la identidad y funciona con ecosistemas de proveedores como Meraki, Aruba, Ruckus, Mist y UniFi. El router sigue siendo el punto de aplicación para la segmentación, el control de rutas y los límites de políticas que sustentan esa experiencia.
Ese es el punto arquitectónico importante. La plataforma de acceso no sustituye al enrutamiento. Se apoya en un enrutamiento sólido.
Por qué funciona la combinación
Cuando los equipos conectan estas capas correctamente, obtienen un mejor modelo operativo:
| Necesidad de red | Rol del router | Rol de la plataforma de acceso |
|---|---|---|
| Aislamiento de invitados | Segmenta y filtra mediante firewall el tráfico de invitados | Permite una incorporación sin fricciones |
| Control de acceso del personal | Ubica a los usuarios en rutas controladas | Conecta la identidad con las decisiones de acceso |
| Gestión de dispositivos heredados | Separa grupos de dispositivos restringidos | Soporta modelos de incorporación prácticos |
| Soporte de cumplimiento | Aplica límites y rutas de registro de eventos | Ayuda a estructurar el acceso consciente de la identidad |
En hoteles, centros sanitarios y propiedades compartidas, esa combinación es a menudo lo que convierte al WiFi de un servicio público no gestionado a un servicio consciente de la identidad.
Preguntas frecuentes sobre routers
¿Es un router lo mismo que un módem o un punto de acceso?
No. Un módem te conecta al medio del proveedor de servicios. Un punto de acceso proporciona conectividad inalámbrica. Un router mueve el tráfico entre redes y aplica políticas en esos límites.
Muchos dispositivos pequeños combinan los tres, razón por la cual la gente confunde los términos.
¿Realmente necesitan routing avanzado los locales pequeños?
Puede que no necesiten un gran enrutador de chasis, pero sí requieren funciones de enrutamiento claras si separan a los invitados, al personal y a los sistemas operativos.
Una vez que te preocupas por la segmentación, la priorización y la incorporación segura, el diseño del enrutamiento se vuelve relevante incluso en las sedes más pequeñas.
¿Cuándo debería usar rutas estáticas en lugar de enrutamiento dinámico?
Las rutas estáticas pueden funcionar bien en entornos pequeños y estables con muy pocas rutas. Se vuelven problemáticas cuando las ubicaciones crecen, los enlaces fallan o las políticas cambian con frecuencia.
Si prevés cambios, el enrutamiento dinámico suele ser la opción más segura a largo plazo.
¿Por qué el WiFi de invitados a veces funciona mientras que las aplicaciones empresariales fallan?
Porque el "acceso a internet" y la "accesibilidad de las aplicaciones" no son lo mismo.
Un invitado puede necesitar únicamente una ruta por defecto a internet. Una aplicación del personal puede depender de DNS, servicios internos, sistemas de identidad, rutas VPN y políticas de seguridad. El enrutamiento puede ser saludable en una parte de la red y estar caído en otra.
¿Siguen siendo importantes los routers si cada vez más servicios se trasladan a la nube?
Sí. La adopción de la nube cambia los destinos, pero no la necesidad de enrutamiento. Los usuarios, los dispositivos, las identidades y las políticas siguen necesitando cruzar los límites de la red correctamente.
¿Qué tendencia deberían vigilar los equipos de TI a continuación?
Una tendencia notable es el uso de diseños híbridos de WiFi y 5G privado en lugares donde las necesidades de cobertura o resiliencia van más allá de lo que el WiFi ofrece por sí solo. En el Reino Unido, solo el 12% de las zonas rurales disponía de cobertura 5G independiente en el primer trimestre de 2026, lo que está empujando a algunas organizaciones hacia modelos de router más 5G en lugar de depender de un único método de acceso (referencia).
Eso no significa que se esté sustituyendo el WiFi. Significa que los enrutadores se sitúan cada vez más en el punto de unión entre múltiples tecnologías de acceso.
Si está revisando cómo debería funcionar el WiFi para invitados, personal o inquilinos en su espacio, vale la pena evaluar Purple como parte de la capa de acceso. Su plataforma se centra en la incorporación sin contraseñas, el acceso basado en la identidad y las experiencias de itinerancia modernas, mientras que el diseño subyacente de red y router sigue proporcionando la segmentación, la política y el control que hacen que esas experiencias sean seguras.



