

Enterprise in-car and fleet WiFi architecture advisor
Model in-vehicle cellular routing architectures, estimate data consumption, project marketing opt-in lead capture, and calculate multi-vehicle operational ROI for transportation fleets.
Vehicle fleet operating parameters
Operational metrics and financial projections
Discover how Purple powers passenger WiFi, telemetry segmentation, and CRM analytics across vehicle fleets globally.
Durante mucho tiempo, el internet en el automóvil significaba compartir datos desde un teléfono o usar un punto de acceso básico para consumidores. Para el uso empresarial, este modelo no funciona. Es hora de pensar en el in-car WiFi menos como una función y más como un activo estratégico, una forma de convertir toda su flota de vehículos en extensiones móviles y seguras de la red de su oficina.
Se trata de ofrecer una conectividad gestionada y confiable tanto para su personal como para sus invitados, dondequiera que estén.
El futuro de la conectividad de flotas ya está aquí
Imagine que su flota opera como una parte integrada de su infraestructura corporativa. Los conductores de una empresa de logística podrían actualizar instantáneamente los estados de entrega y acceder al software de optimización de rutas sin una sola pérdida de conexión. Un servicio de transporte de lujo podría ofrecer a sus huéspedes una experiencia de WiFi premium y segura desde el momento en que suben al vehículo.
Esta es la promesa del WiFi en el automóvil de clase empresarial. No se trata solo de proporcionar una conexión a internet; se trata de construir un entorno móvil productivo, seguro y rico en datos. Esta guía es para los líderes empresariales y profesionales de TI que necesitan saber cómo implementar y gestionar esta tecnología de manera eficaz.
Yendo más allá de la conectividad básica
Las soluciones de nivel de consumo, como el anclaje de red de un smartphone o los puntos de acceso móviles listos para usar, suelen ser el primer paso, pero rápidamente se quedan cortas para las necesidades empresariales reales. Carecen de la gestión centralizada, la seguridad robusta y la escalabilidad necesarias para dar soporte a toda una flota de vehículos.
Por el contrario, un enfoque empresarial ofrece una solución potente y gestionada de forma centralizada que resuelve desafíos comerciales clave. Este cambio es crucial por algunas razones fundamentales:
- Productividad Mejorada: Su fuerza de trabajo móvil, desde ingenieros de servicio de campo hasta equipos de ventas, obtiene un acceso confiable a los recursos corporativos, aplicaciones en la nube y herramientas de comunicación. No más zonas sin cobertura.
- Experiencia del Invitado Mejorada: Para los operadores de transporte, hospitalidad y turismo, ofrecer WiFi seguro y de alta calidad es un diferenciador de servicio importante que impulsa la satisfacción del cliente.
- Eficiencia Operativa: La transmisión de datos en tiempo real desde los vehículos permite una mejor gestión de la flota, alertas de mantenimiento predictivo y una logística mucho más optimizada.
Construyendo una base para el crecimiento
Grandes marcas automotrices como Mercedes-Benz y Stellantis (fabricante de Fiat, Jeep y Peugeot) ya están integrando WiFi avanzado en sus vehículos porque reconocen su valor. Estos sistemas admiten desde actualizaciones de software inalámbricas hasta infoentretenimiento basado en suscripciones, lo que genera nuevas fuentes de ingresos y una mejor experiencia de propiedad.
Para las empresas, el objetivo es el mismo: crear valor tangible a partir de la conectividad. Una solución empresarial de WiFi en el automóvil proporciona la base. Le permite controlar quién obtiene acceso, cómo se conecta y qué datos puede recopilar para tomar decisiones más inteligentes.
Esta guía lo guiará a través de los aspectos esenciales para construir esa red. Cubriremos modelos de implementación, arquitectura de seguridad y métodos de autenticación tanto para empleados como para invitados. Verá cómo las plataformas como Purple hacen que todo sea posible con un acceso seguro y sin contraseñas, transformando cada vehículo en un entorno productivo y abriendo nuevas oportunidades para obtener información basada en datos.
Al final, contará con el conocimiento necesario para diseñar una estrategia de conectividad que ofrezca un claro retorno de la inversión.
Cómo elegir su modelo de implementación de WiFi en el automóvil
Equipar una flota con WiFi en el automóvil no es un trabajo de talla única. El camino adecuado para su organización depende enteramente de lo que necesite desde el punto de vista de la seguridad, la escalabilidad y el control. Familiarizarse con los tres modelos principales de implementación es el primer paso real para construir una red móvil en la que pueda confiar.
Piense en ello como elegir un sistema de audio para un nuevo espacio. Podría usar simplemente las bocinas integradas en su teléfono, traer una bocina portátil o apostar por un sistema de sonido multiroom instalado profesionalmente. Cada opción le ofrece sonido, pero con niveles de calidad, control y experiencia general sumamente diferentes.
Analicemos los tres enfoques principales para la conectividad de vehículos, utilizando esta analogía para resaltar los pros y los contras de cualquier empresa que opere una flota.
Anclaje a red por smartphone: Un solo par de audífonos
El método más básico es el compartir datos desde el teléfono inteligente, donde un empleado simplemente usa el plan de datos de su teléfono móvil para crear una pequeña burbuja de WiFi personal. Esto es como si una persona compartiera sus auriculares con un colega; funciona en caso de apuro para una necesidad temporal, pero es increíblemente limitado.
Para una empresa, este modelo está plagado de problemas:
- Cero control centralizado: Su equipo de TI no tiene visibilidad ni control sobre la conexión. No se pueden aplicar políticas de seguridad, monitorear el uso de datos ni gestionar quién tiene acceso.
- Graves riesgos de seguridad: Compartir datos crea un puente directo, y a menudo no seguro, hacia un dispositivo personal. Esto puede exponer datos corporativos confidenciales si el teléfono del empleado se ve comprometido o se conecta a una red pública no confiable.
- Rendimiento sumamente inconsistente: La calidad de la conexión depende por completo del teléfono del empleado, los límites de datos de su plan móvil y su ubicación exacta. Sencillamente, no es lo suficientemente confiable para las operaciones comerciales críticas.
- Imposible de escalar: Intentar gestionar este enfoque en una flota de más de uno o dos vehículos es inviable. No hay forma de garantizar un servicio constante ni de aplicar políticas a nivel de toda la empresa.
Al final del día, compartir datos móviles es una solución de nivel de consumo que no cumple en absoluto con los estándares empresariales de seguridad y gestión. Confiar en ella para cualquier actividad crítica para el negocio es un riesgo operativo significativo.
Puntos de acceso móviles: La bocina Bluetooth portátil
Un paso adelante definitivo frente a compartir datos es el punto de acceso móvil dedicado, a menudo llamado dispositivo MiFi. Estos son dispositivos pequeños y portátiles que requieren una tarjeta SIM y transmiten una red WiFi. Esta es su bocina Bluetooth portátil - más potente que unos audífonos, claro, pero sigue siendo un dispositivo independiente enfocado al consumidor.
Aunque son mejores que el anclaje a red por smartphone, los puntos de acceso móviles siguen siendo insuficientes para la mayoría de las implementaciones de flotas empresariales. Pueden ofrecer una conexión más estable, pero introducen su propio conjunto de limitaciones.
Los hotspots móviles son un punto medio, ya que ofrecen más potencia que compartir datos desde el teléfono, pero carecen de la sólida integración y la gestión centralizada necesarias para un uso empresarial real. Resuelven el problema inmediato de obtener una conexión, pero generan nuevos dolores de cabeza de gestión a medida que crece.
Por lo general, cada uno de estos dispositivos debe gestionarse de forma individual. Esto obliga al departamento de TI a rastrear, configurar y proteger cada hotspot por separado, lo que se convierte rápidamente en una pesadilla logística a medida que la flota se expande. La seguridad es otro punto débil importante, ya que estos dispositivos suelen depender de contraseñas sencillas y compartidas que se ven comprometidas o se distribuyen fácilmente. Pueden ser una opción viable para equipos muy pequeños, pero no proporcionan la base para una red de WiFi en el automóvil que sea escalable y verdaderamente segura.
Aquí tiene una descripción general rápida de cómo se comparan estos tres enfoques principales para una flota comercial.
Comparación de modelos de implementación de WiFi en el automóvil
Esta tabla resume los tres enfoques principales para proporcionar WiFi en vehículos, evaluados según los criterios que más importan para la implementación de una flota empresarial.
| Enfoque | Ideal para | Nivel de seguridad | Esfuerzo de gestión | Escalabilidad |
|---|---|---|---|---|
| Compartir datos móviles por smartphone | Emergencias, acceso para un solo usuario. No apto para uso empresarial. | Muy bajo | Ninguno (Ingestionable) | Ninguna |
| Puntos de acceso móvil | Equipos pequeños (1 a 5 vehículos) con necesidades básicas. | Bajo | Alto (Gestión de dispositivos individuales) | Baja |
| Routers integrados | Cualquier flota que necesite conectividad segura, escalable y gestionable. | Alto (Grado empresarial) | Bajo (Centralizado) | Alta |
Como puede ver, aunque existen opciones más sencillas, solo una está diseñada para satisfacer las demandas de una flota comercial moderna.
Routers OEM y de posventa: El sistema de sonido integrado
El estándar de oro para el WiFi en el automóvil empresarial es utilizar routers dedicados y de alta resistencia instalados en cada vehículo. Esto podría ser hardware integrado por el fabricante de equipos originales (OEM) o routers de posventa de calidad profesional. Esto equivale a un sistema de sonido totalmente integrado y controlado de forma centralizada: una solución permanente y de alto rendimiento diseñada específicamente para esta tarea.
Este enfoque está diseñado desde cero para uso comercial y ofrece enormes ventajas:
- Gestión Centralizada: Su equipo de TI puede monitorear, configurar y actualizar la conectividad de toda la flota desde un único panel unificado.
- Seguridad de Clase Empresarial: Estos routers están diseñados para soportar protocolos de seguridad avanzados, segmentación de red y una integración profunda con sus plataformas de seguridad corporativas.
- Rendimiento Superior: Utilizan antenas externas potentes para lograr una recepción celular mucho más fuerte y confiable en comparación con lo que un teléfono o un punto de acceso portátil podrían lograr.
- Diseñado para Escalar: Toda la arquitectura está diseñada para el crecimiento, lo que le permite agregar fácilmente más vehículos a la red manteniendo políticas y un rendimiento perfectamente consistentes.
Al elegir un modelo de hardware dedicado, está creando una base sólida. Este hardware se convierte en la plataforma para añadir la autenticación avanzada y la seguridad que exploraremos a continuación. Puede obtener más información sobre cómo encajan estas piezas leyendo sobre los componentes principales de WiFi para vehículos. Este es el único modelo que realmente convierte su flota de vehículos en una extensión segura y gestionada de su red corporativa.
Cómo construir una red móvil segura y escalable
Elegir el hardware adecuado, como un router integrado, le brinda una base sólida. Pero el verdadero poder de una red de in-car WiFi empresarial proviene de la arquitectura de software que implemente sobre ella. Esto es lo que transforma una simple conexión a internet en un activo empresarial seguro, gestionado e inteligente.
Piense en su router como el motor de un automóvil. Proporciona la potencia bruta, pero necesita un sistema de control sofisticado para gestionar esa potencia de manera eficaz. Las tecnologías como Passpoint y el acceso basado en certificados actúan como ese sistema de control, ofreciendo una experiencia segura y sin complicaciones sin una intervención manual constante.
Entremos en el "cómo" - las tecnologías específicas que permiten una red móvil verdaderamente segura y escalable.
El problema con la seguridad WiFi tradicional
Durante años, la seguridad de la red ha dependido de las claves previamente compartidas (PSKs), que es solo un término elegante para referirse a una contraseña de WiFi estándar. Aunque eso está bien para la red de su hogar, este enfoque es un riesgo importante para una flota comercial. Las contraseñas se pueden compartir, robar o descuidar, lo que genera tanto un riesgo de seguridad como una pesadilla administrativa.
Una sola contraseña robada de un vehículo podría poner en peligro la red de toda su flota. Cada vez que un empleado se va, se enfrenta a la tediosa tarea de cambiar la contraseña en cada uno de los routers y comunicarla a todo el personal restante. Este modelo simplemente no es escalable y no cumple con los principios modernos de seguridad de confianza cero.
Una contraseña es como la llave física de un edificio. Si se pierde o se copia una, toda su seguridad se ve comprometida hasta que cambie todas las cerraduras. En una flota móvil, este es un riesgo inaceptable.
La solución es alejarse de estos secretos compartidos y avanzar hacia un enfoque basado en la identidad, donde el acceso esté vinculado al dispositivo o al usuario, no a una contraseña que todos conocen.
La siguiente infografía desglosa los modelos de conectividad principales, destacando la clara evolución desde los métodos no gestionados e inseguros, como compartir datos desde el celular, hasta el modelo de alta seguridad y control centralizado que se requiere para el siguiente paso.
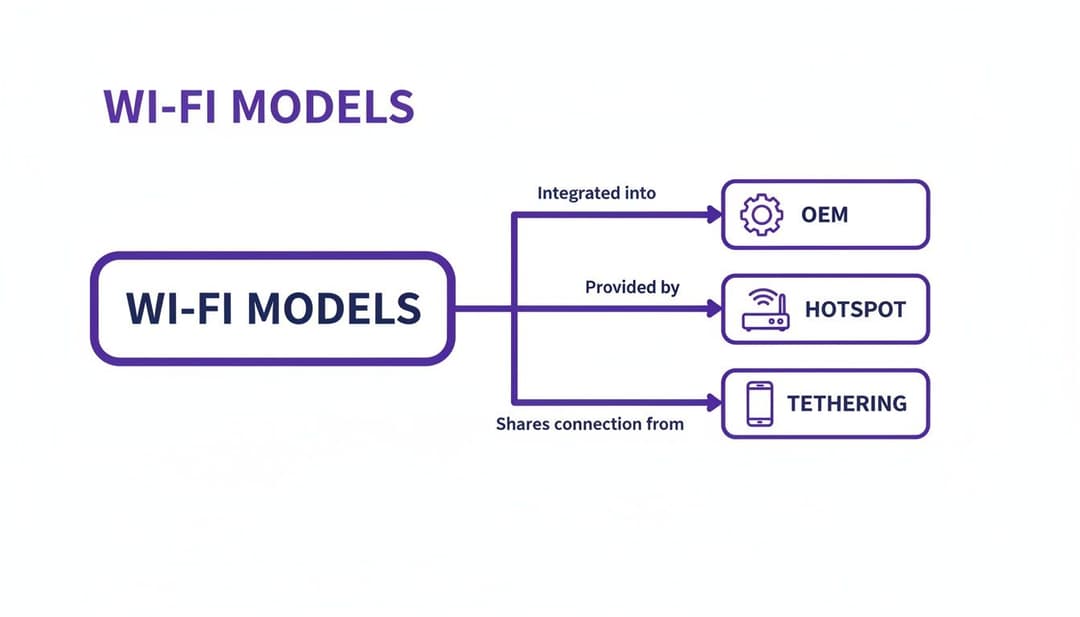
Como puede ver, los routers de nivel empresarial son la base necesaria para los métodos de autenticación avanzados que estamos a punto de cubrir.
Crear un pasaporte digital con Passpoint y OpenRoaming
¿Qué pasaría si los vehículos de su flota pudieran conectarse automáticamente a redes WiFi seguras sin que nadie tuviera que escribir una contraseña o hacer clic en una página de inicio de sesión? Esto es exactamente lo que ofrecen Passpoint (también conocido como Hotspot 2.0) y OpenRoaming.
Piense en esto como un pasaporte digital para sus dispositivos. Una vez que un dispositivo se configura con un perfil Passpoint, puede conectarse de forma automática y segura a cualquier red WiFi participante que encuentre. La autenticación ocurre de manera silenciosa y segura en segundo plano, sin requerir la intervención del usuario.
- Passpoint: Este es el estándar subyacente de la Wi-Fi Alliance que permite a los dispositivos descubrir y autenticarse en redes WiFi de forma automática.
- OpenRoaming: Este es un servicio de federación que amplía el alcance de Passpoint, creando una red global de puntos de acceso WiFi de confianza.
Para una flota, esto significa que un vehículo puede moverse entre un depósito, el sitio de un cliente o una estación de carga pública y volver a conectarse sin problemas a una red WiFi segura sin ninguna intervención del conductor. La conexión está cifrada desde el primer paquete, lo que garantiza que los datos estén siempre protegidos. Es la piedra angular para crear un entorno de redes inalámbricas seguras verdaderamente sencillo.
El estándar de oro: Autenticación basada en certificados
La forma más segura de implementar este "pasaporte digital" es a través de la autenticación basada en certificados. En lugar de una contraseña, a cada dispositivo autorizado se le emite un certificado digital único. Este certificado actúa como una identificación digital infalsificable que la red utiliza para verificar la identidad del dispositivo antes de conceder el acceso.
Este método se alinea perfectamente con un modelo de seguridad zero-trust. El acceso nunca se otorga en función de un secreto compartido; se otorga solo después de que la red verifica un certificado legítimo y no revocado de un dispositivo de confianza.
Plataformas como Purple hacen que este proceso sea increíblemente simple. Al integrarse con su proveedor de identidad existente (como Entra ID o Google Workspace), las credenciales se pueden emitir automáticamente para los dispositivos de los empleados. De igual importancia, se pueden revocar de forma instantánea si un empleado deja la empresa o si un dispositivo se pierde. Esto elimina por completo la carga manual para el departamento de TI y acaba con la brecha de seguridad del acceso persistente.
Este enfoque basado en certificados le permite crear una red móvil potente y segura sin tener que desinstalar y reemplazar su hardware empresarial existente. Las plataformas como Purple se integran directamente con equipos de fabricantes líderes como Cisco Meraki, Aruba y Ruckus, agregando una potente capa de identidad sobre el hardware en el que ya confía. Esto crea una arquitectura escalable, segura y preparada para el futuro para su implementación de in-car WiFi.
Autenticación fluida para empleados e invitados
Una vez que la base de su red segura está en su lugar, el siguiente paso es gestionar quién accede a ella y cómo. Un sistema de in-car WiFi adecuado tiene que lidiar con diferentes tipos de usuarios: desde empleados de confianza que necesitan acceso completo hasta invitados que solo necesitan una conexión sencilla y única. El verdadero truco es hacer que la autenticación parezca invisible para las personas adecuadas mientras se mantiene una seguridad estricta funcionando silenciosamente en segundo plano.
Esto significa alejarse de las contraseñas compartidas e incómodas y avanzar hacia un acceso basado en la identidad. Para su organización, esto implica configurar vías separadas y automatizadas para su personal en comparación con los huéspedes o clientes que pueda tener en sus vehículos. La plataforma adecuada hace que todo este proceso sea sencillo, seguro y fácil de gestionar en toda la flota.
Acceso automatizado para empleados con SSO de directorio
Para su personal, el método más limpio y seguro es vincular el acceso a WiFi directamente con su identidad corporativa. Al integrarse con el proveedor de identidad de su empresa - como Microsoft Entra ID (lo que solía ser Azure AD), Google Workspace u Okta - puede configurar el inicio de sesión único (SSO) para la red.
Este enfoque es increíblemente eficiente porque está completamente automatizado. Cuando un nuevo empleado se une a la empresa y se le agrega al directorio corporativo, obtiene instantáneamente las credenciales necesarias para acceder a la red del automóvil. Sin tickets de soporte técnico ni configuración manual por parte de TI.
El verdadero cambio de juego ocurre cuando un empleado se va. En el segundo en que se desactiva su cuenta en el directorio principal, se revoca su acceso a WiFi en todas partes, de forma instantánea y automática. Este sencillo paso cierra una brecha de seguridad enorme y muy común, al tiempo que libera a su equipo de TI de una importante carga administrativa.
Este proceso sin contacto garantiza que solo los empleados actuales y autorizados puedan conectarse. Se alinea perfectamente con el enfoque de seguridad zero-trust moderno, ofreciendo una experiencia fluida para el personal y una enorme ventaja para la eficiencia y tranquilidad de TI.
Conectividad de invitados simple y segura
Para cualquier persona que no sea un empleado, como los clientes en un transporte de enlace o los socios que viajan con su equipo, el proceso de inicio de sesión debe ser igual de sencillo pero totalmente seguro. Hacer que un invitado pida una clave WPA2 complicada genera una mala primera impresión y una fricción innecesaria. Una forma mucho mejor es utilizar una autenticación sencilla de un solo uso.
Un Captive Portal que solo solicita una dirección de correo electrónico es una solución ideal. El invitado escribe su correo electrónico, se conecta y listo. A partir de ahí, plataformas como Purple pueden recordar a ese invitado, permitiéndole volver a conectarse automáticamente en viajes futuros o incluso en otras ubicaciones de su oficina. Esto crea una experiencia genuinamente fluida. Dado que el 70% de los adultos en el Reino Unido tiene teléfonos inteligentes y espera una conectividad constante, este tipo de acceso sin fricciones se está convirtiendo rápidamente en una expectativa básica.
iPSK: La solución inteligente para dispositivos compartidos y heredados
Entonces, ¿qué pasa con todos los demás dispositivos que no pertenecen a una persona específica? Piense en tabletas montadas, sensores de IoT o terminales de pago. Estos no pueden iniciar sesión a través de un Captive Portal ni usar las credenciales de SSO de un empleado. Aquí es donde Identity Pre-Shared Key (iPSK) se presenta como una solución brillante.
iPSK cierra la brecha entre la simplicidad de una sola contraseña y la seguridad de una autenticación empresarial adecuada. Le permite crear contraseñas únicas e individuales para cada dispositivo o grupo de dispositivos.
Piénselo de esta manera:
- Terminales de pago: todos los dispositivos de pago de su flota pueden compartir una sola iPSK única. Esto los aísla en su propia red virtual segura, lejos del tráfico de invitados de manera segura.
- Tabletas de navegación: sus sistemas de navegación pueden tener su propia iPSK independiente, lo que garantiza que solo puedan comunicarse con los servicios de mapas que necesitan.
- Dispositivos de invitados: incluso el acceso de invitados se puede gestionar con iPSK si un portal no es la opción adecuada, mediante la emisión de una clave de tiempo limitado para un evento o grupo específico.
Este enfoque le brinda un control granular y segmentación de red sin el dolor de cabeza de la autenticación de certificados 802.1X completa, que muchos dispositivos heredados o IoT simples simplemente no soportan. Cada clave se puede crear, rastrear y cancelar desde un panel central, lo que le brinda una visibilidad total. Al utilizar una infraestructura de servidor RADIUS - y puede obtener más información al respecto en nuestra guía sobre qué es un servidor RADIUS - iPSK le brinda la simplicidad de una contraseña con la seguridad de un sistema empresarial. Es la forma de garantizar que cada dispositivo en su red móvil esté debidamente protegido y contabilizado.
Convertir la conectividad de la flota en inteligencia comercial
Hasta ahora, nos hemos centrado en establecer una conexión segura y confiable. Pero una gran conectividad es solo la línea de salida. El valor real y duradero del WiFi en el automóvil empresarial proviene de los datos de primera mano que desbloquea, transformando los patrones de uso sin procesar en el tipo de inteligencia empresarial que realmente puede rediseñar sus operaciones.
Piense en la red WiFi de su flota no solo como una conexión, sino como un sistema nervioso que recopila información constantemente. Una plataforma de analítica es el cerebro que le da sentido a todo. Es la diferencia entre simplemente brindar un servicio y aprender activamente de él para tomar decisiones más inteligentes y basadas en datos que ofrezcan un retorno claro.
Este cambio se está produciendo a un ritmo vertiginoso. El mercado de WiFi en el automóvil está experimentando un crecimiento explosivo, donde Europa tiene una participación dominante del 49% de un sector global que se proyecta que se expandirá en la asombrosa cifra de 1.79 billones de USD entre 2025 y 2029. Con una tasa de crecimiento anual compuesto (CAGR) prevista del 96.4%, la demanda es innegable. Este aumento es especialmente prominente en el Reino Unido, impulsado por la alta propiedad de automóviles y una cultura de usuarios que viajan diariamente al trabajo y exigen una conectividad constante.
De datos brutos a información accionable
Sin una capa de analíticas, su red WiFi es solo un flujo de datos anónimos: tiempos de conexión, uso de datos y recuento de dispositivos. Es interesante, pero no le brinda el contexto para impulsar mejoras comerciales reales. Una plataforma como Purple interviene para enriquecer estos datos, vinculándolos a las identidades y ubicaciones de los usuarios para mostrar un panorama vívido y accionable de la actividad de su flota.
De repente, puede responder a las preguntas críticas:
- ¿Qué rutas son las más populares y en qué momentos del día?
- ¿Cuáles son los períodos de mayor uso del WiFi para invitados en nuestros servicios de transporte compartido?
- ¿Existen zonas muertas operativas donde la conectividad se cae de forma constante?
- ¿Cuánto tiempo suelen pasar nuestros equipos móviles en el sitio de cada cliente?
Responder a estas preguntas le permite pasar de una resolución de problemas reactiva a una optimización proactiva. Obtiene el poder de anticipar necesidades, asignar recursos de manera más efectiva y perfeccionar todo su servicio en función del comportamiento en el mundo real.
El objetivo es cerrar la brecha entre proporcionar una conexión y comprender su impacto. Al analizar quién se conecta, dónde y durante cuánto tiempo, puede medir directamente el valor que su red móvil aporta a la empresa y encontrar nuevas formas de mejorarla.
Este proceso convierte lo que podría verse como un simple costo operativo - internet para sus vehículos - en una poderosa fuente de inteligencia empresarial que influye directamente en sus resultados finales.
Aplicaciones en el mundo real y ROI tangible
El valor teórico de los datos es una cosa; verlos ofrecer resultados concretos es otra. Veamos cómo diferentes industrias pueden utilizar la analítica de su WiFi en el automóvil para lograr resultados tangibles.
Ejemplo 1: El servicio de traslado del hotel Una cadena hotelera utiliza su panel de analíticas para monitorear los autobuses de traslado al aeropuerto. Descubren que el uso de WiFi por parte de los huéspedes aumenta entre las 7 y las 9 AM y entre las 4 y las 6 PM, pero los autobuses suelen circular medio vacíos a mitad del día. También detectan que los datos de conexión revelan un tiempo de espera promedio de 25 minutos en una terminal específica.
Con esta información, ajustan el horario - agregando más autobuses durante las horas pico y reduciéndolos a mitad del día para disminuir los costos de combustible. También redirigen un autobús exclusivo a la terminal de alta espera, reduciendo drásticamente los tiempos de espera promedio y observando una mejora directa en las calificaciones de satisfacción de los clientes.
Ejemplo 2: La empresa de logística Una empresa de logística nota que los conductores de ciertas rutas de larga distancia se desconectan constantemente de la red durante periodos prolongados y no programados. Al contrastar estos datos de WiFi con los registros de GPS, identifican paradas no autorizadas que afectan los tiempos de entrega y el rendimiento de combustible.
Esto les permite abordar el comportamiento del conductor de manera directa y optimizar las rutas para incluir paradas de descanso planificadas y autorizadas. El resultado es un mejor cumplimiento y un mayor bienestar para el conductor. Para profundizar en la optimización de su flota conectada, esta guía experta sobre Electric Vehicle Fleet Management es un excelente recurso.
Ejemplo 3: El proveedor de servicios médicos móviles Un servicio de atención médica móvil realiza un seguimiento de los trayectos de traslado de sus pacientes. El análisis de WiFi muestra que los vehículos suelen estar inactivos durante largos períodos fuera de clínicas específicas. Estos datos destacan de inmediato un cuello de botella en la programación de visitas en esas ubicaciones.
Utilizan esta información para trabajar con las clínicas para agilizar los procesos de entrega de pacientes. Este simple cambio reduce el tiempo de inactividad de los vehículos, permitiéndoles completar más traslados de pacientes al día con la misma cantidad de vehículos.
En cada caso, los datos de conectividad no fueron solo un servicio de fondo; fueron la clave que desbloqueó eficiencias operativas, servicios personalizados y decisiones comerciales más inteligentes.
¿Tiene preguntas sobre el WiFi empresarial en el automóvil? Tenemos respuestas.
Cuando los líderes de TI y los gerentes de operaciones comienzan a pensar en una solución empresarial adecuada para WiFi en vehículos, siempre surgen algunas preguntas clave. Tiene sentido. Pasar de soluciones ad-hoc de nivel de consumo a una red móvil totalmente gestionada es un gran cambio estratégico, y necesita respuestas claras antes de dar el paso.
Recibimos estas preguntas constantemente de organizaciones que evalúan sus opciones. Revisemos las más comunes y démosle las respuestas sencillas que necesita sobre seguridad, hardware y gestión.
¿Es el WiFi sin contraseña realmente más seguro?
Esta es sin duda la pregunta más frecuente y la respuesta es un rotundo sí. La razón es simple: está cambiando la seguridad de un secreto compartido y débil a una identidad individual sólida.
Piense en una contraseña tradicional. Es un punto único de falla. Si esa contraseña es víctima de phishing, se escribe en una nota adhesiva o se comparte con alguien que no debería tenerla, toda su red queda expuesta. La autenticación sin contraseña, especialmente mediante el uso de certificados digitales vinculados a un usuario o dispositivo específico, elimina por completo ese riesgo.
- Sin secretos compartidos: Cada conexión se verifica con un certificado único e infalsificable. Sencillamente, no existe ninguna contraseña que pueda ser robada, compartida o filtrada.
- Revocación automatizada: Cuando un empleado deja la empresa, su acceso se interrumpe de forma instantánea y automática. Al sincronizarse con su directorio corporativo (como Entra ID o Google Workspace), su certificado se revoca en el momento en que se le da de baja, cerrando las brechas de seguridad que pueden persistir durante semanas con los cambios de contraseña manuales.
- Cifrado desde el primer momento: La tecnología como Passpoint garantiza que la conexión esté cifrada desde el primer paquete de datos, protegiendo la información incluso antes de que el dispositivo esté completamente autenticado.
En resumen, los métodos sin contraseña trasladan la seguridad de un modelo débil y compartido de "lo que sabe" a un modelo robusto de "quién es" o "lo que tiene". Es un paso fundamental para proteger su red móvil y los datos corporativos.
Al eliminar el factor humano de la gestión de contraseñas y automatizar el acceso basado en la identidad, usted construye un entorno mucho más seguro y resiliente. Este es el principio fundamental detrás del enfoque de red zero-trust moderno.
¿Qué hardware necesito para comenzar?
La buena noticia es que probablemente no necesite desinstalar y reemplazar todo. Una verdadera plataforma de in-car WiFi empresarial está diseñada para funcionar con el hardware de nivel profesional en el que ya confía. Lo principal es utilizar routers celulares robustos para montaje en vehículos, no los frágiles puntos de acceso móviles que compraría en una tienda minorista.
El hardware esencial se reduce a dos cosas:
- Un Router Celular: Este es el motor de su red a bordo del vehículo. Los dispositivos de fabricantes como Cisco Meraki, Cradlepoint o Teltonika están diseñados exactamente para este propósito, ofreciendo un rendimiento serio y antenas externas para una señal mucho mejor.
- Una Tarjeta SIM: Cada router necesita un plan de datos de un proveedor de telefonía móvil para conectarse. Muchos de estos routers profesionales incluso soportan SIM dual para una conmutación por error automática entre redes, lo cual es clave para mantener la conectividad constante.
La plataforma de gestión, como Purple, es la capa de inteligencia basada en la nube que se integra con este hardware. Es lo que actualiza sus routers de simples puntos de conexión a un sistema seguro y gestionado centralmente sin requerir una renovación masiva de hardware.
¿Cómo gestiona esto el cruce de redes móviles?
Este es un tema crucial para cualquier flota que realmente esté en movimiento. Un vehículo puede comenzar su día conectado a un proveedor y conducir hacia un área que solo tiene cobertura de otro. Los routers empresariales están diseñados específicamente para gestionar esto sin contratiempos.
La mayoría de los routers de nivel profesional tienen capacidades de doble SIM. Esto significa que el router puede contener tarjetas SIM de dos redes móviles diferentes. Si la señal de la red principal se debilita o se cae, el router cambia automáticamente a la red secundaria en cuestión de segundos. Todo el proceso es invisible para el usuario, lo que garantiza que su videollamada, sincronización de datos o aplicación continúe funcionando sin interrupciones.
¿Puedo gestionar toda mi flota desde un solo panel?
Absolutamente. De hecho, la gestión centralizada es una de las mayores ventajas que obtendrá de un sistema empresarial. Olvídese de iniciar sesión en cientos de dispositivos individuales o de lidiar con un mosaico de herramientas diferentes. Una plataforma basada en la nube le brinda un único panel de control para ver y controlar la conectividad de toda su flota.
Desde un panel central, su equipo de TI puede:
- Monitoree el estado de conexión en tiempo real de cada vehículo.
- Envíe cambios de configuración o actualizaciones de seguridad a toda la flota a la vez.
- Incorpore nuevos vehículos y dispositivos utilizando políticas consistentes y preestablecidas.
- Consulte análisis sobre el uso de datos, la actividad de los usuarios y el rendimiento general de la red.
- Gestione derechos de acceso específicos para el personal, los invitados y los dispositivos operativos (utilizando funciones como iPSK).
Este control y comando centralizado no solo facilita la vida de su equipo de TI; reduce drásticamente el tiempo de administración, refuerza la seguridad y garantiza una experiencia constante y confiable para cada usuario en cada vehículo.
¿Está listo para transformar la conectividad de su flota? Purple ofrece la plataforma de autenticación segura sin contraseñas y redes basadas en la identidad para hacerlo realidad. Descubra cómo Purple puede modernizar su estrategia de in-car WiFi.



