
4,9 millions de personnes au Royaume-Uni ont utilisé des hotspots publics au cours de l'année précédant septembre 2011, contre 0,7 million en 2007. Un Captive Portal bien conçu est le point de contact le plus important entre un invité, votre réseau et vos pratiques en matière de données.
La scène est bien connue : un visiteur sélectionne le bon SSID, attend l'apparition de la fenêtre du navigateur, puis remplit un formulaire ambigu qui échoue avant même que l'accès ne débute. Le personnel est sollicité, la file d'attente s'allonge et le visiteur risque de se tourner vers un point d'accès inconnu. Une page de connexion WiFi doit lever ces incertitudes, non les provoquer.
Qu'est-ce qu'une page de connexion WiFi et pourquoi est-elle importante ?
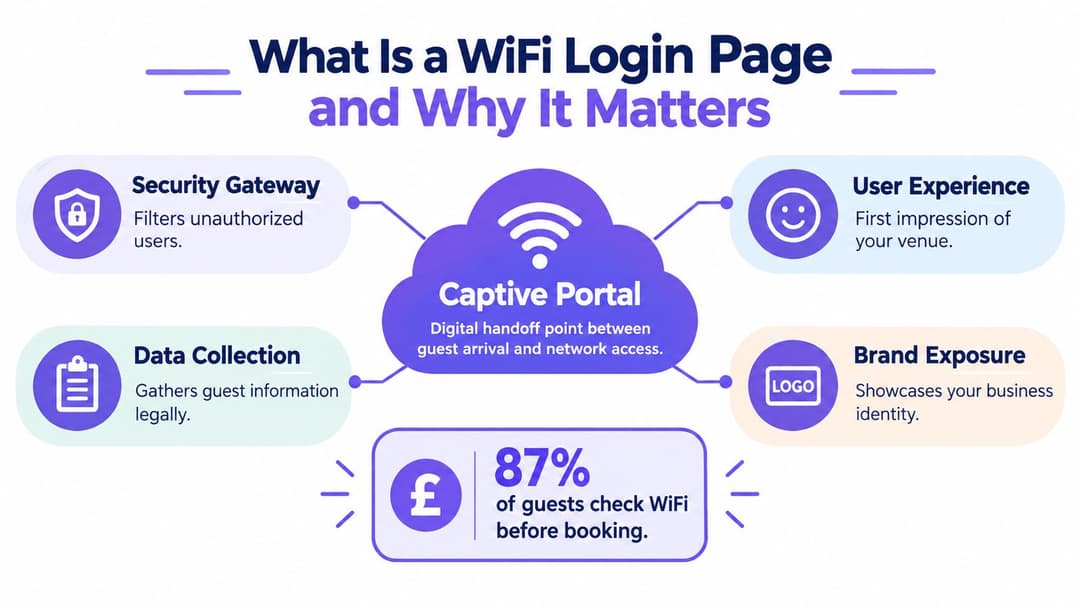
Un visiteur entre dans un hôtel, un café, une clinique ou un bureau, sélectionne le réseau annoncé et voit la mention WiFi connecté sans accès internet utilisable. Le trafic reste restreint jusqu'à ce qu'un Captive Portal présente un écran d'accueil ou d'authentification. Cette page de connexion WiFi constitue le relais numérique entre l'arrivée dans un établissement et l'accès en ligne.
Le mécanisme est simple. Le réseau invité place l'appareil dans un état de pré-authentification contrôlé, autorise l'accès au portail et aux services de connectivité requis, puis accorde un accès plus large une fois que le visiteur a accepté les conditions, saisi un code ou effectué une vérification d'identité. La redirection est la partie la plus simple ; le travail le plus complexe consiste à concevoir un parcours qui évite aux visiteurs légitimes de se sentir bloqués.
Une passerelle axée sur l'expérience client
Les anciennes pages de d'accueil n'affichaient souvent guère plus qu'un logo et un bouton « J'accepte ». Les portails modernes peuvent prendre en charge l'authentification par e-mail, les coupons, le parrainage par le personnel, les fournisseurs d'identités ou un accès continu sur l'ensemble des sites participants. Chaque option peut aider un public particulier, mais chacune ajoute également des dépendances, des demandes de support et un point de défaillance potentiel supplémentaire.
Un portail a quatre responsabilités pratiques :
- Passerelle de sécurité : elle sépare le trafic invité des systèmes internes et applique la politique d'accès avant toute utilisation d'Internet.
- Couche d'expérience : elle crée la première impression numérique, en particulier pour les visiteurs pressés par le temps ou utilisant un appareil peu familier.
- Limite de données : elle détaille les informations collectées et sépare la collecte marketing facultative des conditions d'accès au service.
- Registre opérationnel : il aide les équipes de support à analyser les échecs d'authentification, les sessions expirées et les problèmes récurrents liés aux appareils.
Le WiFi public était devenu un canal d'accès majeur au Royaume-Uni bien avant la généralisation des smartphones et de l'authentification par application. Le rapport de la BBC sur l'adoption des hotspots publics au Royaume-Uni faisait état de 4,9 millions d'utilisateurs se connectant dans les hôtels, cafés, aéroports et lieux similaires au cours de l'année précédant septembre 2011, contre 0,7 million en 2007. Cet historique explique pourquoi le portail est devenu une composante essentielle de la gestion des établissements, et non une simple commodité.
Un guide du Captive Portal pratique doit couvrir la configuration, le consentement des utilisateurs, l'accessibilité et les procédures d'assistance. Les utilisateurs non familiarisés avec le numérique peuvent avoir besoin d'une alternative humaine, tandis qu'un consentement mal conçu peut entraîner une exposition juridique. Les anciens mots de passe partagés génèrent également du travail masqué : le personnel doit les distribuer, les renouveler, répondre aux demandes d'accès et dépanner les appareils qui conservent des identifiants obsolètes. La page contrôle l'accès, communique les limites et détermine si les visiteurs font suffisamment confiance à l'établissement pour se connecter.
Concevoir une expérience invité sans friction
Un client dans le hall d'un hôtel n'a besoin que de quelques secondes avant que la frustration ne s'installe. Chaque pression supplémentaire sur la page de connexion WiFi augmente le risque qu'il renonce au réseau de l'établissement, en particulier sur un téléphone doté d'une petite fenêtre de navigateur captif. La page doit rendre l'action suivante évidente sans exposer les clients aux mécanismes d'authentification de l'établissement.
Commencez par le parcours valide le plus court
Placez le nom de l'établissement, l'objectif du réseau et l'action principale au-dessus de la ligne de flottaison. Si l'accès nécessite uniquement l'acceptation des conditions d'utilisation, n'ajoutez pas de création de compte. Si une adresse e-mail permet la vérification de l'identité ou la fourniture du service, prévoyez une mention explicite à côté du champ.
La divulgation progressive permet de garder le premier écran épuré. Laissez les invités se connecter avant de leur présenter des communications ou préférences facultatives, et séparez le consentement marketing de la décision d'accès. La connexion via les réseaux sociaux peut réduire la saisie pour certains visiteurs, mais elle introduit des dépendances tierces, des questions de consentement supplémentaires et un point de défaillance de plus dans une fenêtre de navigateur restreinte.
Testez l'ensemble du parcours sur des appareils iOS et Android récents, des ordinateurs portables et sur l'assistant de réseau captif de chaque système d'exploitation. Chrome sur ordinateur ne suffit pas. Les redirections, les fenêtres surgissantes, les scripts lourds ou les cookies tiers peuvent fonctionner dans un navigateur complet et échouer dans la fenêtre restreinte qui s'ouvre après qu'un appareil a rejoint le réseau.
Concevez pour les personnes qui ne maîtrisent pas les paramètres réseau
L'accessibilité commence par des choix d'interface concrets. Utilisez des étiquettes de formulaire visibles, un ordre de navigation au clavier logique, des commandes suffisamment grandes pour être activées avec précision, des messages d'erreur lisibles et une structure compatible avec les lecteurs d'écran. Le texte d'exemple ne doit pas être la seule étiquette d'un champ, et une case à cocher ne doit pas être l'unique moyen d'accéder à des informations critiques.
Concevez le parcours en cas d'échec avec autant de soin que le parcours réussi. Si le portail ne s'ouvre pas, que l'appareil ne peut pas terminer l'authentification ou que la méthode sélectionnée est indisponible, indiquez les étapes suivantes à essayer. Un parcours assisté par le personnel doit utiliser une procédure d'accès temporaire définie, et non un mot de passe partagé improvisé qui engendrera ultérieurement des problèmes d'assistance et de sécurité.
Les recommandations relatives à la connexion WiFi invité répondent à une exigence pratique : les instructions doivent convenir aux visiteurs ordinaires, et pas seulement aux utilisateurs chevronnés. Les bibliothèques et espaces communautaires ont également besoin d'un formulaire clair et d'une assistance accessible à tous. Une étude sur les bibliothèques publiques britanniques a révélé que 80,6 % des services répondants affichaient une page de Captive Portal dédiée, tandis que les codes PIN ou mots de passe restaient fréquents pour les membres et non-membres, comme le soulignent les conclusions du projet MAIPLE.
Règle pratique : Si un client frustré peut abandonner le réseau officiel pour rejoindre un réseau inconnu plus facilement, les frictions supplémentaires peuvent réduire la sécurité au lieu de l'améliorer.
Conserver un système visuel digne de confiance
Utilisez le véritable logo, le domaine, les couleurs et le contact d'assistance de l'établissement. Évitez de transformer l'écran de connexion en microsite publicitaire. Compressez les fichiers, supprimez les animations inutiles et rendez l'action principale évidente. Une page simple qui se charge de manière fiable rend un meilleur service aux invités qu'une page sophistiquée qui bloque lors de l'authentification.
Gérer la sécurité et la conformité légale
Un portail à votre image ne constitue qu'une seule couche de sécurité du réseau invités. L'authentification identifie qui a été admis, mais elle ne chiffre pas le trafic, ne bloque pas les appareils malveillants, ne filtre pas le contenu inapproprié et ne prouve pas que les visiteurs utilisent le véritable réseau de l'établissement. Ces résultats nécessitent des contrôles distincts.
Les attentes du public sont façonnées par la qualité de la connectivité utilisée à la maison et au travail. L'Ofcom a indiqué dans son rapport Connected Nations 2024 que le haut débit en fibre complète était accessible à 69 % des foyers britanniques, soit environ 20,7 millions sur 30,1 millions de foyers. Le haut débit à vitesse gigabit atteignait 80 % des foyers au printemps 2024 et 86 % des foyers d'ici le printemps 2025, selon le rapport Connected Nations 2024 de l'Ofcom. Il s'agit de chiffres de couverture fixe et non d'utilisation du WiFi public, mais ils permettent d'expliquer pourquoi les visiteurs s'attendent à ce qu'une page de connexion et un service en ligne répondent rapidement.
Intégrez la confidentialité dès le parcours de connexion
Si le portail demande une adresse e-mail, un numéro de téléphone, un nom ou un identifiant lié à l'appareil, présentez les informations de confidentialité pertinentes avant la fin de l'authentification. Les recommandations de l'ICO sur le droit d'être informé précisent que les personnes doivent recevoir des informations concises et intelligibles sur les finalités, la base légale, les catégories de données, la durée de conservation, les destinataires ou transferts, ainsi que leurs droits.
Séparez la connectivité du marketing. Un e-mail collecté pour fournir un accès ne doit pas devenir automatiquement une autorisation pour recevoir des messages promotionnels ou faire du profilage comportemental. Utilisez des cases décochées distinctes pour les options facultatives, enregistrez la version de la notice d'information ainsi que l'horodatage, et proposez un moyen simple de se désinscrire. Les consignes de confidentialité des données pour le guest WiFi servent de référence de mise en œuvre, mais votre organisation reste responsable de ses objectifs, de son calendrier de conservation et de sa base légale.
Faire correspondre les contrôles techniques aux promesses
Placez le SSID invité sur un réseau séparé, restreignez le trafic d'appareil à appareil et utilisez les pratiques actuelles de chiffrement et de certificats lorsque l'équipement et le déploiement le permettent. Maintenez la liste d'autorisations de pré-authentification suffisamment restreinte pour que le portail, les fournisseurs d'identités et les contrôles de connectivité du système d'exploitation fonctionnent sans exposer de destinations inutiles.
Les données liées à l'identité nécessitent un parcours documenté. Si vous associez un visiteur aux identifiants d'un appareil, à sa localisation, à l'historique des visites ou à des analyses comportementales, évaluez si une AIPD est nécessaire. Les recommandations de l'ICO sur les AIPD indiquent que la surveillance à grande échelle de lieux accessibles au public, le profilage étendu, les nouvelles technologies et le suivi de la géolocalisation ou du comportement sont des situations susceptibles de générer un risque élevé. Consignez la manière dont les événements réseau transitent par le portail, le magasin d'identités, le CRM, le système d'analyse et le processus de suppression.
Une page de connexion doit également afficher des informations de sécurité précises. Un rapport de 2025 portant sur des tests effectués auprès d'entreprises du Hampshire a soulevé des inquiétudes concernant le filtrage du contenu et le contrôle de la sécurité des enfants. Son échantillon restreint ne doit pas être généralisé à l'échelle nationale, comme le souligne la couverture du rapport par ISPreview. Indiquez clairement ce que le réseau fait, ce qu'il ne fait pas, et comment les visiteurs peuvent signaler un incident.
Comparaison des méthodes d'authentification
Les mots de passe partagés restent attrayants parce qu'ils sont familiers. Un réceptionniste peut en imprimer un, un établissement peut l'afficher sur un reçu, et la plupart des appareils comprennent le fonctionnement de base. La faiblesse opérationnelle apparaît plus tard, lorsque le mot de passe se diffuse au-delà du public visé, que le personnel doit le changer régulièrement, ou qu'un ancien employé connaît toujours un identifiant protégeant l'accès actuel.
L'accès basé sur l'identité modifie l'unité de contrôle. Au lieu de traiter tout le monde comme un utilisateur unique, le réseau peut associer l'accès à une personne, un appareil, un certificat, un compte d'annuaire ou un droit limité dans le temps. Cela peut améliorer la révocation et la responsabilité, mais ajoute de l'intégration d'identité, des exigences de support et des responsabilités en matière de confidentialité.
Comparatif des méthodes d'authentification
| Fonctionnalité | Mot de passe partagé | Accès basé sur l'identité |
|---|---|---|
| Effort de l'invité | Un identifiant unique est facile à comprendre, mais les visiteurs ne savent pas toujours où le trouver | L'adresse e-mail, l'accès sponsorisé, Passpoint ou un autre flux d'identité peuvent supprimer la saisie répétée du mot de passe |
| Révocation | Nécessite généralement de modifier le secret partagé pour tout le monde | L'accès peut être retiré pour un individu ou un groupe spécifique |
| Charge de travail du personnel | La distribution, les réinitialisations, la rotation et les explications sur place restent manuelles | Le provisionnement et les stratégies peuvent se connecter à un annuaire d'identités ou à une plateforme d'accès |
| Responsabilité | L'activité est associée à un identifiant partagé, sauf si un journal supplémentaire est ajouté | Les sessions peuvent être liées à une identité approuvée ou au contexte de l'appareil |
| Périmètre de sécurité | Un mot de passe divulgué peut donner accès jusqu'à la prochaine rotation | Les stratégies par utilisateur ou par appareil limitent l'impact d'un droit d'accès compromis |
| Continuité des invités | Les visiteurs répètent le processus lorsque le mot de passe change | Les utilisateurs de retour peuvent se reconnecter grâce à une expérience d'identité approuvée |
| Mode de défaillance | Un seul mot de passe erroné ou obsolète bloque de nombreuses personnes | Les erreurs d'identité, de certificat, d'itinérance ou d'intégration nécessitent une meilleure surveillance |
Là où les systèmes hérités coûtent plus cher que prévu
Le mot de passe lui-même est rarement la partie la plus coûteuse. Le coût provient de l'impression des cartes de remplacement, des réponses à la question « quel est le mot de passe du WiFi ? », des explications sur la raison pour laquelle un appareil fonctionne et pas un autre, du changement des identifiants après une fuite et de la mise à jour de la signalétique sur plusieurs sites. Un mot de passe peut également devenir un identifiant non officiel pour le personnel si le même réseau dessert à la fois les visiteurs et les employés.
L'accès basé sur l'identité n'est pas automatiquement supérieur. Un portail qui demande trop d'informations ou qui dépend d'un fournisseur externe défaillant crée un autre type d'interruption de service. Mettez en place une procédure d'urgence, définissez l'expiration des sessions, surveillez les erreurs d'authentification et conservez une solution de secours contrôlée pour les utilisateurs qui ne peuvent pas suivre le parcours classique.
Pour les environnements qui gèrent déjà le personnel via Microsoft Entra ID, Google Workspace ou Okta, l'intégration de l'annuaire peut rendre l'intégration et la révocation plus systématiques. Pour les établissements accueillant du public, Passpoint ou OpenRoaming peuvent offrir une expérience de retour plus fluide, mais les exploitants doivent toujours expliquer le consentement, l'utilisation de l'identité et les canaux d'assistance.
Les entreprises qui évaluent l'automatisation de la réception peuvent également trouver utile la discussion sur la façon de réduire le personnel grâce à l'accès automatisé. Le même principe s'applique ici, avec une nuance importante : supprimer le travail manuel n'est utile que si le parcours automatisé est compréhensible et permet une récupération en cas d'erreur.
Pièges courants et exemples concrets
Un hôtel peut passer du temps à peaufiner son logo tout en échouant dès la première étape technique. L'invité rejoint le SSID, le système d'exploitation vérifie la connectivité, et le portail n'apparaît jamais parce que le parcours de pré-authentification est incomplet. Le personnel demande alors aux visiteurs d'ouvrir des pages au hasard, de désactiver des paramètres ou de se reconnecter plusieurs fois, ce qui n'inspire pas du tout confiance.
Un autre établissement collecte une adresse e-mail à côté d'un bouton « Accepter et se connecter », puis envoie des messages promotionnels sans proposer d'option distincte. L'organisation peut penser que la page explique cet accord via un lien général vers la politique de confidentialité, mais le visiteur n'a jamais reçu d'informations claires au moment de la collecte. Cette conception crée un problème d'audit et rend la suppression ou le retrait du consentement plus difficile à gérer.
Schémas de défaillance à tester
- Le portail fonctionne uniquement sur un navigateur complet : Les assistants de réseau captif sont des environnements restreints. Testez la page sans supposer que les fenêtres surgissantes, les onglets multiples ou les scripts complexes se comporteront normalement.
- Le recours est verbal : Si l'appareil d'un visiteur ne peut pas effectuer le flux, le personnel ne doit pas inventer de mot de passe partagé ni demander de détails personnels inutiles. Fournissez une alternative documentée avec une date d'expiration et un responsable du support désigné.
- Le modèle de consentement est groupé : L'acceptation de l'accès obligatoire, le marketing optionnel, les analyses et le profilage doivent avoir des objectifs et des contrôles distincts.
- La promesse réseau est vague : Un « WiFi sécurisé » peut être interprété comme du chiffrement, du filtrage de contenu ou une protection contre les menaces locales. Précisez quels contrôles sont présents et lesquels ne le sont pas.
- Le portail collecte trop de données : Chaque champ supplémentaire augmente les demandes de support, les obligations de conservation et l'impact d'une violation. Commencez avec le minimum de données nécessaires pour l'objectif énoncé.
- Les anciens identifiants survivent aux mouvements de personnel : Un mot de passe partagé ne permet pas de savoir quel individu doit perdre son accès. Examinez l'authentification du personnel séparément de l'accès des invités.
Analysez l'expérience globale, pas seulement le contrôleur
Recueillez les observations du support technique en parallèle des journaux du contrôleur. Demandez quel appareil a échoué, si le portail est apparu, si l'utilisateur a pu lire le formulaire et ce qui s'est passé après la validation. Une authentification réussie sur le plan technique peut toujours constituer un échec de service si l'invité ne peut pas comprendre l'avis de confidentialité ou n'a aucun moyen de récupérer une session expirée.
Le filtrage de contenu mérite également un traitement attentif. Une politique trop restrictive peut bloquer des services légitimes, tandis qu'une politique trop permissive peut exposer des enfants et des utilisateurs vulnérables à des contenus inappropriés. La bonne démarche ne consiste pas à prétendre que la page de connexion résout tous les risques, mais à documenter le filtrage, la segmentation, la réponse aux incidents et les contrôles d'utilisation acceptable comme des éléments distincts du service.
L'avenir de l'accès WiFi sans friction
Un invité qui revient sur le même site ne devrait pas avoir à remplir à nouveau le même formulaire de connexion. Passpoint et OpenRoaming peuvent permettre aux appareils et réseaux participants d'établir un accès sécurisé grâce à des profils installés ou des identités reconnues. Cela réduit la saisie répétée de mots de passe, mais engendre aussi un travail opérationnel autour de la garantie d'identité, du renouvellement de certificat, de la politique d'itinérance et de la révocation. Un renouvellement échoué peut bloquer un visiteur légitime tout aussi sûrement qu'un Captive Portal en panne.
Du contrôle d'accès à la continuité de service
Un Captive Portal reste utile pour le premier accès, le consentement explicite, les informations sur l'établissement et les visiteurs dépourvus de profil d'itinérance. La conception doit séparer cette interaction initiale des connexions ultérieures. Les visiteurs récurrents ne doivent pas avoir à ressaisir continuellement les mêmes informations simplement parce qu'ils reviennent dans un bâtiment ou se déplacent entre des sites gérés.
L'accessibilité doit avoir sa place dans ce modèle. Certains invités n'auront pas d'appareil compatible, pourront avoir des difficultés avec un formulaire sur petit écran, ou seront dans l'impossibilité de terminer un parcours par e-mail ou SMS. Proposez une alternative claire, comme un accès assisté par le personnel ou un parcours d'inscription utilisable, sans forcer les personnes à divulguer plus d'informations que le service n'en exige.
Les données WiFi nécessitent également des limites strcites. Les enregistrements de connexion peuvent servir à l'analyse du service, tandis que le fait de lier ces enregistrements à un profil CRM engendre des obligations supplémentaires en matière de confidentialité et de sécurité. Précisez l'objectif, limitez la durée de conservation, restreignez l'accès selon les rôles et expliquez clairement le traitement. Le consentement pour se connecter ne constitue pas automatiquement une autorisation pour le marketing.
Définissez le modèle opérationnel avant la technologie
Un service prêt pour l'avenir comprend :
- Séparation des réseaux : Le trafic des visiteurs, du personnel, opérationnel et des résidents suit des règles différentes.
- Cycle de vie des identités : L'accès est attribué, renouvelé et révoqué selon un processus responsable.
- Continuité de connexion : Les visiteurs connus évitent de remplir à nouveau des formulaires lorsque le cadre légal et technique le permet.
- Analytique transparente : Les équipes ne collectent que les données qu'elles peuvent expliquer, protéger et supprimer.
- Assistance humaine : Les personnes qui ne peuvent pas utiliser le parcours automatisé disposent d'une alternative pratique.
Les anciens mots de passe partagés engendrent des coûts cachés liés aux réinitialisations manuelles, au manque de responsabilité et aux accès qui subsistent après le départ des employés ou des prestataires. Passpoint et OpenRoaming ne réduisent ces vulnérabilités que si les équipes maintiennent à jour les profils, les certificats, les annuaires et les procédures d'assistance.
Purple fournit un logiciel de Captive Portal basé sur le cloud pour le WiFi invités personnalisé, avec des options d'authentification incluant l'e-mail, le SMS, la connexion via les réseaux sociaux et le RADIUS cloud. Sa plateforme prend en charge la gestion réseau basée sur l'identité, les déploiements Passpoint et OpenRoaming, les intégrations d'annuaires, l'analyse de données et les connecteurs CRM.
Le test pratique consiste à savoir si un invité peut se connecter en toute sécurité, comprendre l'utilisation des données, récupérer après un échec du portail et revenir sans répétition inutile. Purple propose également une authentification invité personnalisée aux couleurs de votre marque, un accès basé sur l'identité et une connectivité en roaming. Examinez votre page de connexion WiFi actuelle et le parcours invité sur Purple.


