
4,9 milioni di persone nel Regno Unito hanno utilizzato hotspot pubblici nell'anno precedente a settembre 2011, rispetto ai 0,7 milioni del 2007. Un Captive Portal ben progettato è il punto di contatto più importante tra un ospite, la tua rete e le tue prassi di gestione dei dati.
La scena è classica: un ospite seleziona l'SSID corretto, attende che appaia la finestra del browser e poi compila a fatica un modulo poco chiaro che restituisce un errore prima che l'accesso si avvii. Il personale deve intervenire, la coda si allunga e il visitatore potrebbe passare a un hotspot sconosciuto. Una pagina di login WiFi dovrebbe eliminare tale incertezza, non crearla.
Che cos'è una pagina di login WiFi e perché è importante
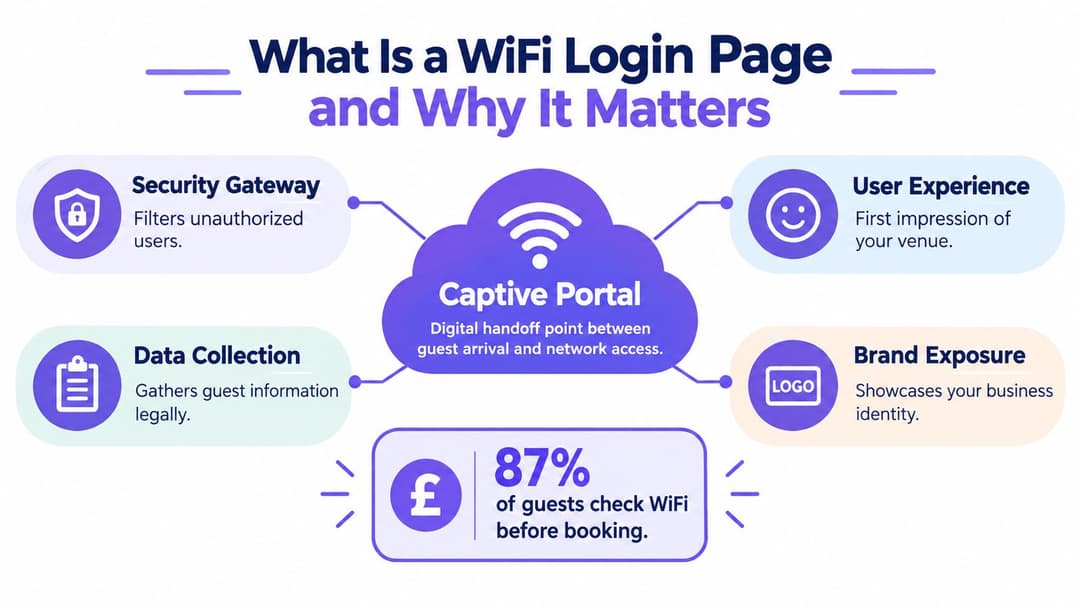
Un ospite entra in un hotel, un bar, una clinica o un ufficio, seleziona la rete pubblicizzata e vede il WiFi connesso ma senza un accesso a internet utilizzabile. Il traffico rimane limitato finché un Captive Portal non mostra una schermata di benvenuto o di autenticazione. Quella pagina di login del WiFi rappresenta il passaggio di consegne digitale tra l'arrivo in una struttura e l'accesso a internet.
Il meccanismo è semplice. La rete ospiti inserisce il dispositivo in uno stato di pre-autenticazione controllato, consente l'accesso al portale e ai servizi di connettività richiesti, quindi concede un accesso più ampio dopo che il visitatore ha accettato i termini, inserito un codice o completato una verifica dell'identità. Il reindirizzamento è la parte facile; il lavoro più complesso consiste nel progettare un percorso che eviti ai visitatori legittimi di sentirsi bloccati.
Un gateway rivolto al cliente
Le vecchie splash page spesso mostravano poco più di un logo e un pulsante "Accetto". I portali moderni possono supportare l'autenticazione via e-mail, coupon, sponsorizzazione da parte del personale, identity provider o un accesso che prosegue nelle diverse sedi aderenti. Ogni opzione può aiutare un pubblico specifico, ma ciascuna aggiunge anche dipendenze, richieste di supporto e un altro possibile punto di errore.
Un portale ha quattro responsabilità pratiche:
- Gateway di sicurezza: separa il traffico ospiti dai sistemi interni e applica i criteri di accesso prima dell'utilizzo di internet.
- Livello di esperienza: crea la prima impressione digitale, specialmente per i visitatori con poco tempo a disposizione o che utilizzano un dispositivo poco familiare.
- Perimetro dei dati: spiega quali informazioni vengono raccolte e mantiene la acquisizione del consenso di marketing opzionale separata dalle condizioni di accesso.
- Registro operativo: aiuta i team di supporto a verificare i fallimenti di autenticazione, le sessioni scadute e i problemi ricorrenti dei dispositivi.
Il WiFi pubblico era diventato un canale di accesso significativo nel Regno Unito prima che gli smartphone e l'autenticazione basata su app si diffondessero. Il resoconto della BBC sull'adozione degli hotspot pubblici nel Regno Unito riporta 4,9 milioni di utenti connessi tramite hotel, bar, aeroporti e luoghi simili nell'anno precedente a settembre 2011, rispetto ai 0,7 milioni del 2007. La storia dimostra perché un portale sia diventato parte integrante delle operazioni di una struttura piuttosto che una semplice comodità.
Una guida pratica al Captive Portal dovrebbe coprire la configurazione, il consenso dell'utente, l'accessibilità e le procedure di supporto. Gli utenti non digitali potrebbero aver bisogno di un'alternativa con personale dedicato, mentre un consenso progettato male può creare rischi legali. Inoltre, le vecchie password condivise creano lavoro nascosto: il personale deve distribuirle, ruotarle, rispondere alle richieste di accesso e risolvere i problemi dei dispositivi che conservano credenziali obsolete. La pagina controlla l'accesso, comunica le limitazioni e determina se gli ospiti si fidano abbastanza della struttura da connettersi.
Progettare un'esperienza ospite senza attriti
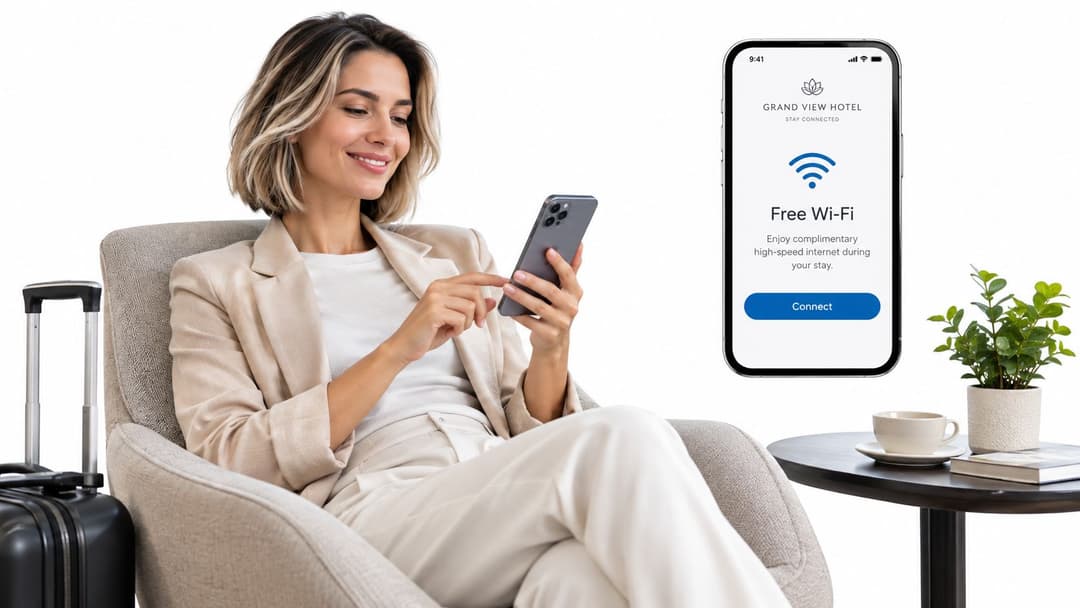
Un ospite nella hall di un hotel ha solo pochi secondi prima che subentri la frustrazione. Ogni tocco aggiuntivo sulla pagina di login del WiFi aumenta la probabilità che abbandoni la rete della struttura, specialmente su uno smartphone con una piccola finestra del Captive Portal. La pagina dovrebbe rendere ovvia l'azione successiva senza esporre gli ospiti ai meccanismi di autenticazione della struttura.
Iniziare con il percorso valido più breve
Posiziona il nome della struttura, la finalità della rete e l'azione principale sopra la linea di scorrimento (above the fold). Se l'accesso richiede solo l'accettazione dei termini di utilizzo, non aggiungere la creazione di un account. Se l'indirizzo email serve a verificare l'identità o ad erogare il servizio, specifica chiaramente tale finalità accanto al campo di inserimento.
La divulgazione progressiva delle informazioni mantiene la prima schermata essenziale. Consenti agli ospiti di connettersi prima di presentare comunicazioni opzionali o preferenze, e mantieni il consenso al marketing separato dalla decisione di accesso. L'accesso tramite social network può ridurre la digitazione per alcuni visitatori, ma introduce dipendenze da terze parti, ulteriori richieste di consenso e un altro punto di errore all'interno di una finestra del browser limitata.
Testa l'intero percorso sui dispositivi iOS e Android più recenti, sui laptop e sull'assistente di rete Captive Portal di ciascun sistema operativo. Chrome per desktop non è sufficiente. Reindirizzamenti, pop-up, script pesanti o cookie cross-domain potrebbero funzionare in un browser completo ma fallire nella finestra limitata che si apre subito dopo la connessione del dispositivo alla rete.
Progetta per persone che non lavorano con le impostazioni di rete
L'accessibilità parte da scelte di interfaccia concrete. Utilizza etichette visibili per i moduli, un ordine logico della tastiera, comandi abbastanza grandi da essere attivati con precisione, messaggi di errore leggibili e una struttura compatibile con uno screen reader. Il testo del segnaposto non deve rappresentare l'unica etichetta del campo e una casella di spunta non deve essere l'unico modo per accedere a informazioni critiche.
Progetta la gestione degli errori con la stessa cura del percorso con esito positivo. Se il portale non si apre, il dispositivo non riesce a completare l'autenticazione o il metodo selezionato non è disponibile, mostra quali passaggi tentare subito dopo. Un percorso con assistenza del personale dovrebbe utilizzare un processo di accesso temporaneo definito, invece di una password condivisa improvvisata che causerebbe successivo lavoro di supporto e problemi di sicurezza.
Le linee guida per la connessione WiFi ospiti riflettono uno standard pratico: le istruzioni devono adattarsi ai visitatori comuni, non solo agli utenti esperti di tecnologia. Anche le biblioteche e i luoghi di ritrovo della comunità necessitano di moduli dal design chiaro e di assistenza per chi ha meno competenze digitali. Una ricerca sulle biblioteche pubbliche del Regno Unito ha rilevato che l'80,6% dei servizi che hanno risposto mostrava una pagina di Captive Portal dedicata, mentre PIN o password rimanevano comuni sia per i tesserati che per i non tesserati, come documentato nei risultati del progetto MAIPLE.
Regola pratica: Se un ospite frustrato può abbandonare la rete ufficiale e collegarsi a una sconosciuta con maggiore facilità, unattrito aggiuntivo potrebbe ridurre la sicurezza anziché migliorarla.
Mantiere l'affidabilità del sistema visivo
Utilizza il logo reale, il dominio, i colori e i contatti di supporto della struttura. Evita di trasformare la schermata di login in un microsito pubblicitario. Comprimi le risorse, rimuovi le animazioni non necessarie e rendi l'azione principale inequivocabile. Una pagina semplice che completa l'accesso in modo affidabile offre al cliente un servizio migliore rispetto a una pagina sofisticata che si blocca durante l'autenticazione.
Gestire la sicurezza e la conformità legale
Un Captive Portal personalizzato con il proprio brand è solo un livello della sicurezza della rete ospiti. L'autenticazione identifica chi è stato ammesso, ma non crittografa il traffico, non blocca i dispositivi malevoli, non filtra i contenuti inappropriati e non dimostra che i visitatori stiano utilizzando la rete autentica della struttura. Questi risultati richiedono controlli distinti.
Le aspettative del pubblico sono plasmate dalla qualità della connettività utilizzata a casa e al lavoro. Nel rapporto Connected Nations 2024, Ofcom ha registrato che la banda larga in fibra ottica integrale (FTTH) era disponibile per il 69% delle famiglie del Regno Unito, circa 20,7 milioni su 30,1 milioni di famiglie. La banda larga con capacità Gigabit ha raggiunto l'80% delle abitazioni nella primavera del 2024 e l'86% delle abitazioni entro la primavera del 2025, secondo il report Connected Nations 2024 di Ofcom. Si tratta di dati di copertura della rete fissa piuttosto che di dati sull'utilizzo della WiFi pubblica, ma aiutano a spiegare perché gli ospiti si aspettino che una pagina di login e un servizio online rispondano rapidamente.
Considerare la privacy come parte del flusso di connessione
Se il portale richiede un indirizzo email, un numero di telefono, un nome o un identificativo collegato al dispositivo, presenta le informazioni sulla privacy pertinenti prima del completamento dell'autenticazione. Le linee guida ICO sul diritto all'informazione stabiliscono che le persone debbano ricevere informazioni concise e intelligibili su finalità, base giuridica, categorie di dati, conservazione, destinatari o trasferimenti e sui loro diritti.
Mantiieni la connettività separata dal marketing. Un'e-mail raccolta per fornire l'accesso non deve diventare automaticamente un'autorizzazione per messaggi promozionali o profilazione comportamentale. Utilizza comandi distinti e non preselezionati per finalità opzionali, registra la versione dell'informativa e il timestamp e fornisci una modalità pratica di revoca. La guida alla privacy dei dati per il guest WiFi offre un riferimento per l'implementazione, ma la tua organizzazione rimane responsabile delle proprie finalità, dei tempi di conservazione e della base giuridica. No em dashes used.
Allinea i controlli tecnici alle promesse fatte
Inserisci l'SSID guest su una rete separata, limita il traffico da dispositivo a dispositivo e utilizza le pratiche di crittografia e certificato attuali dove le apparecchiature e l'implementazione lo supportano. Mantieni il raggio dell'elenco di autorizzazioni pre-autenticazione sufficientemente ristretto affinché il portale, gli identity provider e i controlli di connettività del sistema operativo funzionino senza esporre destinazioni non necessarie.
I dati collegati all'identità necessitano di un percorso documentato. Se si collegano i visitatori agli identificatori dei dispositivi, alla posizione, alla cronologia delle visite o alle analisi comportamentali, occorre valutare se sia necessaria una DPIA. Le linee guida DPIA dell'ICO identificano il monitoraggio su larga scala di luoghi accessibili al pubblico, la profilazione estesa, le nuove tecnologie e il tracciamento della posizione o del comportamento come situazioni che possono creare un rischio elevato. Registra come gli eventi di rete si muovono attraverso il Captive Portal, l'archivio delle identità, il CRM, il sistema di analisi e il processo di eliminazione.
Una pagina di login necessita anche di un linguaggio chiaro sulla sicurezza. Un report del 2025 che descriveva i test effettuati sulle aziende dell'Hampshire ha sollevato preoccupazioni sul filtraggio dei contenuti e sui controlli per la sicurezza dei minori. Il suo campione limitato non deve essere generalizzato a livello nazionale, come discusso nell'analisi del report fatta da ISPreview. Dichiara cosa fa la rete, cosa non fa e come i visitatori possono segnalare un incidente.
Confronto tra i metodi di autenticazione
Le password condivise rimangono interessanti perché sono familiari. Un addetto alla reception può stamparne una, una struttura può inserirla su uno scontrino e la maggior parte dei dispositivi comprende il flusso di base. La debolezza operativa si manifesta in seguito, quando la password si diffonde oltre il pubblico previsto, il personale deve ruotarla o un ex dipendente conosce ancora una credenziale che protegge l'accesso attuale.
L'accesso basato sull'identità modifica l'unità di controllo. Anziché trattare tutti come lo stesso utente, la rete può associare l'accesso a una persona, un dispositivo, un certificato, un account di directory o un'autorizzazione limitata nel tempo. Questo approccio può migliorare la revoca e la tracciabilità, ma aggiunge complessità all'integrazione delle identità, ai requisiti di supporto e alle responsabilità legate alla privacy.
Confronto dei metodi di autenticazione
| Funzionalità | Password condivisa | Accesso basato sull'identità |
|---|---|---|
| Impegno dell'ospite | Un'unica credenziale è facile da capire, ma i visitatori potrebbero non sapere dove trovarla | L'accesso tramite e-mail, sponsorizzato, Passpoint o un altro flusso di identità può eliminare l'inserimento ripetuto della password |
| Revoca | Di solito richiede la modifica del segreto condiviso per tutti | L'accesso può essere revocato per un singolo utente o un gruppo |
| Carico di lavoro del personale | Distribuzione, ripristini, rotazione e spiegazioni al desk rimangono manuali | Il provisioning e i criteri possono collegarsi a una directory di identità o a una piattaforma di accesso |
| Responsabilità | L'attività è associata a una credenziale condivisa a meno che non venga aggiunto un tracciamento extra | Le sessioni possono essere collegate a un'identità approvata o al contesto del dispositivo |
| Perimetro di sicurezza | Una password leaked può garantire l'accesso fino alla rotazione successiva | I criteri per utente o per dispositivo limitano l'impatto di un diritto compromesso |
| Continuità per gli ospiti | I visitatori ripetono il processo quando la password cambia | Gli utenti che ritornano possono riconnettersi tramite un'esperienza di identità approvata |
| Modalità di errore | Una singola password errata o non aggiornata blocca molte persone | Gli errori di identità, certificato, roaming o integrazione richiedono un monitoraggio migliore |
Dove i sistemi legacy costano più del previsto
La password in sé è raramente la parte costosa. Il costo deriva dalla stampa di sostituzioni, dal dover rispondere a "qual è la password del WiFi?", dallo spiegare perché un dispositivo funziona mentre un altro no, dal cambiare le credenziali dopo una fuga di dati e dall'aggiornare i cartelli in più sedi. Una password può anche diventare una credenziale non ufficiale del personale se la stessa rete serve sia i visitatori che i dipendenti.
L'accesso basato sull'identità non è automaticamente superiore. Un portale che richiede troppe informazioni o che dipende da un provider esterno non funzionante crea un tipo di disservizio diverso. Configura una procedura di emergenza, definisci la scadenza della sessione, monitora gli errori di autenticazione e mantieni una soluzione di riserva controllata per gli utenti che non riescono a completare il percorso standard.
Per gli ambienti che gestiscono già il personale tramite Microsoft Entra ID, Google Workspace o Okta, l'integrazione con la directory può rendere il processo di onboarding e di revoca degli accessi più sistematico. Per le strutture aperte al pubblico, Passpoint o OpenRoaming possono offrire un'esperienza di ritorno più fluida, ma i gestori devono comunque spiegare chiaramente il consenso, l'uso dell'identità e le modalità di supporto.
Le aziende che valutano l'automazione della reception potrebbero trovare utile anche la discussione su come ridurre il personale grazie all'ingresso automatizzato. Lo stesso principio si applica in questo caso, con un'importante precisazione: eliminare il lavoro manuale è utile solo quando il percorso automatizzato è comprensibile e ripristinabile.
Errori comuni ed esempi reali
Un hotel può dedicare tempo a perfezionare il proprio logo e fallire comunque al primo passaggio di consegne tecnico. L'ospite si collega all'SSID, il sistema operativo verifica la connettività e il portale non appare mai perché il percorso di pre-autenticazione è incompleto. Il personale suggerisce quindi ai visitatori di aprire pagine casuali, disabilitare le impostazioni o riconnettersi ripetutamente, azioni che non infondono alcuna fiducia.
Un'altra struttura raccoglie un indirizzo email accanto a un pulsante "Accetta e connetti", inviando poi messaggi promozionali senza una scelta opzionale distinta. L'organizzazione potrebbe ritenere che la pagina spieghi l'accordo tramite un link generico all'informativa sulla privacy, ma il visitatore non ha mai ricevuto informazioni chiare al momento della raccolta. Questo tipo di progettazione crea un problema in sede di audit e rende più difficile gestire l'eliminazione o la revoca del consenso.
Modelli di errore da testare
- Il portale funziona solo in un browser completo: Gli assistenti di rete captive sono ambienti limitati. Testare la pagina senza dare per scontato che pop-up, schede multiple o script complessi si comportino normalmente.
- Il fallback è verbale: Se il dispositivo di un visitatore non può completare il flusso, il personale non dovrebbe inventare una password condivisa o chiedere dettagli personali non necessari. Fornire un'alternativa documentata con una data di scadenza e un responsabile dell'assistenza chiaro.
- Il modello di consenso è raggruppato: L'accettazione dell'accesso obbligatoria, il marketing opzionale, l'analisi e la profilazione dovrebbero avere finalità e controlli separati.
- La promessa di rete è vaga: "WiFi sicuro" può essere interpretato come crittografia, filtraggio dei contenuti o protezione da minacce locali. Indicare quali controlli sono presenti e quali no.
- Il portale acquisisce troppo: Ogni campo aggiuntivo aumenta le richieste di supporto, gli obblighi di conservazione e l'impatto di una violazione. Iniziare con i dati minimi necessari per la finalità dichiarata.
- Le credenziali legacy sopravvissero ai cambiamenti del personale: Una password condivisa non può indicare quale individuo dovrebbe perdere l'accesso. Revisionare l'autenticazione del personale separatamente dall'accesso degli ospiti.
Analizza l'esperienza, non solo il controller
Raccogli le osservazioni del supporto insieme ai log del controller. Chiedi quale dispositivo ha riscontrato l'errore, se il portale è apparso, se l'utente è stato in grado di leggere il modulo e cosa è successo dopo l'invio. Un'autenticazione riuscita dal punto di vista tecnico può comunque rappresentare un disservizio se l'ospite non riesce a comprendere l'informativa sulla privacy o non ha modo di ripristinare una sessione scaduta.
Anche il filtraggio dei contenuti merita un'attenzione particolare. Criteri troppo restrittivi possono bloccare servizi legittimi, mentre criteri troppo permissivi possono esporre minori e utenti vulnerabili a materiale non adatto. La risposta corretta non consiste nel presumere che la pagina di login risolva ogni rischio, bensì nel documentare il filtraggio, la segmentazione, la risposta agli incidenti e i controlli sull'uso accettabile come componenti separate del servizio.
Il futuro dell'accesso WiFi senza attriti
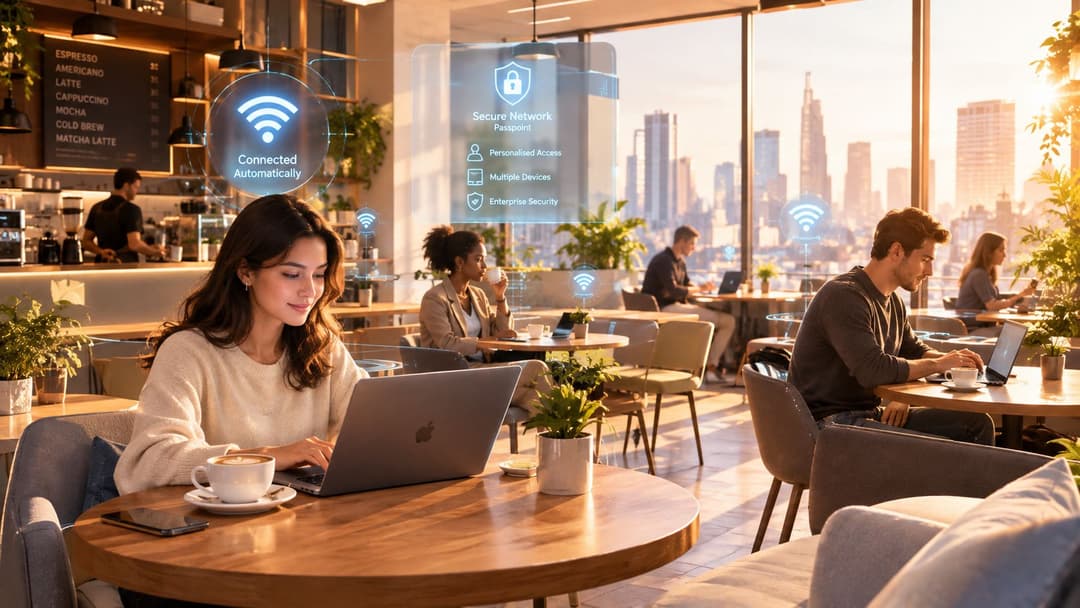
Un ospite che torna nella stessa struttura non dovrebbe dover compilare nuovamente lo stesso modulo di login. Passpoint e OpenRoaming consentono ai dispositivi e alle reti partecipanti di stabilire un accesso attendibile tramite profili installati o identità riconosciute. Ciò riduce l'inserimento ripetuto della password, ma crea anche lavoro operativo in merito a verifica dell'identità, rinnovo dei certificati, criteri di roaming e revoca. Un rinnovo non riuscito può bloccare un visitatore legittimo con la stessa facilità di un Captive Portal malfunzionante.
Dal controllo degli accessi alla continuità
Un Captive Portal serve comunque per il primo accesso, per il consenso esplicito, per fornire informazioni sulla struttura e per i visitatori privi di un profilo di roaming. Il design dovrebbe separare questa interazione iniziale dalle connessioni successive. Gli utenti che ritornano non dovrebbero inserire ripetutamente gli stessi dati solo perché visitano di nuovo un edificio o si spostano tra sedi gestite.
L'accessibilità deve trovare spazio in questo modello. Alcuni ospiti non disporranno di un dispositivo compatibile, potrebbero riscontrare difficoltà con un modulo su schermo piccolo o potrebbero non essere in grado di completare un flusso tramite e-mail o SMS. Fornisci un'alternativa chiara, come l'accesso assistito dal personale o un percorso di registrazione fruibile, senza costringere le persone a divulgare più informazioni di quelle richieste dal servizio.
I dati WiFi richiedono inoltre limiti ben definiti. I registri delle connessioni possono supportare l'analisi del servizio, mentre collegare tali registri a un profilo CRM crea ulteriori doveri di privacy e sicurezza. Specifica la finalità, limita la conservazione, limita l'accesso in base al ruolo e spiega chiaramente il trattamento. Il consenso alla connessione non costituisce automaticamente un'autorizzazione al marketing.
Crea il modello operativo prima della tecnologia
Un servizio pronto per il futuro include:
- Separazione della rete: il traffico di ospiti, personale, operativo e tenant segue policy differenti.
- Ciclo di vita dell'identità: l'accesso viene fornito, rinnovato e revocato tramite un processo tracciabile.
- Continuità di connessione: i visitatori che ritornano evitano di compilare moduli ripetuti laddove le basi legali e tecniche lo consentano.
- Analytics trasparenti: i team raccolgono solo i segnali che possono spiegare, proteggere ed eliminare.
- Supporto umano: le persone che non possono utilizzare la procedura automatizzata ricevono un'alternativa pratica.
Le vecchie password condivise creano costi nascosti a causa di ripristini manuali, responsabilità non chiare e accessi che rimangono attivi anche dopo l'uscita di personale o fornitori. Passpoint e OpenRoaming riducono questi punti deboli solo quando i team mantengono aggiornati profili, certificati, directory e procedure di supporto.
Purple fornisce software Captive Portal basato su cloud per il WiFi ospiti personalizzato, con opzioni di autenticazione che includono email, SMS, login social e Cloud RADIUS. La sua piattaforma supporta il networking basato sull'identità, distribuzioni Passpoint e OpenRoaming, integrazioni con directory, analisi dei dati e connettori CRM.
La prova pratica consiste nel verificare se un ospite può connettersi in modo sicuro, comprendere l'uso dei dati, ripristinare la connessione in caso di errore del portale e ritornare senza inutili ripetizioni. Purple offre anche autenticazione guest personalizzata con il tuo brand, accesso basato sull'identità e connettività in roaming. Esamina l'attuale pagina di login WiFi e la journey dell'ospite su Purple.


