
Vous êtes à nouveau dans le hall d'entrée. Un visiteur plisse les yeux devant un mot de passe imprimé sur une carte. Le portable d'un employé se déconnecte au beau milieu d'une réunion. La personne qui gère le bâtiment est incapable de dire qui est connecté. Ce mélange est fréquent dans les hôtels, les bureaux, les cliniques et les centres commerciaux, et c'est la raison pour laquelle le WiFi dans les entreprises a cessé d'être une simple courtoisie il y a des années.
Le mot de passe partagé fonctionnait lorsque quelques ordinateurs portables se connectaient dans un seul bureau. Il devient inopérant lorsque les invités, les prestataires, les caisses, les caméras et les systèmes d'accès partagent tous les mêmes ondes. Les visiteurs s'attendent à se connecter. Le personnel s'attend à ce qu'un appel ne coupe pas. La gestion des services généraux s'attend à ce que les équipements du bâtiment continuent de fonctionner. Personne ne peut auditer ce mélange de mémoire.
Pourquoi le WiFi est devenu un service d'entreprise essentiel
Le carton sur la banque d'accueil est une relique. Au début des années 2010, le WiFi public a cessé d'être une nouveauté pour devenir un service utilisé dans les lieux déjà fréquentés : gares, hôtels, magasins et bâtiments publics.
Les hotspots WiFi publics au Royaume-Uni sont passés de 33 851 en juin 2013 à 41 798 en juin 2014, soit une augmentation de 7 947 emplacements (environ 23,5 % en un an), tandis que le trafic WiFi public a atteint 1 514 630 Go en juin 2013. En septembre 2015, le WiFi gratuit avait été installé dans plus de 1 000 bâtiments répartis dans 22 villes du Royaume-Uni, des centaines d'bus et de trams dans neuf villes offraient un accès, et plus de 2,6 millions d'utilisateurs uniques avaient utilisé le réseau de transport, aux côtés du programme Super-Connected Cities et des travaux de connectivité liés aux Jeux Olympiques de Londres 2012 (Croissance du WiFi public au Royaume-Uni).
Ce que le bâtiment a pris en charge
Cette expansion s'est produite dans les transports, l'hôtellerie, le commerce de détail et les établissements publics. Un hôtel, une gare et une mairie exploitaient soudainement un service que leurs clients considéraient comme ordinaire. Le personnel a apporté ses ordinateurs portables. Les outils SaaS ont fait le pari que la connexion tiendrait. Le point d'accès au plafond est devenu une infrastructure partagée, et non plus un avantage que l'on pouvait couper un jour de faible affluence.
Une règle d'exploitation : si les clients, le personnel et les visiteurs s'attendent tous à se connecter entre vos murs, le réseau WiFi fait partie intégrante du fonctionnement du bâtiment.
Pour la personne qui gère des sites plutôt que des câbles, le changement est concret. Il ne s'agit plus de décider s'il faut offrir du WiFi. Il s'agit de décider qui peut se connecter, ce qu'il peut atteindre, et comment vous vous assurerez que la séparation reste effective après le prochain aménagement, changement de fournisseur ou remplacement d'appareil.
L'IT d'entreprise a hérité des mêmes attentes. Le travail mobile, l'accès invité et les opérations dépendantes des données partagent le même réseau sans fil. Un appel interrompu dans une salle de réunion et un visiteur bloqué sur une page de connexion sont tous deux des interruptions de service, même si la défaillance provient de parties différentes de la conception. Gérez ce service de manière structurée. Un seul réseau plat ne peut pas supporter simultanément les clients, le personnel et les systèmes du bâtiment.
Le WiFi invités et le WiFi personnel répondent à des besoins différents
Lors d'un événement très fréquenté, un visiteur rejoint le WiFi du hall tandis que les employés utilisent les systèmes situés derrière la réception. Les deux connexions empruntent le même bâtiment, mais elles ne doivent pas ouvrir les mêmes portes. Le WiFi invités et le WiFi personnel nécessitent des règles d'accès séparées, et les équipements tels que les caméras et les contrôleurs de porte ont également besoin de leurs propres restrictions.
Concept clé : Les zones séparées fonctionnent comme des espaces distincts au sein d'un bâtiment. Un visiteur peut entrer dans le hall, tandis que le personnel et les équipements du bâtiment n'ont accès qu'aux espaces nécessaires à leur travail.
Le trafic invité est temporaire. Les clients d'hôtels, les acheteurs, les familles de patients et les participants à des événements ont besoin d'un moyen simple de se connecter, avec un accès limité à Internet. Le trafic du personnel prend en charge les activités professionnelles telles que les e-mails, les dossiers et les outils de paiement ; l'accès doit donc être lié à une personne autorisée ou à un appareil géré. Le trafic des appareils est encore différent. Les imprimantes, les panneaux de salle, les caméras et les contrôleurs d'accès n'ont souvent aucun utilisateur aux commandes, et leur maintenance peut incomber à un fournisseur ou à l'équipe des services généraux.
Placer ces trois groupes sur un seul réseau sans restriction équivaut à donner à chaque visiteur une clé de la zone réservée au personnel. Un téléphone compromis, un clic accidentel ou un ancien compte de prestataire pourraient exposer les systèmes de paiement, les dossiers du personnel ou le contrôle du bâtiment.
Concept clé : La séparation est une règle d'exploitation continue, pas une configuration ponctuelle. Les déménagements de bureaux, les changements de fournisseurs, les événements temporaires et le remplacement d'équipements peuvent progressivement rendre les limites d'origine moins fiables.
Un réseau peut être correctement segmenté lors de son installation initiale, puis dériver au fil des modifications du bâtiment. Un nouveau point d'accès peut hériter de paramètres trop larges ; un fournisseur peut ajouter des équipements sans mettre à jour les règles d'accès ; une connexion temporaire pour un événement peut rester active après coup. Le risque réside dans une mauvaise conception initiale du réseau, mais surtout dans des autorisations qui ne correspondent plus à l'utilisation réelle de chaque espace ou appareil.
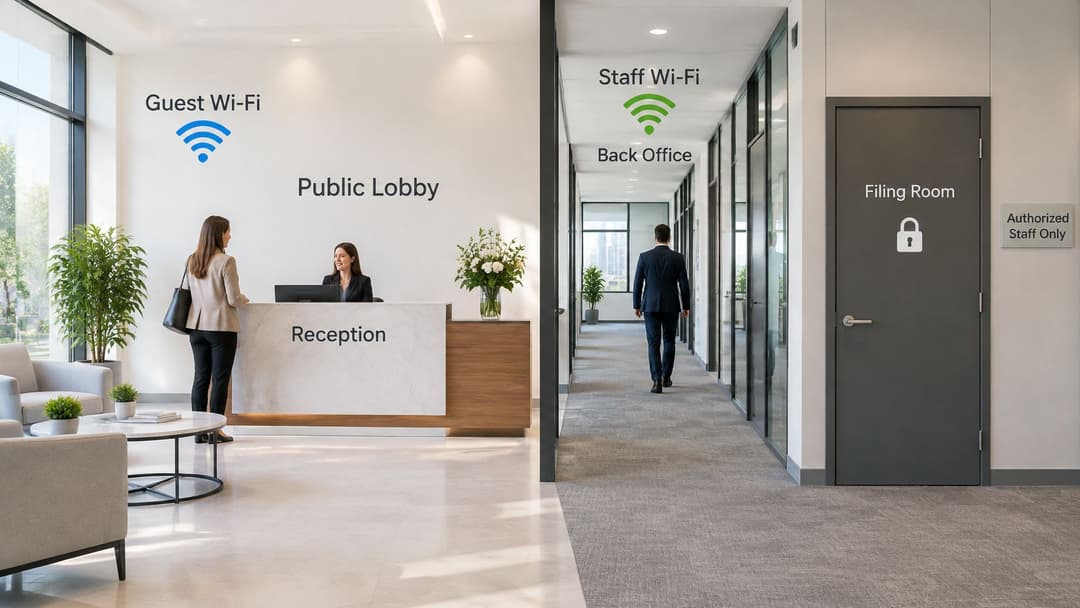
Un contrôle pratique consiste à vérifier ce à quoi chaque zone peut accéder. Un téléphone connecté au WiFi visiteurs peut-il se connecter à une caisse, un poste de travail clinique ou un contrôleur de bâtiment ? Répétez cette vérification après un aménagement, un changement de fournisseur ou le remplacement d'un équipement, et pas seulement lors de l'installation. Le guide du WiFi invités explique comment planifier l'accès des visiteurs.
Concept clé : Une zone n'est utile que si ses règles d'accès correspondent à son objectif et sont vérifiées à mesure que le site évolue.
Vérification rapide par zone
- Zone invités : accès à internet uniquement, sans routage vers les systèmes du personnel, les équipements de paiement ou la gestion du bâtiment, avec un processus de connexion révocable.
- Zone personnel : accès pour les utilisateurs autorisés ou les appareils gérés, avec un historique des connexions.
- Zone appareils : équipements connus uniquement, accès sortant limité et un responsable désigné dans les services généraux ou dans le contrat fournisseur.
Si vous ne pouvez pas esquisser ces zones et leurs connexions autorisées sur une seule page, les limites se sont peut-être estompées. Les grands sites peuvent perdre cette séparation au fil des modifications quotidiennes, même si la conception initiale était solide.
Accès basé sur l'identité : des mots de passe aux certificats
Un mot de passe partagé est une clé unique copiée sur un carton, un tableau blanc et une douzaine de téléphones. Lorsque quelqu'un part, ou lorsque ce carton est photographié, vous ne pouvez pas récupérer la clé sans la changer pour toutes les personnes présentes dans le bâtiment.
Le 802.1X modifie l'ordre des opérations. Avant qu'un équipement ne soit autorisé à se connecter, un serveur d'authentification vérifie l'identité de l'utilisateur ou du matériel qui demande l'accès. Le point d'accès et l'équipement négocient ensuite des clés de chiffrement pour cette seule session. Aucun mot de passe unique ne protège l'accès global, ce qui évite qu'une fuite ne compromette l'ensemble du réseau. La révocation individuelle devient possible, et vous obtenez un registre qui associe une identité à un équipement.
Le UK National Cyber Security Centre identifie les certificats d'équipement cryptographiques comme l'un des contrôles les plus efficaces pour déterminer si un équipement peut rejoindre un réseau, et il préconise le 802.1X avec WPA2-Enterprise ou WPA3-Enterprise pour l'accès sans fil (recommandations du NCSC sur le shadow IT). Les points d'accès connectés à Internet répondent également aux exigences d'infrastructure de Cyber Essentials, plaçant le réseau sans fil directement sur le périmètre de sécurité.
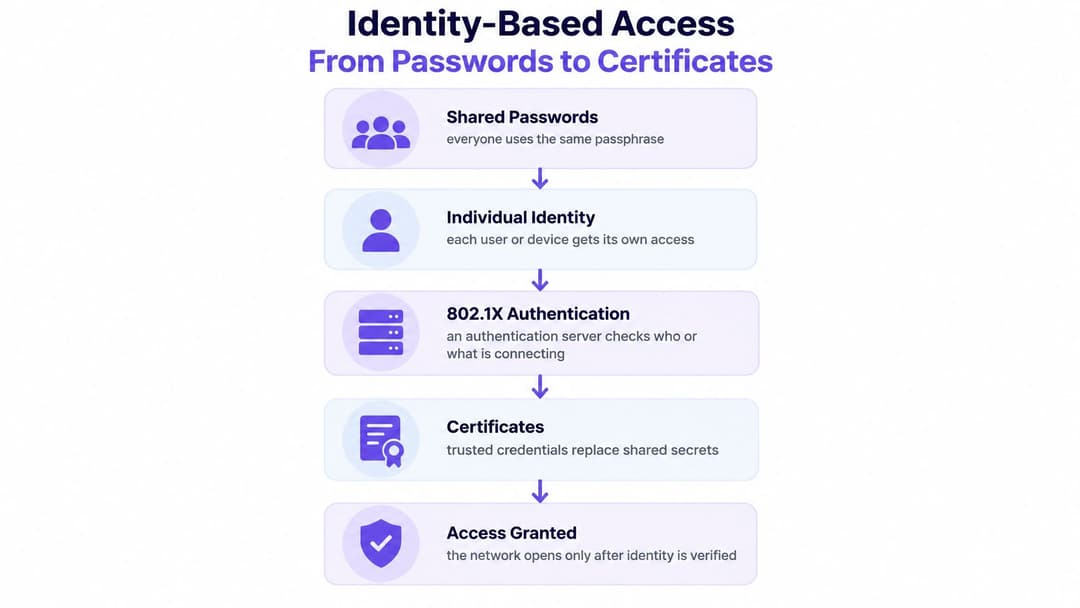
Déroulement de la vérification
- L'appareil demande à rejoindre le réseau du personnel.
- Le point d'accès ne fait pas confiance à cette demande seule. Il transmet la vérification à un serveur d'authentification.
- Le serveur valide un certificat, ou un compte d'annuaire, pour cet utilisateur ou cet appareil.
- La session reçoit ses propres clés de chiffrement seulement après cette étape. La révocation d'un ordinateur portable ne réinitialise pas le mot de passe de tout l'étage.
Les certificats conviennent aux ordinateurs portables et aux téléphones gérés. Le service informatique délivre un identifiant conservé par l'équipement, et son retrait supprime l'accès. La connexion via annuaire, incluant l'authentification unique, convient au personnel disposant déjà d'un compte d'entreprise. Lorsque ce compte est désactivé, l'accès sans fil doit cesser le jour même. Un accès restreint par équipement convient aux matériels ne pouvant pas héberger de certificat. Cet équipement ne rejoint pas le réseau du personnel. Il obtient un segment restreint et un identifiant que vous pouvez supprimer indépendamment.
Les noms et secrets partagés facilitent également l'usurpation d'identité. Un point d'accès malveillant peut diffuser un réseau familier et collecter la phrase d'accès que les utilisateurs connaissent déjà. Il est utile de détecter les menaces WiFi de type Evil Twin avant de considérer le nom affiché à l'écran comme la preuve que vous êtes sur votre propre réseau.
Lorsque quelqu'un part, vous révoquez une personne ou un appareil. Vous ne réimprimez pas le carton d'accueil dans le hall.
Concevoir le réseau pour la capacité et la résilience
Les points d'accès sont les voies d'accès. La ligne haut débit est l'autoroute. Une voie d'accès plus large n'aide pas si l'autoroute est saturée, et une ligne rapide n'aide pas si chaque appareil se bat pour la même bande passante.
Le rapport Connected Nations 2024 d'Ofcom a révélé que 75 % des locaux du Royaume-Uni (foyers et entreprises confondus) disposaient d'un haut débit d'au moins 30 Mbit/s en juillet 2024, contre 72 % auparavant. La disponibilité de la fibre intégrale atteignait environ 59 % des locaux, le taux d'adoption là où elle était disponible était de 35 % (7,5 millions de locaux), et environ 7 % des locaux, y compris les petites et moyennes entreprises, disposaient d'un haut débit correct via un accès sans fil fixe (Connected Nations 2024).
Un bureau en centre-ville disposant de la fibre dédiée et un hôtel rural connecté à une ligne plus modeste n'ont pas la même marge de manœuvre. Les applications SaaS, la voix, la vidéo, les vérifications d'identité et les pics de fréquentation des invités sollicitent tous cette ligne. Un débit montant faible ou un réseau de collecte saturé compromettront une couverture sans fil pourtant soigneusement conçue, et les bâtiments commerciaux plus anciens masquent souvent cette contrainte jusqu'à ce que le hall se remplisse.
Du spectre supplémentaire, pas un remplacement
Les organisations britanniques peuvent utiliser la portion 5,925–6,425 GHz de la bande 6 GHz pour le WiFi 6E et le WiFi 7, soit environ 500 MHz de spectre supplémentaire, bien que l'attribution au Royaume Uni soit plus étroite que les 1 200 MHz complets ouverts dans d'autres pays (notes de Jisc sur WPA3, WiFi 6E et eduroam). Les centres de de conférences, les hôpitaux, les hubs de transport, les centres commerciaux et les stades manquent souvent de temps d'antenne avant de manquer de bande passante. Des canaux plus larges de 80 MHz ou 160 MHz augmentent la capacité lorsque les clients prennent en charge la bande.
Le 6 GHz ne remplace pas le 5 GHz. Il porte moins loin et traverse plus difficilement les murs, il complète donc une couverture plus large plutôt que de la remplacer. Les planificateurs disposent également de moins de canaux larges sans chevauchement que ce qu'indique une brochure générique, ce qui implique un plan de canaux propre au Royaume-Uni et non une copie du modèle d'un autre pays.
Évaluez le réseau en fonction de la saturation des ondes, et non de la vitesse théorique imprimée sur le point d'accès.
Les vérifications essentielles concernent l'utilisation du canal, le taux de réessais, la latence d'itinérance et le temps d'antenne par client. Un débit théorique peut sembler excellent alors qu'un appareil portable situé à l'extrémité d'un service hospitalier passe son temps à attendre ou à se reconnecter. Analysez le bâtiment avant d'acheter du matériel supplémentaire. Une étude de couverture WiFi site survey structurée prend tout son sens lorsque la densité ou l'épaisseur des matériaux rendent les approximations coûteuses. Déployez le 6 GHz dans les zones les plus denses et sur les appareils gérés récents, conservez le 5 GHz pour la portée et les clients plus anciens, et testez l'itinérance en reproduisant le parcours d'une personne se déplaçant entre les étages.
Passpoint, OpenRoaming et Captive Portals : comparaison
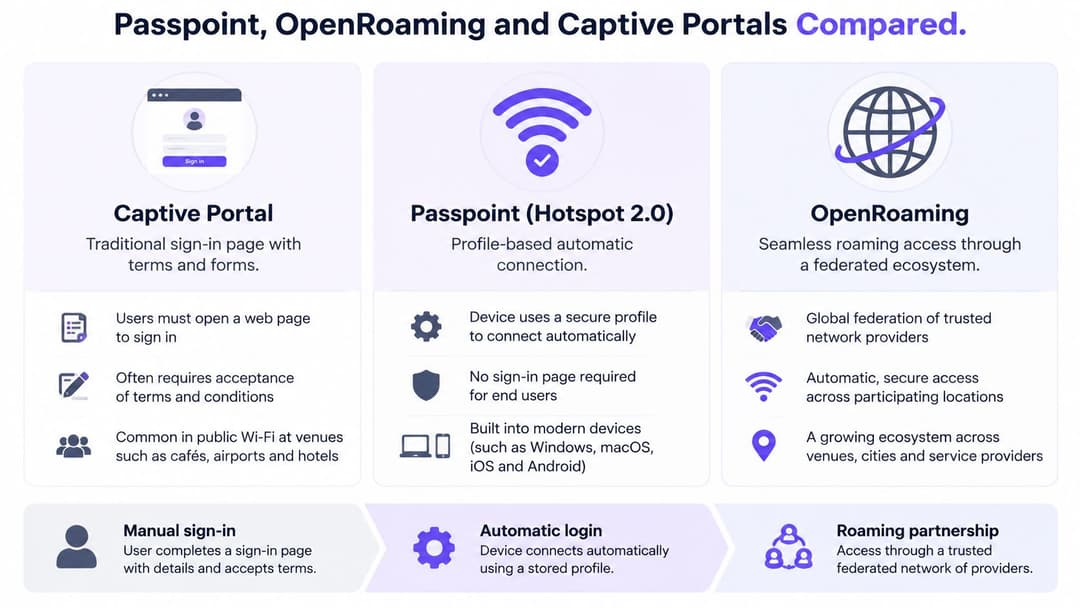
La connexion des visiteurs est un choix d'expérience, pas une page unique universelle. Trois modèles couvrent la majorité des sites, chacun offrant un compromis différent entre simplicité, retours de visites, compatibilité matérielle et gestion administrative.
Un Captive Portal est la page habituelle affichant les conditions d'utilisation et, souvent, un court formulaire. La friction est élevée car les utilisateurs doivent s'arrêter et saisir des informations. Les visiteurs réguliers doivent généralement répéter l'opération. Presque tous les points d'accès peuvent présenter une page de navigateur, offrant ainsi une large interopérabilité. La charge administrative réside dans la page, le registre des consentements et l'exploitation des adresses collectées. Cela convient parfaitement pour une visite ponctuelle nécessitant une acceptation explicite des conditions.
Passpoint, également appelé Hotspot 2.0, utilise un profil permettant à un appareil de confiance de se connecter sans remplir de nouveau formulaire. La configuration initiale demande plus d'attention. Ensuite, les connexions ultérieures se font de manière transparente, ce qui est essentiel dans un hôtel ou un campus fréquenté toute la semaine. Vous devez disposer de points d'accès compatibles avec ce profil - il s'agit donc d'une architecture planifiée et non d'un simple équipement de réseau standard.
OpenRoaming est une structure fédérée basée sur Passpoint. Un invité déjà authentifié dans un environnement participant peut en rejoindre un autre sans repasser par un Captive Portal. Vous passez moins de temps à attribuer des mots de passe locaux et vous vous appuyez davantage sur la prise en charge des appareils et sur la fédération elle-même.
| Approche | Friction à la connexion | Visiteurs récurrents | Entre fournisseurs | Charge d'administration |
|---|---|---|---|---|
| Captive Portal | Une page à chaque fois | Faible | Large | Pages, formulaires, journaux |
| Passpoint | Faible après création du profil | Forte sur ce réseau | Nécessite des équipements compatibles | Profils et confiance |
| OpenRoaming | Faible entre partenaires | Forte là où les partenaires existent | Fédération et équipements locaux | Moins de gestion locale de mots de passe |
Purple est une plateforme de cet ensemble. Elle détient la certification OpenRoaming et Passpoint, permet à un invité de s'authentifier une fois par e-mail et de se reconnecter lors d'une visite ultérieure, fonctionne avec Meraki, Aruba, Ruckus, Mist et UniFi, et prend en charge l'iPSK pour les équipements plus anciens parallèlement au SSO pour le personnel. Un simple Captive Portal, ou la propre configuration Passpoint d'un établissement, reste un choix pertinent à ses côtés.
Un petit bar peut n'avoir besoin que d'une page invité et d'un réseau séparé. Un groupe hôtelier tirera davantage profit des visites récurrentes automatiques. Un hôpital ne doit pas placer d'équipements médicaux sur un profil invité en itinérance. Adaptez le modèle au temps de présence, aux obligations de confidentialité et au matériel déjà installé au plafond.
Transformer les données WiFi de première partie en ROI mesurable
Les données WiFi de première partie représentent la relation visiteur que l'établissement possède déjà, une fois que la personne a accepté ce parcours. Une session authentifiée peut indiquer une visite, un retour et un temps de présence. Il ne s'agit pas d'une estimation achetée auprès d'un réseau publicitaire externe, ni d'une raison de collecter tout ce qu'un téléphone peut révéler.
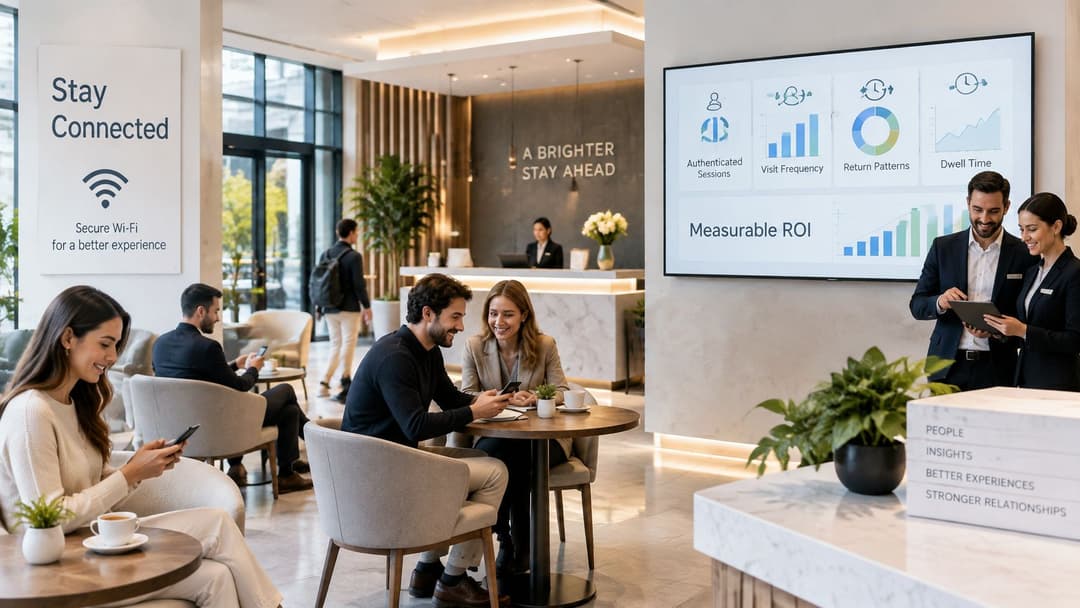
L'analytique, les connecteurs CRM et l'automatisation marketing transforment les signaux consentis en parcours exploitables par une équipe. Un hôtel voit qui revient en milieu de semaine. Un centre voit quelles visites font suite à un événement. Des enquêtes optionnelles ajoutent une explication formulée par l'invité lui même, et des modules de sécurité supplémentaires maintiennent ce canal dans les mêmes limites que le reste du réseau. La limite utile est le consentement. Si vous ne pouvez pas expliquer pourquoi un champ est conservé, ne le conservez pas.
Quatre actions que vous pouvez mesurer vous-même
- Définissez une référence. Comptez les visites et le nombre de personnes qui abandonnent la page de connexion avant d'être connectées. Ces données sont propres à votre établissement, et non issues d'une référence externe.
- Mesurez le changement. Une fois le nouvel accès en ligne, comparez le taux de finalisation et les visites répétées avec la référence que vous avez établie.
- N'attribuez que ce que vous pouvez tracer. Associez une visite répétée ou une réponse à un sondage à une campagne ou à une modification du site. Éliminez tout ce que vous ne pouvez pas relier à une cause précise.
- Calculez le temps opérationnel. Moins de demandes manuelles de mot de passe, moins d'appels à la réception pour dire que "le WiFi ne fonctionne pas" et moins d'heures passées à réémettre une clé partagée sont des gains précieux, même quand le marketing n'est pas le but principal.
Les secteurs de l'hôtellerie, du commerce de détail, de la santé, des transports, de l'événementiel et des résidences ne partagent pas le même indicateur de réussite. Un stade s'intéresse à la fluidité de la connexion sous la pression des jours de match. Les résidences étudiantes veillent à ce que les résidents restent connectés sans se passer les mots de passe dans les couloirs. Une clinique s'assure d'abord que le trafic des visiteurs ne touche jamais les systèmes médicaux, la collecte d'avis étant un bénéfice secondaire. Ce guide d'analyse WiFi vous aide à déterminer quels signaux vous êtes autorisé à conserver.
Si vous ne pouvez pas définir la référence initiale, vous ne pouvez pas affirmer que le projet a été rentable.
Passer à l'étape suivante avec le WiFi professionnel
Commencez par un seul site, pas l'ensemble du parc. La séquence ci-dessous constitue l'ordre idéal pour éviter d'acheter du matériel avant de savoir qui utilise le réseau.
Listez les noms de réseaux cette semaine. Notez chaque nom visible par un téléphone, et vérifiez si les visiteurs, le personnel et les appareils sont séparés. La présence de noms distincts sur une liste ne garantit rien si les voies sous-jacentes sont partagées.
Renseignez les appareils discrets. Les imprimantes, les téléphones connectés à Internet, les systèmes d'accès aux bâtiments et les panneaux de réservation de salles utilisent souvent le WiFi d'entreprise et appartiennent fréquemment aux services généraux ou à un prestataire. Une étude du gouvernement britannique publiée en 2025 a révélé de graves vulnérabilités dans les appareils connectés d'entreprise couramment utilisés, notamment des failles d'exécution de code à distance non authentifiées, des logiciels obsolètes, des configurations non sécurisées et des appareils exécutant des processus en tant qu'utilisateur root à privilèges élevés (recherche sur les appareils connectés d'entreprise). Un identifiant employé plus robuste ne répare pas une imprimante complètement vulnérable.
Testez l'accès à internet. Confirmez que le haut débit, ou la liaison sans fil fixe, peut supporter les heures de pointe. Une couche d'accès bien ordonnée sur une ligne saturée ne sauvera pas le hall d'accueil à 17h.
Associez un modèle de connexion à chaque groupe. Des certificats ou une connexion via annuaire pour les appareils gérés du personnel. Un Captive Portal, Passpoint ou le roaming fédéré pour les invités. Un segment sécurisé et restreint, avec son propre identifiant, pour tout équipement incapable d'utiliser l'authentification moderne. Lorsqu'un fournisseur remplace une unité, la nouvelle unité hérite du segment attribué, et non d'un raccourci vers le réseau du personnel.
Faites un projet pilote sur un bâtiment. Choisissez la zone à plus forte fréquentation, ou la faille la plus marquée, comme une zone de paiement qui partage encore les ondes avec les visiteurs. Testez sur une durée suffisante pour inclure un déménagement, une visite de fournisseur et un remplacement d'appareil. Vérifiez ensuite que l'isolation des visiteurs est toujours maintenue.
Ce que vous examinez après le pilote
Concentrez-vous uniquement sur quatre résultats. Le trafic des visiteurs ne peut accéder à aucune ressource interne. Un employé sortant a perdu son accès le jour même. Les zones à forte densité sont restées exploitables selon vos critères définis. Le taux de finalisation des connexions a progressé par rapport à votre référence initiale. Si ces quatre indicateurs sont satisfaisants, dupliquez ce modèle sur le site suivant. Dans le cas contraire, corrigez le projet pilote avant de le déployer à plus grande échelle. La liste des SSID constitue l'action que vous pouvez finaliser avant la fin de la semaine, sur le bâtiment qui accueille le plus de visiteurs ou qui suscite le plus d'inquiétudes.
Purple fournit un WiFi basé sur l'identité pour les visiteurs, le personnel et les bâtiments multi-occupants, afin que les mots de passe partagés dans les halls soient remplacés par un accès segmentable et révocable. Si vos sites nécessitent des parcours visiteurs et une connexion du personnel sur la même infrastructure, sans traiter le réseau sans fil comme une simple commodité, commencez par le bâtiment qui enregistre la plus forte fréquentation ou présente le risque de sécurité le plus élevé. Visitez Purple pour discuter d'un déploiement conçu pour être opérationnel en quelques semaines plutôt qu'en plusieurs mois.


