
तुम्ही पुन्हा लॉबीमध्ये आहात. एक पाहुणा प्रिंट केलेल्या कार्डावरील पासवर्डकडे डोळे बारीक करून पाहत आहे. मीटिंग चालू असतानाच कर्मचाऱ्याचा लॅपटॉप डिस्कनेक्ट होतो. इमारत व्यवस्थापित करणाऱ्या व्यक्तीला नेटवर्कवर कोण आहे हे सांगता येत नाही. हॉटेल्स, कार्यालये, क्लिनिक्स आणि शॉपिंग सेंटर्समध्ये हे चित्र सामान्य आहे, आणि म्हणूनच व्यवसायातील WiFi हे वर्षानुवर्षांपूर्वी केवळ एक सौजन्य राहणे बंद झाले आहे.
काही लॅपटॉप एका कार्यालयात जोडलेले असताना सामायिक पासवर्डने काम केले. पण जेव्हा पाहुणे, कंत्राटदार, कॅश काउंटर, कॅमेरे आणि डोअर सिस्टीम सर्व एकाच नेटवर्कचा वापर करतात तेव्हा तो अपयशी ठरतो. पाहुण्यांना ऑनलाइन जाण्याची अपेक्षा असते. कर्मचाऱ्यांना कॉल सुरू राहण्याची अपेक्षा असते. सुविधा पथकाला इमारतीचे साहित्य कार्यरत राहण्याची अपेक्षा असते. या मिश्रणाचे कोणीही आठवणीवरून ऑडिट करू शकत नाही.
WiFi ही मुख्य व्यावसायिक सेवा का बनली
रिसेप्शन डेस्कवरील कार्ड हे एक उरलेले अवशेष आहे. 2010 च्या सुरुवातीस, सार्वजनिक वायरलेस ही काही नवीन गोष्ट राहिली नाही आणि लोक आधीपासूनच भेट देत असलेल्या ठिकाणी ती वापरत असलेली गोष्ट बनली: स्टेशन, हॉटेल्स, दुकाने आणि नागरी हॉल.
UK मधील सार्वजनिक WiFi हॉटस्पॉट्स जून 2013 मधील 33,851 वरून जून 2014 मध्ये 41,798 पर्यंत वाढले, ही एका वर्षात 7,947 ठिकाणांची किंवा सुमारे 23.5% वाढ आहे, तर सार्वजनिक WiFi ट्रॅफिक जून 2013 मध्ये 1,514,630 GB वर पोहोचला. सप्टेंबर 2015 पर्यंत, UK मधील 22 शहरांमधील 1,000 हून अधिक इमारतींमध्ये मोफत WiFi इंस्टॉल करण्यात आले होते, नऊ शहरांमधील शेकडो बसेस आणि ट्रॅमने ऍक्सेस प्रदान केला होता, आणि 2.6 दशलक्ष पेक्षा जास्त युनिक युझर्सनी ट्रान्सपोर्ट योजनेचा वापर केला होता, सोबतच सुपर-कनेक्टेड सिटीज प्रोग्राम आणि 2012 च्या लंडन ऑलिम्पिक गेम्सच्या आसपासची कनेक्टिव्हिटीची कामे (UK मधील सार्वजनिक WiFi वाढ).
इमारतीने काय स्वीकारले
हा विस्तार वाहतूक, आदरातिथ्य (हॉस्पिटॅलिटी), रिटेल आणि नागरी ठिकाणांमध्ये झाला. हॉटेल, स्टेशन आणि कौन्सिल कार्यालय अचानक अशी सेवा चालवत होते ज्याला त्यांचे ग्राहक सामान्य मानत होते. कर्मचाऱ्यांनी लॅपटॉप आणले. क्लाउड टूलने कनेक्शन टिकून राहील असे गृहीत धरले. छतावरील ॲक्सेस पॉइंट ही एक सामायिक पायाभूत सुविधा बनली, एखादी अशी सवलत नाही जी तुम्ही शांत दिवशी बंद करू शकता.
इमारतीचा नियम: जर ग्राहक, कर्मचारी आणि भेट देणारे सर्वजण तुमच्या भिंतींच्या आत ऑनलाइन जाण्याची अपेक्षा करत असतील, तर वायरलेस नेटवर्क हा इमारत कशी काम करते याचाच एक भाग आहे.
केबल्सऐवजी ठिकाणांचे व्यवस्थापन करणाऱ्या व्यक्तीसाठी, हा बदल व्यावहारिक आहे. तुम्ही आता WiFi ऑफर करायचे की नाही हे ठरवत नाही आहात. तुम्ही कोण सामील होऊ शकते, ते कोठे पोहोचू शकतात आणि पुढील रिफिट, पुरवठादार बदल किंवा डिव्हाइस बदलल्यानंतरही हे विभाजन टिकून राहील की नाही हे कसे जाणून घ्यायचे हे ठरवत आहात.
एंटरप्राइज IT ला हीच अपेक्षा वारशाने मिळाली आहे. मोबाईल वर्क, गेस्ट ॲक्सेस आणि डेटा-सक्षम ऑपरेशन्स हे सर्व एकाच माध्यमावर चालतात. मीटिंग रूममध्ये कॉल ड्रॉप होणे आणि साइन-इन पेजवर अडकलेला भेट देणारा व्यक्ती हे दोन्ही सेवेचे अपयश आहेत, जरी ही चूक डिझाइनच्या वेगवेगळ्या भागांमध्ये असली तरीही. तुम्ही नियंत्रित करता ती गोष्ट म्हणून या सेवेकडे पाहा. एकच फ्लॅट नेटवर्क ग्राहक, कर्मचारी आणि इमारत सिस्टीम एकाच वेळी हाताळू शकत नाही.
गेस्ट आणि स्टाफ WiFi वेगवेगळी कामे करतात
एखाद्या गर्दीच्या कार्यक्रमादरम्यान, कर्मचारी रिसेप्शन डेस्कच्या मागे सिस्टीम वापरत असताना एखादा व्हिजिटर लॉबी WiFi मध्ये सामील होतो. दोन्ही कनेक्शन्स एकाच इमारतीमधून जातात, परंतु त्यांनी एकाच सिस्टीमचे दरवाजे उघडता कामा नयेत. गेस्ट आणि स्टाफ WiFi साठी स्वतंत्र ॲक्सेस नियम असणे आवश्यक आहे, आणि कॅमेरे आणि डोअर कंट्रोलर्स सारख्या उपकरणांना देखील स्वतःच्या मर्यादा असणे आवश्यक आहे.
महत्त्वाची संकल्पना: वेगळे झोन इमारतीतील वेगवेगळ्या क्षेत्रांसारखे काम करतात. भेट देणारा लॉबीमध्ये प्रवेश करू शकतो, तर कर्मचारी आणि इमारतीच्या उपकरणांना फक्त त्यांच्या कामासाठी आवश्यक असलेल्या जागांवरच प्रवेश असतो.
गेस्ट ट्रॅफिक हे तात्पुरते असते. हॉटेलमधील पाहुणे, खरेदीदार, रुग्णांचे नातेवाईक आणि इव्हेंट उपस्थितांना इंटरनेटपुरता मर्यादित प्रवेश असलेला, कनेक्ट होण्याचा एक सोपा मार्ग हवा असतो. स्टाफ ट्रॅफिक ईमेल, रेकॉर्ड आणि पेमेंट टूल्ससारख्या कामांना सपोर्ट करतो, त्यामुळे प्रवेश अधिकृत व्यक्ती किंवा व्यवस्थापित डिव्हाइसशी जोडलेला असला पाहिजे. डिव्हाइस ट्रॅफिक पुन्हा वेगळा असतो. प्रिंटर, रूम पॅनेल, कॅमेरे आणि डोअर कंट्रोलर्स यांच्या नियंत्रणावर बऱ्याचदा कोणतीही व्यक्ती नसते, आणि त्यांची देखभाल पुरवठादार किंवा सुविधा टीमकडे असू शकते.
तिन्ही गटांना एकाच अनिर्बंध नेटवर्कवर ठेवणे म्हणजे प्रत्येक भेट देणाऱ्याला बॅक ऑफिसची किल्ली देण्यासारखे आहे. एक तडजोड केलेला फोन, एक अपघाती क्लिक किंवा जुने कंत्राटदाराचे खाते पेमेंट सिस्टीम, कर्मचारी नोंदी किंवा इमारत नियंत्रणे उघड करू शकते.
महत्त्वाची संकल्पना: अलगीकरण हा एक सतत चालणारा ऑपरेटिंग नियम आहे, एकवेळचा सेटअप नाही. ऑफिसचे स्थलांतर, पुरवठादारांमधील बदल, तात्पुरते कार्यक्रम आणि बदललेली उपकरणे मुळे मूळ मर्यादा हळूहळू कमी विश्वासार्ह बनू शकतात.
प्रारंभी इन्स्टॉल करताना नेटवर्क चांगल्या प्रकारे विभागलेले असू शकते, परंतु इमारतीत बदल झाल्यावर ते बदलू शकते. नवीन ॲक्सेस पॉईंटला व्यापक सेटिंग्ज वारशाने मिळू शकतात; एखादा पुरवठादार ॲक्सेस नियम अपडेट न करता उपकरणे जोडू शकतो; तात्पुरते इव्हेंट कनेक्शन नंतरही सक्रिय राहू शकते. धोका हा नेटवर्क खराबपणे डिझाइन केले गेले आहे असा नाही. धोका हा आहे की त्याच्या परवानग्या आता प्रत्येक जागा किंवा डिव्हाइस कोण वापरते याच्याशी जुळत नाहीत.
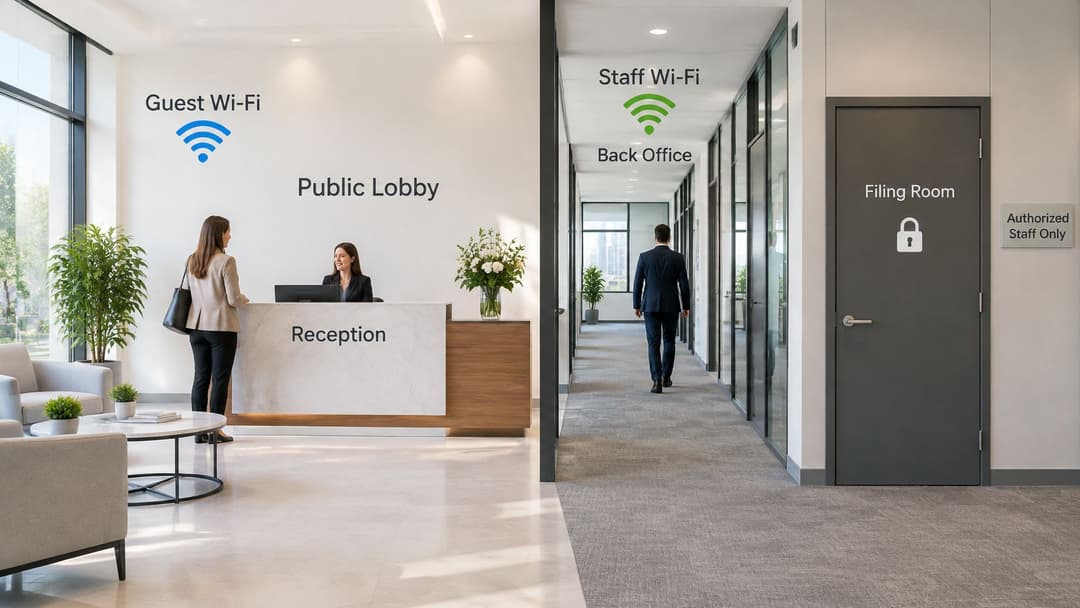
प्रत्येक झोन कुठपर्यंत पोहोचू शकतो हे तपासणे हा एक व्यावहारिक उपाय आहे. व्हिजिटर WiFi वरील फोन कॅश काउंटर, क्लिनिकल वर्कस्टेशन किंवा बिल्डिंग कंट्रोलरशी कनेक्ट होऊ शकतो का? केवळ इन्स्टॉलेशनच्या वेळीच नाही, तर फिट-आउट, पुरवठादार बदल किंवा डिव्हाइस बदलल्यानंतर ही तपासणी पुन्हा करा. गेस्ट WiFi मार्गदर्शिका व्हिजिटर ॲक्सेसचे नियोजन कसे करावे हे स्पष्ट करते.
महत्त्वाची संकल्पना: एक झोन तेव्हाच उपयुक्त ठरतो जेव्हा त्याचे अॅक्सेस नियम त्याच्या उद्देशाशी जुळतात आणि साइट बदलत असताना ते तपासले जातात.
एक लहान झोन तपासणी
- गेस्ट झोन: कर्मचार्यांच्या सिस्टीम, पेमेंट साधने किंवा इमारत नियंत्रणांकडे कोणतीही मार्गिका नसलेला फक्त इंटरनेट ॲक्सेस, आणि रद्द केली जाऊ शकणारी साइन-इन प्रक्रिया.
- स्टाफ झोन: काय जोडले गेले आहे याच्या नोंदींसह, अधिकृत वापरकर्ते किंवा व्यवस्थापित डिव्हाइसेससाठी ॲक्सेस.
- डिव्हाइस झोन: केवळ माहिती असलेली साधने, मर्यादित आऊटबाउंड ॲक्सेस आणि सुविधा किंवा पुरवठादार करारात नामांकित मालक.
जर तुम्ही या झोनचे आणि त्यांच्या परवानगी असलेल्या कनेक्शन्सचे एका पानावर रेखाटन करू शकत नसाल, तर मर्यादा बदलल्या असू शकतात. मूळ डिझाइन योग्य असले तरीही, सामान्य बदलांमुळे मोठ्या इस्टेट्स आपले अलगीकरण गमावू शकतात.
पासवर्डपासून प्रमाणपत्रांपर्यंत ओळख-आधारित ॲक्सेस
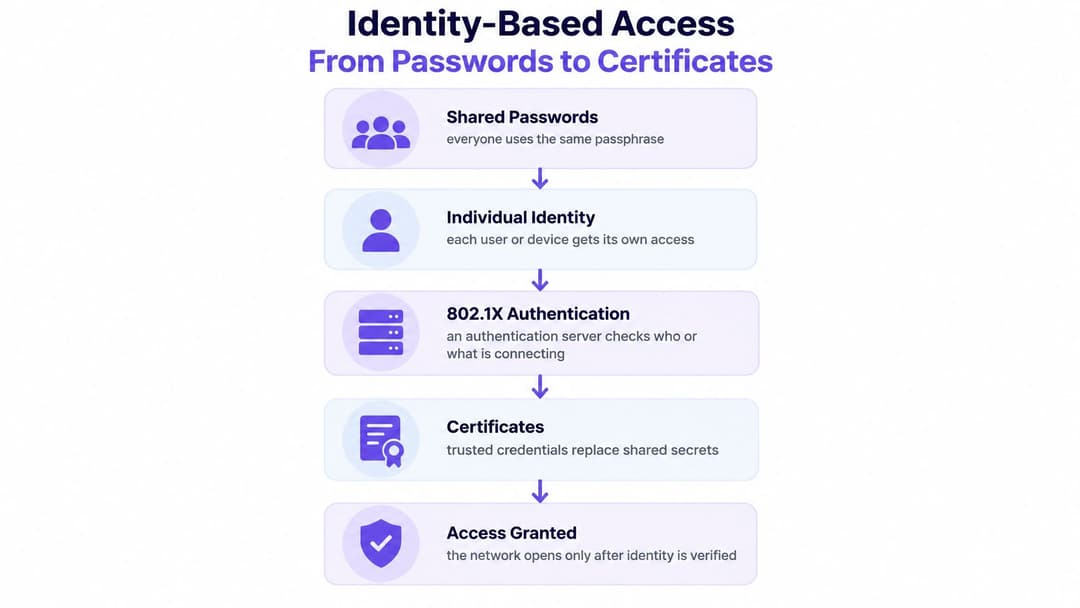
सामायिक केलेला पासफ्रेझ हा एका कार्डवर, व्हाईटबोर्डवर आणि डझनभर फोनवर कॉपी केलेल्या एका किल्लीसारखा असतो. जेव्हा कोणी सोडून जाते, किंवा जेव्हा त्या कार्डचा फोटो काढला जातो, तेव्हा इमारतीत अजूनही असलेल्या प्रत्येकासाठी ती किल्ली न बदलता तुम्ही ती परत घेऊ शकत नाही.
802.1X घटनांचा क्रम बदलतो. डिव्हाइसला परवानगी मिळण्यापूर्वी, ऑथेंटिकेशन सर्व्हर तपासतो की कोण किंवा काय जॉईन करण्याची विनंती करत आहे. ॲक्सेस पॉइंट आणि डिव्हाइस नंतर फक्त त्या सत्रासाठी एन्क्रिप्शन की वर सहमत होतात. मुख्य दारासाठी कोणताही एकच पासवर्ड नसतो, त्यामुळे एक लीक संपूर्ण फ्लोअर उघडा करत नाही. वैयक्तिक ॲक्सेस रिव्होक करणे शक्य होते, आणि तुम्हाला एक रेकॉर्ड मिळतो जो डिव्हाइसशी ओळख जोडतो.
UK चे नॅशनल सायबर सिक्युरिटी सेंटर डिव्हाइस नेटवर्कमध्ये सामील होऊ शकते की नाही हे ठरवण्यासाठी क्रिप्टोग्राफिक डिव्हाइस प्रमाणपत्रांना सर्वात प्रभावी नियंत्रणांपैकी एक म्हणून ओळखते, आणि ते वायरलेस ॲक्सेससाठी WPA2-Enterprise किंवा WPA3-Enterprise सोबत 802.1X चा संदर्भ देते (शैडो IT वर NCSC मार्गदर्शक तत्त्वे). इंटरनेटशी कनेक्ट केलेले ॲक्सेस पॉइंट्स देखील Cyber Essentials इन्फ्रास्ट्रक्चर गरजांच्या अंतर्गत येतात, त्यामुळे वायरलेस सुरक्षेच्या सीमेवर राहते.
तपासणी कशी चालते
- डिव्हाइस कर्मचाऱ्यांच्या नेटवर्कमध्ये सामील होण्याची विनंती करते.
- ॲक्सेस पॉईंट स्वतःहून त्या विनंतीवर विश्वास ठेवत नाही. ते तपासणीसाठी ऑथेंटिकेशन सर्व्हरकडे पाठवते.
- सर्व्हर त्या वापरकर्त्यासाठी किंवा डिव्हाइससाठी प्रमाणपत्र किंवा डिरेक्टरी खाते सत्यापित करतो.
- त्यानंतरच सेशनला स्वतःच्या एन्क्रिप्शन की मिळतात. एखादा लॅपटॉप रद्द केल्याने उर्वरित फ्लोअरवर नवीन पासवर्ड सक्तीने लागू होत नाही.
प्रमाणपत्रे (Certificates) मॅनेज केलेल्या लॅपटॉप आणि फोनसाठी योग्य आहेत. IT एक क्रेडेंशियल जारी करते जे डिव्हाइस धारण करते आणि ते काढल्यास ॲक्सेस हटवला जातो. डिरेक्टरी साइन-इन, ज्यामध्ये सिंगल साइन-ऑन समाविष्ट आहे, आधीपासूनच कंपनी खाते असलेल्या कर्मचाऱ्यांसाठी योग्य आहे. जेव्हा ते खाते डिसेबल केले जाते, तेव्हा वायरलेस ॲक्सेस त्याच दिवशी बंद झाला पाहिजे. प्रतिबंधित डिव्हाइस पाथ अशा उपकरणांसाठी उपयुक्त आहे जे प्रमाणपत्र धारण करू शकत नाहीत. ते स्टाफ नेटवर्कमध्ये सामील होत नाही. त्याला एक मर्यादित सेगमेंट आणि असे क्रेडेंशियल मिळते जे तुम्ही स्वतंत्रपणे हटवू शकता.
सामायिक नाव आणि सामायिक सीक्रेट्समुळे बनावट ओळख निर्माण करणे देखील सोपे होते. एखादा अनधिकृत ॲक्सेस पॉइंट ओळखीच्या नेटवर्कची जाहिरात करू शकतो आणि लोकांना आधीच माहीत असलेला पासफ्रेज गोळा करू शकतो. स्क्रीनवरील नाव हे तुम्ही तुमच्या स्वतःच्या नेटवर्कवर असल्याचे पुरावे मानण्यापूर्वी इव्हिल ट्विन WiFi धोके ओळखणे उपयुक्त ठरते.
जेव्हा कोणी सोडून जाते, तेव्हा तुम्ही एखाद्या व्यक्तीचा किंवा डिव्हाईसचा अॅक्सेस रद्द करता. तुम्ही लॉबीमधील कार्ड पुन्हा प्रिंट करत नाही.
क्षमता आणि लवचिकतेसाठी नेटवर्क डिझाइन करणे
अॅक्सेस पॉईंट्स हे स्लिप रोड्ससारखे आहेत. ब्रॉडबँड लाईन हा मोटरवे आहे. जर मोटरवेवर ट्रॅफिक जाम असेल तर रुंद स्लिप रोडचा काही उपयोग होत नाही, आणि जर प्रत्येक डिव्हाईस हवेच्या एकाच तुकड्यासाठी लढत असेल तर वेगवान लाईनचा काही उपयोग होत नाही.
Ofcom च्या Connected Nations 2024 रिपोर्टनुसार, जुलै 2024 पर्यंत UK मधील 75% परिसर, घरे आणि व्यवसाय एकत्र करून, किमान 30 Mbit/s ब्रॉडबँड वापरत होते, जे 72% वरून वाढले आहे, तर फुल-फायबरची उपलब्धता सुमारे 59% परिसरांपर्यंत पोहोचली होती, जिथे उपलब्ध होते तिथे वापर 35% (7.5 दशलक्ष परिसर) होता, आणि लघू तसेच मध्यम आकाराच्या कंपन्यांसह सुमारे 7% परिसरांमध्ये फिक्स्ड वायरलेस ऍक्सेसवरून योग्य ब्रॉडबँड होते (Connected Nations 2024).
पूर्ण फायबरवर असलेले शहरातील कार्यालय आणि कमी क्षमतेच्या लाईनवर असलेले ग्रामीण हॉटेल यांच्यातील क्षमता समान नसते. क्लाउड ॲप्स, व्हॉइस, व्हिडिओ, ओळख तपासणी आणि पाहुण्यांची गर्दी या सर्वांचा ताण त्या लाईनवर पडतो. कमकुवत अपलोड किंवा गर्दीचे बॅकहॉल एका चांगल्या वायरलेस लेआउटला खराब करेल, आणि जुन्या व्यावसायिक इमारती बहुधा लॉबी भरेपर्यंत ही अडचण लपवून ठेवतात.
अतिरिक्त स्पेक्ट्रम, पर्याय नाही
UK संस्था WiFi 6E आणि WiFi 7 साठी 6 GHz बँडचा 5.925–6.425 GHz भाग वापरू शकतात, जो सुमारे 500 MHz चा अतिरिक्त स्पेक्ट्रम आहे, तर UK चे वाटप इतर काही देशांमध्ये उघडलेल्या पूर्ण 1,200 MHz पेक्षा कमी आहे (Jisc notes on WPA3, Wi-Fi 6E and eduroam). कॉन्फरन्स सेंटर्स, हॉस्पिटल्स, ट्रान्सपोर्ट हब, शॉपिंग सेंटर्स आणि स्टेडियममध्ये ब्रॉडबँड संपण्यापूर्वी अनेकदा एअरटाइम संपतो. जेव्हा क्लायंट बँडला सपोर्ट करतात तेव्हा रुंद 80 MHz किंवा 160 MHz चॅनेल क्षमता वाढवतात.
6 GHz हे 5 GHz ची जागा घेत नाही. ते कमी अंतरापर्यंत प्रवास करते आणि भिंतींमुळे त्याला अधिक अडथळा येतो, त्यामुळे ते व्यापक कव्हरेज बंद करण्याऐवजी त्याला पूरक ठरते. सामान्य ब्रोशरमध्ये दर्शविल्यापेक्षा नियोजकांना कमी नॉन-ओवरलॅपिंग वाईड चॅनेल मिळतात, ज्याचा अर्थ दुसऱ्या देशाच्या डिझाइनची कॉपी न करता UK चॅनेल प्लॅन वापरणे असा होतो.
ॲक्सेस पॉइंटवर प्रिंट केलेल्या वेगावरून नाही, तर नेटवर्कवर किती गर्दी आहे यावरून नेटवर्कचे मूल्यमापन करा.
महत्त्वाच्या तपासण्या म्हणजे चॅनेल युटिलायझेशन, रिट्राय रेट, रोमिंग लेटेन्सी आणि पर-क्लायंट एअरटाइम. हेडलाइन रेट उत्तम दिसू शकतो पण वॉर्डच्या टोकाला असलेले हँडहेल्ड डिव्हाइस त्याचा वेळ वाट पाहण्यात किंवा पुन्हा कनेक्ट होण्यात घालवते. अधिक हार्डवेअर खरेदी करण्यापूर्वी इमारतीचे सर्वेक्षण करा. स्ट्रक्चर्ड WiFi साइट सर्व्हे तिथे उपयुक्त ठरतो जिथे घनता किंवा जाड साहित्य अंदाजाला महाग करते. सर्वात जास्त गर्दीच्या झोनमध्ये आणि आधुनिक मॅनेज केलेल्या डिव्हाइसेसवर 6 GHz ठेवा, पोहोच आणि जुन्या क्लायंटसाठी 5 GHz ठेवा, आणि व्यक्ती मजल्यांदरम्यान जशी चालते त्याप्रमाणे रोमिंगची चाचणी घ्या.
Passpoint, OpenRoaming आणि Captive Portals ची तुलना
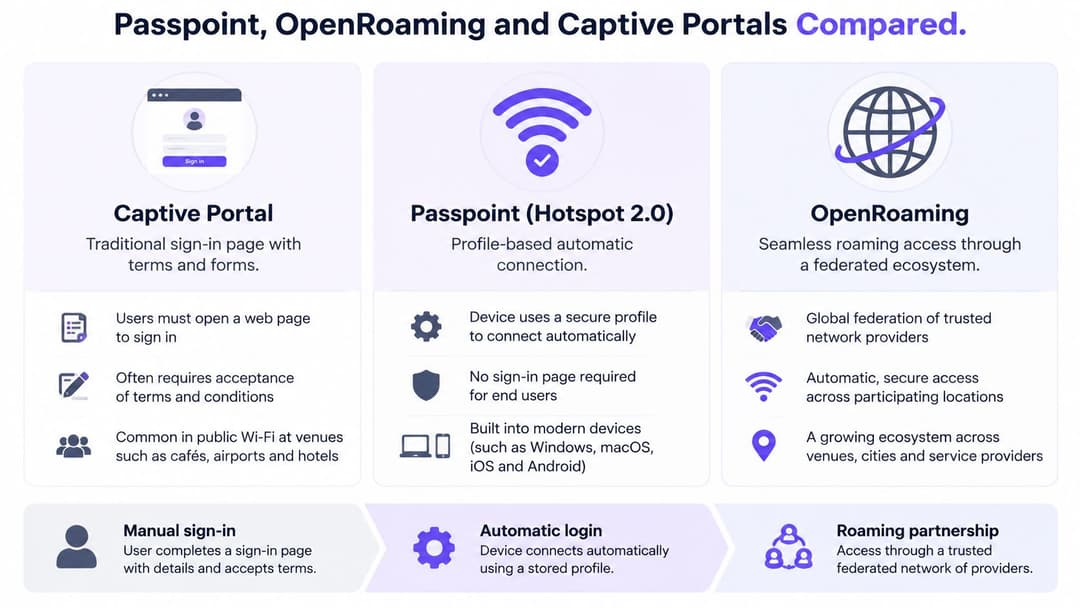
गेस्ट साइन-इन ही एक उत्पादन निवड आहे, एकच योग्य पृष्ठ नाही. तीन मॉडेल्स बहुसंख्य UK ठिकाणांना कव्हर करतात आणि ते फ्रिक्शन, परत येणाऱ्या भेटी, व्हेंडर फिट आणि अॅडमिन प्रयत्न विविध प्रकारे संतुलित करतात.
Captive Portal हे अटी आणि शर्तींसह असणारे आणि बहुतेक वेळा छोटा फॉर्म असणारे परिचित पेज आहे. याद्वारे प्रक्रिया संथ होते कारण लोकांना थांबून टाईप करावे लागते. परत येणारे अभ्यागत सहसा हीच प्रक्रिया पुन्हा करतात. जवळजवळ कोणताही ॲक्सेस पॉईंट ब्राउझर पेज दाखवू शकतो, त्यामुळे याची इंटरऑपरेबिलिटी व्यापक आहे. ॲडमिनचा सर्व भार पेजवर, संमतीच्या नोंदीवर आणि आपण संकलित केलेल्या पत्त्यांचे काय करता यावर असतो. हे अशा एकाच वेळी भेट देणाऱ्यांसाठी योग्य आहे जिथे तुम्हाला स्पष्ट अटी स्वीकृती क्षणाची आवश्यकता असते.
Passpoint, ज्याला Hotspot 2.0 देखील म्हटले जाते, ते प्रोफाईल वापरते जेणेकरून विश्वसनीय डिव्हाइस नवीन फॉर्मशिवाय कनेक्ट होते. पहिल्या सेटअपसाठी जास्त काळजी घ्यावी लागते. त्यानंतर, परत मिळणाऱ्या भेटी कोणत्याही अडथळ्याविना होतात, जे हॉटेल किंवा लोक आठवडाभर वापरत असलेल्या कॅम्पसमध्ये महत्त्वाचे असते. तुम्हाला प्रोफाईलला सपोर्ट करणाऱ्या ॲक्सेस पॉईंट्सची आवश्यकता असते, त्यामुळे हे सीलिंगमधील कोणत्याही बॉक्सपेक्षा नियोजित डिझाइन अधिक आहे.
OpenRoaming ही Passpoint वर तयार केलेली एक फेडरेटेड फ्रेमवर्क आहे. सहभागी वातावरणात आधीच ऑथेंटिकेट झालेला पाहुणा नवीन Captive Portal पेजशिवाय दुसऱ्या नेटवर्कमध्ये सामील होऊ शकतो. तुम्ही स्थानिक पासवर्ड जारी करण्यात कमी वेळ घालवता आणि डिव्हाइस सपोर्ट तसेच फेडरेशनवर अधिक अवलंबून राहता.
| दृष्टिकोन | साइन-इन अडथळा | परत येणारे अभ्यागत | सर्व विक्रेत्यांमध्ये | ॲडमिन लोड |
|---|---|---|---|---|
| Captive portal | प्रत्येक वेळी एक पेज | कमकुवत | व्यापक | पेजेस, फॉर्म, लॉग्स |
| Passpoint | प्रोफाइलनंतर कमी | त्या नेटवर्कवर मजबूत | सक्षम उपकरणांची गरज | प्रोफाइल्स आणि विश्वास |
| OpenRoaming | भागीदारांमध्ये कमी | भागीदार जिथे आहेत तिथे मजबूत | फेडरेशन अधिक स्थानिक उपकरणे | कमी स्थानिक पासवर्डचे काम |
Purple हा या संचातील एक प्लॅटफॉर्म आहे. याच्याकडे OpenRoaming आणि Passpoint प्रमाणपत्र आहे, ते पाहुण्यांना ईमेलद्वारे एकदाच प्रमाणित करण्याची आणि नंतरच्या भेटीदरम्यान पुन्हा कनेक्ट करण्याची अनुमती देते, Meraki, Aruba, Ruckus, Mist आणि UniFi सोबत कार्य करते, आणि कर्मचाऱ्यांसाठी SSO सोबत जुन्या उपकरणांसाठी iPSK ला सपोर्ट करते. एक साधा Captive Portal किंवा ठिकाणाचा स्वतःचा Passpoint बिल्ड हा यासोबतच एक वैध पर्याय राहतो.
एका लहान बारला फक्त गेस्ट पेज आणि वेगळ्या नेटवर्कची गरज असू शकते. हॉटेल ग्रुपला पुन्हा येणाऱ्या ग्राहकांमुळे अधिक फायदा होतो. रुग्णालयाने क्लिनिकल डिव्हाइसेसना गेस्ट रोमिंग प्रोफाईलवर ठेवू नये. ग्राहकांचा थांबण्याचा वेळ, गोपनीयता कर्तव्ये आणि छतावर आधीपासून असलेल्या हार्डवेअरनुसार मॉडेल निवडा.
फर्स्ट-पार्टी WiFi डेटाचे मोजमाप करता येणाऱ्या ROI मध्ये रूपांतर करणे
फर्स्ट-पार्टी WiFi डेटा हा भेट देणाऱ्याचा त्या ठिकाणाशी असलेला संबंध दर्शवतो, जो एखाद्याने त्या प्रक्रियेला सहमती दिल्यावर तयार होतो. ऑथेंटिकेट केलेले सत्र भेट, पुनरागमन आणि तिथे घालवलेला वेळ दाखवू शकते. हा बाहेरील जाहिरात नेटवर्ककडून विकत घेतलेला अंदाज नाही, आणि फोनमधील सर्व माहिती गोळा करण्याचे कारणही नाही.
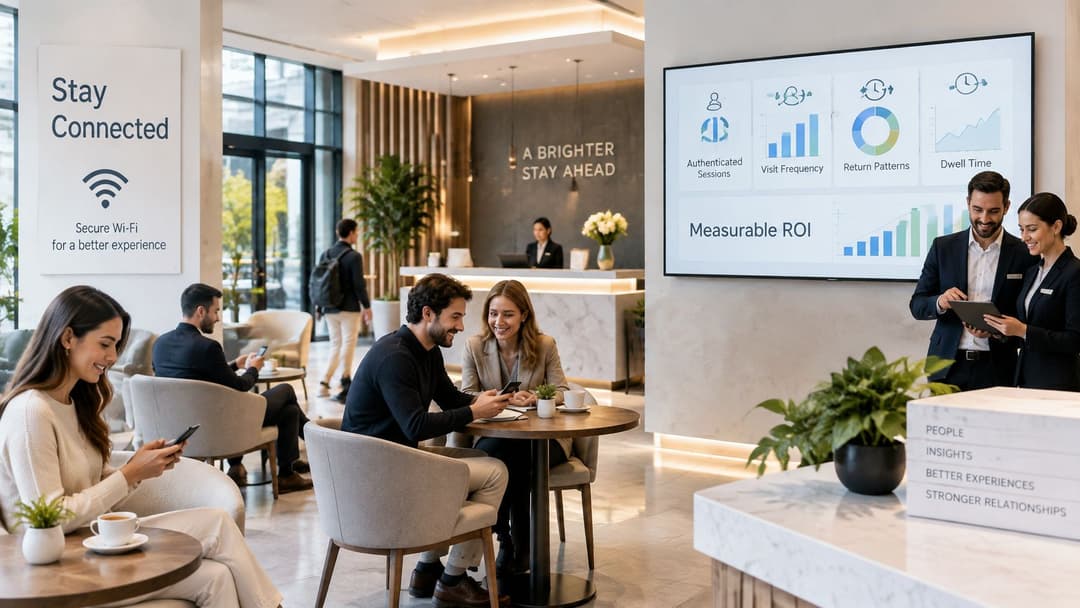
ॲनालिटिक्स, CRM कनेक्टर्स आणि मार्केटिंग ऑटोमेशन संमती दिलेल्या सिग्नल्सचे अशा प्रवासात रूपांतर करतात ज्यावर टीम कारवाई करू शकते. हॉटेलला समजते की मध्य आठवड्यात कोण परत येते. सेंटरला समजते की कोणत्या भेटी इव्हेंटनंतर होतात. पर्यायी सर्वेक्षणे गेस्टच्या स्वतःच्या शब्दांत कारण जोडतात आणि अतिरिक्त सुरक्षा ॲड-ऑन्स त्या चॅनेलला उर्वरित नेटवर्कच्या समान मर्यादेत ठेवतात. उपयुक्त मर्यादा म्हणजे संमती. एखादे फील्ड का ठेवले आहे हे जर तुम्ही स्पष्ट करू शकत नसाल, तर ते ठेवू नका.
चार हालचाली ज्या तुम्ही स्वतः मोजू शकता
- एक बेसलाइन सेट करा. भेट देणाऱ्यांची संख्या मोजा, आणि कनेक्ट होण्यापूर्वी किती लोक साइन-इन पेज सोडतात ते मोजा. ही जोडी तुमच्या वेन्यूची आहे, इतर ठिकाणच्या बेंचमार्कची नाही.
- बदलांचे मापन करा. नवीन ऍक्सेस पाथ सुरू झाल्यानंतर, तुम्ही नोंदवलेल्या बेसलाइनशी पूर्णतेची आणि पुनरावृत्ती भेटींची तुलना करा.
- फक्त ट्रेस करू शकता तेच गृहीत धरा. मोहीम किंवा साइटमधील बदलाशी पुनरावृत्ती भेट किंवा सर्वेक्षण उत्तर जोडा. ज्याचे कारण जोडता येत नाही ते सोडून द्या.
- ऑपरेशनल वेळेची गणना करा. मॅन्युअल पासवर्ड विनंत्या कमी होणे, रिसेप्शनवर "WiFi बंद आहे" असे कमी कॉल येणे आणि शेअर केलेले की पुन्हा जारी करण्यासाठी कमी तास लागणे हे मार्केटिंग हा उद्देश नसतानाही फायदे आहेत.
हॉस्पिटॅलिटी, रिटेल, आरोग्यसेवा, वाहतूक, कार्यक्रम आणि निवासी ठिकाणांचे यशाचे निकष एकच नसतात. एखाद्या स्टेडियमसाठी सामना असणाऱ्या दिवशी साइन-इन जलद होणे महत्त्वाचे असते. स्टुडंट हाऊसिंगसाठी रहिवासी कॉरिडॉरमध्ये पासवर्ड न शेअर करता कनेक्ट राहणे महत्त्वाचे असते. एखाद्या क्लिनिकसाठी व्हिजिटर ट्रॅफिक क्लिनिकल सिस्टमला कधीही स्पर्श करणार नाही हे प्राथमिक असते, तर फीडबॅक हा दुय्यम फायदा असतो. ही WiFi analytics guide तुम्हाला यापैकी कोणते सिग्नल ठेवण्याची परवानगी आहे हे ठरवण्यात मदत करते.
जर तुम्ही बेसलाइन सांगू शकत नसाल, तर प्रोजेक्ट यशस्वी झाला असा दावा तुम्ही करू शकत नाही.
बिजनेस WiFi सह पुढील पाऊल उचलणे
संपूर्ण इस्टेटऐवजी एका साइटपासून सुरुवात करा. खाली दिलेला क्रम असा आहे जो हवेत कोण आहे हे समजण्यापूर्वी तुम्हाला हार्डवेअर खरेदी करण्यापासून थांबवतो.
या आठवड्यात नेटवर्कची नावे सूचीबद्ध करा. फोनला दिसणारे प्रत्येक नाव लिहून घ्या आणि अतिथी, कर्मचारी आणि उपकरणे वेगळी आहेत की नाही हे नोंदवा. खालील मार्ग सामायिक असल्यास यादीतील नावांना काही अर्थ उरत नाही.
शांत डिव्हाइसेसची यादी करा. प्रिंटर, इंटरनेट-कनेक्ट केलेले टेलिफोन, बिल्डिंग-एंट्री सिस्टीम आणि रूम-बुकिंग पॅनेल बऱ्याचदा बिझनेस WiFi वर असतात आणि बहुधा ते सुविधा किंवा पुरवठादाराच्या मालकीचे असतात. २०२५ मध्ये प्रकाशित झालेल्या UK Government च्या संशोधनात सामान्यतः वापरल्या जाणाऱ्या एंटरप्राइझ कनेक्टेड डिव्हाइसेसमध्ये गंभीर कमतरता आढळून आल्या, ज्यामध्ये अनऑथेंटिकेटेड रिमोट-कोड-एक्झिक्यूशन त्रुटी, जुने सॉफ्टवेअर, असुरक्षित कॉन्फिगरेशन्स आणि उच्च विशेषाधिकार प्राप्त रूट युझर म्हणून प्रोसेस चालवणारी डिव्हाइसेस यांचा समावेश आहे (research on enterprise connected devices). अधिक मजबूत स्टाफ लॉगिन उघड्या पडलेल्या प्रिंटरचे दुरुस्ती करू शकत नाही.
इंटरनेटचा मार्ग तपासा. ब्रॉडबँड किंवा फिक्स्ड वायरलेस लिंक व्यस्त वेळेचा भार सहन करू शकते याची पुष्टी करा. संपलेल्या लाईनवर एक व्यवस्थित अॅक्सेस लेअर असला तरी संध्याकाळी 5 वाजता लॉबीमध्ये ते अयशस्वी ठरते.
प्रत्येक ग्रुपसाठी साइन-इन मॉडेल मॅच करा. व्यवस्थापित कर्मचारी डिव्हाइसेससाठी प्रमाणपत्रे किंवा डिरेक्टरी साइन-इन. गेस्टसाठी Captive पेज, Passpoint किंवा फेडरेटेड रोमिंग. आधुनिक ऑथेंटिकेशन करू न शकणाऱ्या कोणत्याही गोष्टीसाठी स्वतःचे क्रेडेंशियल असलेला लॉक-डाउन सेगमेंट. जेव्हा एखादा पुरवठादार एखादे युनिट बदलतो, तेव्हा नवीन युनिटला कर्मचाऱ्यांच्या नेटवर्कवर शॉर्टकट न मिळता तोच सेगमेंट वारशाने मिळतो.
एका इमारतीमध्ये पायलट सुरू करा. सर्वाधिक वर्दळ असलेले, किंवा सर्वात महत्त्वाचे ठिकाण निवडा, जसे की पेमेंट क्षेत्र जे अजूनही अभ्यागतांसोबत नेटवर्क शेअर करते. ते सिस्टीममध्ये बदल, पुरवठादाराची भेट आणि डिव्हाइस रिप्लेसमेंट समाविष्ट करण्यासाठी पुरेसा काळ चालवा. त्यानंतर अभ्यागतांचे आयसोलेशन अजूनही कायम आहे का ते तपासा.
पायलट नंतर तुम्ही कशाचे पुनरावलोकन करता
फक्त चार निकालांवर लक्ष केंद्रित करा. व्हिजिटर ट्रॅफिक कोणत्याही अंतर्गत घटकांपर्यंत पोहोचू शकत नाही. नोकरी सोडणाऱ्याचा ॲक्सेस त्याच दिवशी रद्द झाला. तुम्ही निवडलेल्या निकषांनुसार गर्दीचे भाग वापरण्यायोग्य राहिले. साइन-इन पूर्ण होण्याचे प्रमाण तुमच्या स्वतःच्या बेसलाइननुसार सुधारले. जर हे चार निकष योग्य असतील, तर पुढील साइटवर पॅटर्न कॉपी करा. जर ते नसतील, तर स्केल करण्यापूर्वी पायलट प्रोजेक्ट दुरुस्त करा. SSID सूची ही अशी कृती आहे जी तुम्ही आठवडा संपण्यापूर्वी, सर्वाधिक व्हिजिटर्स असलेल्या किंवा तुम्हाला सर्वात जास्त काळजी असलेल्या इमारतीवर पूर्ण करू शकता.
Purple पाहुणे, कर्मचारी आणि मल्टी-टेनंट इमारतींसाठी आयडेंटिटी-बेस्ड WiFi प्रदान करते, ज्यामुळे सामायिक लॉबी पासवर्डच्या ऐवजी तुम्ही सेगमेंट आणि रिव्होक करू शकाल असा ॲक्सेस मिळतो. जर तुमच्या ठिकाणांना वायरलेसला अतिरिक्त सोय न मानता एकाच इन्फ्रास्ट्रक्चरवर गेस्ट जर्नी आणि स्टाफ साइन-इनची आवश्यकता असेल, तर सर्वाधिक गर्दी असलेल्या किंवा सर्वात जास्त सुरक्षेची गरज असलेल्या इमारतीपासून सुरुवात करा. महिन्यांऐवजी काही आठवड्यांत लाइव्ह होण्यासाठी डिझाइन केलेल्या रोलआउटबद्दल चर्चा करण्यासाठी Purple ला भेट द्या.


