Environ 28 % des entreprises britanniques n'ont pas déclaré disposer d'un pare-feu réseau, selon l'enquête Cyber Security Breaches Survey 2025 du gouvernement britannique. Pourtant, posséder un pare-feu ne répond pas à la question opérationnelle la plus complexe : lorsque quelqu'un quitte votre organisation, pouvez-vous prouver que ses accès réseau ont bien pris fin ?
La sécurité dans la gestion de réseau consiste à maintenir la disponibilité des services légitimes tout en contrôlant qui peut y accéder. Pour les équipes en charge des sites et des entreprises, la difficulté ne réside généralement pas dans le cloisonnement des réseaux. Elle consiste à associer l'identité, la révocation des accès et la responsabilité nominative à la réalité du terrain.
Le socle de référence britannique pour la gestion sécurisée des réseaux
Une mesure de sécurité qui existe sur le papier peut s'avérer inopérante sur le terrain. L'enquête gouvernementale constitue tout au plus un tableau de bord de ce que les entreprises britanniques déclarent posséder. La considérer comme une preuve de configuration serait une erreur : un pare-feu peut être déployé alors qu'une règle trop permissive expose toujours une interface de gestion.
Socle de référence des entreprises britanniques pour les contrôles de gestion de réseau
| Contrôle | Signalé par | Ce qu'il limite |
|---|---|---|
| Pare-feu réseau | 72 % des entreprises | Le trafic indésirable franchissant le périmètre |
| Droits d'administrateur restreints | 68 % des entreprises | Les dommages causés par le vol d'identifiants ou l'utilisation abusive interne |
| Sauvegardes cloud sécurisées | 71 % des entreprises | La perte définitive après l'interruption de fichiers ou de services |
| Protection contre les logiciels malveillants à jour | 77 % des entreprises | Les logiciels malveillants connus sur les appareils gérés |
| Aucun pare-feu réseau signalé | Environ 28 % des entreprises | Une plus grande exposition des utilisateurs et du trafic d'administration |
| Aucun accès administrateur restreint signalé | Environ un tiers des entreprises | Un périmètre d'impact plus étendu en cas de privilèges partagés |
Contrôles déclarés et leurs compléments, issus de l'enquête Cyber Security Breaches Survey 2025 du gouvernement britannique. La dernière colonne décrit le rôle que chaque contrôle est censé remplir.
Considérez ce tableau comme un ensemble de tâches distinctes. Un pare-feu détermine quel trafic est autorisé à circuler, et cette décision doit couvrir les connexions entre les systèmes internes ainsi que le trafic entrant en provenance d'Internet. Une route ouverte depuis le réseau WiFi visiteurs vers une page d'administration de contrôleur compromet la séparation que ces réseaux étaient censés garantir.
La restriction des droits d'administrateur remédie à une deuxième défaillance. La personne chargée de vérifier la couverture sans fil un mardi matin a rarement besoin des autorisations nécessaires pour exporter des identifiants, modifier la politique d'authentification ou créer un autre compte administrateur.
Ce que le socle de référence ne garantit pas
Les sauvegardes et la protection contre les programmes malveillants couvrent la récupération et la détection. Une sauvegarde permet de récupérer des fichiers et des services, mais l'équipe doit encore vérifier le bon fonctionnement des configurations restaurées. Les outils antimalware aident à identifier les logiciels malveillants sur les appareils pris en charge, mais ils ne fournissent aucune information sur un téléviseur, un capteur ou le téléphone d'un invité non géré qui n'a jamais été enrôlé.
Le tableau d'évaluation se contente d'enregistrer la présence de ces éléments. Aucune des lignes n'indique qui maintient le contrôle, quand il a été testé pour la dernière fois ou avec quelle rapidité les accès d'une personne pourraient être révoqués. Les travaux physiques en sont également exclus : lors d'une construction ou d'un réaménagement, les équipes coordonnant une nouvelle connexion de site peuvent collaborer avec des partenaires de construction tels que Southern Tier Resources et ses spécialistes du déploiement haut débit sur de nouveaux sites pour le câblage et les circuits, tandis que l'authentification, l'administration et l'escalade des incidents demeurent du ressort de l'équipe réseau.
Règle pratique : ne marquez un contrôle comme vérifié que si une personne est en mesure d'expliquer ce qu'il bloque, qui en assure la maintenance et comment vous savez qu'il fonctionne toujours.
Avant de changer de produit, évaluez votre propre parc par rapport au tableau. Pour chaque ligne, consignez le contrôle, son responsable désigné, la preuve du test le plus récent ainsi que toute exception. Un contrôle manquant exige une intervention. Un contrôle déployé sans opérateur responsable exige tout autant d'attention.
Traitez chaque réseau comme un environnement hostile
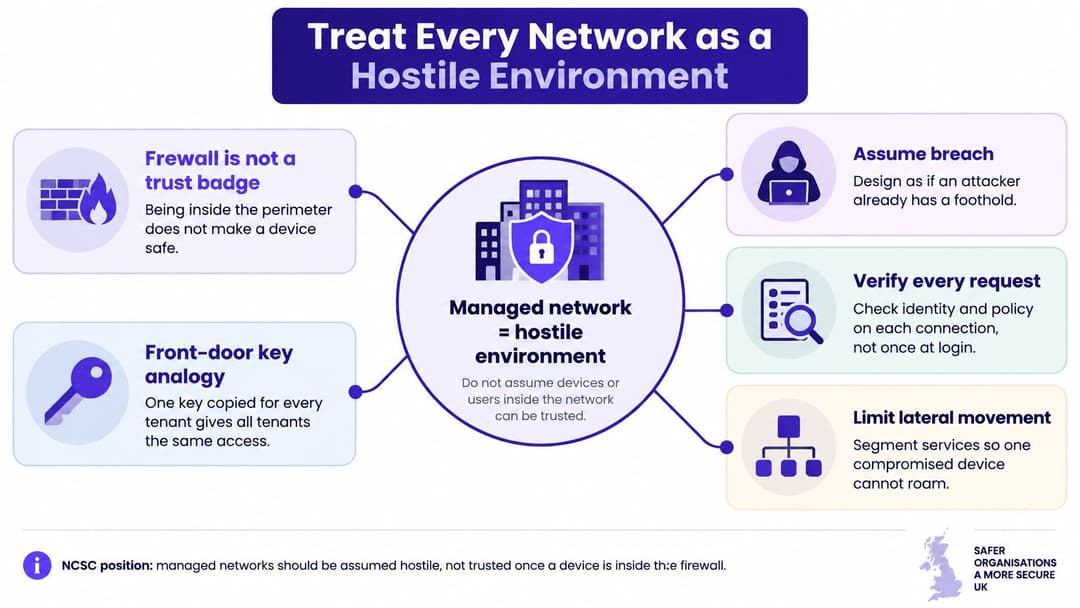
Un bâtiment dont la clé de la porte d'entrée est dupliquée pour chaque sous-traitant présente une faille bien connue : personne ne peut révoquer la copie d'une seule personne. Un système de badges offre un meilleur modèle, car chaque badge peut porter des autorisations différentes et cesser de fonctionner dès le départ de son titulaire.
Les principes fondamentaux de sécurité des réseaux du National Cyber Security Centre recommandent de traiter les réseaux comme des environnements hostiles plutôt que de présumer que les appareils situés à l'intérieur d'un périmètre sont fiables. Dans une approche Zero Trust, les décisions d'accès prennent en compte l'authentification, l'autorisation, l'état de conformité de l'appareil et le niveau de sensibilité de la ressource demandée.
Séparer les utilisateurs de leurs destinations autorisées
Prenons l'exemple d'un hôtel où un prestataire de maintenance doit accéder à un régulateur de chauffage. Se connecter au WiFi du bâtiment ne devrait pas lui donner accès aux réservations, aux paiements ou aux dossiers du personnel. La question pertinente n'est pas de savoir si le prestataire dispose du mot de passe, mais si cette personne, avec cet appareil, peut accéder à ce service maintenant.
Organisez le trafic selon les rôles opérationnels :
- Invités : autorisez les services dont les visiteurs ont besoin sans ouvrir d'accès aux systèmes de l'entreprise.
- Personnel : adaptez les accès aux responsabilités professionnelles et aux appareils utilisés pour le travail.
- Systèmes opérationnels : autorisez des connexions documentées pour les commandes de bâtiment, les capteurs et les équipements spécialisés.
- Locataires ou résidents : offrez une connectivité privée sans exposer les occupants voisins.
Un VLAN, ou réseau local virtuel, crée une frontière logique pour le trafic. Il n'applique pas automatiquement une politique de sécurité efficace. Les administrateurs doivent également maîtriser les routes entre ces frontières.
Rendre la confiance conditionnelle
L'authentification établit une identité. L'autorisation détermine ce que cette identité peut faire. Un compte collaborateur valide ne devrait donc pas autoriser automatiquement un ordinateur portable personnel à administrer le contrôleur sans fil.
Associez les politiques de sécurité à des personnes ou des appareils vérifiés plutôt qu'à une phrase secrète inscrite sur un tableau blanc. Lorsque le contrôle d'intégrité des appareils est disponible, déterminez ce qu'il advient d'un appareil non conforme. Un accès restreint aux services de remédiation peut s'avérer plus judicieux que de priver l'utilisateur de tout moyen de résoudre le problème.
Un arbitrage s'impose : un renforcement de la vérification exige des informations d'identité fiables et un processus d'intégration fluide. Si les utilisateurs légitimes ne peuvent pas se connecter, les équipes risquent de créer des exceptions informelles qui affaiblissent l'architecture globale.
Se trouver derrière le pare-feu est un emplacement, pas une preuve de confiance.
Surveillez le comportement des utilisateurs, des appareils et des services par rapport aux autorisations que vous avez définies. Dans l'hôtellerie, la santé, le retail, les transports et les résidences, les téléphones non gérés et les équipements connectés ne doivent pas hériter des privilèges des appareils d'entreprise simplement parce qu'ils partagent des points d'accès.
Examinez vos SSID, les noms de réseau WiFi que voient les utilisateurs, ainsi que leurs VLAN sous-jacents. Identifiez ceux qui fonctionnent encore comme un double de clé de porte d'entrée.
Perturbations en cas de panne des fichiers et services Access
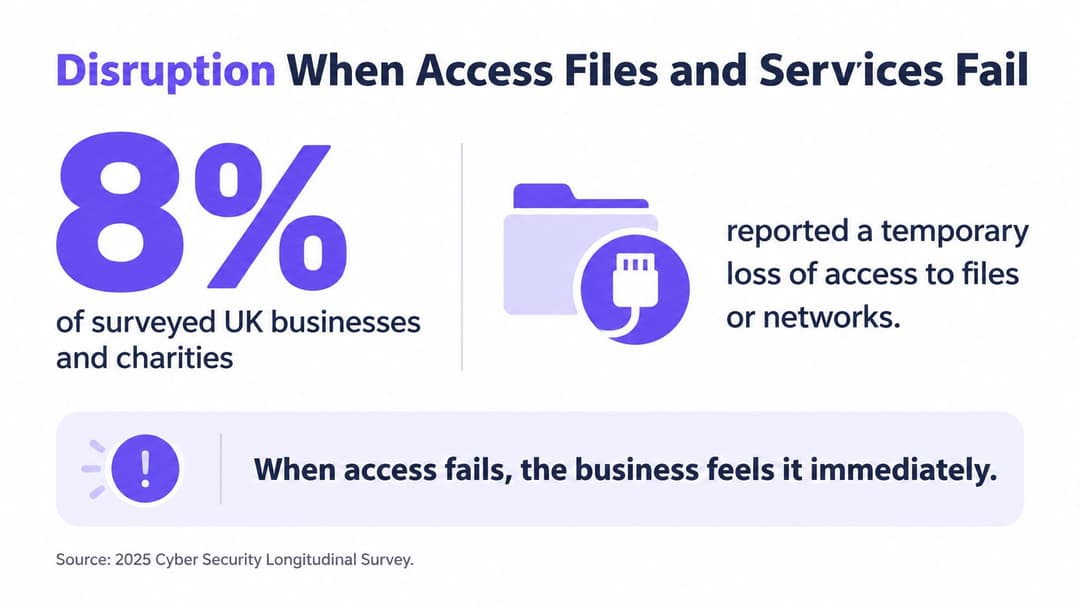
Parmi les entreprises et associations caritatives britanniques interrogées, 8 % ont signalé une perte temporaire d'accès aux fichiers ou aux réseaux à la suite d'un incident cyber ; 5 % des entreprises ont signalé que des sites web, applications ou services en ligne ont été interrompus ou ralentis, et 6 % ont signalé avoir perdu l'accès à des services tiers, selon la Cyber Security Longitudinal Survey publiée en 2025.
Il s'agit de modes de défaillance différents, et non de mesures interchangeables d'une fuite de données. Une équipe peut très bien éviter toute fuite avérée de données tout en se trouvant dans l'incapacité d'encaisser des paiements, de consulter des réservations ou de mettre à jour des dossiers médicaux.
Suivre les dépendances de service
Supposons que la connexion Internet d'un établissement fonctionne, mais que les employés ne puissent pas s'authentifier. Du point de vue du tableau de bord réseau, les points d'accès semblent opérationnels. Depuis la réception, le service est indisponible car le personnel ne peut pas accéder au système de réservation.
Cartographiez chaque flux de travail important à travers ses dépendances : l'appareil, la connexion sans fil, le service d'authentification, la résolution de noms, l'application et le fournisseur externe. Cela aide l'intervenant à distinguer un problème d'accès d'une panne d'application avant d'effectuer des modifications perturbatrices.
Pour la planification de l'authentification, la vue d'ensemble RADIUS-as-a-Service fournit un contexte utile pour évaluer un modèle d'authentification hébergé. Comparez ce modèle à vos dépendances de connectivité et à vos exigences de reprise d'activité, plutôt que de supposer que le déplacement d'un composant élimine tout risque de panne.
Déterminez ce qui doit être maintenu en cas de panne
La planification de la continuité commence par des questions opérationnelles, et non par une liste d'équipements de secours. La réception peut-elle enregistrer les clients qui arrivent en toute sécurité ? Le personnel autorisé peut-il récupérer les informations essentielles ? Qui approuve une solution de contournement temporaire, et comment les dossiers seront-ils rapprochés par la suite ?
- Perte d'accès aux fichiers ou au réseau : identifiez les copies de restauration exploitables et documentez l'ordre dans lequel les services doivent être rétablis.
- Ralentissement des services publics : convenez de la façon dont le personnel distinguera une performance dégradée d'une panne totale et communiquera avec les clients.
- Indisponibilité des plateformes fournisseurs : consignez les contacts d'assistance, les alternatives locales et la décision commerciale requise pour les activer.
Testez ces dispositifs sans contourner la sécurité par facilité. Un compte administrateur partagé d'urgence peut certes rétablir l'accès, mais il ouvre aussi une brèche intraçable vers des systèmes sensibles.
La disponibilité a autant d'importance que la confidentialité et l'intégrité. Le véritable objectif n'est pas d'avoir un réseau qui repousse les attaquants, mais une organisation capable de poursuivre ses activités essentielles et de rétablir ses opérations normales en toute sécurité.
Modèles d'accès : des clés partagées à la gestion des identités
Choisissez un modèle d'accès en vous demandant comment une personne perd ses autorisations, et pas seulement avec quelle facilité elle se connecte. La démonstration d'intégration met rarement en évidence la vulnérabilité la plus coûteuse : supprimer un utilisateur sur le départ sans interrompre tous les autres.
Modèles de contrôle d'accès au réseau et modalités de révocation des accès
| Modèle d'accès | Manière dont la confiance est prouvée | Manière dont l'accès est révoqué | Cas d'usage idéal |
|---|---|---|---|
| Clé prépartagée partagée | Une phrase secrète utilisée par de nombreuses personnes | Renouveler la clé pour chaque appareil, ce qui est souvent retardé | Une équipe très restreinte et fermée, jamais pour les invités ou locataires |
| Portail captif sur WiFi ouvert | Une connexion web après l'association de l'appareil | Désactiver le compte, alors que la liaison radio peut rester non chiffrée | Courtes visites d'invités uniquement si le chiffrement est ajouté |
| WPA2 ou WPA3-Enterprise avec 802.1X | Vérification par utilisateur ou par appareil via RADIUS | Désactiver le compte d'annuaire afin que la prochaine authentification échoue | Personnel et appareils d'entreprise gérés |
| EAP-TLS basé sur des certificats | Un certificat d'appareil géré, aucune phrase secrète partagée | Révoquer le certificat ou l'objet d'annuaire et appliquer ce statut lors de l'authentification | Employés et appareils inscrits au MDM |
| Clé unique par appareil ou locataire | Une clé prépartagée avec isolation des autres clés | Supprimer cette clé unique et interrompre les sessions associées lorsque cela est pris en charge | IoT, consoles, téléviseurs et résidents ne pouvant pas utiliser 802.1X |
Ne confondez pas page de connexion et chiffrement
Un portail captif est une page web servant à autoriser ou identifier les visiteurs. À lui seul, il ne chiffre pas la liaison sans fil et ne prouve pas qu'un point d'accès au nom similaire appartient bien à l'établissement. Le chiffrement applicatif reste essentiel, mais il ne remplace pas le choix d'une méthode de sécurité sans fil adaptée.
Une clé prépartagée commune est facile à diffuser, mais complexe à révoquer. Elle n'est pas adaptée lorsque les personnes arrivent et partent de manière autonome, ou lorsque le même identifiant conférerait des accès équivalents aux visiteurs et aux collaborateurs.
Avec 802.1X, le réseau vérifie un utilisateur ou un appareil via un service d'authentification, généralement RADIUS. Les administrateurs doivent configurer les appareils pour valider correctement le serveur d'authentification ; sinon, les utilisateurs pourraient être amenés à faire confiance à un imposteur.
Anticipez les sessions actives et les appareils atypiques
Désactiver un compte ne déconnecte pas forcément un appareil déjà en ligne. Configurez la réauthentification et, lorsque cela est pris en charge, le changement d'autorisation ou l'interruption de session. Testez l'intégralité de la procédure de révocation directement sur le contrôleur, plutôt que de supposer qu'une modification dans l'annuaire se répercute immédiatement sur chaque session.
EAP-TLS utilise des certificats pour l'authentification. Cela élimine la distribution de mots de passe partagés, mais nécessite la gestion de l'inscription, du renouvellement et de la révocation des certificats. La gestion des terminaux mobiles (MDM) peut aider à gérer ces identifiants sur les équipements inscrits.
Des clés uniques, souvent appelées iPSK ou xPSK, permettent de prendre en charge les appareils ne pouvant pas effectuer d'authentification d'entreprise. L'isolation nécessite néanmoins une configuration explicite, notamment pour déterminer si le téléphone d'un résident peut détecter son propre téléviseur sans détecter celui de son voisin.
La discipline plus large du contrôle d'accès s'applique également aux systèmes de documents sensibles. Les conseils de sécurité pour les data rooms de Bizbe, de Bizbe, Inc., offrent un parallèle utile pour appréhender les autorisations au-delà de la connexion initiale.
Appliquez les principes de réseau basé sur l'identité pour associer les décisions d'accès aux mouvements d'entrées, mutations et sorties du personnel. Choisissez un modèle pour chaque classe de trafic, et non un compromis unique pour l'ensemble du bâtiment.
Mesures de protection à déployer sur un réseau géré
Le NCSC a indiqué avoir traité 429 cyberincidents au cours des douze mois précédant août 2025, dont 204 incidents d'importance nationale, dans son Rapport annuel 2025. Ce volume de dossiers renforce la nécessité d'enquêter sur les utilisations abusives tout en cherchant à les prévenir.
Traduisez ce travail en tâches opérationnelles assignées. Un bon de commande ne prouve pas qu'une mesure de sécurité est opérationnelle.
Définir la routine d'exploitation
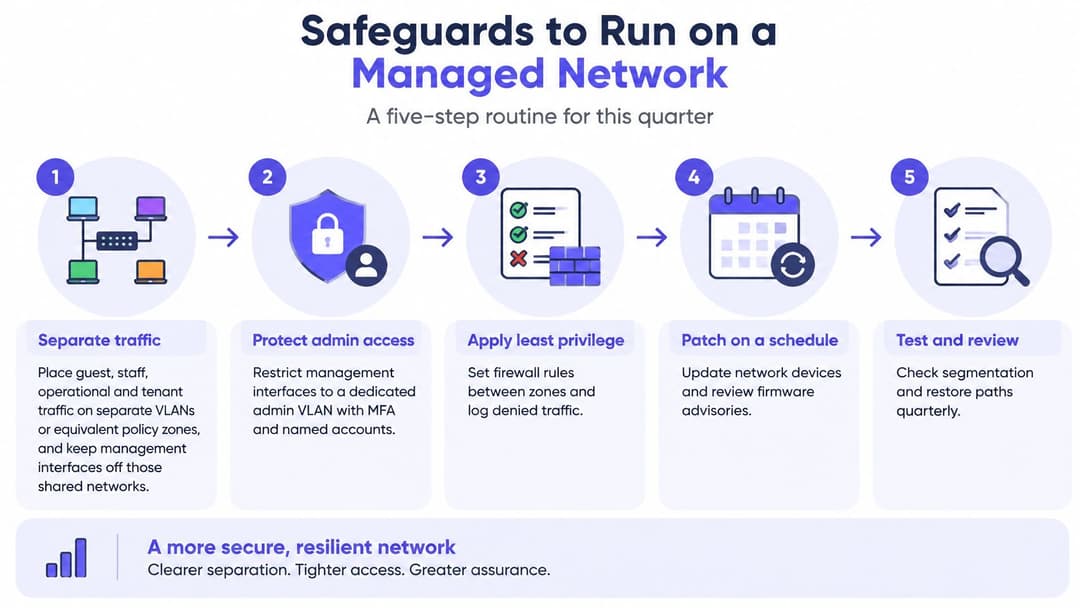
Séparez délibérément les flux de trafic. Isolez le trafic des invités, du personnel, des opérations et des locataires dans des VLAN ou des zones de politiques équivalentes. Conservez les interfaces de gestion sur un réseau d'administration restreint, puis testez les connexions interdites depuis un appareil invité standard.
Remplacez les identifiants d'entreprise partagés. Appliquez le modèle d'accès basé sur l'identité sélectionné aux zones hébergeant les systèmes stratégiques. Pilotez l'enrôlement et la révocation avant de migrer les équipements essentiels aux activités commerciales ou aux soins.
Limitez l'administration aux personnes désignées. Utilisez des comptes d'administrateur nominatifs et l'authentification multifacteur lorsque cela est possible. L'accès des prestataires doit être approuvé pour une mission précise et révoqué dès la fin de l'intervention.
Maintenez à jour les logiciels réseau et les configurations. Définissez un cycle de déploiement des correctifs pour les contrôleurs, points d'accès et services d'authentification, complété par une procédure d'urgence pour les vulnérabilités critiques. Consignez les exceptions, les mesures de sécurité compensatoires et l'identité des personnes acceptant le risque opérationnel.
Collectez des éléments probants utiles. Conservez les sources ci-dessous dans un emplacement centralisé et indexé. Synchronisez les horloges de tous les équipements pour permettre aux équipes d'intervention de reconstituer la chronologie des événements sur l'ensemble des systèmes.
Protégez et exploitez les journaux d'événements. Séparez dans la mesure du possible l'administration des journaux de l'administration réseau courante. Configurez des alertes en cas d'authentification anormale ou de tentative de mouvement entre zones internes, et désignez une personne chargée des investigations.
Répétez les procédures d'escalade. Désignez les responsables qui contacteront le fournisseur d'accès, la banque et l'assureur le moment venu. Conservez leurs coordonnées dans un lieu accessible même en cas d'indisponibilité de la plateforme collaborative habituelle.
Validez la reprise d'activité. Testez la restauration des configurations et des services essentiels. Tenez à jour une documentation sur les dépendances aux fournisseurs tiers expliquant les impacts opérationnels en cas d'interruption d'une plateforme externe.
Conservez des preuves capables d'apporter des réponses
Journaux qu'une équipe réseau devrait pouvoir analyser
| Source du journal | Éléments à conserver | Activités malveillantes détectables |
|---|---|---|
| Événements d'authentification | Utilisateur, appareil, horodatage, succès ou échec | Attaques par pulvérisation de mots de passe (password spraying) et identifiants volés |
| Actions d'administration | Auteur et date de modification des politiques | Comptes d'administrateur compromis et abus internes |
| DHCP et DNS | Baux d'adresses et requêtes de noms | Appareils inconnus et requêtes suspectes |
| Décisions du pare-feu | Autorisations et blocages par segment | Scans et tentatives de franchissement de zones |
| Événements des contrôleurs sans fil | Associations, itinérance (roaming) et type de clé | SSID inattendus et points d'accès non autorisés (rogue) lorsque la surveillance sans fil le permet |
| Trafic est-ouest | Flux entre segments internes | Mouvement latéral après l'intrusion initiale |
Définissez les durées de conservation en fonction des besoins d'investigation, des obligations de confidentialité et des capacités de stockage. Tout collecter indéfiniment ne remplace pas la capacité à savoir à quelle question chaque journal permet de répondre.
La planification des accès physiques exige la même attention portée aux exceptions. Le guide de Fitness GM pour sécuriser votre salle de sport 24/7 fournit un éclairage pertinent pour les sites sans personnel, où le contrôle d'accès aux portes et aux réseaux nécessite des procédures coordonnées mais distinctes.
Contrôle opérationnel : attribuez à chaque mesure de sécurité un responsable, un emplacement pour les preuves et une prochaine date de révision. Ne la considérez pas comme appliquée simplement parce qu'une fonctionnalité existe.
Application concrète de ces règles sur des sites réels
Hôtellerie et secteur de la santé
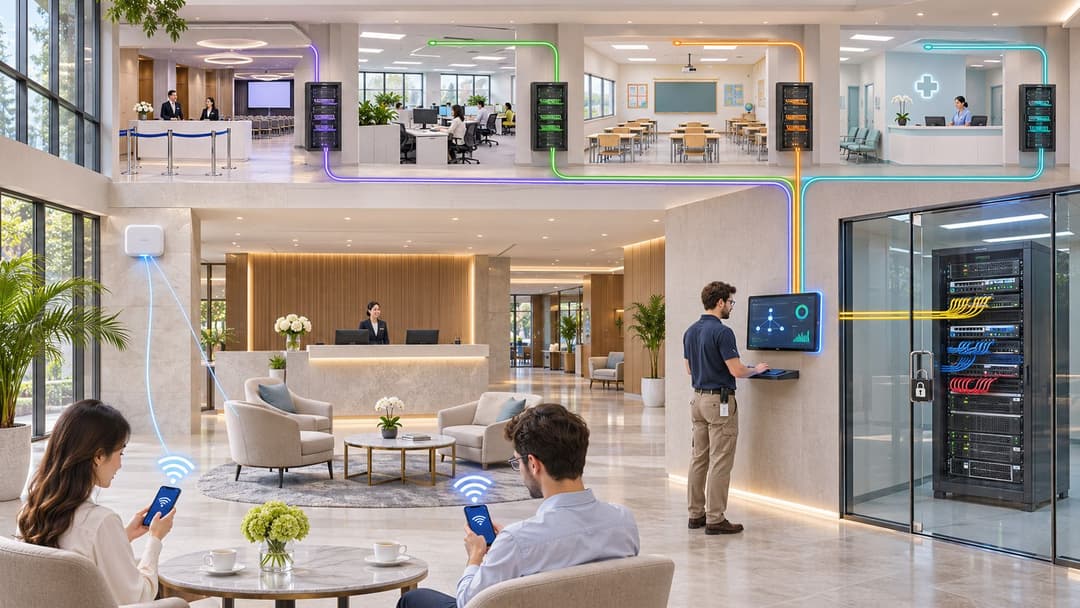
Dans un hôtel, un réceptionniste saisonnier termine son contrat tandis que les clients continuent d'arriver. Ses identifiants professionnels doivent cesser de fonctionner sans contraindre la réception à reconnecter tous les appareils du back-office ; les téléphones des clients doivent rester cantonnés à un accès Internet exclusif, séparé des systèmes de gestion hôtelière et de paiement.
Dans un hôpital, un visiteur regarde une vidéo en streaming pendant qu'une équipe soignante consulte des dossiers patients. L'accès des visiteurs ne doit en aucun cas offrir de passerelle vers les réseaux cliniques, et tout appareil médical incompatible avec l'authentification d'entreprise doit faire l'objet d'une exception documentée, disposer de ses propres identifiants et de destinations strictement restreintes.
Il s'agit d'environnements d'exploitation distincts, mais tous deux nécessitent des modifications d'accès qui n'interrompent pas les utilisateurs non concernés. Évitez d'utiliser un SSID réservé au personnel comme solution par défaut pour des équipements que personne n'a classifiés.
Boutiques, résidences et prestataires temporaires
Dans le commerce de détail, un client se connecte à proximité d'un terminal de paiement pendant qu'un employé utilise un terminal portable pour la gestion des stocks. Le client a besoin d'un accès invité chiffré, sans visibilité sur le réseau des caisses ; le terminal portable n'a besoin que des services métier requis pour sa tâche.
Dans les résidences étudiantes ou les logements locatifs dédiés, un résident souhaite pouvoir contrôler son téléviseur et sa console depuis son téléphone. Son réseau privé doit permettre cette interaction sans exposer les appareils d'un logement voisin, et son départ doit mettre fin à ses accès sans perturber le reste du bâtiment.
Pour un prestataire externe, un ticket de maintenance d'ingénieur définit un périmètre strict et un terme précis. Fermez la session d'accès à distance et supprimez les autorisations associées dès que l'intervention prend fin, plutôt que de laisser le compte d'un fournisseur actif au seul motif que sa règle de pare-feu semble inoffensive.
Pour un autre type d'établissement, l'étude de cas du conseil municipal de Newcastle constitue une référence précieuse lorsqu'il s'agit d'envisager une connectivité ouverte au public. Considérez toute étude de cas comme un éclairage contextuel et non comme un modèle de configuration prêt à l'emploi : vos dépendances applicatives et vos routes autorisées requièrent toujours une vérification locale.
Demandez à votre équipe quels SSID actifs mélangent actuellement ces rôles. Un nom WiFi reconnaissable ne prouve pas que les utilisateurs associés disposent d'autorisations adéquatement distinctes.
Désignez un responsable avant d'ajouter un nouvel outil
L'enquête Cyber Security Breaches Survey 2025 a révélé que 81 % des entreprises britanniques avaient mis en place au moins trois contrôles techniques spécifiés, mais 43 % ont tout de même signalé une violation ou une attaque au cours des douze mois précédents. Posséder l'équipement et l'exploiter correctement sont deux choses différentes.
Un bâtiment peut avoir une serrure sur chaque porte tout en restant accessible à quiconque possède une ancienne clé. Les réseaux présentent les mêmes faiblesses. Les pare-feu, les VLAN et les SSID distincts déterminent ce que le trafic a le droit de faire, mais une identité obsolète traverse l'ensemble de ces barrières. L'enquête ne permet pas d'établir quel contrôle précis a échoué lors d'un incident donné, mais elle démontre clairement que l'achat d'outils ne suffit pas, à lui seul, à garantir une gestion effective des accès.
Exigez des preuves, pas de simples garanties
Désignez un responsable habilité capable de répondre à la question pragmatique du conseil d'administration : les privilèges réseau correspondent-ils toujours au statut de l'employé, aux contrats des fournisseurs et aux besoins opérationnels ? Cette personne doit disposer de l'autorité nécessaire pour clore les exceptions et révoquer directement les accès. Gérer une feuille de calcul est une tout autre tâche.
Le véritable test réside dans les preuves fournies sur demande, et non dans des garanties verbales au moment du renouvellement. Les preuves utiles comprennent :
- Registres des arrivées, mouvements et départs : Indiquez quand les autorisations ont été accordées, modifiées et révoquées, y compris le résultat d'un test de révocation. Si les identifiants d'un ancien collaborateur permettent toujours de s'authentifier une semaine après son départ, le processus a été exécuté mais son résultat a échoué.
- Un inventaire des exceptions : Enregistrez les routes de pare-feu inhabituelles, les configurations WiFi et les appareils non pris en charge, chacun étant assorti d'une justification professionnelle désignée et d'une date de révision.
- Contrôles lors du départ des fournisseurs : Confirmez la suppression des comptes, des clés, des autorisations d'accès à distance et des sessions actives à la fin des contrats.
Un schéma de séparation réseau ne sert à rien si des identités obsolètes conservent des accès de part et d'autre. La segmentation dresse les murs ; l'identité détermine qui détient les clés.
Pour les équipes souhaitant déployer un WiFi du personnel basé sur l'identité sans mettre en place leur propre infrastructure à clés publiques, le WiFi du personnel de Purple intègre les appareils des collaborateurs à l'aide de certificats EAP-TLS gérés sur les points d'accès déjà déployés par l'entreprise, évitant ainsi d'avoir à renouveler une phrase secrète partagée. Purple gère le RADIUS cloud qui remplace FreeRADIUS ou Windows NPS, supprimant ainsi les serveurs d'authentification sur site nécessitant correctifs et basculement, et offrant une sécurité WiFi de niveau entreprise pour les collaborateurs, sans la complexité d'un NAC.
Désignez d'abord le responsable de l'obligation de rendre compte. Associez ensuite chaque SSID actif à un modèle d'accès, à un mécanisme de révocation et aux preuves que ce mécanisme fonctionne. Ajouter un nouvel outil avant d'avoir établi cette cartographie génère un nouveau tableau de bord plutôt qu'une solution.
Purple propose un WiFi invité, personnel et multi-locataire WiFi articulé autour d'identités appropriées plutôt que d'un mot de passe partagé à l'échelle d'un bâtiment. Rendez-vous sur Purple pour échanger au sujet de vos points d'accès existants, de l'intégration des annuaires et des procédures de révocation que votre équipe doit vérifier.