Circa il 28% delle aziende del Regno Unito non ha dichiarato di disporre di un firewall di rete, secondo la Cyber Security Breaches Survey 2025 del governo britannico. Tuttavia, il possesso di un firewall non risponde al quesito operativo più complesso: quando una persona lascia la Sua organizzazione, è in grado di dimostrare che il suo accesso alla rete è stato revocato?
Garantire la sicurezza nella gestione della rete significa mantenere disponibili i servizi legittimi controllando, al contempo, chi può accedervi. Per i team che gestiscono strutture ed enterprise, la parte complessa di solito non è disegnare reti separate, bensì collegare l'identità, la revoca degli accessi e le responsabilità specifiche a ciò che accade sul posto.
La baseline del Regno Unito per la gestione sicura della rete
Un controllo che esiste solo sulla carta può comunque fallire nella pratica. L'indagine governativa funziona al meglio come riepilogo di quanto dichiarato dalle aziende del Regno Unito. Considerarla una prova dell'effettiva configurazione sarebbe un errore: un firewall può essere installato, ma una regola eccessivamente permissiva può continuare a esporre un'interfaccia di gestione.
Baseline aziendale del Regno Unito per i controlli di gestione della rete
| Controllo | Segnalato da | Cosa limita |
|---|---|---|
| Firewall di rete | 72% delle aziende | Traffico indesiderato che attraversa il perimetro |
| Diritti di amministratore limitati | 68% delle aziende | Danni causati da credenziali sottratte o uso improprio interno |
| Backup sicuri nel cloud | 71% delle aziende | Perdita permanente a seguito dell'interruzione di file o servizi |
| Protezione antimalware aggiornata | 77% delle aziende | Software dannoso noto sui dispositivi gestiti |
| Nessun firewall di rete segnalato | Circa il 28% delle aziende | Esposizione più ampia degli utenti e del traffico di gestione |
| Nessun accesso amministrativo limitato segnalato | Circa un terzo delle aziende | Un raggio d'azione più ampio derivante da privilegi condivisi |
Controlli segnalati e relativi complementi, tratti dal Cyber Security Breaches Survey 2025 del governo britannico. L'ultima colonna descrive la funzione che ciascun controllo dovrebbe svolgere.
Consideri la tabella come un insieme di compiti distinti. Un firewall stabilisce quale traffico può transitare e tale decisione deve riguardare sia le connessioni tra sistemi interni sia il traffico proveniente da Internet. Un percorso aperto da WiFi per i visitatori alla pagina di amministrazione di un controller vanifica la separazione che tali reti dovevano garantire.
I diritti di amministratore limitati rispondono a una seconda criticità. Chi controlla la copertura wireless il martedì mattina ha raramente bisogno dell'autorizzazione per esportare credenziali, riscrivere i criteri di autenticazione o creare un altro account amministratore.
Cosa non dimostra la baseline
I backup e la protezione dal malware riguardano il ripristino e il rilevamento. Un backup consente di recuperare file e servizi, ma il team deve comunque verificare se le configurazioni ripristinate funzionano. Gli strumenti antimalware aiutano a identificare i software dannosi sui dispositivi supportati, ma non offrono alcuna visibilità su un televisore, un sensore o un telefono ospite non gestito che non è mai stato registrato.
La scheda di valutazione registra esclusivamente la presenza. Nessuna delle righe mostra chi gestisce il controllo, quando è stato testato l'ultima volta o con quale rapidità sia possibile revocare l'accesso di una persona. Anche il lavoro fisico ne resta escluso: durante una costruzione o una ristrutturazione, i team che coordinano la connessione di una nuova sede possono collaborare con partner edili come Southern Tier Resources e i suoi specialisti di infrastrutture a banda larga greenfield per il cablaggio e i circuiti, mentre l'autenticazione, l'amministrazione e l'escalation degli incidenti rimangono decisioni di competenza del team di rete.
Regola pratica: Contrasto un controllo come verificato solo quando qualcuno è in grado di dimostrare che cosa blocca, chi se ne occupa e come accertarsi che continui a funzionare.
Prima di cambiare prodotti, mappi la Sua infrastruttura rispetto alla tabella. Per ogni riga, registri il controllo, il relativo responsabile designato, la prova di test più recente e qualsiasi eccezione. Un controllo mancante richiede un intervento. Un controllo implementato senza un operatore responsabile richiede altrettanta attenzione.
Trattare ogni rete come un ambiente ostile
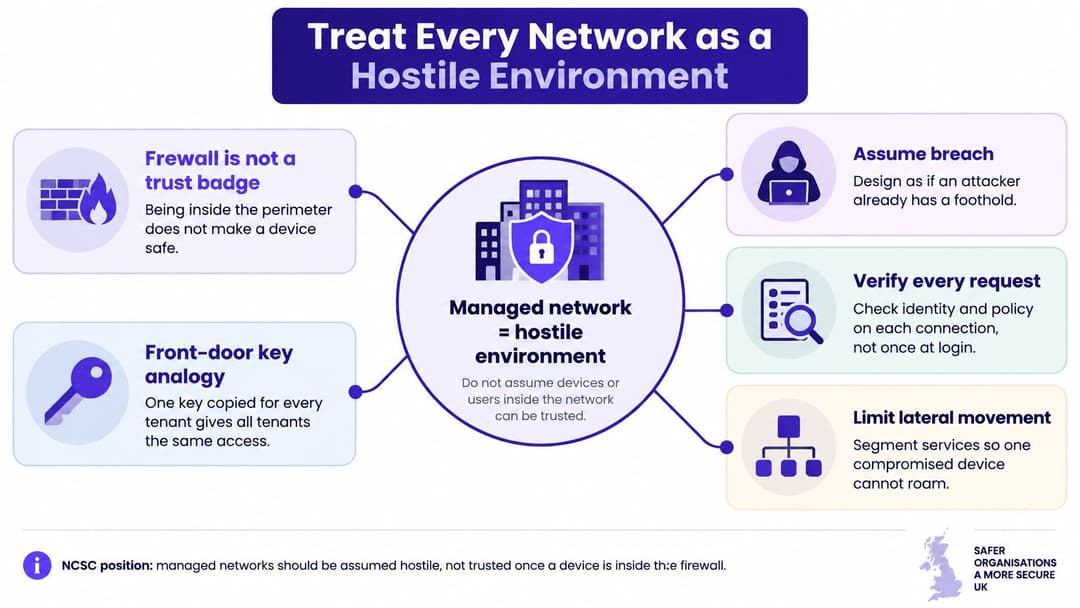
Un edificio con una chiave della porta d'ingresso duplicata per ogni fornitore presenta un punto debole ben noto: nessuno può ritirare la copia di una sola persona. Un sistema basato su badge offre un modello migliore perché ogni badge può includere autorizzazioni diverse e smettere di funzionare quando il titolare se ne va.
I principi fondamentali di sicurezza di rete del National Cyber Security Centre raccomandano di trattare le reti come ambienti ostili anziché presumere che i dispositivi all'interno di un perimetro siano affidabili. In un approccio zero-trust, le decisioni relative all'accesso prendono in considerazione l'autenticazione, l'autorizzazione, lo stato di integrità del dispositivo e la riservatezza della risorsa richiesta.
Separare le persone dalle loro destinazioni consentite
Si consideri un hotel in cui un tecnico della manutenzione deve accedere a un regolatore del riscaldamento. La connessione alla rete dell'edificio WiFi non dovrebbe garantire anche l'accesso alle prenotazioni, ai pagamenti o ai dati del personale. La domanda utile non è se il tecnico conosca la password, ma se questa persona, utilizzando questo dispositivo, sia autorizzata ad accedere a questo servizio in questo momento.
Organizzare il traffico in base ai ruoli operativi:
- Ospiti: Consentire i servizi necessari ai visitatori senza fornire una via d'accesso ai sistemi aziendali.
- Personale: Associare l'accesso alle responsabilità lavorative e ai dispositivi utilizzati per il lavoro.
- Sistemi operativi: Autorizzare connessioni documentate per i controlli dell'edificio, i sensori e le apparecchiature specialistiche.
- Locatari o residenti: Fornire connettività privata senza esporre gli occupanti limitrofi.
Una VLAN, o virtual local area network, crea un confine logico del traffico. Non applica automaticamente criteri di sicurezza efficaci. Gli amministratori devono inoltre controllare i percorsi di instradamento tra tali confini.
Rendere la fiducia condizionale
L'autenticazione stabilisce un'identità. L'autorizzazione stabilisce le azioni consentite a tale identità. Un account dipendente valido, di conseguenza, non dovrebbe autorizzare automaticamente un laptop personale ad amministrare il controller wireless.
Colleghi i criteri a persone o dispositivi verificati, anziché a una passphrase scritta su una lavagna. Quando sono disponibili controlli dello stato di conformità dei dispositivi, stabilisca cosa accade se un dispositivo non è conforme. Consentire un accesso limitato ai servizi di risoluzione può essere più pratico rispetto a lasciare l'utente privo di strumenti per risolvere il problema.
Esiste un compromesso: una verifica più rigorosa richiede informazioni sull'identità affidabili e un processo di onboarding praticabile. Se gli utenti legittimi non riescono a connettersi, il personale potrebbe creare eccezioni informali che comprometterebbero l'intero impianto di sicurezza.
Trovarsi all'interno del firewall è una posizione, non una prova di affidabilità.
Monitorare il comportamento di utenti, dispositivi e servizi rispetto alle autorizzazioni definite. Nelle strutture ricettive, sanitarie, retail, di trasporto e residenziali, i telefoni non gestiti e le apparecchiature connesse non devono ereditare i privilegi dei dispositivi aziendali solo perché condividono gli access point.
Verifichi i Suoi SSID, i nomi WiFi visualizzati dagli utenti, insieme alle VLAN sottostanti. Identifichi quali continuano a comportarsi come una copia della chiave della porta d'ingresso.
Disservizi in caso di guasto ai file e ai servizi di accesso
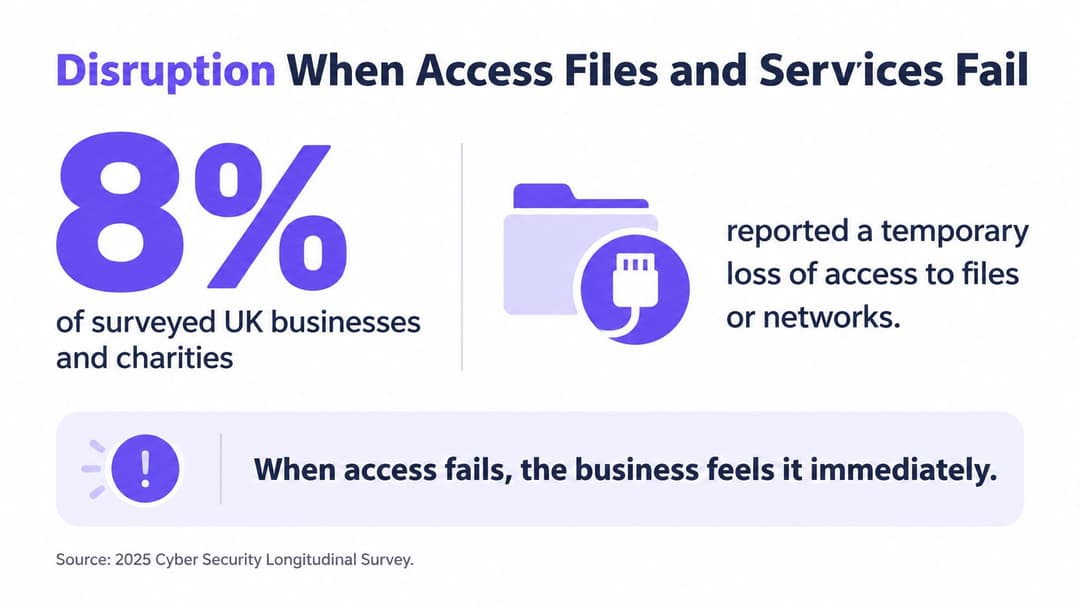
Tra le aziende e gli enti di beneficenza del Regno Unito intervistati, l'8% ha segnalato una perdita temporanea dell'accesso a file o reti a seguito di un incidente informatico; il 5% delle aziende ha segnalato l'interruzione o il rallentamento di siti web, applicazioni o servizi online e il 6% ha segnalato la perdita dell'accesso a servizi di terze parti, secondo la Cyber Security Longitudinal Survey pubblicata nel 2025.
Si tratta di modalità di guasto differenti, non di metriche intercambiabili per valutare una violazione dei dati. Un team può evitare una fuga di dati accertata e trovarsi comunque nell'impossibilità di elaborare pagamenti, recuperare prenotazioni o aggiornare cartelle cliniche.
Seguire la dipendenza dal servizio
Si consideri il caso in cui la connessione Internet di una sede funzioni, ma i dipendenti non riescano ad autenticarsi. Dal dashboard di rete, gli access point possono sembrare operativi. Dalla reception, il servizio risulta non disponibile perché il personale non riesce ad accedere al sistema di prenotazione.
Mappare ogni flusso di lavoro critico attraverso le sue dipendenze: il dispositivo, la connessione wireless, il servizio di autenticazione, la risoluzione dei nomi, l'applicazione e il fornitore esterno. Ciò consente a chi interviene di distinguere un problema di accesso da un'interruzione dell'applicazione prima di apportare modifiche che causino disservizi.
Per la pianificazione dell'autenticazione, la panoramica su RADIUS-as-a-Service fornisce il contesto utile per valutare un modello di autenticazione in hosting. Confronti tale modello con le Sue dipendenze di connettività e i requisiti di ripristino, anziché presumere che lo spostamento di un componente elimini qualsiasi potenziale guasto.
Stabilire cosa debba continuare a funzionare durante un'interruzione
La pianificazione della continuità operativa inizia con domande operative, non con un elenco di apparecchiature di scorta. La reception è in grado di registrare gli ospiti in arrivo in sicurezza? Il personale autorizzato può recuperare le informazioni essenziali? Chi approva una soluzione temporanea e come verranno riconciliati i registri in seguito?
- Perdita dell'accesso a file o reti: Identificare copie di ripristino utilizzabili e documentare l'ordine in cui i servizi devono essere ripristinati.
- Rallentamento dei servizi pubblici: Concordare le modalità con cui il personale distinguerà il degrado delle prestazioni da un guasto totale e le comunicazioni con i clienti.
- Piattaforme di fornitori non disponibili: Registrare i contatti dell'assistenza, le alternative locali e la decisione aziendale necessaria per attivarle.
Verifichi queste disposizioni senza eludere la sicurezza con leggerezza. Un account di amministratore condiviso per le emergenze potrebbe ripristinare l'accesso, lasciando tuttavia aperto un percorso non tracciabile verso sistemi critici.
La disponibilità è importante quanto la riservatezza e l'integrità. L'obiettivo finale non è disporre di una rete in grado di respingere gli aggressori, bensì di un'organizzazione capace di proseguire le attività essenziali e ripristinare le normali operazioni in totale sicurezza.
Modelli di accesso: dalle chiavi condivise all'identità
Scelga un modello di accesso valutando le modalità di revoca delle autorizzazioni di un utente, non solo la facilità di connessione. La dimostrazione dell'onboarding raramente rivela il punto debole più oneroso: revocare l'accesso a un utente in uscita senza interrompere le attività di tutti gli altri.
Modelli di accesso alla rete e modalità di revoca dell'accesso
| Modello di accesso | Come viene verificata l'affidabilità | Come viene revocato l'accesso | Scelta ideale |
|---|---|---|---|
| Chiave precondivisa condivisa | Un'unica passphrase utilizzata da molte persone | Rotazione della chiave per ciascun dispositivo, operazione spesso rimandata | Un piccolo team chiuso, mai ospiti o tenant |
| Portale captive su rete aperta WiFi | Un accesso web dopo l'associazione del dispositivo | Disattivazione dell'account, mentre la trasmissione radio può rimanere non crittografata | Brevi visite degli ospiti solo in caso di aggiunta della crittografia |
| WPA2 o WPA3-Enterprise con 802.1X | Controllo per utente o per dispositivo tramite RADIUS | Disattivazione dell'account di directory per impedire la successiva autenticazione | Personale e dispositivi aziendali gestiti |
| EAP-TLS basato su certificati | Un certificato di dispositivo gestito, nessuna passphrase condivisa | Revoca del certificato o dell'oggetto di directory e applicazione di tale stato durante l'autenticazione | Dipendenti e dispositivi registrati in MDM |
| Chiave univoca per dispositivo o tenant | Una chiave precondivisa con isolamento da altre chiavi | Eliminazione di quella singola chiave e interruzione delle sessioni associate, ove supportato | IoT, console, TV e residenti che non possono utilizzare 802.1X |
Non confondere una pagina di login con la crittografia
Un portale captive è una pagina web utilizzata per ammettere o identificare i visitatori. Di per sé, non crittografa il collegamento wireless né dimostra che un hotspot con un nome simile appartenga alla struttura. La crittografia a livello di applicazione rimane importante, ma non sostituisce la scelta di un metodo di sicurezza wireless appropriato.
Una chiave pre-condivisa (PSK) comune è facile da distribuire ma complessa da revocare. È una scelta inadeguata quando le persone si alternano in modo autonomo o quando la stessa credenziale concederebbe a visitatori e dipendenti il medesimo livello di accesso.
Con 802.1X, la rete verifica un utente o un dispositivo tramite un servizio di autenticazione, comunemente RADIUS. Gli amministratori devono configurare i dispositivi in modo da convalidare correttamente il server di autenticazione; in caso contrario, gli utenti potrebbero essere indotti a considerare attendibile un impostore.
Pianificare per sessioni attive e dispositivi complessi
La disabilitazione di un account non comporta necessariamente la disconnessione di un dispositivo già online. Configuri la riautenticazione e, ove supportato, il cambio di autorizzazione o la chiusura della sessione. Testi l'intero processo di revoca sul controller effettivo, anziché presumere che una modifica nella directory raggiunga immediatamente ogni sessione.
EAP-TLS utilizza i certificati per l'autenticazione. Elimina la distribuzione di password condivise, ma richiede la gestione della registrazione, del rinnovo e della revoca dei certificati. Una soluzione di Mobile Device Management (MDM) può aiutare a gestire tali credenziali sui dispositivi registrati.
Le chiavi univoche, spesso denominate iPSK o xPSK, accolgono i dispositivi che non possono eseguire l'autenticazione enterprise. L'isolamento richiede comunque una configurazione esplicita, ad esempio per stabilire se il telefono di un residente possa rilevare la propria televisione senza rilevare quella di un vicino.
La più ampia disciplina del controllo degli accessi è rilevante anche per i sistemi di gestione documentale sensibili. I consigli sulla sicurezza delle data room di Bizbe, di Bizbe, Inc., offrono un utile parallelo per valutare le autorizzazioni oltre l'accesso iniziale.
Utilizzare i principi di rete basati sull'identità per collegare le decisioni di accesso ai cambi di stato del personale (nuovi assunti, trasferimenti, uscite). Scegliere un modello per ogni classe di traffico, anziché un unico compromesso per l'intero edificio.
Misure di sicurezza da eseguire su una rete gestita
Nella sua Annual Review 2025, l'NCSC ha riferito di aver gestito 429 incidenti informatici nei dodici mesi fino ad agosto 2025, tra cui 204 incidenti di rilevanza nazionale. Tale volume di casi evidenzia la necessità di analizzare l'uso improprio oltre che di prevenirlo.
Converta le attività in compiti operativi regolarmente assegnati. Un ordine di acquisto non costituisce una prova dell'effettivo funzionamento di una misura di protezione.
Assegnare la routine operativa
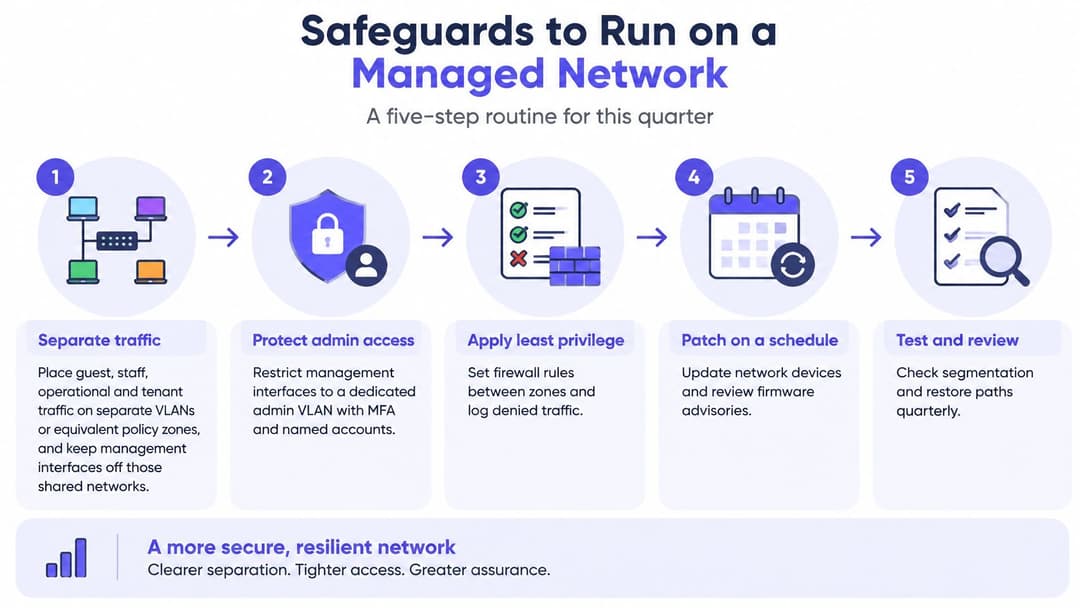
Separare il traffico in modo deliberato. Collocare il traffico di ospiti, personale, operativo e tenant all'interno di VLAN o zone di policy equivalenti. Mantenere le interfacce di gestione su un percorso di amministrazione con accesso limitato, quindi testare le connessioni vietate utilizzando un normale dispositivo ospite.
Sostituire le credenziali aziendali condivise. Applicare il modello di accesso basato sull'identità selezionato alle zone che contengono sistemi aziendali. Eseguire un progetto pilota di registrazione e revoca prima di migrare le apparecchiature che supportano le attività commerciali o l'erogazione dell'assistenza.
Limitare l'amministrazione a persone nominate. Utilizzare account amministratore individuali e l'autenticazione a più fattori, ove supportata. L'accesso da parte dei fornitori deve essere approvato per un'attività specifica, rimuovendo i privilegi di accesso permanenti al termine dei lavori.
Mantenere aggiornati software e configurazioni di rete. Definire un ciclo di applicazione delle patch per controller, access point e servizi di autenticazione, prevedendo una procedura urgente per le vulnerabilità critiche. Registrare le eccezioni, i controlli compensativi e i soggetti che accettano il rischio operativo.
Raccogliere elementi utili. Conservare le origini indicate di seguito in una posizione centralizzata e ricercabile. Sincronizzare gli orologi dei dispositivi in modo che il team di risposta possa ricostruire gli eventi tra i vari sistemi.
Proteggere e utilizzare i log. Separare l'amministrazione dei log dall'amministrazione ordinaria della rete, ove possibile. Configurare avvisi per autenticazioni anomale e tentativi di spostamento tra zone interne, incaricando una persona specifica delle indagini.
Simulare le procedure di escalation. Designare i referenti incaricati di contattare il fornitore di connettività, la banca e la compagnia assicurativa in caso di necessità. Archiviare i dettagli di contatto in un luogo accessibile anche quando la normale piattaforma di collaborazione non è disponibile.
Verificare il ripristino. Testare il ripristino delle configurazioni e dei servizi essenziali. Mantenere una documentazione sulle dipendenze dai fornitori che illustri cosa smette di funzionare qualora una piattaforma esterna diventi non disponibile.
Conservare evidenze che rispondano a quesiti precisi
Log che un team di rete dovrebbe essere in grado di analizzare
| Origine del log | Cosa conservare | Usi impropri rilevabili |
|---|---|---|
| Eventi di autenticazione | Utente, dispositivo, ora, esito positivo o negativo | Password spraying e credenziali sottratte |
| Azioni dell'amministratore | Chi ha modificato le policy e quando | Account amministratore compromessi e abusi interni |
| DHCP e DNS | Lease di indirizzi e query sui nomi | Dispositivi sconosciuti e ricerche sospette |
| Decisioni del firewall | Autorizzazioni e rifiuti per segmento | Scansioni e tentativi di attraversamento delle zone |
| Eventi del controller wireless | Associazioni, roaming e tipo di chiave | SSID imprevisti e access point non autorizzati, ove il monitoraggio wireless supporti il rilevamento |
| Traffico est-ovest | Flussi tra segmenti interni | Movimento laterale dopo l'intrusione iniziale |
Scelga i periodi di conservazione in base alle esigenze di indagine, agli obblighi di privacy e alla capacità di archiviazione. La raccolta indiscriminata e a tempo indeterminato di qualsiasi dato non può sostituire la consapevolezza di quale quesito specifico ogni registro sia in grado di risolvere.
La pianificazione dell'accesso fisico richiede la stessa attenzione per le eccezioni. La guida di Fitness GM per proteggere la propria palestra aperta 24/7 offre un contesto utile per le strutture non presidiate, dove l'accesso alle porte e l'accesso alla rete richiedono procedure coordinate ma distinte.
Verifica operativa: Assegni a ciascuna misura di protezione un responsabile, un percorso documentale e una successiva data di revisione. Non la consideri completata solo perché la funzionalità è presente.
Come si applicano le stesse regole nei contesti reali
Hotel e settore sanitario
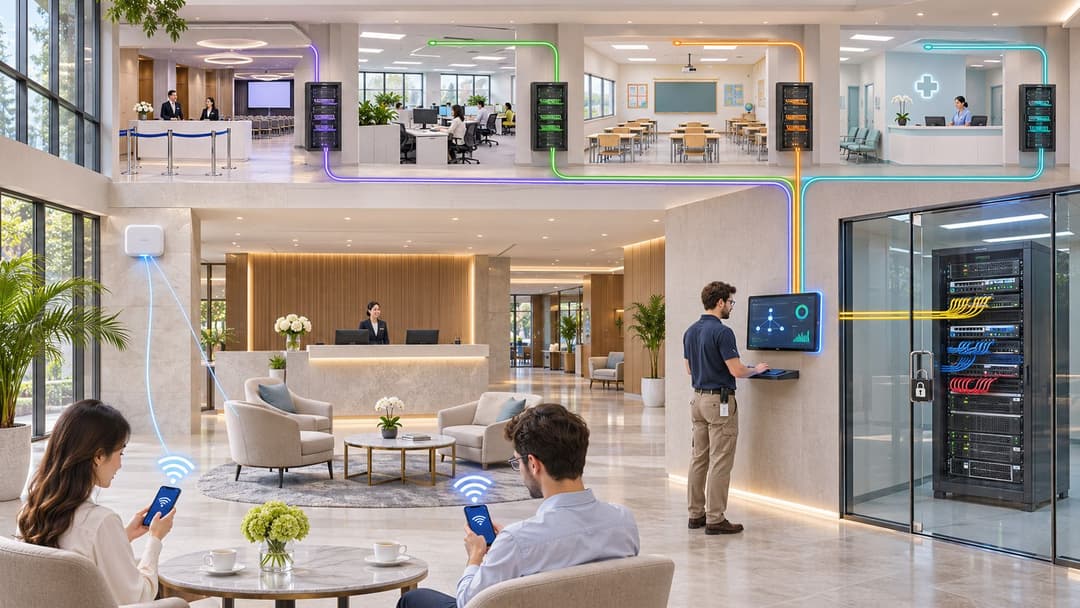
In un hotel, un receptionist stagionale conclude il proprio contratto mentre gli ospiti continuano a effettuare il check-in. La sua identità di dipendente dovrebbe smettere di funzionare senza che la reception debba riconnettere tutti i dispositivi di back-office; gli smartphone degli ospiti dovrebbero rimanere su un percorso riservato esclusivamente a Internet, separato dai sistemi di gestione della struttura e dai sistemi di pagamento.
In un ospedale, un visitatore guarda un video in streaming mentre un team clinico recupera i dati di un paziente. L'accesso dei visitatori non deve offrire un percorso verso le reti cliniche, e un dispositivo medico che non può utilizzare l'autenticazione enterprise richiede un'eccezione documentata, credenziali dedicate e destinazioni rigorosamente limitate.
Si tratta di ambienti operativi distinti, ma entrambi richiedono modifiche agli accessi che non interrompano le attività degli utenti non interessati. Eviti di utilizzare una pratica SSID riservata al personale come destinazione predefinita per dispositivi non ancora classificati.
Negozi, abitazioni e collaboratori esterni temporanei
Nel settore retail, un cliente si connette vicino a un terminale di pagamento mentre un dipendente utilizza un terminale portatile per l'inventario. Il cliente necessita di un percorso guest crittografato, non della visibilità della rete del punto cassa; il terminale portatile necessita solo dei servizi aziendali richiesti per la sua attività.
Negli alloggi per studenti o nel settore build-to-rent, un residente desidera che il proprio telefono controlli il televisore e la console. La sua rete privata dovrebbe supportare tale interazione senza esporre i dispositivi dell'appartamento vicino, e il trasloco dovrebbe comportare la revoca del suo accesso senza creare disservizi all'edificio.
Per un fornitore esterno, il ticket di manutenzione di un tecnico definisce uno scopo circoscritto e un termine prestabilito. Chiudere la sessione di accesso remoto e rimuovere le autorizzazioni associate al termine del lavoro, invece di lasciare attivo l'account di un fornitore solo perché la relativa regola del firewall sembra innocua.
Per un contesto di sede differente, il case study del Newcastle City Council rappresenta un utile riferimento quando si valuta la connettività aperta al pubblico. Consideri qualsiasi case study come un contesto e non come un modello di configurazione: le dipendenze applicative e i percorsi consentiti richiedono sempre una verifica a livello locale.
Chieda al Suo team quali SSID attivi mescolano attualmente questi ruoli. Un nome WiFi riconoscibile non è una prova del fatto che gli utenti dietro di esso dispongano di autorizzazioni opportunamente differenziate.
Designare un responsabile prima di aggiungere un altro strumento
Il Cyber Security Breaches Survey 2025 ha rilevato che l'81% delle aziende del Regno Unito aveva implementato almeno tre dei controlli tecnici specificati, eppure il 43% ha comunque segnalato una violazione o un attacco nei dodici mesi precedenti. Possedere le apparecchiature e gestirle in modo efficace sono due cose diverse.
Un edificio può avere una serratura su ogni porta ed essere comunque accessibile a chiunque sia in possesso di una vecchia chiave. Le reti falliscono allo stesso modo. Firewall, VLAN e SSID separati stabiliscono cosa può fare il traffico, ma un'identità obsoleta è in grado di eluderli tutti. L'indagine non può indicare quale controllo abbia fallito in un singolo incidente, ma evidenzia chiaramente che l'approvvigionamento da solo non è sufficiente a dimostrare un accesso gestito.
Richiedere prove, non rassicurazioni
Designare un responsabile accountable in grado di rispondere alla domanda pratica del consiglio di amministrazione: I privilegi di rete corrispondono ancora allo stato lavorativo, ai contratti con i fornitori e alle esigenze operative? Questa figura deve avere l'autorità necessaria per chiudere le eccezioni e revocare direttamente gli accessi. Gestire un foglio di calcolo è un compito ben diverso.
Il vero banco di prova è costituito da prove fornite su richiesta, non da rassicurazioni espresse in fase di rinnovo. Tra le prove utili rientrano:
- Registri di ingresso, trasferimento e uscita (JML): mostrano quando i permessi sono stati concessi, modificati e revocati, compreso l'esito di un test di revoca. Se le credenziali di chi lascia l'azienda consentono ancora l'autenticazione una settimana dopo la partenza, il processo è stato eseguito ma l'esito è fallito.
- Un inventario delle eccezioni: registra i percorsi insoliti dei firewall, le configurazioni di WiFi e i dispositivi non supportati, ciascuno corredato da una specifica giustificazione aziendale e da una data di revisione.
- Controlli di offboarding dei fornitori: confermano la rimozione di account, chiavi, permessi di accesso remoto e sessioni attive al termine dei contratti.
Uno schema di separazione della rete ha poco valore se le identità obsolete mantengono l'accesso al suo interno. La segmentazione traccia i muri; l'identità decide chi possiede le chiavi.
Per i team che cercano un WiFi del personale basato sull'identità senza dover creare una propria infrastruttura a chiave pubblica, la soluzione Staff WiFi di Purple integra i dispositivi dei dipendenti con certificati EAP-TLS gestiti sugli access point già di proprietà dell'azienda, eliminando la necessità di ruotare una passphrase condivisa. Purple gestisce il componente cloud RADIUS che sostituisce FreeRADIUS o Windows NPS, eliminando i server di autenticazione on-premise che richiedono applicazione di patch e failover, e offrendo una sicurezza WiFi di livello enterprise per i dipendenti senza la complessità di un NAC.
Individui innanzitutto il responsabile incaricato. Quindi mappi ogni SSID attivo su un modello di accesso, un meccanismo di revoca e le prove che dimostrino l'efficacia del meccanismo. L'aggiunta di un ulteriore strumento prima di aver completato tale mappatura produrrà una nuova dashboard anziché una soluzione.
Purple offre soluzioni WiFi per ospiti, personale e multi-tenant basate su identità appropriate anziché su una password condivisa a livello di intero edificio. Visiti Purple per discutere dei Suoi access point attuali, dell'integrazione delle directory e dei percorsi di revoca che il Suo team deve verificare.