
Résolution des problèmes de connexion au Captive Portal
Résolvez les échecs de connexion au Captive Portal étape par étape. Corrigez le blocage des fenêtres contextuelles CNA, les erreurs de certificat HSTS, les sondes NeverSSL et les problèmes de délai d'expiration RADIUS.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du Captive Portal →
Résumé exécutif
Pour les sites d'entreprises modernes, les réseaux sans fil pour invités représentent un point de contact critique pour l'engagement des clients, l'intelligence opérationnelle et le positionnement de la marque. Cependant, la valeur commerciale de ces réseaux dépend de la fiabilité de l'expérience de connexion initiale. Lorsqu'un invité se connecte à un réseau et que la page de connexion du Captive Portal ne s'affiche pas, le site subit immédiatement une augmentation des frictions à l'accueil, une hausse des tickets d'assistance et une perte d'opportunités de capture de données.
Au cœur de ces défaillances se trouve une tension fondamentale entre les normes web sécurisées et les techniques d'interception au niveau du réseau historiquement utilisées par les portails captifs. Les navigateurs web et les systèmes d'exploitation modernes sont conçus pour détecter et bloquer les redirections de trafic non autorisées afin de protéger les utilisateurs contre les risques de sécurité. En comprenant les séquences exactes de redirection HTTP et DNS, l'impact de HTTP Strict Transport Security (HSTS) et les paramètres côté client qui perturbent ces mécanismes, les services informatiques peuvent mettre en œuvre des configurations robustes qui garantissent une intégration fluide.
Ce guide détaille comment la plateforme de Guest WiFi gérée dans le cloud de Purple répond à ces défis pour offrir une redirection à haute disponibilité sur tous les systèmes d'exploitation grand public, minimisant ainsi les coûts de support sur site et maximisant le retour sur investissement de l'infrastructure sans fil. Qu'elles soient déployées dans l'hôtellerie, le commerce de détail, la santé ou les transports, les principes et listes de contrôle de ce guide s'appliquent de manière universelle.
-
Analyse technique approfondie
Pour dépanner efficacement les pannes de Captive Portal, les administrateurs réseau doivent comprendre la séquence exacte d'événements qui se produit lorsqu'un appareil client se connecte à un réseau WiFi invité ouvert ou à clé pré-partagée (PSK). Les systèmes d'exploitation modernes - y compris Apple iOS/macOS, Google Android, Microsoft Windows et les distributions Linux - n'attendent pas qu'un utilisateur ouvre un navigateur pour tester la connectivité internet. Au lieu de cela, ils exécutent un mécanisme de test actif automatisé immédiatement après avoir terminé les phases d'association et DHCP.
Séquence de détection du Captive Portal
Le processus de connexion et de vérification suit une séquence structurée :
| Étape | Action | Description technique | Indicateur de succès attendu |
|---|---|---|---|
| 1 | Association | Le client s'associe au SSID invité au niveau de la couche 2. | Échange réussi de trames d'association 802.11. |
| 2 | Provisionnement IP | Le serveur DHCP attribue une adresse IP, un masque de sous-réseau, une passerelle et un serveur DNS local. | Paquet DHCP ACK reçu par le client. |
| 3 | Sondage actif | Le service d'arrière-plan du système d'exploitation envoie une requête HTTP GET non chiffrée à une URL canari du constructeur. | HTTP 200 OK (Apple/Windows) ou HTTP 204 No Content (Google). |
| 4 | Interception & Redirection | La passerelle intercepte la requête HTTP et renvoie une redirection HTTP 302/303 vers le portail. | Redirection HTTP 302 vers le FQDN du Captive Portal. |
| 5 | Affichage du Portail | Le moteur du Captive Portal Assistant (CPA) s'ouvre et affiche la splash page. | Affichage réussi de l'interface de connexion. |
+--------+             +------------+             +------------+             +-------------------+
| Client |             | AP/Gateway |             | DNS Server |             | Captive Portal IP |
+--------+             +------------+             +------------+             +-------------------+
    |                        |                          |                              |
    |--- 1. DHCP Request --->|                          |                              |
    |<-- 2. DHCP Ack --------|                          |                              |
    |    (IP & DNS Assigned) |                          |                              |
    |--- 3. DNS Query ------>|------------------------->|                              |
    |    (canary URL)        |                          |                              |
    |<-- 4. DNS Response ----|<-------------------------|                              |
    |    (Resolved IP)       |                          |                              |
    |--- 5. HTTP GET ------->|                          |                              |
    |    (canary URL)        |                          |                              |
    |<-- 6. HTTP 302 --------|                          |                              |
    |    (Redirect to Portal)|                          |                              |
    |--- 7. DNS Query ------>|------------------------->|                              |
    |    (Portal FQDN)       |                          |                              |
    |<-- 8. DNS Response ----|<-------------------------|                              |
    |    (Portal IP)         |                          |                              |
    |--- 9. HTTP/S GET ------>-------------------------------------------------------->|
    |    (Render Splash Page)|                          |                              |
    |<-- 10. Render Page <-------------------------------------------------------------||
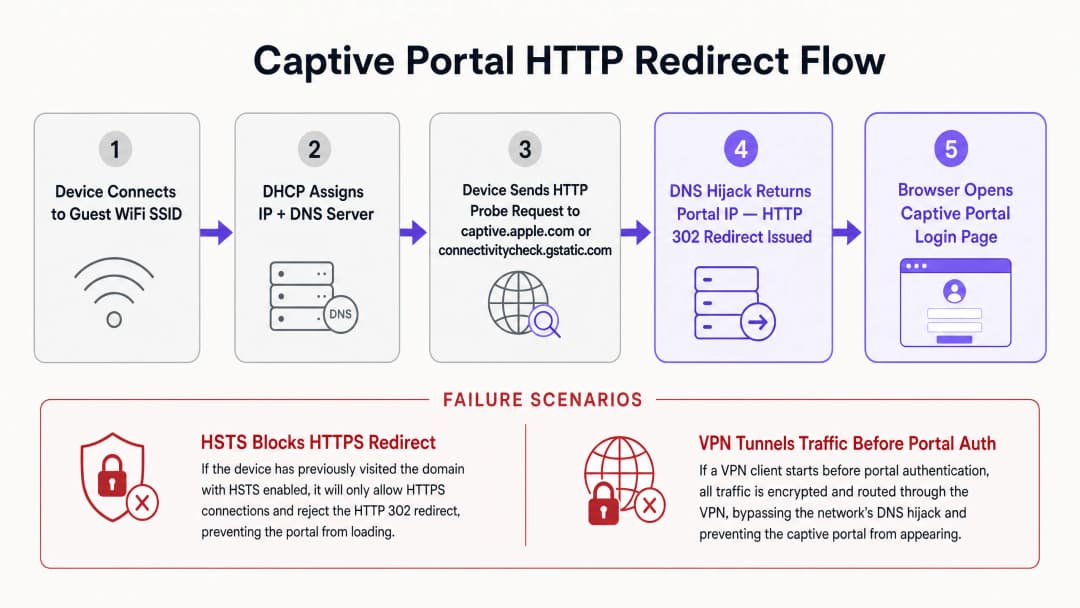 Chaque système d'exploitation utilise un ensemble distinct d'URL de test (canary URLs) et de réponses attendues pour déterminer l'état du réseau. Apple (iOS/macOS) interroge
http://captive.apple.com/hotspot-detect.html en attendant un document HTML contenant uniquement le mot Success dans le titre et le corps. Google (Android/ChromeOS) interroge http://connectivitycheck.gstatic.com/generate_204 en attendant un code d'état HTTP 204 No Content avec un corps vide. Microsoft (Windows 10/11) interroge http://www.msftconnecttest.com/connecttest.txt en attendant une réponse en texte brut contenant Microsoft Connect Test.
Si l'appareil reçoit la réponse attendue, il en conclut que le réseau dispose d'un accès internet direct. Si la réponse est modifiée - par exemple en recevant une redirection HTTP 302 - l'assistant de Captive Portal (CPA) du système d'exploitation lance une fenêtre de navigation dédiée et isolée (sandbox) pour afficher la cible de redirection : la page de connexion du Captive Portal.
Conflits de redirection HSTS et HTTPS
La méthode historique de redirection de Captive Portal repose sur le détournement DNS ou l'interception HTTP. Lorsqu'un utilisateur non authentifié tente de naviguer sur un site Web, la passerelle intercepte le trafic sur le port TCP 80 (HTTP) ou le port 443 (HTTPS) et répond au nom du serveur de destination, en injectant une redirection HTTP 302. Bien que cela ait fonctionné à l'époque de la navigation web HTTP non chiffrée, cela introduit de graves problèmes de sécurité et de fonctionnement dans les environnements modernes dominés par le HTTPS.
L'obstacle majeur est le protocole HTTP Strict Transport Security (HSTS), spécifié dans la RFC 6797. Le HSTS oblige les navigateurs web à interagir avec les sites Web uniquement via des connexions HTTPS sécurisées. Lorsqu'un navigateur tente de se connecter à un domaine compatible HSTS - comme Google, Facebook ou des portails bancaires - il interdit strictement toute communication non chiffrée et impose la validation du certificat SSL/TLS.
Si une passerelle de Captive Portal tente d'intercepter une requête HTTPS vers un domaine HSTS, elle doit présenter son propre certificat SSL ou un certificat falsifié au client. Le certificat de la passerelle ne correspondant pas au nom de domaine demandé, le navigateur du client détecte une erreur de certificat et affiche un avertissement de sécurité impossible à ignorer (NET::ERR_CERT_COMMON_NAME_INVALID). Le navigateur bloque entièrement la redirection, empêchant le chargement de la page du Captive Portal.
Pour atténuer ce problème, les réseaux sans fil d'entreprise modernes utilisent deux mécanismes. Premièrement, l'exemption des sondes du système d'exploitation garantit que les sondes HTTP non chiffrées envoyées par les systèmes d'exploitation ne sont jamais soumises à une interception HTTPS ; la passerelle doit permettre à la sonde HTTP non chiffrée d'être redirigée à l'aide d'une réponse HTTP 302 standard vers le nom de domaine complet (FQDN) sécurisé du portail. Deuxièmement, la norme RFC 8910 (Captive Portal API) définit un mécanisme par lequel l'option DHCP 114 ou les annonces de routeur IPv6 informent les appareils clients de l'URL exacte du point de terminaison de l'API du portail captif. Au lieu de s'appuyer sur un détournement DNS brutal ou une redirection HTTP, les appareils clients compatibles interrogent directement cette API pour obtenir l'URL du portail, contournant ainsi les conflits HSTS.
-
Matrice de diagnostic direct pour les administrateurs réseau
| Symptôme observé | Cause racine principale | Action de résolution instantanée |
|---|---|---|
| La page du portail ne se lance pas | Blocage d'interception HTTPS/HSTS | Diriger le navigateur vers http://neverssl.com pour déclencher une sonde HTTP non chiffrée |
| Demandes de connexion répétées toutes les 15 min | Randomisation de l'adresse MAC privée | Désactiver l'option Adresse WiFi privée dans les paramètres réseau de l'appareil client |
| Aucune adresse IP attribuée | Épuisement du pool de la plage DHCP | Réduire le temps de bail DHCP à 15 - 30 minutes sur la passerelle sans fil |
| La connexion via un réseau social échoue ou se fige | Liste de contrôle d'accès (ACL) walled garden incomplète | Ajouter les domaines OAuth requis (*.googleapis.com, *.gstatic.com) à la liste d'autorisation |
| VPN connecté mais pas d'internet | Le tunnel chiffré bloque la redirection locale | Suspendre temporairement le VPN jusqu'à ce que l'authentification du portail captif soit terminée |
-
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide d'implémentation
Le déploiement d'un portail captif fiable nécessite une coordination entre l'infrastructure sans fil physique (points d'accès, contrôleurs, passerelles) et la plateforme de portail basée sur le cloud. Cette section fournit un guide d'implémentation neutre vis-à-vis des fournisseurs pour garantir la compatibilité de la redirection sur les réseaux d'entreprise, en faisant référence aux configurations des contrôleurs Cisco, Aruba et Ruckus. Pour en savoir plus sur l'architecture de contrôle d'accès associée, consultez notre guide sur Comment implémenter l'authentification 802.1X avec Cloud RADIUS.
Étape 1 : Configuration du walled garden (ACL)
Un walled garden ou une liste de contrôle d'accès (ACL) définit les domaines externes, les adresses IP ou les sous-réseaux spécifiques qu'un appareil invité non authentifié est autorisé à consulter avant de se connecter. Si le walled garden est mal configuré, l'appareil client sera incapable de résoudre ou de charger les ressources du portail, ce qui se traduira par un écran vide ou un dépassement de délai.
Pour garantir un fonctionnement fluide avec la plateforme de Purple, le walled garden doit inclure les FQDN du portail (*.purple.ai ou variantes régionales), les fournisseurs d'identité (IdP) pour les points de terminaison OAuth de connexion sociale, et les réseaux de diffusion de contenu (CDN) hébergeant le CSS, le JavaScript, les polices ou les images.
De nombreux contrôleurs modernes prennent en charge les noms de domaine génériques dans les configurations de walled garden. Le contrôleur surveille de manière dynamique les requêtes DNS des clients non authentifiés ; lorsqu'un client interroge un domaine correspondant au caractère générique, le contrôleur ajoute temporairement l'adresse IP renvoyée à la liste d'autorisation de pré-authentification.
Étape 2 : Optimisation DHCP et DNS
Étant donné que la détection du Captive Portal repose sur la liaison réseau initiale, les configurations DHCP et DNS doivent être optimisées pour les environnements à haute densité. Dans les lieux à forte fréquentation comme les centres commerciaux, les centres de transit ou les stades, l'épuisement des adresses IP est une cause fréquente d'échec du portail. Si la durée du bail DHCP est trop longue (par exemple, 24 heures), le pool d'adresses IP s'épuisera rapidement. Pour les réseaux invités, la durée du bail DHCP doit être configurée entre 15 et 30 minutes (900 à 1800 secondes).
Les clients invités doivent se voir attribuer un serveur DNS fiable capable de résoudre à la fois les domaines publics et le FQDN du portail local (par exemple, Cloudflare 1.1.1.1 ou Google 8.8.8.8). De plus, la passerelle sans fil doit permettre aux clients non authentifiés d'effectuer la résolution DNS. Si une règle de pare-feu bloque le trafic du port 53 (UDP/TCP) pour les utilisateurs pré-authentifiés, l'OS ne pourra pas résoudre les URL canari, et l'assistant de Captive Portal ne se lancera jamais.
Étape 3 : Gestion des certificats SSL/TLS
Lorsqu'un appareil invité est redirigé vers le Captive Portal, le navigateur établit une connexion HTTPS sécurisée vers le FQDN du portail. Pour éviter les écrans d'avertissement de certificat, le Captive Portal doit être sécurisé avec un certificat SSL/TLS valide et publiquement approuvé. Les certificats auto-signés seront bloqués par les systèmes d'exploitation mobiles, empêchant l'assistant du portail d'afficher la page.
Bonnes Pratiques
Pour maintenir un réseau WiFi invité performant qui minimise les tickets de support et maximise la satisfaction des utilisateurs, les opérateurs réseau doivent adhérer aux meilleures pratiques du secteur.
1. Optimiser les règles de walled garden pour les connexions sociales
Lors de l'utilisation d'options de connexion sociale pour capturer les profils d'utilisateurs, le walled garden doit être méticuleusement entretenu. Les plateformes de médias sociaux mettent régulièrement à jour les sous-domaines d'authentification et les plages d'adresses IP de leur CDN. Si un domaine requis est manquant, la fenêtre contextuelle de connexion sociale ne se chargera pas ou se bloquera indéfiniment.
| Fournisseur | Domaines Essentiels du Walled Garden |
|---|---|
accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, lh3.googleusercontent.com |
|
facebook.com, *.facebook.com, *.fbcdn.net, m.facebook.com |
|
| Apple | appleid.apple.com, appleid.cdn-apple.com, gsa.apple.com |
2. Transition vers l'authentification basée sur les profils et OpenRoaming
Bien que les Captive Portals soient excellents pour la capture initiale des données et l'acceptation des conditions d'utilisation, répéter le processus de connexion à chaque visite introduit des frictions pour l'utilisateur. Les réseaux d'entreprise modernes transitionnent vers l'authentification basée sur les profils et les technologies Passpoint (Hotspot 2.0) comme OpenRoaming.Sous la licence Purple Connect, Purple agit en tant que fournisseur d'identité gratuit pour les services OpenRoaming. Passpoint permet à un visiteur d'installer un profil sécurisé sur son appareil lors de sa première visite. Lors des visites ultérieures dans n'importe quel établissement participant à travers le monde, l'appareil s'authentifie automatiquement au niveau de la couche 2 en utilisant WPA3-Enterprise, contournant ainsi complètement le Captive Portal.
3. Assurer la conformité avec les cadres réglementaires
Les déploiements de WiFi invité doivent se conformer aux normes mondiales de confidentialité et de sécurité des données. Pour la Conformité GDPR / CCPA, le Captive Portal doit présenter des conditions d'utilisation et des politiques de confidentialité claires. Le consentement pour les communications marketing doit faire l'objet d'une acceptation active (case non pré-cochée). Pour la Conformité PCI-DSS, si l'infrastructure réseau invité coexiste avec les systèmes de point de vente (POS), une segmentation logique stricte doit être appliquée. Implémentez le WPA3-Transition Mode pour permettre aux appareils plus anciens de se connecter en utilisant WPA2-Personal tandis que les appareils plus récents bénéficient de la sécurité WPA3.
Dépannage et atténuation des risques
Lorsque des problèmes de connexion sans fil invité sont signalés, les équipes d'exploitation du site et le personnel d'accueil ont besoin d'une séquence de diagnostic claire.
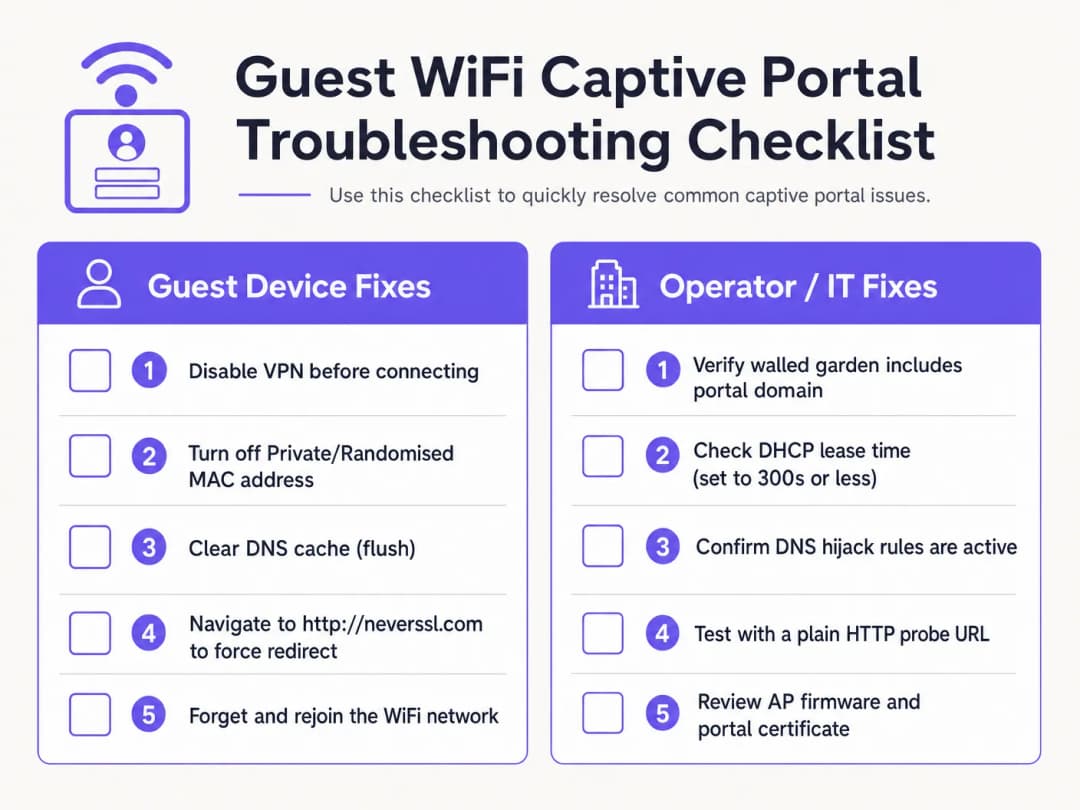
Liste de contrôle de diagnostic côté client
- Désactiver les VPN actifs. Les VPN chiffrent et acheminent le trafic immédiatement après la connexion, contournant le détournement DNS de la passerelle et la redirection HTTP. Les invités doivent temporairement suspendre leur VPN pour finaliser la connexion au portail.
- Désactiver les adresses MAC privées. iOS et Android activent par défaut l'adresse WiFi privée. Cela amène les appareils à présenter des adresses MAC dynamiques, ce qui interrompt la persistance de la session MAC. Demandez aux invités de désactiver l'adresse privée pour l'SSID de l'établissement.
- Contourner le DNS sécurisé (DoH/DoT). Si un invité utilise un DNS-over-HTTPS (DoH) personnalisé dans les paramètres de son navigateur, celui-ci refusera les réponses de détournement DNS local. Les invités doivent temporairement suspendre le DNS sécurisé pour autoriser les redirections locales.
- Forcer une connexion HTTP non chiffrée (NeverSSL). Si l'assistant de Captive Portal ne se lance pas automatiquement, demandez à l'invité d'ouvrir une fenêtre de navigateur et de naviguer vers
http://neverssl.com. Comme ce site n'utilise jamais SSL/TLS, la passerelle peut intercepter la requête HTTP et injecter une redirection HTTP 302 vers l'écran de connexion. - Oublier et rejoindre à nouveau le réseau. Le fait d'oublier le réseau et de s'y reconnecter force une négociation DHCP propre et relance la détection du Captive Portal.
Dépannage de l'infrastructure côté opérateur
- Surveiller l'utilisation du pool DHCP : Inspectez la plage DHCP sur la passerelle locale. Si l'utilisation du pool est élevée, réduisez la durée du bail à 15 - 30 minutes.
- Vérifier les règles de redirection DNS : Effectuez une capture de paquets (PCAP) sur l'interface de la passerelle pour confirmer que les clients non authentifiés reçoivent bien des réponses DNS sur le port 53.3. Auditer la latence du Walled Garden : Assurez-vous que la résolution DNS pour les domaines du walled garden est correctement mise en cache sur le contrôleur.
- Vérifier l'expiration des certificats : Vérifiez que le certificat SSL/TLS installé sur le contrôleur sans fil est valide et signé par une autorité de certification (CA) de confiance.
Éliminez les tickets de support WiFi invités avec Purple
Arrêtez de passer des heures IT à déboguer des redirections de Captive Portal défaillantes. La plateforme de WiFi invité gérée dans le cloud de Purple s'intègre nativement avec Cisco Meraki, HPE Aruba, Ruckus et Ubiquiti pour offrir une connexion fluide, conforme au GDPR, et un accès Passpoint automatisé.
Impact Commercial et ROI du Support
L'investissement dans une plateforme de Captive Portal gérée dans le cloud génère des retours financiers et opérationnels pour les grands établissements.
Réduction de la charge de support et des frictions pour les invités
Dans les secteurs de l'hôtellerie et du commerce, le personnel d'accueil passe un temps considérable à résoudre les problèmes de connectivité WiFi des invités. Un taux d'échec élevé du Captive Portal entraîne des avis négatifs, un engorgement des tickets de support et une distraction du personnel. En implémentant le mécanisme de redirection multiplateforme de Purple, les établissements constatent une réduction de 50 % à 70 % des plaintes de support liées au WiFi.
Maximisation de la capture de données et du ROI marketing
Un Captive Portal est la porte d'entrée pour capturer des données clients de première main, notamment les adresses e-mail, les numéros de téléphone et les profils de réseaux sociaux. Grâce à un portail fonctionnel, les établissements obtiennent des taux d'opt-in supérieurs à 60 % pour leurs communications marketing. L'intégration de l'authentification avec WiFi Analytics offre des informations approfondies sur le comportement des visiteurs, les temps de visite et les taux de retour.
Activation de la monétisation des médias en point de vente
Pour les centres commerciaux, les stades et les parcs d'expositions, la splash page et les écrans de redirection post-connexion représentent un véritable espace publicitaire numérique. Les opérateurs peuvent afficher des publicités ciblées et géolocalisées ou vendre des packs de sponsoring à des marques, transformant ainsi l'infrastructure IT en un actif générateur de revenus.
Références
[1] Contributeurs de Wikipedia. "Captive Portal." Wikipedia, l'encyclopédie libre. https://en.wikipedia.org/wiki/Captive_portal
[2] IETF RFC 6797. "HTTP Strict Transport Security (HSTS)." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc6797
[3] IETF RFC 8910. "Captive-Portal Identification in DHCP and Router Advertisements." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc8910
[4] Wireless Broadband Alliance. "OpenRoaming." WBA. https://wballiance.com/openroaming/
[5] NeverSSL. "NeverSSL: Helping you get online." NeverSSL. http://neverssl.com/
Définitions clés
Captive Portal
Page d'atterrissage web présentée aux nouveaux utilisateurs connectés au réseau guest WiFi avant que l'accès général à internet ne leur soit accordé. Elle est utilisée pour l'authentification, l'acceptation des conditions d'utilisation et la collecte de données marketing.
Sert de passerelle d'accès principale sur les réseaux sans fil publics dans les lieux recevant du public, les hôtels et les espaces commerciaux.
Détournement DNS
Technique d'interception du trafic par laquelle une passerelle sans fil renvoie l'adresse IP du serveur du Captive Portal pour toutes les requêtes DNS non authentifiées.
Utilisé pour rediriger les sondes HTTP, mais de plus en plus contourné par les protocoles DNS-over-HTTPS (DoH) et DNS-over-TLS (DoT).
HTTP Strict Transport Security (HSTS)
Politique de sécurité web (RFC 6797) qui oblige les navigateurs à communiquer exclusivement via HTTPS et à rejeter les certificats SSL non valides.
Provoque des échecs de redirection du Captive Portal lorsque les passerelles tentent d'intercepter des requêtes HTTPS vers des domaines compatibles HSTS.
Walled garden
Liste de contrôle d'accès (ACL) de pré-authentification qui permet aux appareils invités non authentifiés d'accéder à des domaines externes et à des adresses IP spécifiques.
Indispensable pour héberger les ressources du portail, les points de terminaison OAuth des fournisseurs d'identité et les URL de test de connectivité des systèmes d'exploitation.
Randomisation de l'adresse MAC
Fonctionnalité de confidentialité sur les appareils mobiles (iOS 14+, Android 10+) qui présente une adresse MAC matérielle dynamique aux réseaux sans fil.
Perturbe la persistance de session basée sur l'adresse MAC, obligeant les invités à se réauthentifier lorsque l'identifiant aléatoire change.
RFC 8910 (API Captive Portal)
Une norme IETF utilisant l'Option DHCP 114 ou les annonces de routeur IPv6 pour communiquer les points de terminaison de l'API du Captive Portal directement aux appareils clients.
Remplace l'ancien système de détournement DNS, résolvant les conflits de certificats HSTS sur les systèmes d'exploitation clients modernes.
Exemples concrets
Un hôtel de centre-ville de 350 chambres équipé de contrôleurs Cisco Catalyst 9800 reçoit quotidiennement 20 plaintes de clients signalant que la page de connexion WiFi ne se charge pas. Le problème affecte principalement les utilisateurs d'appareils iOS 17 et Android 13. Comment l'architecte réseau doit-il résoudre ce problème de manière systématique ?
Exécutez un plan de résolution en quatre étapes : 1. Vérifier la plage DHCP : Inspectez le pool DHCP sur la passerelle locale. Si l'utilisation des adresses IP dépasse 85 %, réduisez la durée du bail de 24 heures à 30 minutes (1800 secondes) afin de récupérer rapidement les baux. 2. Vérifier l'interception DNS : Assurez-vous que les ACL de pré-authentification autorisent le trafic des ports UDP/TCP 53 vers les résolveurs DNS publics. 3. Inspecter les ACL du Walled Garden : Activez le filtrage DNS sur le contrôleur pour captive.apple.com, connectivitycheck.gstatic.com et *.purple.ai. 4. Configurer RFC 8910 : Déployez l'Option DHCP 114 sur le serveur DHCP en la faisant pointer vers l'URL du portail, ce qui permet aux appareils iOS 16+ et Android 12+ d'interroger directement l'API du portail sans redirection DNS.
Un point de vente utilisant Aruba Central signale que la connexion par e-mail pour les invités fonctionne, mais que l'authentification sociale "Se connecter avec Google" se bloque de manière intermittente pour 30 % des visiteurs. Comment les administrateurs réseau doivent-ils diagnostiquer la cause racine ?
- Reproduire avec les outils de développement du navigateur : Connectez un appareil de test, ouvrez l'onglet Réseau (F12) du navigateur, puis cliquez sur Se connecter avec Google pour identifier les domaines bloqués qui renvoient l'erreur ERR_CONNECTION_REFUSED. 2. Mettre à jour le Walled Garden : Assurez-vous que la liste blanche d'Aruba Central inclut tous les points de terminaison OAuth de Google : accounts.google.com, ssl.gstatic.com, fonts.gstatic.com et oauth2.googleapis.com. 3. Activer la liste blanche dynamique : Configurez une correspondance générique basée sur le DNS (*.googleapis.com, *.gstatic.com) afin d'autoriser automatiquement les plages d'adresses IP variables du CDN de Google.
Questions d'entraînement
Q1. Pourquoi la navigation vers un domaine HTTPS comme google.com ne parvient-elle pas à déclencher un écran de connexion de Captive Portal ?
Conseil : Prenez en compte les politiques HSTS et la validation des certificats SSL/TLS.
Voir la réponse type
Les grands domaines HTTPS imposent HTTP Strict Transport Security (HSTS). Lorsqu'une passerelle tente d'intercepter une connexion HTTPS, le navigateur client détecte une non-correspondance de certificat et bloque la requête pour empêcher les attaques de l'homme du milieu. Pour déclencher le portail manuellement, les invités doivent naviguer vers un site HTTP non chiffré tel que http://neverssl.com ou laisser s'exécuter la sonde intégrée du système d'exploitation.
Q2. Comment la randomisation de l'adresse MAC privée affecte-t-elle la persistance des sessions d'invités sur les réseaux WiFi d'entreprise ?
Conseil : Pensez à la manière dont les passerelles sans fil suivent les points de terminaison authentifiés.
Voir la réponse type
Les passerelles sans fil suivent les sessions authentifiées par l'adresse MAC de l'appareil. Lorsqu'un système d'exploitation mobile modifie son adresse MAC privée, la passerelle traite le point de terminaison comme un nouveau client non authentifié et impose une réauthentification. Désactiver l'adresse privée pour le SSID du site ou déployer des profils Passpoint/OpenRoaming maintient une persistance de session ininterrompue.
Q3. Quelle est la durée de bail DHCP recommandée pour les sites WiFi d'invités publics à haute densité comme les stades ou les centres commerciaux ?
Conseil : Équilibrez la récupération des adresses IP et le volume de trafic DHCP.
Voir la réponse type
Les réseaux WiFi d'invités dans les lieux de passage à haute densité doivent configurer des durées de bail DHCP comprises entre 15 et 30 minutes (900 à 1800 secondes). Cela évite l'épuisement du pool d'adresses IP causé par les visiteurs de courte durée tout en maintenant le trafic de renouvellement DHCP dans des limites gérables.
Continuer la lecture de cette série
Le portail captif Ubiquiti UniFi ne redirige pas : causes et correctifs
Ce guide isole un échec de redirection du portail captif UniFi en suivant dans l'ordre l'état de l'invité, la redirection, la route de pré-autorisation et l'autorisation du contrôleur. Il offre aux équipes informatiques des sites une méthode éprouvée pour résoudre la confusion entre réseau invité et Hotspot, les transferts vers un portail externe, les exigences actuelles de compte UniFi OS et les tests d'isolation DNS.
La page splash Cisco Meraki ne fonctionne pas : un organigramme de dépannage
Ce guide pratique de niveau 2 identifie l'origine d'une panne de flux de page splash Cisco Meraki : autorisation client, lancement de la redirection HTTP, accessibilité du walled garden ou authentification RADIUS. Il fournit aux équipes informatiques locales une méthode d'analyse factuelle et contrôlée pour restaurer le WiFi invité sans perturber l'ensemble du réseau de l'établissement.
Guide de configuration d'un réseau Guest WiFi d'entreprise : segmentation VLAN, sécurité et portails captifs
Ce guide technique explique aux équipes informatiques comment configurer un réseau Guest WiFi en tant que service d'accès internet contrôlé, en utilisant la segmentation VLAN, les politiques de pare-feu et un portail captif. Il montre également comment les formulaires d'inscription et les contrôles d'accès de Purple permettent de proposer une expérience visiteur fluide sans affaiblir la sécurité autour des systèmes du personnel, de paiement et opérationnels.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.