
Resolución de problemas de inicio de sesión en Captive Portal: Solucionar errores en la página de bienvenida de WiFi
Resuelva problemas de fallas de inicio de sesión en Captive Portal paso a paso. Aprenda sobre la omisión de HSTS, la redirección de DNS, las correcciones de grupos DHCP y las técnicas de resolución del lado del cliente.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Resumen Ejecutivo
Para los centros empresariales modernos, las redes inalámbricas de invitados representan un punto de contacto crítico para la interacción con el cliente, la inteligencia operativa y el posicionamiento de la marca. Sin embargo, el valor comercial de estas redes depende de la confiabilidad de la experiencia de conexión inicial. Cuando un invitado se conecta a una red y la página de Captive Portal no aparece, el establecimiento sufre de inmediato debido al aumento de la fricción en el servicio al cliente, un incremento en los tickets de soporte y la pérdida de oportunidades para la captura de datos.
En el centro de estos fallos se encuentra una tensión fundamental entre los estándares web seguros y las técnicas de intercepción a nivel de red que históricamente han utilizado los portales cautivos. Los navegadores web y sistemas operativos modernos están diseñados para detectar y bloquear el redireccionamiento de tráfico no autorizado con el fin de proteger a los usuarios de riesgos de seguridad. Al comprender las secuencias exactas de redireccionamiento HTTP y DNS, el impacto de HTTP Strict Transport Security (HSTS) y las configuraciones del lado del cliente que interrumpen estos mecanismos, las organizaciones de TI pueden implementar configuraciones robustas que garanticen una incorporación sin problemas.
Esta guía detalla cómo la plataforma administrada en la nube de Guest WiFi de Purple aborda estos desafíos para ofrecer un redireccionamiento de alta disponibilidad en todos los sistemas operativos de consumo, lo que minimiza los costos operativos de soporte en el establecimiento y maximiza el retorno de la inversión en infraestructura inalámbrica. Ya sea que se implemente en entornos de hospitalidad, retail, salud o transporte, los principios y listas de verificación de esta guía se aplican de manera universal.
-
Análisis Técnico Detallado
Para solucionar eficazmente los fallos del Captive Portal, los administradores de red deben comprender la secuencia exacta de eventos que ocurren cuando un dispositivo cliente se conecta a una red WiFi de invitados abierta o con clave precompartida (PSK). Los sistemas operativos modernos - incluidos Apple iOS, macOS, Google Android, Microsoft Windows y distribuciones de Linux - no esperan a que el usuario abra un navegador para probar la conectividad a Internet. En su lugar, ejecutan un mecanismo automatizado de sondeo activo inmediatamente después de completar las fases de asociación y DHCP.
Secuencia de detección del Captive Portal
El proceso de conexión y verificación sigue una secuencia estructurada:
| Paso | Acción | Descripción Técnica | Indicador de Éxito Esperado |
|---|---|---|---|
| 1 | Asociación | El cliente se asocia con el SSID de invitados en la Capa 2. | Intercambio exitoso de tramas de asociación 802.11. |
| 2 | Aprovisionamiento de IP | El servidor DHCP asigna una dirección IP, máscara de subred, puerta de enlace y servidor DNS local. | Paquete DHCP ACK recibido por el cliente. |
| 3 | Sondeo Activo | El servicio en segundo plano del sistema operativo envía una solicitud HTTP GET no cifrada a una URL canaria del proveedor. | HTTP 200 OK (Apple y Windows) o HTTP 204 No Content (Google). |
| 5 | Representación del portal | El motor del Captive Portal Assistant (CPA) se abre y muestra la página de inicio. | Representación exitosa de la interfaz de inicio de sesión. |
+--------+             +------------+             +------------+             +-------------------+
| Client |             | AP/Gateway |             | DNS Server |             | Captive Portal IP |
+--------+             +------------+             +------------+             +-------------------+
    |                        |                          |                              |
    |--- 1. DHCP Request --->|                          |                              |
    |<-- 2. DHCP Ack --------|                          |                              |
    |    (IP & DNS Assigned) |                          |                              |
    |--- 3. DNS Query ------>|------------------------->|                              |
    |    (canary URL)        |                          |                              |
    |<-- 4. DNS Response ----|<-------------------------|                              |
    |    (Resolved IP)       |                          |                              |
    |--- 5. HTTP GET ------->|                          |                              |
    |    (canary URL)        |                          |                              |
    |<-- 6. HTTP 302 --------|                          |                              |
    |    (Redirect to Portal)|                          |                              |
    |--- 7. DNS Query ------>|------------------------->|                              |
    |    (Portal FQDN)       |                          |                              |
    |<-- 8. DNS Response ----|<-------------------------|                              |
    |    (Portal IP)         |                          |                              |
    |--- 9. HTTP/S GET ------>-------------------------------------------------------->|
    |    (Render Splash Page)|                          |                              |
    |<-- 10. Render Page <-------------------------------------------------------------||
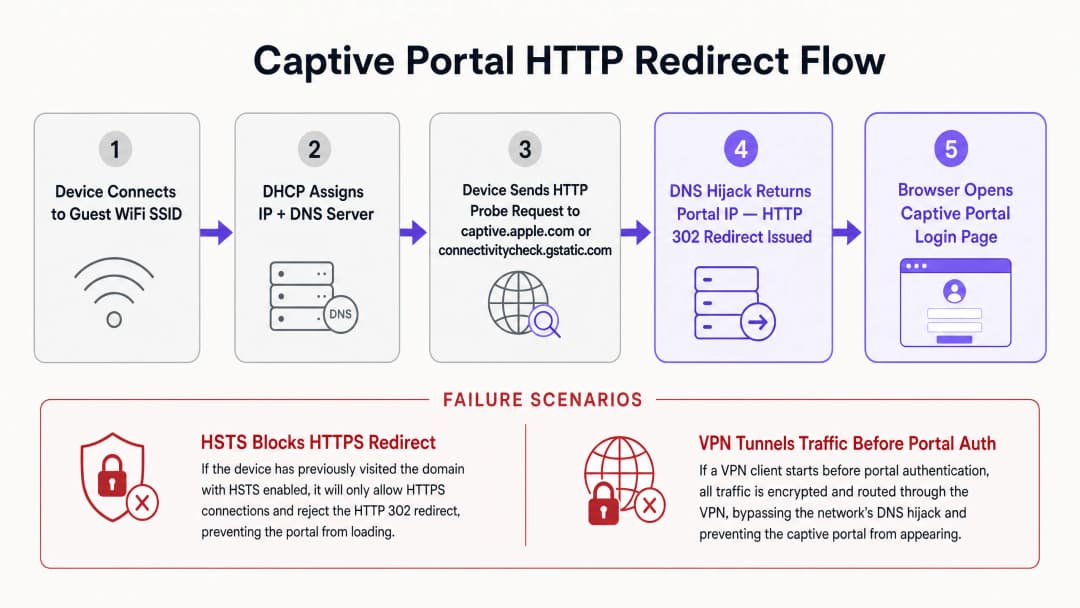
Cada sistema operativo utiliza un conjunto distinto de URL canario y respuestas esperadas para determinar el estado de la red. Apple (iOS/macOS) sondea http://captive.apple.com/hotspot-detect.html esperando un documento HTML que contenga únicamente la palabra Success en el título y en el cuerpo. Google (Android/ChromeOS) sondea http://connectivitycheck.gstatic.com/generate_204 esperando un código de estado HTTP 204 No Content con un cuerpo vacío. Microsoft (Windows 10/11) sondea http://www.msftconnecttest.com/connecttest.txt esperando una respuesta en texto sin formato de Microsoft Connect Test.
Si el dispositivo recibe la respuesta esperada, concluye que la red tiene acceso directo a internet. Si la respuesta es modificada - como al recibir un redireccionamiento HTTP 302 - el asistente de portal cautivo del sistema operativo (CPA, por sus siglas en inglés) inicia una ventana de navegador dedicada y aislada (sandbox) para mostrar el destino del redireccionamiento: la página de inicio de sesión del Captive Portal.
Conflictos de redireccionamiento de HSTS y HTTPS
El método histórico de redireccionamiento de los portales cautivos se basa en el secuestro de DNS o en la interceptación de HTTP. Cuando un usuario no autenticado intenta navegar en cualquier sitio web, la puerta de enlace intercepta el tráfico del puerto TCP 80 (HTTP) o del puerto 443 (HTTPS) y responde en nombre del servidor de destino, inyectando un redireccionamiento HTTP 302. Aunque esto funcionaba en la era de la navegación web HTTP no cifrada, introduce graves desafíos de seguridad y operativos en los entornos modernos dominados por HTTPS.
El obstáculo principal es HTTP Strict Transport Security (HSTS), especificado en el RFC 6797. HSTS obliga a los navegadores web a interactuar con los sitios web utilizando únicamente conexiones HTTPS seguras. Cuando un navegador intenta conectarse a un dominio habilitado para HSTS - como Google, Facebook o portales bancarios - prohíbe estrictamente cualquier comunicación no cifrada y exige la validación del certificado SSL/TLS.
Si una puerta de enlace de Captive Portal intenta interceptar una solicitud HTTPS a un dominio HSTS, debe presentar su propio certificado SSL o un certificado falsificado al cliente. Debido a que el certificado de la puerta de enlace no coincide con el nombre de dominio solicitado, el navegador del cliente detecta un error de certificado y muestra una advertencia de seguridad que no se puede omitir (NET::ERR_CERT_COMMON_NAME_INVALID). El navegador bloquea por completo el redireccionamiento, lo que impide que se cargue la página de Captive Portal.
To mitigate this, modern enterprise wireless networks utilize two mechanisms. First, exempting OS probes ensures that unencrypted HTTP probes sent by operating systems are never subjected to HTTPS interception; the gateway must allow the unencrypted HTTP probe to be redirected using a standard HTTP 302 response to the secure fully-qualified domain name (FQDN) of the portal. Second, RFC 8910 (Captive Portal API) defines a mechanism where DHCP Option 114 or IPv6 Router Advertisements inform client devices of the exact URL of the captive portal API endpoint. Instead of relying on brute-force DNS hijacking or HTTP redirection, compatible client devices query this API directly to obtain the portal URL, bypassing HSTS conflicts.
-
Direct Diagnostic Matrix for Network Admins
| Observed Symptom | Primary Root Cause | Instant Resolution Action |
|---|---|---|
| Portal page fails to launch | HTTPS/HSTS interception block | Direct browser to http://neverssl.com to trigger unencrypted HTTP probe |
| Repeated login requests every 15m | Private MAC address randomisation | Toggle off Private WiFi Address in client device network settings |
| No IP address assigned | DHCP scope pool exhaustion | Reduce DHCP lease time to 15-30 minutes on wireless gateway |
| Social login popup fails or hangs | Incomplete walled garden ACL | Add required OAuth domains (*.googleapis.com, *.gstatic.com) to allowlist |
| VPN connected but no internet | Encrypted tunnel blocking local redirect | Temporarily pause VPN until captive portal authentication finishes |
-
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Implementation Guide
Deploying a reliable captive portal requires coordination between physical wireless infrastructure (Access Points, Controllers, Gateways) and the cloud-based portal platform. This section provides a vendor-neutral implementation guide to ensure redirection compatibility across enterprise networks, referencing configurations in Cisco, Aruba, and Ruckus controllers. For related access control architecture, see our guide on How to Implement 802.1X Authentication with Cloud RADIUS.
Step 1: Walled garden (ACL) configuration
A Walled Garden or Access Control List (ACL) defines specific external domains, IP addresses, or subnets that an unauthenticated guest device is permitted to access before logging in. If the walled garden is configured incorrectly, the client device will be unable to resolve or load portal assets, resulting in a blank screen or timeout.
To ensure seamless operation with Purple's platform, the walled garden must include Portal FQDNs (*.purple.ai or regional variants), Identity Providers (IdPs) for social login OAuth endpoints, and Content Delivery Networks (CDNs) hosting CSS, JavaScript, fonts, or images.
Muchos controladores modernos admiten nombres de dominio con comodines en las configuraciones de walled garden. El controlador monitorea dinámicamente las consultas DNS de los clientes no autenticados; cuando un cliente consulta un dominio que coincide con el comodín, el controlador agrega temporalmente la dirección IP devuelta a la lista de permitidos previa a la autenticación.
Paso 2: Optimización de DHCP y DNS
Debido a que la detección del Captive Portal depende del saludo de red inicial, las configuraciones de DHCP y DNS deben optimizarse para entornos de alta densidad. En lugares con gran afluencia de personas como centros comerciales, centros de tránsito o estadios, el agotamiento de las direcciones IP es una causa común de fallas en el portal. Si el tiempo de concesión de DHCP se configura demasiado largo (por ejemplo, 24 horas), el grupo de IP se agotará rápidamente. Para redes de invitados, el tiempo de concesión de DHCP debe configurarse entre 15 y 30 minutos (900 a 1800 segundos).
A los clientes invitados se les debe asignar un servidor DNS confiable capaz de resolver tanto los dominios públicos como el FQDN del portal local (por ejemplo, Cloudflare 1.1.1.1 o Google 8.8.8.8). Fundamentalmente, la puerta de enlace inalámbrica debe permitir que los clientes no autenticados realicen la resolución DNS. Si una regla de firewall bloquea el tráfico del puerto 53 (UDP/TCP) para usuarios previos a la autenticación, el sistema operativo no podrá resolver las URL canario y el asistente del Captive Portal nunca se iniciará.
Paso 3: Gestión de certificados SSL/TLS
Cuando un dispositivo invitado es redirigido al Captive Portal, el navegador establece una conexión HTTPS segura con el FQDN del portal. Para evitar pantallas de advertencia de certificados, el Captive Portal debe protegerse con un certificado SSL/TLS válido y de confianza pública. Los sistemas operativos móviles bloquearán los certificados autofirmados, lo que impedirá que el asistente del portal muestre la página.
Mejores Prácticas
Para mantener una red WiFi de invitados de alto rendimiento que minimice los reportes de soporte y maximice la satisfacción del usuario, los operadores de red deben adherirse a las mejores prácticas estándar de la industria.
1. Optimizar las reglas de walled garden para inicios de sesión sociales
Al utilizar opciones de inicio de sesión social para capturar perfiles de usuario, el walled garden debe mantenerse meticulosamente. Las plataformas de redes sociales actualizan con regularidad los subdominios de autenticación y los rangos de IP de las CDN. Si falta un dominio requerido, la ventana emergente de inicio de sesión social no se cargará o se congelará indefinidamente.
| Proveedor | Dominios Esenciales del Walled Garden |
|---|---|
accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, lh3.googleusercontent.com |
|
facebook.com, *.facebook.com, *.fbcdn.net, m.facebook.com |
|
| Apple | appleid.apple.com, appleid.cdn-apple.com, gsa.apple.com |
2. Transición a la autenticación basada en perfiles y OpenRoaming
Aunque los captive portals son excelentes para la captura inicial de datos y la aceptación de los términos de servicio, repetir el proceso de inicio de sesión en cada visita genera fricción para el usuario. Las redes empresariales modernas están transitando hacia la autenticación basada en perfiles y tecnologías Passpoint (Hotspot 2.0) como OpenRoaming.
Bajo la licencia de Purple Connect, Purple actúa como un proveedor de identidad gratuito para los servicios de OpenRoaming. Passpoint permite a un invitado instalar un perfil seguro en su dispositivo durante su primera visita. En visitas posteriores a cualquier sitio participante en todo el mundo, el dispositivo se autentica automáticamente en la Capa 2 utilizando WPA3-Enterprise, omitiendo por completo el Captive Portal.
3. Garantizar el cumplimiento de los marcos regulatorios
Las implementaciones de WiFi para invitados deben cumplir con los estándares globales de seguridad y privacidad de datos. Para el Cumplimiento de GDPR / CCPA, el Captive Portal debe presentar términos de servicio y políticas de privacidad claros. El consentimiento para comunicaciones de marketing debe ser una opción de inclusión activa (no premarcada). Para el Cumplimiento de PCI-DSS, si la infraestructura de la red de invitados coexiste con los sistemas de punto de venta (POS), se debe aplicar una segmentación lógica estricta. Implemente el Modo de Transición WPA3 para permitir que los dispositivos más antiguos se conecten usando WPA2-Personal mientras que los dispositivos más nuevos se benefician de la seguridad de WPA3.
-
Solución de problemas y mitigación de riesgos
Cuando se reportan problemas con el WiFi para invitados, las operaciones del lugar y el personal de atención al cliente requieren una secuencia de diagnóstico clara.
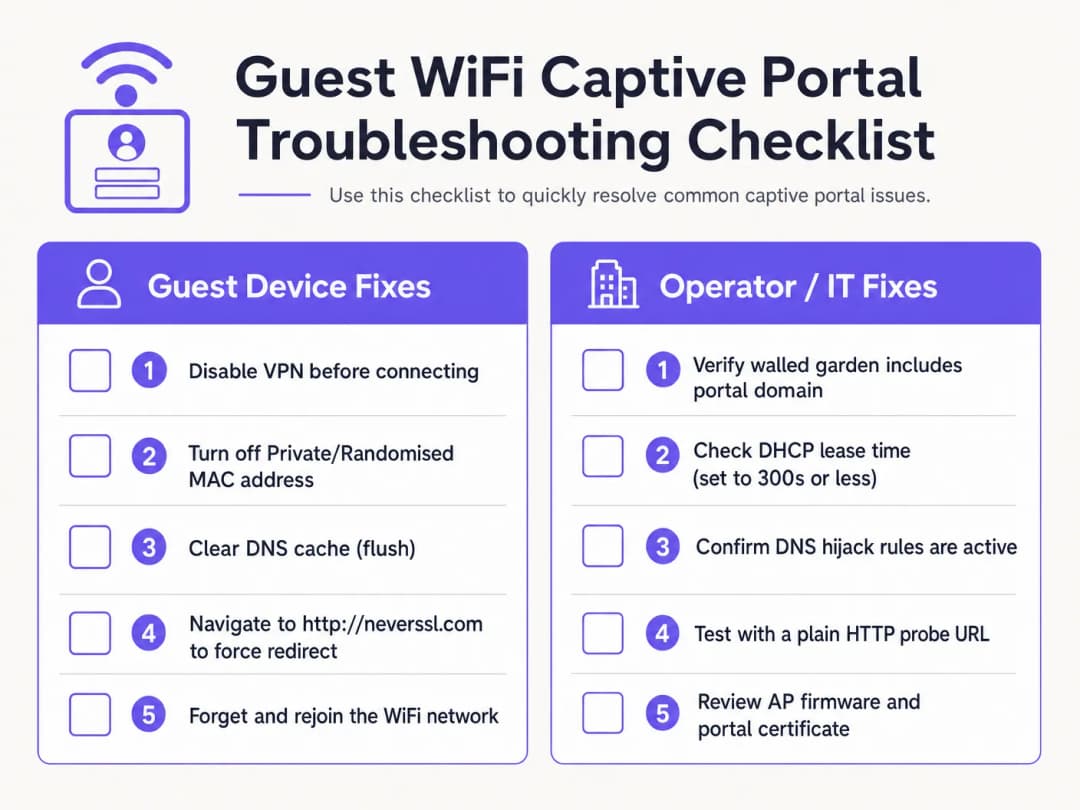
Lista de verificación de diagnóstico del lado del cliente
- Desactivar VPNs activas. Las VPNs cifran y enrutan el tráfico inmediatamente después de la conexión, omitiendo el secuestro de DNS de la puerta de enlace y la redirección HTTP. Los invitados deben pausar temporalmente su VPN para completar el inicio de sesión en el portal.
- Desactivar direcciones MAC privadas. iOS y Android habilitan de forma predeterminada la dirección WiFi privada. Esto hace que los dispositivos presenten direcciones MAC dinámicas, lo que interrumpe la persistencia de la sesión MAC. Indique a los invitados que desactiven la dirección privada para el SSID del lugar.
- Omitir DNS seguro (DoH/DoT). Si un invitado utiliza DNS sobre HTTPS (DoH) personalizado en la configuración del navegador, este rechazará las respuestas locales de secuestro de DNS. Los invitados deben pausar temporalmente el DNS seguro para permitir las redirecciones locales.
- Forzar una conexión HTTP no cifrada (NeverSSL). Si el asistente del Captive Portal no se inicia automáticamente, indique al invitado que abra una ventana del navegador y navegue a
http://neverssl.com. Debido a que este sitio nunca utiliza SSL/TLS, la puerta de enlace puede interceptar la solicitud HTTP e inyectar una redirección HTTP 302 a la pantalla de inicio de sesión. - Olvidar y volver a unirse a la red. Olvidar la red y volver a conectarse fuerza un intercambio DHCP limpio y reinicia la detección del Captive Portal.
Solución de problemas de infraestructura por parte del operador
- Monitorear la utilización del pool de DHCP: Inspeccione el alcance de DHCP en la puerta de enlace local. Si la utilización del pool es alta, reduzca el tiempo de concesión a un rango de 15 a 30 minutos.
- Verificar las reglas de redirección de DNS: Realice una captura de paquetes (PCAP) en la interfaz de la puerta de enlace para confirmar que los clientes no autenticados reciben respuestas de DNS en el puerto 53.3. Auditar la latencia del Walled Garden: Asegúrese de que la resolución DNS para los dominios del walled garden se esté almacenando correctamente en caché en el controlador.
- Verificar el vencimiento del certificado: Compruebe que el certificado SSL/TLS instalado en el controlador inalámbrico sea válido y esté firmado por una CA de confianza.
Elimine los tickets de soporte de WiFi de invitados con Purple
Deje de dedicar horas de TI a depurar redireccionamientos de Captive Portal caídos. La plataforma de WiFi de invitados gestionada en la nube de Purple se integra de forma nativa con Cisco Meraki, HPE Aruba, Ruckus y Ubiquiti para ofrecer un acceso automatizado Passpoint y una incorporación fluida que cumple con el GDPR.
Impacto Comercial y ROI del Soporte
Invertir en una plataforma de Captive Portal gestionada en la nube genera rendimientos financieros y operativos para las sedes empresariales.
Reducción de la sobrecarga de soporte y de la fricción de los clientes
En el sector hotelero y comercial, el personal de atención al cliente suele dedicar mucho tiempo a resolver problemas de conectividad de los huéspedes al WiFi. Una alta tasa de fallos en el Captive Portal genera opiniones negativas, acumulación de tickets de soporte y distracción del personal. Al implementar el mecanismo de redireccionamiento multiplataforma de Purple, las sedes experimentan una reducción del 50% al 70% en las quejas de soporte relacionadas con el WiFi.
Maximizar la captura de datos y el ROI de marketing
Un Captive Portal es la puerta de entrada para capturar datos de clientes de primera mano, incluidos correos electrónicos, números de teléfono y perfiles de redes sociales. Con un portal funcional, las sedes logran tasas de suscripción superiores al 60% para comunicaciones de marketing. Integrar la autenticación con WiFi Analytics proporciona información detallada sobre el comportamiento de los visitantes, los tiempos de permanencia y las tasas de retorno.
Impulsar la monetización de medios en comercios minoristas
Para centros comerciales, estadios y centros de exposiciones, la página de inicio y las pantallas de redireccionamiento posteriores al inicio de sesión representan un valioso espacio digital. Los operadores pueden mostrar anuncios dirigidos y basados en la ubicación, o vender paquetes de patrocinio a marcas, transformando la infraestructura de TI en un activo de ingresos.
Referencias
[1] Colaboradores de Wikipedia. "Captive Portal." Wikipedia, La Enciclopedia Libre. https://en.wikipedia.org/wiki/Captive_portal
[2] IETF RFC 6797. "HTTP Strict Transport Security (HSTS)." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc6797
[3] IETF RFC 8910. "Captive-Portal Identification in DHCP and Router Advertisements." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc8910
[4] Wireless Broadband Alliance. "OpenRoaming." WBA. https://wballiance.com/openroaming/
[5] NeverSSL. "NeverSSL: Helping you get online." NeverSSL. http://neverssl.com/
Definiciones clave
Captive portal
Una página web de aterrizaje que se muestra a los usuarios recién asociados a la red WiFi de invitados antes de que se les conceda un acceso más amplio a Internet, utilizada para la autenticación, la aceptación de los términos de servicio y la captura de datos de marketing.
Actúa como la puerta de acceso principal en redes inalámbricas públicas en establecimientos, hoteles y centros comerciales.
Secuestro de DNS
Una técnica de interceptación de tráfico en la que una puerta de enlace inalámbrica devuelve la dirección IP del servidor del captive portal para todas las solicitudes de DNS no autenticadas.
Se utiliza para redirigir sondas HTTP, pero es cada vez más evadido por los protocolos DNS-over-HTTPS (DoH) y DNS-over-TLS (DoT).
HTTP Strict Transport Security (HSTS)
Una política de seguridad web (RFC 6797) que obliga a los navegadores a comunicarse estrictamente a través de HTTPS y a rechazar certificados SSL no válidos.
Causa fallas de redirección del captive portal cuando las puertas de enlace intentan interceptar solicitudes HTTPS a dominios habilitados para HSTS.
Walled garden
Una lista de control de acceso (ACL) de autenticación previa que permite a los dispositivos de invitados no autenticados comunicarse con dominios externos y direcciones IP específicos.
Esencial para alojar los recursos del portal, los extremos de OAuth del proveedor de identidad y las URL de sondeo de conectividad del sistema operativo.
Aleatorización de direcciones MAC
Una función de privacidad en dispositivos móviles (iOS 14+, Android 10+) que presenta una dirección MAC de hardware dinámica a las redes inalámbricas.
Interrumpe la persistencia de la sesión basada en MAC, lo que obliga a los invitados a volver a autenticarse cuando cambia el identificador aleatorio.
RFC 8910 (API de Captive Portal)
Un estándar de la IETF que utiliza la Opción 114 de DHCP o los Router Advertisements de IPv6 para comunicar los endpoints de la API del Captive Portal directamente a los dispositivos clientes.
Reemplaza el secuestro de DNS heredado, resolviendo los conflictos de certificados HSTS en los sistemas operativos cliente modernos de los clientes.
Ejemplos resueltos
Un hotel de 350 habitaciones en el centro de la ciudad que utiliza controladores Cisco Catalyst 9800 recibe 20 quejas diarias de huéspedes porque la página de bienvenida para iniciar sesión en la red WiFi no se carga. El problema afecta principalmente a huéspedes que utilizan dispositivos iOS 17 y Android 13. ¿Cómo debería resolver esto de manera sistemática el arquitecto de red?
Ejecute un plan de remediación de cuatro partes: 1. Verifique el alcance de DHCP: Inspeccione el grupo DHCP en la puerta de enlace local. Si la utilización de IP supera el 85%, reduzca el tiempo de concesión de 24 horas a 30 minutos (1800 segundos) para recuperar rápidamente las concesiones. 2. Verifique la interceptación de DNS: Asegúrese de que las ACL de autenticación previa permitan el tráfico del puerto 53 UDP/TCP hacia los resolutores de DNS públicos. 3. Audite las ACL del walled garden: Habilite el monitoreo de DNS en el controlador para captive.apple.com, connectivitycheck.gstatic.com y *.purple.ai. 4. Configure RFC 8910: Implemente la opción DHCP 114 en el servidor DHCP apuntando a la URL del portal, lo que permite que los dispositivos iOS 16+ y Android 12+ consulten la API del portal directamente sin secuestro de DNS.
Una tienda minorista que utiliza Aruba Central reporta que el inicio de sesión de invitados con correo electrónico funciona, pero la autenticación social "Iniciar sesión con Google" se congela de manera intermitente para el 30% de los visitantes. ¿Cómo deben los administradores de red diagnosticar la causa raíz?
- Reproduzca con DevTools del navegador: Conecte un dispositivo de prueba, abra la pestaña Red (F12) del navegador y haga clic en Iniciar sesión con Google para identificar los dominios bloqueados que devuelven ERR_CONNECTION_REFUSED. 2. Actualice el walled garden: Asegúrese de que la lista blanca de Aruba Central incluya todos los extremos de OAuth de Google: accounts.google.com, ssl.gstatic.com, fonts.gstatic.com y oauth2.googleapis.com. 3. Habilite listas blancas dinámicas: Configure la coincidencia de comodines basada en DNS (*.googleapis.com, *.gstatic.com) para permitir automáticamente los rangos de IP de CDN cambiantes de Google.
Preguntas de práctica
Q1. ¿Por qué el navegar a un dominio HTTPS como google.com no logra activar la pantalla de inicio de sesión de un Captive Portal?
Sugerencia: Considere las políticas HSTS y la validación de certificados SSL/TLS.
Ver respuesta modelo
Los principales dominios HTTPS aplican la Seguridad de Transporte Estricta HTTP (HSTS). Cuando un gateway intenta interceptar una conexión HTTPS, el navegador del cliente detecta una discrepancia en el certificado y bloquea la solicitud para evitar ataques de intermediario. Para activar el portal manualmente, los usuarios invitados deben navegar a un sitio HTTP no cifrado como http://neverssl.com o permitir que se ejecute la sonda integrada del sistema operativo.
Q2. ¿De qué manera afecta la aleatorización de direcciones MAC privadas a la persistencia de las sesiones de invitados en redes WiFi empresariales?
Sugerencia: Piense en cómo los gateways inalámbricos realizan el seguimiento de los endpoints autenticados.
Ver respuesta modelo
Los gateways inalámbricos realizan el seguimiento de las sesiones autenticadas mediante la dirección MAC del dispositivo. Cuando un sistema operativo móvil rota su dirección MAC privada, el gateway trata al endpoint como un nuevo cliente no autenticado y fuerza la reautenticación. Desactivar la Dirección Privada para el SSID del establecimiento o implementar perfiles Passpoint/OpenRoaming mantiene la persistencia de la sesión sin interrupciones.
Q3. ¿Cuál es el tiempo de concesión DHCP recomendado para establecimientos con WiFi de invitados público de alta densidad, como estadios o centros comerciales?
Sugerencia: Equilibre la recuperación de direcciones IP frente al volumen de tráfico DHCP.
Ver respuesta modelo
Las redes WiFi de invitados en establecimientos transitorios de alta densidad deben configurar tiempos de concesión DHCP de entre 15 y 30 minutos (900 a 1800 segundos). Esto evita el agotamiento del pool de IP provocado por visitantes de corta estancia, manteniendo al mismo tiempo el tráfico de renovación DHCP dentro de límites manejables.
Continúe leyendo esta serie
El portal de invitados de Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aisla una falla de redirección en el portal de invitados de UniFi siguiendo en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para abordar la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de cuenta de UniFi OS y pruebas de aislamiento de DNS.
La página de splash de Cisco Meraki no funciona: un diagrama de flujo para la resolución de problemas
Esta guía práctica de día dos aísla el punto de falla en un flujo de splash de Cisco Meraki: autorización del cliente, inicio de redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Proporciona a los equipos de TI de los establecimientos una ruta de evidencia controlada para restaurar el WiFi de invitados sin realizar cambios drásticos en un entorno de producción.
Guía de configuración de WiFi para invitados empresarial: segmentación de VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi para invitados como un servicio de acceso controlado a internet, utilizando segmentación de VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple respaldan una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas operativos, de pago y del personal.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.