
Captive portal लॉगिनसंबधी ट्रबलशूटिंग: WiFi स्प्लॅश पेज त्रुटींचे निवारण करा
Captive portal लॉगिन अपयशांचे टप्प्याटप्प्याने ट्रबलशूट करा. HSTS बायपास, DNS रिडायरेक्शन, DHCP पूल निराकरणे आणि क्लायंट-साइड रिझोल्यूशन पद्धती शिका.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Captive Portal मार्गदर्शिका →
मुख्य सारांश (Executive Summary)
आधुनिक कॉर्पोरेट संस्थांच्या ठिकाणांसाठी, अतिथी वायरलेस नेटवर्क हे ग्राहक सहभाग, ऑपरेशनल इंटेलिजन्स आणि ब्रँड पोझिशनिंगसाठी एक महत्त्वपूर्ण माध्यम आहे. तथापि, या नेटवर्कचे व्यावसायिक मूल्य हे सुरुवातीच्या कनेक्शन अनुभवाच्या विश्वासार्हतेवर अवलंबून असते. जेव्हा एखादा अतिथी नेटवर्कशी जोडला जातो आणि captive portal login पृष्ठ दिसण्यात अपयशी ठरते, तेव्हा त्या ठिकाणी त्वरित ग्राहकांशी संवाद साधण्यात अडथळे येतात, सपोर्ट तिकिटांमध्ये वाढ होते आणि डेटा कॅप्चर करण्याच्या संधी गमावल्या जातात.
या अपयशाच्या केंद्रस्थानी सुरक्षित वेब मानके आणि ऐतिहासिकदृष्ट्या captive portals द्वारे वापरल्या जाणाऱ्या नेटवर्क-स्तरीय इंटरसेप्शन तंत्रांमधील मूलभूत संघर्ष आहे. आधुनिक वेब ब्राउझर आणि ऑपरेटिंग सिस्टम्स वापरकर्त्यांचे सुरक्षा जोखमींपासून संरक्षण करण्यासाठी अनधिकृत ट्रॅफिक रीडायरेक्शन शोधण्यासाठी आणि ब्लॉक करण्यासाठी डिझाइन केलेल्या आहेत. अचूक HTTP आणि DNS रीडायरेक्शन क्रम, HTTP Strict Transport Security (HSTS) चा प्रभाव आणि या यंत्रणेत व्यत्यय आणणाऱ्या क्लायंट-साइड सेटिंग्ज समजून घेऊन, IT संस्था मजबूत कॉन्फिगरेशन लागू करू शकतात ज्या अखंड ऑनबोर्डिंग सुनिश्चित करतात.
हे मार्गदर्शक स्पष्ट करते की कशा प्रकारे Purple चे क्लाउड-व्यवस्थापित Guest WiFi प्लॅटफॉर्म या आव्हानांना तोंड देऊन सर्व ग्राहक ऑपरेटिंग सिस्टम्सवर उच्च-उपलब्धता रीडायरेक्शन प्रदान करते, ज्यामुळे ठिकाणावरील सपोर्टचा ताण कमी होतो आणि वायरलेस इन्फ्रास्ट्रक्चर गुंतवणुकीवर जास्तीत जास्त परतावा मिळतो. हॉस्पिटॅलिटी, रिटेल, हेल्थकेअर किंवा ट्रान्सपोर्ट वातावरणात तैनात केले जात असले तरीही, या मार्गदर्शकातील तत्त्वे आणि चेकलिस्ट सार्वत्रिकपणे लागू होतात.
तांत्रिक सखोल विश्लेषण (Technical Deep-Dive)
captive portal मधील त्रुटींचे प्रभावीपणे निवारण करण्यासाठी, नेटवर्क प्रशासकांना क्लायंट डिव्हाइस एखाद्या ओपन किंवा प्री-शेअर्ड की (PSK) अतिथी वायरलेस नेटवर्कशी कनेक्ट होते तेव्हा घडणाऱ्या घटनांचा अचूक क्रम समजून घेणे आवश्यक आहे. आधुनिक ऑपरेटिंग सिस्टम्स - ज्यामध्ये Apple iOS/macOS, Google Android, Microsoft Windows, आणि Linux वितरणाचा समावेश आहे - इंटरनेट कनेक्टिव्हिटी तपासण्यासाठी वापरकर्त्याने ब्राउझर उघडण्याची वाट पाहत नाहीत. त्याऐवजी, असोसिएशन आणि DHCP टप्पे पूर्ण केल्यावर लगेचच त्या स्वयंचलित ॲक्टिव्ह प्रोबिंग यंत्रणा कार्यान्वित करतात.
Captive portal शोधण्याचा क्रम (Captive portal detection sequence)
कनेक्शन आणि पडताळणी प्रक्रिया एका संरचित क्रमाचे अनुसरण करते:
| टप्पा | कृती | तांत्रिक वर्णन | अपेक्षित यश दर्शक |
|---|---|---|---|
| 1 | असोसिएशन (Association) | क्लायंट लेयर 2 वर अतिथी SSID शी जोडला जातो. | यशस्वी 802.11 असोसिएशन फ्रेम एक्सचेंज. |
| 2 | IP प्रोव्हिजनिंग (IP Provisioning) | DHCP सर्व्हर एक IP ॲड्रेस, सबनेट मास्क, गेटवे आणि स्थानिक DNS सर्व्हर नियुक्त करतो. | क्लायंटद्वारे प्राप्त झालेले DHCP ACK पॅकेट. |
| 3 | ॲक्टिव्ह प्रोबिंग (Active Probing) | OS पार्श्वभूमी सेवा (background service) व्हेंडर कॅनरी URL ला एनक्रिप्ट न केलेली HTTP GET विनंती पाठवते. | HTTP 200 OK (Apple/Windows) किंवा HTTP 204 No Content (Google). |
| 4 | Interception & Redirect | गेटवे HTTP प्रोब इंटरसेप्ट करतो आणि पोर्टलवर HTTP 302/303 रीडायरेक्ट रिटर्न करतो. | Captive Portal FQDN कडे HTTP 302 रीडायरेक्ट. |
| 5 | Portal Rendering | Captive Portal Assistant (CPA) इंजिन उघडते आणि स्प्लॅश पेज रेंडर करते. | लॉगिन इंटरफेस यशस्वीरित्या रेंडर झाला. |
+--------+             +------------+             +------------+             +-------------------+
| Client |             | AP/Gateway |             | DNS Server |             | Captive Portal IP |
+--------+             +------------+             +------------+             +-------------------+
    |                        |                          |                              |
    |--- 1. DHCP Request --->|                          |                              |
    |<-- 2. DHCP Ack --------|                          |                              |
    |    (IP & DNS Assigned) |                          |                              |
    |--- 3. DNS Query ------>|------------------------->|                              |
    |    (canary URL)        |                          |                              |
    |<-- 4. DNS Response ----|<-------------------------|                              |
    |    (Resolved IP)       |                          |                              |
    |--- 5. HTTP GET ------->|                          |                              |
    |    (canary URL)        |                          |                              |
    |<-- 6. HTTP 302 --------|                          |                              |
    |    (Redirect to Portal)|                          |                              |
    |--- 7. DNS Query ------>|------------------------->|                              |
    |    (Portal FQDN)       |                          |                              |
    |<-- 8. DNS Response ----|<-------------------------|                              |
    |    (Portal IP)         |                          |                              |
    |--- 9. HTTP/S GET ------>-------------------------------------------------------->|
    |    (Render Splash Page)|                          |                              |
    |<-- 10. Render Page <-------------------------------------------------------------||
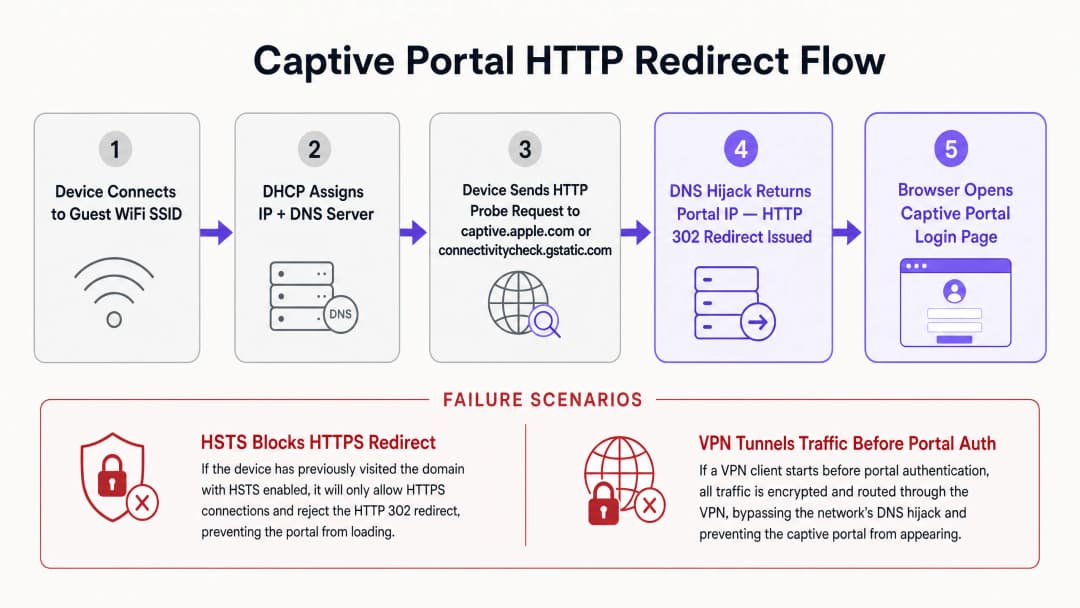
प्रत्येक ऑपरेटिंग सिस्टम नेटवर्कची स्थिती निश्चित करण्यासाठी कॅनरी URLs आणि अपेक्षित प्रतिसादांचा एक विशिष्ट संच वापरते. Apple (iOS/macOS) हे http://captive.apple.com/hotspot-detect.html ची तपासणी करते आणि शीर्षक आणि मुख्य भागामध्ये केवळ Success हा शब्द असलेले HTML डॉक्युमेंट मिळण्याची अपेक्षा करते. Google (Android/ChromeOS) हे http://connectivitycheck.gstatic.com/generate_204 ची तपासणी करते आणि रिकाम्या मुख्य भागासह 204 No Content हा HTTP स्टेटस कोड मिळण्याची अपेक्षा करते. Microsoft (Windows 10/11) हे http://www.msftconnecttest.com/connecttest.txt ची तपासणी करते आणि Microsoft Connect Test चा प्लेन टेक्स्ट प्रतिसाद मिळण्याची अपेक्षा करते.
डिव्हाइसला अपेक्षित प्रतिसाद मिळाल्यास, नेटवर्कला थेट इंटरनेट प्रवेश आहे असा निष्कर्ष ते काढते. प्रतिसाद सुधारित केला असल्यास - जसे की HTTP 302 रीडायरेक्ट मिळणे - ऑपरेटिंग सिस्टमचे Captive Portal Assistant (CPA) रीडायरेक्टचे लक्ष्य दाखवण्यासाठी एक समर्पित, सँडबॉक्स केलेले ब्राउझर विंडो लाँच करते: जे Captive portal स्प्लॅश लॉगिन पेज असते.
HSTS आणि HTTPS रीडायरेक्शन संघर्ष
Captive portal रीडायरेक्शनची ऐतिहासिक पद्धत DNS हायजॅकिंग किंवा HTTP इंटरसेप्शनवर अवलंबून असते. जेव्हा एखादा अनधिकृत वापरकर्ता कोणत्याही वेबसाइटवर जाण्याचा प्रयत्न करतो, तेव्हा गेटवे TCP पोर्ट 80 (HTTP) किंवा पोर्ट 443 (HTTPS) ट्रॅफिक अडवतो आणि डेस्टिनेशन सर्व्हरच्या वतीने प्रतिसाद देऊन HTTP 302 रीडायरेक्ट इंजेक्ट करतो. हे अनएन्क्रिप्टेड HTTP वेब ब्राउझिंगच्या काळात प्रभावी ठरले असले, तरी सध्याच्या HTTPS-प्रधान वातावरणात यामुळे गंभीर सुरक्षा आणि ऑपरेशनल आव्हाने निर्माण होतात.
मुख्य अडथळा HTTP Strict Transport Security (HSTS) हा आहे, जो RFC 6797 मध्ये निर्दिष्ट केला आहे. HSTS वेब ब्राउझरना केवळ सुरक्षित HTTPS कनेक्शन्स वापरून वेबसाइट्सशी संवाद साधण्यास भाग पाडते. जेव्हा एखादा ब्राउझर HSTS-सक्षम डोमेनशी - जसे की Google, Facebook किंवा बँकिंग पोर्टल्स - कनेक्ट करण्याचा प्रयत्न करतो, तेव्हा ते कोणत्याही अनएन्क्रिप्टेड संवादाला सक्त मनाई करते आणि SSL/TLS प्रमाणपत्र प्रमाणीकरण लागू करते.
जर एखादा captive portal गेटवे HSTS डोमेनवरील HTTPS विनंती अडवण्याचा प्रयत्न करत असेल, तर त्याने क्लायंटला स्वतःचे SSL प्रमाणपत्र किंवा बनावट प्रमाणपत्र सादर करणे आवश्यक आहे. गेटवे प्रमाणपत्र विनंती केलेल्या डोमेन नावाशी जुळत नसल्यामुळे, क्लायंट ब्राउझर प्रमाणपत्र त्रुटी शोधतो आणि बायपास न करता येणारी सुरक्षा चेतावणी (NET::ERR_CERT_COMMON_NAME_INVALID) दाखवतो. ब्राउझर रीडायरेक्ट पूर्णपणे ब्लॉक करतो, ज्यामुळे captive portal page लोड होण्यापासून रोखले जाते.
हे कमी करण्यासाठी, आधुनिक एंटरप्राइझ वायरलेस नेटवर्क्स दोन यंत्रणा वापरतात. पहिली, OS प्रोब्सना सूट देणे (exempting OS probes) हे सुनिश्चित करते की ऑपरेटिंग सिस्टम्सद्वारे पाठवलेले अनक्रिप्टेड HTTP प्रोब्स कधीही HTTPS इंटरसेप्शनच्या अधीन नसतील; गेटवेने अनक्रिप्टेड HTTP प्रोबला पोर्टल्सच्या सुरक्षित फुली-क्वालिफाइड डोमेन नेम (FQDN) कडे प्रमाणित HTTP 302 रिस्पॉन्स वापरून रीडायरेक्ट करण्याची परवानगी दिली पाहिजे. दुसरी, RFC 8910 (Captive Portal API) एक अशी यंत्रणा परिभाषित करते जिथे DHCP Option 114 किंवा IPv6 राउटर जाहिराती क्लायंट डिव्हाइसेसना captive portal API एंडपॉईंटच्या अचूक URL बद्दल माहिती देतात. ब्रूट-फोर्स DNS हायजॅकिंग किंवा HTTP रीडायरेक्शनवर अवलंबून राहण्याऐवजी, सुसंगत क्लायंट डिव्हाइसेस HSTS संघर्ष टाळून थेट पोर्टल URL मिळवण्यासाठी या API कडे थेट क्वेरी करतात.
नेटवर्क ॲडमिन्ससाठी थेट डायग्नोस्टिक मॅट्रिक्स
| दिसून येणारे लक्षण | प्राथमिक मूळ कारण | त्वरित निराकरण कृती |
|---|---|---|
| पोर्टल पेज सुरू होण्यात अपयशी ठरते | HTTPS/HSTS इंटरसेप्शन ब्लॉक | अनक्रिप्टेड HTTP प्रोब ट्रिगर करण्यासाठी ब्राउझरला थेट http://neverssl.com वर घेऊन जा |
| दर १५ मिनिटांनी वारंवार लॉगिन विनंत्या | प्रायव्हेट MAC ॲड्रेस रँडमायझेशन | क्लायंट डिव्हाइस नेटवर्क सेटिंग्जमध्ये Private WiFi Address बंद करा |
| कोणताही IP ॲड्रेस असाइन केलेला नाही | DHCP स्कोप पूल संपणे | वायरलेस गेटवेवर DHCP लीझ वेळ १५-३० मिनिटांपर्यंत कमी करा |
| सोशल लॉगिन पॉपअप अयशस्वी किंवा हँग होतो | अपूर्ण वॉल्ड गार्डन ACL | आवश्यक OAuth डोमेन्स (*.googleapis.com, *.gstatic.com) अलाउलिस्टमध्ये जोडा |
| VPN कनेक्ट केलेले आहे पण इंटरनेट नाही | एनक्रिप्टेड टनेल स्थानिक रीडायरेक्शन ब्लॉक करत आहे | captive portal ऑथेंटिकेशन पूर्ण होईपर्यंत VPN तात्पुरते थांबवा |
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक
एक विश्वासार्ह captive portal तैनात करण्यासाठी भौतिक वायरलेस इन्फ्रास्ट्रक्चर (ॲक्सेस पॉईंट्स, कंट्रोलर्स, गेटवेज) आणि क्लाउड-आधारित पोर्टल प्लॅटफॉर्म यांच्यात समन्वयाची आवश्यकता असते. हा विभाग एंटरप्राइझ नेटवर्क्समध्ये रीडायरेक्शन सुसंगतता सुनिश्चित करण्यासाठी व्हेंडर-न्यूट्रल अंमलबजावणी मार्गदर्शक प्रदान करतो, ज्यामध्ये Cisco, Aruba, आणि Ruckus कंट्रोलर्समधील कॉन्फिगरेशनचा संदर्भ दिला आहे. संबंधित ॲक्सेस कंट्रोल आर्किटेक्चरसाठी, How to Implement 802.1X Authentication with Cloud RADIUS या आमच्या मार्गदर्शकाचा संदर्भ घ्या.
पायरी १: वॉल्ड गार्डन (ACL) कॉन्फिगरेशन
वॉल्ड गार्डन किंवा ॲक्सेस कंट्रोल लिस्ट (ACL) विशिष्ट बाह्य डोमेन्स, IP ॲड्रेसेस किंवा सबनेट्स परिभाषित करते ज्यांवर अनऑथेंटिकेटेड गेस्ट डिव्हाइसला लॉग इन करण्यापूर्वी प्रवेश करण्याची परवानगी असते. वॉल्ड गार्डन चुकीच्या पद्धतीने कॉन्फिगर केले असल्यास, क्लायंट डिव्हाइस पोर्टल मालमत्ता लोड करण्यास असमर्थ ठरेल, परिणामी ब्लँक स्क्रीन किंवा टाईमआउट होईल.
Purple च्या प्लॅटफॉर्मसह अखंड कार्य सुनिश्चित करण्यासाठी, वॉल्ड गार्डनमध्ये पोर्टल FQDNs (*.purple.ai किंवा प्रादेशिक रूपे), सोशल लॉगिन OAuth एंडपॉईंट्ससाठी आयडेंटिटी प्रोव्हायडर्स (IdPs), आणि CSS, JavaScript, फॉन्ट्स किंवा इमेजेस होस्ट करणारे कॉन्टेंट डिलिव्हरी नेटवर्क्स (CDNs) समाविष्ट असणे आवश्यक आहे.
अनेक आधुनिक कंट्रोलर्स वॉल्ड गार्डन कॉन्फिगरेशनमध्ये वाईल्डकार्ड डोमेन नेम्सना सपोर्ट करतात. कंट्रोलर अनऑथेंटिकेटेड क्लायंट्स कडून येणाऱ्या DNS क्वेरींचा डायनॅमिकली मागोवा (snoop) घेतो; जेव्हा एखादा क्लायंट वाईल्डकार्डशी जुळणाऱ्या डोमेनची क्वेरी करतो, तेव्हा कंट्रोलर तात्पुरता तो मिळालेला IP ॲड्रेस प्री-ऑथेंटिकेशन अलावलिस्टमध्ये जोडतो.
पायरी २: DHCP आणि DNS ऑप्टिमायझेशन
कारण Captive Portal डिटेक्शन हे सुरुवातीच्या नेटवर्क हँडशेकवर अवलंबून असते, त्यामुळे हाय-डेन्सिटी वातावरणासाठी DHCP आणि DNS कॉन्फिगरेशन ऑप्टिमाइझ केलेले असणे आवश्यक आहे. रिटेल मॉल्स, ट्रान्झिट हब्स किंवा स्टेडियम्स सारख्या जास्त गर्दीच्या ठिकाणी, IP ॲड्रेस संपणे हे पोर्टल अयशस्वी होण्याचे एक सामान्य कारण आहे. जर DHCP लीझ वेळ खूप जास्त (उदा. २४ तास) सेट केली असेल, तर IP पूल लवकरच रिकामा होईल. अतिथी नेटवर्कसाठी, DHCP लीझ वेळ १५ ते ३० मिनिटे (९०० ते १८०० सेकंद) दरम्यान कॉन्फिगर केली पाहिजे.
गेस्ट क्लायंट्सना एक विश्वसनीय DNS सर्व्हर असाइन केला गेला पाहिजे जो पब्लिक डोमेन आणि लोकल पोर्टल FQDN (उदा. Cloudflare 1.1.1.1 किंवा Google 8.8.8.8) दोन्ही रिझॉल्व्ह करण्यास सक्षम असेल. महत्त्वाचे म्हणजे, वायरलेस गेटवेने अनऑथेंटिकेटेड क्लायंट्सना DNS रिझोल्यूशन करण्याची परवानगी देणे आवश्यक आहे. जर फायरवॉल नियमाने प्री-ऑथेंटिकेटेड युजर्ससाठी पोर्ट ५३ (UDP/TCP) ट्रॅफिक ब्लॉक केले, तर OS कॅनरी URLs रिझॉल्व्ह करू शकत नाही आणि Captive Portal असिस्टंट कधीही सुरू होणार नाही.
पायरी ३: SSL/TLS सर्टिफिकेट मॅनेजमेंट
जेव्हा एखाद्या अतिथीचे डिव्हाइस Captive Portal कडे रीडायरेक्ट केले जाते, तेव्हा ब्राउझर पोर्टल FQDN शी सुरक्षित HTTPS कनेक्शन स्थापित करतो. सर्टिफिकेट वॉर्निंग स्क्रीन टाळण्यासाठी, Captive Portal वैध, पब्लिकली-ट्रस्टेड SSL/TLS सर्टिफिकेटसह सुरक्षित केले पाहिजे. सेल्फ-साइन केलेले सर्टिफिकेट्स मोबाईल ऑपरेटिंग सिस्टीमद्वारे ब्लॉक केले जातील, ज्यामुळे पोर्टल असिस्टंटला पेज लोड करता येणार नाही.
सर्वोत्तम पद्धती (Best Practices)
सपोर्ट तिकिटे कमी करणारे आणि युझरचे समाधान वाढवणारे हाय-परफॉर्मिंग गेस्ट वायरलेस नेटवर्क राखण्यासाठी, नेटवर्क ऑपरेटरनी उद्योगातील मानक सर्वोत्तम पद्धतींचे पालन केले पाहिजे.
१. सोशल लॉगिनसाठी वॉल्ड गार्डन नियम ऑप्टिमाइझ करा
युझर प्रोफाइल्स कॅप्चर करण्यासाठी सोशल लॉगिन पर्यायांचा वापर करताना, वॉल्ड गार्डन काळजीपूर्वक मेंटेन केले पाहिजे. सोशल मीडिया प्लॅटफॉर्म्स नियमितपणे ऑथेंटिकेशन सबडोमेन आणि CDN IP रेंज अपडेट करत असतात. जर एखादे आवश्यक डोमेन गहाळ असेल, तर सोशल लॉगिन पॉपअप लोड होण्यास अपयशी ठरेल किंवा अनिश्चित काळासाठी हँग होईल.
| प्रदाता | आवश्यक वॉल्ड गार्डन डोमेन्स |
|---|---|
accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, lh3.googleusercontent.com |
|
facebook.com, *.facebook.com, *.fbcdn.net, m.facebook.com |
|
| Apple | appleid.apple.com, appleid.cdn-apple.com, gsa.apple.com |
२. प्रोफाइल-आधारित ऑथेंटिकेशन आणि OpenRoaming कडे संक्रमण करा
प्रारंभिक डेटा कॅप्चर आणि सेवा अटींच्या मंजुरीसाठी Captive Portals उत्कृष्ट असले, तरी प्रत्येक भेटीदरम्यान लॉगिन प्रक्रियेची पुनरावृत्ती केल्याने युझरला त्रास होतो. आधुनिक एंटरप्राइझ नेटवर्क आता प्रोफाइल-आधारित ऑथेंटिकेशन आणि OpenRoaming सारख्या Passpoint (Hotspot 2.0) तंत्रज्ञानाकडे मार्गक्रमण करत आहेत.
Purple Connect परवान्यांतर्गत, Purple OpenRoaming सेवांसाठी विनामूल्य ओळख प्रदाता म्हणून काम करते. Passpoint पाहुण्यांना त्यांच्या पहिल्या भेटीदरम्यान त्यांच्या डिव्हाइसवर सुरक्षित प्रोफाइल स्थापित करण्याची परवानगी देतो. जगभरातील कोणत्याही सहभागी ठिकाणी पुढील भेटींदरम्यान, डिव्हाइस कॅप्टिव्ह पोर्टलला पूर्णपणे वगळून, WPA3-Enterprise चा वापर करून Layer 2 वर स्वयंचलितपणे प्रमाणीकृत होते.
3. नियामक फ्रेमवर्कचे अनुपालन सुनिश्चित करा
पाहुण्यांच्या WiFi उपयोजनांनी जागतिक डेटा गोपनीयता आणि सुरक्षा मानकांचे पालन केले पाहिजे. GDPR / CCPA Compliance साठी, कॅप्टिव्ह पोर्टलने स्पष्ट सेवा अटी आणि गोपनीयता धोरणे सादर केली पाहिजेत. विपणन संपर्कांसाठी संमती सक्रियपणे निवडली पाहिजे (आधीपासून चेक केलेली नसावी). PCI DSS Compliance साठी, जर पाहुण्यांचे नेटवर्क इन्फ्रास्ट्रक्चर Point of Sale (POS) प्रणालीसह अस्तित्वात असेल, तर कडक तार्किक विभाजन लागू केले पाहिजे. जुन्या डिव्हाइसेसना WPA2-Personal वापरून कनेक्ट करण्याची परवानगी देण्यासाठी WPA3-Transition Mode लागू करा तर नवीन डिव्हाइसेसना WPA3 सुरक्षेचा फायदा होईल.
त्रुटी निवारण आणि जोखीम कमी करणे
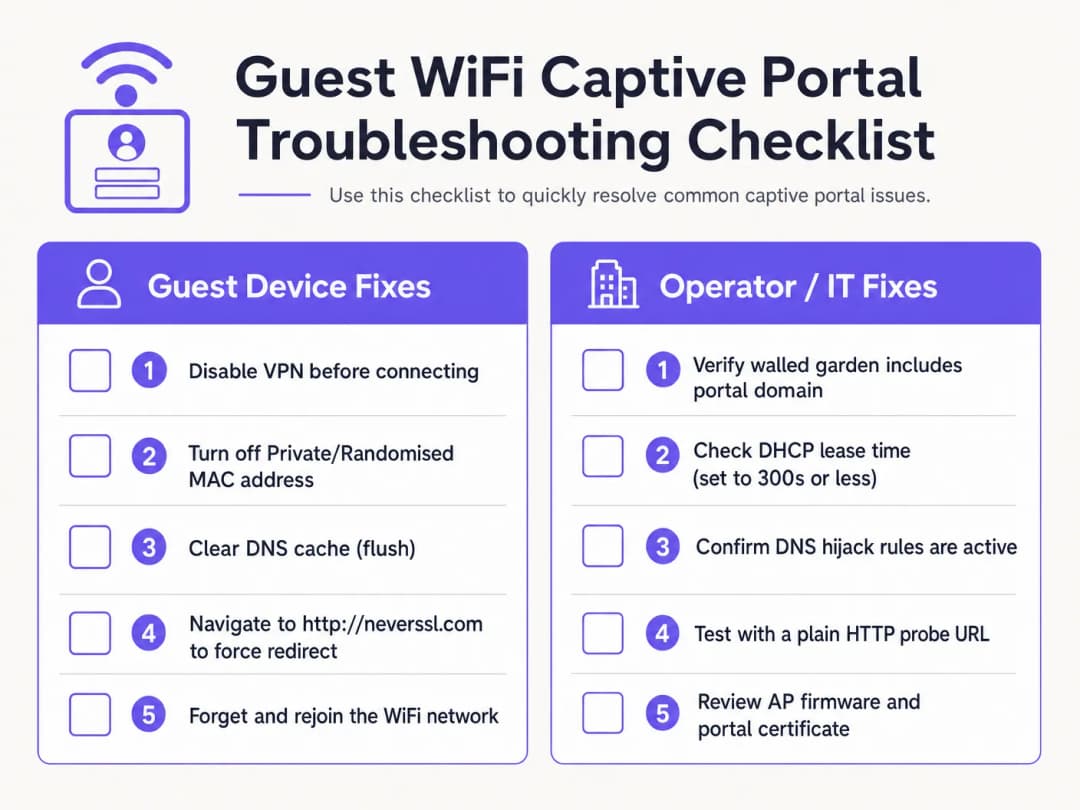
जेव्हा पाहुण्यांच्या वायरलेस समस्यांची नोंद केली जाते, तेव्हा ठिकाणच्या ऑपरेशन्स आणि फ्रंट ऑफ हाऊस कर्मचाऱ्यांना स्पष्ट निदान अनुक्रमाची आवश्यकता असते.
क्लायंट-साइड निदान चेकलिस्ट
- सक्रिय VPNs निष्क्रिय करा. VPNs कनेक्ट होताच ट्रॅफिक त्वरित एन्क्रिप्ट आणि राउट करतात, गेटवे DNS हायजॅकिंग आणि HTTP रीडायरेक्शनला वळसा घालतात. पोर्टल लॉगइन पूर्ण करण्यासाठी पाहुण्यांनी त्यांचे VPN तात्पुरते थांबवले पाहिजे.
- खाजगी MAC पत्ते बंद करा. iOS 14+ आणि Android 10+ डीफॉल्टनुसार खाजगी WiFi पत्ता सक्षम करतात. यामुळे डिव्हाइसेस डायनॅमिक MAC पत्ते सादर करतात, ज्यामुळे MAC सेशन सातत्य खंडित होते. पाहुण्यांना त्या ठिकाणच्या SSID साठी खाजगी पत्ता निष्क्रिय करण्याची सूचना द्या.
- सुरक्षित DNS (DoH/DoT) वळसा घाला. जर एखादा पाहुणा ब्राउझर सेटिंग्जमध्ये सानुकूल DNS-over-HTTPS (DoH) वापरत असेल, तर ब्राउझर स्थानिक DNS हायजॅकिंग प्रतिसादांना नकार देईल. स्थानिक रीडायरेक्ट्सना अनुमती देण्यासाठी पाहुण्यांनी तात्पुरते सुरक्षित DNS थांबवले पाहिजे.
- अनएन्क्रिप्टेड HTTP कनेक्शन सक्तीने लागू करा (NeverSSL). जर कॅप्टिव्ह पोर्टल असिस्टंट स्वयंचलितपणे सुरू होण्यास अपयशी ठरला, तर पाहुण्याला ब्राउझर विंडो उघडण्यास आणि
http://neverssl.comवर जाण्यास सांगा. ही साइट कधीही SSL/TLS वापरत नसल्यामुळे, गेटवे HTTP विनंती अडवू शकतो आणि लॉगिन स्क्रीनवर HTTP 302 रीडायरेक्ट समाविष्ट करू शकतो. - नेटवर्क विसरून जा (Forget) आणि पुन्हा कनेक्ट व्हा. नेटवर्क विसरून जाणे आणि पुन्हा कनेक्ट होणे यामुळे स्वच्छ DHCP हँडशेक सक्तीने होतो आणि कॅप्टिव्ह पोर्टल शोध पुन्हा सुरू होतो.
ऑपरेटर-साइड इन्फ्रास्ट्रक्चर त्रुटी निवारण
- DHCP पूल वापराचे निरीक्षण करा: स्थानिक गेटवेवरील DHCP व्याप्तीची तपासणी करा. जर पूलचा वापर जास्त असेल, तर लीज वेळ १५ ते ३० मिनिटांपर्यंत कमी करा.
- DNS रीडायरेक्शन नियमांची पडताळणी करा: अप्रमाणित क्लायंटना पोर्ट ५३ वर DNS प्रतिसाद मिळतात याची खात्री करण्यासाठी गेटवे इंटरफेसवर पॅकेट कॅप्चर (PCAP) करा.3. वॉल्ड गार्डन लेटन्सीचे ऑडिट करा: वॉल्ड गार्डन डोमेन्ससाठी DNS रिझोल्यूशन कंट्रोलरवर योग्यरित्या कॅश होत असल्याची खात्री करा.
- प्रमाणपत्र समाप्ती तपासा: वायरलेस कंट्रोलरवर स्थापित केलेले SSL/TLS प्रमाणपत्र वैध आणि विश्वसनीय CA द्वारे स्वाक्षरित असल्याचे सत्यापित करा.
Purple सह अतिथी WiFi सपोर्ट तिकीट पूर्णपणे बंद करा
खराब झालेल्या captive portal रिडायरेक्ट्स डीबग करण्यासाठी IT चे तास घालवणे थांबवा. Purple चे क्लाउड-मॅनेज्ड अतिथी WiFi प्लॅटफॉर्म Cisco Meraki, HPE Aruba, Ruckus, आणि Ubiquiti सोबत अखंडपणे समाकलित होते जेणेकरून सुलभ, GDPR-सुसंगत ऑनबोर्डिंग आणि स्वयंचलित Passpoint प्रवेश प्रदान करता येईल.
व्यवसाय प्रभाव आणि सपोर्ट ROI
क्लाउड-मॅनेज्ड captive portal प्लॅटफॉर्ममध्ये गुंतवणूक केल्याने एंटरप्राइझ ठिकाणांसाठी आर्थिक आणि ऑपरेशनल परतावा मिळतो.
सपोर्ट ओव्हरहेड आणि पाहुण्यांच्या अडचणींमधील घट
हॉस्पिटॅलिटी आणि रिटेल ठिकाणांसाठी, फ्रंट-ऑफ-हाउस कर्मचारी वारंवार अतिथींच्या WiFi कनेक्टिव्हिटीच्या समस्या सोडवण्यात वेळ घालवतात. उच्च captive portal अयशस्वी दरामुळे नकारात्मक पुनरावलोकने, सपोर्ट तिकीटांचा बॅकलॉग आणि कर्मचाऱ्यांचे लक्ष विचलित होते. Purple ची क्रॉस-प्लॅटफॉर्म रिडायरेक्शन यंत्रणा लागू करून, ठिकाणांना WiFi-संबंधित सपोर्ट तक्रारींमध्ये 50% ते 70% घट अनुभवता येते.
डेटा कॅप्चर आणि मार्केटिंग ROI जास्तीत जास्त वाढवणे
ईमेल पत्ते, फोन नंबर आणि सोशल प्रोफाइल्ससह फर्स्ट-पार्टी ग्राहक डेटा कॅप्चर करण्यासाठी captive portal हा एक प्रवेशद्वार आहे. एका कार्यक्षम पोर्टलसह, ठिकाणे विपणन संप्रेषणांसाठी (marketing communications) 60% पेक्षा जास्त ऑप्ट-इन दर प्राप्त करतात. प्रमाणीकरणास (authentication) WiFi Analytics सोबत समाकलित केल्याने अभ्यागतांचे वर्तन, थांबण्याचा वेळ (dwell times) आणि परत येण्याच्या दरांबद्दल सखोल माहिती मिळते.
रिटेल मीडिया कमाईचे मार्ग मोकळे करणे
शॉपिंग मॉल्स, स्टेडियम आणि प्रदर्शन केंद्रांसाठी, स्प्लॅश पेज आणि लॉगिन-नंतरचे रिडायरेक्ट स्क्रीन ही डिजिटल रिअल इस्टेट दर्शवतात. ऑपरेटर लक्ष्यित, स्थान-जागरूक जाहिराती प्रदर्शित करू शकतात किंवा ब्रँड्सना प्रायोजकत्व पॅकेज विकू शकतात, ज्यामुळे IT इन्फ्रास्ट्रक्चरचे कमाईच्या मालमत्तेत रूपांतर होते.
संदर्भ
[1] Wikipedia Contributors. "Captive Portal." Wikipedia, The Free Encyclopedia. https://en.wikipedia.org/wiki/Captive_portal
[2] IETF RFC 6797. "HTTP Strict Transport Security (HSTS)." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc6797
[3] IETF RFC 8910. "Captive-Portal Identification in DHCP and Router Advertisements." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc8910
[4] Wireless Broadband Alliance. "OpenRoaming." WBA. https://wballiance.com/openroaming/
[5] NeverSSL. "NeverSSL: Helping you get online." NeverSSL. http://neverssl.com/
महत्वाच्या व्याख्या
Captive portal
अधिक इंटरनेट प्रवेश मंजूर करण्यापूर्वी नव्याने जोडलेल्या पाहुण्यांच्या WiFi वापरकर्त्यांना दर्शवले जाणारे एक वेब लँडिंग पेज, ज्याचा वापर ऑथेंटिकेशन, सेवा अटींची स्वीकृती आणि मार्केटिंग डेटा कॅप्चर करण्यासाठी केला जातो.
ठिकाणे, हॉटेल्स आणि रिटेल केंद्रांमधील सार्वजनिक वायरलेस नेटवर्कवर प्राथमिक प्रवेश गेट म्हणून काम करते.
DNS हायजॅकिंग
एक ट्रॅफिक इंटरसेप्शन तंत्र जिथे वायरलेस गेटवे सर्व अनऑथेंटिकेट केलेल्या DNS विनंत्यांसाठी captive portal सर्व्हर IP पत्ता परत करतो.
HTTP प्रोब्स रिडायरेक्ट करण्यासाठी वापरले जाते, परंतु DNS-over-HTTPS (DoH) आणि DNS-over-TLS (DoT) प्रोटोकॉल्सद्वारे वाढत्या प्रमाणात बायपास केले जाते.
HTTP Strict Transport Security (HSTS)
एक वेब सुरक्षा धोरण (RFC 6797) जे ब्राउझरना केवळ HTTPS वर संवाद साधण्यास आणि अवैध SSL प्रमाणपत्रे नाकारण्यास भाग पाडते.
जेव्हा गेटवे HSTS-सक्षम डोमेन्सवरील HTTPS विनंत्या इंटरसेप्ट करण्याचा प्रयत्न करतात तेव्हा captive portal रिडायरेक्शन अपयशी ठरतात.
वल्ड गार्डन
एक प्री-ऑथेंटिकेशन ॲक्सेस कंट्रोल लिस्ट (ACL) जी अनऑथेंटिकेट केलेल्या गेस्ट डिव्हाइसेसना विशिष्ट बाह्य डोमेन्स आणि IP पत्त्यांपर्यंत पोहोचण्याची परवानगी देते.
पोर्टल मालमत्ता, आयडेंटिटी प्रोव्हाइडर OAuth एंडपॉइंट्स आणि ऑपरेटिंग सिस्टम कनेक्टिव्हिटी प्रोब URLs होस्ट करण्यासाठी आवश्यक आहे.
MAC ॲड्रेस रँडमायझेशन
मोबाईल डिव्हाइसेसवरील (iOS 14+, Android 10+) एक गोपनीयता वैशिष्ट्य जे वायरलेस नेटवर्कला डायनॅमिक हार्डवेअर MAC ॲड्रेस सादर करते.
MAC-आधारित सत्र सातत्य खंडित करते, ज्यामुळे रँडमाइज्ड आयडेंटिफायर बदलल्यावर पाहुण्यांना पुन्हा ऑथेंटिकेट करण्यास भाग पाडले जाते.
RFC 8910 (Captive Portal API)
क्लायंट डिव्हाइसेसना थेट Captive Portal API एंडपॉइंट्स कम्युनिकेट करण्यासाठी DHCP Option 114 किंवा IPv6 Router Advertisements चा वापर करणारा एक IETF मानक.
जुने DNS हायजॅकिंग बदलून आधुनिक क्लायंट ऑपरेटिंग सिस्टम्सवर HSTS प्रमाणपत्र संघर्ष सोडवते.
सोडवलेली उदाहरणे
Cisco Catalyst 9800 कंट्रोलर्स वापरणाऱ्या ३५० खोल्यांच्या एका शहराच्या मध्यवर्ती हॉटेलमध्ये रोज २० पाहुण्यांच्या तक्रारी येतात की WiFi लॉगिन स्प्लॅश पेज लोड होत नाही. ही समस्या प्रामुख्याने iOS 17 आणि Android 13 डिव्हाइसेस वापरणाऱ्या पाहुण्यांना भेडसावते. नेटवर्क आर्किटेक्टने याचे पद्धतशीरपणे कसे निवारण करावे?
चार-भागांच्या निवारण योजनेची अंमलबजावणी करा: १. DHCP स्कोप तपासा: स्थानिक गेटवेवरील DHCP पूल तपासा. जर IP वापर ८५% पेक्षा जास्त असेल, तर लीज वेगाने परत मिळवण्यासाठी लीज वेळ २४ तासांवरून कमी करून ३० मिनिटे (१८०० सेकंद) करा. २. DNS इंटरसेप्शनची पडताळणी करा: प्री-ऑथेंटिकेशन ACLs सार्वजनिक DNS रिझॉलव्हर्सकडे जाणाऱ्या UDP/TCP पोर्ट ५३ ट्रॅफिकला परवानगी देतात याची खात्री करा. ३. वल्ड गार्डन ACLs ऑडिट करा: captive.apple.com, connectivitycheck.gstatic.com आणि *.purple.ai साठी कंट्रोलरवर DNS स्नूपिंग सक्षम करा. ४. RFC 8910 कॉन्फिगर करा: DHCP सर्व्हरवर DHCP Option 114 तैनात करा जे पोर्टल URL कडे निर्देश करेल, ज्यामुळे iOS 16+ आणि Android 12+ डिव्हाइसेसना DNS हायजॅकिंगशिवाय थेट पोर्टल API कडे क्वेरी पाठवणे शक्य होईल.
Aruba Central वापरणाऱ्या एका रिटेल ठिकाणाहून अहवाल आला आहे की पाहुण्यांचे ईमेल लॉगिन कार्य करते, परंतु 'Login with Google' सोशल ऑथेंटिकेशन ३०% अभ्यागतांसाठी अधूनमधून रेंगाळते. नेटवर्क प्रशासकांनी याच्या मूळ कारणाचे निदान कसे करावे?
१. ब्राउझर DevTools सह पुनरावृत्ती करा: एक चाचणी डिव्हाइस कनेक्ट करा, ब्राउझरमधील Network टॅब (F12) उघडा आणि ERR_CONNECTION_REFUSED परत करणाऱ्या ब्लॉक केलेल्या डोमेन्स ओळखण्यासाठी Login with Google वर क्लिक करा. २. वल्ड गार्डन अपडेट करा: Aruba Central च्या व्हाईटलिस्टमध्ये सर्व Google OAuth एंडपॉइंट्स समाविष्ट असल्याची खात्री करा: accounts.google.com, ssl.gstatic.com, fonts.gstatic.com आणि oauth2.googleapis.com. ३. डायनॅमिक व्हाईटलिस्टिंग सक्षम करा: Google च्या बदलत्या CDN IP श्रेणींना आपोआप परवानगी देण्यासाठी DNS-आधारित वाइल्डकार्ड मॅचिंग (*.googleapis.com, *.gstatic.com) कॉन्फिगर करा.
सराव प्रश्न
Q1. google.com सारख्या HTTPS डोमेनवर नेव्हिगेट केल्यावर Captive Portal लॉगिन स्क्रीन ट्रिगर होण्यास का अपयश येते?
टीप: HSTS पॉलिसी आणि SSL/TLS प्रमाणपत्र प्रमाणीकरणाचा विचार करा.
नमुना उत्तर पहा
प्रमुख HTTPS डोमेन्स HTTP Strict Transport Security (HSTS) लागू करतात. जेव्हा एखादा गेटवे HTTPS कनेक्शन इंटरसेप्ट करण्याचा प्रयत्न करतो, तेव्हा क्लायंट ब्राउझरला प्रमाणपत्रातील तफावत आढळते आणि मॅन-इन-द-मिडल हल्ले रोखण्यासाठी तो विनंती ब्लॉक करतो. पोर्टल मॅन्युअली ट्रिगर करण्यासाठी, पाहुण्यांनी http://neverssl.com सारख्या अनइन्क्रिप्टेड HTTP साइटवर नेव्हिगेट करणे आवश्यक आहे किंवा ऑपरेटिंग सिस्टमच्या इन-बिल्ट प्रोबला कार्यान्वित होऊ देणे आवश्यक आहे.
Q2. प्रायव्हेट MAC ॲड्रेस रँडमायझेशन एंटरप्राइझ WiFi नेटवर्क्सवरील गेस्ट सेशनच्या सातत्यावर कसा परिणाम करते?
टीप: वायरलेस गेटवे ऑथेंटिकेट केलेल्या एंडपॉइंट्सचा मागोवा कसा ठेवतात याचा विचार करा.
नमुना उत्तर पहा
वायरलेस गेटवे डिव्हाइसच्या MAC ॲड्रेसद्वारे ऑथेंटिकेट केलेल्या सेशन्सचा मागोवा ठेवतात. जेव्हा एखादी मोबाईल OS त्याचा प्रायव्हेट MAC ॲड्रेस रोटेट करते, तेव्हा गेटवे त्या एंडपॉइंटला नवीन अन-ऑथेंटिकेट केलेला क्लायंट म्हणून गृहीत धरतो आणि पुन्हा ऑथेंटिकेशन करण्यास भाग पाडतो. ठिकाणाच्या SSID साठी प्रायव्हेट ॲड्रेस निष्क्रिय केल्याने किंवा Passpoint/OpenRoaming प्रोफाइल तैनात केल्याने अखंड सेशन सुरू राहते.
Q3. स्टेडियम किंवा शॉपिंग मॉल्स सारख्या उच्च-घनतेच्या सार्वजनिक गेस्ट WiFi ठिकाणांसाठी शिफारस केलेला DHCP लीज टाईम काय आहे?
टीप: DHCP ट्रॅफिकच्या तुलनेत IP ॲड्रेस रिक्लमेशन संतुलित करा.
नमुना उत्तर पहा
अल्पकाळासाठी येणारे पाहुणे असलेल्या उच्च-घनतेच्या ठिकाणांमधील गेस्ट WiFi नेटवर्क्सनी DHCP लीज टाईम १५ ते ३० मिनिटांच्या (९०० ते १८०० सेकंद) दरम्यान कॉन्फिगर करावा. यामुळे कमी वेळ थांबणाऱ्या अभ्यागतांमुळे IP पूल संपण्यास प्रतिबंध होतो आणि DHCP रिन्यूअल ट्रॅफिक व्यवस्थापित करण्यायोग्य मर्यादेत राहतो.
या मालिकेमध्ये पुढे वाचा
Ubiquiti UniFi guest portal redirection होत नाही: कारणे आणि उपाय
ही मार्गदर्शिका guest state, redirect, pre-authorisation route आणि controller authorisation यांचा अनुक्रमे मागोवा घेऊन UniFi guest portal redirect बिघाड वेगळा करते. हे वेन्यू IT टीम्सना guest-network विरुद्ध Hotspot गोंधळ, बाह्य portal हँड-ऑफ, सद्य UniFi OS खाते आवश्यकता आणि DNS आयसोलेशन चाचणीचे निराकरण करण्यासाठी एक विश्वसनीय पद्धत प्रदान करते.
Cisco Meraki splash page काम करत नाही: एक ट्रबलशूटिंग फ्लोचार्ट
हा व्यावहारिक मार्गदर्शक Cisco Meraki splash फ्लो नेमका कुठे अयशस्वी झाला आहे ते शोधून काढतो: client authorisation, HTTP redirect initiation, walled-garden reachability किंवा RADIUS sign-on. हा व्हेन्यू IT टीम्सना एक नियंत्रित पुरावा मार्ग देतो, जेणेकरून ते थेट कार्यरत असलेल्या नेटवर्क मालमत्तेत मोठे बदल न करता Guest WiFi पूर्ववत करू शकतील.
Enterprise Guest WiFi सेटअप मार्गदर्शक: VLAN विभागणी, सुरक्षा आणि Captive Portals
हे तांत्रिक मार्गदर्शक IT टीम्सना VLAN विभागणी, फायरवॉल पॉलिसी आणि captive portal चा वापर करून Guest WiFi एक नियंत्रित इंटरनेट - ऍक्सेस सेवा म्हणून कसे सेट करावे हे दर्शवते. हे मार्गदर्शक कर्मचारी, पेमेंट आणि ऑपरेशनल सिस्टम्सच्या सुरक्षिततेची सीमा कमकुवत न करता Purple चे नोंदणी फॉर्म्स आणि ऑनबोर्डिंग नियंत्रणे पाहुण्यांना एक सुयोग्य अनुभव कसा देतात हे देखील स्पष्ट करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.