
Ubiquiti UniFi guest portal redirection होत नाही: कारणे आणि उपाय
ही मार्गदर्शिका guest state, redirect, pre-authorisation route आणि controller authorisation यांचा अनुक्रमे मागोवा घेऊन UniFi guest portal redirect बिघाड वेगळा करते. हे वेन्यू IT टीम्सना guest-network विरुद्ध Hotspot गोंधळ, बाह्य portal हँड-ऑफ, सद्य UniFi OS खाते आवश्यकता आणि DNS आयसोलेशन चाचणीचे निराकरण करण्यासाठी एक विश्वसनीय पद्धत प्रदान करते.
Video overview
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Captive Portal मार्गदर्शिका →
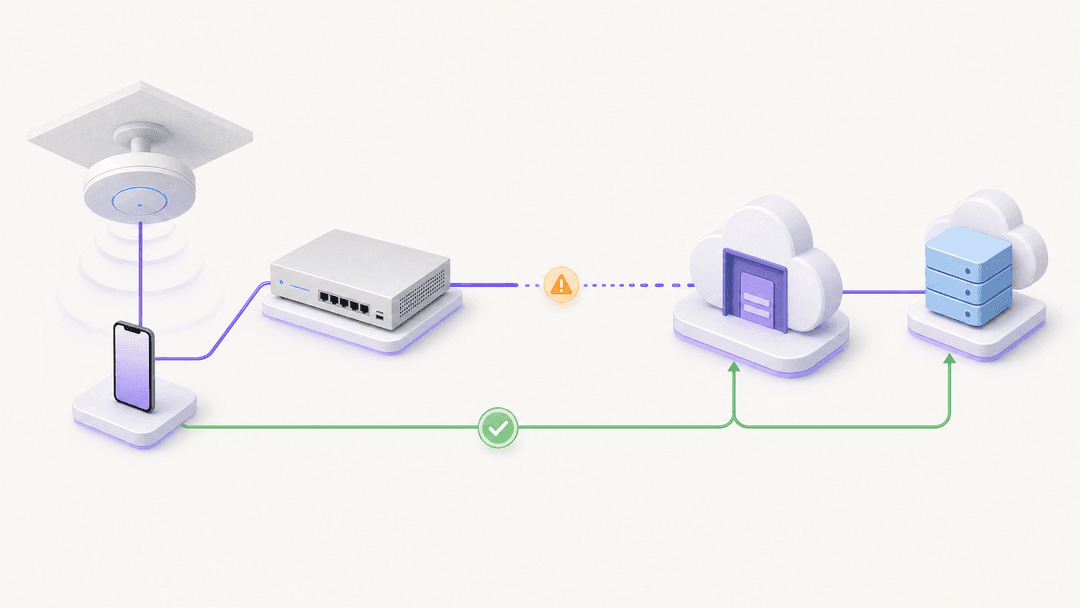
एखादा UniFi Captive Portal साधारणपणे रिडायरेक्ट करणे थांबवतो कारण SSID आता सक्रिय Hotspot राहिलेला नसतो, अतिथी वापरकर्ता अनधिकृत स्थितीत नसतो, आवश्यक प्री - ऑथोरायझेशन पाथ बाह्य सेवेपर्यंत पोहोचू शकत नाहीत, किंवा पोर्टल UniFi कडे ऑथोरायझेशन पाठवू शकत नाही. या पायऱ्यांचे अचूकपणे याच क्रमाने पुनरावलोकन करा 1 2 3.
UniFi अतिथी रिडायरेक्शन होण्यासाठी कोणत्या अटी पूर्ण करणे आवश्यक आहे?
ही आधी व्यवस्थित काम करत असलेल्या सेटअपमधील समस्या निवारणासाठीची (ट्रबलशूटिंग) मार्गदर्शिका आहे. तुम्हाला तुमचे अतिथी WiFi नेटवर्क सुरवातीपासून पुन्हा तयार करण्यास सांगितले जाणार नाही. त्याऐवजी, ही मार्गदर्शिका अतिथी डिव्हाइसपासून कंट्रोलरकडे जाते आणि नंतर बाह्य सेवेद्वारे परत येते. हा क्रम एक सामान्य त्रुटी टाळतो: कोणती पायरी प्रत्यक्षात अयशस्वी झाली आहे हे समजण्यापूर्वीच SSID, फायरवॉल किंवा DNS सेटिंग बदलणे.
Ubiquiti Hotspot ला अशी वैशिष्ट्य म्हणून परिभाषित करते जे WiFi SSID किंवा संपूर्ण नेटवर्क किंवा VLAN वर लागू केले जाऊ शकते. त्यानंतर त्या Hotspot कॉन्फिगरेशनमध्ये Captive Portal सक्षम केले जाते. परिणामी, एखादे अतिथी VLAN, अतिथी SSID किंवा नेटवर्क आयसोलेशन पॉलिसी स्वतःहून हे सिद्ध करत नाही की रिडायरेक्शन फ्लो सक्रिय आहे. अपडेटनंतर UniFi Network ॲप्लिकेशनचा युझर इंटरफेस बदलला असल्यास, जुन्या मेनू स्थानांवर अवलंबून राहण्याऐवजी, Ubiquiti च्या अधिकृत दस्तऐवजीकरणाचे अनुसरण करून Hotspot आणि Captive Portal ची सद्यस्थिती तपासा. 1
बाह्य पोर्टलसाठी, Ubiquiti वापरकर्त्याचा अचूक प्रवास स्पष्ट करते. एखादे डिव्हाइस Hotspot आणि Captive Portal सह कॉन्फिगर केलेल्या SSID शी कनेक्ट होते. हे GUEST म्हणून authorised: false सह सुरू होते. जेव्हा ते वेब विनंतीचा प्रयत्न करते, तेव्हा UniFi त्याला बाह्य पोर्टल सर्व्हरवर रिडायरेक्ट करते. सर्व्हर क्लायंट आणि ॲक्सेस पॉइंटचे ओळख तपशील प्राप्त करतो, UniFi क्लायंट आयडी मिळवतो, आणि नंतर API Network द्वारे ऑथोरायझेशनची विनंती करतो. यशस्वीरित्या पूर्ण झालेला फ्लो authorised: true मध्ये रूपांतरित होतो. 2
| नवीन डिव्हाइसवर तुम्हाला काय दिसते | सर्वात आधी तपासण्याची मर्यादा | गोळा करायचे पुरावे | पुढील सुरक्षित कृती |
|---|---|---|---|
| डिव्हाइस कनेक्ट होते, परंतु कधीही अनधिकृत अतिथी स्थितीत प्रवेश करत नाही | Hotspot ॲक्टिव्हेशन | SSID किंवा नेटवर्क असाइनमेंट आणि क्लायंटची स्थिती | शेड्यूल केलेले Hotspot आणि Captive Portal कॉन्फिगरेशन रीस्टोर करा, आणि नंतर पुन्हा चाचणी करा. 1 2 |
| पृष्ठ दिसते, परंतु प्रक्रिया पूर्ण होत नाही | बाह्य सेवेची पोहोचता | अतिथी विभागाकडून विनंतीचे निकाल आणि प्रदाताच्या बाजूचे इव्हेंट लॉग | कंट्रोलर सेटिंग्ज सुधारण्यापूर्वी अतिथी मार्ग बाह्य सेवेसाठी वेगळा करा. 2 3 |
| फॉर्म पूर्ण झाला आहे, परंतु प्रवेश ब्लॉक राहतो | कंट्रोलर ऑथोरायझेशन | बाह्य प्रदाता ऑथोरायझेशन इव्हेंट आणि UniFi क्लायंटची स्थिती | बाह्य सेवा नेमकी त्या क्लायंटला अधिकृत करण्यास सक्षम आहे की नाही आणि UniFi authorised: true दर्शवते की नाही हे तपासा. 2 |
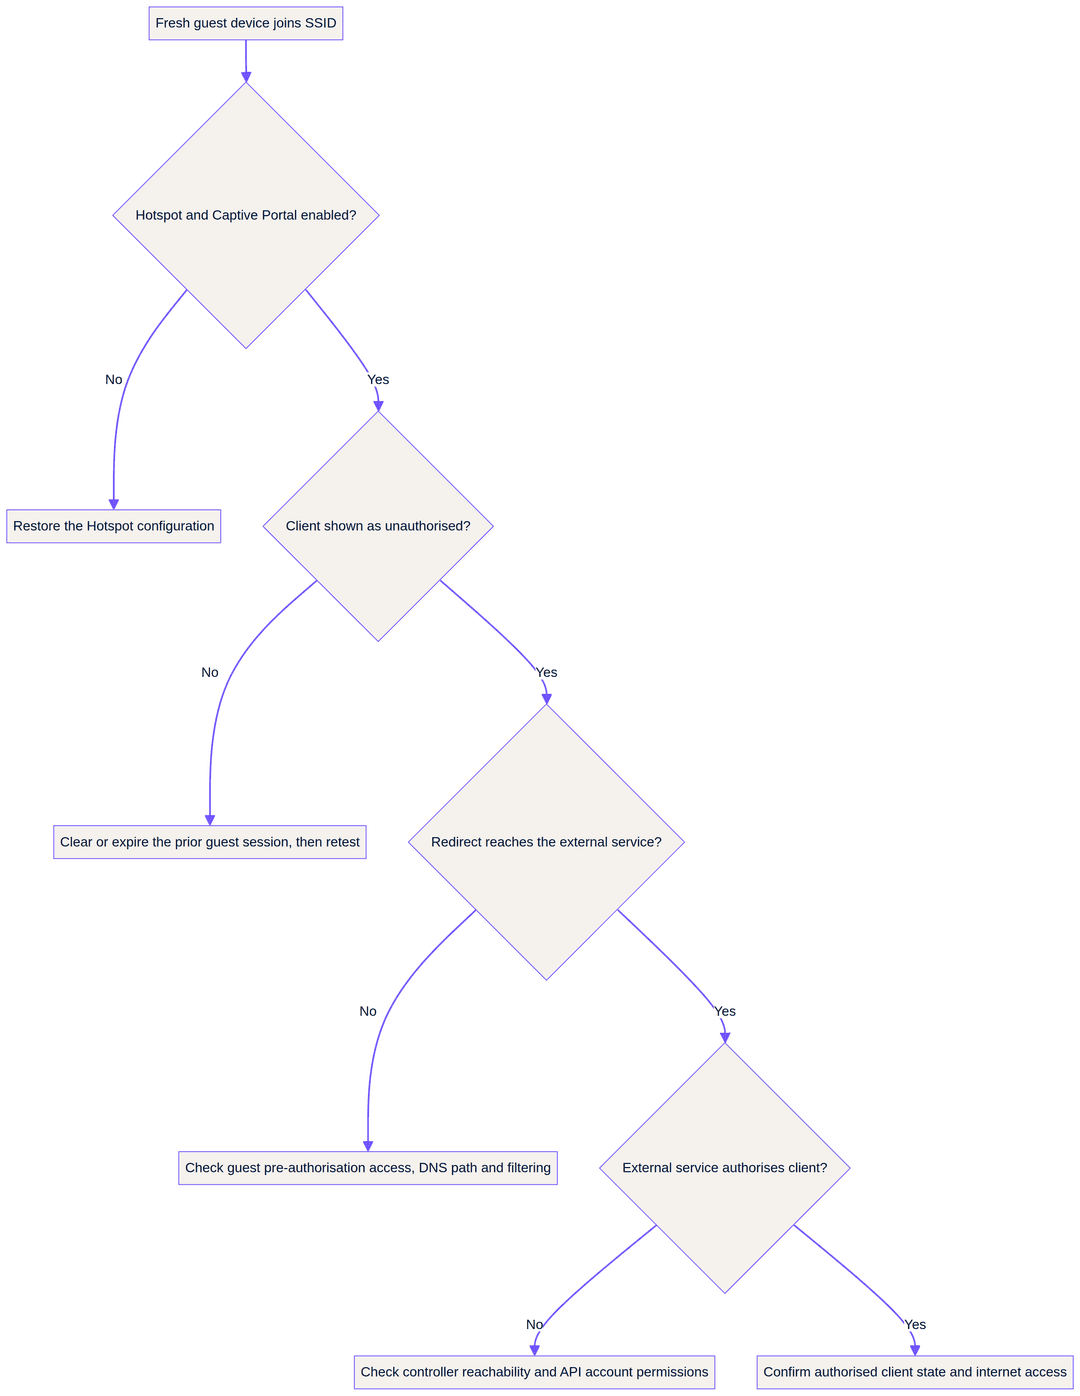
डायग्नोस्टिक नियम: "WiFi शी कनेक्ट केलेले" या स्थितीला यशाची स्थिती मानू नका. यशाची स्थिती म्हणजे एक अनधिकृत चाचणी क्लायंट इच्छित लॉगिन सेवेपर्यंत पोहोचतो, त्याची प्रक्रिया पूर्ण करतो,
authorised: trueदर्शवतो आणि नंतर इच्छित प्रवेश प्राप्त करतो. 2
फॉल्ट आयसोलेशन सुरू करण्यापूर्वी तुम्हाला कशाची गरज आहे?
नवीन आणि अनधिकृत चाचणी डिव्हाइस वापरा. पूर्वीपासून अधिकृत केलेले डिव्हाइस हे एक खराब डायग्नोस्टिक साधन आहे कारण ते तुम्हाला तपासायची असलेली पायरी वगळू शकते. SSID किंवा नेटवर्कचे नाव, चाचणीची वेळ, डिव्हाइसचा प्रकार, ऑपरेटिंग सिस्टम आणि डिव्हाइस स्वयंचलित लॉगिन प्रॉम्प्ट दाखवते की फक्त सामान्य ब्राउझर निकाल दाखवते हे नोंदवून ठेवा. Apple चे म्हणणे आहे की iOS आणि macOS Captive Portal इंटरसेप्शन शोधण्यासाठी आणि लॉगिन पृष्ठ प्रदर्शित करण्यासाठी नेटवर्कशी पहिल्यांदा कनेक्ट करताना एक प्रोब पाठवतात. याचा अर्थ असा की स्वयंचलित विंडो न दिसणे हा एक उपयुक्त संकेत आहे, परंतु गेटवे सामान्य ब्राउझर विनंती रिडायरेक्ट करू शकत नाही याचा तो अंतिम पुरावा नाही. 4
चाचणी मर्यादित ठेवा. व्यापक अतिथी प्रवेश नियम जोडून सुरुवात करू नका. कार्यरत इंटिग्रेशन हटवू नका. दुसऱ्या सेटअपमधून प्री-ऑथोरायझेशन परवानगी यादी कॉपी करू नका. तुम्हाला अतिथीचा वास्तविक मार्ग आणि तो नेमक्या कोणत्या टप्प्यावर थांबतो हे निश्चित करणे आवश्यक आहे. समस्या एकाधिक साइट्सवर असल्यास, प्रत्येक साइटवर नवीन डिव्हाइससह समान चाचणी चालवा. सामायिक कंट्रोलर अपडेटबद्दलच्या सिद्धांतापेक्षा साइट्समधील फरक शोधणे अधिक उपयुक्त आहे.
Purple वितरणासाठी, चाचणीदरम्यान सद्य लेख UniFi Integration: Best Practices & Common Questions उघडा ठेवा. Purple बॅकग्राउंड RADIUS प्रमाणीकरण चॅनेल ऐवजी थेट कंट्रोलर API लॉगिन वापरते. त्यामुळे समर्पित API खाते कंट्रोलरसाठी स्थानिक असणे आवश्यक आहे, त्यास प्रशासक म्हणून लिहिण्याचे अधिकार असणे आवश्यक आहे, 2FA अक्षम असणे आवश्यक आहे आणि पासवर्ड बदलण्याची आवश्यकता नसावी. हार्डवेअर कन्सोल आणि सेल्फ-होस्ट केलेल्या UniFi OS Server साठी देखील Purple अनेक खाते प्लेसमेंट आवश्यकतांचे दस्तऐवजीकरण करते. 3
तुम्ही अयशस्वी झालेली पायरी कशी वेगळी कराल?
प्रवेश स्तरापासून सुरुवात करा. प्रभावित WiFi SSID किंवा त्याची संपूर्ण नेटवर्क कॉन्फिगरेशन अद्याप Captive Portal सक्षम असलेले Hotspot म्हणून सेट केले आहे याची खात्री करा. Ubiquiti वर्तमान WiFi-SSID मार्ग दस्तऐवजीकरण करते आणि संपूर्ण नेटवर्क किंवा VLAN कॉन्फiguration साठी हॉटस्पॉट झोन मार्ग स्वतंत्रपणे दस्तऐवजीकरण करते. हा फरक सामान्य गोंधळ UniFi guest network vs hotspot चे उत्तर आहे. एखादे पृथक अतिथी नेटवर्क योग्य सेगमेंट असू शकते आणि हॉटस्पॉट वैशिष्ट्य सक्रिय नसल्यास तरीही ते लॉगिन वर्कफ्लो सुरू करण्यात अपयशी ठरू शकते. 1 त्यानंतर, नुकतेच कनेक्ट केलेल्या क्लायंटची तपासणी करा. आपण दस्तऐवजीकरण केलेली अनधिकृत स्थिती तपासली पाहिजे, केवळ साधी वायरलेस असोसिएशन नाही. स्थिती उपस्थित नसल्यास, हॉटस्पॉट कॉन्फिगरेशन आणि निवडलेल्या SSID किंवा नेटवर्कवर परत जा. ही पायरी योग्य होईपर्यंत DNS, बाह्य प्रदाता किंवा UDM Pro एकात्मतेसह पुढे जाऊ नका. एखादी बाह्य सेवा अशा अतिथीला अधिकृत करू शकत नाही जो बाह्य हॉटस्पॉट प्रवाहात कधीही प्रवेश करू शकला नाही. 2
त्यानंतर त्याच डिव्हाइसवरून सामान्य वेब विनंती ट्रिगर करा. विनंती बाह्य सेवेपर्यंत पोहोचल्यास, पुरावा म्हणून निकाल जतन करा. नसल्यास, अतिथी सेगमेंटच्या पूर्व-अधिकृतता मार्गावर लक्ष केंद्रित करा. Purple अतिथींना त्यांची बाह्य प्रक्रिया पूर्ण झाल्यावरच कनेक्ट करते, आणि तिचे समर्थन मार्गदर्शक तत्त्वे फॉर्म सबमिट केल्यानंतर रिक्त स्क्रीन दिसणे हे आवश्यक लपविलेले वेब ट्रॅफिक ब्लॉक करणाऱ्या अतिथी नियमांशी जोडतात जे लॉगिन पूर्ण करण्यासाठी आवश्यक असते. Pre-Auth ACL आणि पोस्ट-अधिकृतता सेटिंग्ज सत्यापित करा. प्रदात्याच्या सध्याच्या दस्तऐवजांमधून घेतलेले आवश्यक गंतव्य राउटिंग मार्ग घोषित करा. 3 या टप्प्यावर, allow list हा शब्द तंतोतंत तसाच ठेवा. हा अधिकृत पाहुण्यांसाठी सामान्य वेब गंतव्यस्थानांची यादी नाही. हा मंजुरी मिळण्यापूर्वी आवश्यक असलेल्या मार्गांचा संच आहे, जसे की बाह्य सेवा आणि लॉगिन व्यवहार पूर्ण करण्यासाठी आवश्यक घटक. Purple चा सपोर्ट लेख हा त्यांच्या सध्याच्या आवश्यकतांसाठी अधिकृत स्त्रोत आहे. तुमच्या इन्सिडेंट तिकीटमध्ये सपोर्ट लेखाची लिंक समाविष्ट करा आणि रनबुकमध्ये कॉपी केलेली आणि जुनी यादी समाविष्ट करण्याऐवजी आवृत्तीची तारीख नोंदवून ठेवा. 3
बाह्य पोर्टल प्रमाणीकरण आणि UDM मार्गाची पडताळणी कशी करावी?
लॉगिन पृष्ठ लोड झाल्यास, तुमची तपासणी इंटरसेप्शनवरून प्रमाणीकरणाकडे सरकते. Ubiquiti चे म्हणणे आहे की रिडायरेक्ट ॲक्सेस पॉइंटचा MAC पत्ता, क्लायंटचा MAC पत्ता, मूळ विनंती केलेला URL आणि SSID बाह्य पोर्टलकडे पाठवते. बाह्य सेवा नेटवर्क API कडून क्लायंट आयडी मिळवण्यासाठी क्लायंटचा MAC पत्ता वापरू शकते, आणि नंतर प्रमाणीकरण विनंती जारी करू शकते. कंट्रोलरच्या बाजूने पडताळणी म्हणजे क्लायंटची authorised: true ही स्थिती असणे होय. 2
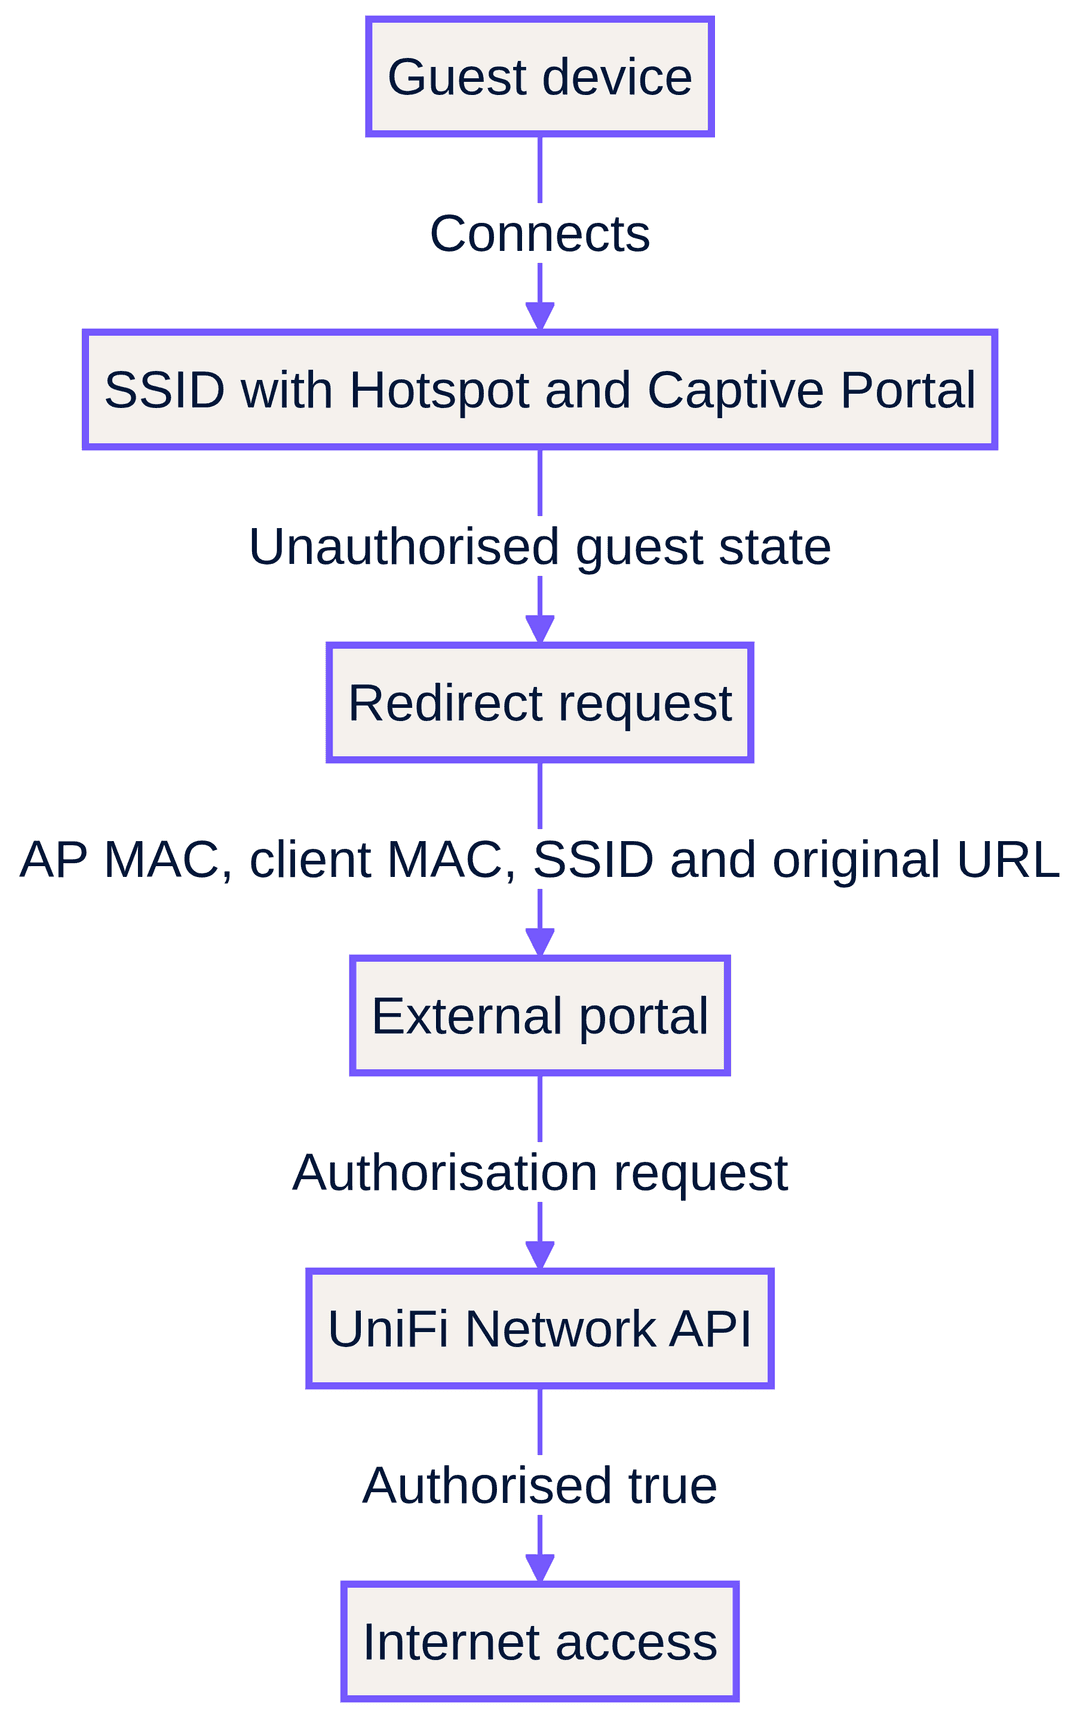
या क्रमाने पुराव्यांचे पुनरावलोकन करा. पहिले, संबंधित क्लायंटसाठी प्रोव्हायडरला रिडायरेक्ट मिळाले का? दुसरे, त्यांनी UniFi द्वारे सूचीबद्ध केलेल्या त्याच क्लायंटची ओळख पटवली का? तिसरे, त्यांनी प्रमाणीकरण विनंती पाठवली का? चौथे, UniFi ने क्लायंटला अधिकृत म्हणून घोषित केले का? हा क्रम स्थानिक IT टीम आणि MSP ला सामायिक इन्सिडेंट रेकॉर्ड प्रदान करतो. याव्यतिरिक्त, हा अशा अनुत्पादक वादाला पूर्णविराम देतो जिथे एक पक्ष म्हणतो की "पोर्टल लोड झाले" आणि दुसरा पक्ष दावा करतो की "फायरवॉल ठीक आहे".
UDM Pro guest portal संबंधी समस्यांसाठी हीच पडताळणी आवश्यक आहे, तसेच कंट्रोलरच्या वर्गीकरणाची अतिरिक्त तपासणी करणे गरजेचे आहे. Purple च्या मार्गदर्शक तत्त्वांवरून असे दिसून येते की UniFi हार्डवेअर कन्सोल आणि UniFi OS Server च्या आधुनिक आवृत्त्यांवरील सध्याच्या उपयोजनांनी सध्याचा UniFi Network इंटिग्रेशन पर्याय वापरला पाहिजे, तर केवळ जुने आणि अद्ययावत नसलेले स्टँडअलोन कंट्रोलर ॲप्लिकेशन्स लेगसी पर्याय वापरतात. हार्डवेअर कन्सोलवर, Purple UniFi OS च्या मुख्य डॅशबोर्डमध्ये समर्पित खाते तयार करण्याची शिफारस करते. जर एखादे उपयोजन अद्ययावत, स्थलांतरित किंवा पुनर्वर्गीकृत केले गेले असेल, तर पाहुण्यांसाठीचे फायरवॉल नियम बदलण्यापूर्वी त्या खात्याचे स्थान आणि इंटिग्रेशन वर्गीकरणाचे पुनरावलोकन करा. 3
Purple चे सपोर्ट मार्गदर्शक नियंत्रकाच्या सुलभतेला एक वेगळी सीमा म्हणून ओळखतात. जर बाह्य सेवा मंजूर फायरवॉल मार्गाद्वारे तुमच्या नियंत्रकापर्यंत त्याच्या स्थिर सार्वजनिक पत्त्यावर किंवा FQDN वर पोहोचू शकली नाही, तर प्रमाणीकरण पूर्ण केले जाऊ शकत नाही. एकत्रीकरणासाठी नोंदणीकृत पत्ता, त्याचा इनबाउंड मार्ग आणि प्रदात्याने मंजूर केलेल्या नियमांची पडताळणी करा. स्थानिक चेकलिस्टमध्ये कनेक्शन मूल्यांचे पुनरुत्पादन करण्याऐवजी, वर्तमान आणि आवृत्तीसाठी योग्य अंमलबजावणी चरणांसाठी सपोर्ट लेखाचे अनुसरण करा. 3
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
काय चुकते आणि समस्येचे निवारण कसे करावे?
अतिथी नेटवर्क वेगळे केले आहे, परंतु लॉग इन पृष्ठ कधीही सुरू होत नाही
DNS घटनेपूर्वी हॉटस्पॉट स्थितीची पडताळणी म्हणून या समस्येचे व्यवस्थापन करा. प्रभावित WiFi SSID किंवा नेटवर्कमध्ये हॉटस्पॉट आणि Captive Portal कार्ये सक्षम आहेत की नाही याची पुष्टी करा. Ubiquiti हे स्पष्टपणे संपूर्ण नेटवर्क किंवा VLAN कॉन्फिगरेशनपासून केवळ WiFi हॉटस्पॉट कॉन्फिगरेशन वेगळे करते. इच्छित कॉन्फिगरेशन पुनर्संचयित करा, एक नवीन डिव्हाइस पुन्हा कनेक्ट करा आणि कोणत्याही बाह्य दुव्याची चाचणी घेण्यापूर्वी UniFi आता अनधिकृत अतिथीची नोंदणी करत असल्याची पुष्टी करा. 1 2
बाह्य पृष्ठ लोड होण्यापूर्वी पुनर्निर्देशन अयशस्वी होते
या समस्येचे व्यवस्थापन पूर्व-प्रमाणीकरण मार्ग चाचणी म्हणून करा. अतिथी डिव्हाइसचे DNS रिझॉल्व्हर, लक्ष्य रिझोल्यूशन निकाल आणि ब्राउझर परिणाम कॅप्चर करा. त्यानंतर, अतिथी नियमांची तुलना पोर्टल प्रदात्याच्या वर्तमान आवश्यकतांशी करा. Purple ची मार्गदर्शक तत्त्वे विशिष्ट आहेत: जेव्हा अतिथी फॉर्म सबमिट केल्यानंतर रिक्त स्क्रीन पाहतो, तेव्हा Pre-Auth ACL किंवा पोस्ट-प्रमाणीकरण सेटिंग्ज प्रक्रिया पूर्ण करण्यासाठी आवश्यक रहदारी अवरोधित करू शकतात. लक्ष्यित पूर्व-प्रमाणीकरण धोरणाला अतिथींसाठी विस्तृत इंटरनेट प्रवेशासह बदलू नका. 3
बाह्य पृष्ठ लोड होते, परंतु अतिथी ऑफलाइन राहतो
ही प्रमाणीकरण मर्यादा आहे. प्रदात्याच्या इव्हेंटमध्ये क्लायंटच्या ओळखीची, UniFi ला प्रदात्याच्या विनंतीची आणि नियंत्रकाच्या अंतिम क्लायंट स्थितीची वैधता तपासा. Ubiquiti चा बाह्य प्रवाह API द्वारे त्यानंतरच्या प्रमाणीकरण क्रियेपासून पुनर्निर्देशन वेगळे करतो. पृष्ठ लोड होणे हे सिद्ध करते की पहिला टप्पा यशस्वी झाला, परंतु हे सिद्ध करत नाही की क्लायंटला नंतर अधिकृत म्हणून चिन्हांकित केले गेले होते. 2
UniFi Network किंवा UDM च्या अपडेटने अपेक्षित मार्ग बदलला आहे
लेगसी कंट्रोलर कॉन्फिगरेशन अद्याप वर्तमान इंटिग्रेशनशी जुळते आहे असे गृहीत धरू नका. Purple हे आधुनिक UniFi नेटवर्क डिप्लॉयमेंटला मागील स्टँडअलोन कंट्रोलरपासून वेगळे करते आणि हार्डवेअर कन्सोल आणि सेल्फ-होस्ट केलेल्या UniFi OS Server साठी स्वतंत्र खाते निर्मिती मार्गदर्शक तत्त्वे दस्तऐवजीकरण करते. समर्पित स्थानिक खाते, त्याची राइट परवानगी, 2FA स्थिती, पासवर्ड बदलण्याची सेटिंग आणि इंटिग्रेशन वर्गीकरण पुन्हा तपासा. नंतर नवीन डिव्हाइससह पुन्हा चाचणी करा. 3
Pi-hole किंवा अपस्ट्रीम DNS फिल्टरिंग UniFi हॉटस्पॉटला ब्लॉक करू शकते का?
हा विश्लेषणाचा भाग असू शकतो, परंतु पुराव्याशिवाय तो निष्कर्ष नसावा. मान्यताप्राप्त प्राथमिक स्त्रोत हे सिद्ध करत नाहीत की Pi-hole हे UniFi रीडायरेक्ट त्रुटीचे कारण आहे. DNS ला मोजण्यायोग्य मार्ग म्हणून हाताळा. गेस्ट सेगमेंटला प्रदान केलेल्या रिझॉल्व्हरची पुष्टी करा, बाह्य सेवा गंतव्य रिझॉल्व्ह होते की नाही ते तपासा, बदल नियंत्रणांतर्गत मंजूर DNS मार्गाची चाचणी घ्या आणि निकालांची तुलना करा. Apple डिव्हाइस प्रोब हे ऑटो-लॉगिन अनुभव आणि सामान्य ब्राउझर विनंती दोन्ही रेकॉर्ड करण्याचे आणखी एक कारण आहे. 4
पुढील पीक कालावधीपूर्वी सोल्यूशन काम करत असल्याचे तुम्ही कसे सिद्ध करता?
पुनरावृत्ती करण्यायोग्य रिलीज पडताळणी वापरा. यात वास्तविक अतिथीसारखाच मार्ग वापरला गेला पाहिजे, केवळ कंट्रोलरचा साधा कनेक्टिव्हिटी चेक नाही. प्रथम, नेटवर्क विसरून जा किंवा नवीन चाचणी डिव्हाइस वापरा. दुसरे, प्रभावित SSID शी कनेक्ट करा. तिसरे, क्लायंट अनधिकृत असल्याची पुष्टी करा. चौथे, सामान्य वेब विनंती सुरू करा. पाचवे, बाह्य सेवेला रीडायरेक्ट मिळाल्याची पुष्टी करा. सहावे, मंजूर लॉगिन प्रक्रिया पूर्ण करा. सातवे, authorised: true स्थितीची पुष्टी करा आणि सामान्य प्रवेशाची चाचणी घ्या. 2
Hospitality मधील एखाद्या सुविधेत गर्दीच्या वेळी पाहुणे येण्यापूर्वी, Retail मधील मोहिमेच्या कालावधीपूर्वी, Transport मधील इव्हेंटपूर्वी किंवा Healthcare मधील अभ्यागतांची मागणी वाढण्यापूर्वी पडताळणी चालवा. निकाल एक ऑपरेशनल लॉग म्हणून ठेवा: प्रत्येक चरणातील यश किंवा अपयश, डिव्हाइसचा प्रकार, कंट्रोलरचे वर्गीकरण आणि लागू केलेला कोणताही बदल. हे सामान्य "guest WiFi उपलब्ध नाही" अशा चेतावणीपेक्षा बरेच जास्त उपयुक्त आहे.
वास्तविक-जगातील उदाहरण परिस्थिती: हॉटेलमधील ब्लँक स्क्रीनची स्क्रीनची घटना२०० खोल्यांचे एक हॉटेल अहवाल देते की अतिथी ब्रँडच्या SSID शी कनेक्ट होत आहेत परंतु त्यांना एक रिकामे लॉगइन पेज दिसत आहे. ऑन-ड्युटी अभियंता एका नवीन डिव्हाइसचा वापर करतो आणि authorised: false स्थितीची पुष्टी करतो, ज्याचा अर्थ हॉटस्पॉट टप्पा उपस्थित आहे. पेज लोड होण्यास सुरवात होते परंतु व्यवहार पूर्ण होत नाही. अभियंता अतिथीच्या प्री-ऑथोरायझेशन पाथ्सची तुलना प्रदात्याच्या वर्तमान सपोर्ट मार्गदर्शक तत्त्वांशी करतो, अतिथी सेगमेंटला प्रत्यक्षात नियुक्त केलेल्या रिझॉल्व्हरची पडताळणी करतो आणि पुन्हा चाचणी घेतो. मोजण्यायोग्य पूर्ततेची अट अशी आहे की डिव्हाइसने लॉगइन पूर्ण केले पाहिजे, authorised: true स्थितीमध्ये गेले पाहिजे आणि इच्छित ॲक्सेस मिळवला पाहिजे. 2 3
वास्तविक जागतिक नमुना परिस्थिती: कंट्रोलर बदलानंतर रिटेल आउटलेट्स
एक रिटेल टीम अहवाल देते की खरेदीदार एका आयसोलेटेड SSID शी कनेक्ट होत आहेत परंतु कंट्रोलर बदलानंतर त्यांना कधीही लॉगइन पेज दिसत नाही. अभियंता DNS पासून सुरवात करत नाही. तो SSID आयसोलेटेड असल्याची पुष्टी करतो, आणि नंतर वर्तमान UniFi कॉन्फिगरेशनमध्ये हॉटस्पॉट आणि Captive Portal पर्याय सक्षम आहेत की नाही हे तपासतो. इच्छित हॉटस्पॉट स्थिती पुनर्संचयित केल्यानंतर, तो एका नवीन डिव्हाइसला पुन्हा कनेक्ट करतो आणि बाह्य सेवेची चाचणी घेण्यापूर्वी दस्तऐवजीकरण केलेल्या अनऑथोराईज्ड स्थितीची पडताळणी करतो. निरीक्षण करण्यायोग्य परिणाम म्हणजे एक रिडायरेक्ट इव्हेंट आणि त्यानंतर पूर्ण झालेली ऑथोरायझेशन स्थिती आहे. 1 2
वास्तविक जागतिक नमुना परिस्थिती: कॉन्फरन्स व्हेन्यूमधील बाह्य ऑथोरायझेशन अयशस्वी होणे
एका कॉन्फरन्स व्हेन्यूचे लॉगइन पेज लोड होते आणि अतिथीचा फॉर्म स्वीकारते, परंतु उपस्थितांना इंटरनेट मिळत नाही. टीम क्लायंटचा MAC ॲड्रेस रेकॉर्ड करते आणि रिडायरेक्शनसाठी बाह्य प्रदात्याचा इव्हेंट तपासते. पुढे, प्रदात्याने त्याच क्लायंटची ओळख पटवली आहे, ऑथोरायझेशन विनंती पाठवली आहे आणि UniFi authorised: true नोंदवत आहे याची ते पडताळणी करतात. Purple इंटिग्रेशनसाठी, ते स्थानिक API खाते, राइट्स अधिकार, 2FA सेटिंग आणि कंट्रोलरचे वर्तमान वर्गीकरण देखील तपासतात. अपेक्षित निकाल हा पुराव्यांची एक ट्रेस करण्यायोग्य साखळी आहे, कारणाबद्दल केवळ अंदाज नाही. 2 3
एकदा इन्सिडेंट बंद झाल्यानंतर, तुमच्या Guest WiFi ऑपरेशनल प्रक्रियेमध्ये हीच रिलीज कंट्रोल पद्धत वापरा. Guest WiFi विभाग सेवा संदर्भ प्रदान करतो, तर WiFi Analytics ऑपरेशनल टीम्सना रिस्टोरेशननंतरच्या अनुभवाचे परीक्षण करण्यास मदत करू शकते. संबंधित ऑपरेशनल नियंत्रणांसाठी, Guest WiFi Management: Smart Authentication & Segmentation, Cloud Wifi Management: Secure Enterprise Connectivity 2026, Cisco Meraki splash page not working: a troubleshooting flowchart ही मार्गदर्शिका आणि WiFi 7 Venue Deployment: Infrastructure Readiness for Stadiums and Hospitality Sites पहा.
वारंवार विचारले जाणारे प्रश्न
लॉगिन पेज दाखवण्यासाठी मला एका गेस्ट VLAN आणि UniFi Hotspot ची आवश्यकता आहे का?
नाही. Ubiquiti एका WiFi SSID आणि संपूर्ण नेटवर्क किंवा VLAN दोन्हीवर Hotspot चे दस्तऐवजीकरण करते. मूलभूत अट अशी आहे की संबंधित SSID किंवा नेटवर्कवर Hotspot आणि Captive Portal कार्यक्षमता सक्षम असावी. एक आयसोलेटेड गेस्ट VLAN हा सेगमेंटेशनचा पर्याय आहे. तो स्वतःहून अनधिकृत क्लायंट स्थिती स्थापित करत नाही किंवा बाह्य पुनर्निर्देशन (external redirection) सुरू करत नाही. 1 2
UniFi च्या प्री - ऑथरायझेशन लिस्टमध्ये काय समाविष्ट केले पाहिजे?
मंजुरीपूर्वी निवडलेली गेस्ट लॉगिन प्रक्रिया पूर्ण करण्यासाठी आवश्यक असलेले मार्गच केवळ समाविष्ट करावेत. Purple पोस्ट - फॉर्म रिकाम्या स्क्रीनला गेस्ट नियमांशी जोडते जे लॉगिन पूर्ण करण्यासाठी आवश्यक ट्रॅफिक ब्लॉक करतात. तुमच्या प्रदात्याच्या सध्याच्या दस्तऐवजांशी तुलना करून प्री - ऑथरायझेशन ACL आणि पोस्ट - ऑथरायझेशन सेटिंग्ज तपासा. इतर कोणत्याही साईटवरून डोमेनची सूची कॉपी करू नका किंवा केवळ पेज लोड करण्यासाठी असुरक्षित इंटरनेट ॲक्सेस जोडू नका. 3
ॲप्लिकेशन अपडेटनंतर UniFi गेस्ट पोर्टलने काम करणे का बंद केले?
नेटवर्कमध्ये बदल करण्यापूर्वी Hotspot स्थिती, कंट्रोलर क्लासिफिकेशन आणि इंटिग्रेशन अकाउंट तपासा. Ubiquiti चे सध्याचे दस्तऐवज सामान्य गेस्ट नेटवर्कपासून Hotspot कॉन्फिगरेशन वेगळे करतात. Purple सध्याच्या UniFi नेटवर्क इंटिग्रेशन्सना लेगसी स्टँडअलोन कंट्रोलर डिप्लॉयमेंट्सपासून वेगळे करते, ज्यामध्ये हार्डवेअर कन्सोल आणि सेल्फ - होस्ट केलेल्या UniFi OS Server अकाउंटसाठी भिन्न मार्गदर्शक तत्त्वे आहेत. प्रत्येक दुरुस्तीनंतर क्लीन डिव्हाइससह पुन्हा चाचणी करा. 1 3
माझ्या UDM Pro वर बाह्य पोर्टल लोड होते पण गेस्टला ऑथराईज का करत नाही?
पेज लोड होणे हे केवळ पुनर्निर्देशन (redirection) टप्पा दर्शवते, अंतिम ऑथरायझेशन टप्पा नाही. बाह्य प्रदात्याला क्लायंटची ओळख मिळाली आहे, UniFi क्लायंटशी जुळणी झाली आहे, ऑथरायझेशन विनंती पाठवली गेली आहे आणि कंट्रोलर authorised: true दर्शवत असल्याची खात्री करा. Purple साठी, हे देखील तपासा की समर्पित स्थानिक खात्याकडे (dedicated local account) राइट परमिशन्स आहेत, 2FA नाही आणि कोणताही सक्तीचा पासवर्ड बदल प्रलंबित नाही. 2 3
Pi-hole मुळे UniFi हॉटस्पॉटचे पुनर्निर्देशन (redirection) खंडित होते का?
तसे गृहीत धरू नका. मान्यताप्राप्त प्राथमिक स्रोत UniFi साठी Pi-hole ला सिद्ध झालेले मूळ कारण मानत नाहीत. गेस्ट सेगमेंटच्या वास्तविक रिझॉल्व्हरची, डेस्टिनेशन रिझोल्यूशनची आणि चेंज कंट्रोल अंतर्गत मान्यताप्राप्त DNS मार्गाची चाचणी घ्या. डिव्हाइसची स्वयंचलित विनंती आणि सामान्य ब्राउझरचा निकाल दोन्ही रेकॉर्ड करा, कारण कनेक्ट करताना Apple डिव्हाइस कॅप्टिव्ह नेटवर्क प्रोब वापरतात. 4
पुनर्निर्देशन त्रुटी (redirection error) सोडवण्यासाठी मला माझे UniFi ॲक्सेस पॉइंट्स बदलण्याची गरज आहे का?
नाही, पहिली पायरी म्हणून तर नक्कीच नाही. डॉक्युमेंट केलेला बाह्य प्रवाह कॉन्फिगरेशन आणि ऑथोरायझेशन पायऱ्यांचा एक क्रम दर्शवतो: Hotspot स्थिती, अनऑथोराइज्ड क्लायंट स्थिती, रिडायरेक्शन, बाह्य प्रक्रिया आणि कंट्रोलर मंजुरी. हार्डवेअर बदलण्याचा विचार करण्यापूर्वी नवीन चाचणी उपकरणाचा वापर करून अयशस्वी झालेली पायरी शोधा. 1 2
संदर्भ
महत्वाच्या व्याख्या
Captive Portal
मंजुरी मिळण्यापूर्वी अतिथीच्या ॲक्सेसवर नियंत्रण ठेवणारे Hotspot साईन-इन फंक्शन. UniFi मध्ये, हे एका Hotspot कॉन्फिगरेशनमध्ये सक्षम केले जाते. [1]
जेव्हा guest SSID उपस्थित असतो परंतु नवीन डिव्हाइस साईन-इन फ्लो सुरू करत नाही, तेव्हा हे तपासा.
Guest network
अतिथी ट्रॅफिकला इतर नेटवर्क ट्रॅफिकपासून वेगळे करण्यासाठी वापरले जाणारे नेटवर्क किंवा VLAN. हे स्वतःहून Captive Portal सक्रिय असल्याचे सिद्ध करत नाही.
आयसोलेशन आणि बाह्य साईन-इन वर्कफ्लोमधील गोंधळ टाळण्यासाठी हा फरक वापरा.
Hotspot
UniFi चे वैशिष्ट्य जे WiFi SSID किंवा संपूर्ण नेटवर्क किंवा VLAN ला लागू केले जाऊ शकते आणि Captive Portal नियंत्रणाचा पाया बनते. [1]
जेव्हा कोणत्याही नवीन अतिथीला redirect मिळत नाही, तेव्हा प्रथम याची पडताळणी करा.
Unauthorised client state
Ubiquiti च्या दस्तऐवजीकरण केलेल्या बाह्य Hotspot फ्लोमधील प्रारंभिक स्थिती, जेथे अतिथीला authorised false म्हणून चिन्हांकित केले जाते. [2]
बाह्य redirect path ची चाचणी घेतली पाहिजे याची ही पहिली कंट्रोलर-साइड पुष्टी आहे.
Pre-Auth ACL
अतिथीने साईन-इन प्रक्रिया पूर्ण करण्यापूर्वी आवश्यक असणारे मार्ग घोषित करण्यासाठी वापरले जाणारे UniFi ॲक्सेस-कंट्रोल क्षेत्र. [3]
जेव्हा एखादा फॉर्म सबमिशन किंवा साईन-इन हँड-ऑफ रिकाम्या किंवा अपूर्ण पेजवर नेतो, तेव्हा याचे पुनरावलोकन करा.
External portal server
एक थर्ड-पार्टी सेवा जी UniFi redirect प्राप्त करते आणि Network API द्वारे अतिथीला ऑथोराइज करू शकते. [2]
जेव्हा एखादा अतिथी साईन-इन सेवेपर्यंत पोहोचतो परंतु त्याला ॲक्सेस मिळत नाही, तेव्हा तपासण्याची ही सीमा आहे.
Controller API account
UniFi कंट्रोलरवर ऑथेंटिकेट करण्यासाठी आणि अतिथी ॲक्सेस स्टेट बदलण्यासाठी इंटिग्रेशनद्वारे वापरले जाणारे एक समर्पित खाते. Purple ला write अधिकार असलेले आणि कोणतेही इंटरॲक्टिव्ह ऑथेंटिकेशन आव्हान नसलेले स्थानिक खाते आवश्यक आहे. [3]
जेव्हा बाह्य सेवा कंट्रोलरपर्यंत पोहोचते परंतु अतिथीला मंजूर करू शकत नाही, तेव्हा याचे पुनरावलोकन करा.
Authorised true
दस्तऐवजीकरण केलेली बाह्य ऑथोरायझेशन प्रक्रिया पूर्ण झाल्यानंतर परत मिळणारी क्लायंटची स्थिती. [2]
घटना दुरुस्त झाल्याचे घोषित करण्यापूर्वी याचा एक मोजता येणारा समाप्ती बिंदू म्हणून वापर करा.
DNS path
ॲक्सेस मंजूर होण्यापूर्वी अतिथी विभागाला पुरवला जाणारा रिझॉल्व्हर आणि नेम-रिझोल्यूशन मार्ग.
जेव्हा बाह्य सेवा डेस्टिनेशन प्रभावित अतिथी विभागातून रिझॉल्व्ह किंवा लोड होत नाही, तेव्हा नियंत्रित अवलंबित्व म्हणून याची चाचणी करा.
सोडवलेली उदाहरणे
प्रतिनिधिक हॉटेल घटना: अतिथी ब्रँडेड SSID शी जोडले जातात, परंतु साईन-इन स्क्रीन रिकामी दिसते.
अनधिकृत guest state ची पुष्टी करण्यासाठी एका नवीन डिव्हाइसचा वापर करा. जर ही स्थिती असेल परंतु साईन-इन प्रक्रिया पूर्ण होत नसेल, तर प्रत्यक्ष guest pre-authorisation path ची बाह्य पुरवठादाराच्या सद्य आवश्यकतांशी तुलना करा, नियुक्त केलेल्या DNS path ची पडताळणी करा, आणि नंतर पुन्हा चाचणी करा. स्वीकृती अट म्हणजे यशस्वी साईन-इन, UniFi मध्ये authorised true आणि अपेक्षित ॲक्सेस मिळणे आहे. [2] [3]
प्रतिनिधिक रिटेल घटना: कंट्रोलर बदलानंतर खरेदीदार जोडले जातात, परंतु कोणतेही साईन-इन पेज दिसत नाही.
सध्याच्या UniFi कॉन्फिगरेशनमध्ये SSID हा Captive Portal सक्षम असलेला Hotspot राहिल्याची खात्री करा. DNS किंवा पुरवठादाराचे निदान करण्यापूर्वी नवीन डिव्हाइस अनधिकृत स्थितीत प्रवेश करत असल्याची पुष्टी करा. स्वीकृती अट म्हणजे एक redirect इव्हेंट आणि त्यानंतर पूर्ण झालेली controller authorisation आहे. [1] [2]
प्रतिनिधिक कॉन्फरन्स वेन्यू घटना: बाह्य फॉर्म सबमिट होतो, परंतु उपस्थित ऑफलाइनच राहतात.
ऑथोरायझेशन ट्रान्झॅक्शनचा मागोवा घ्या. बाह्य पुरवठादाराला क्लायंटची ओळख मिळाल्याची, त्या क्लायंटशी जुळणी झाल्याची, ऑथोरायझेशन विनंती पाठवल्याची आणि UniFi मध्ये authorised true दिसत असल्याची खात्री करा. Purple साठी, स्थानिक API खाते, write permission, 2FA, पासवर्ड बदल सेटिंग, कंट्रोलरची पोहोच आणि वर्गीकरण यांचे पुनरावलोकन करा. [2] [3]
या मालिकेमध्ये पुढे वाचा
Cisco Meraki splash page काम करत नाही: एक ट्रबलशूटिंग फ्लोचार्ट
हा प्रॅक्टिकल मार्गदर्शक Cisco Meraki splash फ्लो नेमका कुठे अयशस्वी झाला आहे ते शोधून काढतो: client authorisation, HTTP redirect initiation, walled-garden reachability किंवा RADIUS sign-on. हा व्हेन्यू IT टीम्सना एक नियंत्रित पुरावा मार्ग प्रदान करतो, जेणेकरून ते थेट सुरू असलेल्या नेटवर्कवर मोठे बदल न करता Guest WiFi पूर्ववत करू शकतील.
Enterprise Guest WiFi सेटअप मार्गदर्शक: VLAN विभागणी, सुरक्षा आणि Captive Portals
हे तांत्रिक मार्गदर्शक IT टीम्सना VLAN विभागणी, फायरवॉल पॉलिसी आणि captive portal चा वापर करून Guest WiFi एक नियंत्रित इंटरनेट - ऍक्सेस सेवा म्हणून कसे सेट करावे हे दर्शवते. हे मार्गदर्शक कर्मचारी, पेमेंट आणि ऑपरेशनल सिस्टम्सच्या सुरक्षिततेची सीमा कमकुवत न करता Purple चे नोंदणी फॉर्म्स आणि ऑनबोर्डिंग नियंत्रणे पाहुण्यांना एक सुयोग्य अनुभव कसा देतात हे देखील स्पष्ट करते.
Starlink वर Captive Portal कसे सेट करावे: सागरी, वाहतूक आणि दुर्गम क्षेत्रांसाठी मार्गदर्शिका
ही तांत्रिक मार्गदर्शिका सुरक्षित, GDPR-सुसंगत guest WiFi साठी captive portal तैनात करण्यासाठी Starlink च्या मूळ CGNAT मर्यादा कशा बायपास करायच्या हे स्पष्ट करते. यामध्ये सागरी, वाहतूक आणि दुर्गम कॉर्पोरेट क्षेत्रांसाठी नेटवर्क आर्किटेक्चर, VLAN विभागणी आणि क्लाउड RADIUS एकत्रीकरण समाविष्ट आहे.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.