
Ubiquiti UniFi গেস্ট পোর্টাল রিডাইরেক্ট হচ্ছে না: কারণ এবং সমাধান
এই নির্দেশিকাটি গেস্ট স্টেট, রিডাইরেক্ট, প্রি-অথোরাইজেশন রুট এবং কন্ট্রোলার অথোরাইজেশন ধারাবাহিকভাবে অনুসরণ করে একটি UniFi গেস্ট পোর্টাল রিডাইরেক্ট ব্যর্থতা আলাদা করে চিহ্নিত করে। এটি ভেন্যু আইটি টিমগুলোকে গেস্ট নেটওয়ার্ক বনাম Hotspot বিভ্রান্তি, এক্সটার্নাল পোর্টাল হ্যান্ড-অফ, বর্তমান UniFi OS অ্যাকাউন্ট প্রয়োজনীয়তা এবং DNS আইসোলেশন টেস্টিং সমাধানের জন্য একটি বিশ্বস্ত পদ্ধতি প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Captive Portal Guide →
একটি UniFi Captive Portal সাধারণত রিডাইরেক্ট করা বন্ধ করে দেয় কারণ SSID-টি আর কোনো সক্রিয় Hotspot থাকে না, গেস্ট ইউজার আনঅথরাইজড অবস্থায় থাকে না, প্রয়োজনীয় প্রি-অথরাইজেশন পাথ বাহ্যিক সার্ভিসে পৌঁছাতে ব্যর্থ হয় অথবা পোর্টালটি UniFi-এর কাছে অথরাইজেশন সফলভাবে পাঠাতে পারে না। ঠিক এই ক্রমানুসারে এই ধাপগুলো যাচাই করুন 1 2 3।
UniFi গেস্ট রিডাইরেকশন সফল হওয়ার জন্য কোন শর্তগুলো পূরণ হওয়া প্রয়োজন?
এটি পূর্বে সচল ছিল এমন একটি কনফিগারেশনের সমস্যা সমাধানের নির্দেশিকা। আপনাকে আপনার গেস্ট WiFi নেটওয়ার্কটি একদম শুরু থেকে নতুন করে তৈরি করতে বলা হবে না। বরং, নির্দেশিকাটি গেস্ট ডিভাইস থেকে কন্ট্রোলারের দিকে এগোবে এবং তারপর বাহ্যিক সার্ভিসের মধ্য দিয়ে ফিরে আসবে। এই ক্রমটি একটি সাধারণ ভুল প্রতিরোধ করে: কোন ধাপে আসলে ত্রুটি হয়েছে তা জানার আগেই একটি SSID, ফায়ারওয়াল বা DNS সেটিং পরিবর্তন করে ফেলা।
Ubiquiti একটি Hotspot-কে এমন একটি ফিচার হিসেবে সংজ্ঞায়িত করে যা একটি WiFi SSID বা সম্পূর্ণ নেটওয়ার্ক অথবা VLAN-এ প্রয়োগ করা যেতে পারে। এরপর সেই Hotspot কনফিগারেশনের মধ্যে Captive Portal সক্রিয় করা হয়। ফলস্বরূপ, একটি গেস্ট VLAN, গেস্ট SSID বা একটি নেটওয়ার্ক আইসোলেশন পলিসি নিজে থেকে প্রমাণ করে না যে রিডাইরেক্ট ফ্লো চালু আছে। যদি একটি আপডেটের পর UniFi Network অ্যাপ্লিকেশনের ইউজার ইন্টারফেস পরিবর্তিত হয়ে থাকে, তবে পুরানো মেনু অবস্থানের উপর নির্ভর না করে Ubiquiti-এর অফিসিয়াল ডকুমেন্টেশন অনুসরণ করে Hotspot এবং Captive Portal-এর বর্তমান অবস্থা নিশ্চিত করুন। 1
একটি বাহ্যিক পোর্টালের জন্য, Ubiquiti একটি সুনির্দিষ্ট ইউজার জার্নি বর্ণনা করে। একটি ডিভাইস Hotspot এবং Captive Portal দিয়ে কনফিগার করা একটি SSID-এর সাথে সংযুক্ত হয়। এটি GUEST হিসেবে authorised: false দিয়ে শুরু হয়। যখন এটি একটি ওয়েব রিকোয়েস্ট করার চেষ্টা করে, UniFi একে বাহ্যিক পোর্টাল সার্ভারে রিডাইরেক্ট করে। সার্ভারটি ক্লায়েন্ট এবং অ্যাক্সেস পয়েন্টের সনাক্তকরণ বিবরণ গ্রহণ করে, UniFi ক্লায়েন্ট ID পায় এবং তারপর API Network-এর মাধ্যমে অথরাইজেশনের জন্য অনুরোধ করে। একটি সফলভাবে সম্পন্ন হওয়া ফ্লো-এর ফলাফল হয় authorised: true। 2
| আপনি একটি নতুন ডিভাইসে যা দেখতে পাচ্ছেন | প্রথমে কোন সীমাটি পরীক্ষা করতে হবে | যে প্রমাণ সংগ্রহ করতে হবে | পরবর্তী নিরাপদ পদক্ষেপ |
|---|---|---|---|
| ডিভাইসটি কানেক্ট হচ্ছে, কিন্তু কখনই আনঅথরাইজড গেস্ট অবস্থায় প্রবেশ করছে না | Hotspot অ্যাক্টিভেশন | SSID বা নেটওয়ার্ক অ্যাসাইনমেন্ট এবং ক্লায়েন্ট স্ট্যাটাস | পরিকল্পিত Hotspot এবং Captive Portal কনফিগারেশন রি-অ্যাপ্লাই করুন, তারপর আবার টেস্ট করুন। 1 2 |
| পৃষ্ঠাটি প্রদর্শিত হচ্ছে, কিন্তু প্রক্রিয়াটি সম্পন্ন হচ্ছে না | বাহ্যিক সার্ভিসের অ্যাক্সেসযোগ্যতা | গেস্ট সেগমেন্ট থেকে রিকোয়েস্টের ফলাফল এবং প্রদানকারীর দিকের ইভেন্ট লগ | কন্ট্রোলার সেটিংস পরিবর্তন করার আগে বাহ্যিক সার্ভিসের দিকে গেস্ট পাথটি আলাদা করুন। 2 3 |
| ফর্মটি পূরণ করা হয়েছে, কিন্তু অ্যাক্সেস এখনও ব্লক করা আছে | কন্ট্রোলার অথরাইজেশন | বাহ্যিক প্রদানকারীর অথরাইজেশন ইভেন্ট এবং UniFi ক্লায়েন্ট স্ট্যাটাস | বাহ্যিক সার্ভিসটি ঠিক সেই ক্লায়েন্টকে অথরাইজ করতে সক্ষম কিনা এবং UniFi authorised: true রিপোর্ট করছে কিনা তা পরীক্ষা করুন। 2 |
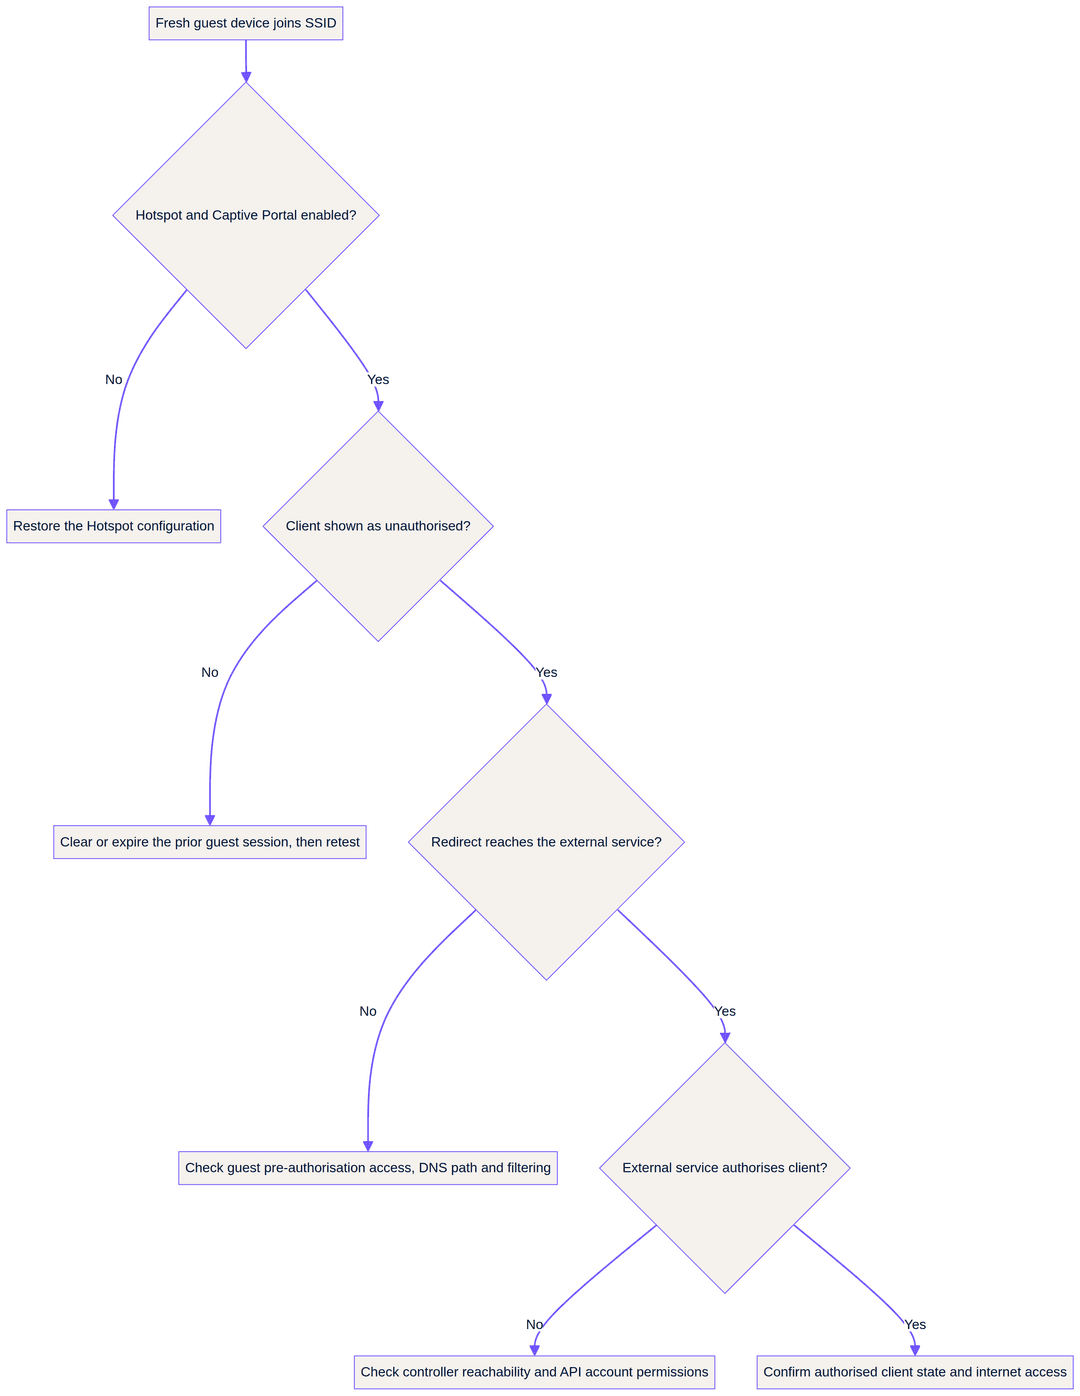
ডায়াগনস্টিক নিয়ম: "WiFi-এর সাথে সংযুক্ত" অবস্থাকে সফল অবস্থা হিসেবে বিবেচনা করবেন না। সফল অবস্থা হলো একটি অননুমোদিত টেস্ট ক্লায়েন্ট তার উদ্দিষ্ট লগইন সার্ভিসে পৌঁছাবে, সেই প্রক্রিয়াটি সম্পন্ন করবে,
authorised: trueপ্রদর্শন করবে এবং তারপর উদ্দিষ্ট অ্যাক্সেস লাভ করবে। 2
ত্রুটি চিহ্নিতকরণ শুরু করার আগে আপনার কী প্রয়োজন?
একটি নতুন এবং অননুমোদিত টেস্ট ডিভাইস ব্যবহার করুন। একটি ইতিমধ্যে অনুমোদিত ডিভাইস একটি দুর্বল ডায়াগনস্টিক টুল কারণ এটি আপনার পরীক্ষা করার প্রয়োজনীয় ধাপটি এড়িয়ে যেতে পারে। SSID বা নেটওয়ার্কের নাম, পরীক্ষার সময়, ডিভাইসের ধরন, অপারেটিং সিস্টেম এবং ডিভাইসটি একটি স্বয়ংক্রিয় লগইন প্রম্পট প্রদর্শন করে নাকি কেবল একটি সাধারণ ব্রাউজার ফলাফল দেখায় তা রেকর্ড করুন। Apple জানায় যে iOS এবং macOS একটি নেটওয়ার্কে প্রথমবার সংযোগ করার সময় একটি প্রprobe পাঠায় যাতে Captive Portal ইন্টারসেপশন সনাক্ত করা যায় এবং একটি লগইন পৃষ্ঠা প্রদর্শন করা যায়। এর অর্থ হলো একটি স্বয়ংক্রিয় উইন্ডো না থাকা একটি দরকারী ক্লু, তবে এটি চূড়ান্ত প্রমাণ নয় যে গেটওয়েটি একটি সাধারণ ব্রাউজার রিকোয়েস্ট রিডাইরেক্ট করতে পারে না। 4
পরীক্ষাটি সুনির্দিষ্ট রাখুন। শুরুতেই কোনো ব্যাপক গেস্ট অ্যাক্সেস নিয়ম যুক্ত করবেন না। একটি কার্যকরী ইন্টিগ্রেশন মুছে ফেলবেন না। অন্য কোনো সেটআপ থেকে প্রি-অথরাইজেশন অনুমোদিত তালিকা কপি করবেন না। আপনাকে আসল গেস্ট পাথ এবং এটি ঠিক কোন ধাপে ব্যর্থ হচ্ছে তা নির্ধারণ করতে হবে। যদি সমস্যাটি একাধিক সাইটে হয়, তবে প্রতিটি সাইটে একটি নতুন ডিভাইস দিয়ে একই পরীক্ষা চালান। একটি শেয়ার্ড কন্ট্রোলার আপডেট সম্পর্কে ধারণার চেয়ে সাইটগুলোর মধ্যকার পার্থক্য বেশি কার্যকর।একটি Purple স্থাপনার জন্য, পরীক্ষা করার সময় বর্তমান নিবন্ধটি UniFi Integration: Best Practices & Common Questions খোলা রাখুন। Purple ব্যাকগ্রাউন্ড RADIUS অথেন্টিকেশন চ্যানেলের পরিবর্তে একটি সরাসরি কন্ট্রোলার API লগইন ব্যবহার করে। তাই ডেডিকেটেড API অ্যাকাউন্টটি অবশ্যই কন্ট্রোলারের লোকাল হতে হবে, অ্যাডমিনিস্ট্রেটর হিসেবে রাইট পারমিশন থাকতে হবে, 2FA নিষ্ক্রিয় থাকতে হবে এবং পাসওয়ার্ড পরিবর্তনের প্রয়োজন থাকা চলবে না। Purple হার্ডওয়্যার কনসোল এবং সেলফ-হোস্টেড UniFi OS Server-এর জন্য বেশ কয়েকটি অ্যাকাউন্ট প্লেসমেন্ট প্রয়োজনীয়তাও নথিবদ্ধ করে। [৩]
কীভাবে আপনি ব্যর্থ ধাপটি আলাদা করবেন?
অ্যাক্সেস লেভেল থেকে শুরু করুন। নিশ্চিত করুন যে প্রভাবিত WiFi SSID, অথবা সম্পূর্ণ নেটওয়ার্কের কনফিগারেশন এখনও Captive Portal সক্রিয় থাকা অবস্থায় Hotspot হিসেবে সেট করা আছে। Ubiquiti বর্তমান WiFi-SSID পাথ নথিবদ্ধ করে এবং একটি সম্পূর্ণ নেটওয়ার্ক বা VLAN কনফিগারেশনের জন্য আলাদাভাবে একটি Hotspot Zone পাথ নথিবদ্ধ করে। এই পার্থক্যটিই সাধারণ বিভ্রান্তি UniFi guest network vs hotspot-এর উত্তর। একটি আইসোলেটেড গেস্ট নেটওয়ার্ক সঠিক সেগমেন্ট হতে পারে এবং তারপরও যদি Hotspot ফিচারটি সক্রিয় না থাকে তবে এটি লগইন ওয়ার্কফ্লো চালু করতে ব্যর্থ হতে পারে। [১] এরপর, সদ্য সংযুক্ত ক্লায়েন্টটি পরীক্ষা করুন। আপনাকে নথিবদ্ধ অননুমোদিত স্ট্যাটাস যাচাই করতে হবে, কেবল একটি সাধারণ ওয়্যারলেস অ্যাসোসিয়েশন নয়। যদি স্ট্যাটাসটি উপস্থিত না থাকে, তবে Hotspot কনফিগারেশন এবং নির্বাচিত SSID বা নেটওয়ার্কে ফিরে যান। এই পর্যায়টি সঠিক না হওয়া পর্যন্ত DNS, কোনো বাহ্যিক প্রোভাইডার বা একটি UDM Pro ইন্টিগ্রেশন নিয়ে এগিয়ে যাবেন না। একটি বাহ্যিক পরিষেবা এমন কোনো অতিথিকে অনুমোদন করতে পারে না যে কখনই বাহ্যিক Hotspot ফ্লোতে প্রবেশ করেনি। [২]
তারপর একই ডিভাইস থেকে একটি সাধারণ ওয়েব রিকোয়েস্ট ট্রিগার করুন। যদি রিকোয়েস্টটি বাহ্যিক পরিষেবাতে পৌঁছায়, তবে প্রমাণ হিসাবে ফলাফলটি সংরক্ষণ করুন। অন্যথায়, গেস্ট সেগমেন্টের প্রি-অথরাইজেশন পাথের দিকে মনোযোগ দিন। Purple শুধুমাত্র অতিথিদের তাদের বাহ্যিক প্রক্রিয়া সম্পন্ন করার পরেই সংযুক্ত করে, এবং এর সাপোর্ট গাইডলাইনগুলি ফর্ম জমা দেওয়ার পরে একটি ফাঁকা স্ক্রিন দেখানোর কারণ হিসেবে এমন গেস্ট রুলকে চিহ্নিত করে যা লগইন সম্পূর্ণ করার জন্য প্রয়োজনীয় লুকানো ওয়েব ট্রাফিক ব্লক করে। Pre-Auth ACL এবং পোস্ট-অথরাইজেশন সেটিংস যাচাই করুন। প্রোভাইডারের বর্তমান ডকুমেন্টেশন থেকে নেওয়া প্রয়োজনীয় ডেস্টিনেশন রাউটিং পাথগুলি ঘোষণা করুন। [৩]
এই ধাপে, allow list শব্দটি সঠিকভাবে বজায় রাখুন। এটি কোনো অনুমোদিত অতিথির জন্য সাধারণ ওয়েব গন্তব্যের তালিকা নয়। এটি অনুমোদনের পূর্বে প্রয়োজনীয় পাথসমূহের সেট, যেমন বাহ্যিক পরিষেবা এবং লগইন লেনদেন সম্পন্ন করার জন্য প্রয়োজনীয় উপাদান। Purple-এর সাপোর্ট আর্টিকেলটি তাদের বর্তমান প্রয়োজনীয়তার জন্য একটি নির্ভরযোগ্য উৎস। আপনার রানবুকে একটি কপি করা এবং পুরানো তালিকা এম্বেড করার পরিবর্তে আপনার ইনসিডেন্ট টিকিটে সাপোর্ট আর্টিকেলের লিঙ্কটি প্রবেশ করান এবং সংস্করণের তারিখটি রেকর্ড করুন। 3
কীভাবে বাহ্যিক পোর্টাল অনুমোদন এবং UDM পাথ যাচাই করবেন?
যদি লগইন পেজটি লোড হয়, তবে আপনার তদন্ত ইন্টারসেপশন থেকে অনুমোদনে স্থানান্তরিত হবে। Ubiquiti দাবি করে যে রিডাইরেক্টটি অ্যাক্সেস পয়েন্টের MAC অ্যাড্রেস, ক্লায়েন্টের MAC অ্যাড্রেস, অনুরোধ করা মূল URL এবং SSID বাহ্যিক পোর্টালে পাঠায়। বাহ্যিক পরিষেবাটি নেটওয়ার্ক API থেকে ক্লায়েন্ট আইডি পেতে ক্লায়েন্টের MAC অ্যাড্রেস ব্যবহার করতে পারে এবং তারপর একটি অনুমোদনের অনুরোধ জারি করতে পারে। কন্ট্রোলার-সাইড নিশ্চিতকরণ হল ক্লায়েন্টের authorised: true স্ট্যাটাস। 2
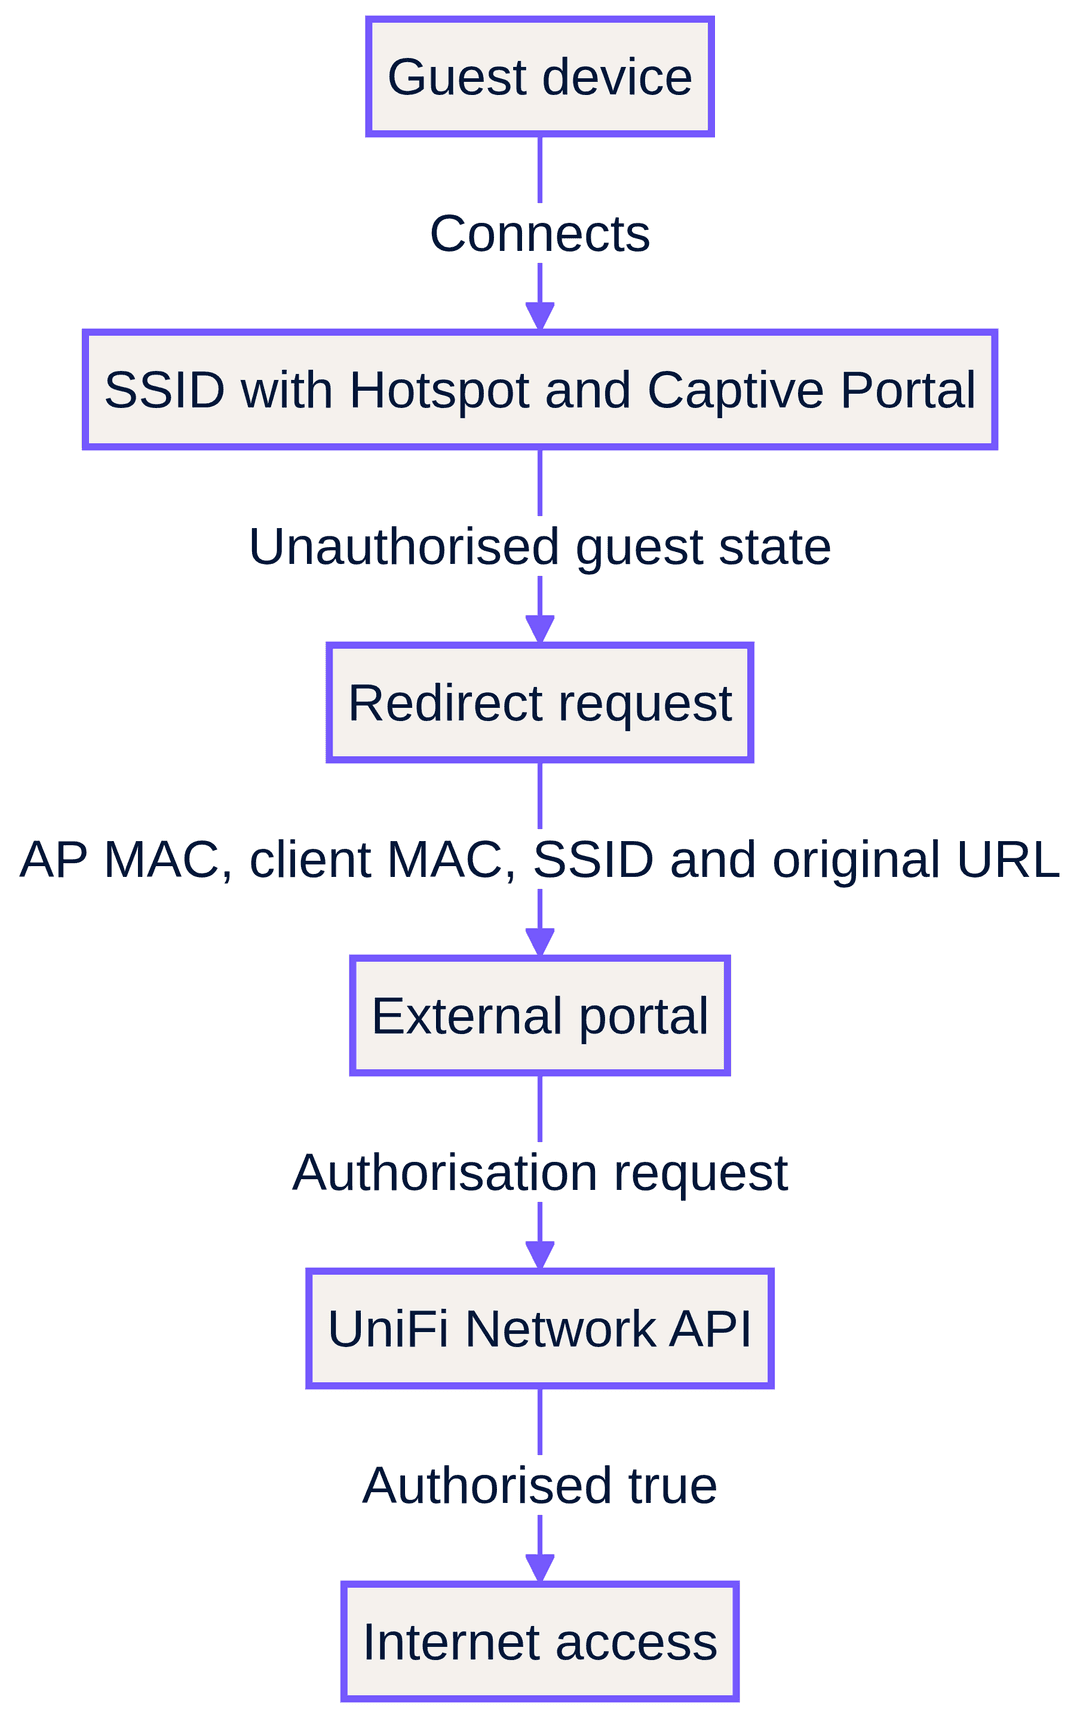
এই ক্রমে প্রমাণগুলি পরীক্ষা করুন। প্রথমত, প্রদানকারী কি প্রভাবিত ক্লায়েন্টের জন্য একটি রিডাইরেক্ট পেয়েছেন? দ্বিতীয়ত, তিনি কি UniFi দ্বারা তালিকাভুক্ত একই ক্লায়েন্টকে সনাক্ত করেছেন? তৃতীয়ত, তিনি কি একটি অনুমোদনের অনুরোধ পাঠিয়েছেন? চতুর্থত, UniFi কি ক্লায়েন্টটিকে অনুমোদিত হিসাবে রিপোর্ট করেছে? এই সিকোয়েন্সটি একটি স্থানীয় IT টিম এবং একটি MSP-কে একটি শেয়ার করা ইনসিডেন্ট রেকর্ড প্রদান করে। এছাড়াও, এটি সেই অনুত্পাদক চক্রটি বন্ধ করে দেয় যেখানে এক পক্ষ দাবি করে যে "পোর্টাল লোড হয়েছে" এবং অন্য পক্ষ দাবি করে যে "ফায়ারওয়াল ঠিক আছে"।
UDM Pro guest portal সংক্রান্ত সমস্যাটির জন্য একই যাচাইকরণের প্রয়োজন, সাথে কন্ট্রোলার ক্লাসিফিকেশনের উপর একটি অতিরিক্ত পরীক্ষা করতে হবে। Purple-এর নির্দেশিকা নির্দেশ করে যে UniFi হার্ডওয়্যার কনসোল এবং UniFi OS Server-এর আধুনিক সংস্করণগুলিতে বর্তমান ইমপ্লিমেন্টেশনের জন্য বর্তমান UniFi Network ইন্টিগ্রেশন বিকল্পটি ব্যবহার করা উচিত, যেখানে শুধুমাত্র পুরানো এবং আপডেট না করা স্ট্যান্ডঅ্যালোন কন্ট্রোলার অ্যাপ্লিকেশনগুলি লিগ্যাসি সিলেকশন ব্যবহার করে। হার্ডওয়্যার কনসোলগুলিতে, Purple মূল UniFi OS ড্যাশবোর্ডে ডেডিকেটেড অ্যাকাউন্ট তৈরি করার পরামর্শ দেয়। যদি কোনো ইমপ্লিমেন্টেশন আপডেট, মাইগ্রেট বা রিক্লাসিফাই করা হয়ে থাকে, তবে গেস্ট ফায়ারওয়াল পলিসি পরিবর্তন করার আগে সেই অ্যাকাউন্টের অবস্থান এবং ইন্টিগ্রেশন ক্লাসিফিকেশন পুনরায় পরীক্ষা করুন। 3
Purple-এর সাপোর্ট নির্দেশিকা কন্ট্রোলারের অ্যাক্সেসযোগ্যতাকেও একটি আলাদা সীমানা হিসেবে চিহ্নিত করে। যদি এক্সটার্নাল সার্ভিসটি অনুমোদিত ফায়ারওয়াল পাথের মাধ্যমে আপনার স্ট্যাবল পাবলিক অ্যাড্রেস বা FQDN-এ আপনার কন্ট্রোলারে পৌঁছাতে ব্যর্থ হয়, তবে অথরাইজেশন সম্পন্ন করা যাবে না। ইন্টিগ্রেশনের জন্য রেজিস্টার্ড অ্যাড্রেস, এর ইনবাউন্ড পাথ এবং প্রোভাইডার অনুমোদিত রুলস যাচাই করুন। কোনো লোকাল চেকলিস্টে কানেকশন ভ্যালুগুলো কপি করার পরিবর্তে বর্তমান এবং সংস্করণের জন্য উপযুক্ত ইমপ্লিমেন্টেশন ধাপগুলোর জন্য সাপোর্ট আর্টিকেল অনুসরণ করুন। 3
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
কী সমস্যা হয় এবং কীভাবে তা সমাধান করবেন?
গেস্ট নেটওয়ার্ক আইসোলেটেড, কিন্তু লগইন পেজ কখনই চালু হয় না
DNS সমস্যার আগে এই সমস্যাটিকে একটি Hotspot স্থিতি যাচাই হিসেবে বিবেচনা করুন। আক্রান্ত WiFi SSID বা নেটওয়ার্কের Hotspot এবং Captive Portal ফিচারটি সক্রিয় আছে কিনা তা নিশ্চিত করুন। Ubiquiti স্পষ্টভাবে একটি শুধুমাত্র-WiFi Hotspot কনফিগারেশনকে সমগ্র নেটওয়ার্ক বা VLAN কনফিগারেশন থেকে আলাদা করে। আপনার কাঙ্ক্ষিত কনফিগারেশন রিস্টোর করুন, একটি নতুন ডিভাইস রি-কানেক্ট করুন এবং যেকোনো এক্সটার্নাল লিঙ্ক টেস্ট করার আগে UniFi এখন একজন আনঅথরাইজড গেস্টকে রেজিস্টার করছে কিনা তা নিশ্চিত করুন। 1 2
এক্সটার্নাল পেজ লোড হওয়ার আগেই রিডাইরেক্ট ব্যর্থ হয়
এই সমস্যাটিকে একটি প্রি-অথরাইজেশন পাথ টেস্ট হিসেবে পরিচালনা করুন। এটি গেস্ট ডিভাইসের DNS রিজলভার, টার্গেট রেজোলিউশন রেজাল্ট এবং ব্রাউজারের আউটপুট সংগ্রহ করে। এরপর, পোর্টাল প্রোভাইডারের বর্তমান প্রয়োজনীয়তার সাথে গেস্ট রুলস তুলনা করুন। Purple-এর নির্দেশিকাগুলো সুনির্দিষ্ট: ফর্ম সাবমিট করার পরে যখন একজন গেস্ট একটি ফাঁকা স্ক্রিন দেখেন, তখন Pre-Auth ACL বা পোস্ট-অথরাইজেশন সেটিংস প্রসেস সম্পন্ন করার জন্য প্রয়োজনীয় ট্রাফিক ব্লক করতে পারে। একটি টার্গেটেড প্রি-অথরাইজেশন পলিসিকে গেস্টদের জন্য সম্পূর্ণ উন্মুক্ত ইন্টারনেট অ্যাক্সেস দিয়ে প্রতিস্থাপন করবেন না। 3
এক্সটার্নাল পেজ লোড হয়, কিন্তু গেস্ট অফলাইনই থাকে
এটি একটি অথরাইজেশন সীমাবদ্ধতা। প্রোভাইডারের ইভেন্টে ক্লায়েন্টের আইডেন্টিটি, UniFi-তে প্রোভাইডারের রিকোয়েস্ট এবং কন্ট্রোলারের ফাইনাল ক্লায়েন্ট স্ট্যাটাস যাচাই করুন। Ubiquiti-এর এক্সটার্নাল ফ্লো API-এর মাধ্যমে রিডাইরেক্ট এবং পরবর্তী অথরাইজেশন অ্যাকশনকে আলাদা করে। একটি পেজ লোড হওয়া প্রমাণ করে যে প্রথম ধাপটি সম্পন্ন হয়েছে, কিন্তু এটি প্রমাণ করে না যে ক্লায়েন্টটি পরবর্তীতে অথরাইজড হিসেবে চিহ্নিত হয়েছে। 2
একটি UniFi Network বা UDM আপডেট প্রত্যাশিত পাথ পরিবর্তন করেছে
ধরে নেবেন না যে একটি লেগ্যাসি কন্ট্রোলার কনফিগারেশন এখনও বর্তমান ইন্টিগ্রেশনের সাথে মিলে যায়। Purple একটি আধুনিক UniFi নেটওয়ার্ক ডিপ্লয়মেন্টকে পূর্ববর্তী স্ট্যান্ডঅ্যালোন কন্ট্রোলার থেকে আলাদা করে এবং হার্ডওয়্যার কনসোল ও সেলফ-হোস্টেড UniFi OS সার্ভারের জন্য অ্যাকাউন্ট তৈরির জন্য পৃথক নির্দেশিকা ডকুমেন্ট করে। নিবেদিত লোকাল অ্যাকাউন্ট, এর রাইট পারমিশন, 2FA স্ট্যাটাস, পাসওয়ার্ড পরিবর্তন সেটিং এবং ইন্টিগ্রেশন ক্লাসিফিকেশন আবার পরীক্ষা করুন। তারপর একটি নতুন ডিভাইস দিয়ে আবার পরীক্ষা করুন। 3
Pi-hole বা আপস্ট্রিম DNS ফিল্টারিং কি UniFi হটস্পট ব্লক করতে পারে?
এটি বিশ্লেষণের অংশ হতে পারে, তবে প্রমাণ ছাড়া এটি চূড়ান্ত সিদ্ধান্ত হওয়া উচিত নয়। অনুমোদিত প্রাথমিক উৎসগুলো এটি প্রতিষ্ঠা করে না যে Pi-hole একটি UniFi রিডাইরেক্ট ত্রুটির কারণ। DNS-কে একটি পরিমাপযোগ্য পাথ হিসেবে বিবেচনা করুন। গেস্ট সেগমেন্টে প্রদত্ত রিজলভার নিশ্চিত করুন, এক্সটার্নাল সার্ভিস ডেস্টিনেশন রিজলভ হচ্ছে কিনা তা যাচাই করুন, চেঞ্জ কন্ট্রোলের অধীনে অনুমোদিত DNS পাথ পরীক্ষা করুন এবং ফলাফলের তুলনা করুন। Apple ডিভাইসের প্রোব আরেকটি কারণ যার জন্য অটো-লগইন অভিজ্ঞতা এবং একটি সাধারণ ব্রাউজার রিকোয়েস্ট উভয়ই রেকর্ড করা উচিত। 4
পরবর্তী পিক আওয়ারের আগে সমাধানটি কাজ করছে তা কীভাবে প্রমাণ করবেন?
একটি পুনরাবৃত্তিযোগ্য রিলিজ ভেরিফিকেশন ব্যবহার করুন। এটি একটি আসল গেস্টের মতো একই পাথ অনুসরণ করা উচিত, কেবল কন্ট্রোলারের সাধারণ কানেক্টিভিটি চেক নয়। প্রথমত, নেটওয়ার্কটি ফরগেট করুন বা একটি নতুন টেস্ট ডিভাইস ব্যবহার করুন। দ্বিতীয়ত, প্রভাবিত SSID-এর সাথে কানেক্ট করুন। তৃতীয়ত, ক্লায়েন্টটি অথরাইজড নয় তা নিশ্চিত করুন। চতুর্থত, একটি সাধারণ ওয়েব রিকোয়েস্ট শুরু করুন। পঞ্চমত, নিশ্চিত করুন যে এক্সটার্নাল সার্ভিস রিডাইরেক্ট পাচ্ছে। ষষ্ঠত, অনুমোদিত সাইন-ইন প্রক্রিয়া সম্পন্ন করুন। সপ্তমত, authorised: true স্ট্যাটাস নিশ্চিত করুন এবং স্বাভাবিক অ্যাক্সেস পরীক্ষা করুন। 2
Hospitality খাতের কোনো প্রতিষ্ঠানে পিক আওয়ারে ভিড় হওয়ার আগে, Retail-এ কোনো ক্যাম্পেইন পিরিয়ডের আগে, Transport-এ কোনো ইভেন্টের আগে বা Healthcare-এ ভিজিটরদের চাহিদা বৃদ্ধির আগে ভেরিফিকেশনটি সম্পন্ন করুন। ফলাফলটি একটি অপারেশনাল লগ হিসেবে সংরক্ষণ করুন: প্রতিটি ধাপে সফল বা ব্যর্থ হওয়া, ডিভাইসের ধরন, কন্ট্রোলার ক্লাসিফিকেশন এবং প্রয়োগ করা যেকোনো পরিবর্তন। এটি একটি জেনেরিক "guest WiFi অনুপলব্ধ" সতর্কতার চেয়ে অনেক বেশি কার্যকর।
বাস্তব জীবনের উদাহরণ সিনারিও: একটি হোটেলে ব্ল্যাঙ্ক স্ক্রিনের ঘটনা
একটি ২০০-রুমের হোটেল রিপোর্ট করেছে যে অতিথিরা ব্র্যান্ডের SSID-এর সাথে সংযোগ করছেন কিন্তু একটি খালি সাইন-ইন পৃষ্ঠা দেখতে পাচ্ছেন। অন-ডিউটি ইঞ্জিনিয়ার একটি নতুন ডিভাইস ব্যবহার করেন এবং নিশ্চিত করেন যে অবস্থা authorised: false, যার অর্থ Hotspot পর্যায়টি উপস্থিত রয়েছে। পৃষ্ঠাটি লোড হতে শুরু করে কিন্তু লেনদেনটি সম্পন্ন হয় না। ইঞ্জিনিয়ার অতিথি প্রি-অথরাইজেশন পাথগুলোর সাথে প্রোভাইডারের বর্তমান সহায়তা নির্দেশিকা তুলনা করেন, অতিথি সেগমেন্টে প্রকৃতপক্ষে বরাদ্দকৃত রিসলভারটি যাচাই করেন এবং পুনরায় পরীক্ষা করেন। পরিমাপযোগ্য সমাপ্তির শর্ত হলো ডিভাইসটি সাইন-ইন সম্পন্ন করবে, authorised: true অবস্থায় পরিবর্তিত হবে এবং প্রত্যাশিত অ্যাক্সেস লাভ করবে। [২] [৩]
বাস্তব জীবনের উদাহরণ সিনারিও: কন্ট্রোলার পরিবর্তনের পরে রিটেইল আউটলেট
একটি রিটেইল দল রিপোর্ট করেছে যে ক্রেতারা একটি বিচ্ছিন্ন SSID-এর সাথে সংযোগ করছেন কিন্তু কন্ট্রোলার পরিবর্তনের পর কখনই সাইন-ইন পৃষ্ঠা দেখতে পাচ্ছেন না। ইঞ্জিনিয়ার DNS দিয়ে শুরু করেন না। তিনি নিশ্চিত করেন যে SSID-টি বিচ্ছিন্ন রয়েছে, তারপর বর্তমান UniFi কনফিগারেশনে Hotspot এবং Captive Portal অপশনগুলো সক্ষম করা আছে কিনা তা যাচাই করেন। কাঙ্ক্ষিত Hotspot অবস্থা পুনরুদ্ধার করার পরে, তিনি একটি নতুন ডিভাইস পুনরায় সংযুক্ত করেন এবং বাহ্যিক পরিষেবা পরীক্ষা করার আগে নথিভুক্ত অননুমোদিত অবস্থা যাচাই করেন। পর্যবেক্ষণযোগ্য ফলাফল হলো একটি রিডাইরেক্ট ইভেন্ট এবং তারপরে একটি সফল অথরাইজেশন অবস্থা। [১] [২]
বাস্তব জীবনের উদাহরণ সিনারিও: একটি কনভেনশন ভেন্যুতে বাহ্যিক অথরাইজেশন ব্যর্থতা
একটি কনভেনশন ভেন্যুর সাইন-ইন পৃষ্ঠা লোড হয় এবং অতিথি ফর্মটি গ্রহণ করে, কিন্তু অংশগ্রহণকারীরা অফলাইন থেকে যান। দলটি ক্লায়েন্টের MAC অ্যাড্রেস রেকর্ড করে এবং রিডাইরেক্টের জন্য বাহ্যিক প্রোভাইডারের ইভেন্ট পরীক্ষা করে। এরপর তারা যাচাই করে যে প্রোভাইডার একই ক্লায়েন্টকে স্বীকৃতি দিয়েছে, অথরাইজেশন অনুরোধ পাঠিয়েছে এবং UniFi authorised: true রেকর্ড করেছে। একটি Purple ইন্টিগ্রেশনের জন্য, তারা স্থানীয় API অ্যাকাউন্ট, রাইট পারমিশন, 2FA সেটিং এবং কন্ট্রোলারের বর্তমান ক্লাসিফিকেশনও যাচাই করে। প্রত্যাশিত ফলাফল হলো একটি ট্র্যাকযোগ্য প্রমাণ চেইন, কারণ সম্পর্কে কোনো অনুমান নয়। [২] [৩]
ইনসিডেন্টটি বন্ধ হয়ে গেলে, আপনার Guest WiFi অপারেশনাল প্রক্রিয়ায় একই রিলিজ গেট ব্যবহার করুন। Guest WiFi সেকশনটি পরিষেবার প্রসঙ্গ প্রদান করে, যেখানে WiFi Analytics অপারেশনাল দলগুলোকে পুনরুদ্ধার-পরবর্তী অভিজ্ঞতা পর্যবেক্ষণ করতে সহায়তা করতে পারে। সংলগ্ন অপারেশনাল নিয়ন্ত্রণের জন্য, Guest WiFi Management: Smart Authentication & Segmentation, Cloud Wifi Management: Secure Enterprise Connectivity 2026, নির্দেশিকা Cisco Meraki splash page not working: a troubleshooting flowchart এবং WiFi 7 Venue Deployment: Infrastructure Readiness for Stadiums and Hospitality Sites দেখুন।
সাধারণ জিজ্ঞাসা
একটি অ্যাক্সেস পেজ দেখানোর জন্য আমার কি একটি গেস্ট VLAN এবং একটি UniFi Hotspot প্রয়োজন?
না। Ubiquiti একটি SSID WiFi এবং একটি সম্পূর্ণ নেটওয়ার্ক বা VLAN উভয়ের উপরেই একটি Hotspot ডকুমেন্ট করে। মূল শর্তটি হলো সংশ্লিষ্ট SSID বা নেটওয়ার্কে Hotspot এবং Captive Portal বৈশিষ্ট্যটি সক্রিয় থাকতে হবে। একটি পৃথক গেস্ট VLAN হলো একটি সেগমেন্টেশন পছন্দ। এটি নিজে থেকে কোনো অননুমোদিত ক্লায়েন্ট স্ট্যাটাস তৈরি করে না বা কোনো বাহ্যিক রিডাইরেক্ট শুরু করে না। 1 2
একটি UniFi প্রি-অথরাইজেশন তালিকায় কী অন্তর্ভুক্ত করা উচিত?
অনুমোদনের আগে নির্বাচিত গেস্ট লগইন প্রক্রিয়া সম্পন্ন করার জন্য শুধুমাত্র প্রয়োজনীয় রুটগুলো। Purple ফাঁকা পোস্ট-ফর্ম স্ক্রিনগুলোকে এমন গেস্ট নিয়মের সাথে লিঙ্ক করে যা লগইন সম্পূর্ণ করার জন্য প্রয়োজনীয় ট্রাফিককে ব্লক করে। আপনার প্রোভাইডারের বর্তমান ডকুমেন্টের সাথে তুলনা করে প্রি-অথরাইজেশন ACL এবং পোস্ট-অথরাইজেশন সেটিংস যাচাই করুন। অন্য কোনো সাইট থেকে ডোমেইনের তালিকা কপি করবেন না বা শুধুমাত্র পেজটি লোড করার জন্য কোনো অরক্ষিত ইন্টারনেট অ্যাক্সেস যোগ করবেন না। 3
একটি অ্যাপ্লিকেশন আপডেটের পর কেন UniFi গেস্ট পোর্টাল কাজ করা বন্ধ করে দিল?
নেটওয়ার্ক পরিবর্তন করার আগে Hotspot স্ট্যাটাস, কন্ট্রোলার ক্লাসিফিকেশন এবং ইন্টিগ্রেশন অ্যাকাউন্ট যাচাই করুন। Ubiquiti এর বর্তমান ডকুমেন্টেশন একটি সাধারণ গেস্ট নেটওয়ার্ক থেকে Hotspot কনফিগারেশনকে আলাদা করে। Purple বর্তমান UniFi নেটওয়ার্ক ইন্টিগ্রেশনগুলোকে লেগ্যাসি স্বতন্ত্র কন্ট্রোলার ডিপ্লয়মেন্ট থেকে আলাদা করে, যার জন্য হার্ডওয়্যার কনসোল এবং স্ব-হোস্ট করা UniFi OS Server অ্যাকাউন্টের জন্য ভিন্ন নির্দেশিকা রয়েছে। প্রতিটি সংশোধনের পরে একটি পরিষ্কার ডিভাইস দিয়ে পুনরায় পরীক্ষা করুন। 1 3
কেন একটি বাহ্যিক পোর্টাল আমার UDM Pro তে লোড হচ্ছে কিন্তু গেস্টকে অথরাইজ করছে না?
একটি পেজ লোড হওয়া রিডাইরেক্ট পর্যায়টি প্রমাণ করে, চূড়ান্ত অথরাইজেশন পর্যায়টি নয়। যাচাই করুন যে বাহ্যিক প্রোভাইডার ক্লায়েন্টের পরিচয় পেয়েছে কিনা, UniFi ক্লায়েন্টের সাথে মিল খুঁজে পেয়েছে কিনা, একটি অথরাইজেশন অনুরোধ পাঠিয়েছে কিনা এবং কন্ট্রোলারটি authorised: true দেখাচ্ছে কিনা। Purple এর জন্য, ডেডিকেটেড লোকাল অ্যাকাউন্টের রাইট পারমিশন (write permissions) আছে কিনা তা যাচাই করুন, এতে যেন কোনো 2FA না থাকে এবং কোনো বাধ্যতামূলক পাসওয়ার্ড পরিবর্তনের প্রয়োজন না থাকে। 2 3
Pi-hole কি UniFi হটস্পট রিডাইরেকশনে বাধা সৃষ্টি করে?
এমনটি ধরে নেবেন না। অনুমোদিত প্রাথমিক উৎসগুলো Pi-hole কে UniFi এর জন্য একটি প্রমাণিত মূল কারণ হিসেবে চিহ্নিত করে না। চেঞ্জ কন্ট্রোলের অধীনে গেস্ট সেগমেন্টের প্রকৃত রিজলভার, ডেস্টিনেশন রেজোলিউশন এবং অনুমোদিত DNS পাথ পরীক্ষা করুন। ডিভাইসের স্বয়ংক্রিয় অনুরোধ এবং একটি সাধারণ ব্রাউজারের ফলাফল উভয়ই রেকর্ড করুন, কারণ Apple ডিভাইসগুলো কানেক্ট করার সময় একটি ক্যাপটিভ নেটওয়ার্ক প্রোব ব্যবহার করে। 4
রিডাইরেকশন ত্রুটি সমাধানের জন্য আমার কি UniFi অ্যাক্সেস পয়েন্টগুলো প্রতিস্থাপন করা উচিত?
না, প্রথম পদক্ষেপ হিসেবে নয়। নথিভুক্ত বাহ্যিক প্রবাহ কনফিগারেশন এবং অনুমোদনের ধাপগুলোর একটি ক্রম নির্দেশ করে: Hotspot-এর স্থিতি, অননুমোদিত ক্লায়েন্টের স্থিতি, পুনঃনির্দেশ, বাহ্যিক প্রক্রিয়াকরণ এবং কন্ট্রোলার অনুমোদন। কোনো হার্ডওয়্যার প্রতিস্থাপনের কথা বিবেচনা করার আগে একটি নতুন টেস্ট ডিভাইসের মাধ্যমে ব্যর্থ ধাপটি চিহ্নিত করুন। 1 2
তথ্যসূত্র
মূল সংজ্ঞাসমূহ
Captive Portal
Hotspot সাইন-ইন ফাংশন যা অনুমোদনের আগে একজন গেস্টের অ্যাক্সেস নিয়ন্ত্রণ করে। UniFi-তে, এটি একটি Hotspot কনফিগারেশনের মধ্যে সক্রিয় করা হয়। [1]
যখন গেস্ট SSID উপস্থিত থাকে কিন্তু কোনো নতুন ডিভাইস কখনই সাইন-ইন ফ্লো শুরু করে না, তখন এটি পরীক্ষা করুন।
Guest network
একটি নেটওয়ার্ক বা VLAN যা অন্যান্য নেটওয়ার্ক ট্রাফিক থেকে গেস্ট ট্রাফিককে আলাদা করতে ব্যবহৃত হয়। এটি নিজে থেকে কোনো Captive Portal সক্রিয় থাকার প্রমাণ নয়।
এক্সটার্নাল সাইন-ইন ওয়ার্কফ্লোর সাথে আইসোলেশন গুলিয়ে ফেলা এড়াতে এই পার্থক্যটি ব্যবহার করুন।
Hotspot
UniFi ফিচার যা একটি WiFi SSID অথবা একটি সম্পূর্ণ নেটওয়ার্ক বা VLAN-এ প্রয়োগ করা যেতে পারে এবং Captive Portal নিয়ন্ত্রণের ভিত্তি তৈরি করে। [1]
যখন কোনো নতুন গেস্ট রিডাইরেক্ট না পান, তখন সবার আগে এটি যাচাই করুন।
Unauthorised client state
Ubiquiti-এর ডকুমেন্টেড এক্সটার্নাল Hotspot ফ্লো-এর প্রাথমিক স্টেট, যেখানে গেস্টকে অথোরাইজড ফলস হিসেবে চিহ্নিত করা হয়। [2]
এক্সটার্নাল রিডাইরেক্ট পাথটি পরীক্ষা করা উচিত কিনা সে সম্পর্কে এটিই কন্ট্রোলার-সাইডের প্রথম নিশ্চিতকরণ।
Pre-Auth ACL
UniFi অ্যাক্সেস-কন্ট্রোল এলাকা যা একজন গেস্ট সাইন-ইন প্রক্রিয়া সম্পূর্ণ করার আগে প্রয়োজনীয় রুটগুলো ঘোষণা করতে ব্যবহৃত হয়। [3]
যখন কোনো ফর্ম সাবমিশন বা সাইন-ইন হ্যান্ড-অফ একটি খালি বা অসমাপ্ত পেজে নিয়ে যায়, তখন এটি পর্যালোচনা করুন।
External portal server
একটি থার্ড-পার্টি সার্ভিস যা UniFi রিডাইরেক্ট গ্রহণ করে এবং Network API-এর মাধ্যমে গেস্টকে অথোরাইজ করতে পারে। [2]
যখন একজন গেস্ট সাইন-ইন সার্ভিসে পৌঁছান কিন্তু অ্যাক্সেস পান না, তখন এই সীমানাটি পরিদর্শন করতে হবে।
Controller API account
UniFi কন্ট্রোলারে অথেন্টিকেট করতে এবং গেস্ট অ্যাক্সেস স্টেট পরিবর্তন করতে একটি ইন্টিগ্রেশন দ্বারা ব্যবহৃত একটি ডেডিকেটেড অ্যাকাউন্ট। Purple-এর জন্য রাইট রাইটস সহ একটি স্থানীয় অ্যাকাউন্ট প্রয়োজন এবং কোনো ইন্টারেক্টিভ অথেন্টিকেশন চ্যালেঞ্জ থাকা চলবে না। [3]
যখন এক্সটার্নাল সার্ভিসটি কন্ট্রোলারে পৌঁছায় কিন্তু গেস্টকে অনুমোদন করতে পারে না, তখন এটি পর্যালোচনা করুন।
Authorised true
ডকুমেন্টেড এক্সটার্নাল অথোরাইজেশন প্রক্রিয়া সম্পন্ন হওয়ার পর ফিরে আসা ক্লায়েন্ট স্টেট। [2]
কোনো ঘটনাকে সমাধান করা হয়েছে বলে ঘোষণা করার আগে এটি একটি পরিমাপযোগ্য সমাপ্তি বিন্দু হিসেবে ব্যবহার করুন।
DNS path
অ্যাক্সেস অনুমোদিত হওয়ার আগে গেস্ট সেগমেন্টে সরবরাহ করা রিজলভার এবং নেম-রেজোলিউশন রুট।
যখন প্রভাবিত গেস্ট সেগমেন্ট থেকে এক্সটার্নাল সার্ভিস ডেস্টিনেশনটি রিজলভ বা লোড হয় না, তখন এটি একটি নিয়ন্ত্রিত ডিপেন্ডেন্সি হিসেবে পরীক্ষা করুন।
সমাধানকৃত উদাহরণসমূহ
একটি প্রতিনিধিত্বমূলক হোটেল ঘটনা: গেস্টরা ব্র্যান্ডেড SSID-এ যুক্ত হন, কিন্তু সাইন-ইন স্ক্রিনটি খালি থাকে।
অননুমোদিত গেস্ট স্টেট নিশ্চিত করতে একটি নতুন ডিভাইস ব্যবহার করুন। যদি স্টেটটি উপস্থিত থাকে কিন্তু সাইন-ইন প্রক্রিয়া সম্পূর্ণ না হয়, তবে প্রকৃত গেস্ট প্রি-অথোরাইজেশন পাথের সাথে এক্সটার্নাল প্রোভাইডারের বর্তমান প্রয়োজনীয়তাগুলো তুলনা করুন, অ্যাসাইন করা DNS পাথটি যাচাই করুন এবং তারপরে পুনরায় পরীক্ষা করুন। গ্রহণযোগ্যতার শর্ত হলো একটি সফল সাইন-ইন, UniFi-তে অথোরাইজড ট্রু এবং প্রত্যাশিত অ্যাক্সেস। [2] [3]
একটি প্রতিনিধিত্বমূলক রিটেল ঘটনা: কন্ট্রোলার পরিবর্তনের পর ক্রেতারা কানেক্ট করেন, কিন্তু কোনো সাইন-ইন পেজ প্রদর্শিত হয় না।
বর্তমান UniFi কনফিগারেশনে SSID-টি Captive Portal সক্রিয় থাকা অবস্থায় একটি Hotspot হিসেবে রয়েছে কিনা তা নিশ্চিত করুন। DNS বা প্রোভাইডার পরীক্ষা করার আগে নতুন ডিভাইসটি অননুমোদিত স্টেটে প্রবেশ করেছে কিনা তা যাচাই করুন। গ্রহণযোগ্যতার শর্ত হলো একটি রিডাইরেক্ট ইভেন্ট এবং তার পর সম্পূর্ণ হওয়া কন্ট্রোলার অথোরাইজেশন। [1] [2]
একটি প্রতিনিধিত্বমূলক কনফারেন্স ভেন্যু ঘটনা: এক্সটার্নাল ফর্মটি সাবমিট করা হয়েছে, কিন্তু অংশগ্রহণকারীরা অফলাইনে রয়েছেন।
অথোরাইজেশন ট্রানজেকশনটি ট্রেস করুন। নিশ্চিত করুন যে এক্সটার্নাল প্রোভাইডার ক্লায়েন্ট আইডেন্টিটি পেয়েছে, সেই ক্লায়েন্টকে ম্যাচ করেছে, অথোরাইজেশন রিকোয়েস্ট পাঠিয়েছে এবং UniFi অথোরাইজড ট্রু দেখাচ্ছে। Purple-এর জন্য, স্থানীয় API অ্যাকাউন্ট, রাইট পারমিশন, 2FA, পাসওয়ার্ড পরিবর্তন সেটিং, কন্ট্রোলার রিচিবিলিটি এবং ক্লাসিফিকেশন পর্যালোচনা করুন। [2] [3]
এই সিরিজে পড়া চালিয়ে যান
Cisco Meraki splash page কাজ করছে না: একটি ট্রাবলশুটিং ফ্লোচার্ট
এই ব্যবহারিক ডে-টু গাইডটি সনাক্ত করে যে ঠিক কোথায় একটি Cisco Meraki splash ফ্লো ব্যর্থ হয়েছে: ক্লায়েন্ট অথরাইজেশন, HTTP রিডাইরেক্ট ইনিশিয়েশন, walled-garden রিচিবিলিটি বা RADIUS সাইন-অন। এটি ভেন্যু আইটি টিমগুলিকে একটি নিয়ন্ত্রিত প্রমাণ পথ প্রদান করে, যাতে তারা একটি লাইভ এস্টেটে বড় কোনো পরিবর্তন না করেই Guest WiFi পুনরুদ্ধার করতে পারে।
Enterprise Guest WiFi সেটআপ নির্দেশিকা: VLAN Segmentation, নিরাপত্তা এবং Captive Portals
এই প্রযুক্তিগত নির্দেশিকাটি IT টিমগুলোকে দেখায় কীভাবে VLAN segmentation, firewall policy এবং একটি captive portal ব্যবহার করে Guest WiFi-কে একটি নিয়ন্ত্রিত ইন্টারনেট-অ্যাক্সেস পরিষেবা হিসেবে সেট আপ করতে হয়। এটি আরও ব্যাখ্যা করে যে কীভাবে Purple-এর রেজিস্ট্রেশন ফর্ম এবং অনবোর্ডিং নিয়ন্ত্রণগুলো স্টাফ, পেমেন্ট এবং অপারেশনাল সিস্টেমের চারপাশের সীমানাকে দুর্বল না করে একটি আনুপাতিক ভিজিটর অভিজ্ঞতা প্রদান করতে সহায়তা করে।
Starlink-এ কীভাবে Captive Portal সেট আপ করবেন: সামুদ্রিক, পরিবহন এবং দূরবর্তী সাইটগুলির জন্য একটি নির্দেশিকা
এই প্রযুক্তিগত নির্দেশিকায় ব্যাখ্যা করা হয়েছে কীভাবে অতিথি WiFi-এর জন্য একটি সুরক্ষিত, GDPR-সম্মত captive portal স্থাপন করতে Starlink-এর নিজস্ব CGNAT সীমাবদ্ধতাগুলি বাইপাস করা যায়। এটি সামুদ্রিক, পরিবহন এবং দূরবর্তী এন্টারপ্রাইজ সাইটগুলির জন্য নেটওয়ার্ক আর্কিটেকচার, VLAN সেগমেনটেশন এবং ক্লাউড RADIUS ইন্টিগ্রেশন কভার করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।