
Ubiquiti UniFi guest portal not redirecting: causes and fixes - कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portal Guide →
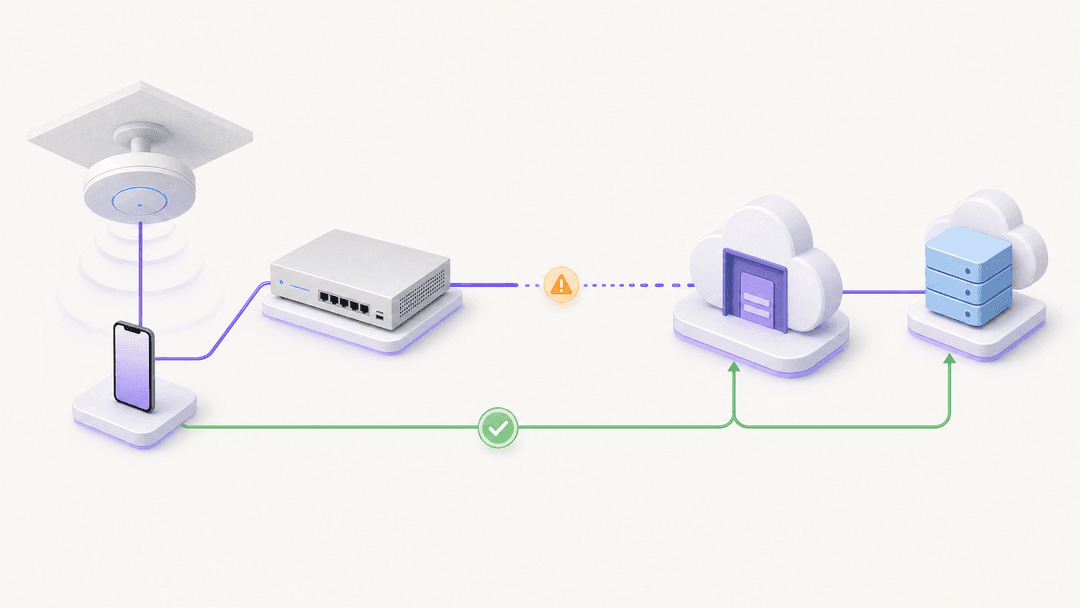
एक UniFi Captive Portal आमतौर पर रीडायरेक्ट करना बंद कर देता है क्योंकि SSID अब एक सक्रिय Hotspot नहीं रह जाता है, गेस्ट यूजर अनऑथराइज्ड स्थिति में नहीं होता है, आवश्यक प्री-ऑथराइजेशन रूट बाहरी सेवा तक पहुँचने में विफल हो जाते हैं, या पोर्टल UniFi को ऑथराइजेशन की सूचना देने में विफल रहता है। इन चरणों को बिल्कुल इसी क्रम में सत्यापित करें 1 2 3।
UniFi गेस्ट रीडायरेक्शन होने के लिए किन शर्तों का पूरा होना आवश्यक है?
यह पहले से काम कर रहे सेटअप की समस्याओं को हल करने की एक गाइड है। आपसे अपने गेस्ट WiFi नेटवर्क को शुरू से फिर से बनाने के लिए नहीं कहा जाएगा। इसके बजाय, यह गाइड गेस्ट डिवाइस से कंट्रोलर की ओर बढ़ती है, और फिर बाहरी सेवा के माध्यम से वापस आती है। यह क्रम एक आम गलती को रोकता है: यह जाने बिना कि वास्तव में कौन सा चरण विफल हुआ है, SSID, फ़ायरवॉल या DNS सेटिंग को बदल देना।
Ubiquiti एक Hotspot को एक ऐसी सुविधा के रूप में परिभाषित करता है जिसे WiFi SSID या संपूर्ण नेटवर्क या VLAN पर लागू किया जा सकता है। इसके बाद उस Hotspot कॉन्फ़िगरेशन के भीतर Captive Portal को सक्षम किया जाता है। नतीजतन, एक गेस्ट VLAN, गेस्ट SSID या नेटवर्क आइसोलेशन पॉलिसी अपने आप में यह साबित नहीं करती है कि रीडायरेक्ट फ्लो सक्रिय है। यदि किसी अपडेट के बाद UniFi Network एप्लिकेशन का यूजर इंटरफेस बदल गया है, तो पुरानी मेनू स्थिति पर निर्भर रहने के बजाय, Ubiquiti के आधिकारिक दस्तावेजों का पालन करके वर्तमान Hotspot और Captive Portal स्थिति की पुष्टि करें। 1
एक बाहरी पोर्टल के लिए, Ubiquiti एक सटीक यूजर पाथ का वर्णन करता है। एक डिवाइस Hotspot और Captive Portal के साथ कॉन्फ़िगर किए गए SSID से कनेक्ट होता है। यह authorised: false के साथ GUEST के रूप में शुरू होता है। जब यह एक वेब अनुरोध करने का प्रयास करता है, तो UniFi इसे बाहरी पोर्टल सर्वर पर रीडायरेक्ट करता है। सर्वर क्लाइंट और एक्सेस पॉइंट की पहचान करने वाले विवरण प्राप्त करता है, UniFi क्लाइंट ID प्राप्त करता है, और फिर API Network के माध्यम से ऑथराइजेशन का अनुरोध करता है। एक सफलतापूर्वक पूरा किया गया फ्लो authorised: true में बदल जाता है। 2
| आप नए डिवाइस पर क्या देखते हैं | सबसे पहले जांचने की सीमा | एकत्र करने के लिए साक्ष्य | अगला सुरक्षित कदम |
|---|---|---|---|
| डिवाइस कनेक्ट होता है, लेकिन कभी भी अनऑथराइज्ड गेस्ट स्थिति में प्रवेश नहीं करता है | Hotspot एक्टिवेशन | SSID या नेटवर्क असाइनमेंट और क्लाइंट स्थिति | नियोजित Hotspot और Captive Portal कॉन्फ़िगरेशन को रीसेट करें, फिर फिर से परीक्षण करें। 1 2 |
| पेज दिखाई देता है, लेकिन प्रक्रिया पूरी नहीं होती है | बाहरी सेवा की पहुंच | गेस्ट सेगमेंट से रिक्वेस्ट का परिणाम और प्रदाता-साइड इवेंट लॉग | कंट्रोलर सेटिंग्स को बदलने से पहले बाहरी सेवा के लिए गेस्ट रूट को अलग करें। 2 3 |
| फ़ॉर्म पूरा हो गया है, लेकिन एक्सेस ब्लॉक रहता है | कंट्रोलर ऑथराइज़ेशन | बाहरी प्रदाता ऑथराइज़ेशन इवेंट और UniFi क्लाइंट स्थिति | जांचें कि क्या बाहरी सेवा वास्तव में उस क्लाइंट को ऑथराइज़ करने में सक्षम है और क्या UniFi authorised: true रिपोर्ट करता है। 2 |
डायग्नोस्टिक नियम: "WiFi से कनेक्टेड" स्थिति को सफलता की स्थिति न मानें। सफलता की स्थिति एक नॉन-ऑथराइज़्ड टेस्ट क्लाइंट का इच्छित लॉगिन सेवा तक पहुँचना, उसकी प्रक्रिया को पूरा करना,
authorised: trueप्रदर्शित करना और फिर इच्छित एक्सेस प्राप्त करना है। 2
खराबी को अलग करने (आइसोलेशन) की शुरुआत करने से पहले आपको क्या चाहिए?
एक नए और नॉन-ऑथराइज़्ड टेस्ट डिवाइस का उपयोग करें। एक पहले से ऑथराइज़्ड डिवाइस एक खराब डायग्नोस्टिक टूल है क्योंकि यह उस चरण को छोड़ सकता है जिसकी आपको जांच करने की आवश्यकता है। SSID या नेटवर्क का नाम, टेस्ट का समय, डिवाइस का प्रकार, ऑपरेटिंग सिस्टम रिकॉर्ड करें, और क्या डिवाइस एक ऑटोमैटिक लॉगिन प्रॉम्प्ट प्रदर्शित करता है या केवल एक सामान्य ब्राउज़र परिणाम। Apple का कहना है कि iOS और macOS Captive Portal इंटरसेप्शन का पता लगाने और लॉगिन पेज प्रदर्शित करने के लिए नेटवर्क से पहली बार जुड़ने पर एक प्रोब भेजते हैं। इसका मतलब यह है कि ऑटोमैटिक विंडो का न होना एक उपयोगी सुराग है, लेकिन यह इस बात का निर्णायक प्रमाण नहीं है कि गेटवे एक सामान्य ब्राउज़र रिक्वेस्ट को रीडायरेक्ट नहीं कर सकता है। 4
टेस्ट को सीमित रखें। व्यापक गेस्ट एक्सेस नियम जोड़कर शुरुआत न करें। एक कार्यशील इंटीग्रेशन को न हटाएं। किसी अन्य सेटअप से प्री-ऑथराइज़ेशन अलाउ लिस्ट को कॉपी न करें। आपको वास्तविक गेस्ट रूट और उस सटीक चरण को स्थापित करना होगा जहां यह टूटता है। यदि समस्या कई स्थानों को प्रभावित करती है, तो प्रत्येक स्थान पर एक नए डिवाइस के साथ समान टेस्ट चलाएं। साइटों के बीच का अंतर एक साझा कंट्रोलर अपडेट के बारे में सिद्धांत से अधिक उपयोगी है।Purple परिनियोजन के लिए, परीक्षण के दौरान वर्तमान लेख UniFi Integration: Best Practices & Common Questions को खुला रखें। Purple बैकग्राउंड RADIUS प्रमाणीकरण चैनल के बजाय सीधे कंट्रोलर API लॉगिन का उपयोग करता है। इसलिए समर्पित API खाता कंट्रोलर के लिए स्थानीय होना चाहिए, उसमें व्यवस्थापक (एडमिनिस्ट्रेटर) के रूप में लिखने के अधिकार होने चाहिए, 2FA अक्षम होना चाहिए, और पासवर्ड बदलने की आवश्यकता नहीं होनी चाहिए। Purple हार्डवेयर कंसोल और स्वयं-होस्टेड UniFi OS Server के लिए कई खाता स्थिति आवश्यकताओं का भी दस्तावेजीकरण करता है। 3
आप असफल चरण को कैसे अलग करते हैं?
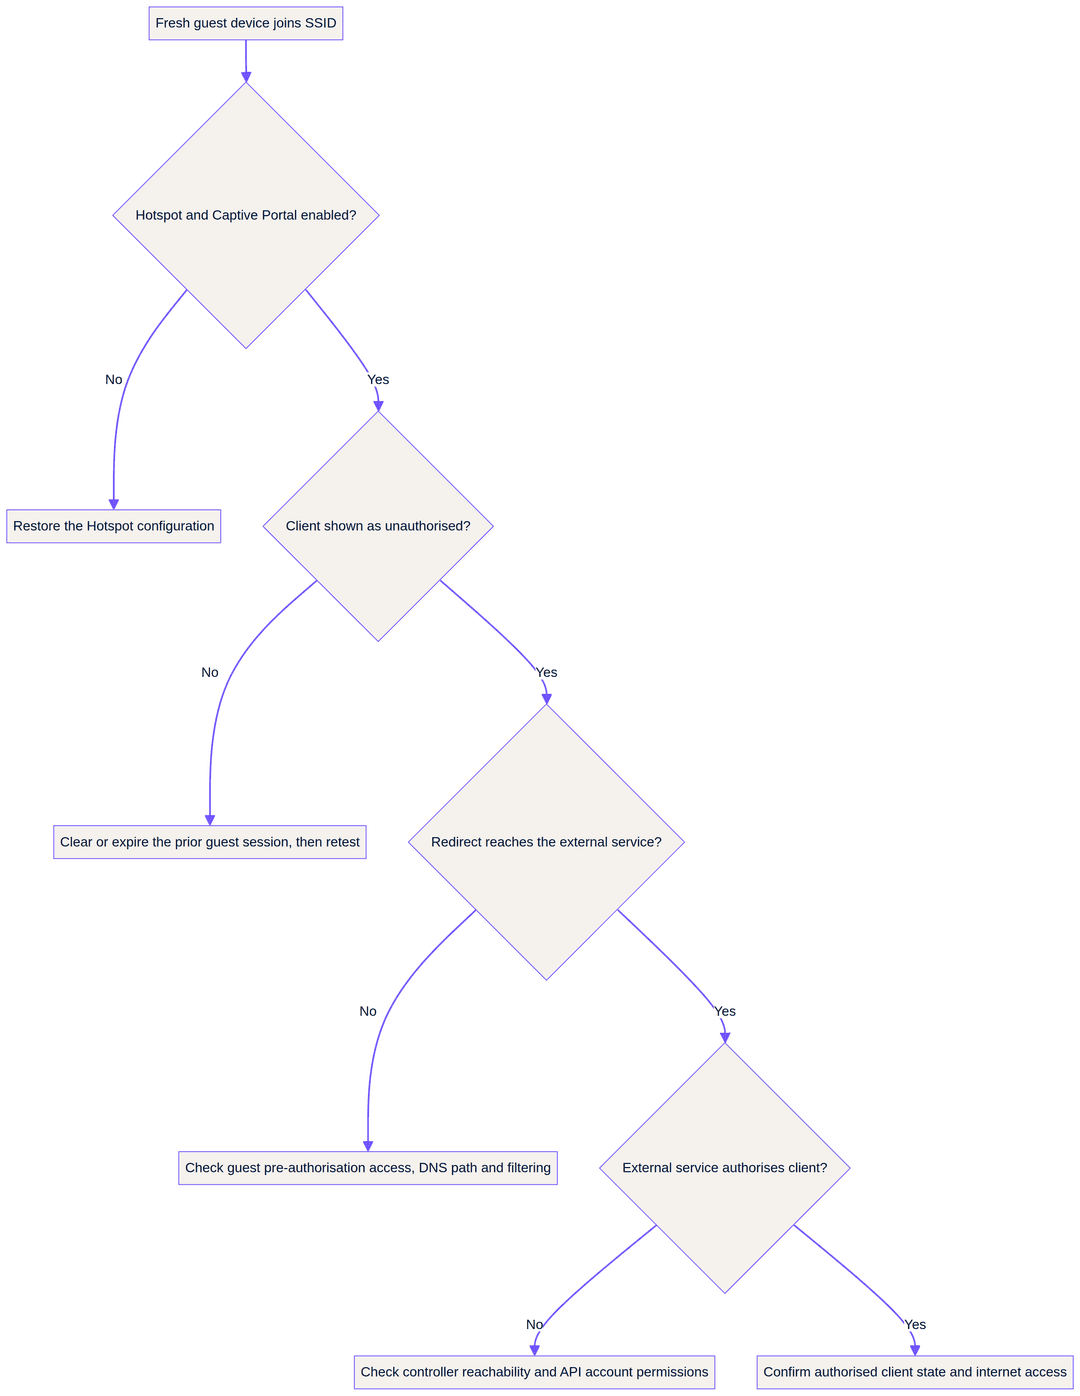
एक्सेस स्तर से शुरुआत करें। पुष्टि करें कि प्रभावित WiFi SSID, या उसका संपूर्ण नेटवर्क कॉन्फ़िगरेशन, अभी भी सक्षम Captive Portal के साथ हॉटस्पॉट के रूप में सेट है। Ubiquiti वर्तमान WiFi-SSID पथ का दस्तावेजीकरण करता है और संपूर्ण नेटवर्क या VLAN कॉन्फ़िगरेशन के लिए अलग से एक हॉटस्पॉट ज़ोन पथ का दस्तावेजीकरण करता है। यह अंतर सामान्य भ्रम UniFi guest network vs hotspot का उत्तर है। एक पृथक अतिथि नेटवर्क सही खंड हो सकता है और फिर भी लॉगिन वर्कफ़्लो शुरू करने में विफल हो सकता है यदि हॉटस्पॉट सुविधा सक्रिय नहीं है। 1 इसके बाद, नए कनेक्टेड क्लाइंट का निरीक्षण करें। आपको प्रलेखित अनधिकृत स्थिति को सत्यापित करना होगा, न कि केवल एक साधारण वायरलेस एसोसिएशन को। यदि यह स्थिति मौजूद नहीं है, तो हॉटस्पॉट कॉन्फ़िगरेशन और चयनित SSID या नेटवर्क पर वापस जाएं। जब तक यह चरण सही न हो जाए, तब तक DNS, बाहरी प्रदाता या UDM Pro एकीकरण के साथ आगे न बढ़ें। एक बाहरी सेवा उस अतिथि को अधिकृत नहीं कर सकती जो कभी बाहरी हॉटस्पॉट प्रवाह में प्रवेश ही नहीं कर पाया। 2
फिर उसी डिवाइस से एक सामान्य वेब अनुरोध ट्रिगर करें। यदि अनुरोध बाहरी सेवा तक पहुंचता है, तो परिणाम को प्रमाण के रूप में सुरक्षित रखें। यदि नहीं, तो अतिथि खंड के पूर्व-प्राधिकरण पथ पर ध्यान केंद्रित करें। Purple मेहमानों को केवल उनकी बाहरी प्रक्रिया पूरी होने पर ही जोड़ता है, और इसके सहायता दिशानिर्देश फॉर्म जमा करने के बाद एक खाली स्क्रीन को उन अतिथि नियमों से जोड़ते हैं जो लॉगिन पूरा करने के लिए आवश्यक छिपे हुए वेब ट्रैफ़िक को ब्लॉक करते हैं। पूर्व-प्राधिकरण ACL और पोस्ट-प्राधिकरण सेटिंग्स को सत्यापित करें। प्रदाता के वर्तमान दस्तावेज़ से लिए गए आवश्यक गंतव्य रूटिंग पथों को घोषित करें। 3
इस चरण में, allow list शब्द को सटीक रखें। यह किसी स्वीकृत अतिथि के लिए सामान्य वेब गंतव्यों की सूची नहीं है। यह स्वीकृति से पहले आवश्यक पथों का समूह है, जैसे बाहरी सेवा और लॉगिन लेनदेन को पूरा करने के लिए आवश्यक तत्व। Purple का सहायता लेख उनकी वर्तमान आवश्यकताओं के लिए आधिकारिक स्रोत है। अपने इंसिडेंट टिकट में सहायता लेख का लिंक दर्ज करें और रनबुक में कॉपी की गई और पुरानी सूची को शामिल करने के बजाय संस्करण की तारीख रिकॉर्ड करें। 3
बाहरी पोर्टल प्रमाणीकरण और UDM पथ की पुष्टि कैसे की जाती है?
यदि लॉगिन पेज लोड होता है, तो आपकी जांच इंटरसेप्ट से प्रमाणीकरण (authorization) पर चली जाती है। Ubiquiti का कहना है कि रीडायरेक्ट एक्सेस पॉइंट का MAC पता, क्लाइंट का MAC पता, अनुरोधित मूल URL और SSID को बाहरी पोर्टल पर पास करता है। बाहरी सेवा नेटवर्क API से क्लाइंट ID प्राप्त करने के लिए क्लाइंट के MAC पते का उपयोग कर सकती है, और फिर प्रमाणीकरण अनुरोध जारी कर सकती है। नियंत्रक-पक्ष की पुष्टि क्लाइंट की authorised: true स्थिति है। 2
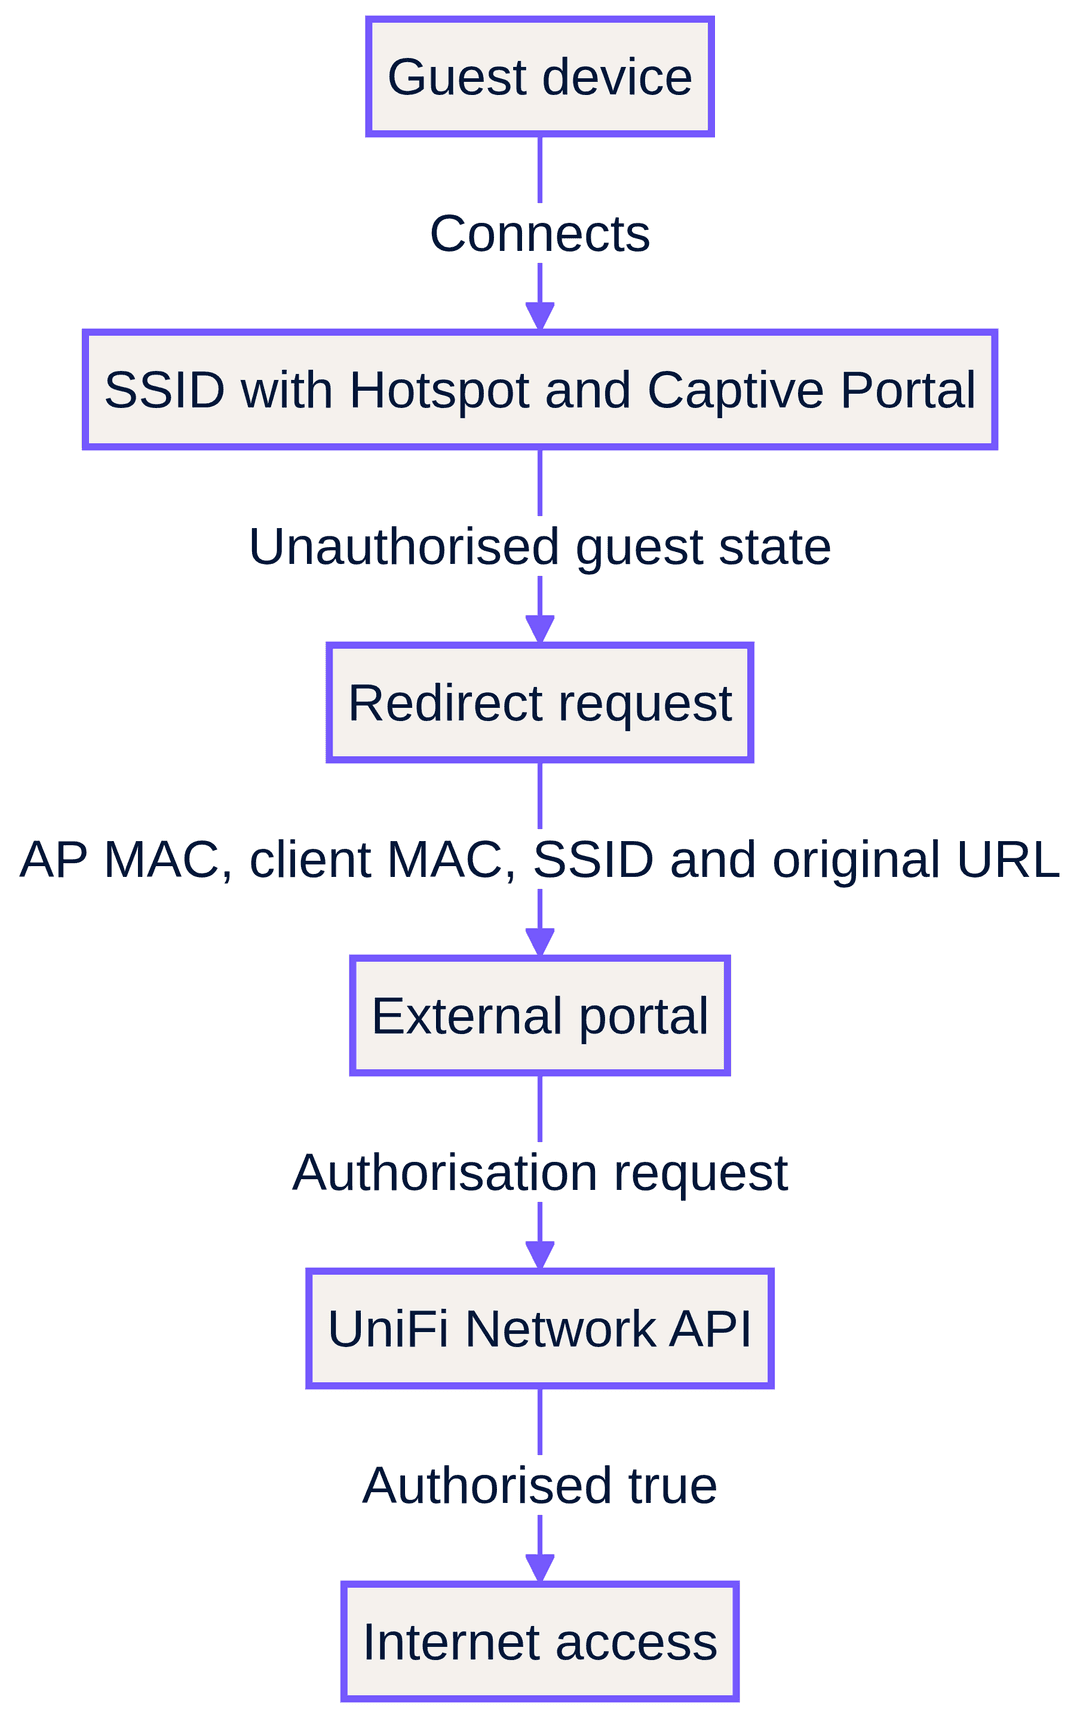
इस क्रम में साक्ष्यों की जांच करें। पहला, क्या प्रदाता को प्रभावित क्लाइंट के लिए रीडायरेक्ट प्राप्त हुआ? दूसरा, क्या उसने UniFi द्वारा सूचीबद्ध उसी क्लाइंट की पहचान की? तीसरा, क्या उसने प्रमाणीकरण अनुरोध भेजा? चौथा, क्या UniFi ने क्लाइंट को अधिकृत के रूप में रिपोर्ट किया? यह अनुक्रम एक स्थानीय IT टीम और एक MSP को एक साझा इंसिडेंट रिकॉर्ड प्रदान करता है। इसके अलावा, यह उस अनुत्पादक चक्र को समाप्त करता है जहाँ एक पक्ष दावा करता है कि "पोर्टल लोड हो गया" जबकि दूसरा तर्क देता है कि "फायरवॉल ठीक है।"
UDM Pro guest portal से संबंधित मामले में इसी तरह के सत्यापन की आवश्यकता होती है, जिसमें नियंत्रक वर्गीकरण पर अतिरिक्त जांच होती है। Purple के दिशानिर्देश संकेत देते हैं कि UniFi हार्डवेयर कंसोल और UniFi OS Server के आधुनिक संस्करणों पर वर्तमान परिनियोजन को वर्तमान UniFi Network एकीकरण विकल्प का उपयोग करना चाहिए, जबकि केवल पुराने और गैर-अपडेटेड स्टैंडअलोन नियंत्रक एप्लिकेशन ही लीगेसी चयन का उपयोग करते हैं। हार्डवेयर कंसोल पर, Purple सुझाव देता है कि UniFi OS के मुख्य डैशबोर्ड में समर्पित खाता बनाया जाए। यदि किसी परिनियोजन को अपडेट, माइग्रेट या पुनर्वर्गीकृत किया गया है, तो अतिथि फ़ायरवॉल नीतियों को बदलने से पहले उस खाते की स्थिति और एकीकरण वर्गीकरण की समीक्षा करें। 3
Purple के सहायता दिशा-निर्देश नियंत्रक की पहुंच को भी एक अलग सीमा के रूप में पहचानते हैं। यदि बाहरी सेवा आपके स्वीकृत फ़ायरवॉल पथ के माध्यम से आपके स्थिर सार्वजनिक पते या FQDN पर आपके नियंत्रक तक पहुँचने में विफल रहती है, तो प्राधिकरण पूरा नहीं किया जा सकता है। एकीकरण के लिए पंजीकृत पते, इसके इनबाउंड पथ और प्रदाता-अनुमोदित अनुमति नियमों को सत्यापित करें। स्थानीय चेकलिस्ट में कनेक्शन मानों को पुन: उत्पन्न करने के बजाय वर्तमान और संस्करण-उपयुक्त कार्यान्वयन चरणों के लिए सहायता लेख का पालन करें। 3
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
क्या गलत हो जाता है और समस्या को कैसे ठीक करें?
अतिथि नेटवर्क अलग-थलग है, लेकिन लॉगिन पेज कभी शुरू नहीं होता है
इस समस्या को DNS घटना से पहले Hotspot की स्थिति जांच के रूप में प्रबंधित करें। पुष्टि करें कि प्रभावित WiFi SSID या नेटवर्क में Hotspot और Captive Portal सुविधा सक्षम है या नहीं। Ubiquiti स्पष्ट रूप से केवल-WiFi Hotspot कॉन्फ़िगरेशन को संपूर्ण-नेटवर्क या VLAN कॉन्फ़िगरेशन से अलग करता है। वांछित कॉन्फ़िगरेशन को पुनर्स्थापित करें, एक नया डिवाइस फिर से कनेक्ट करें और किसी भी बाहरी लिंक का परीक्षण करने से पहले पुष्टि करें कि UniFi अब एक अनधिकृत अतिथि को पंजीकृत करता है। 1 2
बाहरी पेज लोड होने से पहले रीडायरेक्ट विफल हो जाता है
इस समस्या को प्री-ऑथराइजेशन पथ परीक्षण के रूप में प्रबंधित करें। यह अतिथि डिवाइस के DNS रिज़ॉल्वर, लक्ष्य रिज़ॉल्यूशन परिणाम और ब्राउज़र परिणाम को कैप्चर करता है। इसके बाद, अतिथि नियमों की तुलना पोर्टल प्रदाता की वर्तमान आवश्यकताओं से करें। Purple के दिशानिर्देश विशिष्ट हैं: जब कोई अतिथि फॉर्म जमा करने के बाद एक खाली स्क्रीन देखता है, तो Pre-Auth ACL या पोस्ट-ऑथराइजेशन सेटिंग्स प्रक्रिया को पूरा करने के लिए आवश्यक ट्रैफ़िक को ब्लॉक कर सकती हैं। लक्षित प्री-ऑथराइजेशन नीति को मेहमानों के लिए व्यापक इंटरनेट एक्सेस से न बदलें। 3
बाहरी पेज लोड होता है, लेकिन अतिथि ऑफ़लाइन रहता है
यह एक प्राधिकरण सीमा है। प्रदाता इवेंट में क्लाइंट की पहचान, UniFi को प्रदाता के अनुरोध और नियंत्रक के अंतिम क्लाइंट स्थिति को मान्य करें। Ubiquiti का बाहरी प्रवाह रीडायरेक्शन को API के माध्यम से बाद की प्राधिकरण कार्रवाई से अलग करता है। पेज का लोड होना यह साबित करता है कि पहला चरण हुआ है, लेकिन यह साबित नहीं करता है कि क्लाइंट को बाद में अधिकृत के रूप में चिह्नित किया गया था। 2
UniFi Network या UDM के अपडेट ने अपेक्षित पथ को बदल दिया है
यह न मानें कि कोई लेगेसी कंट्रोलर कॉन्फ़िगरेशन अभी भी वर्तमान इंटीग्रेशन से मेल खाता है। Purple एक आधुनिक UniFi Network डिप्लॉयमेंट को पिछले स्टैंडअलोन कंट्रोलर से अलग करता है और हार्डवेयर कंसोल और सेल्फ-होस्टेड UniFi OS Server के लिए अकाउंट बनाने के लिए अलग गाइडलाइन्स को डॉक्युमेंट करता है। डेडिकेटेड लोकल अकाउंट, उसके राइट ऑथराइजेशन, 2FA स्थिति, पासवर्ड बदलने की सेटिंग और इंटीग्रेशन वर्गीकरण को दोबारा वेरिफाई करें। फिर एक नए डिवाइस के साथ दोबारा टेस्ट करें। 3
क्या Pi-hole या अपस्ट्रीम DNS फ़िल्टरिंग UniFi हॉटस्पॉट को ब्लॉक कर सकती है?
यह एनालिसिस का हिस्सा हो सकता है, लेकिन बिना सबूत के निष्कर्ष नहीं होना चाहिए। स्वीकृत प्राथमिक सोर्स यह स्थापित नहीं करते हैं कि Pi-hole एक UniFi रीडायरेक्ट त्रुटि का कारण है। DNS को मापने योग्य रूट के रूप में देखें। गेस्ट सेगमेंट को दिए गए रिज़ॉल्वर की पुष्टि करें, जांचें कि क्या बाहरी सर्विस डेस्टिनेशन रिज़ॉल्व होता है, चेंज कंट्रोल के तहत स्वीकृत DNS रूट का टेस्ट करें और परिणामों की तुलना करें। Apple डिवाइस प्रोब ऑटो-जॉइन अनुभव और सामान्य ब्राउज़र अनुरोध दोनों को रिकॉर्ड करने का एक और कारण है। 4
अगले पीक आवर्स से पहले आप यह कैसे साबित करते हैं कि समाधान काम कर रहा है?
एक दोहराने योग्य रिलीज़ वेरिफिकेशन का उपयोग करें। इसे एक वास्तविक गेस्ट के समान रूट का पालन करना चाहिए, न कि केवल कंट्रोलर की कनेक्टिविटी जांच का। सबसे पहले, नेटवर्क को भूल जाएं या एक नए टेस्ट डिवाइस का उपयोग करें। दूसरा, प्रभावित SSID से कनेक्ट करें। तीसरा, पुष्टि करें कि क्लाइंट ऑथराइज्ड नहीं है। चौथा, एक सामान्य वेब अनुरोध शुरू करें। पांचवां, पुष्टि करें कि बाहरी सर्विस को रीडायरेक्ट प्राप्त होता है। छठा, स्वीकृत लॉगिन प्रक्रिया को पूरा करें। सातवां, authorised: true स्थिति की पुष्टि करें और सामान्य एक्सेस का टेस्ट करें। 2
Hospitality क्षेत्र की किसी प्रॉपर्टी में पीक आगमन से पहले, Retail में किसी कैंपेन अवधि से पहले, Transport में किसी इवेंट से पहले, या Healthcare में विज़िटर की मांग बढ़ने से पहले वेरिफिकेशन चलाएं। परिणाम को एक ऑपरेशनल रिकॉर्ड के रूप में रखें: प्रत्येक चरण पर पास या फेल, डिवाइस का प्रकार, कंट्रोलर का वर्गीकरण, और कोई भी लागू किया गया बदलाव। यह "guest WiFi उपलब्ध नहीं है" की एक सामान्य चेतावनी की तुलना में बहुत अधिक उपयोगी है।
वास्तविक उदाहरण परिदृश्य: होटल में ब्लैंक स्क्रीन की घटना
एक 200 कमरों वाला होटल रिपोर्ट करता है कि मेहमान ब्रांड के SSID से जुड़ते हैं लेकिन उन्हें एक खाली लॉगिन पेज दिखाई देता है। ऑन-ड्यूटी इंजीनियर एक नए डिवाइस का उपयोग करता है और authorised: false स्थिति की पुष्टि करता है, जिसका अर्थ है कि Hotspot चरण मौजूद है। पेज लोड होना शुरू होता है लेकिन लेनदेन पूरा नहीं होता है। इंजीनियर प्रदाता के वर्तमान सहायता दिशानिर्देशों के साथ गेस्ट प्री-ऑथराइजेशन रूट की तुलना करता है, गेस्ट सेगमेंट को वास्तव में असाइन किए गए रिज़ॉल्वर को मान्य करता है, और परीक्षण को दोहराता है। मापने योग्य समापन शर्त यह है कि डिवाइस लॉगिन पूरा करे, authorised: true पर स्विच हो, और इच्छित एक्सेस प्राप्त करे। 2 3
वास्तविक उदाहरण परिदृश्य: नियंत्रक परिवर्तन के बाद रिटेल आउटलेट
एक रिटेल टीम रिपोर्ट करती है कि खरीदार एक पृथक SSID से जुड़ते हैं लेकिन नियंत्रक परिवर्तन के बाद उन्हें कभी भी लॉगिन पेज दिखाई नहीं देता है। इंजीनियर DNS से शुरुआत नहीं करता है। वह पुष्टि करता है कि SSID पृथक है, फिर जांचता है कि वर्तमान UniFi कॉन्फ़िगरेशन में Hotspot और Captive Portal विकल्प सक्षम हैं या नहीं। वांछित Hotspot स्थिति को रीसेट करने के बाद, वह एक नए डिवाइस को फिर से जोड़ता है और बाहरी सेवा का परीक्षण करने से पहले प्रलेखित अनधिकृत स्थिति की पुष्टि करता है। देखने योग्य परिणाम एक रीडायरेक्ट इवेंट है जिसके बाद एक पूर्ण प्राधिकरण स्थिति होती है। 1 2
वास्तविक उदाहरण परिदृश्य: सम्मेलन स्थल पर बाहरी प्राधिकरण विफलता
एक सम्मेलन स्थल का लॉगिन पेज लोड होता है और गेस्ट फ़ॉर्म को स्वीकार करता है, लेकिन प्रतिभागी ऑफ़लाइन रहते हैं। टीम क्लाइंट MAC एड्रेस रिकॉर्ड करती है और रीडायरेक्शन के लिए बाहरी प्रदाता इवेंट की जांच करती है। इसके बाद वे पुष्टि करते हैं कि प्रदाता ने उसी क्लाइंट को मान्यता दी है, प्राधिकरण अनुरोध भेजा है, और UniFi authorised: true लॉग करता है। एक Purple एकीकरण के लिए, वे स्थानीय API खाते, राइट राइट्स, 2FA सेटिंग और वर्तमान नियंत्रक वर्गीकरण को भी सत्यापित करते हैं। अपेक्षित परिणाम साक्ष्य की एक ट्रैक करने योग्य श्रृंखला है, न कि कारण के बारे में कोई अनुमान। 2 3
एक बार घटना बंद हो जाने के बाद, अपने Guest WiFi संचालन प्रक्रिया में उसी रिलीज़ चेक का उपयोग करें। Guest WiFi अनुभाग सेवा संदर्भ प्रदान करता है, जबकि WiFi Analytics संचालन टीमों को बहाली के बाद के अनुभव की निगरानी करने में मदद कर सकता है। आसन्न परिचालन नियंत्रणों के लिए, Guest WiFi Management: Smart Authentication & Segmentation, Cloud Wifi Management: Secure Enterprise Connectivity 2026, गाइड Cisco Meraki splash page not working: a troubleshooting flowchart, और WiFi 7 Venue Deployment: Infrastructure Readiness for Stadiums and Hospitality Sites देखें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
क्या मुझे एक्सेस पेज दिखाने के लिए एक गेस्ट VLAN और एक UniFi Hotspot की आवश्यकता है?
नहीं। Ubiquiti एक Hotspot को WiFi SSID और संपूर्ण नेटवर्क या VLAN दोनों पर दस्तावेजित करता है। बुनियादी शर्त यह है कि संबंधित SSID या नेटवर्क पर Hotspot और Captive Portal फीचर सक्षम होना चाहिए। एक पृथक गेस्ट VLAN केवल एक सेगमेंटेशन विकल्प है। यह अपने आप में अनधिकृत क्लाइंट की स्थिति स्थापित नहीं करता है और न ही बाहरी रीडायरेक्ट शुरू करता है। 1 2
UniFi प्री-ऑथराइजेशन सूची में क्या शामिल किया जाना चाहिए?
स्वीकृति से पहले चुनी गई गेस्ट लॉगिन प्रक्रिया को पूरा करने के लिए केवल आवश्यक मार्ग ही शामिल होने चाहिए। Purple पोस्ट-फॉर्म खाली स्क्रीन को उन गेस्ट नियमों से जोड़ता है जो लॉगिन पूरा करने के लिए आवश्यक ट्रैफ़िक को ब्लॉक करते हैं। अपने वर्तमान प्रदाता के दस्तावेज़ों के साथ प्री-ऑथराइजेशन ACL और पोस्ट-ऑथराइजेशन सेटिंग्स की जांच करें। किसी अन्य साइट से डोमेन सूची कॉपी न करें या केवल पेज लोड करने के लिए असुरक्षित इंटरनेट एक्सेस न जोड़ें। 3
एप्लिकेशन अपडेट के बाद UniFi गेस्ट पोर्टल ने काम करना क्यों बंद कर दिया?
नेटवर्क में बदलाव करने से पहले Hotspot की स्थिति, कंट्रोलर क्लासिफिकेशन और इंटीग्रेशन अकाउंट की जांच करें। Ubiquiti का वर्तमान दस्तावेज़ एक सामान्य गेस्ट नेटवर्क से Hotspot कॉन्फ़िगरेशन को अलग करता है। Purple वर्तमान UniFi नेटवर्क इंटीग्रेशन को लेगेसी स्टैंडअलोन कंट्रोलर डिप्लॉयमेंट से भी अलग करता है, जिसमें हार्डवेयर कंसोल और सेल्फ-होस्टेड UniFi OS Server के लिए अलग-अलग अकाउंट गाइडलाइंस हैं। हर सुधार के बाद एक साफ डिवाइस के साथ फिर से परीक्षण करें। 1 3
मेरे UDM Pro पर बाहरी पोर्टल लोड तो हो रहा है लेकिन गेस्ट को ऑथराइज क्यों नहीं कर रहा है?
एक लोड हुआ पेज केवल रीडायरेक्ट चरण को प्रदर्शित करता है, न कि अंतिम ऑथराइजेशन चरण को। पुष्टि करें कि बाहरी प्रदाता को क्लाइंट की पहचान प्राप्त हुई है, उसने UniFi क्लाइंट के साथ मिलान किया है, एक ऑथराइजेशन अनुरोध भेजा है, और कंट्रोलर authorised: true दिखा रहा है। Purple के लिए, यह भी जांचें कि समर्पित स्थानीय अकाउंट के पास राइट (write) अनुमतियां हों, कोई 2FA न हो, और कोई अनिवार्य पासवर्ड परिवर्तन लंबित न हो। 2 3
क्या Pi-hole UniFi हॉटस्पॉट रीडायरेक्ट को बाधित करता है?
ऐसा मानकर न चलें। स्वीकृत प्राथमिक स्रोत Pi-hole को UniFi के लिए एक प्रमाणित मूल कारण के रूप में नहीं पहचानते हैं। बदलाव नियंत्रण के तहत गेस्ट सेगमेंट के वास्तविक रिज़ॉल्वर, गंतव्य रिज़ॉल्यूशन और स्वीकृत DNS पथ का परीक्षण करें। डिवाइस के ऑटो-अनुरोध और सामान्य ब्राउज़र परिणाम दोनों को लॉग करें, क्योंकि Apple डिवाइस कनेक्ट करते समय कैप्टिव नेटवर्क प्रोब का उपयोग करते हैं। 4
क्या मुझे रीडायरेक्ट त्रुटि को ठीक करने के लिए अपने UniFi एक्सेस पॉइंट्स को बदलने की आवश्यकता है?
नहीं, पहले उपाय के रूप में नहीं। प्रलेखित बाहरी प्रवाह कॉन्फ़िगरेशन और प्राधिकरण चरणों के एक क्रम को इंगित करता है: Hotspot स्थिति, अनधिकृत क्लाइंट स्थिति, रीडायरेक्ट, बाहरी प्रसंस्करण और नियंत्रक अनुमोदन। हार्डवेयर प्रतिस्थापन पर विचार करने से पहले एक नए परीक्षण उपकरण के साथ विफल चरण की पहचान करें। 1 2
संदर्भ
मुख्य परिभाषाएं
Captive Portal
Hotspot साइन-इन फ़ंक्शन जो स्वीकृति से पहले अतिथि की पहुंच को नियंत्रित करता है। UniFi में, इसे Hotspot कॉन्फ़िगरेशन के भीतर सक्षम किया जाता है। [1]
इसकी जांच तब करें जब अतिथि SSID मौजूद हो लेकिन कोई नया डिवाइस साइन-इन फ़्लो शुरू न करे।
Guest network
एक नेटवर्क या VLAN जिसका उपयोग अतिथि ट्रैफ़िक को अन्य नेटवर्क ट्रैफ़िक से अलग करने के लिए किया जाता है। यह अपने आप में इस बात का प्रमाण नहीं है कि Captive Portal सक्रिय है।
आइसोलेशन को बाहरी साइन-इन वर्कफ़्लो के साथ भ्रमित करने से बचने के लिए इस अंतर का उपयोग करें।
Hotspot
UniFi की वह विशेषता जो एक WiFi SSID या संपूर्ण नेटवर्क या VLAN पर लागू हो सकती है और Captive Portal नियंत्रण का आधार बनती है। [1]
सबसे पहले इसकी पुष्टि करें जब किसी नए अतिथि को रीडायरेक्ट प्राप्त न हो।
Unauthorised client state
Ubiquiti के प्रलेखित बाहरी Hotspot फ़्लो में प्रारंभिक स्थिति, जहाँ अतिथि को authorised false के रूप में चिह्नित किया जाता है। [2]
यह कंट्रोलर की ओर से पहला पुष्टिकरण है कि बाहरी रीडायरेक्ट पाथ का परीक्षण किया जाना चाहिए।
Pre-Auth ACL
UniFi एक्सेस-कंट्रोल क्षेत्र जिसका उपयोग अतिथि द्वारा साइन-इन प्रक्रिया पूरी करने से पहले आवश्यक रूट घोषित करने के लिए किया जाता है। [3]
इसकी समीक्षा तब करें जब फ़ॉर्म सबमिशन या साइन-इन हैंड-ऑफ़ के कारण खाली या अधूरा पेज दिखाई दे।
External portal server
एक थर्ड-पार्टी सेवा जो UniFi रीडायरेक्ट प्राप्त करती है और Network API के माध्यम से अतिथि को ऑथराइज कर सकती है। [2]
यह वह सीमा है जिसकी जांच तब की जानी चाहिए जब कोई अतिथि साइन-इन सेवा तक पहुँच जाता है लेकिन उसे एक्सेस नहीं मिलता है।
Controller API account
UniFi कंट्रोलर को प्रमाणित करने और अतिथि एक्सेस स्थिति को बदलने के लिए एक इंटीग्रेशन द्वारा उपयोग किया जाने वाला एक समर्पित अकाउंट। Purple को राइट राइट्स (write rights) और बिना किसी इंटरैक्टिव ऑथेंटिकेशन चुनौती के एक स्थानीय अकाउंट की आवश्यकता होती है। [3]
इसकी समीक्षा तब करें जब बाहरी सेवा कंट्रोलर तक पहुँचती है लेकिन अतिथि को स्वीकृत नहीं कर पाती है।
Authorised true
प्रलेखित बाहरी ऑथराइजेशन प्रक्रिया पूरी होने के बाद लौटाई जाने वाली क्लाइंट स्थिति। [2]
घटना को हल घोषित करने से पहले इसे एक मापने योग्य पूर्णता बिंदु के रूप में उपयोग करें।
DNS path
एक्सेस स्वीकृत होने से पहले अतिथि सेगमेंट को प्रदान किया जाने वाला रिज़ॉल्वर और नाम-रिज़ॉल्यूशन रूट।
प्रभावित अतिथि सेगमेंट से बाहरी सेवा गंतव्य रिज़ॉल्व या लोड न होने पर एक नियंत्रित डिपेंडेंसी के रूप में इसका परीक्षण करें।
हल किए गए उदाहरण
प्रतिनिधि होटल घटना: अतिथि ब्रांडेड SSID से जुड़ते हैं, लेकिन साइन-इन स्क्रीन खाली दिखाई देती है।
अनधिकृत अतिथि स्थिति की पुष्टि करने के लिए एक नए डिवाइस का उपयोग करें। यदि स्थिति मौजूद है लेकिन साइन-इन प्रक्रिया पूरी नहीं हो रही है, तो वास्तविक अतिथि प्री-ऑथराइजेशन पाथ की तुलना बाहरी प्रदाता की वर्तमान आवश्यकताओं से करें, असाइन किए गए DNS पाथ को मान्य करें, और फिर से परीक्षण करें। स्वीकृति की शर्त एक पूर्ण साइन-इन, UniFi में authorised true और अपेक्षित एक्सेस है। [2] [3]
प्रतिनिधि रिटेल घटना: कंट्रोलर में बदलाव के बाद खरीदार कनेक्ट होते हैं, लेकिन कोई साइन-इन पेज दिखाई नहीं देता है।
पुष्टि करें कि SSID एक Hotspot बना हुआ है और वर्तमान UniFi कॉन्फ़िगरेशन में Captive Portal सक्षम है। DNS या प्रदाता की जांच करने से पहले सत्यापित करें कि नया डिवाइस अनधिकृत स्थिति में प्रवेश करता है। स्वीकृति की शर्त एक रीडायरेक्ट इवेंट और उसके बाद पूर्ण कंट्रोलर ऑथराइजेशन है। [1] [2]
प्रतिनिधि कॉन्फ्रेंस-वेन्यू घटना: बाहरी फ़ॉर्म सबमिट हो जाता है, लेकिन प्रतिभागी ऑफ़लाइन रहते हैं।
ऑथराइजेशन ट्रांजैक्शन को ट्रेस करें। पुष्टि करें कि बाहरी प्रदाता को क्लाइंट आइडेंटिटी मिल गई है, उसने उस क्लाइंट का मिलान किया है, ऑथराइजेशन अनुरोध भेजा है और UniFi authorised true दिखाता है। Purple के लिए, स्थानीय API अकाउंट, लिखने की अनुमति (write permission), 2FA, पासवर्ड-परिवर्तन सेटिंग, कंट्रोलर रीचेबिलिटी और वर्गीकरण की समीक्षा करें। [2] [3]
इस श्रृंखला में आगे पढ़ें
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
Starlink पर Captive Portal कैसे सेटअप करें: समुद्री, परिवहन और दूरस्थ स्थानों के लिए एक गाइड
यह तकनीकी गाइड बताती है कि अतिथि WiFi के लिए एक सुरक्षित, GDPR-अनुपालक captive portal तैनात करने के लिए Starlink की मूल CGNAT सीमाओं को कैसे बायपास किया जाए। इसमें समुद्री, परिवहन और दूरस्थ उद्यम स्थलों के लिए नेटवर्क आर्किटेक्चर, VLAN सेगमेंटेशन और क्लाउड RADIUS एकीकरण शामिल है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।