
Ubiquiti UniFi 访客门户未重定向:原因与解决方法
本指南通过依次分析访客状态、重定向、预授权路由和控制器授权,解决 UniFi 访客门户重定向失败的问题。它为场所 IT 团队提供了一种行之有效的方法,用以解决访客网络与 Hotspot 混淆、外部门户交接、当前 UniFi OS 帐户要求以及 DNS 隔离测试等问题。
Video overview
收听本指南
查看播客转录
核心系列的一部分:Captive Portal Guide →
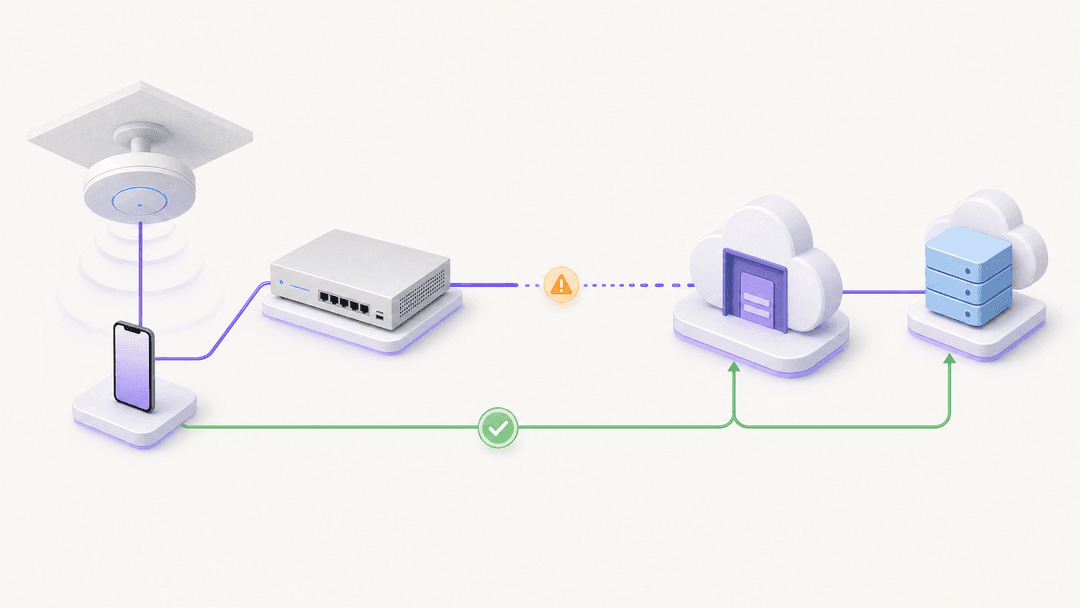
UniFi Captive Portal 通常会停止重定向,因为 SSID 不再是处于活动状态的 Hotspot、访客用户不处于未授权状态、所需的预授权路径无法到达外部服务,或者门户无法将授权通信发送给 UniFi。请严格按照此顺序验证这些步骤 1 2 3。
满足哪些条件才能进行 UniFi 访客重定向?
这是一份针对之前可以正常运行的配置进行故障排除的指南。您不需要从头开始重建访客 WiFi 网络。相反,本指南从访客设备开始向控制器推进,然后再返回通过外部服务。这种顺序可以防止一个常见错误:在不知道哪个步骤实际失败之前修改 SSID、防火墙或 DNS 设置。
Ubiquiti 将 Hotspot 定义为可应用于 WiFi SSID、整个网络或 VLAN 的功能。然后在此 Hotspot 配置中启用 Captive Portal。因此,访客 VLAN、访客 SSID 或网络隔离策略本身并不能证明重定向流程处于活动状态。如果 UniFi Network 应用程序的用户界面在更新后发生变化,请按照 Ubiquiti 官方文档确认 Hotspot 和 Captive Portal 的当前状态,而不是依赖历史菜单位置。 1
对于外部门户,Ubiquiti 描述了精确的用户路径。设备连接到配置了 Hotspot 和 Captive Portal 的 SSID。它开始时是 GUEST,状态为 authorised: false。当它尝试发送 Web 请求时,UniFi 会将其重定向到外部门户服务器。服务器接收客户端和接入点的识别详细信息,获取 UniFi 客户端 ID,然后通过 Network API 请求授权。成功完成的流程将导致状态变为 authorised: true。 2
| 您在全新设备上观察到的现象 | 首先需要检查的限制 | 要收集的证据 | 下一步安全操作 |
|---|---|---|---|
| 设备已连接,但从未进入未授权的访客状态 | Hotspot 激活 | SSID 或网络分配及客户端状态 | 恢复计划的 Hotspot 和 Captive Portal 配置,然后重新测试。 1 2 |
| 页面显示,但流程未完成 | 外部服务的可达性 | 访客网段的请求结果和提供商端的事件日志 | 在更改控制器设置之前,先隔离访客到外部服务的路径。2 3 |
| 表单已填写,但访问仍被阻止 | 控制器授权 | 外部提供商授权事件和 UniFi 客户端状态 | 检查外部服务是否能够准确授权该客户端,以及 UniFi 是否报告 authorised: true。2 |
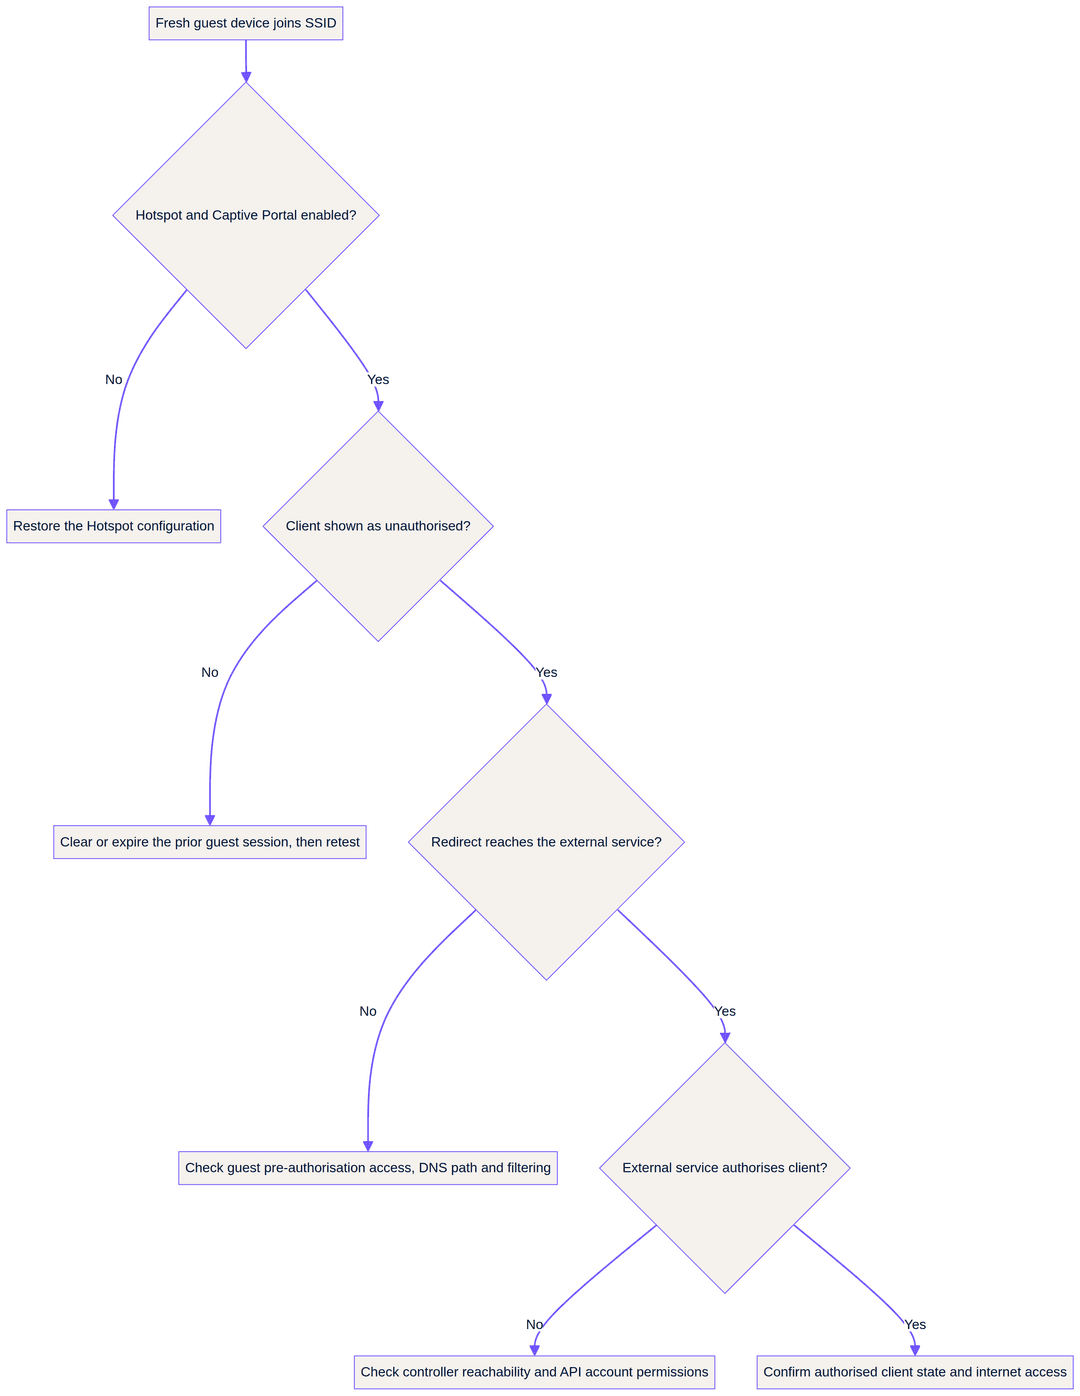
诊断规则: 不要将“已连接到 WiFi”状态视为成功状态。成功状态是指未授权的测试客户端到达预期的登录服务,完成其流程,显示
authorised: true,然后获得预期的访问权限。2
在开始隔离故障之前,您需要准备什么?
使用一台全新的、未获授权的测试设备。已经获得授权的设备是糟糕的诊断工具,因为它可能会跳过您需要检查的步骤。记录 SSID 或网络名称、测试时间、设备类型、操作系统,以及设备是显示自动登录提示还是仅显示普通的浏览器结果。Apple 声称 iOS 和 macOS 在首次接入网络时会发送探测,以检测 Captive Portal 拦截并显示登录页面。这意味着没有自动窗口是一个有用的线索,但不能作为网关无法重定向普通浏览器请求的决定性证据。4
保持测试范围局限。不要一上来就添加广泛的访客访问规则。不要删除一个正常运行的集成。不要从另一个场所复制预授权允许列表。您必须确定实际的访客路径以及中断的具体阶段。如果问题涉及多个场所,请在每个场所使用全新的设备运行相同的测试。站点之间的差异比关于共享控制器升级的理论更有用。
进行 Purple 部署时,请在测试期间保持打开此文章 UniFi Integration: Best Practices & Common Questions。Purple 使用直接的控制器 API 登录,而不是传统的 RADIUS 后台认证通道。因此,专用的 API 账户必须是该控制器的本地账户,具有管理员写入权限,禁用 2FA,且不要求更改密码。Purple 还针对硬件控制台和自托管的 UniFi OS Server 记录了不同的账户位置要求。3
如何隔离失败的步骤?
首先从接入层开始。确认受影响的 WiFi SSID 或其相关的整网配置仍设置为已启用 Captive Portal 的 Hotspot。Ubiquiti 记录了当前的 WiFi-SSID 路径,并为整网或 VLAN 配置单独记录了 Hotspot Zone 路径。这一区别解答了常见的 UniFi guest network vs hotspot 困惑。一个隔离的访客网络可能是正确的网段,但如果 Hotspot 功能未处于活动状态,仍会无法启动登录流程。1 接下来,检查新连接的客户端。您必须验证记录的未授权状态,而不仅是无线关联。如果该状态不存在,请返回到 Hotspot 配置以及所选的 SSID 或网络。在此阶段正确之前,请勿继续进行 DNS、外部提供商或 UDM Pro 集成。如果访客从未进入外部 Hotspot 流程,外部服务是无法对其进行授权的。2
然后从同一台设备发起常规的网页请求。如果请求到达了外部服务,请保留此结果作为证据。如果没有,请专注于访客网段的预授权路径。Purple 仅在访客完成其外部流程后才会对其进行连接,其支持指南指出,提交表单后出现空白屏幕通常与阻碍完成登录所需隐藏网页流量的访客规则有关。请检查 Pre-Auth ACL 和授权后设置。声明从提供商当前文档中获取的必备目标路由路径。3
在此阶段,请准确保留术语 allow list。这并不是针对已授权访客的常规网页目的地列表。它是指批准前所需的路径集合,例如外部服务以及完成登录交易所必需的元素。Purple 的支持文章是其当前要求的权威来源。请在您的突发事件工单中插入该支持文章的链接并记录版本日期,而不是在运行手册中嵌入一份复制且未更新的列表。3
如何验证外部门户授权和 UDM 路径?
如果登录页面成功加载,您的调查重点将从拦截转向授权。Ubiquiti 表示,重定向会向外部门户传递接入点的 MAC 地址、客户端的 MAC 地址、原始请求的 URL 和 SSID。外部服务可以利用客户端的 MAC 地址从网络 API 获取客户端 ID,然后发起授权请求。控制器端的确认是客户端的状态为 authorised: true。2
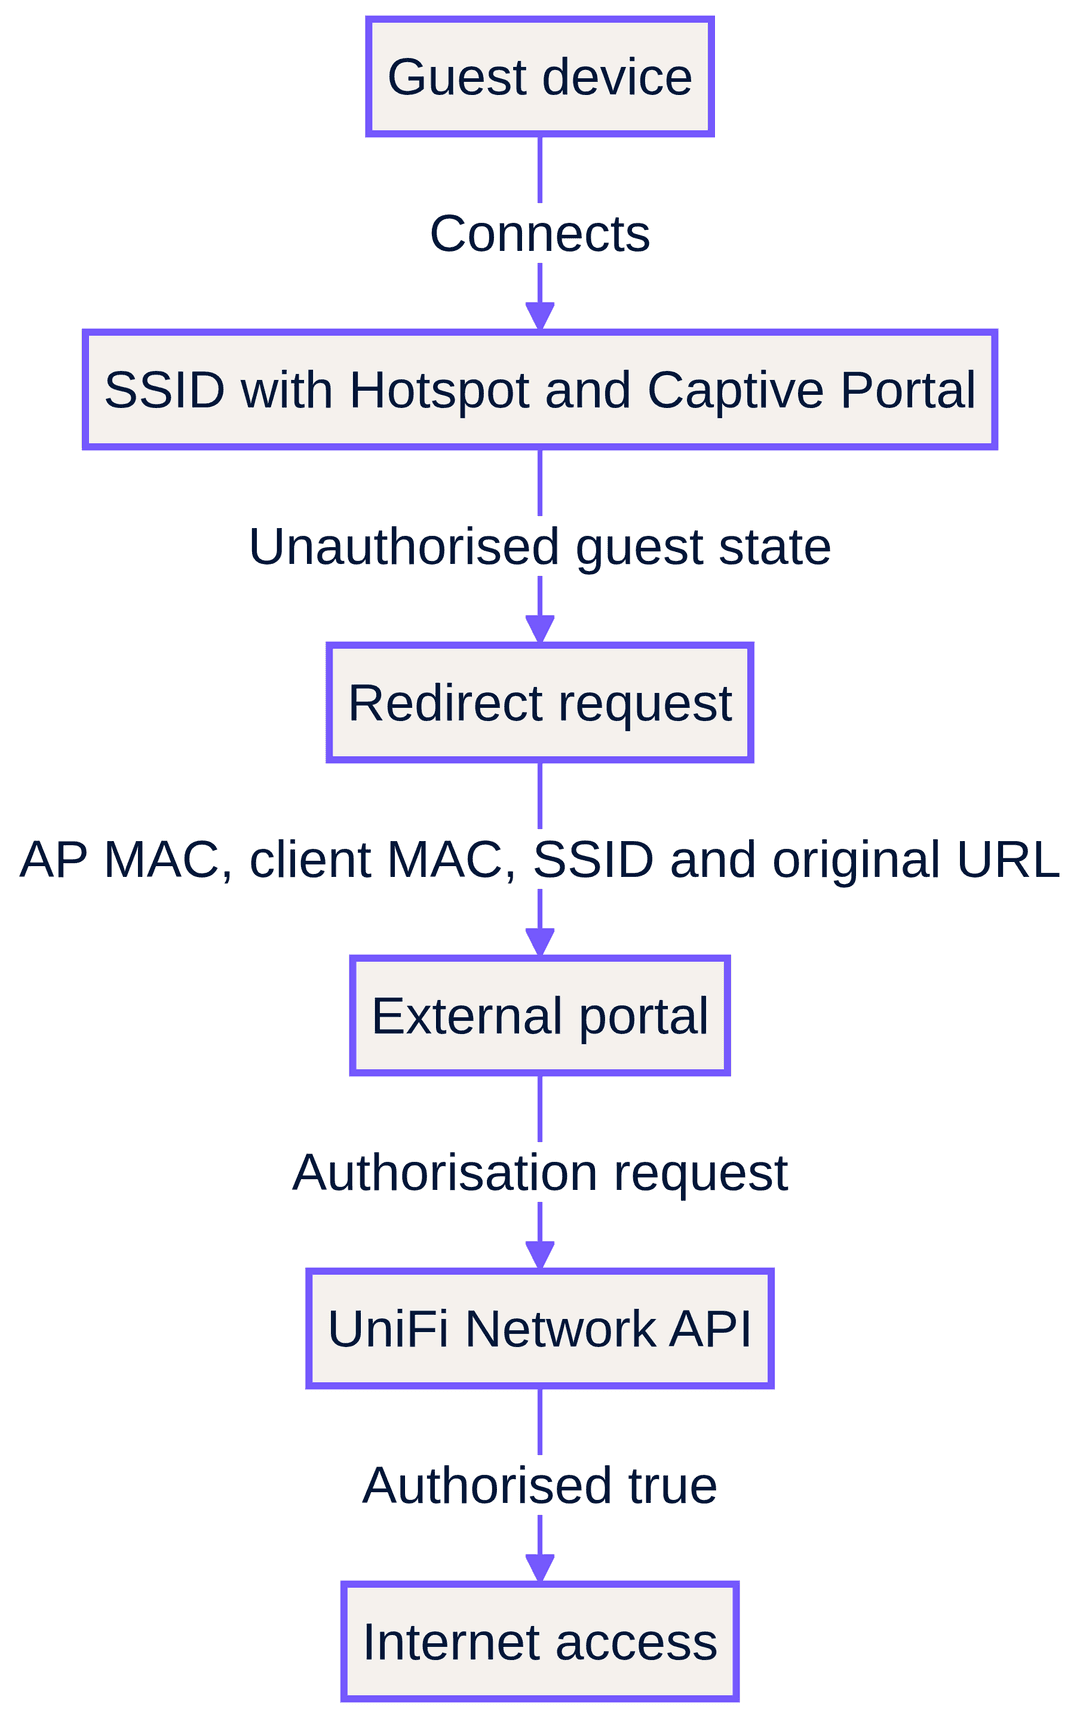
请按以下顺序检查证据。第一,提供商是否收到了受影响客户端的重定向?第二,提供商是否识别出了 UniFi 列出的同一个客户端?第三,提供商是否发送了授权请求?第四,UniFi 是否已将客户端标记为已授权?这一顺序为本地 IT 团队和 MSP 提供了共享的突发事件记录。此外,它还打破了双方各执一词的无建设性循环 - 即一方坚称“门户已加载”,而另一方则坚称“防火墙没问题”。
关于 UDM Pro guest portal 的问题需要进行相同的验证,并对控制器的分类进行额外检查。Purple 的指南指出,当前在 UniFi 硬件控制台和现代版本 UniFi OS Server 上的部署必须使用当前的 UniFi Network 集成选项,而只有较旧、未更新的独立控制器应用程序才使用遗留选择。在硬件控制台上,Purple 建议在 UniFi OS 主仪表板中创建专用账户。如果部署已升级、迁移或重新分类,请在修改访客防火墙策略之前,重新检查该账户的位置和集成的分类。3
Purple 的支持指南还将控制器的可达性确定为一个单独的边界。如果外部服务无法通过防火墙批准的路径,在其稳定的公共地址或 FQDN 上访问您的控制器,则无法完成授权。请验证为集成注册的地址、其入站路径以及提供商批准的准入规则。请遵循支持文章以获取适用于当前版本的正确实施步骤,而不是在本地清单中复制连接值。3
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。
常见故障及如何解决?
访客网络已隔离,但登录页面从未启动
请在排查 DNS 问题之前,将此问题作为 Hotspot 状态检查进行处理。确认受影响的 WiFi SSID 或网络是否已启用 Hotspot 和 Captive Portal 功能。Ubiquiti 明确将仅限 WiFi 的 Hotspot 配置与整个网络或 VLAN 的配置区分开。请恢复所需的配置,重新连接一个新设备,并在测试任何外部链接之前,确认 UniFi 现在已记录未授权的访客。1 2
在外部页面加载之前重定向失败
请将此问题作为预授权路径测试进行处理。获取访客设备的 DNS 解析器、目标解析结果和浏览器输出。然后,将访客规则与门户提供商的当前要求进行对比。Purple 的指南非常明确:当访客在提交表单后看到空白屏幕时,Pre-Auth ACL 或授权后设置可能会阻止完成该过程所需的流量。切勿使用宽泛的访客互联网访问权限来替代有针对性的预授权策略。3
外部页面已加载,但访客仍处于离线状态
这属于授权限制问题。请验证提供商事件中的客户端身份、提供商向 UniFi 发送的请求以及控制器的最终客户端状态。Ubiquiti 的外部流程将重定向与随后通过 API 进行的授权操作区分开。页面成功加载仅表明第一阶段已完成,并不能证明客户端随后已被标记为已授权。2
UniFi Network 或 UDM 更新改变了预期的路径
不要假设旧版的控制器配置仍符合当前的集成要求。Purple 将现代的 UniFi Network 部署与早期的独立控制器进行了区分,并为硬件控制台和自托管的 UniFi OS Server 账户创建记录了独立的指南。请重新验证专用的本地账户、其写入权限、2FA 状态、密码更改设置以及集成分类。然后使用新设备重新进行测试。3
Pi-hole 或上游 DNS 过滤会阻止 UniFi 热点吗?
这可以作为分析的一部分,但在没有证据的情况下不应直接作为结论。官方批准的主要来源并未证实 Pi-hole 是导致 UniFi 重定向错误的原因。请将 DNS 视为一条可测量的路径。确认分配给访客细分段的解析器,验证外部服务目标是否能成功解析,在变更控制下测试经批准的 DNS 路径,并对比结果。Apple 设备的探测是记录自动加入体验和正常浏览器请求的另一个原因。4
如何在下一个高峰期到来前证明该解决方案正常工作?
使用可重复的发布验证流程。它应该遵循与真实访客相同的路径,而不仅仅是对控制器进行简单的连通性检查。第一步,取消关联网络或使用全新的测试设备。第二步,连接到受影响的 SSID。第三步,确认客户端处于未授权状态。第四步,发起一个正常的网页请求。第五步,确认外部服务接收到重定向。第六步,完成经批准的登录流程。第七步,确认状态为 authorised: true 并测试正常的网络访问。2
在 酒店服务业 场所迎来客流高峰之前、零售业 开展营销活动之前、交通运输业 举办活动之前,或 医疗保健业 的访客需求增加之前执行此验证。将结果保存为运行日志:记录每一步的成功或失败、设备类型、控制器分类以及应用的所有更改。这比一个通用的“访客 WiFi 不可用”警告要实用得多。
真实案例场景:酒店白屏事件
一家拥有200间客房的酒店报告称,住客连接到品牌的SSID,但显示空白的登录页面。值班工程师使用了一台新设备,并确认状态为authorised: false,这意味着处于Hotspot阶段。页面开始加载,但交易未完成。工程师将访客预授权路径与提供商当前的最新支持指南进行比对,验证了实际分配给访客细分网段的解析器,并重新进行了测试。可衡量的完成条件是设备完成登录,状态转为authorised: true并获得预期的访问权限。2 3
真实案例场景:控制器变更后的零售门店
一家零售团队报告称,在控制器变更后,顾客连接到隔离的SSID,但始终看不到登录页面。工程师没有从DNS开始排查。他首先确认SSID已被隔离,然后验证当前的UniFi配置中是否启用了Hotspot和Captive Portal选项。在恢复到所需的Hotspot状态后,他重新连接了一台新设备,并在测试外部服务之前确认了记录在案的未授权状态。可观察到的结果是一个重定向事件,随后是授权完成状态。1 2
真实案例场景:会议中心外部授权失败
某会议中心的登录页面可以加载并接受访客表单,但参会者仍处于离线状态。团队记录了客户端的MAC地址,并检查了外部提供商的重定向事件。随后验证提供商是否识别了该客户端、发送了授权请求,且UniFi记录了authorised: true。对于Purple集成,他们还会验证本地API账户、写入权限、2FA设置以及控制器的当前分类。预期结果是一条可追溯的证据链,而不是对原因的凭空猜测。2 3
事件关闭后,在您的Guest WiFi运营流程中采用相同的发布验证。 Guest WiFi 部分提供了服务背景信息,而 WiFi Analytics 可以帮助运营团队监控恢复后的体验。有关邻近的运营验证,请参阅 Guest WiFi Management: Smart Authentication & Segmentation、Cloud Wifi Management: Secure Enterprise Connectivity 2026、Cisco Meraki splash page not working: a troubleshooting flowchart 指南以及 WiFi 7 Venue Deployment: Infrastructure Readiness for Stadiums and Hospitality Sites。
常见问题解答
我需要客用 VLAN 和 UniFi 热点来显示登录页面吗?
不需要。 Ubiquiti 记录了无论是 WiFi SSID 还是整个网络或 VLAN 上的热点。关键条件是相关的 SSID 或网络启用了热点和 Captive Portal 功能。隔离的客用 VLAN 是一种细分选择。它本身并不会建立未授权的客户端状态,也不会启动外部重定向。1 2
UniFi 预授权列表中应该填入什么?
仅填写在获得批准之前完成所选客用登录流程所需的路径。 Purple 会将表单提交后出现的空白屏幕与拦截完成登录所需流量的客用规则联系起来。请根据您提供商的当前文档验证预授权 ACL 和授权后设置。不要从其他站点复制域名列表,也不要仅为了加载页面而添加未受保护的互联网访问。3
为什么 UniFi 客用门户在应用更新后停止工作?
在更改网络之前,请检查热点状态、控制器分类和集成账户。 Ubiquiti 的当前文档将热点配置与常规客用网络区分开来。Purple 还将当前的 UniFi 网络集成与旧版的独立控制器部署区分开来,硬件控制台和自托管的 UniFi OS Server 账户有不同的指南。每次修复后,请使用干净的设备重新测试。1 3
为什么我的 UDM Pro 加载了外部门户,但未对访客进行授权?
页面成功加载仅证明了重定向阶段,而不代表最终的授权阶段。 请验证外部提供商是否已接收到客户端身份、与 UniFi 客户端匹配、发送了授权请求,且控制器显示 authorised: true。对于 Purple,还需验证专用本地账户是否拥有写入权限、未启用双重身份验证(2FA)且不包含强制密码更改要求。2 3
Pi-hole 会破坏 UniFi 热点重定向吗?
请勿对此做出假设。 经批准的主要来源并未将 Pi-hole 确定为 UniFi 经证实的根本原因。请在变更控制下测试客用网段的实际解析器、目标解析和经批准的 DNS 路径。同时记录设备的自动请求和普通浏览器的结果,因为 Apple 设备在连接时会使用 captive 网络探测。4
我需要更换 UniFi 接入点来解决重定向错误吗?
不,不应该作为首要措施。 已记录的外部流程指示了一系列的配置和授权步骤:Hotspot 状态、未授权客户端状态、重定向、外部处理以及控制器批准。在考虑更换硬件之前,请先使用新的测试设备定位失败的步骤。1 2
参考文献
关键定义
Captive Portal
在批准前控制访客访问的 Hotspot 登录功能。在 UniFi 中,它在 Hotspot 配置内启用。[1]
当访客 SSID 存在但新设备从未开始登录流程时,请检查此项。
Guest network
用于将访客流量与其他网络流量隔离开的网络或 VLAN。其本身并不能证明 Captive Portal 处于活动状态。
使用此区别可避免将隔离与外部登录工作流混淆。
Hotspot
可应用于 WiFi SSID 或整个网络或 VLAN 的 UniFi 功能,并构成 Captive Portal 控制的基础。[1]
当没有新访客收到重定向时,请首先验证此项。
Unauthorised client state
Ubiquiti 记录的外部 Hotspot 流程中的初始状态,其中访客被标记为 authorised false。[2]
这是控制器端确认应测试外部重定向路径的首个信号。
Pre-Auth ACL
UniFi 访问控制区域,用于声明访客完成登录过程之前所需的路由。[3]
当表单提交或登录交接导致页面空白或不完整时,请检查此项。
External portal server
接收 UniFi 重定向并可通过 Network API 授权访客的第三方服务。[2]
当访客到达登录服务但未获得访问权限时,这是需要检查的边界。
Controller API account
集成用于向 UniFi 控制器进行身份验证并更改访客访问状态的专用帐户。Purple 需要一个具有写入权限且无交互式身份验证验证的本地帐户。[3]
当外部服务到达控制器但无法批准访客时,请检查此项。
Authorised true
记录的外部授权过程完成后返回的客户端状态。[2]
在宣布事件解决之前,将其作为一个可衡量的完成点。
DNS path
在访问被批准前提供给访客段的解析器和名称解析路径。
当外部服务目标无法从受影响的访客段解析或加载时,请将此作为受控依赖项进行测试。
应用实例
典型酒店案例:访客加入了品牌 SSID,但登录屏幕显示为空白。
使用新设备确认未授权的访客状态。如果存在该状态但登录过程无法完成,请将实际的访客预授权路径与外部提供商的当前要求进行对比,验证分配的 DNS 路径,然后重新测试。验收条件为完成登录、UniFi 中 authorised true 以及获得预期访问权限。[2] [3]
典型零售案例:控制器更改后,顾客连接了网络,但未出现登录页面。
确认在当前的 UniFi 配置中,该 SSID 仍为启用了 Captive Portal 的 Hotspot。在诊断 DNS 或提供商之前,验证新设备是否进入未授权状态。验收条件为重定向事件以及随后完成的控制器授权。[1] [2]
典型会议场所案例:外部表单已提交,但参会人员仍处于离线状态。
追踪授权事务。确认外部提供商已收到客户端身份、匹配该客户端、发送了授权请求,且 UniFi 显示为 authorised true。对于 Purple,请检查本地 API 帐户、写入权限、双重身份验证(2FA)、密码更改设置、控制器可达性及分类。[2] [3]
继续阅读本系列
Cisco Meraki splash page无法正常工作:问题排查流程图
本实用指南着重于排查 Cisco Meraki splash 流程失败的环节:客户端授权、HTTP 重定向触发、walled-garden 可达性或 RADIUS 登录。它为场所 IT 团队提供了一条受控的证据排查路径,以便在不对现有网络进行大范围更改的情况下恢复 Guest WiFi。
企业级 Guest WiFi 设置指南:VLAN 隔离、安全与 Captive Portal
本技术指南向 IT 团队展示如何使用 VLAN 隔离、防火墙策略和 Captive Portal,将 Guest WiFi 设置为受控的互联网访问服务。它还解释了 Purple 的注册表单和准入控制如何在不削弱员工、支付和业务系统边界安全的前提下,提供恰到好处的访客体验。
如何在 Starlink 上设置 Captive Portal:海事、交通和偏远地区站点指南
本技术指南阐述了如何绕过 Starlink 原生的 CGNAT 限制,部署安全且符合 GDPR 的访客 WiFi Captive Portal。内容涵盖海事、交通和偏远企业站点的网络架构、VLAN 隔离以及云端 RADIUS 集成。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。