
Solução de problemas de login no Captive Portal: Corrigindo erros na splash page do WiFi
Resolva falhas de login no Captive Portal passo a passo. Aprenda desvio de HSTS, redirecionamento de DNS, correções de pool DHCP e técnicas de resolução no lado do cliente.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia do Captive Portal →
Resumo Executivo
Para locais corporativos modernos, as redes WiFi para convidados representam um ponto de contato crítico para o engajamento do cliente, inteligência operacional e posicionamento de marca. No entanto, o valor comercial dessas redes depende da confiabilidade da experiência de conexão inicial. Quando um convidado se conecta a uma rede e a página de login do Captive Portal não aparece, o local sofre imediatamente com o aumento do atrito no atendimento, um pico nos chamados de suporte e oportunidades perdidas de captura de dados.
No centro dessas falhas está uma tensão fundamental entre os padrões seguros da web e as técnicas de interceptação em nível de rede historicamente usadas por portais cativos. Os navegadores da web e sistemas operacionais modernos são projetados para detectar e bloquear o redirecionamento de tráfego não autorizado para proteger os usuários contra riscos de segurança. Ao compreender as sequências exatas de redirecionamento HTTP e DNS, o impacto do HTTP Strict Transport Security (HSTS) e as configurações do lado do cliente que interrompem esses mecanismos, as organizações de TI podem implementar configurações robustas que garantem uma integração perfeita.
Este guia detalha como a plataforma de Guest WiFi gerenciada em nuvem da Purple aborda esses desafios para fornecer redirecionamento de alta disponibilidade em todos os sistemas operacionais de consumo, minimizando os custos de suporte do local e maximizando o retorno dos investimentos em infraestrutura sem fio. Seja implantando em ambientes de hotelaria, varejo, saúde ou transporte, os princípios e checklists deste guia se aplicam universalmente.
Detalhamento Técnico
Para solucionar falhas de Captive Portal de maneira eficaz, os administradores de rede devem entender a sequência exata de eventos que ocorre quando um dispositivo cliente se conecta a uma rede WiFi para convidados aberta ou com chave pré-compartilhada (PSK). Os sistemas operacionais modernos - incluindo Apple iOS, macOS, Google Android e Microsoft Windows - não esperam que o usuário abra um navegador para testar a conectividade com a internet. Em vez disso, eles executam um mecanismo de teste ativo automatizado imediatamente após a conclusão das fases de associação e DHCP.
Sequência de detecção do Captive Portal
O processo de conexão e verificação segue uma sequência estruturada:
| Etapa | Ação | Descrição Técnica | Indicador de Sucesso Esperado |
|---|---|---|---|
| 1 | Associação | O cliente se associa ao SSID de convidado na Camada 2. | Troca bem-sucedida de frames de associação 802.11. |
| 2 | Provisionamento de IP | O servidor DHCP atribui um endereço IP, máscara de sub-rede, gateway e servidor DNS local. | Pacote DHCP ACK recebido pelo cliente. |
| 3 | Teste Ativo | O serviço de segundo plano do SO envia uma solicitação HTTP GET não criptografada para uma URL de teste do fabricante. | HTTP 200 OK (Apple/Windows) ou HTTP 204 No Content (Google). |
| 4 | Intercepção e Redirecionamento | O gateway intercepta a requisição HTTP e retorna um redirecionamento HTTP 302/303 para o portal. | Redirecionamento HTTP 302 para o FQDN do Captive Portal. |
| 5 | Renderização do Portal | O motor do Captive Portal Assistant (CPA) abre e renderiza a splash page. | Renderização bem-sucedida da interface de login. |
+--------+             +------------+             +------------+             +-------------------+
| Client |             | AP/Gateway |             | DNS Server |             | Captive Portal IP |
+--------+             +------------+             +------------+             +-------------------+
    |                        |                          |                              |
    |--- 1. DHCP Request --->|                          |                              |
    |<-- 2. DHCP Ack --------|                          |                              |
    |    (IP & DNS Assigned) |                          |                              |
    |--- 3. DNS Query ------>|------------------------->|                              |
    |    (canary URL)        |                          |                              |
    |<-- 4. DNS Response ----|<-------------------------|                              |
    |    (Resolved IP)       |                          |                              |
    |--- 5. HTTP GET ------->|                          |                              |
    |    (canary URL)        |                          |                              |
    |<-- 6. HTTP 302 --------|                          |                              |
    |    (Redirect to Portal)|                          |                              |
    |--- 7. DNS Query ------>|------------------------->|                              |
    |    (Portal FQDN)       |                          |                              |
    |<-- 8. DNS Response ----|<-------------------------|                              |
    |    (Portal IP)         |                          |                              |
    |--- 9. HTTP/S GET ------>-------------------------------------------------------->|
    |    (Render Splash Page)|                          |                              |
    |<-- 10. Render Page <-------------------------------------------------------------||
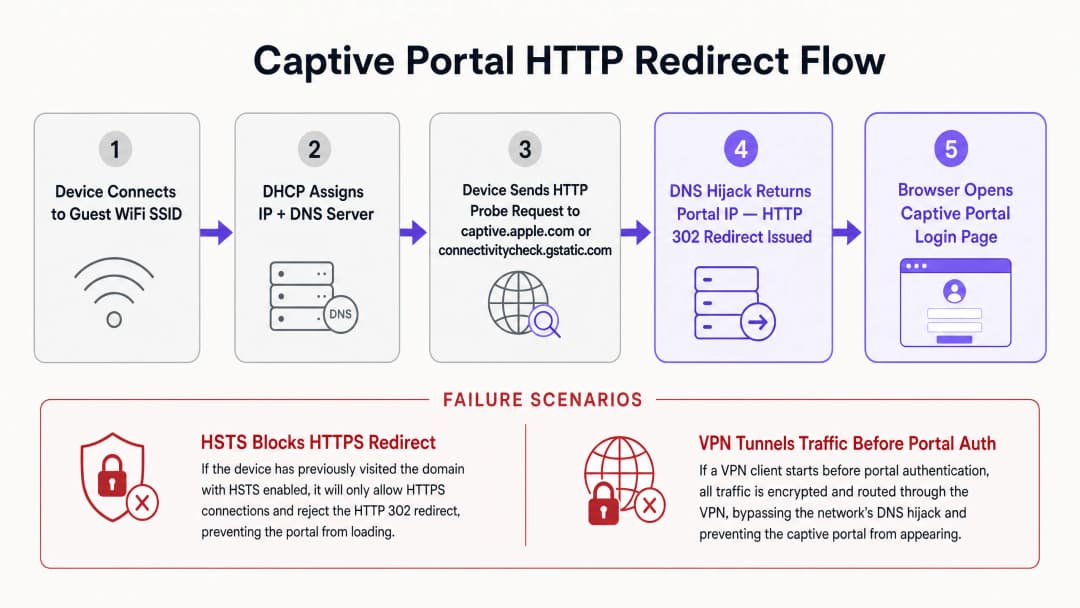
Cada sistema operacional utiliza um conjunto distinto de URLs canário e respostas esperadas para determinar o status da rede. Apple (iOS/macOS) sonda http://captive.apple.com/hotspot-detect.html esperando um documento HTML que contenha apenas a palavra Success no título e no corpo. Google (Android/ChromeOS) sonda http://connectivitycheck.gstatic.com/generate_204 esperando um código de status HTTP 204 No Content com um corpo vazio. Microsoft (Windows 10/11) sonda http://www.msftconnecttest.com/connecttest.txt esperando uma resposta em texto simples de Microsoft Connect Test.
Se o dispositivo receber a resposta esperada, ele conclui que a rede possui acesso direto à internet. Se a resposta for modificada - como ao receber um redirecionamento HTTP 302 - o Captive Portal Assistant (CPA) do sistema operacional inicia uma janela de navegador dedicada e em sandbox para exibir o destino do redirecionamento: a página de login do Captive portal.
Conflitos de redirecionamento HSTS e HTTPS
O método histórico de redirecionamento de Captive Portal depende de sequestro de DNS ou interceptação HTTP. Quando um usuário não autenticado tenta navegar para qualquer site, o gateway intercepta o tráfego da porta TCP 80 (HTTP) ou porta 443 (HTTPS) e responde em nome do servidor de destino, injetando um redirecionamento HTTP 302. Embora isso funcionasse em uma era de navegação web HTTP não criptografada, introduz desafios graves de segurança e operacionais em ambientes modernos dominados por HTTPS.
O principal obstáculo é o HTTP Strict Transport Security (HSTS), especificado na RFC 6797. O HSTS força os navegadores a interagirem com os sites usando apenas conexões HTTPS seguras. Quando um navegador tenta se conectar a um domínio habilitado para HSTS - como Google, Facebook ou portais bancários - ele proíbe estritamente qualquer comunicação não criptografada e impõe a validação do certificado SSL/TLS.
Se um gateway de Captive Portal tentar interceptar uma solicitação HTTPS para um domínio HSTS, ele deve apresentar seu próprio certificado SSL ou um certificado forjado ao cliente. Como o certificado do gateway não corresponde ao nome de domínio solicitado, o navegador do cliente detecta um erro de certificado e exibe um aviso de segurança não contornável (NET::ERR_CERT_COMMON_NAME_INVALID). O navegador bloqueia totalmente o redirecionamento, impedindo que a página do Captive Portal seja carregada.
Para mitigar isso, as redes corporativas de WiFi modernas utilizam dois mecanismos. Primeiro, isentar as sondas do SO garante que as sondas HTTP não criptografadas enviadas pelos sistemas operacionais nunca estejam sujeitas à interceptação HTTPS; o gateway deve permitir que a sonda HTTP não criptografada seja redirecionada usando uma resposta HTTP 302 padrão para o nome de domínio totalmente qualificado (FQDN) seguro do portal. Segundo, o RFC 8910 (Captive Portal API) define um mecanismo onde a Opção DHCP 114 ou os Anúncios de Roteador IPv6 informam aos dispositivos clientes a URL exata do endpoint da API do Captive Portal. Em vez de depender de sequestro de DNS por força bruta ou redirecionamento HTTP, os dispositivos clientes compatíveis consultam esta API diretamente para obter a URL do portal, ignorando conflitos de HSTS.
-
Matriz de Diagnóstico Direto para Administradores de Rede
| Sintoma Observado | Causa Raiz Primária | Ação de Resolução Instântanea |
|---|---|---|
| Página do portal não carrega | Bloqueio de interceptação HTTPS/HSTS | Direcione o navegador para http://neverssl.com para acionar a sonda HTTP não criptografada |
| Solicitações de login repetidas a cada 15m | Randomização de endereço MAC privado | Desative a opção Endereço de WiFi Privado nas configurações de rede do dispositivo cliente |
| Nenhum endereço IP atribuído | Esgotamento do pool de escopo DHCP | Reduza o tempo de concessão (lease time) do DHCP para 15 - 30 minutos no gateway sem fio |
| Popup de login social falha ou trava | ACL de walled garden incompleta | Adicione os domínios OAuth obrigatórios (*.googleapis.com, *.gstatic.com) à lista de permissões |
| VPN conectada, mas sem internet | Túnel criptografado bloqueando o redirecionamento local | Pause temporariamente a VPN até que a autenticação do Captive Portal seja concluída |
-
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implementação
A implantação de um Captive Portal confiável requer coordenação entre a infraestrutura sem fio física (Access Points, Controladoras, Gateways) e a plataforma de portal baseada em nuvem. Esta seção fornece um guia de implementação independente de fornecedor para garantir a compatibilidade de redirecionamento em redes corporativas, fazendo referência a configurações em controladoras Cisco, Aruba e Ruckus. Para arquitetura de controle de acesso relacionada, consulte nosso guia sobre Como Implementar Autenticação 802.1X com Cloud RADIUS.
Passo 1: Configuração do walled garden (ACL)
Um Walled Garden ou Lista de Controle de Acesso (ACL) define domínios externos específicos, endereços IP ou sub-redes que um dispositivo de convidado não autenticado tem permissão para acessar antes de fazer o login. Se o walled garden estiver configurado incorretamente, o dispositivo cliente não conseguirá resolver ou carregar os recursos do portal, resultando em uma tela em branco ou tempo limite esgotado.
Para garantir a operação contínua com a plataforma da Purple, o walled garden deve incluir os FQDNs do Portal (*.purple.ai ou variantes regionais), Provedores de Identidade (IdPs) para endpoints OAuth de login social e Redes de Entrega de Conteúdo (CDNs) que hospedam CSS, JavaScript, fontes ou imagens.
Muitos controladores modernos suportam nomes de domínio curinga em configurações de walled garden. O controlador monitora dinamicamente as consultas DNS de clientes não autenticados; quando um cliente consulta um domínio que corresponde ao curinga, o controlador adiciona temporariamente o endereço IP retornado à lista de permissões de pré-autenticação.
Etapa 2: Otimização de DHCP e DNS
Como a detecção do Captive Portal depende do handshake de rede inicial, as configurações de DHCP e DNS devem ser otimizadas para ambientes de alta densidade. Em locais com grande fluxo de pessoas, como shopping centers, terminais de transporte ou estádios, o esgotamento de endereços IP é uma causa comum de falha no portal. Se o tempo de concessão (lease time) do DHCP for muito longo (por exemplo, 24 horas), o pool de IPs se esgotará rapidamente. Para redes de convidados, o tempo de concessão do DHCP deve ser configurado entre 15 a 30 minutos (900 a 1800 segundos).
Os clientes convidados devem receber um servidor DNS confiável, capaz de resolver tanto domínios públicos quanto o FQDN do portal local (por exemplo, Cloudflare 1.1.1.1 ou Google 8.8.8.8). Fundamentalmente, o gateway de WiFi deve permitir que clientes não autenticados realizem a resolução de DNS. Se uma regra de firewall bloquear o tráfego da porta 53 (UDP/TCP) para usuários pré-autenticados, o sistema operacional não conseguirá resolver as URLs de teste (canary URLs) e o assistente de Captive Portal nunca será iniciado.
Etapa 3: Gerenciamento de certificados SSL/TLS
Quando um dispositivo convidado é redirecionado para o Captive Portal, o navegador estabelece uma conexão HTTPS segura com o FQDN do portal. Para evitar telas de aviso de certificado, o Captive Portal deve ser protegido com um certificado SSL/TLS válido e de confiança pública. Certificados autoassinados serão bloqueados pelos sistemas operacionais móveis, impedindo que o assistente do portal renderize a página.
Melhores Práticas
Para manter uma rede WiFi de convidados de alto desempenho que minimize os chamados de suporte e maximize a satisfação do usuário, os operadores de rede devem aderir às melhores práticas padrão do setor.
1. Otimizar as regras de walled garden para logins sociais
Ao utilizar opções de login social para capturar perfis de usuário, o walled garden deve ser meticulosamente mantido. As plataformas de mídia social atualizam seus subdomínios de autenticação e intervalos de IP de CDN regularmente. Se um domínio necessário estiver ausente, o pop-up de login social falhará ao carregar ou travará indefinidamente.
| Provedor | Domínios Essenciais de Walled Garden |
|---|---|
accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, lh3.googleusercontent.com |
|
facebook.com, *.facebook.com, *.fbcdn.net, m.facebook.com |
|
| Apple | appleid.apple.com, appleid.cdn-apple.com, gsa.apple.com |
2. Transição para autenticação baseada em perfil e OpenRoaming
Embora os portais cativos sejam excelentes para a captura inicial de dados e aceitação dos termos de serviço, repetir o processo de login a cada visita gera atrito para o usuário. As redes corporativas modernas estão fazendo a transição para autenticação baseada em perfil e tecnologias Passpoint (Hotspot 2.0) como o OpenRoaming.
Sob a licença Purple Connect, a Purple atua como um provedor de identidade gratuito para serviços de OpenRoaming. O Passpoint permite que um visitante instale um perfil seguro em seu dispositivo durante a primeira visita. Nas visitas subsequentes a qualquer local participante em todo o mundo, o dispositivo se autentica automaticamente na Camada 2 usando WPA3-Enterprise, ignorando completamente o Captive Portal.
3. Garanta a conformidade com as regulamentações vigentes
As implantações de WiFi para visitantes devem estar em conformidade com os padrões globais de privacidade e segurança de dados. Para Conformidade com GDPR / CCPA, o Captive Portal deve apresentar termos de serviço e políticas de privacidade claros. O consentimento para comunicações de marketing deve ser ativamente aceito (não pré-selecionado). Para Conformidade com PCI-DSS, se a infraestrutura de rede de visitantes coexistir com sistemas de Ponto de Venda (PDV), uma segmentação lógica rigorosa deve ser aplicada. Implemente o Modo de Transição WPA3 para permitir que dispositivos mais antigos se conectem usando WPA2-Personal, enquanto os dispositivos mais novos se beneficiam da segurança do WPA3.
-
Solução de Problemas e Mitigação de Riscos
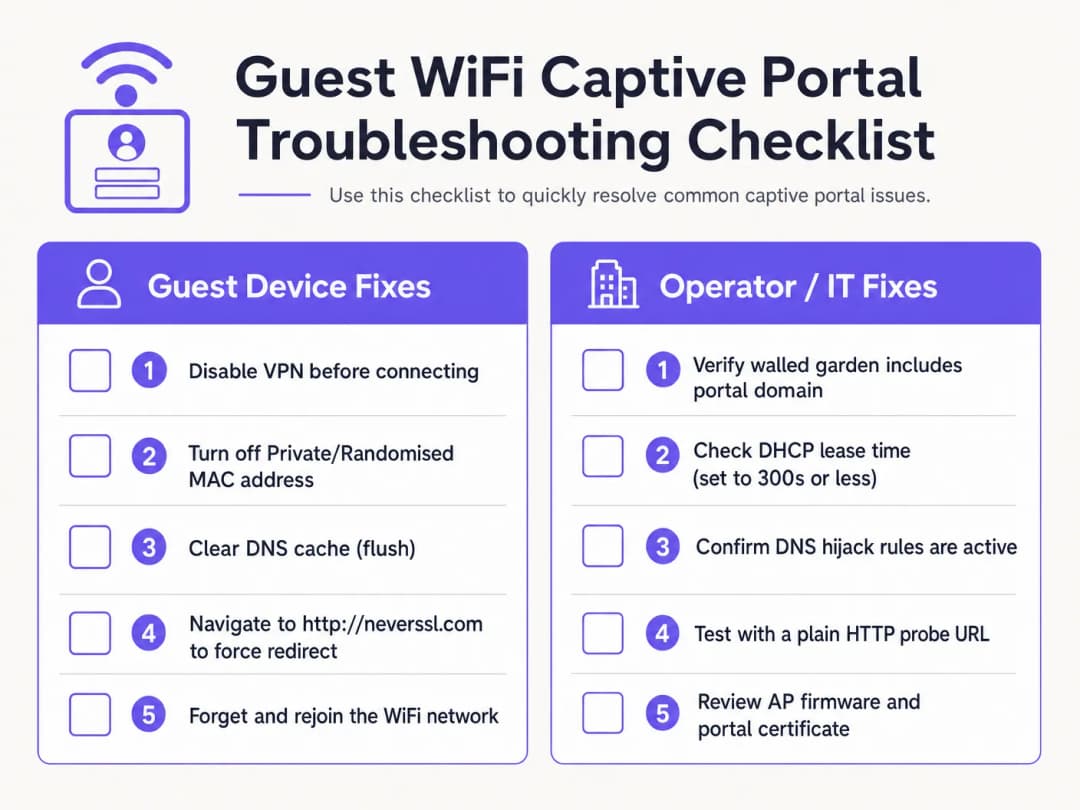
Quando problemas de WiFi para visitantes são relatados, as equipes de operações do local e de atendimento ao público precisam de uma sequência de diagnóstico clara.
Lista de verificação de diagnóstico do lado do cliente
- Desative VPNs Ativas. As VPNs criptografam e roteiam o tráfego imediatamente após a conexão, ignorando o sequestro de DNS do gateway e o redirecionamento HTTP. Os visitantes devem pausar temporariamente sua VPN para concluir o login no portal.
- Desative Endereços MAC Privados. O iOS 14+ e o Android 10+ ativam o endereço de WiFi privado por padrão. Isso faz com que os dispositivos apresentem endereços MAC dinâmicos, quebrando a persistência da sessão MAC. Instrua os visitantes a desativar o Endereço Privado para o SSID do local.
- Ignorar DNS Seguro (DoH/DoT). Se um visitante usar DNS-over-HTTPS (DoH) personalizado nas configurações do navegador, o navegador recusará as respostas de sequestro de DNS local. Os visitantes devem pausar temporariamente o DNS seguro para permitir redirecionamentos locais.
- Forçar uma Conexão HTTP Não Criptografada (NeverSSL). Se o assistente do Captive Portal não iniciar automaticamente, instrua o visitante a abrir uma janela do navegador e acessar
http://neverssl.com. Como esse site nunca usa SSL/TLS, o gateway pode interceptar a solicitação HTTP e injetar um redirecionamento HTTP 302 para a tela de login. - Esquecer e Reconectar à Rede. Esquecer a rede e reconectar força um handshake DHCP limpo e reinicia a detecção do Captive Portal.
Solução de problemas de infraestrutura do lado do operador
- Monitorar a Utilização do Pool DHCP: Inspecione o escopo do DHCP no gateway local. Se a utilização do pool estiver alta, reduza o tempo de concessão para 15 a 30 minutos.
- Verificar Regras de Redirecionamento de DNS: Realize uma captura de pacotes (PCAP) na interface do gateway para confirmar se os clientes não autenticados estão recebendo respostas de DNS na porta 53.3. Auditar a Latência do Walled Garden: Certifique-se de que a resolução DNS para os domínios do walled garden está sendo armazenada em cache corretamente no controlador.
- Verificar a Expiração do Certificado: Verifique se o certificado SSL/TLS instalado no controlador sem fio é válido e assinado por uma CA confiável.
Elimine chamados de suporte de WiFi de convidados com o Purple
Pare de gastar horas de TI depurando redirecionamentos de Captive Portal corrompidos. A plataforma de WiFi para convidados gerenciada na nuvem do Purple integra-se nativamente com Cisco Meraki, HPE Aruba, Ruckus e Ubiquiti para oferecer uma integração simplificada, em conformidade com a GDPR, e acesso automatizado Passpoint.
Impacto nos Negócios e Retorno sobre o Investimento em Suporte
Investir em uma plataforma de Captive Portal gerenciada na nuvem gera retornos financeiros e operacionais para locais corporativos.
Redução nos custos de suporte e atrito com convidados
Em locais de hotelaria e varejo, a equipe de atendimento frequentemente perde tempo solucionando problemas de conectividade de WiFi de convidados. Uma alta taxa de falha no Captive Portal resulta em avaliações negativas, acúmulo de chamados de suporte e distração da equipe. Ao implementar o mecanismo de redirecionamento multiplataforma do Purple, os locais experimentam uma redução de 50% a 70% nas reclamações de suporte relacionadas ao WiFi.
Maximizando a captura de dados e o retorno sobre o investimento em marketing
Um Captive Portal é a porta de entrada para capturar dados primários de clientes, incluindo endereços de e-mail, números de telefone e perfis de redes sociais. Com um portal funcional, os locais alcançam taxas de adesão superiores a 60% para comunicações de marketing. Integrar a autenticação com o WiFi Analytics fornece insights profundos sobre o comportamento do visitante, tempos de permanência e taxas de retorno.
Desbloqueando a monetização de mídia no varejo
Para shopping centers, estádios e centros de exposições, a splash page e as telas de redirecionamento pós-login representam um valioso espaço digital. Os operadores podem exibir anúncios direcionados e baseados em localização ou vender pacotes de patrocínio para marcas, transformando a infraestrutura de TI em um ativo gerador de receita.
Referências
[1] Colaboradores da Wikipedia. "Captive Portal." Wikipedia, The Free Encyclopedia. https://en.wikipedia.org/wiki/Captive_portal
[2] IETF RFC 6797. "HTTP Strict Transport Security (HSTS)." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc6797
[3] IETF RFC 8910. "Captive-Portal Identification in DHCP and Router Advertisements." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc8910
[4] Wireless Broadband Alliance. "OpenRoaming." WBA. https://wballiance.com/openroaming/
[5] NeverSSL. "NeverSSL: Helping you get online." NeverSSL. http://neverssl.com/
Definições principais
Captive Portal
Uma página web de destino exibida para novos usuários associados ao WiFi de visitantes antes que o acesso mais amplo à internet seja concedido, utilizada para autenticação, aceitação dos termos de serviço e captura de dados de marketing.
Atua como o principal portão de acesso em redes sem fio públicas em locais de eventos, hotéis e centros comerciais.
Sequestro de DNS
Uma técnica de interceptação de tráfego onde um gateway sem fio retorna o endereço IP do servidor do Captive Portal para todas as requisições DNS não autenticadas.
Utilizado para redirecionar testes HTTP, mas cada vez mais contornado por protocolos DNS-over-HTTPS (DoH) e DNS-over-TLS (DoT).
HTTP Strict Transport Security (HSTS)
Uma política de segurança web (RFC 6797) que força os navegadores a se comunicarem estritamente via HTTPS e rejeitarem certificados SSL inválidos.
Causa falhas de redirecionamento no Captive Portal quando os gateways tentam interceptar requisições HTTPS para domínios com HSTS ativado.
Walled garden
Uma lista de controle de acesso (ACL) de pré-autenticação que permite que dispositivos de visitantes não autenticados alcancem domínios externos e endereços IP específicos.
Essencial para hospedar recursos do portal, endpoints OAuth de provedores de identidade e URLs de teste de conectividade de sistemas operacionais.
Aleatorização de endereço MAC
Um recurso de privacidade em dispositivos móveis (iOS 14+, Android 10+) que apresenta um endereço MAC de hardware dinâmico para as redes sem fio.
Interrompe a persistência de sessão baseada em MAC, forçando os visitantes a se autenticarem novamente quando o identificador aleatório muda.
RFC 8910 (Captive Portal API)
Um padrão IETF que utiliza a Opção DHCP 114 ou IPv6 Router Advertisements para comunicar endpoints de API de Captive Portal diretamente aos dispositivos clientes.
Substitui o sequestro de DNS legado, resolvendo conflitos de certificado HSTS em sistemas operacionais clientes modernos.
Exemplos práticos
Um hotel no centro da cidade com 350 quartos usando controladores Cisco Catalyst 9800 recebe 20 reclamações diárias de hóspedes relatando que a splash page de login do WiFi não carrega. O problema afeta principalmente hóspedes com dispositivos iOS 17 e Android 13. Como o arquiteto de rede deve resolver isso sistematicamente?
Execute um plano de remediação em quatro partes: 1. Verifique o Escopo DHCP: Inspecione o pool DHCP no gateway local. Se a utilização de IP exceder 85%, reduza o tempo de concessão (lease time) de 24 horas para 30 minutos (1800 segundos) para recuperar concessões rapidamente. 2. Verifique a Interceptação de DNS: Garanta que as ACLs de pré-autenticação permitam o tráfego das portas UDP/TCP 53 para resolvedores de DNS públicos. 3. Audite as ACLs do Walled Garden: Ative o rastreamento de DNS (DNS snooping) no controlador para captive.apple.com, connectivitycheck.gstatic.com e *.purple.ai. 4. Configure o RFC 8910: Implante a Opção DHCP 114 no servidor DHCP apontando para a URL do portal, permitindo que dispositivos iOS 16+ e Android 12+ consultem a API do portal diretamente sem sequestro de DNS.
Um ponto comercial que utiliza Aruba Central relata que o login de visitantes por e-mail funciona, mas a autenticação social "Login com Google" trava de forma intermitente para 30% dos visitantes. Como os administradores de rede devem diagnosticar a causa raiz?
- Reproduza com as Ferramentas do Desenvolvedor do Navegador: Conecte um dispositivo de teste, abra a guia Rede do navegador (F12) e clique em Login com Google para identificar domínios bloqueados que retornam ERR_CONNECTION_REFUSED. 2. Atualize o Walled Garden: Garanta que a lista de permissões do Aruba Central inclua todos os endpoints OAuth do Google: accounts.google.com, ssl.gstatic.com, fonts.gstatic.com e oauth2.googleapis.com. 3. Ative a Lista de Permissões Dinâmica: Configure a correspondência de caracteres curinga baseada em DNS (*.googleapis.com, *.gstatic.com) para permitir de forma automática as faixas de IP dinâmicas da CDN do Google.
Questões práticas
Q1. Por que a navegação para um domínio HTTPS como google.com falha em acionar uma tela de login de Captive Portal?
Dica: Considere as políticas HSTS e a validação de certificados SSL/TLS.
Ver resposta modelo
Grandes domínios HTTPS exigem HTTP Strict Transport Security (HSTS). Quando um gateway tenta interceptar uma conexão HTTPS, o navegador do cliente detecta uma incompatibilidade de certificado e bloqueia a solicitação para evitar ataques de man-in-the-middle. Para acionar o portal manualmente, os visitantes devem navegar para um site HTTP não criptografado, como http://neverssl.com, ou permitir que a busca integrada do sistema operacional seja executada.
Q2. Como a randomização de endereço MAC privado afeta a persistência da sessão de visitantes em redes WiFi corporativas?
Dica: Pense em como os gateways sem fio rastreiam endpoints autenticados.
Ver resposta modelo
Os gateways sem fio rastreiam sessões autenticadas pelo endereço MAC do dispositivo. Quando um SO móvel rotaciona seu endereço MAC privado, o gateway trata o endpoint como um novo cliente não autenticado e força a reautenticação. Desabilitar o Endereço Privado para o SSID do local ou implantar perfis Passpoint / OpenRoaming mantém a persistência da sessão sem interrupções.
Q3. Qual é o tempo de concessão DHCP recomendado para locais de WiFi de visitantes públicos de alta densidade, como estádios ou shoppings?
Dica: Equilibre a recuperação de endereços IP com o volume de tráfego DHCP.
Ver resposta modelo
As redes WiFi de visitantes em locais transitórios e de alta densidade devem configurar tempos de concessão DHCP entre 15 e 30 minutos (900 a 1800 segundos). Isso evita o esgotamento do pool de IPs causado por visitantes de permanência curta, mantendo o tráfego de renovação DHCP dentro de limites gerenciáveis.
Continue a ler esta série
Ubiquiti UniFi guest portal not redirecting: causes and fixes
Este guia isola uma falha de redirecionamento do portal de convidados UniFi seguindo a sequência do status do convidado, redirecionamento, rota de pré-autorização e autorização do controlador. Ele oferece às equipes de TI do local um método fundamentado para lidar com a confusão entre rede de convidados e Hotspot, redirecionamentos para portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Cisco Meraki splash page não está funcionando: um fluxograma de solução de problemas
Este guia prático do dia a dia isola onde um fluxo de splash da Cisco Meraki falhou: autorização do cliente, início de redirecionamento HTTP, acessibilidade do walled-garden ou sign-on RADIUS. Ele oferece às equipes de TI do local um caminho de evidências controlado, para que possam restaurar o Guest WiFi sem fazer alterações amplas em um ambiente ativo.
Guia de Configuração de WiFi para Visitantes Corporativos: Segmentação por VLAN, Segurança e Portais Captivos
Este guia técnico mostra às equipes de TI como configurar o WiFi para Visitantes como um serviço de acesso à internet controlado, usando segmentação por VLAN, política de firewall e um Captive Portal. Ele também explica como os formulários de registro e controles de integração do Purple oferecem suporte a uma experiência de visitante proporcional, sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e da equipe.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.