
Fehlerbehebung beim Captive Portal Login: Fehler auf der WiFi Begrüßungsseite beheben
Fehler beim Login über das Captive Portal Schritt für Schritt beheben. Erfahren Sie mehr über HSTS-Bypass, DNS-Weiterleitung, Korrekturen am DHCP-Pool und clientseitige Lösungsmethoden.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Captive Portal Leitfaden →
Management Summary
Für moderne Unternehmensstandorte sind WiFi Netzwerke für Gäste ein entscheidender Berührungspunkt für Kundenbindung, betriebliche Erkenntnisse und Markenpositionierung. Der geschäftliche Wert dieser Netzwerke hängt jedoch von der Zuverlässigkeit der ersten Verbindung ab. Wenn sich ein Gast mit einem Netzwerk verbindet und die Seite für den Captive Portal Login nicht geladen wird, führt dies am Standort sofort zu Reibungsverlusten im Servicebereich, einem Anstieg der Support-Anfragen und verpassten Gelegenheiten zur Datenerfassung.
Die Ursache dieser Fehler liegt in einem grundlegenden Konflikt zwischen sicheren Webstandards und den Interzeptions-Techniken auf Netzwerkebene, die in der Vergangenheit von Captive Portalen verwendet wurden. Moderne Webbrowser und Betriebssysteme sind so konzipiert, dass sie unbefugte Weiterleitungen von Datenverkehr erkennen und blockieren, um Benutzer vor Sicherheitsrisiken zu schützen. Durch das genaue Verständnis der HTTP- und DNS-Weiterleitungssequenzen, der Auswirkungen von HTTP Strict Transport Security (HSTS) und clientseitiger Einstellungen, die diese Mechanismen stören, können IT-Organisationen robuste Konfigurationen implementieren, die ein nahtloses Onboarding gewährleisten.
Dieser Leitfaden beschreibt detailliert, wie die cloudbasierte Guest WiFi Plattform von Purple diese Herausforderungen löst, um eine hochverfügbare Weiterleitung auf allen gängigen Betriebssystemen bereitzustellen. Dadurch wird der Support-Aufwand am Standort minimiert und die Rendite von Investitionen in die Wireless-Infrastruktur maximiert. Ob im Gastgewerbe, im Einzelhandel, im Gesundheitswesen oder im Transportwesen - die Prinzipien und Checklisten in diesem Leitfaden sind universell anwendbar.
Technische Detailanalyse
Um Fehler bei Captive Portalen effektiv zu beheben, müssen Netzwerkadministratoren die genaue Abfolge der Ereignisse verstehen, die auftreten, wenn sich ein Endgerät mit einem offenen oder mit einem Pre-shared Key (PSK) gesicherten Guest WiFi Netzwerk verbindet. Moderne Betriebssysteme - einschließlich Apple iOS/macOS, Google Android, Microsoft Windows und Linux-Distributionen - warten nicht darauf, dass ein Benutzer einen Browser öffnet, um die Internetverbindung zu testen. Stattdessen führen sie unmittelbar nach Abschluss der Assoziierungs- und DHCP-Phasen einen automatisierten, aktiven Prüfmechanismus aus.
Erkennungssequenz für das Captive Portal
Der Verbindungs- und Verifizierungsprozess folgt einer strukturierten Abfolge:
| Schritt | Aktion | Technische Beschreibung | Erwarteter Erfolgsindikator |
|---|---|---|---|
| 1 | Assoziierung | Client assoziiert sich mit der Guest SSID auf Layer 2. | Erfolgreicher Austausch von 802.11-Assoziierungsframes. |
| 2 | IP-Zuweisung | Der DHCP-Server weist eine IP-Adresse, eine Subnetzmaske, ein Gateway und einen lokalen DNS-Server zu. | DHCP-ACK-Paket vom Client empfangen. |
| 3 | Aktive Prüfung | Der OS-Hintergrunddienst sendet eine unverschlüsselte HTTP-GET-Anfrage an eine Canary-URL des Herstellers. | HTTP 200 OK (Apple/Windows) oder HTTP 204 No Content (Google). |
| 5 | Portal-Darstellung | Die Captive Portal Assistant (CPA) Engine öffnet sich und stellt die Splash-Page dar. | Erfolgreiche Darstellung der Login-Benutzeroberfläche. |
+--------+             +------------+             +------------+             +-------------------+
| Client |             | AP/Gateway |             | DNS Server |             | Captive Portal IP |
+--------+             +------------+             +------------+             +-------------------+
    |                        |                          |                              |
    |--- 1. DHCP Request --->|                          |                              |
    |<-- 2. DHCP Ack --------|                          |                              |
    |    (IP & DNS Assigned) |                          |                              |
    |--- 3. DNS Query ------>|------------------------->|                              |
    |    (canary URL)        |                          |                              |
    |<-- 4. DNS Response ----|<-------------------------|                              |
    |    (Resolved IP)       |                          |                              |
    |--- 5. HTTP GET ------->|                          |                              |
    |    (canary URL)        |                          |                              |
    |<-- 6. HTTP 302 --------|                          |                              |
    |    (Redirect to Portal)|                          |                              |
    |--- 7. DNS Query ------>|------------------------->|                              |
    |    (Portal FQDN)       |                          |                              |
    |<-- 8. DNS Response ----|<-------------------------|                              |
    |    (Portal IP)         |                          |                              |
    |--- 9. HTTP/S GET ------>-------------------------------------------------------->|
    |    (Render Splash Page)|                          |                              |
    |<-- 10. Render Page <-------------------------------------------------------------||
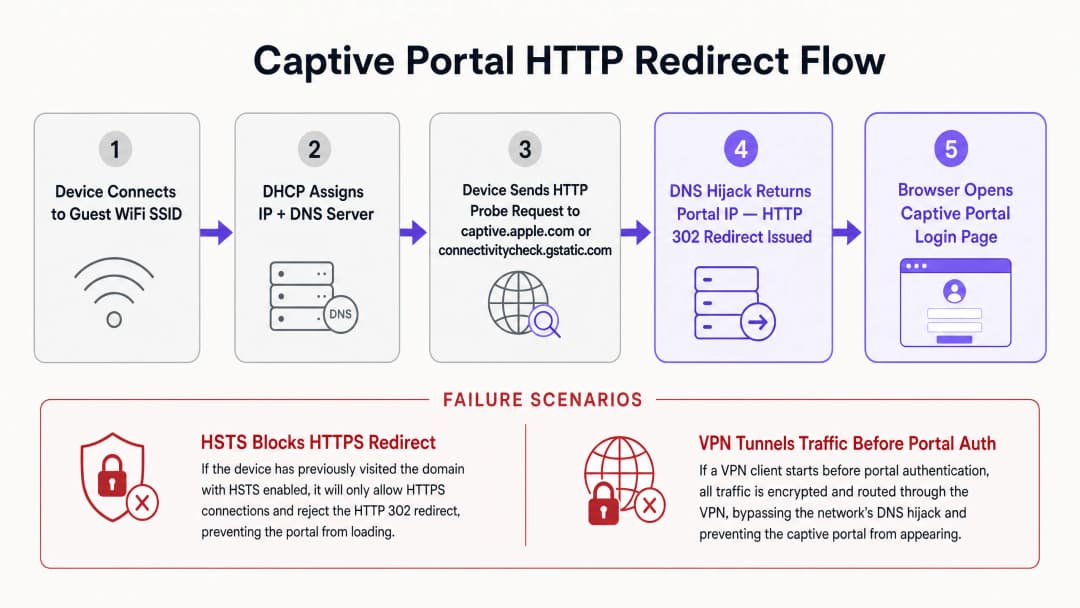
Jedes Betriebssystem nutzt eine eigene Gruppe von Canary-URLs und erwarteten Antworten, um den Netzwerkstatus zu bestimmen. Apple (iOS/macOS) prüft http://captive.apple.com/hotspot-detect.html und erwartet ein HTML-Dokument, das ausschließlich das Wort Success im Titel und Hauptteil enthält. Google (Android/ChromeOS) prüft http://connectivitycheck.gstatic.com/generate_204 und erwartet einen HTTP-Statuscode 204 No Content mit leerem Textkörper. Microsoft (Windows 10/11) prüft http://www.msftconnecttest.com/connecttest.txt und erwartet eine reine Textantwort mit dem Inhalt Microsoft Connect Test.
Erhält das Gerät die erwartete Antwort, geht es davon aus, dass das Netzwerk direkten Internetzugang hat. Wird die Antwort geändert - beispielsweise durch eine HTTP 302-Weiterleitung - startet der Captive Portal Assistant (CPA) des Betriebssystems ein dediziertes, isoliertes Browserfenster, um das Weiterleitungsziel anzuzeigen: die Captive Portal Splash-Anmeldeseite.
Konflikte bei HSTS- und HTTPS-Weiterleitungen
Die herkömmliche Methode der Weiterleitung bei einem Captive Portal basiert auf DNS-Hijacking oder HTTP-Interzeption. Wenn ein nicht authentifizierter Benutzer versucht, eine beliebige Website aufzurufen, fängt das Gateway den Datenverkehr auf TCP-Port 80 (HTTP) oder Port 443 (HTTPS) ab, antwortet im Namen des Zielservers und schleust eine HTTP 302-Weiterleitung ein. Während dies in Zeiten unverschlüsselten HTTP-Webbrowsings funktionierte, bringt es in modernen, von HTTPS dominierten Umgebungen erhebliche Sicherheits- und Betriebsprobleme mit sich.
Das größte Hindernis ist HTTP Strict Transport Security (HSTS), spezifiziert in RFC 6797. HSTS zwingt Webbrowser dazu, mit Websites ausschließlich über sichere HTTPS-Verbindungen zu kommunizieren. Wenn ein Browser versucht, eine Verbindung zu einer HSTS-aktivierten Domain aufzubauen - wie Google, Facebook oder Onlinebanking-Portalen - verbietet er jegliche unverschlüsselte Kommunikation strikt und erzwingt die SSL/TLS-Zertifikatsvalidierung.
Wenn ein Captive Portal-Gateway versucht, eine HTTPS-Anfrage an eine HSTS-Domain abzufangen, muss es dem Client sein eigenes SSL-Zertifikat oder ein gefälschtes Zertifikat präsentieren. Da das Gateway-Zertifikat nicht mit dem angeforderten Domainnamen übereinstimmt, erkennt der Client-Browser einen Zertifikatsfehler und zeigt eine nicht umgehbare Sicherheitswarnung (NET::ERR_CERT_COMMON_NAME_INVALID) an. Der Browser blockiert die Weiterleitung vollständig, wodurch das Laden der Captive Portal-Seite verhindert wird.
Um dies zu mindern, nutzen moderne drahtlose Unternehmensnetzwerke zwei Mechanismen. Erstens stellt das Ausschließen von OS-Probes sicher, dass unverschlüsselte HTTP-Probes von Betriebssystemen niemals einer HTTPS-Interzeption unterzogen werden; das Gateway muss zulassen, dass die unverschlüsselte HTTP-Probe mithilfe einer Standard-HTTP-302-Antwort an den sicheren Fully-Qualified Domain Name (FQDN) des Portals umgeleitet wird. Zweitens definiert RFC 8910 (Captive Portal API) einen Mechanismus, bei dem DHCP-Option 114 oder IPv6-Router-Advertisements Client-Geräte über die genaue URL des Captive Portal API-Endpunkts informieren. Anstatt sich auf Brute-Force-DNS-Hijacking oder HTTP-Umleitung zu verlassen, fragen kompatible Client-Geräte diese API direkt ab, um die Portal-URL zu erhalten, wodurch HSTS-Konflikte umgangen werden.
-
Direkte Diagnosematrix für Netzwerk-Admins
| Beobachtetes Symptom | Hauptursache | Sofortige Behebungsmaßnahme |
|---|---|---|
| Portalseite startet nicht | Blockierung durch HTTPS/HSTS-Interzeption | Browser direkt an http://neverssl.com leiten, um unverschlüsselte HTTP-Probe auszulösen |
| Wiederholte Login-Aufforderungen alle 15 Min. | Private MAC-Adressen-Randomisierung | Private WiFi-Adresse in den Netzwerkeinstellungen des Client-Geräts deaktivieren |
| Keine IP-Adresse zugewiesen | Erschöpfung des DHCP-Scope-Pools | DHCP-Lease-Zeit auf dem Wireless-Gateway auf 15 - 30 Minuten verkürzen |
| Social Login Popup schlägt fehl oder hängt | Unvollständige Walled Garden ACL | Erforderliche OAuth-Domains (*.googleapis.com, *.gstatic.com) zur Whitelist hinzufügen |
| VPN verbunden, aber kein Internet | Verschlüsselter Tunnel blockiert lokale Umleitung | VPN vorübergehend pausieren, bis die Authentifizierung am Captive Portal abgeschlossen ist |
-
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungshandbuch
Die Bereitstellung eines zuverlässigen Captive Portals erfordert die Abstimmung zwischen der physischen drahtlosen Infrastruktur (Access Points, Controller, Gateways) und der cloudbasierten Portal-Plattform. Dieser Abschnitt bietet einen herstellerunabhängigen Implementierungsleitfaden, um die Umleitungskompatibilität in Unternehmensnetzwerken sicherzustellen, unter Bezugnahme auf Konfigurationen in Cisco-, Aruba- und Ruckus-Controllern. Informationen zur zugehörigen Zugriffskontrollarchitektur finden Sie in unserem Leitfaden über How to Implement 802.1X Authentication with Cloud RADIUS.
Schritt 1: Walled Garden (ACL) Konfiguration
Ein Walled Garden oder eine Access Control List (ACL) definiert bestimmte externe Domänen, IP-Adressen oder Subnetze, auf die ein nicht authentifiziertes Gastgerät zugreifen darf, bevor es sich anmeldet. Wenn der Walled Garden falsch konfiguriert ist, kann das Client-Gerät Portal-Ressourcen nicht auflösen oder laden, was zu einem leeren Bildschirm oder einem Timeout führt.
Um einen reibungslosen Betrieb mit der Plattform von Purple zu gewährleisten, muss der Walled Garden Portal-FQDNs (*.purple.ai oder regionale Varianten), Identity Providers (IdPs) für OAuth-Endpunkte von Social Logins und Content Delivery Networks (CDNs), die CSS, JavaScript, Schriftarten oder Bilder hosten, enthalten.
Viele moderne Controller unterstützen Wildcard-Domainnamen in Walled Garden-Konfigurationen. Der Controller überwacht dynamisch DNS-Abfragen von nicht authentifizierten Clients; wenn ein Client eine Domain abfragt, die mit der Wildcard übereinstimmt, fügt der Controller die zurückgegebene IP-Adresse vorübergehend zur Zulassungsliste vor der Authentifizierung hinzu.
Schritt 2: DHCP- und DNS-Optimierung
Da die Erkennung des Captive Portals auf dem anfänglichen Netzwerk-Handshake basiert, müssen die DHCP- und DNS-Konfigurationen für Umgebungen mit hoher Dichte optimiert werden. In stark frequentierten Veranstaltungsorten wie Einkaufszentren, Verkehrsknotenpunkten oder Stadien ist die Erschöpfung von IP-Adressen eine häufige Ursache für Portal-Fehler. Wenn die DHCP-Lease-Zeit zu lang eingestellt ist (z. B. 24 Stunden), erschöpft sich der IP-Pool schnell. Für Gastnetzwerke sollte die DHCP-Lease-Zeit zwischen 15 und 30 Minuten (900 bis 1800 Sekunden) konfiguriert werden.
Gast-Clients muss ein zuverlässiger DNS-Server zugewiesen werden, der sowohl öffentliche Domains als auch den lokalen Portal-FQDN auflösen kann (z. B. Cloudflare 1.1.1.1 oder Google 8.8.8.8). Entscheidend ist, dass das Wireless Gateway nicht authentifizierten Clients die DNS-Auflösung ermöglichen muss. Wenn eine Firewall-Regel den Datenverkehr auf Port 53 (UDP/TCP) für vor-authentifizierte Benutzer blockiert, kann das Betriebssystem keine Canary-URLs auflösen, und der Captive Portal-Assistent wird niemals gestartet.
Schritt 3: SSL/TLS-Zertifikatsverwaltung
Wenn ein Gastgerät zum Captive Portal umgeleitet wird, stellt der Browser eine sichere HTTPS-Verbindung zum Portal-FQDN her. Um Zertifikatswarnungen zu vermeiden, muss das Captive Portal mit einem gültigen, öffentlich vertrauenswürdigen SSL/TLS-Zertifikat gesichert sein. Selbstsignierte Zertifikate werden von mobilen Betriebssystemen blockiert, was verhindert, dass der Portal-Assistent die Seite darstellt.
Best Practices
Um ein leistungsstarkes Gast-WiFi-Netzwerk zu betreiben, das Support-Tickets minimiert und die Benutzerzufriedenheit maximiert, sollten Netzwerkbetreiber die branchenüblichen Best Practices einhalten.
1. Walled Garden-Regeln für Social Logins optimieren
Wenn Social-Login-Optionen zur Erfassung von Benutzerprofilen genutzt werden, muss der Walled Garden sorgfältig gepflegt werden. Social-Media-Plattformen aktualisieren ihre Authentifizierungs-Subdomains und CDN-IP-Bereiche regelmäßig. Wenn eine erforderliche Domain fehlt, wird das Popup-Fenster für den Social-Login nicht geladen oder bleibt unbegrenzt hängen.
| Anbieter | Essenzielle Walled Garden-Domains |
|---|---|
accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, lh3.googleusercontent.com |
|
facebook.com, *.facebook.com, *.fbcdn.net, m.facebook.com |
|
| Apple | appleid.apple.com, appleid.cdn-apple.com, gsa.apple.com |
2. Übergang zu profilbasierter Authentifizierung und OpenRoaming
Während Captive Portals hervorragend für die erste Datenerfassung und die Zustimmung zu den Nutzungsbedingungen geeignet sind, führt die Wiederholung des Anmeldevorgangs bei jedem Besuch zu Frustration beim Benutzer. Moderne Unternehmensnetzwerke gehen zu profilbasierter Authentifizierung und Passpoint (Hotspot 2.0)-Technologien wie OpenRoaming über.
Unter der Purple Connect-Lizenz fungiert Purple als kostenloser Identity-Provider für OpenRoaming-Dienste. Passpoint ermöglicht es einem Gast, bei seinem ersten Besuch ein sicheres Profil auf seinem Gerät zu installieren. Bei nachfolgenden Besuchen an jedem teilnehmenden Standort weltweit authentifiziert sich das Gerät automatisch auf Layer 2 mittels WPA3-Enterprise, wodurch das Captive Portal vollständig umgangen wird.
3. Einhaltung gesetzlicher Rahmenbedingungen sicherstellen
Bereitstellungen von Gäste-WiFi müssen den globalen Datenschutz- und Sicherheitsstandards entsprechen. Für die GDPR / CCPA-Compliance muss das Captive Portal klare Nutzungsbedingungen und Datenschutzrichtlinien anzeigen. Die Einwilligung für Marketingkommunikation muss aktiv erteilt werden (keine vorab ausgewählten Kontrollkästchen). Für die PCI-DSS-Compliance muss eine strikte logische Segmentierung erzwungen werden, wenn die Infrastruktur des Gästenetzwerks mit Point-of-Sale-Systemen (POS) koexistiert. Implementieren Sie den WPA3-Transition-Modus, um älteren Geräten die Verbindung über WPA2-Personal zu ermöglichen, während neuere Geräte von der WPA3-Sicherheit profitieren.
-
Fehlerbehebung & Risikominimierung
Wenn Probleme mit dem Gäste-WiFi gemeldet werden, benötigen der Standortbetrieb und das Personal vor Ort eine klare Diagnoseabfolge.
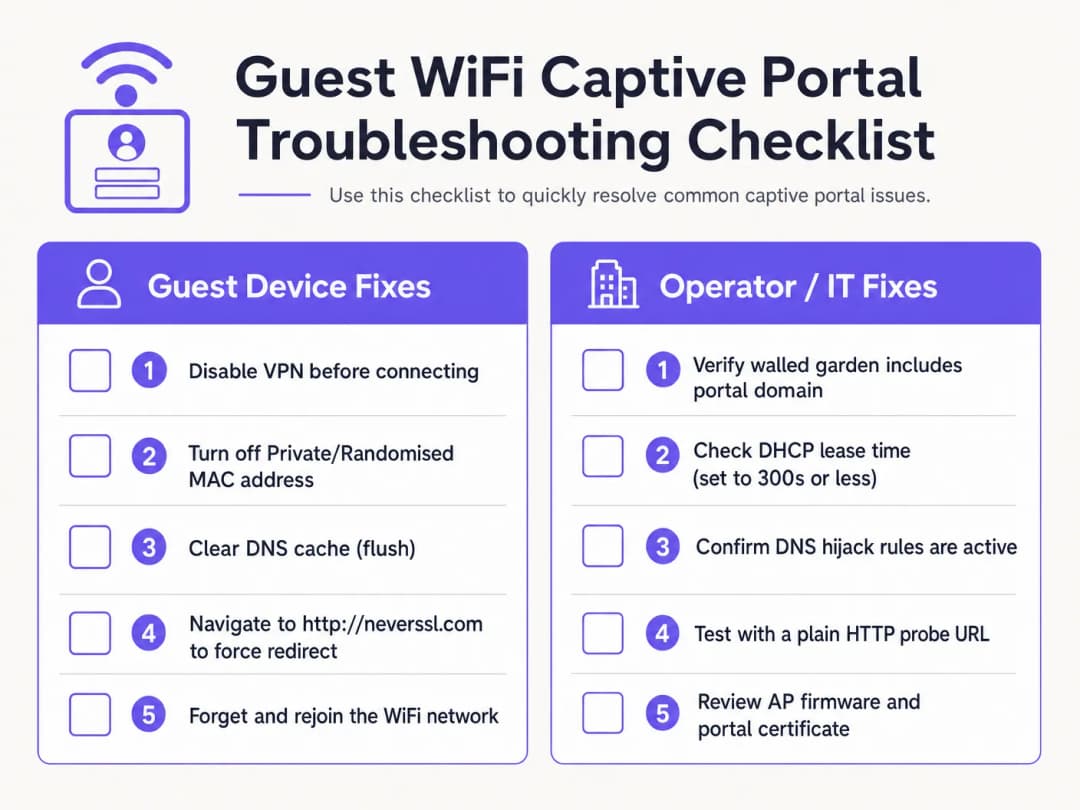
Checkliste für die clientseitige Diagnose
- Aktive VPNs deaktivieren. VPNs verschlüsseln und leiten den Datenverkehr sofort nach der Verbindung weiter, wodurch das DNS-Hijacking des Gateways und die HTTP-Umleitung umgangen werden. Gäste müssen ihr VPN vorübergehend pausieren, um die Portal-Anmeldung abzuschließen.
- Private MAC-Adressen ausschalten. iOS 14+ und Android 10+ aktivieren standardmäßig die private WiFi-Adresse. Dies führt dazu, dass Geräte dynamische MAC-Adressen präsentieren, was die Persistenz der MAC-Sitzung unterbricht. Weisen Sie Gäste an, die private Adresse für die SSID des Standorts zu deaktivieren.
- Sicheres DNS (DoH/DoT) umgehen. Wenn ein Gast in den Browsereinstellungen ein benutzerdefiniertes DNS-over-HTTPS (DoH) verwendet, verweigert der Browser lokale DNS-Hijacking-Antworten. Gäste müssen das sichere DNS vorübergehend pausieren, um lokale Umleitungen zuzulassen.
- Eine unverschlüsselte HTTP-Verbindung erzwingen (NeverSSL). Wenn der Captive Portal-Assistent nicht automatisch startet, weisen Sie den Gast an, ein Browserfenster zu öffnen und
http://neverssl.comaufzurufen. Da diese Website niemals SSL/TLS verwendet, kann das Gateway die HTTP-Anfrage abfangen und eine HTTP 302-Umleitung zur Anmeldeseite einfügen. - Netzwerk ignorieren und neu verbinden. Das Ignorieren des Netzwerks und die erneute Verbindung erzwingen einen sauberen DHCP-Handshake und starten die Captive Portal-Erkennung neu.
Infrastruktur-Fehlerbehebung auf Betreiberseite
- DHCP-Pool-Auslastung überwachen: Überprüfen Sie den DHCP-Bereich auf dem lokalen Gateway. Wenn die Pool-Auslastung hoch ist, verkürzen Sie die Lease-Zeit auf 15 - 30 Minuten.
- DNS-Umleitungsregeln überprüfen: Führen Sie eine Paketerfassung (PCAP) auf der Gateway-Schnittstelle durch, um zu bestätigen, dass nicht authentifizierte Clients DNS-Antworten auf Port 53 erhalten.3. Walled Garden Latenz prüfen: Stellen Sie sicher, dass die DNS-Auflösung für Walled Garden Domains auf dem Controller korrekt gecached wird.
- Zertifikatsablauf prüfen: Überprüfen Sie, ob das auf dem Wireless Controller installierte SSL/TLS-Zertifikat gültig und von einer vertrauenswürdigen Zertifizierungsstelle (CA) signiert ist.
Beseitigen Sie Support-Tickets für Gäste WiFi mit Purple
Verbringen Sie keine IT-Stunden mehr mit dem Debuggen fehlerhafter Captive Portal Weiterleitungen. Die Cloud-gesteuerte Gäste WiFi Plattform von Purple lässt sich nativ in Cisco Meraki, HPE Aruba, Ruckus und Ubiquiti integrieren, um eine nahtlose, GDPR-konforme Anmeldung und automatisierten Passpoint Zugriff zu ermöglichen.
Business Impact & Support ROI
Die Investition in eine Cloud-gesteuerte Captive Portal Plattform bringt finanzielle und betriebliche Vorteile für Unternehmen.
Reduzierung des Support-Aufwands und der Reibungspunkte für Gäste
In der Hotellerie und im Einzelhandel verbringen die Mitarbeiter vor Ort häufig viel Zeit mit der Behebung von Verbindungsproblemen beim Gäste WiFi. Eine hohe Fehlerrate beim Captive Portal führt zu negativen Bewertungen, einem Rückstau an Support-Tickets und einer Ablenkung der Mitarbeiter. Durch die Implementierung des plattformübergreifenden Weiterleitungsmechanismus von Purple verzeichnen Standorte eine Reduzierung der WiFi-bezogenen Support-Beschwerden um 50 % bis 70 %.
Maximierung der Datenerfassung und des Marketing-ROI
Ein Captive Portal ist das Tor zur Erfassung von First-Party-Kundendaten, einschließlich E-Mail-Adressen, Telefonnummern und Social-Media-Profilen. Mit einem funktionierenden Portal erreichen Standorte Opt-in-Raten von über 60 % für die Marketing-Kommunikation. Die Integration der Authentifizierung mit WiFi Analytics liefert tiefe Einblicke in das Besucherverhalten, die Verweildauer und die Rückkehrraten.
Erschließung der Monetarisierung von Retail Media
Für Einkaufszentren, Stadien und Messezentren stellen die Splash Page und die Weiterleitungsseiten nach dem Login digitale Werbeflächen dar. Betreiber können zielgerichtete, standortbezogene Werbung schalten oder Sponsoring-Pakete an Marken verkaufen und so die IT-Infrastruktur in eine Umsatzquelle verwandeln.
Referenzen
[1] Wikipedia-Autoren. "Captive Portal." Wikipedia, Die freie Enzyklopädie. https://en.wikipedia.org/wiki/Captive_portal
[2] IETF RFC 6797. "HTTP Strict Transport Security (HSTS)." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc6797
[3] IETF RFC 8910. "Captive-Portal Identification in DHCP and Router Advertisements." Internet Engineering Task Force. https://datatracker.ietf.org/doc/html/rfc8910
[4] Wireless Broadband Alliance. "OpenRoaming." WBA. https://wballiance.com/openroaming/
[5] NeverSSL. "NeverSSL: Helping you get online." NeverSSL. http://neverssl.com/
Schlüsseldefinitionen
Captive Portal
Eine Web-Landingpage, die neu verbundenen WiFi Gastnutzern angezeigt wird, bevor ein breiterer Internetzugang gewährt wird. Sie wird für die Authentifizierung, die Zustimmung zu Nutzungsbedingungen und die Erfassung von Marketingdaten verwendet.
Dient als primäres Zugangstor in öffentlichen Drahtlosnetzwerken an Veranstaltungsorten, in Hotels und Einkaufszentren.
DNS-Hijacking
Eine Methode zum Abfangen von Datenverkehr, bei der ein Wireless Gateway für alle nicht authentifizierten DNS-Anfragen die IP-Adresse des Captive Portal Servers zurückgibt.
Wird verwendet, um HTTP-Probes umzuleiten, wird jedoch zunehmend durch die Protokolle DNS-over-HTTPS (DoH) und DNS-over-TLS (DoT) umgangen.
HTTP Strict Transport Security (HSTS)
Eine Web-Sicherheitsrichtlinie (RFC 6797), die Browser dazu zwingt, ausschließlich über HTTPS zu kommunizieren und ungültige SSL-Zertifikate abzulehnen.
Verursacht Fehler bei der Weiterleitung zum Captive Portal, wenn Gateways versuchen, HTTPS-Anfragen an HSTS-aktivierte Domains abzufangen.
Walled Garden
Eine Zugriffskontrollliste (ACL) vor der Authentifizierung, die es nicht authentifizierten Gastgeräten ermöglicht, bestimmte externe Domains und IP-Adressen zu erreichen.
Unerlässlich für das Hosting von Portal-Assets, OAuth-Endpunkten von Identitätsanbietern und Verbindungsprüf-URLs von Client-Betriebssystemen.
MAC-Adressen-Randomisierung
Eine Datenschutzfunktion auf mobilen Geräten (iOS 14+, Android 10+), die gegenüber Drahtlosnetzwerken eine dynamische Hardware-MAC-Adresse anstelle der echten Adresse anzeigt.
Stört die sitzungsübergreifende Erkennung auf Basis von MAC-Adressen und zwingt Gäste zur erneuten Authentifizierung, sobald sich die zufällige Kennung ändert.
RFC 8910 (Captive Portal API)
Ein IETF-Standard, der DHCP-Option 114 oder IPv6-Router-Advertisements verwendet, um Captive Portal API-Endpunkte direkt an Client-Geräte zu übermitteln.
Ersetzt das veraltete DNS-Hijacking und löst HSTS-Zertifikatskonflikte auf modernen Client-Betriebssystemen.
Ausgearbeitete Beispiele
Ein Hotel mit 350 Zimmern im Stadtzentrum nutzt Cisco Catalyst 9800 Controller und verzeichnet täglich 20 Beschwerden von Gästen, bei denen die WiFi Login-Begrüßungsseite nicht geladen wird. Das Problem betrifft vor allem Gäste mit iOS 17 und Android 13 Geräten. Wie sollte der Netzwerkarchitekt dies systematisch lösen?
Führen Sie einen vierteiligen Behebungsplan aus: 1. DHCP-Scope prüfen: Untersuchen Sie den DHCP-Pool auf dem lokalen Gateway. Wenn die IP-Auslastung 85 % überschreitet, verkürzen Sie die Lease-Time von 24 Stunden auf 30 Minuten (1800 Sekunden), um Leases schnell wieder freizugeben. 2. DNS-Interzeption überprüfen: Stellen Sie sicher, dass Pre-Authentication-ACLs UDP/TCP-Port-53-Traffic zu öffentlichen DNS-Resolvern erlauben. 3. Walled Garden ACLs prüfen: Aktivieren Sie DNS-Snooping auf dem Controller für captive.apple.com, connectivitycheck.gstatic.com und *.purple.ai. 4. RFC 8910 konfigurieren: Richten Sie DHCP-Option 114 auf dem DHCP-Server ein, die auf die Portal-URL verweist. Dadurch können iOS 16+ und Android 12+ Geräte die Portal-API direkt abfragen, ohne dass ein DNS-Hijacking erforderlich ist.
Ein Einzelhandelsstandort, der Aruba Central nutzt, berichtet, dass der E-Mail-Login für Gäste funktioniert, aber die Social-Media-Authentifizierung über "Login mit Google" bei 30 % der Besucher zeitweise hängen bleibt. Wie sollten Netzwerkadministratoren die Ursache diagnostizieren?
- Reproduktion mit Browser-DevTools: Verbinden Sie ein Testgerät, öffnen Sie den Netzwerk-Tab (F12) im Browser und klicken Sie auf "Login mit Google", um blockierte Domains zu identifizieren, die den Fehler ERR_CONNECTION_REFUSED zurückgeben. 2. Walled Garden aktualisieren: Stellen Sie sicher, dass die Whitelist in Aruba Central alle Google OAuth Endpunkte enthält: accounts.google.com, ssl.gstatic.com, fonts.gstatic.com und oauth2.googleapis.com. 3. Dynamische Whitelists aktivieren: Konfigurieren Sie ein DNS-basiertes Wildcard-Matching (*.googleapis.com, *.gstatic.com), um die sich ändernden CDN-IP-Bereiche von Google automatisch zuzulassen.
Übungsfragen
Q1. Warum schlägt die Weiterleitung zu einer Captive Portal-Anmeldeseite fehl, wenn eine HTTPS-Domain wie google.com aufgerufen wird?
Hinweis: Berücksichtigen Sie HSTS-Richtlinien und die Validierung von SSL/TLS-Zertifikaten.
Musterlösung anzeigen
Große HTTPS-Domains erzwingen HTTP Strict Transport Security (HSTS). Wenn ein Gateway versucht, eine HTTPS-Verbindung abzufangen, erkennt der Client-Browser eine Zertifikatsabweichung und blockiert die Anfrage, um Man-in-the-Middle-Angriffe zu verhindern. Um das Portal manuell aufzurufen, müssen Gäste eine unverschlüsselte HTTP-Seite wie http://neverssl.com aufrufen oder auf die Ausführung des systemeigenen Prüfmechanismus des Betriebssystems warten.
Q2. Wie wirkt sich die Randomisierung privater MAC-Adressen auf die Beständigkeit von Gast-Sitzungen in Enterprise WiFi-Netzwerken aus?
Hinweis: Denken Sie darüber nach, wie Wireless-Gateways authentifizierte Endpunkte nachverfolgen.
Musterlösung anzeigen
Wireless-Gateways verfolgen authentifizierte Sitzungen anhand der MAC-Adresse des Geräts. Wenn ein mobiles Betriebssystem seine private MAC-Adresse ändert, behandelt das Gateway den Endpunkt als neuen, nicht authentifizierten Client und erzwingt eine erneute Authentifizierung. Das Deaktivieren der privaten Adresse für die SSID des Standorts oder die Bereitstellung von Passpoint- bzw. OpenRoaming-Profilen sorgt für eine unterbrechungsfreie Sitzungsbeständigkeit.
Q3. Welche DHCP-Lease-Zeit wird für hochfrequentierte, öffentliche WiFi-Standorte wie Stadien oder Einkaufszentren empfohlen?
Hinweis: Wägen Sie die Rückforderung von IP-Adressen gegen das DHCP-Verkehrsvolumen ab.
Musterlösung anzeigen
Für Gast-WiFi-Netzwerke an hochfrequentierten Standorten mit hoher Fluktuation sollten die DHCP-Lease-Zeiten auf einen Wert zwischen 15 und 30 Minuten (900 bis 1800 Sekunden) eingestellt werden. Dies verhindert eine Erschöpfung des IP-Pools durch Kurzzeitbesucher und hält gleichzeitig den DHCP-Erneuerungsverkehr in überschaubaren Grenzen.
Weiterlesen in dieser Reihe
Ubiquiti UniFi Guest Portal leitet nicht weiter: Ursachen und Lösungen
Dieser Leitfaden grenzt einen Fehler bei der Weiterleitung des UniFi Guest Portals ein, indem er nacheinander den Guest-Status, die Weiterleitung, die Pre-Authorisation-Route und die Controller-Autorisierung prüft. Er bietet IT-Teams vor Ort eine bewährte Methode, um Verwirrung zwischen Guest-Netzwerk und Hotspot, externe Portal-Übergaben, aktuelle UniFi OS Kontoanforderungen und DNS-Isolierungstests zu adressieren.
Cisco Meraki Splashpage funktioniert nicht: Ein Flussdiagramm zur Fehlersuche
Diese praktische Day-Two-Anleitung isoliert, wo ein Cisco Meraki Splash-Flow fehlgeschlagen ist: Client-Autorisierung, Initiierung der HTTP-Weiterleitung, Erreichbarkeit des Walled Garden oder RADIUS-Anmeldung. Sie bietet IT-Teams vor Ort einen kontrollierten Nachweisweg, um das Guest WiFi wiederherzustellen, ohne weitreichende Änderungen an einer Live-Infrastruktur vorzunehmen.
Enterprise Guest WiFi Einrichtungsleitfaden: VLAN Segmentierung, Sicherheit und Captive Portals
Dieser technische Leitfaden zeigt IT-Teams, wie sie Guest WiFi als kontrollierten Internetzugangsdienst unter Verwendung von VLAN Segmentierung, Firewall-Richtlinien und einem Captive Portal einrichten. Er erklärt zudem, wie die Registrierungsformulare und Onboarding-Steuerelemente von Purple eine angemessene Visitor Experience unterstützen, ohne die Sicherheitsgrenzen um Mitarbeiter-, Zahlungs- und Betriebssysteme zu schwächen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.