
Portal de convidados Ubiquiti UniFi não redirecionando: causas e correções
Este guia isola uma falha de redirecionamento do portal de convidados UniFi seguindo a sequência do status do convidado, redirecionamento, rota de pré-autorização e autorização do controlador. Ele oferece às equipes de TI do local um método fundamentado para lidar com a confusão entre rede de convidados e Hotspot, redirecionamentos para portais externos, requisitos atuais de conta do UniFi OS e testes de isolamento de DNS.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Captive Portal Guide →
Um Captive Portal UniFi geralmente para de redirecionar porque o SSID não é mais um Hotspot ativo, o usuário convidado não está no estado não autorizado, as rotas de pré-autorização necessárias não conseguem alcançar o serviço externo ou o portal falha em comunicar a autorização ao UniFi. Verifique estas etapas exatamente nesta ordem 1 2 3.
Quais condições devem ser atendidas para que ocorra o redirecionamento de convidados UniFi?
Este é um guia de solução de problemas para uma configuração que funcionava anteriormente. Você não precisará reconstruir sua rede WiFi de convidados do zero. Em vez disso, o guia avança do dispositivo convidado em direção ao controlador e, em seguida, volta pelo serviço externo. Essa ordem evita um erro comum: modificar um SSID, um firewall ou uma configuração de DNS antes de saber qual etapa realmente falhou.
A Ubiquiti define um Hotspot como o recurso que pode ser aplicado a um SSID WiFi ou a uma rede inteira ou VLAN. O Captive Portal é então habilitado dentro dessa configuração de Hotspot. Consequentemente, uma VLAN de convidados, um SSID de convidados ou uma política de isolamento de rede não provam por si só que o fluxo de redirecionamento está ativo. Se a interface do usuário do aplicativo UniFi Network mudou após uma atualização, confirme o status atual do Hotspot e do Captive Portal seguindo a documentação oficial da Ubiquiti, em vez de confiar na localização antiga do menu. 1
Para um portal externo, a Ubiquiti descreve uma jornada de usuário precisa. Um dispositivo se conecta a um SSID configurado com Hotspot e Captive Portal. Ele começa como GUEST com authorised: false. Quando tenta fazer uma solicitação web, o UniFi o redireciona para o servidor do portal externo. O servidor recebe os detalhes de identificação do cliente e do access point, obtém o ID do cliente UniFi e, em seguida, solicita autorização por meio da API Network. Um fluxo concluído com sucesso resulta em authorised: true. 2
| O que você observa em um novo dispositivo | Limite a ser examinado primeiro | Evidências a serem coletadas | Próxima ação segura |
|---|---|---|---|
| O dispositivo se conecta, mas nunca entra no estado de convidado não autorizado | Ativação do Hotspot | SSID ou atribuição de rede e status do cliente | Restaure a configuração planejada do Hotspot e do Captive Portal e, em seguida, teste novamente. 1 2 |
| O dispositivo não está autorizado, mas nenhuma página de login externa aparece | Redirecionamento e caminho de pré-autorização | Resultado da solicitação do navegador, política de visitantes e caminho DNS | Verifique os caminhos de roteamento de pré-autorização exigidos comparando-os com as diretrizes atuais do provedor do portal. 3 |
| A página aparece, mas o processo não é concluído | Acessibilidade do serviço externo | Resultado da solicitação a partir do segmento de visitantes e registro de eventos do lado do provedor | Isole o caminho dos visitantes para o serviço externo antes di alterar as configurações do controller. 2 3 |
| O formulário é preenchido, mas o acesso continua bloqueado | Autorização do controller | Evento de autorização do provedor externo e status do cliente UniFi | Verifique se o serviço externo é capaz de autorizar exatamente esse cliente e se o UniFi relata authorised: true. 2 |
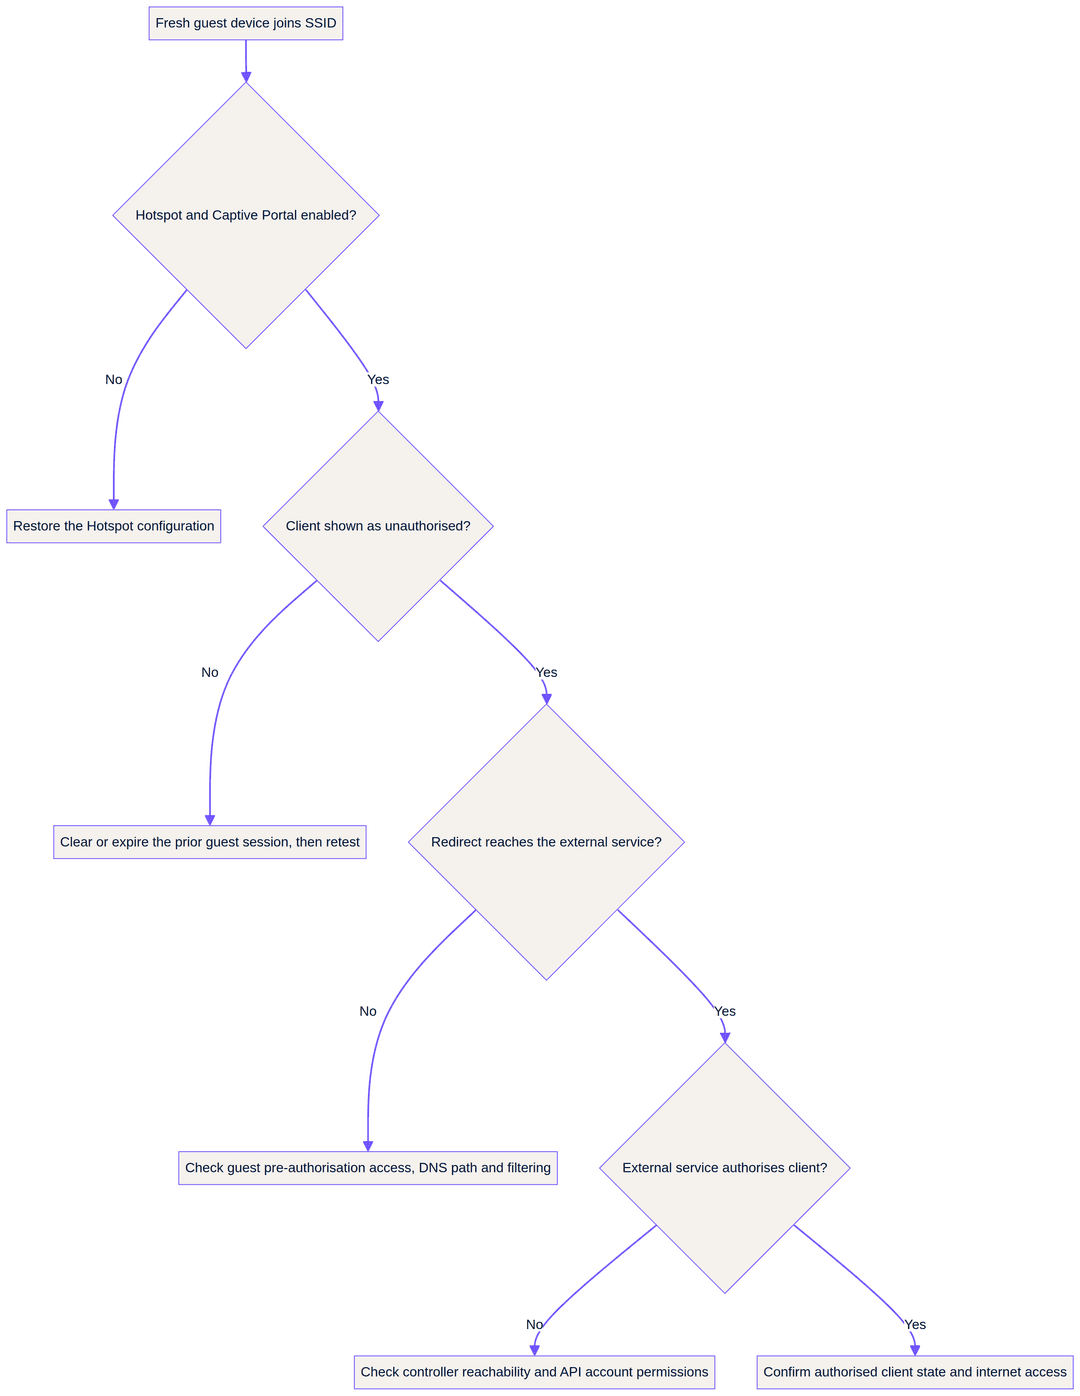
A regra de diagnóstico: não considere a condição "conectado ao WiFi" como a condição de sucesso. A condição de sucesso é um cliente de teste não autorizado que alcança o serviço de login pretendido, conclui seu processo, mostra
authorised: truee, em seguida, recebe o acesso pretendido. 2
Do que você precisa antes de iniciar o isolamento de falhas?
Utilize um dispositivo de teste novo e não autorizado. Um dispositivo já autorizado é uma ferramenta de diagnóstico ruim porque pode pular a etapa que você precisa examinar. Registre o SSID ou o nome da rede, a hora do teste, o tipo de dispositivo, o sistema operativo e se o dispositivo exibe uma solicitação de login automática ou apenas um resultado normal de navegador. A Apple afirma que o iOS e o macOS enviam uma sondagem no primeiro acesso a uma rede para detectar a interceptação do Captive Portal e exibir uma página de login. Isso significa que a falta de uma janela automática é uma pista útil, mas não é uma prova conclusiva de que o gateway não possa redirecionar uma solicitação normal do navegador. 4
Mantenha o teste circunscrito. Não comece adicionando regras amplas de acesso para visitantes. Não exclua uma integração que funciona. Não copie uma lista de permissões de pré-autorização de outra instalação. É necessário estabelecer o caminho real do visitante e a etapa exata em que ele é interrompido. Se o problema afetar vários locais, execute o mesmo teste com um dispositivo novo em cada um deles. Uma diferença entre os locais é mais útil do que uma teoria sobre uma atualização do controller compartilhado.
Para una implantação Purple, mantenha o artigo atual UniFi Integration: Best Practices & Common Questions aberto durante o teste. A Purple usa um login API direto do controlador em vez de um canal de autenticação em background RADIUS. A conta API dedicada deve, portanto, ser local no controlador, ter direitos de gravação como administrador, ter o 2FA desativado e não exigir alteração de senha. A Purple também documenta vários requisitos de posicionamento de conta para os consoles de hardware e para o UniFi OS Server self-hosted. 3
Como isolar a etapa que falhou?
Comece pela camada de acesso. Confirme se o SSID WiFi afetado, ou a configuração de toda a rede correspondente, ainda está definido como Hotspot com o Captive Portal habilitado. A Ubiquiti documenta o caminho atual do WiFi-SSID e documenta separadamente um caminho de Hotspot Zone para uma configuração de toda a rede ou VLAN. Essa distinção é a resposta para a confusão comum UniFi guest network vs hotspot. Uma rede de convidados isolada pode ser o segmento correto e, ainda assim, falhar ao iniciar o fluxo de trabalho de login se o recurso Hotspot não estiver ativo. 1 Em seguida, inspecione o cliente recém-conectado. Você deve verificar o status não autorizado documentado, não uma simples associação wireless. Se o status não estiver presente, volte para a configuração do Hotspot e para o SSID ou rede selecionada. Não prossiga com o DNS, um provedor externo ou uma integração UDM Pro até que esta fase esteja correta. Um serviço externo não pode autorizar um convidado que nunca entrou no fluxo do Hotspot externo. 2
Depois, acione uma solicitação web normal a partir do mesmo dispositivo. Se a solicitação chegar ao serviço externo, guarde o resultado como prova. Caso contrário, concentre-se no caminho de pré-autorização do segmento de convidados. A Purple conecta os convidados apenas após a conclusão de seu processo externo, e suas diretrizes de suporte associam uma tela em branco após o envio do formulário a regras de convidados que bloqueiam o tráfego web oculto necessário para concluir o acesso. Verifique a ACL de Pre-Auth e as configurações de pós-autorização. Declare as rotas de destino essenciais extraídas da documentação atual do provedor. 3
Nesta fase, mantenha preciso o termo allow list. Não se trata de uma lista de destinos web gerais para um convidado autorizado. É o conjunto de rotas necessárias antes da aprovação, como o serviço externo e os elementos necessários para concluir a transação de login. O artigo de suporte da Purple é a fonte autorizada para seus requisitos atuais. Insira o link para o artigo de suporte no seu tíquete de incidente e registre a data da versão, em vez de incorporar uma lista copiada e desatualizada em um runbook. 3
Como verificar a autorização do portal externo e o caminho do UDM?
Se a página de login carregar, sua investigação passa da interceptação para a autorização. A Ubiquiti afirma que o redirecionamento passa o endereço MAC do access point, o endereço MAC do cliente, a URL original solicitada e o SSID para o portal externo. O serviço externo pode usar o endereço MAC do cliente para obter o ID do cliente da API de rede e, em seguida, emitir uma solicitação de autorização. A confirmação do lado do controller é o status authorised: true do cliente. 2
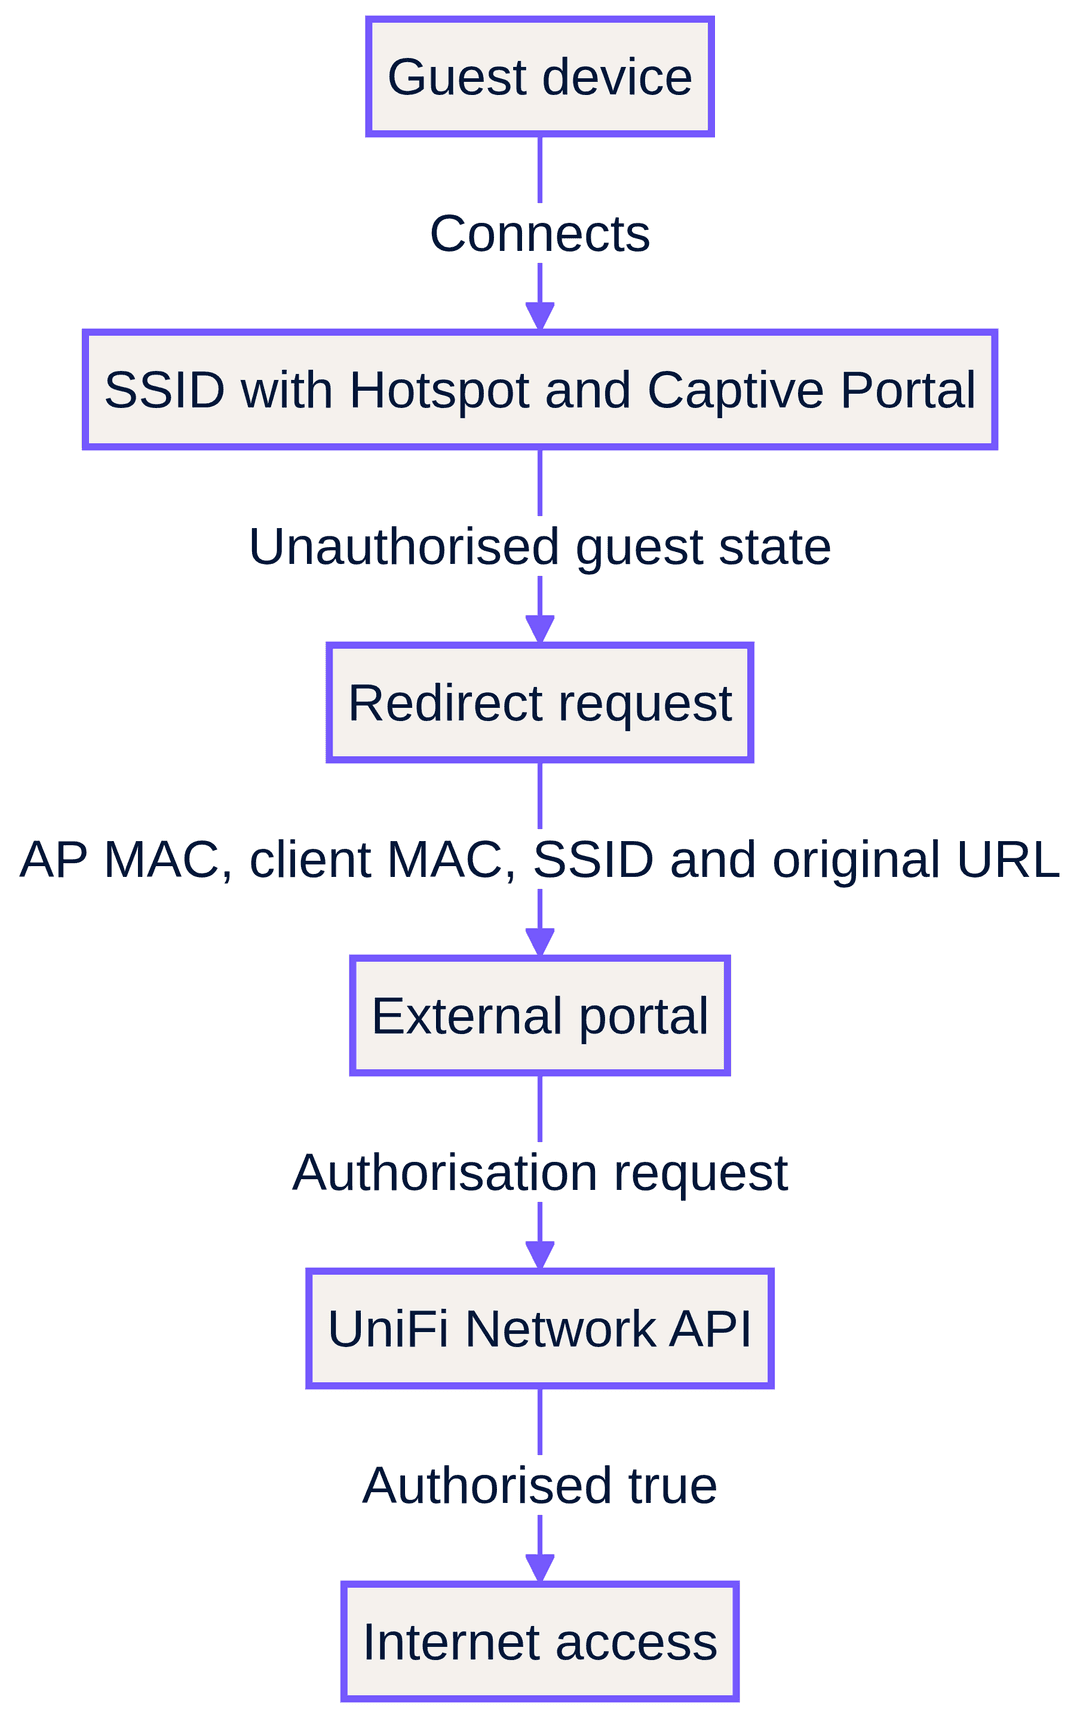
Examine as evidências nesta ordem. Primeiro, o provedor recebeu um redirecionamento para o cliente afetado? Segundo, ele identificou o mesmo cliente listado pela UniFi? Terceiro, ele enviou uma solicitação de autorização? Quarto, a UniFi relatou o cliente como autorizado? Esta sequência fornece a uma equipe de TI local e a um MSP um registro de incidente compartilhado. Além disso, interrompe o ciclo improdutivo em que uma parte afirma que "o portal carregou" enquanto a outra argumenta que "o firewall está correto".
A questão relativa ao UDM Pro guest portal requer a mesma verificação, com um controle adicional sobre a classificação do controller. As diretrizes da Purple indicam que as implementações atuais em consoles de hardware UniFi e em versões modernas do UniFi OS Server devem usar a opção de integração UniFi Network atual, enquanto apenas as aplicações de controller standalone mais antigas e desatualizadas usam a seleção legada. Nos consoles de hardware, a Purple sugere criar a conta dedicada no painel principal do UniFi OS. Se uma implementação foi atualizada, migrada ou reclassificada, revise o local dessa conta e a classificação da integração antes de alterar as políticas de firewall para convidados. 3
As diretrizes de suporte da Purple também identificam a acessibilidade do controller como uma fronteira separada. Se o serviço externo não conseguir alcançar seu controller em seu endereço público estável ou FQDN através do caminho aprovado do firewall, a autorização não poderá ser concluída. Verifique o endereço registrado para integração, seu caminho de entrada correspondente e as regras de consentimento aprovadas pelo provedor. Siga o artigo de suporte para obter as etapas de implementação atuais e apropriadas para a versão, em vez de reproduzir valores de conexão em um checklist local. 3
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
O que dá errado e como corrigir o problema?
A rede de convidados está isolada, mas a página de login nunca inicia
Trate este problema como uma verificação de integridade do Hotspot antes de um incidente de DNS. Confirme se o SSID WiFi ou a rede afetada possui o recurso de Hotspot e Captive Portal habilitado. A Ubiquiti separa explicitamente uma configuração de Hotspot apenas de WiFi de uma configuração de toda a rede ou VLAN. Restaure a configuração desejada, reconecte um novo dispositivo e confirme que o UniFi agora registra um convidado não autorizado antes de testar qualquer link externo. 1 2
O redirecionamento falha antes que a página externa seja carregada
Trate este problema como um teste de caminho de pré-autorização. Ele captura o resolvedor de DNS do dispositivo convidado, o resultado da resolução de destino e o resultado do navegador. Em seguida, compare as regras de convidados com os requisitos atuais do provedor do portal. As diretrizes da Purple são específicas: quando um convidado visualiza uma tela em branco após enviar o formulário, as configurações de ACL de Pre-Auth ou de pós-autorização podem estar bloqueando o tráfego necessário para concluir o processo. Não substitua uma política de pré-autorização direcionada por um amplo acesso à internet para convidados. 3
A página externa é carregada, mas o convidado permanece offline
Este é um limite de autorização. Valide a identidade do cliente no evento do provedor, a solicitação do provedor ao UniFi e o status final do cliente no controller. O fluxo externo da Ubiquiti distingue o redirecionamento da ação subsequente de autorização via API. O carregamento de uma página demonstra que a primeira fase ocorreu, mas não prova que o cliente foi subsequentemente marcado como autorizado. 2
Uma atualização do UniFi Network ou do UDM alterou o caminho esperado
Não assuma che uma configuração legada do controller ainda corresponda à integração atual. O Purple distingue uma implantação moderna de UniFi Network de um controller standalone anterior e documenta diretrizes separadas para a criação de contas para consoles de hardware e UniFi OS Server self-hosted. Verifique novamente a conta local dedicada, sua permissão de gravação, o status de 2FA, a configuração de alteração de senha e a classificação da integração. Em seguida, execute o teste novamente com um novo dispositivo. 3
O Pi-hole ou o filtragem de DNS upstream podem bloquear o hotspot UniFi?
Isso pode fazer parte da análise, mas não deve ser a conclusão sem evidências. As fontes primárias aprovadas não estabelecem que o Pi-hole seja a causa de um erro de redirecionamento UniFi. Trate o DNS como um caminho mensurável. Confirme o resolver fornecido ao segmento guest, verifique se o destino do serviço externo resolve, teste o caminho de DNS aprovado sob controle de alterações e compare os resultados. O probe do dispositivo Apple é outro motivo para registrar tanto a experiência de login automático quanto uma solicitação normal do navegador. 4
Como provar que a solução funciona antes do próximo período de pico?
Utilize uma verificação de liberação repetível. Ela deve seguir o mesmo caminho de um hóspede real, não um simples controle de conectividade apenas do controller. Primeiro, esqueça a rede ou utilize um novo dispositivo de teste. Segundo, conecte-se ao SSID afetado. Terceiro, confirme se o cliente não está autorizado. Quarto, inicie uma solicitação web normal. Quinto, confirme se o serviço externo recebe o redirecionamento. Sexto, conclua o processo de login aprovado. Sétimo, confirme o status authorised: true e teste o acesso normal. 2
Execute a verificação antes das chegadas de pico em um estabelecimento de Hospitality, antes de um período de campanha no Retail, antes de um evento em Transport ou antes que a demanda de visitantes aumente em Healthcare. Mantenha o resultado como um registro operacional: sucesso ou falha a cada etapa, tipo de dispositivo, classificação do controller e qualquer alteração aplicada. Isso é muito mais prático do que um aviso genérico de "WiFi guest indisponível".
Cenário de exemplo real: incidente da tela em branco em um hotel
Um hotel de 200 quartos relata que os hóspedes se conectam ao SSID da marca, mas visualizam uma página de login em branco. O engenheiro de plantão usa um novo dispositivo e confirma o status authorised: false, o que significa que o estágio do Hotspot está presente. A página começa a carregar, mas a transação não é concluída. O engenheiro compara as rotas de pré-autorização de visitantes com as diretrizes de suporte atuais do provedor, valida o resolvedor realmente atribuído ao segmento de visitantes e repete o teste. A condição de conclusão mensurável é que o dispositivo conclua o login, mude para authorised: true e alcance o acesso pretendido. 2 3
Cenário de exemplo real: pontos de venda de varejo após alteração no controller
Uma equipe de varejo relata que os compradores se conectam a um SSID isolado, mas nunca visualizam a página de login após uma alteração no controller. O engenheiro não começa com o DNS. Ele confirma que o SSID está isolado e, em seguida, verifica se as opções de Hotspot e Captive Portal estão habilitadas na configuração atual do UniFi. Após restaurar o estado desejado do Hotspot, ele reconecta um novo dispositivo e verifica o status não autorizado documentado antes de testar o serviço externo. O resultado observável é um evento de redirecionamento seguido por um status de autorização concluído. 1 2
Cenário de exemplo real: falha de autorização externa em um centro de convenções
A página de login de um centro de convenções carrega e aceita o formulário do visitante, mas os participantes permanecem offline. A equipe registra o endereço MAC do cliente e verifica o evento do provedor externo para o redirecionamento. Em seguida, validam se o provedor reconheceu o mesmo cliente, enviou a solicitação de autorização e que o UniFi registra authorised: true. Para uma integração Purple, eles também verificam a conta de API local, as permissões de gravação, a configuração de 2FA e a classificação atual do controller. O resultado esperado é uma cadeia de evidências rastreável, e não uma suposição sobre a causa. 2 3
Uma vez encerrado o incidente, utilize o mesmo controle de liberação em seu processo operacional de Guest WiFi. A seção Guest WiFi fornece o contexto do serviço, enquanto o WiFi Analytics pode ajudar as equipes de operações a monitorar a experiência pós-restauração. Para controles operacionais adjacentes, consulte Guest WiFi Management: Smart Authentication & Segmentation, Cloud Wifi Management: Secure Enterprise Connectivity 2026, o guia Cisco Meraki splash page not working: a troubleshooting flowchart e WiFi 7 Venue Deployment: Infrastructure Readiness for Stadiums and Hospitality Sites.
Domande frequenti
Ho bisogno di una VLAN guest e di un UniFi Hotspot per mostrare una pagina di accesso?
No. A Ubiquiti documenta um Hotspot tanto em um SSID WiFi quanto em uma rede ou VLAN inteira. A condição fundamental é que o SSID ou rede correspondente tenha a função Hotspot e Captive Portal habilitada. Uma VLAN guest isolada é uma escolha de segmentação. Ela não estabelece, por si só, o status de cliente não autorizado nem inicia um redirecionamento externo. 1 2
Cosa dovrebbe essere inserito in una lista di pre-autorizzazione UniFi?
Apenas os caminhos necessários para concluir o processo de login de guest selecionado antes da aprovação. A Purple associa telas em branco pós-formulário a regras de guest que bloqueiam o tráfego necessário para concluir o login. Verifique a ACL de pré-autorização e as configurações de pós-autorização comparando-as com a documentação atual do seu provedor. Não copie uma lista de domínios de outro site ou adicione acesso irrestrito à internet apenas para carregar a página. 3
Perché il portale guest UniFi ha smesso di funzionare dopo un aggiornamento dell'applicazione?
Verifique o status do Hotspot, a classificação do controller e a conta de integração antes de modificar a rede. A documentação atual da Ubiquiti distingue a configuração do Hotspot de uma rede guest geral. A Purple também distingue as integrações de rede UniFi atuais de implementações com controllers legados autônomos, com diretrizes diferentes para contas de console de hardware e UniFi OS Server auto-hospedado. Teste novamente com um dispositivo limpo após cada correção. 1 3
Perché un portale esterno si carica sul mio UDM Pro ma non autorizza l'ospite?
Uma página carregada demonstra a fase de redirecionamento, não a fase de autorização final. Verifique se o provedor externo recebeu a identidade do cliente, localizou o cliente UniFi correspondente, enviou uma solicitação de autorização e se o controller exibe authorised: true. Para a Purple, verifique também se a conta local dedicada possui permissões de gravação, não possui 2FA habilitado e não apresenta alterações de senha obrigatórias pendentes. 2 3
Pi-hole interrompe il reindirizzamento dell'hotspot UniFi?
Não assuma que sim. As fontes primárias aprovadas não identificam o Pi-hole como uma causa raiz comprovada para o UniFi. Teste o resolver real do segmento guest, a resolução do destino e a rota de DNS aprovada sob o controle de alterações. Registre tanto a solicitação automática do dispositivo quanto o resultado de um navegador normal, uma vez que dispositivos Apple utilizam um teste de rede cativa ao se conectarem. 4
Devo sostituire i miei access point UniFi per risolvere un errore di reindirizzamento?
Não, não como primeira medida. O fluxo externo documentado indica uma sequência de etapas de configuração e autorização: status do Hotspot, status do cliente não autorizado, redirecionamento, processamento externo e aprovação do controlador. Identifique a etapa com falha com um novo dispositivo de teste antes de considerar uma substituição de hardware. 1 2
Referências
Definições principais
Captive Portal
A função de login do Hotspot que controla o acesso de um convidado antes da aprovação. No UniFi, ela é habilitada dentro de uma configuração de Hotspot. [1]
Verifique esta opção quando o SSID de convidados estiver presente, mas um dispositivo novo nunca iniciar o fluxo de login.
Guest network
Uma rede ou VLAN usada para separar o tráfego de convidados de outros tráfegos de rede. Por si só, não é garantia de que um Captive Portal está ativo.
Use essa distinção para evitar confundir o isolamento com o fluxo de trabalho de login externo.
Hotspot
O recurso do UniFi que pode ser aplicado a um SSID de WiFi ou a toda uma rede ou VLAN, servindo como base para o controle do Captive Portal. [1]
Verifique isso primeiro quando nenhum convidado novo receber um redirecionamento.
Unauthorised client state
O status inicial no fluxo documentado de Hotspot externo da Ubiquiti, onde o convidado é marcado com o status de autorizado como falso. [2]
Esta é a primeira confirmação do lado do controlador de que o caminho de redirecionamento externo deve ser testado.
Pre-Auth ACL
A área de controle de acesso do UniFi usada para declarar as rotas necessárias antes que um convidado conclua o processo de login. [3]
Examine esta opção quando o envio de um formulário ou o redirecionamento de login resultar em uma página em branco ou incompleta.
External portal server
Um serviço de terceiros que recebe o redirecionamento do UniFi e pode autorizar o convidado por meio da Network API. [2]
Este é o limite a ser inspecionado quando um convidado chega ao serviço de login, mas não consegue obter acesso.
Controller API account
Uma conta dedicada usada por uma integração para autenticar no controlador UniFi e alterar o status de acesso do convidado. O Purple requer uma conta local com direitos de gravação e sem desafio de autenticação interativa. [3]
Examine esta opção quando o serviço externo alcançar o controlador, mas não conseguir aprovar o convidado.
Authorised true
O status do cliente retornado após a conclusão do processo documentado de autorização externa. [2]
Use este parâmetro como um ponto de conclusão mensurável antes de declarar o incidente como resolvido.
DNS path
O resolvedor e a rota de resolução de nomes fornecidos ao segmento de convidados antes que o acesso seja aprovado.
Teste isso como uma dependência controlada quando o destino do serviço externo não for resolvido ou carregado a partir do segmento de convidados afetado.
Exemplos práticos
Incidente representativo em hotel: os convidados se conectam ao SSID de marca, mas a tela de login fica em branco.
Use um dispositivo novo para confirmar o status de convidado não autorizado. Se o status estiver presente mas o processo de login não for concluído, compare o caminho real de pré-autorização do convidado com os requisitos atuais do provedor externo, valide o caminho de DNS atribuído e, em seguida, teste novamente. A condição de aceitação é um login concluído, status de autorizado como verdadeiro no UniFi e o acesso esperado. [2] [3]
Incidente representativo em varejo: os clientes se conectam após uma alteração no controlador, mas nenhuma página de login é exibida.
Confirme se o SSID permanece como um Hotspot com o Captive Portal habilitado na configuração atual do UniFi. Verifique se o dispositivo novo entra no status não autorizado antes de diagnosticar o DNS ou o provedor. A condição de aceitação é um evento de redirecionamento seguido pela autorização concluída do controlador. [1] [2]
Incidente representativo em centro de convenções: o formulário externo é enviado, mas os participantes continuam offline.
Rastreie a transação de autorização. Confirme se o provedor externo recebeu a identidade do cliente, associou esse cliente, enviou a solicitação de autorização e se o UniFi mostra autorizado como verdadeiro. Para o Purple, revise a conta de API local, permissão de gravação, 2FA, configuração de alteração de senha, acessibilidade do controlador e classificação. [2] [3]
Continue a ler esta série
Cisco Meraki splash page não está funcionando: um fluxograma de diagnóstico
Este guia prático de dia dois isola onde um fluxo de splash do Cisco Meraki falhou: autorização do cliente, início do redirecionamento HTTP, acessibilidade do walled-garden ou sign-on RADIUS. Ele oferece às equipes de TI do local um caminho controlado de evidências para restaurar o Guest WiFi sem fazer alterações amplas em um ambiente de produção.
Guia de Configuração de WiFi para Visitantes Corporativos: Segmentação por VLAN, Segurança e Portais Captivos
Este guia técnico mostra às equipes de TI como configurar o WiFi para Visitantes como um serviço de acesso à internet controlado, usando segmentação por VLAN, política de firewall e um Captive Portal. Ele também explica como os formulários de registro e controles de integração do Purple oferecem suporte a uma experiência de visitante proporcional, sem enfraquecer o limite em torno dos sistemas operacionais, de pagamento e da equipe.
Como Configurar um Captive Portal no Starlink: Um Guia para os Setores Marítimo, de Transportes e Locais Remotos
Este guia técnico explica como contornar as limitações nativas de CGNAT do Starlink para implantar um Captive Portal seguro e em conformidade com o GDPR para WiFi de convidados. Ele aborda arquitetura de rede, segmentação de VLAN e integração de RADIUS em nuvem para locais corporativos remotos, marítimos e de transporte.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.