
Captive Portal लॉगिन समस्या निवारण और समाधान
कदम-दर-कदम Captive Portal लॉगिन विफलताओं का निवारण करें। CNA पॉपअप सप्रेशन, HSTS प्रमाणपत्र त्रुटियों, NeverSSL प्रोब्स और RADIUS टाइमआउट समस्याओं को ठीक करें।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portal गाइड →
कार्यकारी सारांश
आधुनिक उद्यम स्थलों के लिए, गेस्ट वायरलेस नेटवर्क ग्राहक जुड़ाव, परिचालन खुफिया और ब्रांड पोजीशनिंग के लिए एक महत्वपूर्ण टचपॉइंट का प्रतिनिधित्व करते हैं। हालांकि, इन नेटवर्क का व्यावसायिक मूल्य प्रारंभिक कनेक्शन अनुभव की विश्वसनीयता पर निर्भर करता है। जब कोई गेस्ट नेटवर्क से जुड़ता है और captive portal login पेज दिखाई देने में विफल रहता है, तो स्थल को तुरंत फ्रंट-ऑफ-हाउस घर्षण में वृद्धि, सपोर्ट टिकटों की वृद्धि और डेटा कैप्चर के खोए हुए अवसरों का सामना करना पड़ता है।
इन विफलताओं के मूल में सुरक्षित वेब मानकों और नेटवर्क-स्तरीय इंटरसेप्शन तकनीकों के बीच एक मौलिक तनाव है जो ऐतिहासिक रूप से captive portals द्वारा उपयोग किए जाते हैं। आधुनिक वेब ब्राउज़र और ऑपरेटिंग सिस्टम उपयोगकर्ताओं को सुरक्षा जोखिमों से बचाने के लिए अनधिकृत ट्रैफ़िक रीडायरेक्शन का पता लगाने और ब्लॉक करने के लिए डिज़ाइन किए गए हैं। सटीक HTTP और DNS रीडायरेक्शन अनुक्रमों, HTTP Strict Transport Security (HSTS) के प्रभाव और इन तंत्रों को बाधित करने वाली क्लाइंट-साइड सेटिंग्स को समझकर, IT संगठन मजबूत कॉन्फ़िगरेशन लागू कर सकते हैं जो निर्बाध ऑनबोर्डिंग सुनिश्चित करते हैं।
यह गाइड विस्तार से बताती है कि कैसे Purple का क्लाउड-प्रबंधित Guest WiFi प्लेटफ़ॉर्म सभी उपभोक्ता ऑपरेटिंग सिस्टम में उच्च-उपलब्धता रीडायरेक्शन प्रदान करने के लिए इन चुनौतियों का समाधान करता है, जिससे स्थल पर सपोर्ट ओवरहेड कम होता है और वायरलेस इंफ्रास्ट्रक्चर निवेश पर रिटर्न अधिकतम होता है। चाहे हॉस्पिटैलिटी, रिटेल, हेल्थकेयर, या ट्रांसपोर्ट परिवेश में तैनात किया जा रहा हो, इस गाइड के सिद्धांत और चेकलिस्ट सार्वभौमिक रूप से लागू होते हैं।
-
तकनीकी गहन विश्लेषण
captive portal विफलताओं को प्रभावी ढंग से हल करने के लिए, नेटवर्क प्रशासकों को उन घटनाओं के सटीक अनुक्रम को समझना चाहिए जो तब घटित होती हैं जब कोई क्लाइंट डिवाइस किसी ओपन या प्री-शेयर्ड की (PSK) गेस्ट वायरलेस नेटवर्क से जुड़ता है। आधुनिक ऑपरेटिंग सिस्टम - जिनमें Apple iOS, macOS, Google Android, Microsoft Windows और Linux वितरण शामिल हैं - इंटरनेट कनेक्टिविटी का परीक्षण करने के लिए उपयोगकर्ता द्वारा ब्राउज़र खोलने की प्रतीक्षा नहीं करते हैं। इसके बजाय, वे एसोसिएशन और DHCP चरणों को पूरा करने के तुरंत बाद एक स्वचालित सक्रिय प्रोबिंग तंत्र निष्पादित करते हैं।
Captive portal पहचान अनुक्रम
कनेक्शन और सत्यापन प्रक्रिया एक संरचित अनुक्रम का पालन करती है:
| चरण | कार्रवाई | तकनीकी विवरण | अपेक्षित सफलता संकेतक |
|---|---|---|---|
| 1 | Association | क्लाइंट लेयर 2 पर गेस्ट SSID के साथ जुड़ता है। | सफल 802.11 एसोसिएशन फ्रेम एक्सचेंज। |
| 2 | IP Provisioning | DHCP सर्वर एक IP एड्रेस, सबनेट मास्क, गेटवे और स्थानीय DNS सर्वर असाइन करता है। | क्लाइंट द्वारा प्राप्त DHCP ACK पैकेट। |
| 3 | Active Probing | OS बैकग्राउंड सेवा विक्रेता कैनरी URL पर एक अनएन्क्रिप्टेड HTTP GET अनुरोध भेजती है। | HTTP 200 OK (Apple/Windows) या HTTP 204 No Content (Google)। |
| 4 | इंटरसेप्शन और रीडायरेक्ट | गेटवे HTTP प्रोब को इंटरसेप्ट करता है और पोर्टल पर HTTP 302/303 रीडायरेक्ट वापस करता है। | Captive Portal FQDN पर HTTP 302 रीडायरेक्ट। |
| 5 | पोर्टल रेंडरिंग | Captive Portal Assistant (CPA) इंजन खुलता है और स्प्लैश पेज को रेंडर करता है। | लॉगिन इंटरफ़ेस का सफल रेंडरिंग। |
+--------+             +------------+             +------------+             +-------------------+
| Client |             | AP/Gateway |             | DNS Server |             | Captive Portal IP |
+--------+             +------------+             +------------+             +-------------------+
    |                        |                          |                              |
    |--- 1. DHCP Request --->|                          |                              |
    |<-- 2. DHCP Ack --------|                          |                              |
    |    (IP & DNS Assigned) |                          |                              |
    |--- 3. DNS Query ------>|------------------------->|                              |
    |    (canary URL)        |                          |                              |
    |<-- 4. DNS Response ----|<-------------------------|                              |
    |    (Resolved IP)       |                          |                              |
    |--- 5. HTTP GET ------->|                          |                              |
    |    (canary URL)        |                          |                              |
    |<-- 6. HTTP 302 --------|                          |                              |
    |    (Redirect to Portal)|                          |                              |
    |--- 7. DNS Query ------>|------------------------->|                              |
    |    (Portal FQDN)       |                          |                              |
    |<-- 8. DNS Response ----|<-------------------------|                              |
    |    (Portal IP)         |                          |                              |
    |--- 9. HTTP/S GET ------>-------------------------------------------------------->|
    |    (Render Splash Page)|                          |                              |
    |<-- 10. Render Page <-------------------------------------------------------------||
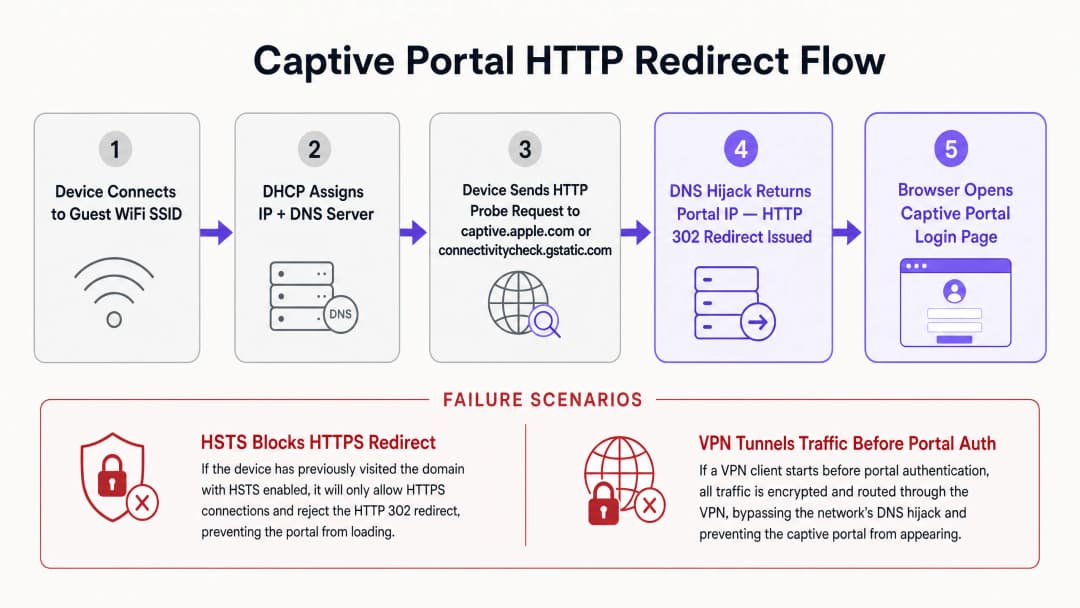
प्रत्येक ऑपरेटिंग सिस्टम नेटवर्क स्थिति का निर्धारण करने के लिए कैनरी URLs और अपेक्षित प्रतिक्रियाओं के एक अलग सेट का उपयोग करता है। Apple (iOS/macOS) http://captive.apple.com/hotspot-detect.html की जांच करता है और एक HTML दस्तावेज़ की अपेक्षा करता है जिसमें शीर्षक और मुख्य भाग में केवल Success शब्द शामिल हो। Google (Android/ChromeOS) http://connectivitycheck.gstatic.com/generate_204 की जांच करता है और खाली बॉडी के साथ HTTP स्थिति कोड 204 No Content की अपेक्षा करता है। Microsoft (Windows 10/11) http://www.msftconnecttest.com/connecttest.txt की जांच करता है और Microsoft Connect Test की एक प्लेन टेक्स्ट प्रतिक्रिया की अपेक्षा करता है।
यदि डिवाइस को अपेक्षित प्रतिक्रिया प्राप्त होती है, तो वह यह निष्कर्ष निकालता है कि नेटवर्क में सीधे इंटरनेट पहुंच है। यदि प्रतिक्रिया को संशोधित किया जाता है - जैसे कि HTTP 302 रीडायरेक्ट प्राप्त करना - तो ऑपरेटिंग सिस्टम का Captive Portal Assistant (CPA) रीडायरेक्ट लक्ष्य को प्रदर्शित करने के लिए एक समर्पित, सैंडबॉक्स किया गया ब्राउज़र विंडो लॉन्च करता है: Captive portal स्प्लैश लॉगिन पेज।
HSTS और HTTPS रीडायरेक्शन टकराव
Captive portal रीडायरेक्शन की ऐतिहासिक विधि DNS हाइजैकिंग या HTTP इंटरसेप्शन पर निर्भर करती है। जब कोई अनधिकृत उपयोगकर्ता किसी भी वेबसाइट को ब्राउज़ करने का प्रयास करता है, तो गेटवे TCP पोर्ट 80 (HTTP) या पोर्ट 443 (HTTPS) ट्रैफ़िक को इंटरसेप्ट करता है और गंतव्य सर्वर की ओर से प्रतिक्रिया करता है, जिससे एक HTTP 302 रीडायरेक्ट इंजेक्ट होता है। हालांकि इसने एन्क्रिप्टेड HTTP वेब ब्राउज़िंग के युग में काम किया, लेकिन यह आधुनिक HTTPS-बहुल वातावरण में गंभीर सुरक्षा और परिचालन संबंधी चुनौतियाँ पेश करता है।
मुख्य बाधा HTTP Strict Transport Security (HSTS) है, जो RFC 6797 में निर्दिष्ट है। HSTS वेब ब्राउज़र को केवल सुरक्षित HTTPS कनेक्शन का उपयोग करके वेबसाइटों के साथ इंटरैक्ट करने के लिए मजबूर करता है। जब कोई ब्राउज़र HSTS-सक्षम डोमेन - जैसे कि Google, Facebook, या बैंकिंग पोर्टल - से कनेक्ट करने का प्रयास करता है, तो यह किसी भी अनएन्क्रिप्टेड संचार को पूरी तरह से प्रतिबंधित करता है और SSL/TLS प्रमाणपत्र सत्यापन को लागू करता है।
यदि कोई captive portal गेटवे किसी HSTS डोमेन पर HTTPS अनुरोध को इंटरसेप्ट करने का प्रयास करता है, तो उसे क्लाइंट के सामने अपना स्वयं का SSL प्रमाणपत्र या एक नकली प्रमाणपत्र प्रस्तुत करना होगा। चूंकि गेटवे प्रमाणपत्र अनुरोधित डोमेन नाम से मेल नहीं खाता है, इसलिए क्लाइंट ब्राउज़र एक प्रमाणपत्र त्रुटि का पता लगाता है और एक नॉन-बायपासेबल सुरक्षा चेतावनी (NET::ERR_CERT_COMMON_NAME_INVALID) प्रदर्शित करता है। ब्राउज़र रीडायरेक्ट को पूरी तरह से ब्लॉक कर देता है, जिससे captive portal page लोड होने से रुक जाता है।
इसे कम करने के लिए, आधुनिक एंटरप्राइज़ वायरलेस नेटवर्क दो तंत्रों का उपयोग करते हैं। पहला, OS प्रोब को छूट देना यह सुनिश्चित करता है कि ऑपरेटिंग सिस्टम द्वारा भेजे गए अनएन्क्रिप्टेड HTTP प्रोब कभी भी HTTPS इंटरसेप्शन के अधीन न हों; गेटवे को अनएन्क्रिप्टेड HTTP प्रोब को एक मानक HTTP 302 रिस्पॉन्स का उपयोग करके पोर्टल के सुरक्षित फुली-क्वालिफाइड डोमेन नेम (FQDN) पर रीडायरेक्ट करने की अनुमति देनी चाहिए। दूसरा, RFC 8910 (Captive Portal API) एक ऐसा तंत्र परिभाषित करता है जहाँ DHCP Option 114 या IPv6 राउटर विज्ञापन क्लाइंट डिवाइसों को Captive Portal API एंडपॉइंट के सटीक URL के बारे में सूचित करते हैं। ब्रूट-फोर्स DNS हाइजैकिंग या HTTP रीडायरेक्शन पर निर्भर रहने के बजाय, संगत क्लाइंट डिवाइस HSTS संघर्षों को दरकिनार करते हुए, पोर्टल URL प्राप्त करने के लिए सीधे इस API से क्वेरी करते हैं।
-
नेटवर्क एडमिन के लिए सीधा डायग्नोस्टिक मैट्रिक्स
| देखा गया लक्षण | प्राथमिक मूल कारण | त्वरित समाधान कार्रवाई |
|---|---|---|
| पोर्टल पेज लॉन्च होने में विफल | HTTPS/HSTS इंटरसेप्शन ब्लॉक | अनएन्क्रिप्टेड HTTP प्रोब को ट्रिगर करने के लिए ब्राउज़र को सीधे http://neverssl.com पर ले जाएं |
| हर 15 मिनट में बार-बार लॉगिन अनुरोध | प्राइवेट MAC एड्रेस रैंडमाइजेशन | क्लाइंट डिवाइस नेटवर्क सेटिंग्स में Private WiFi Address को बंद करें |
| कोई IP एड्रेस असाइन नहीं हुआ | DHCP स्कोप पूल समाप्त होना | वायरलेस गेटवे पर DHCP लीज समय को घटाकर 15 - 30 मिनट करें |
| सोशल लॉगिन पॉपअप विफल या हैंग होना | अपूर्ण वॉल्ड गार्डन ACL | आवश्यक OAuth डोमेन (*.googleapis.com, *.gstatic.com) को अनुमति सूची (allowlist) में जोड़ें |
| VPN कनेक्टेड है लेकिन इंटरनेट नहीं है | एन्क्रिप्टेड टनल लोकल रीडायरेक्ट को ब्लॉक कर रही है | Captive Portal ऑथेंटिकेशन समाप्त होने तक अस्थायी रूप से VPN को रोकें |
-
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
एक विश्वसनीय Captive Portal को तैनात करने के लिए भौतिक वायरलेस इंफ्रास्ट्रक्चर (एक्सेस पॉइंट्स, कंट्रोलर्स, गेटवे) और क्लाउड-आधारित पोर्टल प्लेटफॉर्म के बीच समन्वय की आवश्यकता होती है। यह अनुभाग एंटरप्राइज़ नेटवर्क में रीडायरेक्शन संगतता सुनिश्चित करने के लिए एक वेंडर-न्यूट्रल कार्यान्वयन गाइड प्रदान करता है, जिसमें Cisco, Aruba, और Ruckus कंट्रोलर में कॉन्फ़िगरेशन का संदर्भ दिया गया है। संबंधित एक्सेस कंट्रोल आर्किटेक्चर के लिए, क्लाउड RADIUS के साथ 802.1X ऑथेंटिकेशन को कैसे कार्यान्वित करें पर हमारा गाइड देखें।
चरण 1: वॉल्ड गार्डन (ACL) कॉन्फ़िगरेशन
एक वॉल्ड गार्डन या एक्सेस कंट्रोल लिस्ट (ACL) विशिष्ट बाहरी डोमेन, IP एड्रेस, या सबनेट को परिभाषित करता है जिन्हें एक अनऑथेंटिकेटेड गेस्ट डिवाइस को लॉगिन करने से पहले एक्सेस करने की अनुमति होती है। यदि वॉल्ड गार्डन गलत तरीके से कॉन्फ़िगर किया गया है, तो क्लाइंट डिवाइस पोर्टल एसेट्स को रिज़ॉल्व या लोड करने में असमर्थ होगा, जिसके परिणामस्वरूप ब्लैंक स्क्रीन या टाइमआउट होगा।
Purple के प्लेटफॉर्म के साथ निर्बाध संचालन सुनिश्चित करने के लिए, वॉल्ड गार्डन में पोर्टल FQDNs (*.purple.ai या क्षेत्रीय संस्करण), सोशल लॉगिन OAuth एंडपॉइंट्स के लिए आइडेंटिटी प्रोवाइडर्स (IdPs), और CSS, JavaScript, फोंट या इमेज होस्ट करने वाले कंटेंट डिलीवरी नेटवर्क (CDNs) शामिल होने चाहिए।कई आधुनिक कंट्रोलर walled garden कॉन्फ़िगरेशन में वाइल्डकार्ड डोमेन नामों का समर्थन करते हैं। कंट्रोलर अप्रमाणित क्लाइंट्स से DNS प्रश्नों की गतिशील रूप से निगरानी (snoop) करता है; जब कोई क्लाइंट वाइल्डकार्ड से मेल खाने वाले डोमेन का प्रश्न करता है, तो कंट्रोलर अस्थायी रूप से प्राप्त IP पते को पूर्व-प्रमाणीकरण अनुमति सूची में जोड़ देता है।
चरण 2: DHCP और DNS अनुकूलन
चूंकि Captive Portal का पता लगाना प्रारंभिक नेटवर्क हैंडशेक पर निर्भर करता है, इसलिए उच्च-घनत्व वाले वातावरण के लिए DHCP और DNS कॉन्फ़िगरेशन को अनुकूलित किया जाना चाहिए। खुदरा मॉल, ट्रांजिट हब या स्टेडियम जैसे उच्च-फुटफॉल वाले स्थानों में, IP पते का समाप्त होना पोर्टल विफलता का एक सामान्य कारण है। यदि DHCP लीज समय बहुत लंबा (जैसे 24 घंटे) सेट किया गया है, तो IP पूल जल्दी से समाप्त हो जाएगा। अतिथि नेटवर्क के लिए, DHCP लीज समय को 15 से 30 मिनट (900 से 1800 सेकंड) के बीच कॉन्फ़िगर किया जाना चाहिए।
अतिथि क्लाइंट्स को एक विश्वसनीय DNS सर्वर सौंपा जाना चाहिए जो सार्वजनिक डोमेन और स्थानीय पोर्टल FQDN (जैसे Cloudflare 1.1.1.1 या Google 8.8.8.8) दोनों को हल (resolve) करने में सक्षम हो। महत्वपूर्ण रूप से, वायरलेस गेटवे को अप्रमाणित क्लाइंट्स को DNS रिज़ॉल्यूशन करने की अनुमति देनी चाहिए। यदि कोई फ़ायरवॉल नियम पूर्व-प्रमाणित उपयोगकर्ताओं के लिए पोर्ट 53 (UDP/TCP) ट्रैफ़िक को ब्लॉक करता है, तो OS कैनरी URL को हल नहीं कर सकता है, और Captive Portal सहायक कभी लॉन्च नहीं होगा।
चरण 3: SSL/TLS प्रमाणपत्र प्रबंधन
जब किसी अतिथि डिवाइस को Captive Portal पर रीडायरेक्ट किया जाता है, तो ब्राउज़र पोर्टल FQDN के साथ एक सुरक्षित HTTPS कनेक्शन स्थापित करता है। प्रमाणपत्र चेतावनी स्क्रीन को रोकने के लिए, Captive Portal को एक वैध, सार्वजनिक रूप से विश्वसनीय SSL/TLS प्रमाणपत्र के साथ सुरक्षित किया जाना चाहिए। स्व-हस्ताक्षरित (Self-signed) प्रमाणपत्रों को मोबाइल ऑपरेटिंग सिस्टम द्वारा ब्लॉक कर दिया जाएगा, जिससे पोर्टल सहायक पृष्ठ को रेंडर नहीं कर पाएगा।
सर्वोत्तम प्रथाएं
एक उच्च-प्रदर्शन वाले अतिथि वायरलेस नेटवर्क को बनाए रखने के लिए जो सहायता टिकटों को कम करता है और उपयोगकर्ता संतुष्टि को अधिकतम करता है, नेटवर्क ऑपरेटरों को मानक उद्योग सर्वोत्तम प्रथाओं का पालन करना चाहिए।
1. सोशल लॉगिन के लिए walled garden नियमों को अनुकूलित करें
उपयोगकर्ता प्रोफ़ाइल कैप्चर करने के लिए सोशल लॉगिन विकल्पों का उपयोग करते समय, walled garden को सावधानीपूर्वक बनाए रखा जाना चाहिए। सोशल मीडिया प्लेटफ़ॉर्म नियमित रूप से प्रमाणीकरण सबडोमेन और CDN IP श्रेणियों को अपडेट करते हैं। यदि कोई आवश्यक डोमेन गायब है, तो सोशल लॉगिन पॉपअप लोड होने में विफल हो जाएगा या अनिश्चित काल के लिए हैंग हो जाएगा।
| प्रदाता | आवश्यक Walled Garden डोमेन |
|---|---|
accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, lh3.googleusercontent.com |
|
facebook.com, *.facebook.com, *.fbcdn.net, m.facebook.com |
|
| Apple | appleid.apple.com, appleid.cdn-apple.com, gsa.apple.com |
2. प्रोफ़ाइल-आधारित प्रमाणीकरण और OpenRoaming पर संक्रमण
जबकि Captive Portal प्रारंभिक डेटा कैप्चर और सेवा की शर्तों की स्वीकृति के लिए उत्कृष्ट हैं, हर बार आने पर लॉगिन प्रक्रिया को दोहराना उपयोगकर्ता के लिए असुविधा पैदा करता है। आधुनिक एंटरप्राइज़ नेटवर्क प्रोफ़ाइल-आधारित प्रमाणीकरण और Passpoint (Hotspot 2.0) तकनीकों जैसे OpenRoaming की ओर बढ़ रहे हैं। Purple Connect लाइसेंस के तहत, Purple OpenRoaming सेवाओं के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है। Passpoint अतिथि को उनकी पहली यात्रा के दौरान उनके डिवाइस पर एक सुरक्षित प्रोफाइल स्थापित करने की अनुमति देता है। दुनिया भर में किसी भी भाग लेने वाले स्थान पर बाद की यात्राओं पर, डिवाइस captive portal को पूरी तरह से बायपास करते हुए WPA3-Enterprise का उपयोग करके Layer 2 पर स्वचालित रूप से प्रमाणित होता है।
3. नियामक ढांचों के अनुपालन को सुनिश्चित करें
अतिथि WiFi परिनियोजन को वैश्विक डेटा गोपनीयता और सुरक्षा मानकों का अनुपालन करना चाहिए। GDPR / CCPA Compliance के लिए, captive portal को स्पष्ट सेवा शर्तें और गोपनीयता नीतियां प्रस्तुत करनी चाहिए। मार्केटिंग संचार के लिए सहमति सक्रिय रूप से ऑप्ट-इन (पहले से चेक नहीं की गई) होनी चाहिए। PCI-DSS Compliance के लिए, यदि अतिथि नेटवर्क इन्फ्रास्ट्रक्चर पॉइंट ऑफ सेल (POS) सिस्टम के साथ सह-अस्तित्व में है, तो सख्त तार्किक विभाजन लागू किया जाना चाहिए। पुराने उपकरणों को WPA2-Personal का उपयोग करके कनेक्ट करने की अनुमति देने के लिए WPA3-Transition Mode लागू करें, जबकि नए उपकरणों को WPA3 सुरक्षा का लाभ मिलता है।
समस्या निवारण और जोखिम न्यूनीकरण
जब अतिथि वायरलेस समस्याओं की सूचना मिलती है, तो स्थान संचालन और फ्रंट-ऑफ-हाउस कर्मचारियों को एक स्पष्ट नैदानिक अनुक्रम की आवश्यकता होती है।
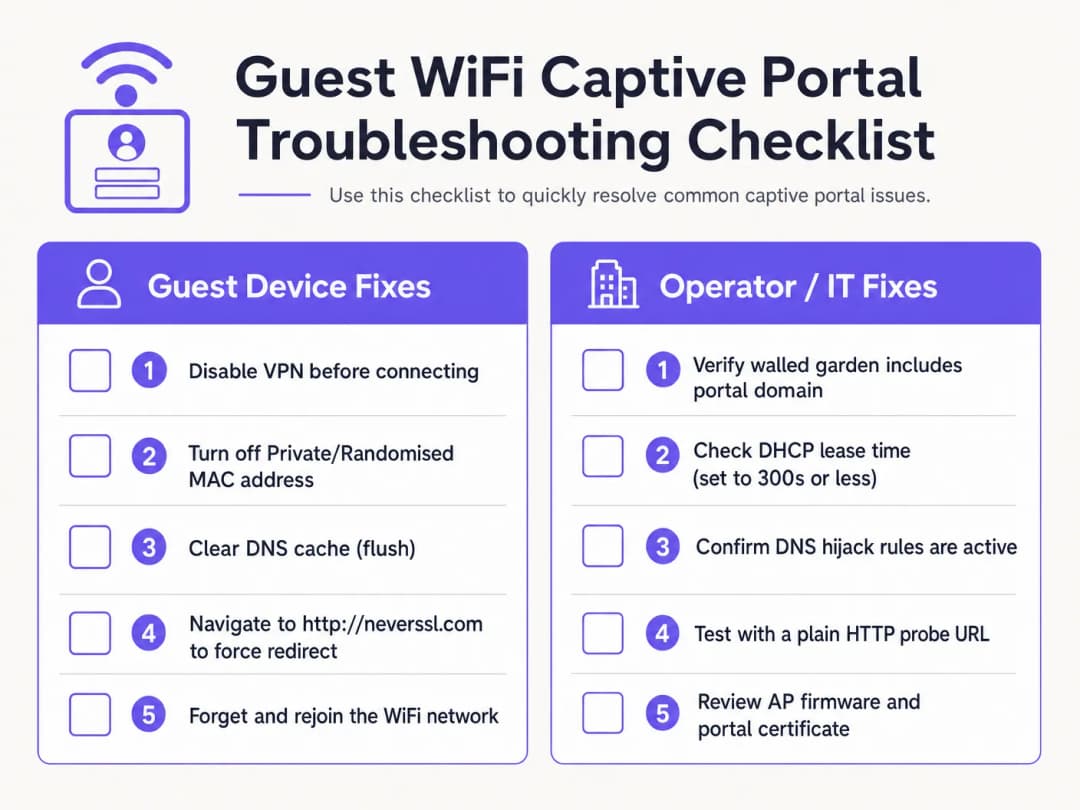
क्लाइंट-साइड नैदानिक चेकलिस्ट
- सक्रिय VPN अक्षम करें। VPN कनेक्शन के तुरंत बाद ट्रैफ़िक को एन्क्रिप्ट और रूट करते हैं, जिससे गेटवे DNS हाइजैकिंग और HTTP रीडायरेक्शन बायपास हो जाते हैं। पोर्टल लॉगिन पूरा करने के लिए अतिथियों को अस्थायी रूप से अपने VPN को रोकना होगा।
- प्राइवेट MAC एड्रेस बंद करें। iOS 14+ और Android 10+ डिफ़ॉल्ट रूप से प्राइवेट WiFi एड्रेस सक्षम करते हैं। इससे डिवाइस डायनेमिक MAC एड्रेस प्रस्तुत करते हैं, जिससे MAC सत्र की निरंतरता टूट जाती है। अतिथियों को स्थान के SSID के लिए प्राइवेट एड्रेस अक्षम करने का निर्देश दें।
- सुरक्षित DNS (DoH/DoT) को बायपास करें। यदि कोई अतिथि ब्राउज़र सेटिंग्स में कस्टम DNS-over-HTTPS (DoH) का उपयोग करता है, तो ब्राउज़र स्थानीय DNS हाइजैकिंग प्रतिक्रियाओं को अस्वीकार कर देगा। स्थानीय रीडायरेक्ट की अनुमति देने के लिए अतिथियों को अस्थायी रूप से सुरक्षित DNS को रोकना होगा।
- एक अनएन्क्रिप्टेड HTTP कनेक्शन बाध्य करें (NeverSSL)। यदि captive portal सहायक स्वचालित रूप से लॉन्च होने में विफल रहता है, तो अतिथि को एक ब्राउज़र विंडो खोलने और
http://neverssl.comपर जाने का निर्देश दें। चूंकि यह साइट कभी भी SSL/TLS का उपयोग नहीं करती है, इसलिए गेटवे HTTP अनुरोध को रोक सकता है और लॉगिन स्क्रीन पर HTTP 302 रीडायरेक्ट इंजेक्ट कर सकता है। - नेटवर्क भूलें और पुनः शामिल हों। नेटवर्क को भूलना और पुनः कनेक्ट करना एक स्वच्छ DHCP हैंडशेक को बाध्य करता है और captive portal पहचान को पुनरारंभ करता है।
ऑपरेटर-साइड इन्फ्रास्ट्रक्चर समस्या निवारण
- DHCP पूल उपयोग की निगरानी करें: स्थानीय गेटवे पर DHCP दायरे का निरीक्षण करें। यदि पूल का उपयोग अधिक है, तो लीज समय को घटाकर 15-30 मिनट कर दें।
- DNS रीडायरेक्शन नियमों को सत्यापित करें: यह पुष्टि करने के लिए गेटवे इंटरफ़ेस पर एक पैकेट कैप्चर (PCAP) करें कि अप्रमाणित क्लाइंट पोर्ट 53 पर DNS प्रतिक्रियाएं प्राप्त कर रहे हैं।3. Audit Walled Garden Latency: सुनिश्चित करें कि वायर्ड गार्डन डोमेन के लिए DNS रिज़ॉल्यूशन कंट्रोलर पर सही ढंग से कैश हो रहा है।
- Check Certificate Expiration: सत्यापित करें कि वायरलेस कंट्रोलर पर इंस्टॉल किया गया SSL/TLS प्रमाणपत्र मान्य है और एक विश्वसनीय CA द्वारा हस्ताक्षरित है।
Purple के साथ अतिथि WiFi सपोर्ट टिकटों को समाप्त करें
टूटे हुए Captive Portal रीडायरेक्ट को डीबग करने में IT के घंटे बर्बाद करना बंद करें। Purple का क्लाउड-मैनेज्ड गेस्ट WiFi प्लेटफॉर्म निर्बाध, GDPR-अनुरूप ऑनबोर्डिंग और स्वचालित Passpoint एक्सेस प्रदान करने के लिए Cisco Meraki, HPE Aruba, Ruckus, और Ubiquiti के साथ मूल रूप से एकीकृत होता है।
Business Impact & Support ROI
क्लाउड-मैनेज्ड Captive Portal प्लेटफॉर्म में निवेश करने से एंटरप्राइज वेन्यू के लिए वित्तीय और परिचालन संबंधी रिटर्न मिलता है।
Reduction in support overhead and guest friction
हॉस्पिटैलिटी और रिटेल वेन्यू के लिए, फ्रंट-ऑफ-हाउस स्टाफ अक्सर मेहमानों के WiFi कनेक्टिविटी से जुड़ी समस्याओं को हल करने में समय बिताता है। एक उच्च Captive Portal विफलता दर नकारात्मक समीक्षाओं, सपोर्ट टिकट बैकलॉग और स्टाफ के ध्यान भटकाने का कारण बनती है। Purple के क्रॉस-प्लेटफॉर्म रीडायरेक्शन मैकेनिज्म को लागू करके, वेन्यू WiFi से जुड़ी सपोर्ट शिकायतों में 50% से 70% तक की कमी का अनुभव करते हैं।
Maximizing data capture and marketing ROI
एक Captive Portal फर्स्ट-पार्टी ग्राहक डेटा को कैप्चर करने का प्रवेश द्वार है, जिसमें ईमेल पते, फोन नंबर और सोशल प्रोफाइल शामिल हैं। एक कार्यात्मक पोर्टल के साथ, वेन्यू मार्केटिंग संचार के लिए 60% से अधिक ऑप्ट-इन दरें प्राप्त करते हैं। WiFi Analytics के साथ प्रमाणीकरण को एकीकृत करना विजिटर के व्यवहार, रुकने के समय और लौटने की दरों के बारे में गहरी अंतर्दृष्टि प्रदान करता है।
Unlocking retail media monetization
शॉपिंग मॉल, स्टेडियम और प्रदर्शनी केंद्रों के लिए, स्प्लैश पेज और लॉगिन के बाद के रीडायरेक्ट स्क्रीन डिजिटल रियल एस्टेट का प्रतिनिधित्व करते हैं। ऑपरेटर लक्षित, स्थान-जागरूक विज्ञापन प्रदर्शित कर सकते हैं या ब्रांडों को प्रायोजन पैकेज बेच सकते हैं, जिससे IT इंफ्रास्ट्रक्चर एक रेवेन्यू एसेट में बदल जाता है।
संदर्भ
[1] विकिपीडिया योगदानकर्ता। "Captive Portal।" विकिपीडिया, मुक्त ज्ञानकोश। https://en.wikipedia.org/wiki/Captive_portal
[2] IETF RFC 6797. "HTTP Strict Transport Security (HSTS)।" इंटरनेट इंजीनियरिंग टास्क फ़ोर्स। https://datatracker.ietf.org/doc/html/rfc6797
[3] IETF RFC 8910. "Captive-Portal Identification in DHCP and Router Advertisements।" इंटरनेट इंजीनियरिंग टास्क फ़ोर्स। https://datatracker.ietf.org/doc/html/rfc8910
[4] वायरलेस ब्रॉडबैंड एलायंस। "OpenRoaming।" WBA। https://wballiance.com/openroaming/
[5] NeverSSL. "NeverSSL: Helping you get online।" NeverSSL। http://neverssl.com/
मुख्य परिभाषाएं
Captive Portal
एक वेब लैंडिंग पेज जो नए जुड़े हुए गेस्ट WiFi उपयोगकर्ताओं को व्यापक इंटरनेट एक्सेस दिए जाने से पहले प्रदर्शित किया जाता है, जिसका उपयोग ऑथेंटिकेशन, सेवा की शर्तों की स्वीकृति और मार्केटिंग डेटा कैप्चर करने के लिए किया जाता है।
स्थलों, होटलों और रिटेल केंद्रों में सार्वजनिक वायरलेस नेटवर्क पर प्राथमिक एक्सेस गेट के रूप में कार्य करता है।
DNS हाइजैकिंग
एक ट्रैफ़िक इंटरसेप्शन तकनीक जहां एक वायरलेस गेटवे सभी अनधिकृत DNS अनुरोधों के लिए Captive Portal सर्वर IP पता लौटाता है।
HTTP प्रोब्स को रीडायरेक्ट करने के लिए उपयोग किया जाता है, लेकिन DNS-over-HTTPS (DoH) और DNS-over-TLS (DoT) प्रोटोकॉल द्वारा तेजी से बायपास किया जा रहा है।
HTTP Strict Transport Security (HSTS)
एक वेब सुरक्षा नीति (RFC 6797) जो ब्राउज़र को पूरी तरह से HTTPS पर संचार करने और अमान्य SSL प्रमाणपत्रों को अस्वीकार करने के लिए मजबूर करती है।
जब गेटवे HSTS-सक्षम डोमेन के HTTPS अनुरोधों को इंटरसेप्ट करने का प्रयास करते हैं, तो Captive Portal रीडायरेक्शन विफलताओं का कारण बनता है।
Walled garden
एक प्री-ऑथेंटिकेशन एक्सेस कंट्रोल लिस्ट (ACL) जो अनधिकृत गेस्ट डिवाइसों को निर्दिष्ट बाहरी डोमेन और IP पतों तक पहुँचने की अनुमति देती है।
पोर्टल एसेट, आइडेंटिटी प्रोवाइडर OAuth एंडपॉइंट्स और ऑपरेटिंग सिस्टम कनेक्टिविटी प्रोब URLs को होस्ट करने के लिए आवश्यक है।
MAC एड्रेस रैंडमाइजेशन
मोबाइल उपकरणों (iOS 14+, Android 10+) पर एक गोपनीयता सुविधा जो वायरलेस नेटवर्क पर एक डायनेमिक हार्डवेयर MAC पता प्रस्तुत करती है।
MAC-आधारित सत्र निरंतरता को बाधित करता है, जिससे रैंडमाइज्ड आइडेंटिफायर बदलने पर मेहमानों को फिर से ऑथेंटिकेट करने के लिए मजबूर होना पड़ता है।
RFC 8910 (Captive Portal API)
एक IETF मानक जो क्लाइंट उपकरणों को सीधे Captive Portal API एंडपॉइंट्स को संप्रेषित करने के लिए DHCP Option 114 या IPv6 Router Advertisements का उपयोग करता है।
लीगेसी DNS हाइजैकिंग को प्रतिस्थापित करता है, आधुनिक क्लाइंट ऑपरेटिंग सिस्टम पर HSTS प्रमाणपत्र संघर्षों को हल करता है।
हल किए गए उदाहरण
Cisco Catalyst 9800 कंट्रोलर का उपयोग करने वाले एक 350-कमरों के शहर-केंद्रित होटल को रोज़ाना मेहमानों से 20 शिकायतें मिलती हैं कि WiFi लॉगिन स्प्लैश पेज लोड होने में विफल रहता है। यह समस्या मुख्य रूप से iOS 17 और Android 13 डिवाइस का उपयोग करने वाले मेहमानों को प्रभावित करती है। नेटवर्क आर्किटेक्ट को व्यवस्थित रूप से इसका समाधान कैसे करना चाहिए?
चार-भाग की सुधार योजना निष्पादित करें: 1. DHCP स्कोप की जांच करें: स्थानीय गेटवे पर DHCP पूल का निरीक्षण करें। यदि IP उपयोग 85% से अधिक है, तो लीज समय को 24 घंटे से घटाकर 30 मिनट (1800 सेकंड) कर दें ताकि लीज को तेजी से पुनः प्राप्त किया जा सके। 2. DNS इंटरसेप्शन सत्यापित करें: सुनिश्चित करें कि प्री-ऑथेंटिकेशन ACLs पब्लिक DNS रिज़ॉल्वर्स के लिए UDP/TCP पोर्ट 53 ट्रैफ़िक की अनुमति देते हैं। 3. Walled Garden ACLs का ऑडिट करें: captive.apple.com, connectivitycheck.gstatic.com, और *.purple.ai के लिए कंट्रोलर पर DNS स्नूपिंग सक्षम करें। 4. RFC 8910 कॉन्फ़िगर करें: DHCP सर्वर पर DHCP Option 114 को पोर्टल URL की ओर इंगित करते हुए तैनात करें, जिससे iOS 16+ और Android 12+ डिवाइस बिना DNS हाइजैकिंग के सीधे पोर्टल API को क्वेरी कर सकें।
Aruba Central का उपयोग करने वाला एक रिटेल स्टोर रिपोर्ट करता है कि गेस्ट ईमेल लॉगिन काम करता है, लेकिन 'Google के साथ लॉगिन' सोशल ऑथेंटिकेशन 30% आगंतुकों के लिए रुक-रुक कर हैंग हो जाता है। नेटवर्क एडमिनिस्ट्रेटर को मूल कारण का निदान कैसे करना चाहिए?
- ब्राउज़र DevTools के साथ पुनरुत्पादित करें: एक परीक्षण डिवाइस कनेक्ट करें, ब्राउज़र नेटवर्क टैब (F12) खोलें, और ERR_CONNECTION_REFUSED लौटाने वाले अवरुद्ध डोमेन की पहचान करने के लिए Google के साथ लॉगिन पर क्लिक करें। 2. Walled Garden को अपडेट करें: सुनिश्चित करें कि Aruba Central व्हाइटलिस्ट में सभी Google OAuth एंडपॉइंट शामिल हैं: accounts.google.com, ssl.gstatic.com, fonts.gstatic.com, और oauth2.googleapis.com। 3. डायनेमिक व्हाइटलिस्टिंग सक्षम करें: Google की बदलती CDN IP सीमाओं को स्वचालित रूप से अनुमति देने के लिए DNS-आधारित वाइल्डकार्ड मिलान (*.googleapis.com, *.gstatic.com) कॉन्फ़िगर करें।
अभ्यास प्रश्न
Q1. google.com जैसे HTTPS डोमेन पर नेविगेट करने पर Captive Portal लॉगिन स्क्रीन ट्रिगर होने में विफलता क्यों होती है?
संकेत: HSTS नीतियों और SSL/TLS प्रमाणपत्र सत्यापन पर विचार करें।
मॉडल उत्तर देखें
प्रमुख HTTPS डोमेन HTTP Strict Transport Security (HSTS) लागू करते हैं। जब कोई गेटवे HTTPS कनेक्शन को इंटरसेप्ट करने का प्रयास करता है, तो क्लाइंट ब्राउज़र प्रमाणपत्र बेमेल होने का पता लगाता है और मैन-इन-द-मिडल हमलों को रोकने के लिए अनुरोध को ब्लॉक कर देता है। पोर्टल को मैन्युअल रूप से ट्रिगर करने के लिए, मेहमानों को http://neverssl.com जैसी अनएन्क्रिप्टेड HTTP साइट पर नेविगेट करना होगा या ऑपरेटिंग सिस्टम के अंतर्निहित प्रोब को निष्पादित होने देना होगा।
Q2. प्राइवेट MAC एड्रेस रैंडमाइजेशन एंटरप्राइज WiFi नेटवर्क पर गेस्ट सेशन की निरंतरता को कैसे प्रभावित करता है?
संकेत: विचार करें कि वायरलेस गेटवे प्रमाणित एंडपॉइंट्स को कैसे ट्रैक करते हैं।
मॉडल उत्तर देखें
वायरलेस गेटवे प्रमाणित सत्रों को डिवाइस MAC एड्रेस द्वारा ट्रैक करते हैं। जब एक मोबाइल OS अपने प्राइवेट MAC एड्रेस को रोटेट करता है, तो गेटवे एंडपॉइंट को एक नए अप्रमाणित क्लाइंट के रूप में मानता है और पुनः प्रमाणीकरण के लिए बाध्य करता है। स्थान के SSID के लिए प्राइवेट एड्रेस को अक्षम करना या Passpoint/OpenRoaming प्रोफाइल को तैनात करना बिना किसी बाधा के सत्र की निरंतरता को बनाए रखता है।
Q3. स्टेडियम या शॉपिंग मॉल जैसे उच्च-घनत्व वाले सार्वजनिक गेस्ट WiFi स्थानों के लिए अनुशंसित DHCP लीज समय क्या है?
संकेत: DHCP ट्रैफ़िक वॉल्यूम के विरुद्ध IP एड्रेस रिक्लेमेशन को संतुलित करें।
मॉडल उत्तर देखें
अस्थायी, उच्च-घनत्व वाले स्थानों में गेस्ट WiFi नेटवर्क को 15 और 30 मिनट (900 से 1800 सेकंड) के बीच DHCP लीज समय कॉन्फ़िगर करना चाहिए। यह कम समय के लिए आने वाले आगंतुकों के कारण होने वाले IP पूल की कमी को रोकता है और साथ ही DHCP रिन्यूअल ट्रैफ़िक को प्रबंधनीय सीमाओं के भीतर रखता है।
अक्सर पूछे जाने वाले प्रश्न
Why does the captive portal redirect fail to open automatically on mobile devices?
Mobile operating systems (iOS, Android, Windows) rely on unauthenticated HTTP probes to vendor endpoints (such as captive.apple.com or connectivitycheck.gstatic.com/generate_204). If the network gateway does not intercept port 80 traffic with a clean HTTP 302 redirect, or if DNS queries for those probe domains are dropped before authentication, the Captive Network Assistant (CNA) will not launch.
Why does the 'captive portal login keeps stopping' error occur on Android devices?
The 'captive portal login keeps stopping' error on Android occurs when the system WebView crashes during redirection or when the gateway drops the generate_204 HTTP probe midway through authentication. Clearing the cache of the Android System WebView or Chrome app, disabling randomized MAC addresses for the venue SSID, and navigating manually to an unencrypted HTTP probe address resolves the crash loop.
How do unencrypted HTTP sites like neverssl.com force a captive portal login screen to load?
Because modern browsers enforce HTTP Strict Transport Security (HSTS) on encrypted domains like google.com, wireless gateways cannot intercept HTTPS traffic without triggering browser certificate warnings. Navigating to an unencrypted HTTP destination such as http://neverssl.com or http://1.1.1.1 sends a plaintext request that the gateway can safely intercept with an HTTP 302 redirect to the login splash page.
Why do Android devices show 'Sign into network' errors or fail the generate_204 probe?
Android devices query clients3.google.com/generate_204 and connectivitycheck.gstatic.com. If the wireless controller or walled garden blocks access to Google IP addresses without intercepting the HTTP request with a 302 redirect, Android detects a connection error or assumes an isolated intranet, suppressing the portal prompt. Whitelisting the required probe domains or ensuring transparent HTTP redirection resolves this.
How do you prevent HTTPS certificate warnings when intercepting captive portal traffic?
When a guest browser navigates to an HTTPS domain prior to login, intercepting the TLS handshake triggers severe browser security warnings (such as NET::ERR_CERT_COMMON_NAME_INVALID) due to HSTS and certificate mismatch. Enterprise networks prevent this by leaving HTTPS traffic undisturbed and relying exclusively on plaintext HTTP probe interception to trigger the operating system's native captive portal browser.
What causes RADIUS authentication timeouts during captive portal guest login?
RADIUS timeouts occur when the wireless access point or controller fails to receive a RADIUS Access-Accept packet from the authentication server within the timeout window (typically 5 seconds). Common causes include outbound UDP ports 1812 and 1813 being filtered by perimeter firewalls, mismatched RADIUS shared secrets, or asymmetric routing between the access point and the cloud RADIUS service.
How does RFC 8910 (Captive Portal API) resolve modern captive portal connection issues?
RFC 8910 standardizes captive portal discovery via DHCP Option 114 and IPv6 Router Advertisements. Rather than intercepting DNS queries or HTTP packets, the network directly advertises the captive portal API endpoint URL to connecting client devices. Modern operating systems query this API directly, eliminating HSTS certificate collisions, DNS hijacking latency, and CNA browser rendering bugs.
How does MAC address randomisation affect captive portal reconnection?
iOS 14+ and Android 10+ rotate private MAC addresses periodically or when re-associating with SSIDs. If a guest network tracks sessions solely by physical MAC address, returning visitors are forced to authenticate repeatedly. Enterprise platforms like Purple solve this by tying session authorisation to user identity tokens and Passpoint (Hotspot 2.0) profiles rather than transient hardware MACs.
How does Purple resolve captive portal redirect failures across multi-vendor networks?
Purple operates as a hardware-agnostic cloud overlay across Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Fortinet, and UniFi hardware. By automating walled garden configurations, managing trusted SSL redirect domains, and providing high-availability cloud RADIUS clusters with sub-second failover, Purple eliminates captive portal redirect drops and delivers reliable guest onboarding.
इस श्रृंखला में आगे पढ़ें
Ubiquiti UniFi गेस्ट पोर्टल रीडायरेक्ट नहीं हो रहा: कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।