
कैप्टिव पोर्टल आर्किटेक्चर: सुरक्षा, रीडायरेक्शन और सर्वोत्तम प्रथाएं
एंटरप्राइज कैप्टिव पोर्टल आर्किटेक्चर पर एक निश्चित तकनीकी संदर्भ। यह गाइड सुरक्षित, डेटा-समृद्ध गेस्ट WiFi नेटवर्क तैनात करने वाले IT लीडर्स के लिए नेटवर्क आइसोलेशन, DNS रीडायरेक्शन, RADIUS ऑथेंटिकेशन और सुरक्षा अनुपालन का विश्लेषण करती है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Captive Portal Guide →
Captive portal redirection and authentication flow
Pick a vendor, redirection method, sign-in method and client OS to see the packet flow step by step, the gateway configuration and where the design will fail.
Cloud-managed WLAN
RFC 8910 DHCP option 114 + RFC 8908 API
Strong (centrally enforced)
http://captive.apple.com/hotspot-detect.html
Packet flow for this design
- 1Association and DHCP802.11 open or OWE / DHCP UDP 67-68Apple iOS and iPadOSCisco Meraki (MR / MX)
DHCP ACK carries the address, gateway, DNS and option 114 with the captive portal API URL. The client is placed in the pre-login role.
- 2Captive portal API checkHTTPS GET, application/captive+jsonApple iOS and iPadOSAPI URL from option 114
The OS reads {"captive": true, "user-portal-url": ...} and opens the portal directly. No request is intercepted.
- 3Walled garden and splash pageHTTPS, TCP 443Captive Network AssistantPurple captive portal
The pre-login ACL allows the portal domains, their CDN and any identity provider hosts, so the page and its assets load.
- 4Sign-in: Purple cloud RADIUSRADIUS (RFC 2865 / 2866, CoA RFC 5176)Guest on the splash pagePurple authentication service
The guest completes purple cloud radius. Purple records consent and marketing opt-ins and creates or updates the visitor profile.
- 5Authorisation at the gatewayRADIUS 1812 / 1813 + CoA (UDP 3799)Purple RADIUSCisco Meraki (MR / MX)
Access-Accept moves the client to the authenticated role with its bandwidth and session limits. CoA can later change or end the session without the guest reconnecting.
- 6OnlineAPI reports "captive": falseApple iOS and iPadOSAPI URL
The OS rechecks, sees full internet access and marks the network as connected. On Apple devices the CNA button changes to Done; on Android the notification clears.
The CNA is a limited web view with its own cookie store and no downloads. Expected response contains "Success"; anything else opens the CNA. iCloud Private Relay is paused for login; to block it after login, return NXDOMAIN for mask.icloud.com and mask-h2.icloud.com.
HTTP/1.1 200 OK
Content-Type: application/captive+json
Cache-Control: private

{
  "captive": true,
  "user-portal-url": "https://portal.purplewifi.net/login",
  "venue-info-url": "https://example.com/venue",
  "seconds-remaining": 0
}# Dashboard: Wireless > Configure > Access control
SSID: "Guest WiFi"
Security: Open (or OWE for encrypted open access)
Splash page: Sign-on with my RADIUS server
Custom splash URL: https://portal.purplewifi.net
Captive portal strength: Block all access until sign-on
RADIUS servers: <purple-radius-primary>:1812
RADIUS accounting: Enabled (UDP 1813)
RADIUS CoA support: Enabled
Walled garden: *.purple.ai, *.purplewifi.net
# Never add captive.apple.com or other OS probe hostsConfigured in the Meraki dashboard or the Dashboard API. CoA is enabled per SSID alongside the RADIUS server list.
The DHCP server sends the API URL in option 114 (DHCPv6 option 103, IPv6 RA option 37). The client fetches the API over HTTPS, reads "captive": true and opens the user-portal-url directly, with no intercepted request and no certificate warning. iOS 14+ and Android 11+ use it; keep HTTP interception as the fallback for other clients.
Returning guests are recognised and reconnected without seeing the portal again, within the session policy you set.
- Redirection: Captive portal API (RFC 8908 / 8910) with HTTP fallback30/30
- Authentication: Purple cloud RADIUS25/25
- Layer 2 client isolation20/20
- Pre-login walled garden ACL15/15
- RADIUS CoA (RFC 5176)10/10
An editorial weighting of the design choices above, not a measured success rate.
Run the portal and RADIUS in the cloud
Purple hosts the splash pages, RADIUS authentication and accounting, and consent records, so there is no portal server or RADIUS box to maintain on site.
- Works with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet
- RADIUS CoA for session changes without reconnecting
- Consent and opt-in records for GDPR
- Passpoint and OpenRoaming profiles for returning guests
Ask an engineer to review your design
कार्यकारी सारांश
एंटरप्राइज स्थानों के लिए, गेस्ट WiFi एक महत्वपूर्ण बुनियादी ढांचा है जिसके लिए सख्त आर्किटेक्चरल अनुशासन की आवश्यकता होती है। ओपन पब्लिक एक्सेस और सुरक्षित कॉर्पोरेट नेटवर्किंग के बीच की दूरी को पाटने के लिए VLAN आइसोलेशन, DNS इंटरसेप्शन और पहचान प्रबंधन के सटीक कॉन्फ़िगरेशन की आवश्यकता होती है। यह गाइड एंटरप्राइज कैप्टिव पोर्टल आर्किटेक्चर की कार्यप्रणाली का विश्लेषण करती है, मार्केटिंग की जटिल शब्दावली को हटाकर पैकेट स्तर पर यह वास्तव में कैसे काम करता है, इसे स्पष्ट रूप से समझाती है। हम इसके मुख्य तकनीकी घटकों को कवर करते हैं: VLAN सेगमेंटेशन, DHCP पूल प्रबंधन, HTTP रीडायरेक्शन, RADIUS ऑथेंटिकेशन और बैंडविड्थ शेपिंग।
चाहे आप किसी हॉस्पिटैलिटी चेन के लिए नया नेटवर्क तैनात कर रहे हों या हेल्थकेयर में पुराने बुनियादी ढांचे को अपग्रेड कर रहे हों, जोखिमों को कम करने, PCI-DSS और GDPR अनुपालन सुनिश्चित करने और हमारे WiFi एनालिटिक्स प्लेटफॉर्म के माध्यम से उपयोगी फर्स्ट-पार्टी डेटा एकत्र करने के लिए इन कार्यप्रणालियों को समझना आवश्यक है।
तकनीकी ब्रीफिंग पॉडकास्ट सुनें:
तकनीकी गहन विश्लेषण: कैप्टिव पोर्टल कैसे काम करते हैं
बुनियादी स्तर पर, एक एंटरप्राइज गेस्ट WiFi नेटवर्क क्लाइंट डिवाइस को केवल इतना धोखा देकर काम करता है कि वह उसके ट्रैफ़िक को इंटरसेप्ट कर सके, ऑथेंटिकेशन के लिए बाध्य कर सके और फिर कॉर्पोरेट LAN को छुए बिना उसे सुरक्षित रूप से इंटरनेट पर रूट कर सके।
1. VLAN के माध्यम से लॉजिकल आइसोलेशन
किसी भी सुरक्षित गेस्ट WiFi नेटवर्क की नींव लॉजिकल सेपरेशन है। जब कोई वेन्यू यूजर गेस्ट SSID से कनेक्ट होता है, तो एक्सेस पॉइंट उनके ट्रैफ़िक को एक विशिष्ट वर्चुअल लोकल एरिया नेटवर्क (VLAN) ID (जैसे, VLAN 20) के साथ टैग करता है, जबकि कॉर्पोरेट ट्रैफ़िक एक अलग VLAN (जैसे, VLAN 10) पर काम करता है।
यह टैगिंग सुनिश्चित करती है कि स्विच और फ़ायरवॉल स्तर पर, गेस्ट ट्रैफ़िक पॉइंट-ऑफ-सेल सिस्टम या मरीज के रिकॉर्ड वाले आंतरिक सबनेट पर रूट होने में भौतिक रूप से असमर्थ हो। फ़ायरवॉल को इंटर-VLAN राउटिंग के लिए स्पष्ट रूप से 'डिनाइ' (अस्वीकार) नियमों के साथ कॉन्फ़िगर किया गया है, जो गेस्ट ट्रैफ़िक को सीधे WAN इंटरफ़ेस से बाहर भेजता है।

2. DHCP और IP एड्रेस पूल
कनेक्शन होने पर, क्लाइंट डिवाइस एक DHCP Discover पैकेट ब्रॉडकास्ट करता है। नेटवर्क एक समर्पित गेस्ट सबनेट से IP एड्रेस असाइन करके प्रतिक्रिया देता है। यहाँ एक महत्वपूर्ण तकनीकी अंतर लीज टाइम (lease time) का है। जबकि कॉर्पोरेट डिवाइस आठ दिनों तक IP रख सकते हैं, गेस्ट नेटवर्क को ट्रांसपोर्ट हब जैसे उच्च-टर्नओवर वाले वातावरण में IP पूल समाप्त होने से रोकने के लिए आक्रामक लीज टाइम (30 से 60 मिनट) का उपयोग करना चाहिए।
3. DNS इंटरसेप्शन और कैप्टिव पोर्टल
यहीं से उपयोगकर्ता अनुभव शुरू होता है। जब नया कनेक्टेड डिवाइस किसी वेबसाइट तक पहुँचने का प्रयास करता है (या जब OS अपना कैप्टिव पोर्टल डिटेक्शन चेक करता है, जैसे Apple का captive.apple.com), तो नेटवर्क DNS अनुरोध को इंटरसेप्ट करता है।
अनुरोधित साइट के वास्तविक IP एड्रेस को रिज़ॉल्व करने के बजाय, गेटवे कैप्टिव पोर्टल का IP एड्रेस लौटाता है। इसके बाद क्लाइंट के ब्राउज़र को Purple द्वारा होस्ट किए गए स्प्लैश पेज पर HTTP-रीडायरेक्ट किया जाता है।
4. ऑथेंटिकेशन और RADIUS
एक बार जब उपयोगकर्ता कैप्टिव पोर्टल के साथ इंटरैक्ट करता है - चाहे नियम और शर्तों को स्वीकार करके, ईमेल दर्ज करके, या सोशल लॉगिन का उपयोग करके - तो प्लेटफॉर्म को ट्रैफ़िक की अनुमति देने के लिए स्थानीय नेटवर्क कंट्रोलर को सूचित करना होगा।
इसे RADIUS (रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस) प्रोटोकॉल के माध्यम से संभाला जाता है। Purple क्लाउड RADIUS सर्वर के रूप में कार्य करता है, जो स्थानीय WiFi कंट्रोलर या गेटवे को वापस Access-Accept संदेश भेजता है। इसके बाद कंट्रोलर उपयोगकर्ता की स्थिति को 'अनऑथराइज्ड' (केवल वॉल्ड गार्डन एक्सेस) से 'ऑथराइज्ड' में बदल देता है, जिससे मानक इंटरनेट एक्सेस के लिए फ़ायरवॉल पोर्ट खुल जाते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड: बड़े पैमाने पर निर्माण
गेस्ट WiFi को तैनात करने के लिए उपयोगकर्ता की असुविधा को सुरक्षा और डेटा कैप्चर आवश्यकताओं के साथ संतुलित करने की आवश्यकता होती है। हमारा क्लाउड ओवरले Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme, और Fortinet हार्डवेयर के साथ मूल रूप से एकीकृत होता है।
चरण 1: नेटवर्क टोपोलॉजी का आर्किटेक्ट तैयार करें
सुनिश्चित करें कि आपके कोर स्विच और फ़ायरवॉल 802.1Q VLAN टैगिंग का समर्थन करते हैं। अपने गेस्ट VLAN को फ़ायरवॉल पर DMZ इंटरफ़ेस पर समाप्त होने के लिए कॉन्फ़िगर करें, जिससे आंतरिक राउटिंग टेबल पूरी तरह से बायपास हो जाएं।
चरण 2: वॉल्ड गार्डन कॉन्फ़िगर करें
वॉल्ड गार्डन IP एड्रेस और डोमेन की एक सूची है जिसे अनऑथेंटिकेटेड उपयोगकर्ताओं को एक्सेस करने की अनुमति होती है। इसमें कैप्टिव पोर्टल लोड करने के लिए आवश्यक URL, लोगो के लिए CDN एसेट और सोशल लॉगिन (जैसे, Microsoft Entra ID, Okta, Google Workspace) के लिए ऑथेंटिकेशन एंडपॉइंट शामिल होने चाहिए। यदि वॉल्ड गार्डन गलत तरीके से कॉन्फ़िगर किया गया है, तो स्प्लैश पेज लोड होने में विफल रहेगा, जिससे उपयोगकर्ता के लिए आगे का रास्ता बंद हो जाएगा।
चरण 3: क्लाइंट आइसोलेशन लागू करें
अपने एक्सेस पॉइंट्स पर क्लाइंट आइसोलेशन सक्षम करें। यह कनेक्टेड गेस्ट डिवाइसेस को वायरलेस माध्यम से एक-दूसरे के साथ सीधे संवाद करने से रोकता है, जिससे गेस्ट सबनेट के भीतर पीयर-टू-पीयर हमलों और मैलवेयर के प्रसार को प्रभावी ढंग से कम किया जा सकता है।
चरण 4: पहचान प्रबंधन को एकीकृत करें
साझा PSK का उपयोग बंद करें। एक प्रबंधित कैप्टिव पोर्टल लागू करें जो सचेत-विकल्प ऑप्ट-इन के माध्यम से फर्स्ट-पार्टी डेटा एकत्र करता है। निर्बाध, सुरक्षित ऑनबोर्डिंग के लिए, OpenRoaming लागू करने पर विचार करें। Purple, Connect प्लान के तहत OpenRoaming के लिए एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है, जिससे डिवाइस पारंपरिक स्प्लैश पेज के बिना सर्टिफिकेट के माध्यम से सुरक्षित रूप से ऑथेंटिकेट हो सकते हैं। मल्टी-नेटवर्क वातावरण डिजाइन करने के बारे में अधिक जानने के लिए, हमारी गाइड पढ़ें: सभी पर नियंत्रण पाने के लिए तीन SSID: गेस्ट, स्टाफ और IoT के लिए WiFi डिज़ाइन।
सर्वोत्तम प्रथाएं और अनुपालन
अनुपालन वैकल्पिक नहीं है। एक उचित रूप से तैयार किया गया कैप्टिव पोर्टल आपके संगठन को देनदारियों और नियामक जुर्मानों से बचाता है।
GDPR और डेटा गोपनीयता
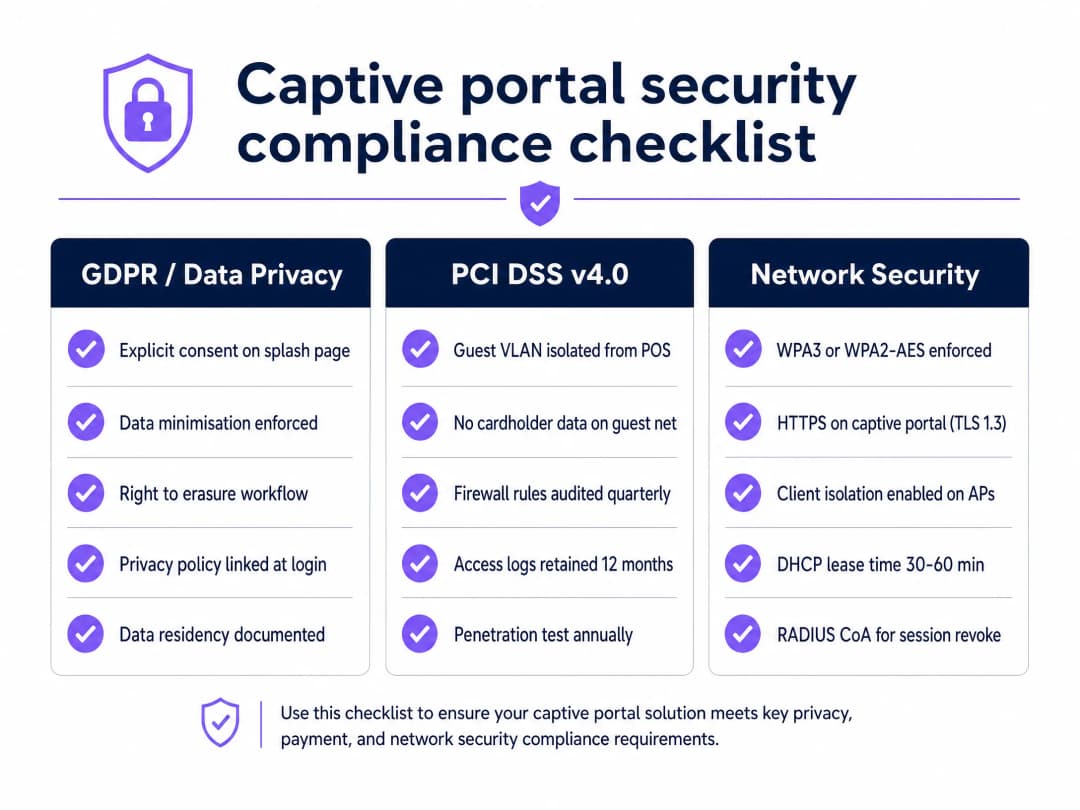
एक कैप्टिव पोर्टल उपयोगकर्ता के कनेक्ट होने के क्षण से ही व्यक्तिगत डेटा एकत्र करता है। GDPR आवश्यकताओं को पूरा करने के लिए, आपको इस डेटा को प्रोसेस करने से पहले स्पष्ट सहमति लेनी होगी। Purple का प्लेटफॉर्म GDPR अनुपालन के लिए आवश्यक लेयर 7 पहचान और सहमति आवश्यकताओं को संभालता है, यह सुनिश्चित करता है कि डेटा कानूनी रूप से एकत्र किया जाए, सुरक्षित रूप से संग्रहीत किया जाए, और स्वचालित वर्कफ़्लो के माध्यम से अनुरोध पर मिटाया जा सके।
PCI-DSS v4.0 अनुपालन
यदि आपका संगठन क्रेडिट कार्ड प्रोसेस करता है, तो आपका नेटवर्क PCI-DSS के अधीन है। POS सिस्टम के समान नेटवर्क पर चलने वाले गेस्ट WiFi नेटवर्क गेस्ट नेटवर्क को PCI-DSS के दायरे में ला सकते हैं, जिससे ऑडिट का महत्वपूर्ण बोझ पैदा होता है। यह सुनिश्चित करने के लिए सख्त VLAN सेगमेंटेशन अनिवार्य है कि गेस्ट ट्रैफ़िक कभी भी कार्डधारक के डेटा वातावरण को न छुए।
नेटवर्क सुरक्षा मानक
वायरलेस ट्रांसपोर्ट लेयर पर WPA3 या WPA2-AES एन्क्रिप्शन लागू करें। ऑथेंटिकेशन चरण के दौरान उपयोगकर्ता क्रेडेंशियल की सुरक्षा के लिए सुनिश्चित करें कि आपका कैप्टिव पोर्टल TLS 1.2 या TLS 1.3 का उपयोग करके HTTPS पर परोसा जाए।
समस्या निवारण और जोखिम न्यूनीकरण
अच्छी तरह से डिज़ाइन किए गए नेटवर्क में भी समस्याएँ आती हैं। यहाँ सबसे आम विफलता मोड और उनसे बचने के तरीके दिए गए हैं।
विफलता मोड: IP एड्रेस समाप्त होना एक व्यस्त रिटेल वातावरण में, डिवाइस लगातार ओपन नेटवर्क को खोजते और उससे कनेक्ट होते हैं। यदि आपका DHCP लीज टाइम 24 घंटे है, तो आपकी दुकान के पास से पांच मिनट के लिए गुजरने वाला खरीदार पूरे दिन के लिए एक IP एड्रेस का उपयोग कर लेता है। समाधान: गेस्ट VLAN पर DHCP लीज टाइम को घटाकर 30 मिनट करें।
विफलता मोड: वॉल्ड गार्डन ब्लॉक क्लाउड सेवाएं अक्सर अपने IP एड्रेस बदलती हैं। यदि आपका वॉल्ड गार्डन सोशल लॉगिन एंडपॉइंट के लिए स्टैटिक IP व्हाइटलिस्टिंग का उपयोग करता है, तो उन IP के बदलने पर ऑथेंटिकेशन काम करना बंद कर देगा। समाधान: जहाँ भी आपका हार्डवेयर कंट्रोलर इसका समर्थन करता है, वॉल्ड गार्डन प्रविष्टियों के लिए डोमेन-आधारित व्हाइटलिस्टिंग का उपयोग करें।
विफलता मोड: पुरानी (Stale) सेशन उपयोगकर्ता बिना डिस्कनेक्ट किए वेन्यू से चले जाते हैं, लेकिन उनका सेशन कंट्रोलर पर सक्रिय रहता है, जिससे संसाधन खर्च होते हैं। समाधान: आक्रामक आइडल टाइमआउट (जैसे, 30 मिनट) लागू करें और समय सीमा समाप्त होने पर सेशन को सक्रिय रूप से रद्द करने के लिए RADIUS Change of Authorisation (CoA) का उपयोग करें।
ROI और व्यावसायिक प्रभाव
एक सुरक्षित कैप्टिव पोर्टल एक पारंपरिक IT लागत केंद्र को राजस्व उत्पन्न करने वाली संपत्ति में बदल देता है। सत्यापित फर्स्ट-पार्टी डेटा एकत्र करके, वेन्यू विस्तृत विज़िटर प्रोफ़ाइल बना सकते हैं। Purple ने 2024 में 80,000+ लाइव वेन्यू में 440 मिलियन लॉगिन प्रोसेस किए, जो इस दृष्टिकोण के पैमाने और विश्वसनीयता को साबित करता है।
उदाहरण के लिए, McDonald's डाइनर के रुकने के समय और आने की आवृत्ति को समझने के लिए कैप्टिव पोर्टल डेटा का उपयोग करता है, जबकि मैनचेस्टर एयरपोर्ट्स ग्रुप कनेक्शन एनालिटिक्स के आधार पर यात्री प्रवाह को अनुकूलित करता है। ROI को केवल मार्केटिंग डेटाबेस के विकास में नहीं, बल्कि प्लेटफॉर्म द्वारा एकत्र किए गए 29 बिलियन डेटा पॉइंट्स से प्राप्त परिचालन अंतर्दृष्टि में मापा जाता है।
मुख्य परिभाषाएं
कैप्टिव पोर्टल
एक वेब पेज जो नेटवर्क ट्रैफ़िक को इंटरसेप्ट करता है और पूर्ण इंटरनेट एक्सेस देने से पहले उपयोगकर्ता के इंटरैक्शन (जैसे शर्तों को स्वीकार करना या लॉग इन करना) की आवश्यकता होती है।
गेस्ट नेटवर्क पर फर्स्ट-पार्टी डेटा एकत्र करने और उपयोग की शर्तों को लागू करने का प्राथमिक तंत्र।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस। एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग प्रबंधन प्रदान करता है।
वह प्रोटोकॉल जिसका उपयोग Purple आपके स्थानीय WiFi हार्डवेयर को यह बताने के लिए करता है कि किसी गेस्ट को इंटरनेट एक्सेस करने की अनुमति है।
वॉल्ड गार्डन
IP एड्रेस या डोमेन की एक प्रतिबंधित सूची जिसे उपयोगकर्ता कैप्टिव पोर्टल के माध्यम से ऑथेंटिकेट होने से पहले एक्सेस कर सकता है।
डिवाइस के अभी भी प्री-ऑथेंटिकेशन स्थिति में होने के दौरान स्प्लैश पेज और सोशल लॉगिन प्रदाताओं को लोड करने की अनुमति देने के लिए आवश्यक।
VLAN
वर्चुअल लोकल एरिया नेटवर्क। एक लॉजिकल सबनेटवर्क जो विभिन्न भौतिक LAN से उपकरणों के संग्रह को समूहित करता है।
PCI-DSS अनुपालन सुनिश्चित करते हुए, गेस्ट ट्रैफ़िक को कॉर्पोरेट ट्रैफ़िक से सुरक्षित रूप से अलग करने के लिए उपयोग किया जाता है।
क्लाइंट आइसोलेशन
एक वायरलेस सुरक्षा सेटिंग जो एक ही एक्सेस पॉइंट से जुड़े उपकरणों को एक-दूसरे के साथ सीधे संवाद करने से रोकती।
मेहमानों को पीयर-टू-पीयर हमलों और सार्वजनिक नेटवर्क पर फैलने वाले मैलवेयर से बचाने के लिए महत्वपूर्ण।
DHCP लीज टाइम
वह अवधि जिसके लिए किसी डिवाइस को IP एड्रेस असाइन किया जाता है, इससे पहले कि वह समाप्त हो जाए और उपलब्ध पूल में वापस आ जाए।
मेहमानों के आने-जाने पर IP एड्रेस समाप्त होने से रोकने के लिए गेस्ट नेटवर्क पर इसे छोटा (30-60 मिनट) रखा जाना चाहिए।
RADIUS CoA
Change of Authorisation. RADIUS का एक विस्तार जो सर्वर को एक सक्रिय क्लाइंट की सेशन स्थिति को बदलने की अनुमति देता है।
समय सीमा समाप्त होने पर या GDPR के तहत डेटा मिटाने का अनुरोध करने पर उपयोगकर्ताओं को तुरंत डिस्कनेक्ट करने के लिए Purple द्वारा उपयोग किया जाता है।
OpenRoaming
एक रोमिंग फेडरेशन सेवा जो उपकरणों को सर्टिफिकेट का उपयोग करके भाग लेने वाले WiFi नेटवर्क से स्वचालित और सुरक्षित रूप से कनेक्ट होने की अनुमति देती है।
निर्बाध कनेक्टिविटी की अगली पीढ़ी, जहाँ Purple, Connect प्लान के तहत एक मुफ्त पहचान प्रदाता के रूप में कार्य करता है।
हल किए गए उदाहरण
एक 200 कमरों वाले होटल को अपनी पूरी संपत्ति में गेस्ट WiFi तैनात करने की आवश्यकता है। वे वर्तमान में फ्रंट डेस्क, बैक ऑफिस और साझा पासवर्ड के माध्यम से गेस्ट एक्सेस के लिए एक ही फ्लैट नेटवर्क (192.168.1.0/24) का उपयोग करते हैं। वे फ्रंट डेस्क सिस्टम को सुरक्षित रखते हुए मार्केटिंग के लिए मेहमानों के ईमेल पते एकत्र करना चाहते हैं।
- नेटवर्क सेगमेंटेशन लागू करें: फ्रंट डेस्क/ऑफिस के लिए VLAN 10 और मेहमानों के लिए VLAN 20 बनाएं।
- फ़ायरवॉल कॉन्फ़िगर करें: VLAN 20 से VLAN 10 तक सभी राउटिंग को ब्लॉक करें। VLAN 20 को सीधे WAN पर रूट करें।
- साझा पासवर्ड हटाएं: 'Hotel_Guest' नाम से एक ओपन SSID तैनात करें।
- कैप्टिव पोर्टल सेट करें: अनऑथेंटिकेटेड HTTP ट्रैफ़िक को Purple के कैप्टिव पोर्टल URL पर रीडायरेक्ट करने के लिए WiFi कंट्रोलर को कॉन्फ़िगर करें।
- वॉल्ड गार्डन कॉन्फ़िगर करें: Purple पोर्टल डोमेन और CDN एसेट को व्हाइटलिस्ट करें ताकि स्प्लैश पेज लोड हो सके।
- RADIUS कॉन्फ़िगर करें: WiFi कंट्रोलर में Purple के RADIUS सर्वर IP एड्रेस और शेयर्ड सीक्रेट जोड़ें।
- DHCP समायोजित करें: डिवाइस के उच्च टर्नओवर को संभालने के लिए VLAN 20 DHCP पूल को 60 मिनट के लीज टाइम के साथ /22 सबनेट पर सेट करें।
एक बड़े स्टेडियम को एक मैच के लिए 40,000 दर्शकों के आने की उम्मीद है। उन्होंने एक कैप्टिव पोर्टल तैनात किया है लेकिन वे 3 घंटे के आयोजन के दौरान नेटवर्क प्रदर्शन और IP समाप्त होने को लेकर चिंतित हैं।
- DHCP साइजिंग: 65,000 से अधिक उपलब्ध IP एड्रेस प्रदान करने के लिए गेस्ट VLAN के लिए /16 सबनेट तैनात करें।
- लीज टाइम: जल्दी जाने वाले प्रशंसकों से IP को तेजी से वापस लेने के लिए DHCP लीज टाइम को 30 मिनट पर सेट करें।
- बैंडविड्थ शेपिंग: कुछ उपयोगकर्ताओं को 10 Gbps इंटरनेट पाइप को पूरी तरह से संतृप्त करने से रोकने के लिए कंट्रोलर स्तर पर 5 Mbps डाउन / 2 Mbps अप की प्रति-उपयोगकर्ता दर सीमा लागू करें।
- क्लाइंट आइसोलेशन: घने स्टेडियम के वातावरण में ब्रॉडकास्ट स्टॉर्म और पीयर-टू-पीयर ट्रैफ़िक को वायरलेस प्रदर्शन को खराब करने से रोकने के लिए AP-स्तर पर क्लाइंट आइसोलेशन सक्षम करें।
अभ्यास प्रश्न
Q1. आप अस्पताल के प्रतीक्षालय में एक कैप्टिव पोर्टल तैनात कर रहे हैं। स्प्लैश पेज Android उपकरणों पर सफलतापूर्वक लोड होता है, लेकिन iOS उपकरणों पर एक खाली सफेद स्क्रीन प्रदर्शित होती है। इसका सबसे संभावित आर्किटेक्चरल कारण क्या है?
संकेत: विचार करें कि विभिन्न ऑपरेटिंग सिस्टम कैप्टिव पोर्टल का पता कैसे लगाते हैं और उन्हें किन संसाधनों तक पहुँचने की आवश्यकता होती है।
मॉडल उत्तर देखें
वॉल्ड गार्डन संभवतः गलत तरीके से कॉन्फ़िगर किया गया है। iOS डिवाइस पोर्टल मिनी-ब्राउज़र को ट्रिगर करने के लिए विशिष्ट Apple डोमेन (जैसे captive.apple.com) तक पहुँचने का प्रयास करते हैं। यदि इन डोमेन या स्प्लैश पेज के लिए आवश्यक विशिष्ट CDN एसेट को वॉल्ड गार्डन में व्हाइटलिस्ट नहीं किया गया है, तो पेज Apple CNA (कैप्टिव नेटवर्क असिस्टेंट) में सही ढंग से रेंडर होने में विफल रहेगा।
Q2. एक रिटेल चेन मुफ्त WiFi की पेशकश करना चाहती है लेकिन उपयोगकर्ताओं को अपने Microsoft Entra ID क्रेडेंशियल का उपयोग करके लॉग इन करने की आवश्यकता होती है। परीक्षण के दौरान, उपयोगकर्ताओं को स्प्लैश पेज पर रीडायरेक्ट किया जाता है, वे 'Log in with Microsoft' बटन पर क्लिक करते हैं, लेकिन पेज का समय समाप्त (टाइम आउट) हो जाता है। क्यों?
संकेत: RADIUS ऑथेंटिकेशन पूरा होने से पहले फ़ायरवॉल की स्थिति के बारे में सोचें।
मॉडल उत्तर देखें
Microsoft Entra ID ऑथेंटिकेशन एंडपॉइंट को वॉल्ड गार्डन में नहीं जोड़ा गया है। चूंकि उपयोगकर्ता प्री-ऑथेंटिकेशन स्थिति में है, इसलिए फ़ायरवॉल इंटरनेट पर जाने वाले सभी ट्रैफ़िक को ब्लॉक कर देता है। इसे ठीक करने के लिए, विशिष्ट Microsoft लॉगिन डोमेन और IP रेंज को व्हाइटलिस्ट किया जाना चाहिए ताकि डिवाइस OAuth फ्लो को पूरा करने के लिए पहचान प्रदाता के साथ संवाद कर सके।
Q3. एक वेन्यू के गेस्ट नेटवर्क पर हर दोपहर IP एड्रेस समाप्त हो रहे हैं, इसके बावजूद कि उनके पास DHCP पूल आकार से कम समवर्ती (concurrent) उपयोगकर्ता हैं। किस कॉन्फ़िगरेशन परिवर्तन की आवश्यकता है?
संकेत: इस बारे में सोचें कि कोई डिवाइस बिल्डिंग से जाने के बाद कितने समय तक IP एड्रेस रखता है।
मॉडल उत्तर देखें
DHCP लीज टाइम बहुत अधिक सेट किया गया है (संभवतः 12 या 24 घंटे का डिफ़ॉल्ट)। जो डिवाइस थोड़ी देर के लिए कनेक्ट होते हैं और चले जाते हैं, वे अपने IP एड्रेस को बनाए रखते हैं, जिससे नए डिवाइस कनेक्ट नहीं हो पाते हैं। जाने वाले मेहमानों से IP को जल्दी से रीसायकल करने के लिए लीज टाइम को घटाकर 30 से 60 मिनट किया जाना चाहिए।
इस श्रृंखला में आगे पढ़ें
Ubiquiti UniFi गेस्ट पोर्टल रीडायरेक्ट नहीं हो रहा: कारण और समाधान
यह गाइड अतिथि स्थिति, रीडायरेक्ट, प्री-ऑथराइजेशन रूट और कंट्रोलर ऑथराइजेशन का क्रमवार पालन करके UniFi guest portal रीडायरेक्ट विफलता का पता लगाती है। यह वेन्यू IT टीमों को guest-network बनाम Hotspot के भ्रम, बाहरी पोर्टल हैंड-ऑफ़, वर्तमान UniFi OS अकाउंट आवश्यकताओं और DNS आइसोलेशन परीक्षण को हल करने के लिए एक विश्वसनीय तरीका प्रदान करती है।
Cisco Meraki splash page नहीं चल रहा है: एक ट्रबलशूटिंग फ्लोचार्ट
यह व्यावहारिक डे-टू गाइड यह पहचानती है कि Cisco Meraki splash फ्लो कहाँ विफल हुआ है: क्लाइंट ऑथराइजेशन, HTTP रीडायरेक्ट की शुरुआत, walled-garden रीचैबिलिटी या RADIUS साइन-ऑन। यह वेन्यू IT टीमों को एक नियंत्रित साक्ष्य पथ प्रदान करता है, ताकि वे लाइव एस्टेट में बड़े बदलाव किए बिना Guest WiFi को बहाल कर सकें।
एंटरप्राइज गेस्ट WiFi सेटअप गाइड: VLAN सेगमेंटेशन, सुरक्षा, और Captive Portals
यह तकनीकी गाइड IT टीमों को दिखाती है कि VLAN Segmentation, फ़ायरवॉल पॉलिसी और एक Captive Portal का उपयोग करके Guest WiFi को एक नियंत्रित इंटरनेट-एक्सेस सेवा के रूप में कैसे सेट किया जाए। यह यह भी बताती है कि कैसे Purple के रजिस्ट्रेशन फॉर्म और ऑनबोर्डिंग नियंत्रण स्टाफ, भुगतान और परिचालन प्रणालियों के चारों ओर की सीमा को कमजोर किए बिना एक आनुपातिक विज़िटर अनुभव का समर्थन करते हैं।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।