
ক্যাপটিভ পোর্টাল আর্কিটেকচার: নিরাপত্তা, রিডাইরেকশন এবং সর্বোত্তম অনুশীলনসমূহ
এন্টারপ্রাইজ ক্যাপটিভ পোর্টাল আর্কিটেকচারের উপর একটি সুনির্দিষ্ট প্রযুক্তিগত রেফারেন্স। এই গাইডটি সুরক্ষিত, ডেটা-সমৃদ্ধ গেস্ট WiFi নেটওয়ার্ক স্থাপনকারী IT লিডারদের জন্য নেটওয়ার্ক আইসোলেশন, DNS রিডাইরেকশন, RADIUS অথেন্টিকেশন এবং সিকিউরিটি কমপ্লায়েন্স উন্মোচন করে।
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Captive Portal Guide →
Captive portal redirection and authentication flow
Pick a vendor, redirection method, sign-in method and client OS to see the packet flow step by step, the gateway configuration and where the design will fail.
Cloud-managed WLAN
RFC 8910 DHCP option 114 + RFC 8908 API
Strong (centrally enforced)
http://captive.apple.com/hotspot-detect.html
Packet flow for this design
- 1Association and DHCP802.11 open or OWE / DHCP UDP 67-68Apple iOS and iPadOSCisco Meraki (MR / MX)
DHCP ACK carries the address, gateway, DNS and option 114 with the captive portal API URL. The client is placed in the pre-login role.
- 2Captive portal API checkHTTPS GET, application/captive+jsonApple iOS and iPadOSAPI URL from option 114
The OS reads {"captive": true, "user-portal-url": ...} and opens the portal directly. No request is intercepted.
- 3Walled garden and splash pageHTTPS, TCP 443Captive Network AssistantPurple captive portal
The pre-login ACL allows the portal domains, their CDN and any identity provider hosts, so the page and its assets load.
- 4Sign-in: Purple cloud RADIUSRADIUS (RFC 2865 / 2866, CoA RFC 5176)Guest on the splash pagePurple authentication service
The guest completes purple cloud radius. Purple records consent and marketing opt-ins and creates or updates the visitor profile.
- 5Authorisation at the gatewayRADIUS 1812 / 1813 + CoA (UDP 3799)Purple RADIUSCisco Meraki (MR / MX)
Access-Accept moves the client to the authenticated role with its bandwidth and session limits. CoA can later change or end the session without the guest reconnecting.
- 6OnlineAPI reports "captive": falseApple iOS and iPadOSAPI URL
The OS rechecks, sees full internet access and marks the network as connected. On Apple devices the CNA button changes to Done; on Android the notification clears.
The CNA is a limited web view with its own cookie store and no downloads. Expected response contains "Success"; anything else opens the CNA. iCloud Private Relay is paused for login; to block it after login, return NXDOMAIN for mask.icloud.com and mask-h2.icloud.com.
HTTP/1.1 200 OK
Content-Type: application/captive+json
Cache-Control: private

{
  "captive": true,
  "user-portal-url": "https://portal.purplewifi.net/login",
  "venue-info-url": "https://example.com/venue",
  "seconds-remaining": 0
}# Dashboard: Wireless > Configure > Access control
SSID: "Guest WiFi"
Security: Open (or OWE for encrypted open access)
Splash page: Sign-on with my RADIUS server
Custom splash URL: https://portal.purplewifi.net
Captive portal strength: Block all access until sign-on
RADIUS servers: <purple-radius-primary>:1812
RADIUS accounting: Enabled (UDP 1813)
RADIUS CoA support: Enabled
Walled garden: *.purple.ai, *.purplewifi.net
# Never add captive.apple.com or other OS probe hostsConfigured in the Meraki dashboard or the Dashboard API. CoA is enabled per SSID alongside the RADIUS server list.
The DHCP server sends the API URL in option 114 (DHCPv6 option 103, IPv6 RA option 37). The client fetches the API over HTTPS, reads "captive": true and opens the user-portal-url directly, with no intercepted request and no certificate warning. iOS 14+ and Android 11+ use it; keep HTTP interception as the fallback for other clients.
Returning guests are recognised and reconnected without seeing the portal again, within the session policy you set.
- Redirection: Captive portal API (RFC 8908 / 8910) with HTTP fallback30/30
- Authentication: Purple cloud RADIUS25/25
- Layer 2 client isolation20/20
- Pre-login walled garden ACL15/15
- RADIUS CoA (RFC 5176)10/10
An editorial weighting of the design choices above, not a measured success rate.
Run the portal and RADIUS in the cloud
Purple hosts the splash pages, RADIUS authentication and accounting, and consent records, so there is no portal server or RADIUS box to maintain on site.
- Works with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet
- RADIUS CoA for session changes without reconnecting
- Consent and opt-in records for GDPR
- Passpoint and OpenRoaming profiles for returning guests
Ask an engineer to review your design
এক্সিকিউটিভ সামারি
এন্টারপ্রাইজ ভেন্যুগুলোর জন্য, গেস্ট WiFi হলো একটি অত্যন্ত গুরুত্বপূর্ণ অবকাঠামো যা কঠোর আর্কিটেকচারাল ডিসিপ্লিন দাবি করে। উন্মুক্ত পাবলিক অ্যাক্সেস এবং সুরক্ষিত কর্পোরেট নেটওয়ার্কিংয়ের মধ্যে ব্যবধান দূর করতে VLAN আইসোলেশন, DNS ইন্টারসেপশন এবং আইডেন্টিটি ম্যানেজমেন্টের সুনির্দিষ্ট কনফিগারেশন প্রয়োজন। এই গাইডটি এন্টারপ্রাইজ ক্যাপটিভ পোর্টাল আর্কিটেকচারের মেকানিক্স বিশ্লেষণ করে, মার্কেটিংয়ের জটিল শব্দগুলো বাদ দিয়ে প্যাকেট স্তরে এটি কীভাবে কাজ করে তা হুবহু ব্যাখ্যা করে। আমরা মূল প্রযুক্তিগত উপাদানগুলো কভার করি: VLAN সেগমেন্টেশন, DHCP পুল ম্যানেজমেন্ট, HTTP রিডাইরেকশন, RADIUS অথেন্টিকেশন এবং ব্যান্ডউইথ শেপিং।
আপনি কোনো হসপিটালিটি চেইনের জন্য নতুন নেটওয়ার্ক স্থাপন করছেন বা হেলথকেয়ার-এ লিগ্যাসি অবকাঠামো আপগ্রেড করছেন না কেন, ঝুঁকি কমাতে, PCI-DSS এবং GDPR সম্মতি নিশ্চিত করতে এবং আমাদের WiFi অ্যানালিটিক্স প্ল্যাটফর্মের মাধ্যমে কার্যকর ফার্স্ট-পার্টি ডেটা সংগ্রহ করতে এই মেকানিক্সগুলো বোঝা অপরিহার্য।
টেকনিক্যাল ব্রিফিং পডকাস্টটি শুনুন:
টেকনিক্যাল ডিপ-ডাইভ: ক্যাপটিভ পোর্টাল কীভাবে কাজ করে
মৌলিক স্তরে, একটি এন্টারপ্রাইজ গেস্ট WiFi নেটওয়ার্ক ক্লায়েন্ট ডিভাইসটিকে ঠিক ততটুকুই বিভ্রান্ত করে কাজ করে যাতে এর ট্রাফিক ইন্টারসেপ্ট করা যায়, অথেন্টিকেশন করতে বাধ্য করা যায় এবং তারপরে কর্পোরেট LAN স্পর্শ না করেই নিরাপদে ইন্টারনেটে রাউট করা যায়।
১. VLAN-এর মাধ্যমে লজিক্যাল আইসোলেশন
যেকোনো সুরক্ষিত গেস্ট WiFi নেটওয়ার্কের ভিত্তি হলো লজিক্যাল সেপারেশন। যখন কোনো ভেন্যু ব্যবহারকারী গেস্ট SSID-এর সাথে সংযুক্ত হন, তখন অ্যাক্সেস পয়েন্ট তাদের ট্রাফিককে একটি নির্দিষ্ট ভার্চুয়াল লোকাল এরিয়া নেটওয়ার্ক (VLAN) আইডি (যেমন, VLAN ২০) দিয়ে ট্যাগ করে, যেখানে কর্পোরেট ট্রাফিক একটি পৃথক VLAN-এ (যেমন, VLAN ১০) কাজ করে।
এই ট্যাগের ফলে সুইচ এবং ফায়ারওয়াল স্তরে গেস্ট ট্রাফিক পয়েন্ট-অফ-সেল সিস্টেম বা রোগীর রেকর্ড সম্বলিত অভ্যন্তরীণ সাবনেটে রাউট হতে শারীরিকভাবে অক্ষম হয়। ফায়ারওয়ালটি ইন্টার-VLAN রাউটিংয়ের জন্য স্পষ্ট ডিনাই (deny) রুলস দিয়ে কনফিগার করা থাকে, যা গেস্ট ট্রাফিককে সরাসরি WAN ইন্টারফেসের বাইরে যেতে বাধ্য করে।

২. DHCP এবং IP অ্যাড্রেস পুল
সংযুক্ত হওয়ার পর, ক্লায়েন্ট ডিভাইসটি একটি DHCP Discover প্যাকেট ব্রডকাস্ট করে। নেটওয়ার্কটি একটি ডেডিকেটেড গেস্ট সাবনেট থেকে একটি IP অ্যাড্রেস অ্যাসাইন করে সাড়া দেয়। এখানে একটি গুরুত্বপূর্ণ প্রযুক্তিগত পার্থক্য হলো লিজ টাইম (lease time)। কর্পোরেট ডিভাইসগুলো আট দিনের জন্য একটি IP ধরে রাখতে পারলেও, পরিবহন হাবের মতো উচ্চ-টার্নওভার পরিবেশে IP পুল শেষ হয়ে যাওয়া প্রতিরোধ করতে গেস্ট নেটওয়ার্কগুলোকে অবশ্যই আগ্রাসী লিজ টাইম (৩০ থেকে ৬০ মিনিট) ব্যবহার করতে হবে।
৩. DNS ইন্টারসেপশন এবং ক্যাপটিভ পোর্টাল
এখান থেকেই ব্যবহারকারীর অভিজ্ঞতা শুরু হয়। যখন নতুন সংযুক্ত ডিভাইসটি কোনো ওয়েবসাইটে পৌঁছানোর চেষ্টা করে (অথবা যখন OS তার ক্যাপটিভ পোর্টাল সনাক্তকরণ পরীক্ষা করে, যেমন অ্যাপলের captive.apple.com), তখন নেটওয়ার্ক DNS রিকোয়েস্টটি ইন্টারসেপ্ট করে।
অনুরোধ করা সাইটের আসল IP অ্যাড্রেস রিসলভ করার পরিবর্তে, গেটওয়ে ক্যাপটিভ পোর্টালের IP অ্যাড্রেসটি ফেরত পাঠায়। এরপর ক্লায়েন্টের ব্রাউজারটি Purple দ্বারা হোস্ট করা স্প্ল্যাশ পেজে HTTP-রিডাইরেক্ট হয়।
৪. অথেন্টিকেশন এবং RADIUS
ব্যবহারকারী যখন ক্যাপটিভ পোর্টালের সাথে ইন্টারঅ্যাক্ট করেন - তা শর্তাবলী স্বীকার করে, ইমেল প্রবেশ করিয়ে বা সোশ্যাল লগইন ব্যবহার করেই হোক না কেন - প্ল্যাটফর্মটিকে অবশ্যই ট্রাফিকের অনুমতি দেওয়ার জন্য স্থানীয় নেটওয়ার্ক কন্ট্রোলারকে অবহিত করতে হবে।
এটি RADIUS (রিমোট অথেন্টিকেশন ডায়াল-ইন ইউজার সার্ভিস) প্রোটোকলের মাধ্যমে পরিচালিত হয়। Purple ক্লাউড RADIUS সার্ভার হিসেবে কাজ করে, স্থানীয় WiFi কন্ট্রোলার বা গেটওয়েতে একটি Access-Accept বার্তা ফেরত পাঠায়। কন্ট্রোলার তখন ব্যবহারকারীর স্টেট 'unauthorised' (কেবলমাত্র walled garden অ্যাক্সেস) থেকে 'authorised'-এ পরিবর্তন করে, যা স্ট্যান্ডার্ড ইন্টারনেট অ্যাক্সেসের জন্য ফায়ারওয়াল পোর্টগুলো খুলে দেয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড: স্কেলের জন্য তৈরি করা
গেস্ট WiFi স্থাপন করার জন্য ব্যবহারকারীর ঘর্ষণ (friction) কমানোর সাথে নিরাপত্তা এবং ডেটা সংগ্রহের প্রয়োজনীয়তার ভারসাম্য বজায় রাখতে হয়। আমাদের ক্লাউড ওভারলে Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme এবং Fortinet হার্ডওয়্যারের সাথে নেটিভভাবে সংহত হয়।
ধাপ ১: নেটওয়ার্ক টপোলজি আর্কিটেক্ট করুন
আপনার কোর সুইচ এবং ফায়ারওয়ালগুলো যাতে 802.1Q VLAN ট্যাগিং সমর্থন করে তা নিশ্চিত করুন। আপনার গেস্ট VLAN-কে ফায়ারওয়ালের একটি DMZ ইন্টারফেসে শেষ করার জন্য কনফিগার করুন, যা অভ্যন্তরীণ রাউটিং টেবিলগুলোকে সম্পূর্ণরূপে বাইপাস করে।
ধাপ ২: walled garden কনফিগার করুন
একটি walled garden হলো IP অ্যাড্রেস এবং ডোমেনের একটি তালিকা যা অথেন্টিকেশন না করা ব্যবহারকারীদের অ্যাক্সেস করার অনুমতি দেওয়া হয়। এর মধ্যে অবশ্যই ক্যাপটিভ পোর্টাল লোড করার জন্য প্রয়োজনীয় URL, লোগোর জন্য CDN অ্যাসেট এবং সোশ্যাল লগইনের জন্য অথেন্টিকেশন এন্ডপয়েন্ট (যেমন, Microsoft Entra ID, Okta, Google Workspace) অন্তর্ভুক্ত থাকতে হবে। যদি walled garden ভুলভাবে কনফিগার করা হয়, তবে স্প্ল্যাশ পেজটি লোড হতে ব্যর্থ হবে, যার ফলে ব্যবহারকারী একটি ডেড এন্ডে পৌঁছাবেন।
ধাপ ৩: ক্লায়েন্ট আইসোলেশন ইমপ্লিমেন্ট করুন
আপনার অ্যাক্সেস পয়েন্টগুলোতে ক্লায়েন্ট আইসোলেশন সক্ষম করুন। এটি সংযুক্ত গেস্ট ডিভাইসগুলোকে ওয়্যারলেস মাধ্যমের সাহায্যে একে অপরের সাথে সরাসরি যোগাযোগ করতে বাধা দেয়, যা গেস্ট সাবনেটের মধ্যে পিয়ার-টু-পিয়ার আক্রমণ এবং ম্যালওয়্যার ছড়ানো কার্যকরভাবে প্রশমিত করে।
ধাপ ৪: আইডেন্টিটি ম্যানেজমেন্ট সংহত করুন
শেয়ার্ড PSK-এর ব্যবহার থেকে সরে আসুন। একটি পরিচালিত ক্যাপটিভ পোর্টাল ইমপ্লিমেন্ট করুন যা সচেতন-পছন্দের অপ্ট-ইনের মাধ্যমে ফার্স্ট-পার্টি ডেটা সংগ্রহ করে। নির্বিঘ্ন, সুরক্ষিত অনবোর্ডিংয়ের জন্য, OpenRoaming ইমপ্লিমেন্ট করার কথা বিবেচনা করুন। Purple Connect প্ল্যানের অধীনে OpenRoaming-এর জন্য একটি ফ্রি আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করে, যা ডিভাইসগুলোকে কোনো ঐতিহ্যবাহী স্প্ল্যাশ পেজ ছাড়াই সার্টিফিকেটের মাধ্যমে নিরাপদে অথেন্টিকেট করতে দেয়। মাল্টি-নেটওয়ার্ক পরিবেশ ডিজাইন করার বিষয়ে আরও জানতে, আমাদের গাইডটি পড়ুন: সবগুলোকে শাসন করতে তিনটি SSID: গেস্ট, স্টাফ এবং IoT-এর জন্য WiFi ডিজাইন।
সর্বোত্তম অনুশীলন এবং সম্মতি
সম্মতি (compliance) ঐচ্ছিক নয়। একটি সঠিকভাবে প্রকৌশলী ক্যাপটিভ পোর্টাল আপনার সংস্থাকে দায়বদ্ধতা এবং নিয়ন্ত্রক জরিমানা থেকে রক্ষা করে।
GDPR এবং ডেটা গোপনীয়তা
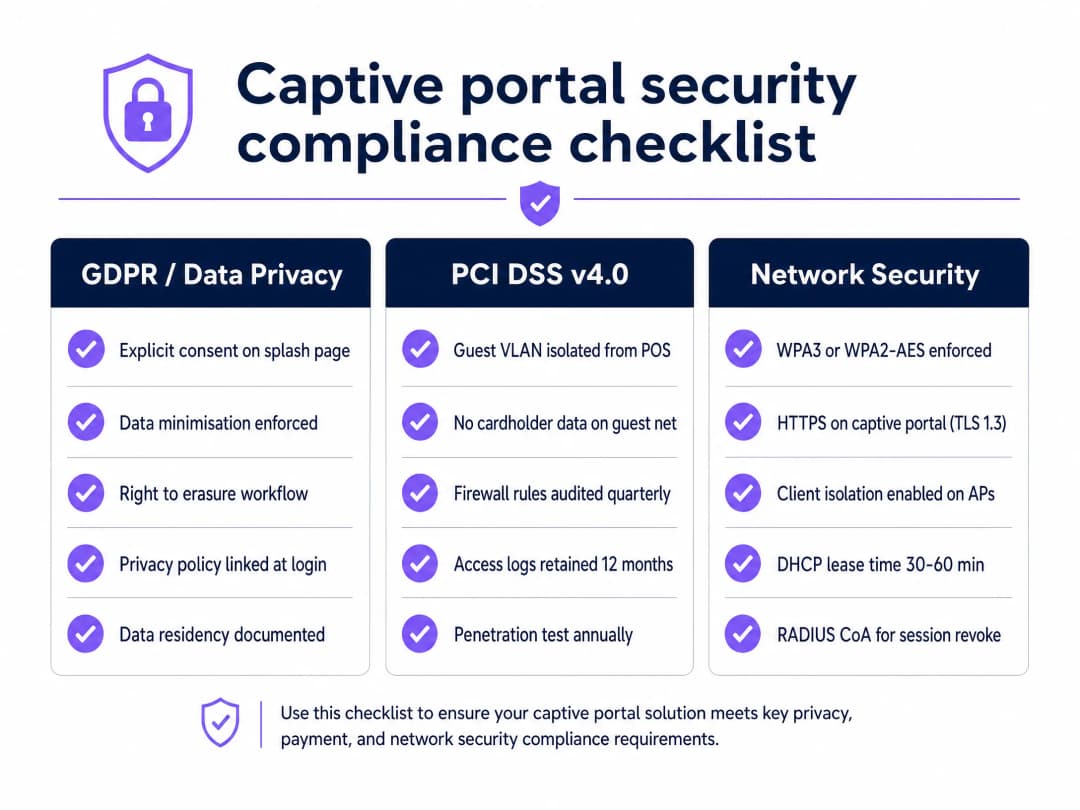
ব্যবহারকারী সংযুক্ত হওয়ার মুহূর্ত থেকেই একটি ক্যাপটিভ পোর্টাল ব্যক্তিগত ডেটা সংগ্রহ করে। GDPR-এর প্রয়োজনীয়তা পূরণ করতে, এই ডেটা প্রসেস করার আগে আপনাকে অবশ্যই স্পষ্ট সম্মতি সংগ্রহ করতে হবে। Purple-এর প্ল্যাটফর্ম GDPR সম্মতির জন্য প্রয়োজনীয় Layer 7 আইডেন্টিটি এবং সম্মতির প্রয়োজনীয়তাগুলো পরিচালনা করে, যা নিশ্চিত করে যে ডেটা আইনগতভাবে সংগ্রহ করা হয়েছে, নিরাপদে সংরক্ষণ করা হয়েছে এবং স্বয়ংক্রিয় ওয়ার্কফ্লোর মাধ্যমে অনুরোধের ভিত্তিতে মুছে ফেলা যেতে পারে।
PCI-DSS v4.0 সম্মতি
যদি আপনার সংস্থা ক্রেডিটカード প্রসেস করে, তবে আপনার নেটওয়ার্ক PCI-DSS-এর আওতাভুক্ত। POS সিস্টেমের মতো একই নেটওয়ার্কে চলা গেস্ট WiFi নেটওয়ার্কগুলো গেস্ট নেটওয়ার্ককে PCI-DSS-এর আওতায় নিয়ে আসতে পারে, যা উল্লেখযোগ্য অডিট বোঝা তৈরি করে। গেস্ট ট্রাফিক যাতে কখনোই কার্ডহোল্ডার ডেটা এনভায়রনমেন্ট স্পর্শ না করে তা নিশ্চিত করতে কঠোর VLAN সেগমেন্টেশন বাধ্যতামূলক।
নেটওয়ার্ক নিরাপত্তা মানদণ্ড
ওয়্যারলেস ট্রান্সপোর্ট লেয়ারে WPA3 বা WPA2-AES এনক্রিপশন প্রয়োগ করুন। অথেন্টিকেশন পর্বের সময় ব্যবহারকারীর ক্রেডেনশিয়াল সুরক্ষিত করতে আপনার ক্যাপটিভ পোর্টালটি যাতে TLS 1.2 বা TLS 1.3 ব্যবহার করে HTTPS-এর মাধ্যমে পরিবেশন করা হয় তা নিশ্চিত করুন।
সমস্যা সমাধান এবং ঝুঁকি প্রশমন
এমনকি সুপরিকল্পিত নেটওয়ার্কগুলোও সমস্যার সম্মুখীন হয়। এখানে সবচেয়ে সাধারণ ব্যর্থতার মোডগুলো এবং কীভাবে সেগুলো এড়ানো যায় তা দেওয়া হলো।
ব্যর্থতার মোড: IP অ্যাড্রেস শেষ হয়ে যাওয়া একটি ব্যস্ত রিটেইল পরিবেশে, ডিভাইসগুলো ক্রমাগত ওপেন নেটওয়ার্কগুলো অনুসন্ধান করে এবং সংযুক্ত হয়। যদি আপনার DHCP লিজ টাইম ২৪ ঘণ্টা হয়, তবে একজন ক্রেতা যিনি আপনার দোকানের পাশ দিয়ে পাঁচ মিনিট হেঁটে যান তিনিও সারা দিনের জন্য একটি IP অ্যাড্রেস দখল করে রাখেন। প্রশমন: গেস্ট VLAN-এ DHCP লিজ টাইম কমিয়ে ৩০ মিনিট করুন।
ব্যর্থতার মোড: Walled garden ব্লক ক্লাউড পরিষেবাগুলো ঘন ঘন তাদের IP অ্যাড্রেস পরিবর্তন করে। যদি আপনার walled garden সোশ্যাল লগইন এন্ডপয়েন্টের জন্য স্ট্যাটিক IP হোয়াইটলিস্টিং ব্যবহার করে, তবে সেই IP-গুলো পরিবর্তিত হলে অথেন্টিকেশন ভেঙে যাবে। প্রশমন: আপনার হার্ডওয়্যার কন্ট্রোলার যেখানেই এটি সমর্থন করে সেখানে walled garden এন্ট্রির জন্য ডোমেন-ভিত্তিক হোয়াইটলিস্টিং ব্যবহার করুন।
ব্যর্থতার মোড: বাসি (Stale) সেশন ব্যবহারকারীরা সংযোগ বিচ্ছিন্ন না করেই ভেন্যু ছেড়ে চলে যান, কিন্তু তাদের সেশন কন্ট্রোলারে সক্রিয় থাকে, যা রিসোর্স গ্রাস করে। প্রশমন: আগ্রাসী আইডল টাইমআউট (যেমন, ৩০ মিনিট) ইমপ্লিমেন্ট করুন এবং সময়সীমা শেষ হলে সক্রিয়ভাবে সেশনগুলো প্রত্যাহার করতে RADIUS Change of Authorisation (CoA) ব্যবহার করুন।
ROI এবং ব্যবসায়িক প্রভাব
একটি সুরক্ষিত ক্যাপটিভ পোর্টাল একটি ঐতিহ্যবাহী IT কস্ট সেন্টারকে রাজস্ব-উৎপাদনকারী সম্পদে রূপান্তরিত করে। যাচাইকৃত ফার্স্ট-পার্টি ডেটা সংগ্রহের মাধ্যমে, ভেন্যুগুলো বিস্তারিত ভিজিটর প্রোফাইল তৈরি করতে পারে। Purple ২০২৪ সালে ৮০,০০০+ লাইভ ভেন্যু জুড়ে ৪৪০ মিলিয়ন লগইন প্রসেস করেছে, যা এই পদ্ধতির স্কেল এবং নির্ভরযোগ্যতা প্রমাণ করে।
উদাহরণস্বরূপ, McDonald's ডাইনারদের অবস্থানের সময় এবং পরিদর্শনের ফ্রিকোয়েন্সি বুঝতে ক্যাপটিভ পোর্টাল ডেটা ব্যবহার করে, অন্যদিকে Manchester Airports Group সংযোগ অ্যানালিটিক্সের উপর ভিত্তি করে যাত্রী প্রবাহ অপ্টিমাইজ করে। ROI কেবল মার্কেটিং ডেটাবেসের বৃদ্ধিতেই পরিমাপ করা হয় না, বরং প্ল্যাটফর্মের সংগৃহীত ২৯ বিলিয়ন ডেটা পয়েন্ট থেকে প্রাপ্ত অপারেশনাল অন্তর্দৃষ্টির মাধ্যমেও পরিমাপ করা হয়।
মূল সংজ্ঞাসমূহ
ক্যাপটিভ পোর্টাল
একটি ওয়েব পেজ যা নেটওয়ার্ক ট্রাফিক ইন্টারসেপ্ট করে এবং সম্পূর্ণ ইন্টারনেট অ্যাক্সেস দেওয়ার আগে ব্যবহারকারীর ইন্টারঅ্যাকশন (যেমন শর্তাবলী গ্রহণ করা বা লগ ইন করা) প্রয়োজন হয়।
গেস্ট নেটওয়ার্কগুলোতে ফার্স্ট-পার্টি ডেটা সংগ্রহ এবং ব্যবহারের শর্তাবলী প্রয়োগ করার প্রাথমিক প্রক্রিয়া।
RADIUS
Remote Authentication Dial-In User Service. একটি নেটওয়ার্কিং প্রোটোকল যা সেন্ট্রালাইজড অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং ম্যানেজমেন্ট প্রদান করে।
স্থানীয় WiFi হার্ডওয়্যারকে কোনো গেস্টের ইন্টারনেট অ্যাক্সেসের অনুমতি আছে তা জানাতে Purple যে প্রোটোকলটি ব্যবহার করে।
Walled Garden
IP অ্যাড্রেস বা ডোমেনের একটি সীমাবদ্ধ তালিকা যা একজন ব্যবহারকারী ক্যাপটিভ পোর্টালের মাধ্যমে অথেন্টিকেট করার আগে অ্যাক্সেস করতে পারেন।
ডিভাইসটি এখনও প্রি-অথেন্টিকেশন স্টেটে থাকা অবস্থায় স্প্ল্যাশ পেজ এবং সোশ্যাল লগইন প্রোভাইডারগুলো লোড করার অনুমতি দেওয়ার জন্য অপরিহার্য।
VLAN
Virtual Local Area Network. একটি লজিক্যাল সাবনেটওয়ার্ক যা বিভিন্ন ফিজিক্যাল LAN থেকে ডিভাইসের একটি সংগ্রহকে গ্রুপ করে।
PCI-DSS সম্মতি নিশ্চিত করে কর্পোরেট ট্রাফিক থেকে গেস্ট ট্রাফিককে নিরাপদে সেগমেন্ট করতে ব্যবহৃত হয়।
Client Isolation
একটি ওয়্যারলেস সিকিউরিটি সেটিং যা একই অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত ডিভাইসগুলোকে একে অপরের সাথে সরাসরি যোগাযোগ করতে বাধা দেয়।
পাবলিক নেটওয়ার্ক জুড়ে পিয়ার-টু-পিয়ার আক্রমণ এবং ম্যালওয়্যার ছড়ানো থেকে গেস্টদের রক্ষা করার জন্য অত্যন্ত গুরুত্বপূর্ণ।
DHCP Lease Time
একটি ডিভাইসের জন্য একটি IP অ্যাড্রেস অ্যাসাইন করার সময়কাল, যার পরে এটি মেয়াদোত্তীর্ণ হয় এবং উপলব্ধ পুলে ফিরে আসে।
দর্শনার্থীদের আসা-যাওয়ার সাথে সাথে IP অ্যাড্রেস শেষ হয়ে যাওয়া রোধ করতে গেস্ট নেটওয়ার্কগুলোতে অবশ্যই সংক্ষিপ্ত (৩০-৬০ মিনিট) রাখতে হবে।
RADIUS CoA
Change of Authorisation. RADIUS-এর একটি এক্সটেনশন যা সার্ভারকে একটি সক্রিয় ক্লায়েন্টের সেশন স্টেট পরিবর্তন করার অনুমতি দেয়।
ব্যবহারকারীদের সময়সীমা শেষ হলে বা তারা GDPR-এর অধীনে ডেটা মুছে ফেলার অনুরোধ করলে তাদের তাৎক্ষণিকভাবে সংযোগ বিচ্ছিন্ন করতে Purple দ্বারা ব্যবহৃত হয়।
OpenRoaming
একটি রোমিং ফেডারেশন পরিষেবা যা ডিভাইসগুলোকে সার্টিফিকেট ব্যবহার করে অংশগ্রহণকারী WiFi নেটওয়ার্কগুলোর সাথে স্বয়ংক্রিয়ভাবে এবং নিরাপদে সংযুক্ত হতে দেয়।
কানেক্টিভিটির পরবর্তী প্রজন্ম, যেখানে Purple Connect প্ল্যানের অধীনে একটি ফ্রি আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করে।
সমাধানকৃত উদাহরণসমূহ
একটি ২০০ কক্ষের হোটেলকে তার পুরো প্রপার্টিতে গেস্ট WiFi স্থাপন করতে হবে। তারা বর্তমানে ফ্রন্টデスク, ব্যাক অফিস এবং একটি শেয়ার্ড পাসওয়ার্ডের মাধ্যমে গেস্ট অ্যাক্সেসের জন্য একটি একক ফ্ল্যাট নেটওয়ার্ক (192.168.1.0/24) ব্যবহার করে। তারা ফ্রন্ট ডেস্কের সিস্টেমগুলো সুরক্ষিত রাখার পাশাপাশি মার্কেটিংয়ের জন্য গেস্টদের ইমেল অ্যাড্রেস সংগ্রহ করতে চায়।
১. নেটওয়ার্ক সেগমেন্টেশন ইমপ্লিমেন্ট করুন: ফ্রন্ট ডেস্ক/অফিসের জন্য VLAN ১০ এবং গেস্টদের জন্য VLAN ২০ তৈরি করুন। ২. ফায়ারওয়াল কনফিগার করুন: VLAN ২০ থেকে VLAN ১০-এ সমস্ত রাউটিং ব্লক করুন। VLAN ২০-কে সরাসরি WAN-এ রাউট করুন। ৩. শেয়ার্ড পাসওয়ার্ড সরিয়ে ফেলুন: 'Hotel_Guest' নামে একটি ওপেন SSID স্থাপন করুন। ৪. ক্যাপটিভ পোর্টাল সেট আপ করুন: অথেন্টিকেশন না করা HTTP ট্রাফিককে Purple-এর ক্যাপটিভ পোর্টাল URL-এ রিডাইরেক্ট করতে WiFi কন্ট্রোলারটি কনফিগার করুন। ৫. walled garden কনফিগার করুন: Purple পোর্টাল ডোমেন এবং CDN অ্যাসেটগুলোকে হোয়াইটলিস্ট করুন যাতে স্প্ল্যাশ পেজটি লোড হয়। ৬. RADIUS কনফিগার করুন: WiFi কন্ট্রোলারে Purple-এর RADIUS সার্ভার IP অ্যাড্রেস এবং শেয়ার্ড সিক্রেটগুলো যোগ করুন। ৭. DHCP অ্যাডজাস্ট করুন: উচ্চ ডিভাইস টার্নওভার পরিচালনা করতে VLAN ২০ DHCP পুলকে ৬০ মিনিটের লিজ টাইম সহ একটি /২২ সাবনেটে সেট করুন।
একটি বড় স্টেডিয়ামে একটি ম্যাচের জন্য ৪০,০০০ দর্শক আশা করা হচ্ছে। তারা একটি ক্যাপটিভ পোর্টাল স্থাপন করেছে কিন্তু ৩ ঘণ্টার ইভেন্ট চলাকালীন নেটওয়ার্ক পারফরম্যান্স এবং IP শেষ হয়ে যাওয়া নিয়ে চিন্তিত।
১. DHCP সাইজিং: ৬৫,০০০-এর বেশি উপলব্ধ IP অ্যাড্রেস প্রদান করতে গেস্ট VLAN-এর জন্য একটি /১৬ সাবনেট স্থাপন করুন। ২. লিজ টাইম: যারা আগে চলে যান সেই দর্শকদের কাছ থেকে দ্রুত IP পুনরুদ্ধার করতে DHCP লিজ টাইম ৩০ মিনিট সেট করুন। ৩. ব্যান্ডউইথ শেপিং: কয়েকজন ব্যবহারকারী যাতে ১০ Gbps ইন্টারনেট পাইপটি সম্পৃক্ত (saturate) করতে না পারেন সেজন্য কন্ট্রোলার স্তরে প্রতি ব্যবহারকারীর জন্য ৫ Mbps ডাউন / ২ Mbps আপ রেট লিমিট প্রয়োগ করুন। ৪. ক্লায়েন্ট আইসোলেশন: ঘন স্টেডিয়াম পরিবেশে ব্রডকাস্ট স্টর্ম এবং পিয়ার-টু-পিয়ার ট্রাফিক যাতে ওয়্যারলেস পারফরম্যান্সকে হ্রাস করতে না পারে সেজন্য AP-স্তরের ক্লায়েন্ট আইসোলেশন সক্ষম করুন।
অনুশীলনী প্রশ্নসমূহ
Q1. আপনি একটি হাসপাতালের ওয়েটিং রুমে একটি ক্যাপটিভ পোর্টাল স্থাপন করছেন। স্প্ল্যাশ পেজটি Android ডিভাইসে সফলভাবে লোড হয়, কিন্তু iOS ডিভাইসে একটি খালি সাদা স্ক্রিন দেখায়। এর সবচেয়ে সম্ভাব্য আর্কিটেকচারাল কারণ কী?
ইঙ্গিত: বিভিন্ন অপারেটিং সিস্টেম কীভাবে ক্যাপটিভ পোর্টাল সনাক্ত করে এবং তাদের কোন রিসোর্সে পৌঁছানো প্রয়োজন তা বিবেচনা করুন।
মডেল উত্তর দেখুন
সম্ভবত walled garden ভুলভাবে কনফিগার করা হয়েছে। iOS ডিভাইসগুলো পোর্টাল মিনি-ব্রাউজারটি ট্রিগার করতে নির্দিষ্ট অ্যাপল ডোমেনে (যেমন captive.apple.com) পৌঁছানোর চেষ্টা করে। যদি এই ডোমেনগুলো বা স্প্ল্যাশ পেজের জন্য প্রয়োজনীয় নির্দিষ্ট CDN অ্যাসেটগুলো walled garden-এ হোয়াইটলিস্ট করা না থাকে, তবে পৃষ্ঠাটি অ্যাপল CNA (ক্যাপটিভ নেটওয়ার্ক অ্যাসিস্ট্যান্ট)-এ সঠিকভাবে রেন্ডার হতে ব্যর্থ হবে।
Q2. একটি রিটেইল চেইন ফ্রি WiFi দিতে চায় কিন্তু ব্যবহারকারীদের তাদের Microsoft Entra ID ক্রেডেনশিয়াল ব্যবহার করে লগ ইন করতে হবে। পরীক্ষার সময়, ব্যবহারকারীদের স্প্ল্যাশ পেজে রিডাইরেক্ট করা হয়, তারা 'Log in with Microsoft' বাটনে ক্লিক করেন, কিন্তু পেজটি টাইম আউট হয়ে যায়। কেন?
ইঙ্গিত: RADIUS অথেন্টিকেশন সম্পন্ন হওয়ার আগে ফায়ারওয়ালের অবস্থা সম্পর্কে চিন্তা করুন।
মডেল উত্তর দেখুন
Microsoft Entra ID অথেন্টিকেশন এন্ডপয়েন্টগুলো walled garden-এ যোগ করা হয়নি। যেহেতু ব্যবহারকারী প্রি-অথেন্টিকেশন স্টেটে আছেন, তাই ফায়ারওয়াল ইন্টারনেটের সমস্ত ট্রাফিক ব্লক করে দেয়। এটি সমাধান করতে, নির্দিষ্ট মাইক্রোসফ্ট লগইন ডোমেন এবং IP রেঞ্জগুলো হোয়াইটলিস্ট করতে হবে যাতে ডিভাইসটি OAuth ফ্লো সম্পন্ন করতে আইডেন্টিটি প্রোভাইডারের সাথে যোগাযোগ করতে পারে।
Q3. একটি ভেন্যুতে প্রতিদিন বিকেলে তাদের গেস্ট নেটওয়ার্কে IP অ্যাড্রেস শেষ হয়ে যাচ্ছে, যদিও তাদের সমসাময়িক ব্যবহারকারীর সংখ্যা তাদের DHCP পুল সাইজের চেয়ে কম। কোন কনফিগারেশন পরিবর্তন প্রয়োজন?
ইঙ্গিত: একটি ডিভাইস বিল্ডিং ছেড়ে চলে যাওয়ার পর কতক্ষণ একটি IP অ্যাড্রেস ধরে রাখে তা চিন্তা করুন।
মডেল উত্তর দেখুন
DHCP লিজ টাইম খুব বেশি সেট করা হয়েছে (সম্ভবত ডিফল্ট ১২ বা ২৪ ঘণ্টা)। যে ডিভাইসগুলো অল্প সময়ের জন্য সংযুক্ত হয় এবং চলে যায় সেগুলো তাদের IP অ্যাড্রেসগুলো ধরে রাখছে, যা নতুন ডিভাইসগুলোকে সংযুক্ত হতে বাধা দিচ্ছে। চলে যাওয়া গেস্টদের কাছ থেকে দ্রুত IP রিসাইকেল করতে লিজ টাইম কমিয়ে ৩০ থেকে ৬০ মিনিট করা উচিত।
এই সিরিজে পড়া চালিয়ে যান
Ubiquiti UniFi গেস্ট পোর্টাল রিডাইরেক্ট হচ্ছে না: কারণ এবং সমাধান
এই নির্দেশিকাটি গেস্ট স্টেট, রিডাইরেক্ট, প্রি-অথোরাইজেশন রুট এবং কন্ট্রোলার অথোরাইজেশন ধারাবাহিকভাবে অনুসরণ করে একটি UniFi গেস্ট পোর্টাল রিডাইরেক্ট ব্যর্থতা আলাদা করে চিহ্নিত করে। এটি ভেন্যু আইটি টিমগুলোকে গেস্ট নেটওয়ার্ক বনাম Hotspot বিভ্রান্তি, এক্সটার্নাল পোর্টাল হ্যান্ড-অফ, বর্তমান UniFi OS অ্যাকাউন্ট প্রয়োজনীয়তা এবং DNS আইসোলেশন টেস্টিং সমাধানের জন্য একটি বিশ্বস্ত পদ্ধতি প্রদান করে।
Cisco Meraki splash page কাজ করছে না: একটি ট্রাবলশুটিং ফ্লোচার্ট
এই ব্যবহারিক ডে-টু গাইডটি সনাক্ত করে যে ঠিক কোথায় একটি Cisco Meraki splash ফ্লো ব্যর্থ হয়েছে: ক্লায়েন্ট অথরাইজেশন, HTTP রিডাইরেক্ট ইনিশিয়েশন, walled-garden রিচিবিলিটি বা RADIUS সাইন-অন। এটি ভেন্যু আইটি টিমগুলিকে একটি নিয়ন্ত্রিত প্রমাণ পথ প্রদান করে, যাতে তারা একটি লাইভ এস্টেটে বড় কোনো পরিবর্তন না করেই Guest WiFi পুনরুদ্ধার করতে পারে।
Enterprise Guest WiFi সেটআপ নির্দেশিকা: VLAN Segmentation, নিরাপত্তা এবং Captive Portals
এই প্রযুক্তিগত নির্দেশিকাটি IT টিমগুলোকে দেখায় কীভাবে VLAN segmentation, firewall policy এবং একটি captive portal ব্যবহার করে Guest WiFi-কে একটি নিয়ন্ত্রিত ইন্টারনেট-অ্যাক্সেস পরিষেবা হিসেবে সেট আপ করতে হয়। এটি আরও ব্যাখ্যা করে যে কীভাবে Purple-এর রেজিস্ট্রেশন ফর্ম এবং অনবোর্ডিং নিয়ন্ত্রণগুলো স্টাফ, পেমেন্ট এবং অপারেশনাল সিস্টেমের চারপাশের সীমানাকে দুর্বল না করে একটি আনুপাতিক ভিজিটর অভিজ্ঞতা প্রদান করতে সহায়তা করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।