
कॅप्टिव्ह पोर्टल आर्किटेक्चर: सुरक्षा, रिडायरेक्शन आणि सर्वोत्तम पद्धती
एंटरप्राइझ कॅप्टिव्ह पोर्टल आर्किटेक्चरवरील एक निश्चित तांत्रिक संदर्भ. हे मार्गदर्शक सुरक्षित, डेटा-समृद्ध गेस्ट WiFi नेटवर्क तैनात करणाऱ्या IT नेत्यांसाठी नेटवर्क आयसोलेशन, DNS रिडायरेक्शन, RADIUS ऑथेंटिकेशन आणि सुरक्षा अनुपालन उलगडून दाखवते.
हे मार्गदर्शक ऐका
पॉडकास्ट ट्रान्सक्रिप्ट पहा
आमच्या मुख्य मालिकेचा भाग: Captive Portal Guide →
Captive portal redirection and authentication flow
Pick a vendor, redirection method, sign-in method and client OS to see the packet flow step by step, the gateway configuration and where the design will fail.
Cloud-managed WLAN
RFC 8910 DHCP option 114 + RFC 8908 API
Strong (centrally enforced)
http://captive.apple.com/hotspot-detect.html
Packet flow for this design
- 1Association and DHCP802.11 open or OWE / DHCP UDP 67-68Apple iOS and iPadOSCisco Meraki (MR / MX)
DHCP ACK carries the address, gateway, DNS and option 114 with the captive portal API URL. The client is placed in the pre-login role.
- 2Captive portal API checkHTTPS GET, application/captive+jsonApple iOS and iPadOSAPI URL from option 114
The OS reads {"captive": true, "user-portal-url": ...} and opens the portal directly. No request is intercepted.
- 3Walled garden and splash pageHTTPS, TCP 443Captive Network AssistantPurple captive portal
The pre-login ACL allows the portal domains, their CDN and any identity provider hosts, so the page and its assets load.
- 4Sign-in: Purple cloud RADIUSRADIUS (RFC 2865 / 2866, CoA RFC 5176)Guest on the splash pagePurple authentication service
The guest completes purple cloud radius. Purple records consent and marketing opt-ins and creates or updates the visitor profile.
- 5Authorisation at the gatewayRADIUS 1812 / 1813 + CoA (UDP 3799)Purple RADIUSCisco Meraki (MR / MX)
Access-Accept moves the client to the authenticated role with its bandwidth and session limits. CoA can later change or end the session without the guest reconnecting.
- 6OnlineAPI reports "captive": falseApple iOS and iPadOSAPI URL
The OS rechecks, sees full internet access and marks the network as connected. On Apple devices the CNA button changes to Done; on Android the notification clears.
The CNA is a limited web view with its own cookie store and no downloads. Expected response contains "Success"; anything else opens the CNA. iCloud Private Relay is paused for login; to block it after login, return NXDOMAIN for mask.icloud.com and mask-h2.icloud.com.
HTTP/1.1 200 OK
Content-Type: application/captive+json
Cache-Control: private

{
  "captive": true,
  "user-portal-url": "https://portal.purplewifi.net/login",
  "venue-info-url": "https://example.com/venue",
  "seconds-remaining": 0
}# Dashboard: Wireless > Configure > Access control
SSID: "Guest WiFi"
Security: Open (or OWE for encrypted open access)
Splash page: Sign-on with my RADIUS server
Custom splash URL: https://portal.purplewifi.net
Captive portal strength: Block all access until sign-on
RADIUS servers: <purple-radius-primary>:1812
RADIUS accounting: Enabled (UDP 1813)
RADIUS CoA support: Enabled
Walled garden: *.purple.ai, *.purplewifi.net
# Never add captive.apple.com or other OS probe hostsConfigured in the Meraki dashboard or the Dashboard API. CoA is enabled per SSID alongside the RADIUS server list.
The DHCP server sends the API URL in option 114 (DHCPv6 option 103, IPv6 RA option 37). The client fetches the API over HTTPS, reads "captive": true and opens the user-portal-url directly, with no intercepted request and no certificate warning. iOS 14+ and Android 11+ use it; keep HTTP interception as the fallback for other clients.
Returning guests are recognised and reconnected without seeing the portal again, within the session policy you set.
- Redirection: Captive portal API (RFC 8908 / 8910) with HTTP fallback30/30
- Authentication: Purple cloud RADIUS25/25
- Layer 2 client isolation20/20
- Pre-login walled garden ACL15/15
- RADIUS CoA (RFC 5176)10/10
An editorial weighting of the design choices above, not a measured success rate.
Run the portal and RADIUS in the cloud
Purple hosts the splash pages, RADIUS authentication and accounting, and consent records, so there is no portal server or RADIUS box to maintain on site.
- Works with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet
- RADIUS CoA for session changes without reconnecting
- Consent and opt-in records for GDPR
- Passpoint and OpenRoaming profiles for returning guests
Ask an engineer to review your design
कार्यकारी सारांश
एंटरप्राइझ ठिकाणांसाठी, गेस्ट WiFi ही एक महत्त्वपूर्ण पायाभूत सुविधा आहे ज्यासाठी कठोर आर्किटेक्चरल शिस्तीची आवश्यकता असते. खुली सार्वजनिक प्रवेश आणि सुरक्षित कॉर्पोरेट नेटवर्किंगमधील अंतर कमी करण्यासाठी VLAN आयसोलेशन, DNS इंटरसेप्शन आणि ओळख व्यवस्थापनाचे अचूक कॉन्फिगरेशन आवश्यक आहे. हे मार्गदर्शक एंटरप्राइझ कॅप्टिव्ह पोर्टल आर्किटेक्चरच्या मेकॅनिक्सचे विश्लेषण करते, मार्केटिंग जार्गन बाजूला ठेवून पॅकेट पातळीवर ते नेमके कसे कार्य करते हे स्पष्ट करते. आम्ही मुख्य तांत्रिक घटक कव्हर करतो: VLAN सेगमेंटेशन, DHCP पूल व्यवस्थापन, HTTP रिडायरेक्शन, RADIUS ऑथेंटिकेशन आणि बँडविड्थ शेपिंग.
तुम्ही Hospitality साखळीसाठी नवीन नेटवर्क तैनात करत असाल किंवा Healthcare मधील जुन्या पायाभूत सुविधा अपग्रेड करत असाल, तरीही जोखीम कमी करण्यासाठी, PCI DSS आणि GDPR अनुपालन सुनिश्चित करण्यासाठी आणि आमच्या WiFi Analytics प्लॅटफॉर्मद्वारे कृतीयोग्य फर्स्ट-पार्टी डेटा कॅप्चर करण्यासाठी हे मेकॅनिक्स समजून घेणे आवश्यक आहे.
तांत्रिक ब्रीफिंग पॉडकास्ट ऐका:
तांत्रिक सखोल विश्लेषण: कॅप्टिव्ह पोर्टल कसे कार्य करतात
मूलभूत पातळीवर, एंटरप्राइझ गेस्ट WiFi नेटवर्क क्लायंट डिव्हाइसला त्याच्या ट्रॅफिकला इंटरसेप्ट करण्यासाठी, ऑथेंटिकेशन सक्तीचे करण्यासाठी आणि नंतर कॉर्पोरेट LAN ला स्पर्श न करता सुरक्षितपणे इंटरनेटवर रूट करण्यासाठी पुरेशी दिशाभूल करून कार्य करते.
1. VLAN द्वारे लॉजिकल आयसोलेशन
कोणत्याही सुरक्षित Guest WiFi नेटवर्कचा पाया म्हणजे लॉजिकल सेपरेशन आहे. जेव्हा एखादा वेन्यू वापरकर्ता गेस्ट SSID शी कनेक्ट होतो, तेव्हा ॲक्सेस पॉईंट त्यांच्या ट्रॅफिकला विशिष्ट व्हर्च्युअल लोकल एरिया नेटवर्क (VLAN) ID (उदा. VLAN 20) सह टॅग करतो, तर कॉर्पोरेट ट्रॅफिक स्वतंत्र VLAN वर (उदा. VLAN 10) चालते.
हे टॅगिंग हे सुनिश्चित करते की स्विच आणि फायरवॉल पातळीवर, गेस्ट ट्रॅफिक पॉईंट-ऑफ-सेल सिस्टम किंवा रुग्णांचे रेकॉर्ड असलेल्या अंतर्गत सबनेटवर रूट होण्यास शारीरिकदृष्ट्या असमर्थ आहे. फायरवॉल इंटर-VLAN राउटिंगसाठी स्पष्ट नकार नियमांसह कॉन्फिगर केले आहे, जे गेस्ट ट्रॅफिकला थेट WAN इंटरफेसबाहेर जाण्यास भाग पाडते.

2. DHCP आणि IP ॲड्रेस पूल
कनेक्शन झाल्यावर, क्लायंट डिव्हाइस DHCP Discover पॅकेट ब्रॉडकास्ट करते. नेटवर्क समर्पित गेस्ट सबनेटमधून IP ॲड्रेस नियुक्त करून प्रतिसाद देते. येथे एक महत्त्वाचा तांत्रिक फरक म्हणजे लीज टाईम आहे. कॉर्पोरेट डिव्हाइसेस आठ दिवसांसाठी IP राखून ठेवू शकतात, परंतु Transport हब सारख्या हाय-टर्नओव्हर वातावरणात IP पूल संपू नये म्हणून गेस्ट नेटवर्कने आक्रमक लीज टाईम (३० ते ६० मिनिटे) वापरणे आवश्यक आहे.
3. DNS इंटरसेप्शन आणि कॅप्टिव्ह पोर्टल
इथूनच वापरकर्त्याचा अनुभव सुरू होतो. जेव्हा नवीन कनेक्ट केलेले डिव्हाइस एखाद्या वेबसाइटवर पोहोचण्याचा प्रयत्न करते (किंवा जेव्हा OS त्याची कॅप्टिव्ह पोर्टल डिटेक्शन तपासणी करते, जसे की Apple चे captive.apple.com), can नेटवर्क DNS विनंती इंटरसेप्ट करते.
विनंती केलेल्या साइटचा वास्तविक IP ॲड्रेस रिझॉल्व्ह करण्याऐवजी, गेटवे कॅप्टिव्ह पोर्टलचा IP ॲड्रेस परत करतो. त्यानंतर क्लायंटचा ब्राउझर Purple द्वारे होस्ट केलेल्या स्प्लॅश पेजवर HTTP-रिडायरेक्ट केला जातो.
4. ऑथेंटिकेशन आणि RADIUS
एकदा वापरकर्त्याने कॅप्टिव्ह पोर्टलशी संवाद साधला - मग तो अटी आणि शर्ती स्वीकारून असो, ईमेल प्रविष्ट करून असो किंवा सोशल लॉगिन वापरून असो - प्लॅटफॉर्मने स्थानिक नेटवर्क कंट्रोलरला ट्रॅफिकला परवानगी देण्यास सूचित केले पाहिजे.
हे RADIUS (Remote Authentication Dial-In User Service) प्रोटोकॉलद्वारे हाताळले जाते. Purple क्लाउड RADIUS सर्व्हर म्हणून काम करते, स्थानिक WiFi कंट्रोलर किंवा गेटवेला परत Access-Accept संदेश पाठवते. कंट्रोलर नंतर वापरकर्त्याची स्थिती 'अनधिकृत' (केवळ वॉल्ड गार्डन प्रवेश) वरून 'अधिकृत' मध्ये बदलतो, मानक इंटरनेट प्रवेशासाठी फायरवॉल पोर्ट उघडतो.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
अंमलबजावणी मार्गदर्शक: स्केलसाठी तयार करणे
गेस्ट WiFi तैनात करण्यासाठी वापरकर्त्याची अडचण आणि सुरक्षा व डेटा कॅप्चर आवश्यकता यामध्ये संतुलन राखणे आवश्यक आहे. आमचे क्लाउड ओव्हरले Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet हार्डवेअरसह मूळतः समाकलित होते.
Step 1: नेटवर्क टोपोलॉजीचे आर्किटेक्ट करा
तुमचे कोर स्विच आणि फायरवॉल 802.1Q VLAN टॅगिंगला सपोर्ट करत असल्याची खात्री करा. तुमचे गेस्ट VLAN फायरवॉलवरील DMZ इंटरफेसवर समाप्त होण्यासाठी कॉन्फिगर करा, ज्यामुळे अंतर्गत राउटिंग टेबल्स पूर्णपणे बायपास होतील.
Step 2: वॉल्ड गार्डन कॉन्फिगर करा
वॉल्ड गार्डन ही IP ॲड्रेस आणि डोमेनची सूची आहे ज्यामध्ये अनधिकृत वापरकर्त्यांना प्रवेश करण्याची परवानगी असते. यामध्ये कॅप्टिव्ह पोर्टल लोड करण्यासाठी आवश्यक असलेले URL, लोगोसाठी CDN ॲसेट्स आणि सोशल लॉगिनसाठी ऑथेंटिकेशन एंडपॉइंट्स (उदा. Microsoft Entra ID, Okta, Google Workspace) समाविष्ट असणे आवश्यक आहे. जर वॉल्ड गार्डन चुकीच्या पद्धतीने कॉन्फिगर केले असेल, तर स्प्लॅश पेज लोड होणार नाही, ज्यामुळे वापरकर्त्यासाठी अडथळा निर्माण होईल.
Step 3: क्लायंट आयसोलेशन लागू करा
तुमच्या ॲक्सेस पॉईंट्सवर क्लायंट आयसोलेशन सक्षम करा. हे कनेक्ट केलेल्या गेस्ट डिव्हाइसेसना वायरलेस माध्यमाद्वारे एकमेकांशी थेट संवाद साधण्यापासून प्रतिबंधित करते, ज्यामुळे गेस्ट सबनेटमधील पीअर-टू-पीअर हल्ले आणि मालवेअरचा प्रसार प्रभावीपणे कमी होतो.
Step 4: ओळख व्यवस्थापन समाकलित करा
सामायिक PSKs वापरणे बंद करा. एक व्यवस्थापित कॅप्टिव्ह पोर्टल लागू करा जे जाणीवपूर्वक निवडलेल्या ऑप्ट-इन्सद्वारे फर्स्ट-पार्टी डेटा कॅप्चर करते. अखंड, सुरक्षित ऑनबोर्डिंगसाठी, OpenRoaming लागू करण्याचा विचार करा. Purple Connect प्लॅन अंतर्गत OpenRoaming साठी विनामूल्य ओळख प्रदाता म्हणून काम करते, ज्यामुळे डिव्हाइसेसना पारंपारिक स्प्लॅश पेजशिवाय प्रमाणपत्रांद्वारे सुरक्षितपणे ऑथेंटिकेट करण्याची परवानगी मिळते. मल्टी-नेटवर्क वातावरण डिझाइन करण्याबद्दल अधिक माहितीसाठी, आमचे मार्गदर्शक वाचा: Three SSIDs to rule them all: the WiFi design for guest, staff, and IoT.
सर्वोत्तम पद्धती आणि अनुपालन
अनुपालन ऐच्छिक नाही. योग्यरित्या डिझाइन केलेले कॅप्टिव्ह पोर्टल तुमच्या संस्थेचे दायित्व आणि नियामक दंडांपासून संरक्षण करते.
GDPR आणि डेटा गोपनीयता
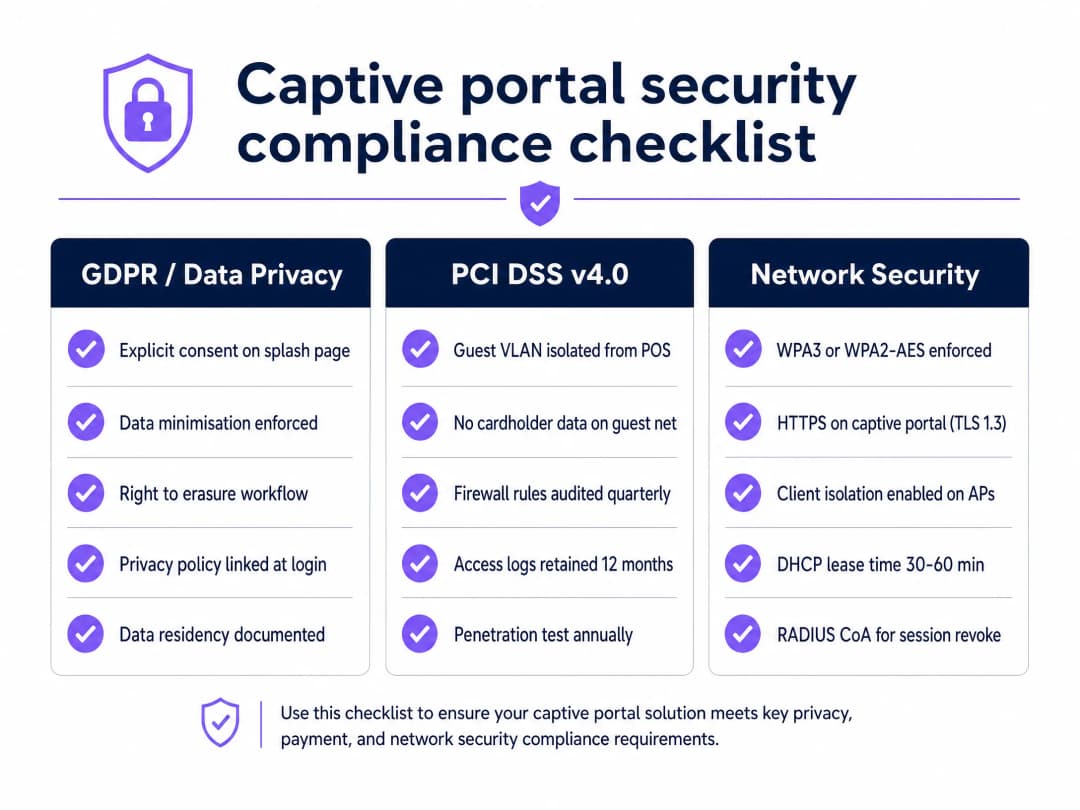
कॅप्टिव्ह पोर्टल वापरकर्ता कनेक्ट झाल्यापासून वैयक्तिक डेटा गोळा करते. GDPR आवश्यकता पूर्ण करण्यासाठी, या डेटावर प्रक्रिया करण्यापूर्वी तुम्ही स्पष्ट संमती कॅप्चर करणे आवश्यक आहे. Purple चे प्लॅटफॉर्म GDPR अनुपालनासाठी आवश्यक असलेल्या लेयर ७ ओळख आणि संमती आवश्यकता हाताळते, डेटा कायदेशीररित्या गोळा केला जातो, सुरक्षितपणे संग्रहित केला जातो आणि स्वयंचलित वर्कफ्लोद्वारे विनंती केल्यावर मिटविला जाऊ शकतो याची खात्री करते.
PCI DSS v4.0 अनुपालन
तुमची संस्था क्रेडिट कार्डवर प्रक्रिया करत असल्यास, तुमचे नेटवर्क PCI DSS च्या अधीन आहे. POS सिस्टम सारख्याच नेटवर्कवर चालणारे गेस्ट WiFi नेटवर्क गेस्ट नेटवर्कला PCI DSS च्या कक्षेत आणू शकतात, ज्यामुळे ऑडिटचा मोठा बोजा निर्माण होतो. गेस्ट ट्रॅफिक कार्डधारक डेटा वातावरणाला कधीही स्पर्श करणार नाही याची खात्री करण्यासाठी कठोर VLAN सेगमेंटेशन अनिवार्य आहे.
नेटवर्क सुरक्षा मानके
वायरलेस ट्रान्सपोर्ट लेयरवर WPA3 किंवा WPA2-AES एन्क्रिप्शन लागू करा. ऑथेंटिकेशन टप्प्यादरम्यान वापरकर्त्याची क्रेडेन्शियल्स सुरक्षित ठेवण्यासाठी तुमचे कॅप्टिव्ह पोर्टल TLS 1.2 किंवा TLS 1.3 वापरून HTTPS वर दिले जात असल्याची खात्री करा.
समस्यानिवारण आणि जोखीम कमी करणे
चांगल्या प्रकारे डिझाइन केलेल्या नेटवर्कमध्येही समस्या उद्भवू शकतात. येथे सर्वात सामान्य बिघाड मोड आणि ते कसे टाळावे हे दिले आहे.
बिघाड मोड: IP ॲड्रेस संपणे व्यस्त Retail वातावरणात, डिव्हाइसेस सतत ओपन नेटवर्क शोधतात आणि कनेक्ट होतात. जर तुमचा DHCP लीज टाईम २४ तास असेल, तर तुमच्या स्टोअरवरून पाच मिनिटांसाठी जाणारा खरेदीदार संपूर्ण दिवसासाठी एक IP ॲड्रेस वापरतो. उपाय: गेस्ट VLAN वर DHCP लीज टाईम ३० मिनिटांपर्यंत कमी करा.
बिघाड मोड: वॉल्ड गार्डन ब्लॉक क्लाउड सेवा वारंवार त्यांचे IP ॲड्रेस बदलतात. जर तुमचे वॉल्ड गार्डन सोशल लॉगिन एंडपॉइंट्ससाठी स्टॅटिक IP व्हाइटलिस्टिंग वापरत असेल, तर ते IP बदलल्यावर ऑथेंटिकेशन खंडित होईल. उपाय: तुमच्या हार्डवेअर कंट्रोलरला सपोर्ट असेल तिथे वॉल्ड गार्डन एंट्रीसाठी डोमेन-आधारित व्हाइटलिस्टिंग वापरा.
बिघाड मोड: शिळे सेशन्स वापरकर्ते डिस्कनेक्ट न करता वेन्यू सोडतात, परंतु त्यांचे सेशन कंट्रोलरवर सक्रिय राहते, ज्यामुळे संसाधने वाया जातात. उपाय: आक्रमक आयडल टाईमआउट्स (उदा. ३० मिनिटे) लागू करा आणि वेळ मर्यादा संपल्यावर सेशन्स सक्रियपणे रद्द करण्यासाठी RADIUS Change of Authorisation (CoA) वापरा.
ROI आणि व्यावसायिक प्रभाव
एक सुरक्षित कॅप्टिव्ह पोर्टल पारंपारिक IT खर्च केंद्राला महसूल देणाऱ्या मालमत्तेत रूपांतरित करते. सत्यापित फर्स्ट-पार्टी डेटा कॅप्चर करून, वेन्यू तपशीलवार अभ्यागत प्रोफाइल तयार करू शकतात. Purple ने २०२४ मध्ये ८०,०००+ लाइव्ह वेन्यूवर ४४० दशलक्ष लॉगिनवर प्रक्रिया केली, ज्याने या दृष्टिकोनाचे प्रमाण आणि विश्वासार्हता सिद्ध केली.
उदाहरणार्थ, McDonald's जेवणाऱ्यांचा थांबण्याचा वेळ आणि भेटींची वारंवारता समजून घेण्यासाठी कॅप्टिव्ह पोर्टल डेटा वापरते, तर मँचेस्टर एअरपोर्ट्स ग्रुप कनेक्शन ॲनालिटिक्सच्या आधारे प्रवाशांच्या प्रवासाचा प्रवाह अनुकूल करतो. ROI केवळ मार्केटिंग डेटाबेसच्या वाढीवरून मोजला जात नाही, तर प्लॅटफॉर्मद्वारे गोळा केलेल्या २९ अब्ज डेटा पॉइंट्सवरून मिळालेल्या ऑपरेशनल इनसाइट्सवरून मोजला जातो.
महत्वाच्या व्याख्या
कॅप्टिव्ह पोर्टल
एक वेब पेज जे नेटवर्क ट्रॅफिक इंटरसेप्ट करते आणि पूर्ण इंटरनेट प्रवेश देण्यापूर्वी वापरकर्त्याच्या संवादाची (जसे की अटी स्वीकारणे किंवा लॉग इन करणे) आवश्यकता असते.
गेस्ट नेटवर्कवर फर्स्ट-पार्टी डेटा कॅप्चर करण्यासाठी आणि वापराच्या अटी लागू करण्यासाठी मुख्य यंत्रणा.
RADIUS
Remote Authentication Dial-In User Service. एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग व्यवस्थापन प्रदान करतो.
तुमच्या स्थानिक WiFi हार्डवेअरला पाहुण्याला इंटरनेटवर प्रवेश करण्याची परवानगी आहे हे सांगण्यासाठी Purple वापरत असलेला प्रोटोकॉल.
वॉल्ड गार्डन
IP ॲड्रेस किंवा डोमेनची मर्यादित सूची ज्यामध्ये वापरकर्ता कॅप्टिव्ह पोर्टलद्वारे ऑथेंटिकेट करण्यापूर्वी प्रवेश करू शकतो.
डिव्हाइस अद्याप प्री-ऑथेंटिकेशन स्थितीत असताना स्प्लॅश पेज आणि सोशल लॉगिन प्रदाते लोड होण्यासाठी आवश्यक.
VLAN
Virtual Local Area Network. एक लॉजिकल सबनेटवर्क जे वेगवेगळ्या भौतिक LAN मधील डिव्हाइसेसच्या संग्रहाला गटबद्ध करते.
PCI DSS अनुपालन सुनिश्चित करून, कॉर्पोरेट ट्रॅफिकपासून गेस्ट ट्रॅफिक सुरक्षितपणे वेगळे करण्यासाठी वापरले जाते.
क्लायंट आयसोलेशन
एक वायरलेस सुरक्षा सेटिंग जी एकाच ॲक्सेस पॉईंटशी कनेक्ट केलेल्या डिव्हाइसेसना एकमेकांशी थेट संवाद साधण्यापासून प्रतिबंधित करते.
सार्वजनिक नेटवर्कवर पसरणारे पीअर-टू-पीअर हल्ले आणि मालवेअरपासून पाहुण्यांचे रक्षण करण्यासाठी महत्त्वपूर्ण.
DHCP लीज टाईम
IP ॲड्रेस संपण्यापूर्वी आणि उपलब्ध पूलमध्ये परत येण्यापूर्वी तो डिव्हाइसला नियुक्त केला जाणारा कालावधी.
अभ्यागत येत-जात असताना IP ॲड्रेस संपू नयेत म्हणून गेस्ट नेटवर्कवर लहान (३०-६० मिनिटे) ठेवणे आवश्यक आहे.
RADIUS CoA
Change of Authorisation. RADIUS चा एक विस्तार जो सर्व्हरला सक्रिय क्लायंटची सेशन स्थिती बदलण्याची परवानगी देतो.
वापरकर्त्यांची वेळ मर्यादा संपल्यावर किंवा त्यांनी GDPR अंतर्गत डेटा मिटवण्याची विनंती केल्यास त्यांना त्वरित डिस्कनेक्ट करण्यासाठी Purple द्वारे वापरले जाते.
OpenRoaming
एक रोमिंग फेडरेशन सेवा जी डिव्हाइसेसना प्रमाणपत्रांचा वापर करून सहभागी WiFi नेटवर्कशी स्वयंचलितपणे आणि सुरक्षितपणे कनेक्ट होण्याची परवानगी देते.
अखंड कनेक्टिव्हिटीची पुढची पिढी, जिथे Purple Connect प्लॅन अंतर्गत विनामूल्य ओळख प्रदाता म्हणून काम करते.
सोडवलेली उदाहरणे
२०० खोल्यांच्या हॉटेलला त्यांच्या संपूर्ण मालमत्तेत गेस्ट WiFi तैनात करायचे आहे. ते सध्या फ्रंट डेस्क, बॅक ऑफिस आणि सामायिक पासवर्डद्वारे गेस्ट प्रवेशासाठी एकच फ्लॅट नेटवर्क (192.168.1.0/24) वापरतात. फ्रंट डेस्क सिस्टम सुरक्षित असल्याची खात्री करून त्यांना मार्केटिंगसाठी पाहुण्यांचे ईमेल पत्ते कॅप्चर करायचे आहेत.
१. नेटवर्क सेगमेंटेशन लागू करा: फ्रंट डेस्क/ऑफिससाठी VLAN 10 आणि पाहुण्यांसाठी VLAN 20 तयार करा. २. फायरवॉल कॉन्फिगर करा: VLAN 20 कडून VLAN 10 कडे जाणारे सर्व राउटिंग ब्लॉक करा. VLAN 20 थेट WAN कडे रूट करा. ३. सामायिक पासवर्ड काढा: 'Hotel_Guest' नावाचा ओपन SSID तैनात करा. ४. कॅप्टिव्ह पोर्टल सेट करा: अनधिकृत HTTP ट्रॅफिकला Purple च्या कॅप्टिव्ह पोर्टल URL वर रिडायरेक्ट करण्यासाठी WiFi कंट्रोलर कॉन्फिगर करा. ५. वॉल्ड गार्डन कॉन्फिगर करा: Purple पोर्टल डोमेन आणि CDN ॲसेट्स व्हाइटलिस्ट करा जेणेकरून स्प्लॅश पेज लोड होईल. ६. RADIUS कॉन्फिगर करा: WiFi कंट्रोलरमध्ये Purple चे RADIUS सर्व्हर IP ॲड्रेस आणि सामायिक गुपिते जोडा. ७. DHCP समायोजित करा: उच्च डिव्हाइस टर्नओव्हर हाताळण्यासाठी ६० मिनिटांच्या लीज टाईमसह VLAN 20 DHCP पूल /22 सबनेटवर सेट करा.
एका मोठ्या स्टेडियममध्ये सामन्यासाठी ४०,००० प्रेक्षकांची अपेक्षा आहे. त्यांनी कॅप्टिव्ह पोर्टल तैनात केले आहे परंतु ३ तासांच्या कार्यक्रमादरम्यान नेटवर्क कार्यप्रदर्शन आणि IP संपण्याबद्दल ते चिंतेत आहेत.
१. DHCP सायझिंग: ६५,००० पेक्षा जास्त उपलब्ध IP ॲड्रेस प्रदान करण्यासाठी गेस्ट VLAN साठी /16 सबनेट तैनात करा. २. लीज टाईम्स: लवकर निघून जाणाऱ्या चाहत्यांकडून IP वेगाने परत मिळवण्यासाठी DHCP लीज टाईम ३० मिनिटांवर सेट करा. ३. बँडविड्थ शेपिंग: काही वापरकर्त्यांना १० Gbps इंटरनेट पाईप संपवण्यापासून रोखण्यासाठी कंट्रोलर पातळीवर प्रति-वापरकर्ता ५ Mbps डाउन / २ Mbps अप मर्यादा लागू करा. ४. क्लायंट आयसोलेशन: दाट स्टेडियम वातावरणात ब्रॉडकास्ट वादळ आणि पीअर-टू-पीअर ट्रॅफिकमुळे वायरलेस कार्यप्रदर्शन खराब होण्यापासून रोखण्यासाठी AP-पातळीवरील क्लायंट आयसोलेशन सक्षम करा.
सराव प्रश्न
Q1. तुम्ही हॉस्पिटलच्या वेटिंग रूममध्ये कॅप्टिव्ह पोर्टल तैनात करत आहात. स्प्लॅश पेज Android डिव्हाइसेसवर यशस्वीरित्या लोड होते, परंतु iOS डिव्हाइसेसवर रिक्त पांढरी स्क्रीन दिसते. सर्वात संभाव्य आर्किटेक्चरल कारण काय आहे?
टीप: विविध ऑपरेटिंग सिस्टम कॅप्टिव्ह पोर्टल कसे शोधतात आणि त्यांना कोणत्या संसाधनांपर्यंत पोहोचण्याची आवश्यकता आहे याचा विचार करा.
नमुना उत्तर पहा
वॉल्ड गार्डन बहुधा चुकीच्या पद्धतीने कॉन्फिगर केले आहे. iOS डिव्हाइसेस पोर्टल मिनी-ब्राउझर ट्रिगर करण्यासाठी विशिष्ट Apple डोमेनवर (जसे की captive.apple.com) पोहोचण्याचा प्रयत्न करतात. जर हे डोमेन किंवा स्प्लॅश पेजसाठी आवश्यक असलेले विशिष्ट CDN ॲसेट्स वॉल्ड गार्डनमध्ये व्हाइटलिस्ट केलेले नसतील, तर Apple CNA (Captive Network Assistant) मध्ये पेज योग्यरित्या रेंडर होणार नाही.
Q2. एका रिटेल साखळीला विनामूल्य WiFi ऑफर करायचे आहे परंतु वापरकर्त्यांनी त्यांच्या Microsoft Entra ID क्रेडेन्शियल्सचा वापर करून लॉग इन करणे आवश्यक आहे. चाचणी दरम्यान, वापरकर्त्यांना स्प्लॅश पेजवर रिडायरेक्ट केले जाते, ते 'Log in with Microsoft' बटणावर क्लिक करतात, परंतु पेज टाईम आउट होते. का?
टीप: RADIUS ऑथेंटिकेशन पूर्ण होण्यापूर्वी फायरवॉलच्या स्थितीबद्दल विचार करा.
नमुना उत्तर पहा
Microsoft Entra ID ऑथेंटिकेशन एंडपॉइंट्स वॉल्ड गार्डनमध्ये जोडलेले नाहीत. वापरकर्ता प्री-ऑथेंटिकेशन स्थितीत असल्यामुळे, फायरवॉल इंटरनेटवरील सर्व ट्रॅफिक ब्लॉक करते. हे दुरुस्त करण्यासाठी, विशिष्ट Microsoft लॉगिन डोमेन आणि IP श्रेणी व्हाइटलिस्ट केल्या पाहिजेत जेणेकरून OAuth प्रवाह पूर्ण करण्यासाठी डिव्हाइस ओळख प्रदात्याशी संवाद साधू शकेल.
Q3. एका वेन्यूच्या गेस्ट नेटवर्कवर दररोज दुपारी IP ॲड्रेस संपत आहेत, जरी त्यांच्याकडे त्यांच्या DHCP पूल आकारापेक्षा कमी समवर्ती वापरकर्ते आहेत. कोणते कॉन्फिगरेशन बदल आवश्यक आहे?
टीप: डिव्हाइस इमारत सोडल्यानंतर किती काळ IP ॲड्रेस राखून ठेवते याचा विचार करा.
नमुना उत्तर पहा
DHCP लीज टाईम खूप जास्त सेट केला आहे (बहुधा १२ किंवा २४ तासांचा डीफॉल्ट). थोड्या वेळासाठी कनेक्ट होणारे आणि निघून जाणारे डिव्हाइसेस त्यांचे IP ॲड्रेस राखून ठेवत आहेत, ज्यामुळे नवीन डिव्हाइसेस कनेक्ट होण्यापासून रोखले जात आहेत. गेलेल्या पाहुण्यांचे IP त्वरीत रिसायकल करण्यासाठी लीज टाईम ३० ते ६० मिनिटांपर्यंत कमी केला पाहिजे.
या मालिकेमध्ये पुढे वाचा
Ubiquiti UniFi guest portal redirection होत नाही: कारणे आणि उपाय
ही मार्गदर्शिका guest state, redirect, pre-authorisation route आणि controller authorisation यांचा अनुक्रमे मागोवा घेऊन UniFi guest portal redirect बिघाड वेगळा करते. हे वेन्यू IT टीम्सना guest-network विरुद्ध Hotspot गोंधळ, बाह्य portal हँड-ऑफ, सद्य UniFi OS खाते आवश्यकता आणि DNS आयसोलेशन चाचणीचे निराकरण करण्यासाठी एक विश्वसनीय पद्धत प्रदान करते.
Cisco Meraki splash page काम करत नाही: एक ट्रबलशूटिंग फ्लोचार्ट
हा प्रॅक्टिकल मार्गदर्शक Cisco Meraki splash फ्लो नेमका कुठे अयशस्वी झाला आहे ते शोधून काढतो: client authorisation, HTTP redirect initiation, walled-garden reachability किंवा RADIUS sign-on. हा व्हेन्यू IT टीम्सना एक नियंत्रित पुरावा मार्ग प्रदान करतो, जेणेकरून ते थेट सुरू असलेल्या नेटवर्कवर मोठे बदल न करता Guest WiFi पूर्ववत करू शकतील.
Enterprise Guest WiFi सेटअप मार्गदर्शक: VLAN विभागणी, सुरक्षा आणि Captive Portals
हे तांत्रिक मार्गदर्शक IT टीम्सना VLAN विभागणी, फायरवॉल पॉलिसी आणि captive portal चा वापर करून Guest WiFi एक नियंत्रित इंटरनेट - ऍक्सेस सेवा म्हणून कसे सेट करावे हे दर्शवते. हे मार्गदर्शक कर्मचारी, पेमेंट आणि ऑपरेशनल सिस्टम्सच्या सुरक्षिततेची सीमा कमकुवत न करता Purple चे नोंदणी फॉर्म्स आणि ऑनबोर्डिंग नियंत्रणे पाहुण्यांना एक सुयोग्य अनुभव कसा देतात हे देखील स्पष्ट करते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.