
Arquitectura de Captive Portal: Seguridad, Redirección y Mejores Prácticas
Una referencia técnica definitiva sobre la arquitectura de captive portal empresarial. Esta guía explica el aislamiento de red, la redirección de DNS, la autenticación RADIUS y el cumplimiento de seguridad para líderes de TI que implementan redes WiFi de invitados seguras y ricas en datos.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de Captive Portal →
Captive portal redirection and authentication flow
Pick a vendor, redirection method, sign-in method and client OS to see the packet flow step by step, the gateway configuration and where the design will fail.
Cloud-managed WLAN
RFC 8910 DHCP option 114 + RFC 8908 API
Strong (centrally enforced)
http://captive.apple.com/hotspot-detect.html
Packet flow for this design
- 1Association and DHCP802.11 open or OWE / DHCP UDP 67-68Apple iOS and iPadOSCisco Meraki (MR / MX)
DHCP ACK carries the address, gateway, DNS and option 114 with the captive portal API URL. The client is placed in the pre-login role.
- 2Captive portal API checkHTTPS GET, application/captive+jsonApple iOS and iPadOSAPI URL from option 114
The OS reads {"captive": true, "user-portal-url": ...} and opens the portal directly. No request is intercepted.
- 3Walled garden and splash pageHTTPS, TCP 443Captive Network AssistantPurple captive portal
The pre-login ACL allows the portal domains, their CDN and any identity provider hosts, so the page and its assets load.
- 4Sign-in: Purple cloud RADIUSRADIUS (RFC 2865 / 2866, CoA RFC 5176)Guest on the splash pagePurple authentication service
The guest completes purple cloud radius. Purple records consent and marketing opt-ins and creates or updates the visitor profile.
- 5Authorisation at the gatewayRADIUS 1812 / 1813 + CoA (UDP 3799)Purple RADIUSCisco Meraki (MR / MX)
Access-Accept moves the client to the authenticated role with its bandwidth and session limits. CoA can later change or end the session without the guest reconnecting.
- 6OnlineAPI reports "captive": falseApple iOS and iPadOSAPI URL
The OS rechecks, sees full internet access and marks the network as connected. On Apple devices the CNA button changes to Done; on Android the notification clears.
The CNA is a limited web view with its own cookie store and no downloads. Expected response contains "Success"; anything else opens the CNA. iCloud Private Relay is paused for login; to block it after login, return NXDOMAIN for mask.icloud.com and mask-h2.icloud.com.
HTTP/1.1 200 OK
Content-Type: application/captive+json
Cache-Control: private

{
  "captive": true,
  "user-portal-url": "https://portal.purplewifi.net/login",
  "venue-info-url": "https://example.com/venue",
  "seconds-remaining": 0
}# Dashboard: Wireless > Configure > Access control
SSID: "Guest WiFi"
Security: Open (or OWE for encrypted open access)
Splash page: Sign-on with my RADIUS server
Custom splash URL: https://portal.purplewifi.net
Captive portal strength: Block all access until sign-on
RADIUS servers: <purple-radius-primary>:1812
RADIUS accounting: Enabled (UDP 1813)
RADIUS CoA support: Enabled
Walled garden: *.purple.ai, *.purplewifi.net
# Never add captive.apple.com or other OS probe hostsConfigured in the Meraki dashboard or the Dashboard API. CoA is enabled per SSID alongside the RADIUS server list.
The DHCP server sends the API URL in option 114 (DHCPv6 option 103, IPv6 RA option 37). The client fetches the API over HTTPS, reads "captive": true and opens the user-portal-url directly, with no intercepted request and no certificate warning. iOS 14+ and Android 11+ use it; keep HTTP interception as the fallback for other clients.
Returning guests are recognised and reconnected without seeing the portal again, within the session policy you set.
- Redirection: Captive portal API (RFC 8908 / 8910) with HTTP fallback30/30
- Authentication: Purple cloud RADIUS25/25
- Layer 2 client isolation20/20
- Pre-login walled garden ACL15/15
- RADIUS CoA (RFC 5176)10/10
An editorial weighting of the design choices above, not a measured success rate.
Run the portal and RADIUS in the cloud
Purple hosts the splash pages, RADIUS authentication and accounting, and consent records, so there is no portal server or RADIUS box to maintain on site.
- Works with Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme and Fortinet
- RADIUS CoA for session changes without reconnecting
- Consent and opt-in records for GDPR
- Passpoint and OpenRoaming profiles for returning guests
Ask an engineer to review your design
Resumen ejecutivo
Para los recintos empresariales, el WiFi de invitados es una infraestructura crítica que exige una disciplina arquitectónica estricta. Cerrar la brecha entre el acceso público abierto y las redes corporativas seguras requiere una configuración precisa de aislamiento de VLAN, intercepción de DNS y gestión de identidad. Esta guía analiza la mecánica de la arquitectura de Captive Portal empresarial, eliminando la jerga comercial para explicar exactamente cómo funciona a nivel de paquetes. Cubrimos los componentes técnicos principales: segmentación de VLAN, gestión de pools de DHCP, redirección HTTP, autenticación RADIUS y limitación de ancho de banda.
Ya sea que esté desplegando una nueva red para una cadena de Hospitalidad o actualizando la infraestructura heredada en el sector de Salud, comprender estas mecánicas es esencial para mitigar riesgos, garantizar el cumplimiento de PCI-DSS y GDPR, y capturar datos de primera mano accionables a través de nuestra plataforma de WiFi Analytics.
Escuche el podcast de información técnica:
Análisis técnico profundo: cómo funcionan los captive portals
A un nivel fundamental, una red de WiFi para invitados empresarial funciona engañando al dispositivo cliente lo suficiente como para interceptar su tráfico, forzar la autenticación y luego enrutarlo de forma segura a internet sin tocar nunca la LAN corporativa.
1. Aislamiento lógico mediante VLANs
La base de cualquier red segura de Guest WiFi es la separación lógica. Cuando el usuario de un establecimiento se conecta al SSID de invitados, el punto de acceso etiqueta su tráfico con un ID de Red de Área Local Virtual (VLAN) específico (por ejemplo, VLAN 20), mientras que el tráfico corporativo opera en una VLAN independiente (por ejemplo, VLAN 10).
Este etiquetado garantiza que, a nivel de switch y firewall, el tráfico de invitados sea físicamente incapaz de enrutarse a subredes internas que contengan sistemas de punto de venta o expedientes médicos. El firewall está configurado con reglas explícitas de denegación para el enrutamiento entre VLAN, forzando el tráfico de invitados directamente a través de la interfaz WAN.

2. DHCP y el pool de direcciones IP
Al conectarse, el dispositivo cliente transmite un paquete DHCP Discover. La red responde asignando una dirección IP de una subred de invitados dedicada. Una distinción técnica crítica aquí es el tiempo de concesión (lease time). Mientras que los dispositivos corporativos pueden conservar una IP durante ocho días, las redes de invitados deben utilizar tiempos de concesión agresivos (de 30 a 60 minutos) para evitar el agotamiento del pool de IP en entornos de alta rotación como los centros de Transport.
3. Intercepción de DNS y el captive portal
Aquí es donde comienza la experiencia del usuario. Cuando el dispositivo recién conectado intenta acceder a un sitio web (o cuando el sistema operativo realiza su comprobación de detección de captive portal, como el captive.apple.com de Apple), la red intercepta la solicitud DNS.
En lugar de resolver la dirección IP real del sitio solicitado, la puerta de enlace devuelve la dirección IP del captive portal. El navegador del cliente es entonces redirigido mediante HTTP a la página de bienvenida alojada por Purple.
4. Autenticación y RADIUS
Una vez que el usuario interactúa con el captive portal - ya sea aceptando los términos y condiciones, ingresando un correo electrónico o utilizando un inicio de sesión social - la plataforma debe informar al controlador de la red local para permitir el tráfico.
Esto se gestiona a través del protocolo RADIUS (Remote Authentication Dial-In User Service). Purple actúa como el servidor RADIUS en la nube, enviando un mensaje de Access-Accept de vuelta al controlador de WiFi o puerta de enlace local. El controlador cambia entonces el estado del usuario de "no autorizado" (solo acceso al walled garden) a "autorizado", abriendo los puertos del firewall para el acceso estándar a internet.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación: diseñando para escalar
Implementar WiFi para invitados requiere equilibrar la fricción del usuario con los requisitos de seguridad y captura de datos. Nuestra superposición en la nube se integra de forma nativa con el hardware de Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet.
Paso 1: Diseñar la topología de la red
Asegúrese de que sus switches y firewalls principales sean compatibles con el etiquetado VLAN 802.1Q. Configure su VLAN de invitados para que termine en una interfaz DMZ en el firewall, evitando por completo las tablas de enrutamiento internas.
Paso 2: Configurar el walled garden
Un walled garden es una lista de direcciones IP y dominios a los que los usuarios no autenticados tienen permitido acceder. Esto debe incluir las URL requeridas para cargar el Captive Portal, los recursos de CDN para los logotipos y los puntos finales de autenticación para los inicios de sesión sociales (por ejemplo, Microsoft Entra ID, Okta, Google Workspace). Si el walled garden se configura incorrectamente, la página de inicio no se cargará, lo que provocará un callejón sin salida para el usuario.
Paso 3: Implementar el aislamiento de clientes
Habilite el aislamiento de clientes en sus puntos de acceso. Esto evita que los dispositivos de invitados conectados se comuniquen directamente entre sí a través del medio inalámbrico, mitigando eficazmente los ataques de par a par y la propagación de malware dentro de la subred de invitados.
Paso 4: Integrar la gestión de identidades
Deje de utilizar claves PSK compartidas. Implemente un Captive Portal gestionado que capture datos de origen mediante suscripciones de elección consciente. Para una incorporación segura y sin fricciones, considere implementar OpenRoaming. Purple actúa como un proveedor de identidad gratuito para OpenRoaming bajo el plan Connect, lo que permite que los dispositivos se autentiquen de forma segura a través de certificados sin una página de inicio tradicional. Para obtener más información sobre el diseño de entornos de múltiples redes, lea nuestra guía: Three SSIDs to rule them all: the WiFi design for guest, staff, and IoT.
Buenas prácticas y cumplimiento
El cumplimiento no es opcional. Un Captive Portal correctamente diseñado protege a su organización de responsabilidades y multas regulatorias.
GDPR y privacidad de datos
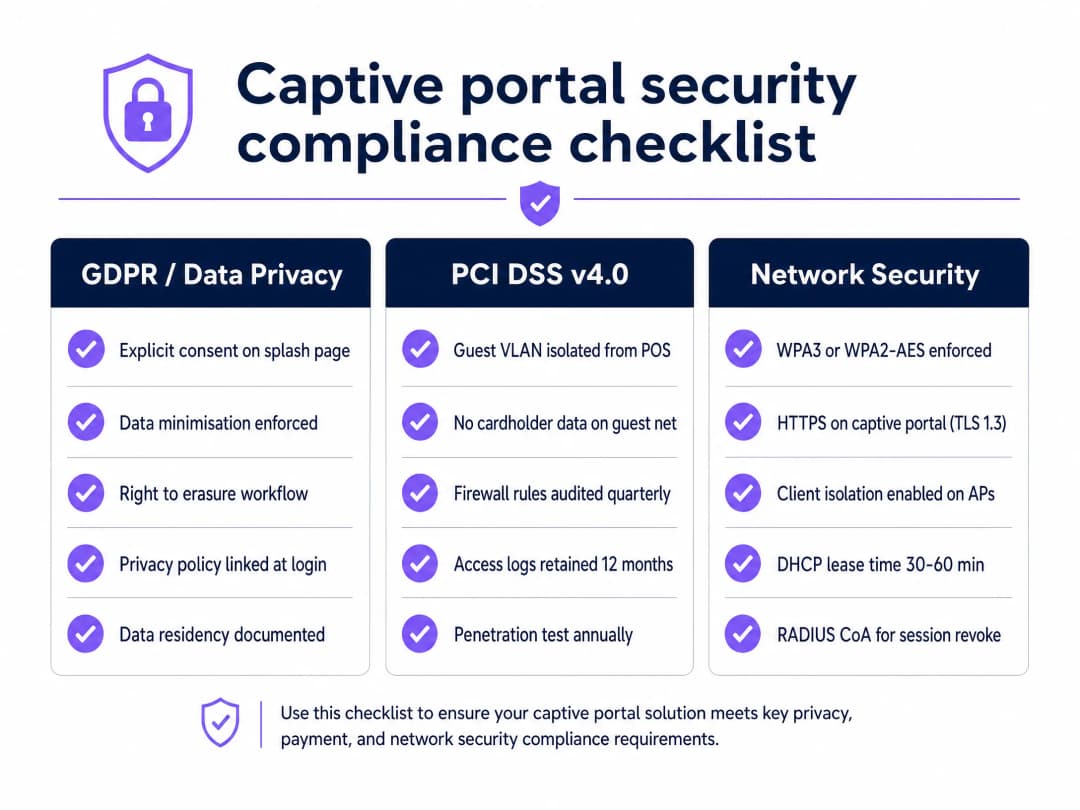
Un Captive Portal recopila datos personales desde el momento en que un usuario se conecta. Para cumplir con los requisitos de GDPR, debe obtener un consentimiento explícito antes de procesar estos datos. La plataforma de Purple gestiona los requisitos de identidad y consentimiento de la Capa 7 necesarios para el cumplimiento de GDPR, garantizando que los datos se recopilen de forma legal, se almacenen de forma segura y puedan eliminarse a petición mediante flujos de trabajo automatizados.
Cumplimiento de PCI-DSS v4.0
Si su organización procesa tarjetas de crédito, su red está sujeta a PCI-DSS. Las redes WiFi de invitados que se ejecutan en la misma red que los sistemas POS pueden incluir la red de invitados dentro del alcance de PCI-DSS, lo que genera importantes cargas de auditoría. La segmentación estricta de VLAN es obligatoria para garantizar que el tráfico de invitados nunca toque el entorno de datos de los titulares de tarjetas.
Estándares de seguridad de red
Implemente el cifrado WPA3 o WPA2-AES en la capa de transporte inalámbrico. Asegúrese de que su Captive Portal se sirva a través de HTTPS utilizando TLS 1.2 o TLS 1.3 para proteger las credenciales de los usuarios durante la fase de autenticación.
Solución de problemas y mitigación de riesgos
Incluso las redes bien diseñadas presentan problemas. Estos son los modos de falla más comunes y cómo evitarlos.
Modo de falla: Agotamiento de direcciones IP En un entorno de Retail con mucha actividad, los dispositivos buscan y se conectan constantemente a redes abiertas. Si el tiempo de concesión de DHCP es de 24 horas, un comprador que pase frente a su tienda durante cinco minutos consumirá una dirección IP durante todo el día. Mitigación: Reduzca los tiempos de concesión de DHCP a 30 minutos en la VLAN de invitados.
Modo de falla: Bloqueos de Walled Garden Los servicios en la nube cambian sus direcciones IP con frecuencia. Si su Walled Garden utiliza listas blancas de IP estáticas para los puntos de acceso de inicio de sesión social, la autenticación fallará cuando esas IP roten. Mitigación: Utilice listas blancas basadas en dominios para las entradas de Walled Garden siempre que su controlador de hardware lo admita.
Modo de falla: Sesiones inactivas Los usuarios abandonan el establecimiento sin desconectarse, pero su sesión permanece activa en el controlador, lo que consume recursos. Mitigación: Implemente tiempos de espera por inactividad estrictos (por ejemplo, de 30 minutos) y utilice el cambio de autorización (CoA) de RADIUS para revocar activamente las sesiones cuando se alcancen los límites de tiempo.
ROI e impacto empresarial
Un Captive Portal seguro transforma un centro de costos de TI tradicional en un activo que genera ingresos. Al recopilar datos de primera mano verificados, los establecimientos pueden crear perfiles de visitantes detallados. Purple procesó 440 millones de inicios de sesión en 2024 en más de 80,000 establecimientos activos, lo que demuestra la escala y la confiabilidad de este enfoque.
Por ejemplo, McDonald's utiliza los datos del Captive Portal para comprender los tiempos de permanencia y la frecuencia de las visitas de los comensales, mientras que Manchester Airports Group optimiza el flujo de pasajeros en función de los análisis de conexión. El ROI se mide no solo en el crecimiento de la base de datos de marketing, sino también en los conocimientos operativos derivados de los 29,000 millones de puntos de datos recopilados por la plataforma.
Definiciones clave
Captive Portal
Una página web que intercepta el tráfico de red y requiere la interacción del usuario (como aceptar los términos o iniciar sesión) antes de otorgar acceso total a internet.
El mecanismo principal para capturar datos de primera mano y aplicar las condiciones de uso en las redes de invitados.
RADIUS
Remote Authentication Dial-In User Service. Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilidad.
El protocolo que utiliza Purple para indicarle a su hardware WiFi local que un invitado tiene permitido acceder a internet.
Walled Garden
Una lista restringida de direcciones IP o dominios a los que un usuario puede acceder antes de haberse autenticado a través del captive portal.
Esencial para permitir que se carguen la página de inicio y los proveedores de inicio de sesión social mientras el dispositivo aún se encuentra en un estado previo a la autenticación.
VLAN
Virtual Local Area Network. Una subred lógica que agrupa una colección de dispositivos de diferentes LAN físicas.
Se utiliza para segmentar de forma segura el tráfico de invitados lejos del tráfico corporativo, garantizando el cumplimiento de PCI DSS.
Client Isolation
Una configuración de seguridad inalámbrica que evita que los dispositivos conectados al mismo punto de acceso se comuniquen directamente entre sí.
Crucial para proteger a los invitados de ataques peer-to-peer y de la propagación de malware a través de la red pública.
DHCP Lease Time
La duración por la cual se asigna una dirección IP a un dispositivo antes de que expire y regrese al grupo disponible.
Debe mantenerse corto (de 30 a 60 minutos) en las redes de invitados para evitar quedarse sin direcciones IP a medida que los visitantes entran y salen.
RADIUS CoA
Change of Authorisation (Cambio de autorización). Una extensión de RADIUS que permite al servidor alterar el estado de sesión de un cliente activo.
Utilizado por Purple para desconectar instantáneamente a los usuarios cuando expira su límite de tiempo o si solicitan la eliminación de datos bajo el GDPR.
OpenRoaming
Un servicio de federación de roaming que permite a los dispositivos conectarse de forma automática y segura a las redes WiFi participantes mediante el uso de certificados.
La próxima generación de conectividad fluida, donde Purple actúa como un proveedor de identidad gratuito bajo el plan Connect.
Ejemplos resueltos
Un hotel de 200 habitaciones necesita implementar WiFi de invitados en sus instalaciones. Actualmente utilizan una sola red plana (192.168.1.0/24) para la recepción, la administración y el acceso de invitados mediante una contraseña compartida. Quieren capturar las direcciones de correo electrónico de los invitados para marketing, garantizando al mismo tiempo la seguridad de los sistemas de la recepción.
- Implementar la segmentación de red: Crear la VLAN 10 para la recepción/administración y la VLAN 20 para los invitados.
- Configurar el firewall: Bloquear todo el enrutamiento de la VLAN 20 a la VLAN 10. Enrutar la VLAN 20 directamente a la WAN.
- Eliminar la contraseña compartida: Implementar un SSID abierto llamado 'Hotel_Guest'.
- Configurar el captive portal: Configurar el controlador WiFi para redireccionar el tráfico HTTP no autenticado a la URL del captive portal de Purple.
- Configurar el walled garden: Agregar a la lista de permitidos los dominios del portal de Purple y los recursos de la CDN para que se cargue la página de inicio.
- Configurar RADIUS: Agregar las direcciones IP del servidor RADIUS de Purple y los secretos compartidos al controlador WiFi.
- Ajustar DHCP: Configurar el pool DHCP de la VLAN 20 en una subred /22 con un tiempo de concesión de 60 minutos para gestionar la alta rotación de dispositivos.
Un gran estadio espera 40,000 asistentes para un partido. Han implementado un captive portal pero les preocupa el rendimiento de la red y el agotamiento de direcciones IP durante el evento de 3 horas.
- Dimensionamiento de DHCP: Implementar una subred /16 para la VLAN de invitados con el fin de proporcionar más de 65,000 direcciones IP disponibles.
- Tiempos de Concesión: Configurar el tiempo de concesión de DHCP en 30 minutos para liberar rápidamente las direcciones IP de los aficionados que se vayan temprano.
- Control de Ancho de Banda: Aplicar un límite de velocidad por usuario de 5 Mbps de bajada / 2 Mbps de subida a nivel de controlador para evitar que unos pocos usuarios saturen el canal de internet de 10 Gbps.
- Client Isolation: Habilitar Client Isolation a nivel de AP para evitar que las tormentas de broadcast y el tráfico peer-to-peer degraden el rendimiento inalámbrico en el entorno de alta densidad del estadio.
Preguntas de práctica
Q1. Está implementando un portal cautivo en la sala de espera de un hospital. La splash page se carga correctamente en dispositivos Android, pero los dispositivos iOS muestran una pantalla blanca vacía. ¿Cuál es la causa arquitectónica más probable?
Sugerencia: Considere cómo los diferentes sistemas operativos detectan los portales cautivos y qué recursos necesitan alcanzar.
Ver respuesta modelo
Es probable que el walled garden esté mal configurado. Los dispositivos iOS intentan conectarse a dominios específicos de Apple (como captive.apple.com) para activar el mini navegador del portal. Si estos dominios o los recursos específicos de la CDN requeridos por la splash page no están en la lista blanca del walled garden, la página no se renderizará correctamente en el Apple CNA (Captive Network Assistant).
Q2. Una cadena de tiendas de retail desea ofrecer WiFi gratuito pero requiere que los usuarios inicien sesión con sus credenciales de Microsoft Entra ID. Durante las pruebas, los usuarios son redirigidos a la splash page, hacen clic en el botón "Iniciar sesión con Microsoft", pero la página agota el tiempo de espera. ¿Por qué ocurre esto?
Sugerencia: Piense en el estado del firewall antes de que se complete la autenticación RADIUS.
Ver respuesta modelo
Los endpoints de autenticación de Microsoft Entra ID no se han agregado al walled garden. Debido a que el usuario se encuentra en un estado de preautenticación, el firewall bloquea todo el tráfico a internet. Para solucionar esto, se deben incluir en la lista blanca los dominios de inicio de sesión y los rangos de IP específicos de Microsoft para que el dispositivo pueda comunicarse con el proveedor de identidad y completar el flujo de OAuth.
Q3. Un establecimiento se está quedando sin direcciones IP en su red de invitados todas las tardes, a pesar de tener menos usuarios concurrentes que el tamaño de su pool de DHCP. ¿Qué cambio de configuración se requiere?
Sugerencia: Piense en cuánto tiempo conserva un dispositivo una dirección IP después de salir del edificio.
Ver respuesta modelo
El tiempo de concesión (lease time) de DHCP está configurado con un valor demasiado alto (probablemente el valor predeterminado de 12 o 24 horas). Los dispositivos que se conectan brevemente y se van siguen reteniendo sus direcciones IP, lo que impide que se conecten nuevos dispositivos. El tiempo de concesión debería reducirse a un rango de 30 a 60 minutos para reciclar rápidamente las IP de los invitados que ya se retiraron.
Continúe leyendo esta serie
El portal de invitados de Ubiquiti UniFi no redirige: causas y soluciones
Esta guía aisla una falla de redirección en el portal de invitados de UniFi siguiendo en secuencia el estado del invitado, la redirección, la ruta de preautorización y la autorización del controlador. Ofrece a los equipos de TI de los establecimientos un método estructurado para abordar la confusión entre red de invitados y Hotspot, integraciones con portales externos, los requisitos actuales de cuenta de UniFi OS y pruebas de aislamiento de DNS.
La página de inicio de Cisco Meraki no funciona: diagrama de flujo para la resolución de problemas
Esta guía práctica de soporte posterior a la instalación aísla en qué punto ha fallado el flujo de inicio de Cisco Meraki: autorización del cliente, inicio de la redirección HTTP, accesibilidad del walled garden o inicio de sesión RADIUS. Ofrece a los equipos de TI de los establecimientos una ruta de validación controlada para restablecer el WiFi de invitados sin realizar cambios drásticos en toda la red activa.
Guía de configuración de WiFi para invitados empresarial: segmentación de VLAN, seguridad y Captive Portals
Esta guía técnica muestra a los equipos de TI cómo configurar el WiFi para invitados como un servicio de acceso controlado a internet, utilizando segmentación de VLAN, políticas de firewall y un Captive Portal. También explica cómo los formularios de registro y los controles de incorporación de Purple respaldan una experiencia de visitante proporcionada sin debilitar el límite en torno a los sistemas operativos, de pago y del personal.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.