
Checklist des fournisseurs de WiFi pour groupes de pubs : connexion des clients, filtrage adapté aux familles et isolation des caisses
Utilisez cette checklist pour briefer et comparer les fournisseurs de WiFi pour groupes de pubs. Vous pourrez séparer les réseaux visiteurs, employés, paiements et équipements de l'établissement dans chaque pub, et créer un processus de connexion court avec recueil du consentement. Vous pouvez également configurer un filtre adapté aux familles au niveau du groupe, maintenir les caisses hors du périmètre PCI DSS et partager une liste unique de clients entre les pubs gérés en propre et ceux en location-gérance.
Fait partie de notre série principale : WiFi invité : le guide complet →
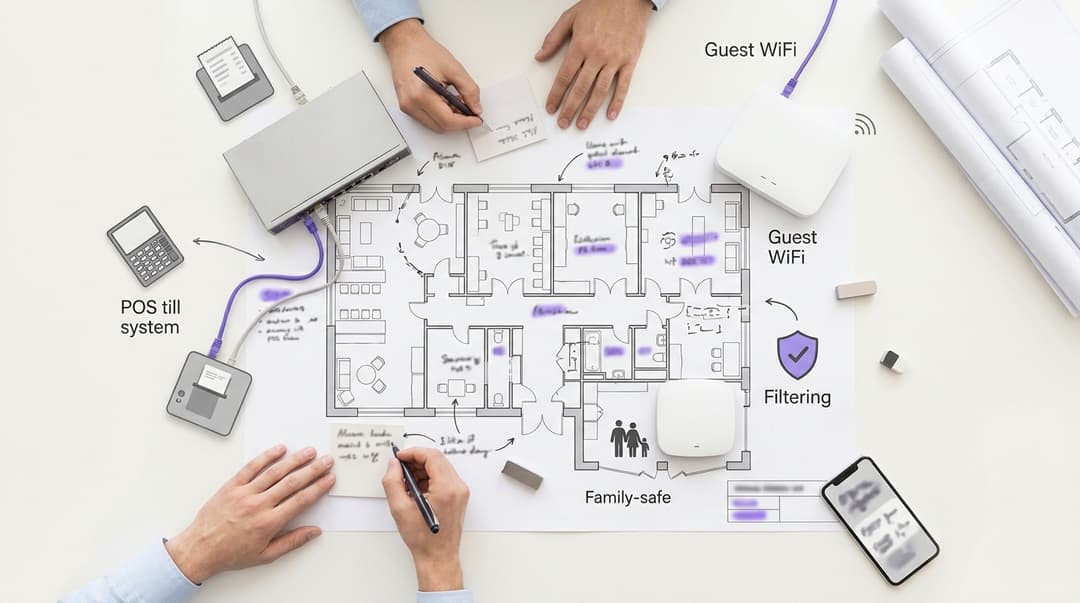
Les fournisseurs de WiFi pour les groupes de pubs doivent fournir à chaque établissement au moins trois réseaux distincts : invités, personnel et paiements. Les caisses, terminaux de paiement et systèmes TPV doivent être installés sur le réseau de paiement, et jamais sur celui des invités. Exigez une connexion sur un seul écran avec des cases de consentement décochées. Le filtrage doit être sécurisé pour la famille et défini par le groupe. Chaque pub ainsi que le groupe doivent envoyer des e-mails à une liste unique d'invités consentants.
De quels réseaux un pub a-t-il besoin, et qui utilise chacun d'eux ?
Un pub fait fonctionner plus d'appareils que la plupart des gérants ne l'imaginent. Les clients viennent avec leurs téléphones, le personnel apporte des téléphones et des tablettes, et le bar utilise un système TPV. TPV signifie « terminal point de vente » : les caisses, terminaux de carte bancaire et imprimantes de cuisine qui enregistrent les commandes et les règlements. Derrière le bar se trouvent les systèmes audio, boîtiers TV, dispositifs de surveillance de cave et caméras de vidéosurveillance.
Chaque groupe d'appareils a besoin de son propre réseau. Un VLAN (VLAN, défini par la norme IEEE 802.1Q) divise un réseau physique en plusieurs réseaux logiques distincts. Vous pouvez donc faire fonctionner quatre réseaux sur les points d'accès et commutateurs déjà installés dans le pub.
Purple Access prend en charge les réseaux invités, personnel et TPV au sein de chaque pub sur ses points d'accès existants. Il fonctionne comme une surcouche cloud, ce qui évite de modifier les équipements fixés au plafond.
| Réseau | Utilisateurs | Mode de connexion | Accès autorisé | Filtrage |
|---|---|---|---|---|
| Invités | Clients au bar, convives, familles, clients séjournant sur place | Connexion par portail captif sur un réseau ouvert ou OWE | Internet uniquement | Stratégie familiale via Purple Shield |
| Personnel | Équipe du bar, équipe de cuisine, responsables de pub | iPSK par pub, ou 802.1X via Microsoft Entra ID pour le personnel géré | Internet, applications de plannings et de stocks | Stratégie groupe pour le personnel |
| Paiements (TPV) | Caisses, terminaux de paiement, imprimantes de cuisine | VLAN filaire ou réseau WPA3 dédié | Processeur de paiement et cloud TPV uniquement | Liste blanche uniquement |
| Appareils de l'établissement | Musique, boîtiers TV, surveillance de cave, vidéosurveillance | VLAN filaire ou iPSK par appareil | Service cloud de chaque fournisseur uniquement | Liste blanche uniquement |
Quelques termes méritent d'être définis. Un portail captif est la page de connexion qu'un invité voit avant que l'accès à Internet ne s'ouvre. Le chiffrement OWE (Opportunistic Wireless Encryption, RFC 8110) permet de chiffrer un réseau ouvert sans mot de passe. L'iPSK (Identity Pre-Shared Key) attribue à chaque pub ou appareil sa propre clé sur un nom de réseau unique. La norme IEEE 802.1X authentifie chaque personne par rapport à un annuaire, tel que Microsoft Entra ID, Okta ou Google Workspace.
Les pubs proposant des chambres accueillent également des clients pour la nuit, dont les séjours durent des heures et non des minutes. Traitez-les comme des invités sur le même réseau, selon les profils de séjour décrits sur nos pages Hôtels.
De quoi avez-vous besoin avant de demander un devis aux fournisseurs de WiFi pour groupes de pubs ?
Recueillez six informations par pub avant de contacter des prestataires. Sans ces éléments, chaque devis reposera sur des suppositions et chaque déploiement comportera des imprévus.
- Liste du parc par modèle d'exploitation. Indiquez pour chaque établissement s'il est géré en propre, en gérance ou en location, et notez son enseigne. Cela détermine qui contrôle les données des clients et qui valide le filtrage.
- Inventaire des points d'accès. Notez le fournisseur et le modèle dans chaque pub. Purple fonctionne sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet.
- Haut débit et pare-feu. Notez qui fournit la ligne et le routeur dans chaque pub. Les exploitants locataires achètent souvent leur propre équipement, ce qui change la personne en charge de la configuration du pare-feu.
- Mode de connexion des terminaux de paiement. Notez si chaque terminal est câblé, connecté en WiFi ou équipé de sa propre carte SIM 4G. Ce seul élément détermine votre périmètre PCI DSS.
- Accueil des enfants. Notez quels établissements accueillent les enfants et jusqu'à quelle heure. Les pubs familiaux doivent disposer d'un filtrage invité dès le premier jour.
- Votre CRM et plateforme d'e-mailing. Indiquez le système qui recevra la liste des invités afin que le fournisseur puisse confirmer l'intégration.
Convenez par écrit d'un point supplémentaire : la propriété des données des clients dans les pubs en gérance ou location. Votre contrat de bail ou de location le précise peut-être déjà. Si ce n'est pas le cas, réglez la question avant la première connexion d'un client.
Comment configurer la connexion invité, le filtrage et la séparation des caisses sur l'ensemble des pubs ?
Étape 1 : Cartographier le parc par enseignes et par établissements
Configurez le groupe en tant que titulaire du compte, chaque enseigne en tant que groupe d'établissements et chaque pub en tant qu'établissement. Les paramètres définis au niveau de l'enseigne s'appliquent ensuite à chaque pub de cette enseigne. Une modification apportée à la page de connexion ou au filtre s'effectue une seule fois, et non des centaines de fois.
Donnez aux directeurs de pub et aux locataires un accès réservé à leur propre établissement. Les directeurs régionaux supervisent leur secteur. Le siège dispose d'une visibilité sur l'ensemble du parc.
Étape 2 : Créer une page de connexion invité demandant le strict minimum
Chaque champ supplémentaire réduit le nombre de connexions. Demandez uniquement ce que vous allez utiliser, rien de plus. L'article 5(1)(c) du UK GDPR impose la minimisation des données - la loi va donc dans le même sens que vos taux de conversion.
La connexion invité d'un pub nécessite quatre éléments :
- Adresse e-mail et prénom. Suffisant pour envoyer et personnaliser un message.
- Confirmation de l'âge. La section 18 du code CAP interdit le marketing pour l'alcool ciblant les mineurs de moins de 18 ans. Vous devez savoir qui est adulte avant d'envoyer une offre sur les boissons par e-mail.
- Deux cases de consentement non cochées. Une pour le pub, une pour le groupe ou l'enseigne. Le considérant 32 du UK GDPR précise que les cases précochées ne constituent pas un consentement valable.
- Un lien vers votre politique de confidentialité. Il indique qui contrôle les données et pour quelles finalités.
Séparez bien l'accès au WiFi du consentement marketing. L'article 7(4) du UK GDPR considère que le consentement a peu de chances d'être donné librement lorsqu'un service en dépend. Un invité qui ne coche aucune case accède tout de même à Internet. La réglementation 22 du PECR régit ensuite chaque e-mail marketing envoyé à ceux qui ont coché la case.
Nos pages Guest WiFi présentent les options de connexion prises en charge par Purple pour chaque marque.
Étape 3 : Configurer le filtrage adapté aux familles une seule fois, au niveau du groupe
Purple Shield applique un filtrage de contenu au réseau invité. Le groupe définit une politique de base et la verrouille, afin qu'aucun établissement ne puisse l'affaiblir localement. Cela est d'autant plus important dans les pubs accueillant des enfants, où l'écran d'un client est visible depuis chaque table.
Prenez Friendly WiFi comme référence. Il s'agit du programme de certification britannique pour le WiFi public. Il exige au minimum le filtrage de la pornographie et des contenus d'abus sexuels sur mineurs répertoriés par l'Internet Watch Foundation (IWF).
Définissez les droits de modification :
- Le groupe définit et gère les catégories de base pour chaque pub.
- Les propriétaires de marque peuvent ajouter des catégories plus strictes pour les enseignes familiales.
- Les directeurs d'établissement et les exploitants peuvent demander un ajout à la liste d'autorisation, qui est ensuite approuvé de manière centralisée par le groupe.
Appliquez le filtre invité uniquement au réseau invité. Le réseau du personnel dispose de sa propre politique, ce qui permet à un responsable d'accéder au site d'un fournisseur même s'il est bloqué par le filtre invité.
Étape 4 : Séparez les caisses, les terminaux de paiement et les TPV du réseau invité
La norme PCI DSS v4.0 n'impose pas la segmentation. En revanche, elle inclut dans le périmètre d'évaluation tout système capable d'accéder aux données de carte bancaire. Si vous placez les caisses sur le réseau invité, chaque smartphone de client intègre votre environnement de données de cartes de paiement. Séparez-les, et le réseau invité sort de ce périmètre.
Isolez les réseaux à trois niveaux :
- VLAN. Placez les appareils des clients, du personnel, des paiements et de l'établissement sur des VLAN IEEE 802.1Q distincts.
- Règles de pare-feu. Bloquez tout le trafic du VLAN invité vers le VLAN des paiements. Autorisez le VLAN des paiements à communiquer uniquement avec votre processeur et le cloud de votre TPV.
- Isolation des clients. Empêchez les appareils invités de se voir entre eux sur le réseau invité.
Chiffrez le réseau de paiement avec WPA3 ou conservez-le en filaire. L'exigence 2.3.1 de la norme PCI DSS impose de modifier les paramètres par défaut du fournisseur sans fil sur tout réseau acheminant des données de compte. Notre guide pour sécuriser un réseau d'entreprise détaille plus en profondeur la configuration du pare-feu.
Le mode de connexion de vos terminaux détermine le travail à effectuer :
| Mode de connexion du terminal | Ce qu'il faut faire | Impact sur le réseau invité |
|---|---|---|
| Propre carte SIM 4G | Ne pas le connecter du tout au réseau du pub | Le réseau invité n'achemine aucun trafic bancaire |
| Câblé au commutateur TPV | Assigner le port du commutateur au VLAN des paiements | Le réseau invité n'achemine aucun trafic bancaire |
| WiFi | Le basculer vers un réseau de paiement WPA3 dédié sur son propre VLAN | Le réseau invité n'achemine aucun trafic bancaire dès que les règles de pare-feu le bloquent |
| WiFi sur un réseau partagé avec les clients | Migrer avant la mise en service, puis supprimer le réseau partagé | Le réseau invité reste dans le périmètre PCI DSS tant que ce n'est pas fait |
Étape 5 : Connectez les établissements en gestion directe et loués à une seule liste d'invités
Purple Engage conserve la liste des invités consentants et envoie des e-mails par pub et par enseigne. Le modèle varie entre les pubs gérés et les pubs loués, car leurs structures commerciales diffèrent.
Dans un pub en gestion directe, le groupe exploite l'établissement. Le groupe est le responsable du traitement et le consentement mentionne le groupe ainsi que l'enseigne.
Dans un pub loué en gérance, le locataire gère sa propre activité sous votre marque ou contrat de distribution. Le consentement doit mentionner à la fois l'entreprise du locataire et le groupe. Les directives de l'ICO sur le consentement exigent que vous nommiez chaque responsable du traitement qui s'appuiera sur ce consentement. Lorsque les deux parties décident de la façon dont les données sont utilisées, l'article 26 du UK GDPR exige un accord de responsabilité conjointe.
Configurez ensuite les accès en conséquence :
- Chaque locataire consulte uniquement la liste de son propre pub et n'écrit qu'à celle-ci.
- Le groupe envoie des e-mails à l'ensemble du réseau, filtrés par marque, région ou profil de visite.
- Les deux parties respectent chaque désinscription, quelle qu'en soit l'origine.
Convenez de ce qui se passe à la fin d'un contrat de gérance. Les consentements donnés à l'entreprise du locataire sortant partent généralement avec celle-ci. Les consentements accordés au groupe restent acquis. Notre article sur la stratégie de données first-party pour les établissements au Royaume-Uni aborde l'aspect CRM.
Étape 6 : Procéder à un déploiement progressif par vagues
Commencez par cinq à dix pubs couvrant chaque marque et chaque fournisseur de points d'accès. Corrigez les dysfonctionnements éventuels, puis montez en charge par lots. Notre plan de déploiement multi-sites de WiFi définit la structure des vagues et les critères de validation (go/no-go).
Comme Purple fonctionne sur le matériel que vous possédez déjà, la plupart des pubs n'ont besoin que d'une configuration plutôt que de nouveaux équipements. Notre article expliquant pourquoi votre prochaine mise à niveau WiFi ne nécessite pas de nouveau matériel détaille la marche à suivre.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Comment s'assurer que chaque pub est correctement configuré ?
Testez chaque pub avant de valider sa mise en service. Effectuez ces vérifications depuis un téléphone connecté au réseau invité, puis consignez le résultat pour l'établissement concerné.
- La connexion fonctionne de bout en bout. Connectez-vous, authentifiez-vous et confirmez que l'accès à Internet est ouvert. Confirmez qu'un invité qui ne coche aucune case accède tout de même à Internet.
- L'enregistrement du consentement est stocké au bon endroit. Vérifiez que le nouvel enregistrement apparaît bien sous le pub correspondant, avec les choix de consentement définis par l'invité.
- Le filtrage bloque ce qu'il doit bloquer. Testez une catégorie notoirement bloquée et vérifiez que la page de blocage s'affiche.
- Les caisses sont inaccessibles. Tentez d'accéder aux adresses des TPV et terminaux depuis le réseau invité. Chaque tentative doit échouer.
- Les invités ne peuvent pas se voir entre eux. Confirmez que l'isolation des clients bloque un deuxième téléphone de test.
Intégrez ensuite deux vérifications au calendrier. L'exigence 11.2.1 de la norme PCI DSS impose de tester l'absence de points d'accès sans fil non autorisés tous les trois mois. L'exigence 11.4.5 impose des tests d'intrusion sur les contrôles de segmentation tous les 12 mois et après toute modification.
Surveillez les connexions par pub dans WiFi Analytics. Un pub dont les connexions tombent à zéro du jour au lendemain rencontre une anomalie, il ne s'agit pas d'une simple semaine creuse.
Quelles sont les erreurs courantes lors des déploiements de WiFi dans les pubs et comment les résoudre ?
La plupart des incidents proviennent des éléments préalables au déploiement figurant dans la liste de contrôle ci-dessus. Voici ceux que nous observons le plus souvent.
| Symptôme | Cause probable | Solution |
|---|---|---|
| Le terminal de paiement se déconnecte après la mise en service | Le terminal utilisait l'ancien réseau partagé que vous avez mis hors service | Basculez-le sur le réseau de paiement ou sur sa carte SIM 4G, et validez son bon fonctionnement avant l'arrêt |
| L'exploitant ne peut pas envoyer d'e-mails à ses propres clients | La formulation du consentement ne mentionnait que le groupe | Reformuler pour mentionner l'exploitant du pub ; les nouveaux consentements sont valides, pas les anciens |
| Une famille se plaint qu'un site scolaire soit bloqué | Une catégorie de filtrage est plus large que prévu | Le groupe ajoute le domaine à la liste d'autorisation centrale |
| Peu de clients terminent leur connexion | Trop de champs sur la page de connexion | Réduire aux champs e-mail, prénom, confirmation de l'âge et consentement |
| Le personnel utilise le réseau invité | Aucun réseau pour le personnel, ou une clé partagée qui a fuité | Émettre un iPSK par pub et le révoquer lorsqu'un collaborateur quitte l'établissement |
La reformulation du consentement ne permet jamais de récupérer les enregistrements passés. Un client ayant accepté de recevoir des e-mails du groupe n'a pas accepté d'en recevoir de l'exploitant. Corrigez la formulation au plus tôt, car chaque semaine passée avec une mauvaise formulation équivaut à une semaine de connexions inexploitables.
Comment cela se traduit-il dans les réseaux d'établissements en gestion directe et en location ?
Les deux scénarios ci-dessous sont des exemples concrets élaborés à partir de configurations d'établissements types, et non des déploiements réels nommés. Les résultats représentent les évolutions mesurables apportées par chaque étape.
Scénario 1 : un réseau de 180 pubs en gestion directe répartis sous trois marques
Situation. Les installateurs locaux avaient créé une page de connexion distincte dans chaque pub, générant ainsi 180 pages à maintenir. Dans 40 pubs, les caisses partageaient le réseau avec les clients. Aucun pub ne filtrait le trafic invité, bien que la plupart des pubs de la marque familiale accueillent des enfants jusqu'à 21h. Les pubs les plus récents utilisaient Cisco Meraki ; les plus anciens fonctionnaient avec Ubiquiti UniFi.
Mesures prises. Le groupe a remplacé les 180 pages par trois modèles personnalisés selon la marque. Chaque pub est passé à quatre VLAN : invités, personnel, paiements et appareils de l'établissement. Les terminaux de paiement des 40 pubs partagés ont été basculés sur un réseau de paiement WPA3. Une seule politique Purple Shield a été appliquée aux 180 réseaux invités, avec des catégories plus strictes pour la marque familiale.
Résultat. Le nombre de pages de connexion est passé de 180 à trois. Le nombre de pubs dont les caisses se trouvaient sur le réseau invité est passé de 40 à zéro, validé par le test d'accessibilité dans chaque établissement. La modification d'un filtre est passée de 180 modifications locales à une seule mise à jour centralisée.
Scénario 2 : un réseau de 450 pubs, majoritairement exploités en location
Situation. Le groupe gérait 60 pubs en propre et louait les 390 autres à des exploitants. Les exploitants souhaitaient disposer de leurs propres listes de clients. Le groupe souhaitait obtenir une vue d'ensemble sur l'ensemble des pubs pour ses campagnes de marque. Chaque partie collectait des données que l'autre ne pouvait pas légalement exploiter.
Mesures prises. Le groupe est devenu le titulaire du compte, chaque pub constituant un établissement. La formulation du consentement dans les pubs en location mentionnait à la fois l'entreprise de l'exploitant et le groupe. Les exploitants ont obtenu l'accès à la liste de leur propre pub dans Purple Engage. Le siège social a segmenté la liste globale par marque et par région.
Résultat. Chacun des 390 exploitants a obtenu sa propre liste de contacts ayant consenti. Le groupe a obtenu une liste unifiée couvrant 450 pubs, avec le consentement nécessaire pour envoyer des e-mails. Lors d'un changement d'exploitant, le groupe a réattribué l'accès à l'établissement en une seule étape au lieu de tout réinstaller.
Combien coûte le WiFi pour pub et quel est votre retour sur investissement ?
Purple commercialise trois forfaits : Connect, Capture et Engage. Shield est un module complémentaire de sécurité dédié au filtrage. Demandez un devis en fonction de votre nombre d'établissements et des forfaits requis par chaque marque. Les pubs en gérance (tenanted) peuvent bénéficier d'un forfait différent de celui des pubs en gestion directe (managed).
Quatre postes de coûts déterminent le total :
- Licences pour les forfaits et modules complémentaires utilisés par chaque pub.
- Matériel, dont le coût est nul si vos points d'accès figurent sur la liste des équipements compatibles avec Purple.
- Configuration des VLAN et des règles de pare-feu dans chaque pub, effectuée de manière centralisée lorsque le matériel le permet.
- Effort de mise en conformité, qui diminue dès lors que le réseau invité sort de votre périmètre PCI DSS.
Le retour sur investissement repose sur trois aspects. Tout d'abord, un environnement des données de titulaires de cartes plus restreint implique moins de systèmes à évaluer. Ensuite, une base de données d'invités consentants offre à chaque pub et au groupe un canal propriétaire direct. Enfin, une plateforme unique remplace les contrats individuels par établissement que les parcs de pubs en gérance accumulent souvent.
Purple déploie ces solutions à grande échelle depuis 2012. Nous sommes présents dans plus de 80 000 établissements actifs à travers plus de 90 pays et gérons 500 millions d'utilisateurs et de connexions par an. Purple est certifié ISO 27001, Cyber Essentials et B Corp, et collabore avec des groupes tels que Stonegate Pubs, Whitbread et Pizza Express.
Foire aux questions
Purple fonctionne-t-il avec les points d'accès déjà installés dans nos pubs ?
Oui, Purple fonctionne sur les points d'accès que vous possédez déjà. Parmi les fournisseurs pris en charge figurent Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Purple fonctionne comme une surcouche cloud ; ainsi, un pub disposant d'un parc matériel hétérogène bénéficie tout de même d'une connexion invité unique, d'une politique de filtrage unifiée et d'une seule liste d'invités. Vous n'avez besoin d'acheter de nouveaux équipements que lorsqu'un point d'accès est trop ancien pour prendre en charge des réseaux distincts.
Les pubs gérés en direct et en gérance peuvent-ils partager une même plateforme WiFi ?
Oui, les pubs en gestion directe et en gérance peuvent fonctionner sur une seule plateforme. Le groupe détient le compte et chaque pub devient un établissement doté de ses propres accès. Les pubs gérés appliquent les paramètres du groupe. Les gérants ne voient et ne contactent par e-mail que leurs propres clients. La formulation du consentement dans les pubs en gérance mentionne à la fois l'entreprise du gérant et le groupe, afin que chacun puisse légalement envoyer des e-mails aux clients ayant accepté d'être contactés.
À qui appartiennent les données des clients dans un pub en gérance ?
Les entreprises mentionnées dans le recueil de consentement contrôlent les données des clients. Dans un pub en gérance, il s'agit généralement de l'entreprise du gérant et du groupe conjointement. L'article 26 du UK GDPR impose un accord entre responsables conjoints du traitement lorsque les deux parties déterminent la manière dont les données sont utilisées. Définissez par écrit ce qui advient lorsqu'un contrat de gérance prend fin, car les consentements accordés à un gérant sortant restent normalement attachés à son entreprise.
Un réseau invité distinct permet-il d'exclure le WiFi invité WiFi du périmètre PCI DSS ?
Oui, un réseau invité correctement segmenté est exclu de votre environnement de données de titulaires de cartes. La norme PCI DSS considère tout système pouvant accéder aux données de cartes comme faisant partie du périmètre. Des VLAN séparés, des règles de pare-feu bloquant le trafic des invités vers les systèmes de paiement ainsi que l'isolation des clients empêchent les appareils des invités d'accéder à ces données. Vous devez toutefois en apporter la preuve. L'exigence 11.4.5 impose des tests d'intrusion sur les contrôles de segmentation tous les 12 mois et après chaque modification.
Pouvons-nous changer de fournisseur de WiFi actuel sans nous déplacer dans chaque pub ?
Oui, dans la plupart des pubs, la transition relève de la configuration et non de l'installation. Lorsque les points d'accès figurent sur la liste des équipements pris en charge par Purple, les réseaux invités, personnel et de paiement sont configurés de manière centralisée. Certains pubs nécessitent tout de même une visite, généralement lorsque les terminaux de paiement se trouvent sur un réseau partagé ou que le routeur appartient au gérant. Exécutez d'abord la liste de contrôle préalable au déploiement pour identifier ces établissements.
Qui décide de ce que le filtre de protection familiale bloque ?
Le groupe décide, et la politique est définie une seule fois pour l'ensemble des pubs. Purple Shield applique les règles de base du groupe à chaque réseau invité, et aucun établissement ne peut les assouplir localement. Les enseignes familiales peuvent ajouter des catégories plus strictes. Les directeurs d'établissement et les gérants demandent des ajouts à la liste d'autorisation, que le siège approuve de manière centralisée. Friendly WiFi, le programme de certification britannique pour le WiFi public, constitue une référence minimale judicieuse.
Une connexion rapide des invités est-elle compatible avec le GDPR et les règles relatives au marketing de l'alcool ?
Oui, un parcours de connexion court peut respecter ces deux réglementations. Demandez une adresse e-mail, un prénom, une confirmation de l'âge et deux cases de consentement décochées. Le considérant 32 du UK GDPR exclut les cases pré-cochées, et l'article 7(4) implique que l'accès au WiFi ne peut pas être conditionné au consentement marketing. La confirmation de l'âge vous permet de respecter la section 18 du code CAP, qui interdit le marketing de l'alcool ciblant les moins de 18 ans.
Définitions clés
VLAN (IEEE 802.1Q)
Un réseau local virtuel (VLAN), défini par la norme IEEE 802.1Q, qui ajoute une balise aux trames Ethernet pour qu'un réseau physique unique de commutateurs et de points d'accès prenne en charge plusieurs réseaux logiquement distincts.
Vous le rencontrez lors de la configuration des commutateurs et des points d'accès de chaque pub. Il vous permet de faire fonctionner les réseaux visiteurs, employés, paiements et équipements de l'établissement sur le matériel déjà installé au plafond, sans nouveau câblage.
EPOS
Point de vente électronique (EPOS) : les caisses, terminaux de paiement et imprimantes de cuisine qui enregistrent les commandes et les règlements. Tout système EPOS qui stocke, traite ou peut accéder à des données de carte bancaire entre dans le périmètre d'évaluation PCI DSS.
L'identification du mode de connexion de l'EPOS et des terminaux de chaque pub (filaire, WiFi ou carte SIM 4G) est l'élément déterminant pour mesurer le travail de segmentation nécessaire à un établissement.
Portail captif
Une page web présentée à un appareil lors de sa connexion à un réseau, interceptant le trafic HTTP jusqu'à ce que le visiteur s'authentifie ou accepte les conditions d'utilisation, après quoi le réseau ouvre l'accès à Internet.
C'est là que se trouvent la connexion des visiteurs, la confirmation de l'âge et les deux cases de consentement décochées : sa conception détermine donc à la fois la conversion et la conformité au UK GDPR.
OWE (Opportunistic Wireless Encryption - Chiffrement sans fil opportuniste)
Défini par l'IETF RFC 8110, l'OWE utilise un échange de clés Diffie-Hellman lors de l'association pour chiffrer le trafic sur un réseau ouvert sans mot de passe partagé.
Exploiter le réseau visiteurs en mode OWE plutôt qu'entièrement ouvert chiffre le trafic des visiteurs tout en préservant une connexion sur un seul écran, sans la contrainte d'un mot de passe.
iPSK (clé pré-partagée d'identité)
Une méthode qui attribue une clé pré-partagée distincte par établissement, appareil ou personne sur un nom de réseau unique (SSID), la clé associant le client à ses propres VLAN et politique de sécurité.
Utilisez-le pour le personnel de chaque pub et pour les équipements de l'établissement, de sorte qu'une clé divulguée puisse être révoquée pour un seul pub lors du départ d'un employé, plutôt que d'être modifiée sur l'ensemble du parc.
IEEE 802.1X
La norme IEEE de contrôle d'accès réseau basé sur les ports, qui authentifie chaque personne ou appareil auprès d'un annuaire via une méthode EAP et un serveur RADIUS (Remote Authentication Dial-In User Service) avant d'autoriser l'accès au réseau.
Convient au personnel géré dont les identités se trouvent dans Microsoft Entra ID, Okta ou Google Workspace, en offrant un accès individuel aux applications de planning et de gestion des stocks.
WPA3
La certification de sécurité WiFi actuelle, qui remplace le mode personnel WPA2 par SAE (Simultaneous Authentication of Equals, issu d'IEEE 802.11) pour contrer les attaques par force brute hors ligne sur les mots de passe, et qui impose l'utilisation de trames de gestion protégées.
Les terminaux de paiement qui doivent rester en WiFi basculent sur un réseau de paiement WPA3 dédié sur son propre VLAN, jamais sur le réseau invité.
PCI DSS v4.0 et l'environnement des données de titulaires de cartes
La norme Payment Card Industry Data Security Standard v4.0 inclut dans son périmètre tout système qui stocke, traite, transmet ou peut se connecter à des données de carte. L'exigence 2.3.1 traite des paramètres par défaut des fournisseurs sans fil, la 11.2.1 des tests trimestriels de détection des points d'accès non autorisés et la 11.4.5 des tests d'intrusion liés à la segmentation.
La segmentation des caisses par rapport aux invités exclut chaque téléphone invité du périmètre d'évaluation, ce qui réduit votre charge de travail de mise en conformité et fixe votre calendrier de tests.
Isolation des clients
Un paramètre de point d'accès ou de contrôleur qui bloque le trafic de niveau 2 entre les clients sans fil sur un même réseau, afin que les appareils puissent joindre la passerelle mais pas communiquer entre eux.
Il s'agit de l'une des trois couches d'isolation sur le réseau invité ; elle est vérifiée lors de la mise en service en confirmant qu'un second téléphone de test est invisible.
Responsable conjoint du traitement (UK GDPR Article 26)
Conformément à l'Article 26 du UK GDPR, lorsque deux responsables du traitement ou plus déterminent conjointement les finalités et les moyens du traitement, ils doivent définir leurs responsabilités respectives au moyen d'un accord transparent.
S'applique aux établissements gérés en location-gérance où le locataire-gérant et le groupe décident tous deux de l'utilisation des données des invités, et encadre la formulation du consentement ainsi que les conditions de fin de bail.
Règlement 22 du PECR
La règle 22 du règlement PECR 2003 (Privacy and Electronic Communications Regulations) encadre la prospection directe non sollicitée par courrier électronique auprès des personnes physiques, en imposant un consentement préalable sauf en cas d'exception d'« opt-in implicite ».
Elle régit chaque e-mail marketing envoyé par chaque établissement et par le groupe aux invités ayant coché une case de consentement lors de la connexion.
Friendly WiFi
Le programme de certification britannique pour le WiFi public, qui exige au minimum le filtrage de la pornographie et des contenus d'abus sexuels sur enfants répertoriés sur la liste de l'Internet Watch Foundation (IWF).
Utilisez-le comme référence pour le socle sécurisé pour les familles verrouillé du groupe dans Purple Shield, en particulier dans les établissements qui accueillent des enfants.
Exemples concrets
Un réseau de 180 pubs gérés en propre sous trois enseignes disposait de 180 pages de connexion créées localement, de caisses partageant un réseau avec les clients dans 40 pubs et d'aucun filtrage pour les visiteurs, bien que l'enseigne familiale accueille des enfants jusqu'à 21 h. Le matériel associait Cisco Meraki et Ubiquiti UniFi. Comment le groupe doit-il résoudre ce problème ?
Le groupe a remplacé les 180 pages par trois modèles par enseigne, de sorte qu'une modification apportée au niveau de l'enseigne s'applique à chaque pub. Chaque pub est passé à quatre VLAN : visiteurs, employés, paiements et équipements de l'établissement. Les terminaux de paiement des 40 pubs partagés ont été transférés sur un réseau de paiement WPA3, excluant ainsi les appareils des visiteurs du périmètre PCI DSS. Une politique Purple Shield unique a couvert l'ensemble des 180 réseaux visiteurs, avec des catégories plus strictes pour l'enseigne familiale. Comme Purple est indépendant du matériel, le parc hétérogène a simplement nécessité une configuration, sans nouvel équipement. Le nombre de pages de connexion est passé de 180 à trois. Le nombre de pubs avec des caisses sur le réseau visiteurs est passé de 40 à zéro, vérifié par un test d'accessibilité dans chaque établissement. La modification du filtrage est passée de 180 modifications locales à une modification centrale unique.
Un groupe de 450 pubs exploite 60 établissements en propre et en loue 390 à des exploitants indépendants. Les exploitants souhaitent disposer de leurs propres listes de clients et le groupe veut une vue d'ensemble du parc pour ses campagnes de marque, mais chaque partie collecte des données que l'autre ne peut pas utiliser en toute légalité. Comment résolvez-vous cela ?
Le groupe est devenu le titulaire du compte, chaque pub étant configuré comme un établissement. Dans les pubs en location, la formulation du consentement mentionnait à la fois l'entreprise de l'exploitant et le groupe, conformément aux directives de l'ICO stipulant de nommer chaque responsable du traitement s'appuyant sur le consentement et à l'article 26 du UK GDPR sur les responsables conjoints du traitement. Les exploitants ont obtenu un accès à la liste de leur propre pub dans Purple Engage uniquement. Le siège social a segmenté la liste du parc par enseigne et par région. Chacun des 390 exploitants a obtenu sa propre liste de contacts consentis, et le groupe a bénéficié d'une liste unique pour 450 pubs avec le consentement requis pour les contacter par e-mail. Lors d'un changement d'exploitant, le groupe a réattribué l'accès à l'établissement en une seule étape au lieu de devoir tout réinstaller.
Questions fréquentes
Est-ce que Purple fonctionne avec les points d'accès déjà présents dans nos pubs ?
Oui, Purple fonctionne sur les points d'accès que vous possédez déjà. Les fournisseurs pris en charge incluent Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Purple fonctionne comme une surcouche cloud, de sorte qu'un pub disposant d'un matériel hétérogène bénéficie toujours d'une seule connexion invité, d'une seule politique de filtrage et d'une seule liste d'invités. Vous n'achetez de nouveaux équipements que si un point d'accès est trop ancien pour prendre en charge des réseaux distincts.
Les pubs gérés et les pubs en location-gérance peuvent-ils partager une seule plateforme WiFi ?
Oui, les pubs gérés et les pubs en location-gérance peuvent fonctionner sur une seule plateforme. Le groupe détient le compte et chaque pub devient un établissement disposant de son propre accès. Les pubs gérés appliquent les paramètres du groupe. Les exploitants locataires ne voient et ne contactent par e-mail que leurs propres invités. La formulation du consentement dans les pubs en location-gérance mentionne à la fois l'entreprise du locataire et le groupe, afin que chacun puisse légalement envoyer des e-mails aux invités ayant accepté d'être contactés.
À qui appartiennent les données des invités dans un pub en location-gérance ?
Les entreprises mentionnées dans le consentement contrôlent les données des invités. Dans un pub en location-gérance, il s'agit généralement conjointement de l'entreprise de l'exploitant et du groupe. L'article 26 du UK GDPR impose un accord de co-responsabilité de traitement lorsque les deux parties décident de la manière dont les données sont utilisées. Définissez par écrit ce qui se passe à la fin d'un bail, car les consentements accordés à un exploitant sortant restent normalement la propriété de cette entreprise.
Un réseau invité distinct exclut-il le WiFi invité du périmètre PCI DSS ?
Oui, un réseau invité correctement segmenté se situe en dehors de votre environnement des données de titulaires de cartes. La norme PCI DSS considère tout système pouvant accéder aux données de cartes comme faisant partie du périmètre. Des VLAN distincts, des règles de pare-feu bloquant le trafic des invités vers les systèmes de paiement et l'isolation des clients empêchent les appareils invités d'y accéder. Vous devez toutefois le prouver. L'exigence 11.4.5 impose des tests d'intrusion sur les contrôles de segmentation tous les 12 mois et après chaque modification.
Pouvons-nous changer de fournisseur de WiFi pour nos pubs sans visiter chaque établissement ?
Oui, dans la plupart des pubs, la transition est une affaire de configuration et non d'installation. Lorsque les points d'accès figurent sur la liste prise en charge par Purple, les réseaux invités, membres du personnel et paiements sont configurés de manière centralisée. Certains pubs nécessitent tout de même une intervention sur site, généralement lorsque les terminaux de paiement se trouvent sur un réseau partagé ou que le routeur appartient au locataire. Exécutez d'abord la checklist préalable au déploiement pour identifier ces pubs.
Qui décide du contenu bloqué par le filtre de protection de la famille ?
Le groupe décide, et la politique est définie une seule fois pour l'ensemble des pubs. Purple Shield applique les règles de base du groupe à chaque réseau invité, et aucun pub ne peut les affaiblir localement. Les enseignes familiales peuvent ajouter des catégories plus strictes. Les directeurs de pub et les locataires demandent l'ajout d'éléments à la liste blanche, que le siège approuve de manière centralisée. Friendly WiFi, le programme de certification britannique pour le WiFi public, constitue une référence minimale judicieuse.
Une connexion invité rapide est-elle compatible avec le GDPR et les règles de marketing relatives à l'alcool ?
Oui, un formulaire de connexion court peut respecter ces deux ensembles de règles. Demandez l'adresse e-mail, le prénom, la confirmation de l'âge et prévoyez deux cases de consentement décochées. Le considérant 32 du UK GDPR interdit les cases précochées, et l'article 7, paragraphe 4, implique que l'accès au WiFi ne peut être conditionné au consentement marketing. La confirmation de l'âge vous permet de rester en conformité avec la section 18 du code CAP, qui interdit la publicité pour l'alcool ciblant les mineurs de moins de 18 ans.
Sources
- IETF RFC 8110: Opportunistic Wireless Encryption
- UK GDPR (Regulation (EU) 2016/679 as retained), legislation.gov.uk
- Privacy and Electronic Communications (EC Directive) Regulations 2003
- Information Commissioner's Office
- PCI Security Standards Council document library (PCI DSS v4.0)
- CAP Code (UK Code of Non-broadcast Advertising), section 18 alcohol
- Friendly WiFi certification scheme
- Internet Watch Foundation
Continuer la lecture de cette série
Plan de déploiement multi-site WiFi : basculer le WiFi invité, le personnel et le filtrage vers une plateforme unique sur l'ensemble d'un parc
Vous serez en mesure de planifier et d'exécuter un déploiement multi-site WiFi en quatre phases : pilote, modèle de site, vagues de bascule et validation finale. Vous pouvez décider des sites pilotes, de l'ordre de migration du WiFi invité, du personnel et du filtrage, du dimensionnement des vagues et de la méthode pour préserver la comparabilité des rapports sur l'ensemble du parc pendant la phase de transition entre les sites existants et les sites Purple.
Fournisseurs de solutions WiFi pour centres de loisirs et salles de sport : adhérents, parents de l'école de natation et personnel sur une même plateforme
Utilisez ce guide pour présélectionner les fournisseurs de solutions WiFi pour centres de loisirs et définir trois réseaux sur vos points d'accès existants : un WiFi invité WiFi filtré pour les adhérents et les parents de l'école de natation, un WiFi du personnel 802.1X WiFi associé aux comptes professionnels, et un réseau d'appareils isolé pour les tourniquets et les caisses. Vous pourrez ensuite évaluer chaque fournisseur à l'aide de 10 questions portant sur le filtrage, le périmètre PCI DSS et le marketing avec consentement.
Plateformes de WiFi invité et de filtrage DNS pour les MSP : une checklist multi-site pour la gestion mutualisée et la marque blanche
Vous pourrez sélectionner une plateforme de WiFi invité pour votre activité de MSP et piloter la gestion mutualisée de l'ensemble de vos clients depuis une console unique. Vous pouvez créer des modèles de pages de connexion en marque blanche, superposer le filtrage DNS par client, site et réseau, et bloquer les méthodes de contournement. Vous pourrez également choisir un modèle de facturation adapté aux contrats que vous commercialisez.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.