
Conformité IWF pour les réseaux WiFi publics au Royaume-Uni
Ce guide de référence détaille les exigences techniques, l'architecture et les stratégies de déploiement pour la mise en œuvre de réseaux WiFi publics conformes à l'IWF dans les établissements du Royaume-Uni. Il fournit aux responsables informatiques des cadres exploitables pour atténuer les risques juridiques tout en maintenant un accès réseau haute performance.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide de sécurité du WiFi d'entreprise →
Résumé exécutif
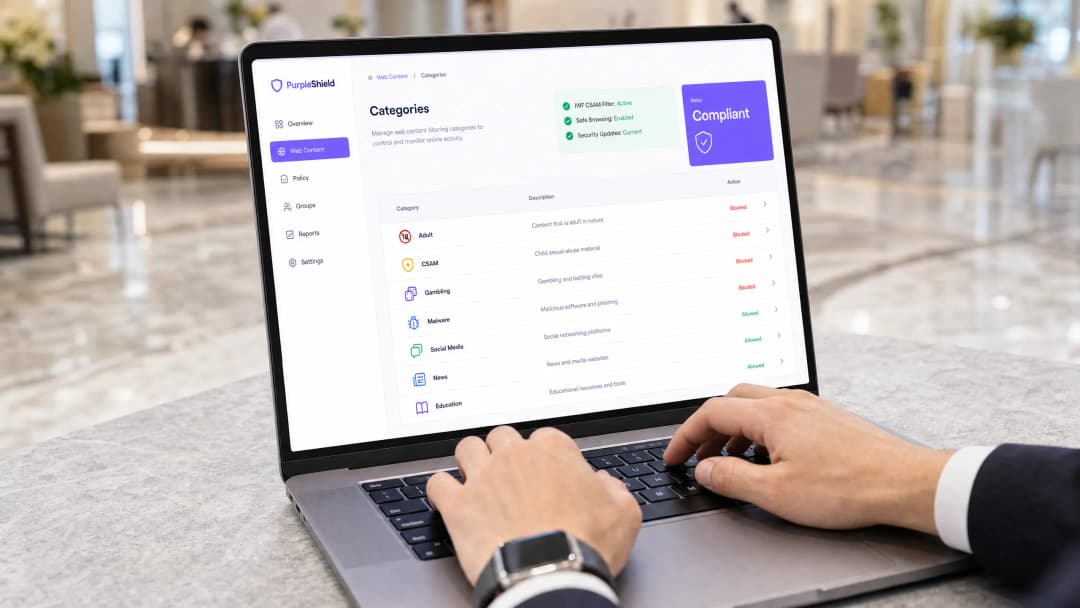
La fourniture de WiFi public au Royaume-Uni n'est plus seulement un confort pour les clients, elle est devenue une exigence de conformité essentielle. Pour les directeurs informatiques et les CTO qui gèrent des environnements dans le Commerce de détail, l'Hôtellerie et le secteur public, le déploiement de réseaux ouverts sans filtrage de contenu robuste expose l'organisation à d'importants risques juridiques et de réputation. L'Internet Watch Foundation (IWF) maintient la liste de blocage définitive pour les contenus pédopornographiques (CSAM). L'intégration de cette liste à la périphérie du réseau n'est pas seulement une bonne pratique ; c'est une exigence fondamentale pour l'exploitation responsable d'un établissement.
Ce guide présente l'architecture technique requise pour atteindre la conformité IWF, en détaillant les stratégies de déploiement au niveau des couches DNS et HTTP. Il fournit des conseils concrets et indépendants des fournisseurs sur la mise en œuvre d'un filtrage web certifié sans dégrader le débit du réseau ou l'expérience utilisateur. De la sécurisation du Guest WiFi à l'intégration avec les normes d'authentification modernes telles que IEEE 802.1X et OpenRoaming, nous explorons comment concevoir un réseau conforme et performant.
Analyse technique approfondie : Architecture de conformité IWF
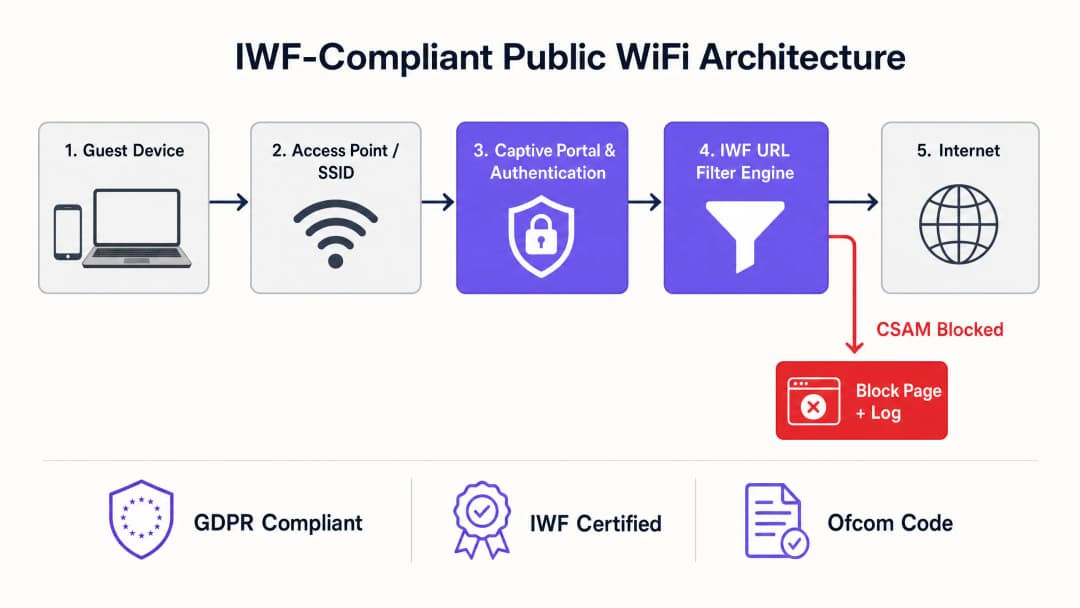
La mise en œuvre de la conformité IWF nécessite une approche de la sécurité réseau multicouche. L'exigence principale est l'intégration dynamique de la liste d'URL de l'IWF dans le moteur de filtrage web de l'établissement. Il ne peut pas s'agir d'une liste statique mise à jour manuellement ; cela nécessite une synchronisation en temps réel ou quasi réel avec la base de données de l'IWF.
Couche 1 : Filtrage DNS
Au niveau le plus élémentaire, le filtrage DNS intercepte les requêtes vers les domaines CSAM connus et les redirige vers une page de blocage ou une route nulle. Bien qu'il soit très efficace et présente une faible latence, le filtrage DNS seul est insuffisant car il opère au niveau du domaine, tandis que la liste de l'IWF spécifie souvent des URL précises. S'appuyer uniquement sur le DNS peut entraîner un sur-blocage (bloquer tout un domaine légitime à cause d'une seule URL problématique) ou un sous-blocage (ne pas bloquer l'accès basé sur l'adresse IP).
Couche 2 : Inspection approfondie des paquets (DPI) HTTP/HTTPS
Pour appliquer précisément la liste d'URL de l'IWF, le moteur de filtrage doit inspecter l'intégralité du chemin de la requête HTTP. Pour le trafic HTTPS chiffré, cela représente un défi. Les approches modernes impliquent l'inspection du Server Name Indication (SNI) parallèlement à un déchiffrement SSL ciblé pour des catégories spécifiques à haut risque. Cependant, le déploiement du déchiffrement SSL sur des réseaux publics soulève de graves problèmes de confidentialité et de confiance dans les certificats. Par conséquent, le modèle de déploiement standard pour les lieux publics repose sur un filtrage SNI avancé et une catégorisation IP dynamique, qui sont croisés avec la base de données d'URL de l'IWF.
Intégration avec l'Authentification et l'Analyse
La conformité ne se limite pas au blocage ; elle exige de la responsabilisation. L'intégration du moteur de filtrage avec un Captive Portal garantit que les utilisateurs acceptent une politique d'utilisation acceptable (AUP) avant d'obtenir l'accès. De plus, lier l'accès réseau à de puissantes WiFi Analytics permet aux équipes informatiques de surveiller les événements de blocage, d'identifier les incidents de sécurité potentiels et de prouver leur conformité lors des audits. Comprendre les WiFi Frequencies: A Guide to WiFi Frequencies in 2026 est également crucial, car les différentes bandes nécessitent des configurations de QoS spécifiques pour gérer la latence mineure introduite par l'inspection approfondie des paquets.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre : Déployer le filtrage de l'IWF
Le déploiement d'un filtrage conforme à l'IWF dans des environnements distribués - comme un pôle de Transport national ou une chaîne d'établissements de Healthcare - nécessite une approche structurée.
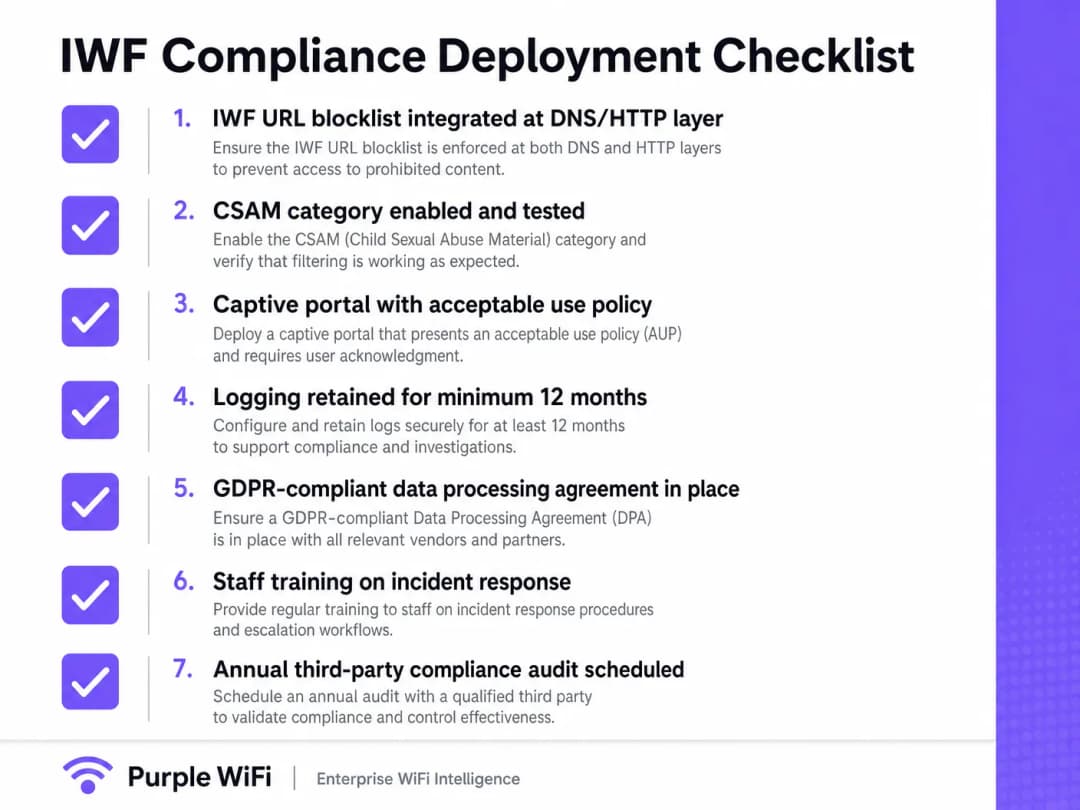
- Sélectionner un fournisseur certifié : Assurez-vous que votre fournisseur de filtrage web est un membre officiel de l'IWF et qu'il utilise son flux dynamique. Ne tentez pas de créer des intégrations sur mesure.
- Configuration de la périphérie du réseau : Configurez les routeurs ou les points d'accès du site pour forcer tout le trafic DNS des invités vers le service de filtrage conforme. Bloquez les ports sortants 53 et 853 (DoT) pour empêcher les utilisateurs de contourner le filtre à l'aide de serveurs DNS personnalisés.
- Alignement du Captive Portal : Mettez à jour l'AUP du Captive Portal pour indiquer clairement qu'un filtrage de contenu est en place et que l'accès aux contenus illégaux est surveillé et bloqué.
- Tests et vérification : N'utilisez pas de vraies URL de l'IWF pour les tests. L'IWF fournit des URL de test spécifiques et sûres pour vérifier que le moteur de filtrage intercepte et bloque correctement les contenus restreints.
- Journalisation et rétention : Configurez le pare-feu ou le service de filtrage pour conserver les journaux des tentatives d'accès bloquées pendant au moins 12 mois, conformément au GDPR et aux exigences des forces de l'ordre locales.
Bonnes pratiques pour les lieux publics
Lors de la conception de l'architecture réseau, les responsables informatiques doivent trouver un équilibre entre sécurité et expérience utilisateur.
- Éviter le sur-blocage : Veillez à ce que la politique de filtrage cible strictement les contenus illégaux (CSAM) et les catégories hautement malveillantes (malware, phishing). Un filtrage trop agressif (par exemple, le blocage de réseaux sociaux ou de streaming légitimes) entraîne la frustration des utilisateurs et une augmentation des tickets de support.
- Gérer le DNS chiffré : Avec l'essor du DNS over HTTPS (DoH), les navigateurs des utilisateurs peuvent tenter de contourner les filtres DNS locaux. Implémentez des politiques réseau pour bloquer les résolveurs DoH connus (tels que 8.8.8.8 ou 1.1.1.1) au niveau du pare-feu, forçant ainsi un repli vers le DNS sécurisé du site.
- Authentification transparente : Envisagez de passer de réseaux ouverts à des structures d'authentification sécurisées. Bien que Passpoint/OpenRoaming soient l'avenir, il est primordial de garantir un filtrage robuste sur ces réseaux. Pour plus d'informations sur la gestion des configurations d'entreprise complexes, consultez Résoudre les problèmes d'itinérance dans les réseaux WLAN d'entreprise.
Dépannage et atténuation des risques
Le mode de défaillance le plus courant en matière de conformité des réseaux WiFi publics est le "contournement". Les utilisateurs, intentionnellement ou non, contournent les contrôles de filtrage.
- Points d'accès non autorisés (Rogue APs) : Des contrôles réguliers des points d'accès non autorisés sont essentiels. Un réseau câblé conforme est inutile si un employé branche un routeur grand public non géré et non filtré.
- Utilisation de VPN : Bien que le blocage de tout le trafic VPN soit souvent peu pratique dans des lieux comme les hôtels où les voyageurs d'affaires ont besoin d'un accès d'entreprise, les équipes informatiques doivent surveiller les tunnels chiffrés excessifs et prolongés qui peuvent indiquer un abus.
- Pics de latence : Si le moteur de filtrage est basé sur le cloud, assurez-vous que des POP régionaux sont utilisés. Acheminer le trafic d'un hôtel de Londres vers un serveur de filtrage basé aux États-Unis introduira une latence inacceptable. Optimisez le routage pour maintenir une expérience fluide, tout comme vous le feriez pour le WiFi de bureau : Optimisez le réseau WiFi de votre bureau moderne.
ROI et impact commercial
Bien que la conformité soit souvent perçue comme un centre de coûts, un filtrage IWF robuste protège la marque. Les dommages causés à la réputation d'un établissement associé à des téléchargements illégaux ou à la diffusion de CSAM dépassent de loin les coûts de déploiement. De plus, un réseau sécurisé et conforme est un prérequis pour exploiter des technologies avancées telles que Le BLE Low Energy expliqué pour l'entreprise pour les services basés sur la localisation, car les utilisateurs doivent avoir confiance dans l'infrastructure sous-jacente avant d'accepter le suivi et les analyses. La réussite se mesure par l'absence totale de failles de conformité, un minimum de tickets d'assistance pour faux positifs et des performances réseau optimales.
Définitions clés
Internet Watch Foundation (IWF)
Une organisation basée au Royaume-Uni qui compile une liste dynamique d'URL contenant du matériel d'abus sexuel sur des enfants (CSAM).
L'intégration avec la liste IWF est la norme de référence pour la conformité du WiFi public au Royaume-Uni.
Server Name Indication (SNI)
Une extension du protocole TLS qui indique le nom d'hôte auquel le client tente de se connecter au début du processus de poignée de main.
L'inspection SNI permet aux équipes informatiques de bloquer des sites web malveillants spécifiques sur des connexions HTTPS sans avoir besoin de déchiffrer l'ensemble du flux de trafic.
DNS over HTTPS (DoH)
Un protocole permettant d'effectuer une résolution de système de noms de domaine à distance via le protocole HTTPS, en chiffrant les requêtes DNS.
Le DoH peut contourner les filtres web traditionnels basés sur le DNS, obligeant les administrateurs réseau à bloquer les points de terminaison DoH connus pour faire respecter la conformité.
Captive Portal
Une page web que l'utilisateur d'un réseau d'accès public est obligé de consulter et avec laquelle il doit interagir avant que l'accès ne soit accordé.
Crucial pour faire respecter la politique d'utilisation acceptable (AUP) et établir le cadre juridique de l'utilisation du réseau.
Politique d'utilisation acceptable (AUP)
Un document stipulant les contraintes et les pratiques qu'un utilisateur doit accepter pour accéder à un réseau d'entreprise ou à internet.
Fournit la couverture juridique nécessaire aux exploitants d'établissements pour bloquer du contenu et mettre fin aux sessions des utilisateurs non conformes.
Segmentation VLAN
La pratique consistant à diviser un réseau physique en plusieurs réseaux logiques.
Indispensable pour séparer le trafic invité non approuvé (qui nécessite un filtrage IWF) du trafic d'entreprise ou POS approuvé.
Inspection approfondie des paquets (DPI)
Une forme de filtrage des paquets de réseau informatique qui examine la partie données d'un paquet lorsqu'il passe par un point d'inspection.
Utilisée pour identifier et bloquer des applications ou protocoles spécifiques (comme BitTorrent ou les VPN) qui pourraient être utilisés pour contourner les filtres standards.
Faux positif
Lorsqu'un site web légitime est incorrectement catégorisé et bloqué par le moteur de filtrage.
Des taux de faux positifs élevés entraînent des plaintes d'utilisateurs et une charge de support informatique ; le choix d'un fournisseur certifié IWF et hautement précis permet de minimiser cela.
Exemples concrets
Un hôtel de 200 chambres doit mettre en œuvre le filtrage IWF mais a constaté un volume élevé de clients utilisant le DNS over HTTPS (DoH) via des navigateurs modernes, contournant ainsi le filtre DNS actuel.
L'équipe informatique doit mettre en place une approche double couche. Tout d'abord, configurer le pare-feu de bordure pour bloquer le trafic sortant vers les fournisseurs de DoH connus (par exemple, en bloquant les adresses IP des points de terminaison DoH de Cloudflare, Google et Quad9). Deuxièmement, utiliser l'inspection SNI (Server Name Indication) sur le pare-feu pour intercepter la poignée de main TLS initiale et bloquer les URL de la liste IWF avant que la session chiffrée ne soit établie.
Une grande chaîne de magasins déploie un WiFi invité gratuit dans 500 points de vente et doit s'assurer de sa conformité tout en minimisant la latence au point de vente (POS).
L'architecte réseau segmente les VLAN. Le VLAN Invité est acheminé via un filtre web cloud certifié IWF utilisant des POP régionaux redondants pour minimiser la latence. Le VLAN POS est strictement isolé, utilisant une liste d'autorisation explicite pour les passerelles de paiement et les systèmes d'inventaire, contournant complètement le filtre web pour garantir un impact nul sur la latence des transactions.
Questions d'entraînement
Q1. Vous déployez un WiFi invité dans un grand centre de conférences. L'équipe marketing souhaite utiliser un SSID générique et ouvert sans Captive Portal pour réduire les frictions. Comment réagissez-vous du point de vue de la conformité ?
Conseil : Prenez en compte l'obligation légale concernant le consentement des utilisateurs et la responsabilité.
Voir la réponse type
Je déconseillerais un SSID ouvert et sans friction. Sans Captive Portal, les utilisateurs ne peuvent pas accepter les conditions d'utilisation. Cela expose légalement l'établissement en cas d'activité illégale sur le réseau. Un Captive Portal est un point de contrôle obligatoire pour appliquer les conditions d'utilisation et enregistrer les adresses MAC associées aux sessions acceptées, ce qui est essentiel pour la réponse aux incidents.
Q2. Lors d'un audit réseau, vous découvrez que 15 % du trafic invité contourne avec succès le filtrage web en utilisant des serveurs DNS personnalisés configurés sur leurs appareils. Quelle est la mesure corrective technique immédiate ?
Conseil : Examinez les configurations des ports du pare-feu périphérique.
Voir la réponse type
La mesure corrective immédiate consiste à configurer le pare-feu périphérique pour bloquer le trafic sortant sur le port UDP/TCP 53 et le port TCP 853 (DNS over TLS) depuis le VLAN invité vers toute adresse IP externe. Toutes les requêtes DNS doivent être redirigées de force (ou via un proxy transparent) vers les serveurs DNS sécurisés de l'établissement, intégrés à l'IWF.
Q3. Un responsable informatique d'hôtel suggère d'utiliser le déchiffrement SSL complet (inspection/terminaison SSL) sur le réseau invité pour garantir une visibilité à 100 % sur le trafic HTTPS à des fins de conformité IWF. Pourquoi cette approche est-elle inadaptée pour un WiFi public ?
Conseil : Prenez en compte la confiance des appareils et la confidentialité des utilisateurs.
Voir la réponse type
Le déchiffrement SSL complet nécessite l'installation d'un certificat racine personnalisé sur chaque appareil invité. Dans le cadre d'un WiFi public, cela est impossible à imposer, générera de graves erreurs de certificat de navigateur pour tous les utilisateurs et constitue une violation majeure de la confidentialité. La bonne approche consiste à s'appuyer sur le filtrage DNS combiné à l'inspection SNI (Server Name Indication), qui permet de catégoriser le trafic chiffré sans interrompre le tunnel TLS.
Continuer la lecture de cette série
DNS Over HTTPS (DoH) : implications pour le filtrage du WiFi public
Ce guide de référence technique explique comment le DNS over HTTPS (DoH) contourne le filtrage de contenu traditionnel sur le port 53 des réseaux WiFi publics. Il fournit des stratégies d'atténuation exploitables et neutres vis-à-vis des fournisseurs pour les architectes réseau et les responsables IT afin de retrouver de la visibilité, de garantir la conformité et de sécuriser l'accès des invités dans les environnements d'entreprise.
Responsabilité liée au WiFi public : pourquoi le filtrage de contenu est obligatoire
Ce guide de référence technique présente les risques juridiques et opérationnels liés à la fourniture d'un WiFi public non filtré, en expliquant pourquoi le filtrage de contenu est une exigence de déploiement obligatoire pour les exploitants de sites. Il fournit des stratégies d'architecture exploitables, des étapes de mise en œuvre et des tactiques d'atténuation des risques pour protéger les réseaux contre les activités illégales, les violations de droits d'auteur et le non-respect des réglementations. Les exploitants de sites et les directeurs de la technologie y trouveront des études de cas concrètes, des cadres de décision et des conseils de configuration pour mettre en œuvre un environnement WiFi invité défendable et conforme.
Bloquer les logiciels malveillants et le phishing en périphérie du réseau
Ce guide de référence technique présente l'architecture, le déploiement et l'impact commercial de la mise en œuvre d'une protection contre les menaces au niveau du réseau afin de sécuriser les appareils invités et IoT non gérés en périphérie du réseau. Il fournit des conseils pratiques aux responsables informatiques pour bloquer proactivement les logiciels malveillants et le phishing.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.