
WiFi pour l'université : Comment concevoir un réseau sans fil à l'échelle d'un campus
Ce guide complet propose aux professionnels de l'IT des stratégies exploitables pour concevoir, déployer et gérer un réseau sans fil robuste à l'échelle d'un campus. Il couvre l'architecture réseau hiérarchique, les normes de sécurité (IEEE 802.1X, WPA3, GDPR) et l'exploitation des données analytiques pour optimiser le ROI dans l'enseignement supérieur. Que vous mettiez à niveau une infrastructure existante ou que vous partiez de zéro, ce guide détaille chaque étape, de l'étude de site à l'optimisation continue.
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du Guest WiFi →
University Campus WiFi Architecture & Capacity Advisor
Model hierarchical core-to-edge switching, calculate access point density for lecture theatres and residence halls, evaluate eduroam 802.1X authentication, and budget aggregate WAN bandwidth.
Large research university with multi-building academic estate, high-density lecture theatres, eduroam federation, dynamic micro-VLAN student dorms, and 100 Gbps core backbone.
The architecture verdict compares the modelled peak requirement against this.
Three-Tier Switching Hierarchy
Higher education network reliability mandates strict separation between Core, Distribution, and Access layers:
- Core Layer: Dual-redundant 40G/100G fiber ring connecting data centers, inter-building distribution blocks, and regional research optical links (JANET / Internet2). Zero packet filtering at core.
- Distribution Layer: Aggregates building wiring closets, enforces routing boundaries, hosts DHCP helpers, and terminates 802.1Q subnets to restrict local broadcast storms.
- Access Layer: Multi-gigabit (mGig 2.5G/5G) PoE+ / PoE++ switches powering AP fleets with dynamic link aggregation (LACP).
Lecture Hall Micro-Cell Sizing
For large auditoriums seating 200 to 1,000 students, high device density creates airtime collapse if AP power is set too high:
- Channel Width: Restrict 5 GHz channels to 20 MHz or 40 MHz. Never deploy 80 MHz or 160 MHz in dense lecture spaces to avoid co-channel interference.
- Transmit Power: Lower AP transmit power to 8–11 dBm, matching the transmit power of student smartphones and tablets to maintain symmetrical link budgets.
- Antenna Selection: Use under-seat or overhead directional patch antennas that focus RF energy directly on designated seating rows.
Résumé opérationnel
Pour les établissements d'enseignement supérieur, un réseau sans fil fiable à l'échelle du campus n'est plus un simple service de confort ; c'est une infrastructure essentielle au même titre que l'électricité et l'eau. Les universités modernes doivent supporter des environnements à haute densité, une itinérance fluide sur de vastes espaces physiques et un accès sécurisé pour divers groupes d'utilisateurs, notamment les étudiants, le personnel, les chercheurs et les visiteurs. Ce guide fournit un modèle de référence pour les responsables informatiques, les architectes réseau et les directeurs de la technologie afin de déployer et de gérer des réseaux WiFi universitaires performants. En se concentrant sur une architecture robuste à plusieurs niveaux, des protocoles de sécurité rigoureux incluant 802.1X et WPA3 Enterprise, et une intégration analytique stratégique, les institutions peuvent atténuer les risques tout en garantissant une connectivité optimale et en prouvant un ROI mesurable. Nous explorons les étapes pratiques du déploiement, des études de site initiales jusqu'à l'optimisation continue à l'aide de plateformes comme les solutions de Guest WiFi et de WiFi Analytics de Purple.
Zoom technique
Architecture et topologie réseau
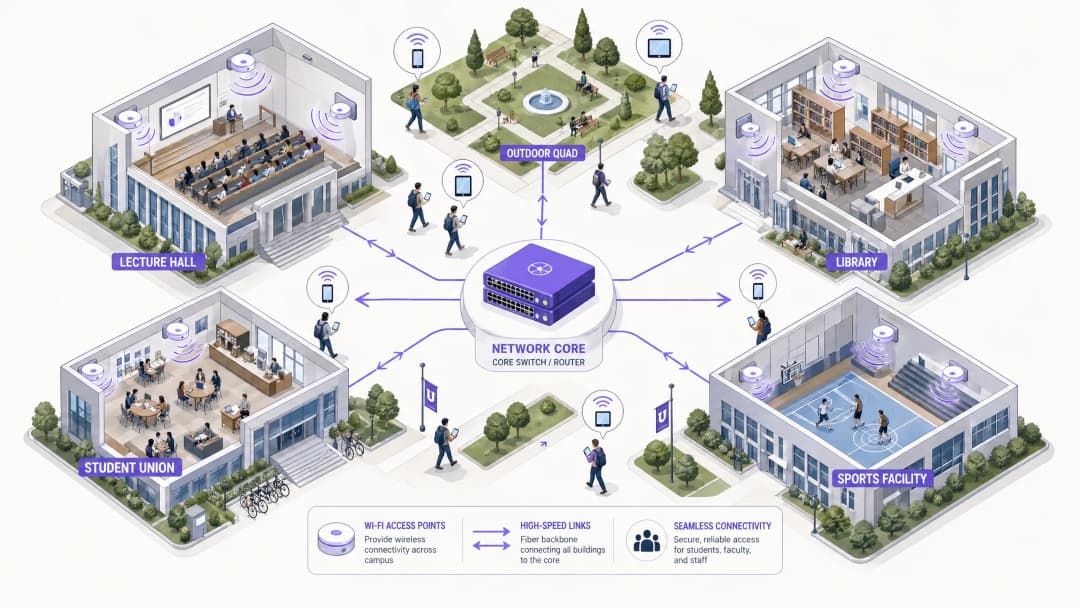
La création d'un réseau sans fil à l'échelle d'un campus nécessite une architecture évolutive et hiérarchisée. La pratique courante implique trois niveaux distincts : Cœur, Agrégation et Accès.
 La couche Cœur constitue la dorsale à haut débit du réseau. Elle est chargée d'acheminer le trafic entre les différentes zones du campus et vers l'internet mondial. Une haute disponibilité et la redondance sont primordiales à ce niveau - les routeurs centraux et les pare-feu doivent gérer un débit immense sans introduire de latence. Les liaisons montantes doublement raccordées et les alimentations redondantes sont de mise.
La couche Agrégation fait office d'intermédiaire, regroupant le trafic provenant des commutateurs de la couche Accès et appliquant les politiques réseau. Les contrôleurs LAN sans fil (WLC) se situent généralement ici pour gérer le parc de points d'accès (AP), s'occuper de la gestion RF et garantir une itinérance transparente lorsque les utilisateurs se déplacent entre les bâtiments. Cette couche gère également l'application des politiques de qualité de service (QoS).
La couche Accès correspond à la périphérie du réseau, là où les appareils clients se connectent. Elle se compose de commutateurs PoE (Power over Ethernet) et d'AP physiques déployés dans les amphithéâtres, les bibliothèques, les logements étudiants et les places extérieures. Des AP haute densité prenant en charge le WiFi 6 (802.11ax) ou le WiFi 6E sont essentiels pour les zones comptant un nombre élevé d'appareils simultanés.
Normes de sécurité et authentification
La sécurisation d'un réseau universitaire exige de concilier une protection robuste avec l'accessibilité pour les utilisateurs dans un environnement multi-locataire complexe.
Le WPA3 Enterprise et l'IEEE 802.1X sont non négociables pour sécuriser les connexions du personnel et des étudiants. Le 802.1X fournit un contrôle d'accès réseau (NAC) basé sur les ports, garantissant que seuls les utilisateurs et les appareils authentifiés peuvent accéder au réseau. Il s'intègre aux serveurs RADIUS centraux (tels que FreeRADIUS ou Microsoft NPS) liés aux annuaires Active Directory ou LDAP de l'université. Cela signifie que les identifiants des étudiants correspondent à leur compte universitaire, ce qui réduit considérablement la charge de travail du centre de support.
L'Accès Invité et les Captive Portals s'adressent aux visiteurs, aux participants aux conférences et aux futurs étudiants. Un Captive Portal sécurisé garantit la conformité au GDPR tout en offrant une expérience d'accueil contrôlée. L'intégration avec des solutions comme Purple permet un accès invité transparent tout en capturant des données de première main précieuses pour le marketing et les opérations. Pour en savoir plus sur la sécurisation des fondations de votre réseau, consultez Protéger votre réseau avec un DNS solide et la sécurité.
La segmentation VLAN est essentielle pour isoler les types de trafic. Le trafic des étudiants, les ressources du personnel, les appareils IoT (capteurs de bâtiments intelligents, contrôleurs CVC) et l'accès invité doivent résider sur des VLAN distincts. Cela permet de contenir les failles de sécurité potentielles, d'éviter les tempêtes de diffusion et de permettre une gestion granulaire de la bande passante en fonction de la catégorie d'utilisateur.
Guide de mise en œuvre
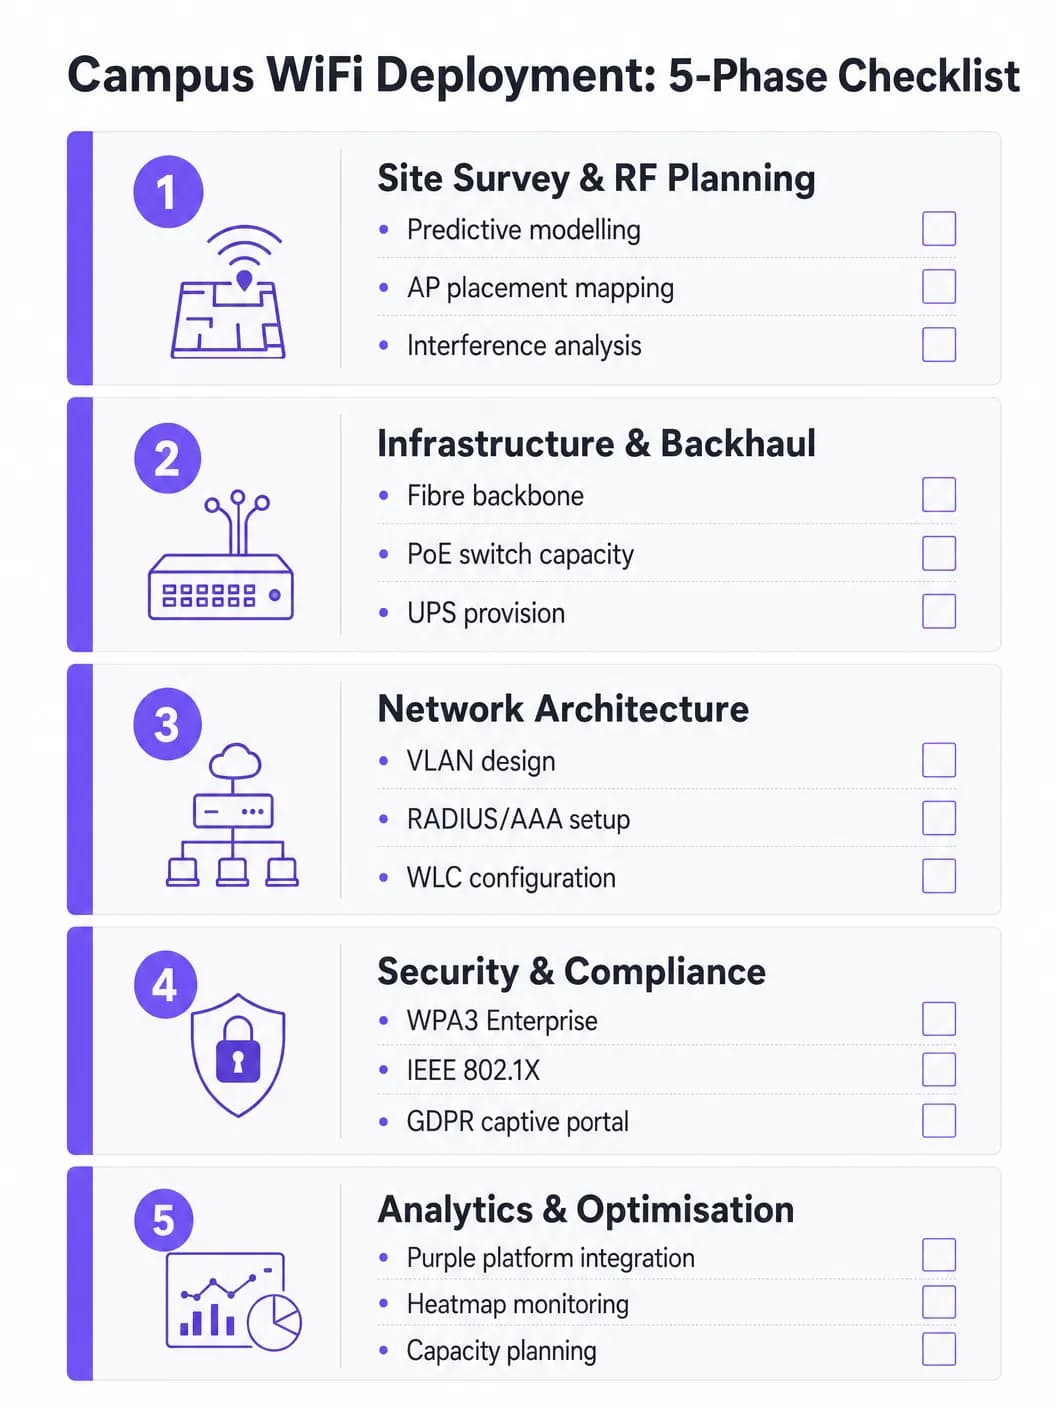
Phase 1 : Étude de site et planification RF
Ne devinez jamais l'emplacement des points d'accès. Une étude de site prédictive et active complète est l'investissement le plus important du projet. Des outils comme Ekahau ou AirMagnet doivent être utilisés pour cartographier l'environnement physique, en tenant compte des matériaux de construction (béton, verre, métal), des sources d'interférences (Bluetooth hérité, micro-ondes, réseaux voisins) et de la densité d'utilisateurs attendue par zone. L'objectif est de garantir une couverture et une capacité adéquates sans provoquer d'interférences co-canal. Les modèles prédictifs doivent être validés par des études actives après le déploiement initial des points d'accès.
Phase 2 : Infrastructure et mise à niveau du backhaul
Avant de déployer de nouveaux points d'accès, l'infrastructure filaire sous-jacente doit être évaluée et mise à niveau si nécessaire. Assurez-vous que le câblage CAT6A est déployé pour prendre en charge l'Ethernet multi-gigabit (mGig) requis par les points d'accès WiFi 6/6E modernes. Vérifiez que les commutateurs d'accès fournissent des budgets de puissance PoE+ ou PoE++ adéquats pour les nouveaux modèles de points d'accès. Le réseau central doit disposer d'une bande passante suffisante - envisagez une connexion Internet professionnelle dédiée pour la résilience. Pour en savoir plus sur les options de backhaul, lisez Qu'est-ce qu'une ligne louée ? Internet professionnel dédié.
Phase 3 : Configuration du réseau
Configurez les contrôleurs de réseau local sans fil (WLC) et les points d'accès conformément à l'architecture conçue. Mettez en œuvre des politiques de QoS pour prioriser le trafic critique (VoIP, visioconférence, transferts de données de recherche) par rapport aux téléchargements volumineux et au streaming. Assurez-vous que les protocoles de roaming transparent (802.11r pour Fast BSS Transition, 802.11k pour Neighbor Reports et 802.11v pour BSS Transition Management) sont correctement configurés afin que les appareils passent d'un point d'accès à un autre sans perte de connexion.
Phase 4 : Sécurisation et conformité
Déployez WPA3 Enterprise sur les SSID du personnel et des étudiants. Configurez la norme 802.1X en utilisant EAP-TLS ou PEAP-MSCHAPv2 selon les capacités de gestion des appareils. Mettez en œuvre un Captive Portal conforme au GDPR pour le SSID invité. Assurez-vous que toutes les interfaces de gestion sont sécurisées par des mots de passe forts et une authentification par certificat. Réalisez des tests d'intrusion avant la validation finale.### Phase 5 : Intégration analytique et optimisation continue
Intégrez le réseau à une plateforme d'analyse pour obtenir une visibilité sur l'état des points d'accès, la densité des clients, les modèles de roaming et l'utilisation de la bande passante. La plateforme WiFi Analytics de Purple fournit des tableaux de bord opérationnels qui profitent à la fois aux équipes informatiques et à la gestion des sites. Ce n'est pas une tâche ponctuelle - l'environnement RF change à mesure que les bâtiments sont rénovés et que les types d'appareils évoluent.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Bonnes pratiques
Concevez pour la capacité, pas seulement pour la couverture. Dans l'enseignement supérieur, la couverture est facile ; la capacité est difficile. Un amphithéâtre peut avoir un signal fort partout, mais si 300 étudiants se connectent à un seul AP simultanément, le réseau échouera. Déployez des AP haute densité et tirez parti de fonctionnalités telles que le band steering pour diriger les clients compatibles vers les bandes 5 GHz ou 6 GHz moins encombrées. Désactivez les anciens débits de données (1, 2, 5.5 et 11 Mbps) pour forcer les clients collants à basculer vers un AP plus proche.
Mettez en œuvre une surveillance continue. Un réseau n'est pas un déploiement qu'on installe et qu'on oublie. Utilisez des plateformes d'analyse pour surveiller la santé des AP, la densité des clients et les modèles d'itinérance en temps réel. Les analyses de Purple fournissent des informations sur la façon dont les espaces sont utilisés, orientant les décisions futures en matière d'infrastructure et les stratégies d'utilisation de l'espace.
Tirez parti d'OpenRoaming pour une intégration fluide. Pour les universitaires invités et les étudiants des institutions partenaires, la mise en œuvre d'OpenRoaming élimine les frictions liées aux connexions manuelles au réseau. Purple agit en tant que fournisseur d'identité gratuit pour OpenRoaming sous la licence Connect, permettant aux utilisateurs des institutions participantes de se connecter automatiquement et en toute sécurité - ce qui améliore considérablement l'expérience des visiteurs.
Segmentez de manière exhaustive. Ne permettez jamais au trafic invité de transiter sur le même VLAN que les ressources internes. Utilisez des SSIDs, des VLANs et des règles de pare-feu distincts pour chaque catégorie d'utilisateur. Appliquez des limites de bande passante aux VLANs invités pour empêcher un seul utilisateur de saturer la liaison ascendante pendant les heures de pointe.
Dépannage et atténuation des risques
L'interférence co-canal (CCI) se produit lorsque plusieurs AP sur le même canal se détectent mutuellement, ce qui les oblige à transmettre à tour de rôle et dégrade considérablement les performances. C'est la cause la plus fréquente de mauvaises performances WiFi dans les déploiements denses. L'atténuation comprend une planification RF appropriée, l'utilisation des fonctionnalités d'allocation dynamique des canaux (DCA) sur le WLC et la réduction de la puissance de transmission des AP dans les zones denses.
Les clients collants sont des appareils qui refusent de basculer vers un AP plus proche, maintenant une connexion faible avec un AP éloigné. Cela est particulièrement fréquent avec les smartphones et ordinateurs portables plus anciens. L'atténuation comprend l'ajustement des débits de données minimaux obligatoires - la désactivation des débits inférieurs force le pilote du client à rechercher une meilleure connexion.
L'épuisement DHCP est un mode de défaillance étonnamment courant dans les zones à fort passage comme les places extérieures et les syndicats d'étudiants. Lorsque le pool DHCP est à court d'adresses IP, les nouveaux appareils ne peuvent pas se connecter malgré un signal fort. L'atténuation comprend la mise en œuvre de durées de bail DHCP plus courtes (une à deux heures) pour les VLANs des invités et des étudiants et la garantie que la plage DHCP est correctement dimensionnée pour le nombre maximal d'appareils simultanés.
Les points d'accès non autorisés (Rogue AP) représentent un risque de sécurité majeur. Le personnel ou les étudiants qui branchent des routeurs grand public créent des points d'entrée non sécurisés. L'atténuation comprend l'activation de la détection des points d'accès non autorisés sur le WLC et la réalisation d'audits physiques réguliers.
ROI et impact commercial
Un réseau WiFi de campus robuste génère des retours mesurables bien au-delà de la simple connectivité. En intégrant des plateformes comme Purple, les universités peuvent quantifier les résultats :
| Métrique | Méthode de mesure | Résultat type |
|---|---|---|
| Satisfaction des étudiants | Enquêtes NPS, volume de tickets d'assistance informatique | Réduction des plaintes liées au WiFi |
| Utilisation de l'espace | Cartes de chaleur, données de temps de présence | Optimisation de l'allocation des espaces d'étude et des bibliothèques |
| Efficacité opérationnelle informatique | Volume de tickets d'assistance, temps de disponibilité | Réduction de la charge de travail liée à la configuration manuelle |
| Collecte de données visiteurs | Inscriptions sur le Captive Portal | Croissance de la base de données marketing de premier niveau |
| Disponibilité du réseau | Suivi des SLA, rapports d'incidents | Amélioration du respect des engagements de service |
Les fonctionnalités d'analyse et de collecte de données visiteurs de la plateforme Purple offrent également des opportunités de revenus, notamment lors de l'accueil de grands événements publics sur le campus où des modèles d'accès à plusieurs niveaux peuvent être déployés. Des cadres de ROI similaires s'appliquent aux opérations de Purple dans les secteurs du Commerce de détail, de l'Hôtellerie, de la Santé et des Transports. Pour une perspective plus large sur les déploiements de réseaux WiFi dans les grands espaces, consultez notre guide sur le WiFi dans les aéroports.
Définitions clés
IEEE 802.1X
Une norme de contrôle d'accès au réseau (NAC) basé sur les ports qui fournit un mécanisme d'authentification pour les appareils souhaitant se connecter à un réseau local ou sans fil. Elle nécessite un demandeur (appareil client), un authentificateur (le point d'accès ou le commutateur) et un serveur d'authentification (RADIUS).
Utilisé pour authentifier les étudiants et le personnel avant de leur accorder l'accès au réseau, s'intégrant à un serveur RADIUS et à Active Directory pour la validation des identifiants. Élimine l'utilisation de mots de passe PSK partagés et permet l'application de politiques de sécurité par utilisateur.
WLC (Wireless LAN Controller)
Un équipement matériel ou logiciel centralisé qui gère et configure plusieurs points d'accès à partir d'un point de contrôle unique. Il gère la radiofréquence, l'itinérance, les mises à jour de micrologiciels et l'application des politiques sur l'ensemble des points d'accès.
Indispensable pour les déploiements de grande envergure afin de garantir l'application cohérente des politiques, l'attribution dynamique des canaux et un itinérance fluide sur l'ensemble du site. Peut être un équipement physique ou une instance virtuelle gérée dans le cloud.
Brouillage co-canal (CCI)
Interférence qui se produit lorsque deux points d'accès ou plus fonctionnant sur le même canal de fréquence sont à portée l'un de l'autre. Les deux points d'accès doivent attendre que le canal soit libre avant de transmettre, ce qui réduit considérablement le débit.
La cause principale des performances médiocres dans les déploiements denses. Atténué par une planification minutieuse des canaux, l'attribution dynamique des canaux (DCA) sur le WLC et la réduction de la puissance de transmission des points d'accès.
Band Steering
Une technique utilisée par les points d'accès pour encourager les appareils clients compatibles double bande à se connecter à la bande 5 GHz ou 6 GHz plutôt qu'à la bande 2,4 GHz, plus encombrée, en retardant ou en supprimant les réponses aux requêtes de détection sur 2,4 GHz.
Crucial pour maximiser la capacité et le débit dans les zones à forte densité. Les bandes 5 GHz et 6 GHz offrent plus de canaux sans chevauchement et un débit plus élevé, mais une portée plus courte.
Captive Portal
Une page web vers laquelle les utilisateurs sont redirigés avant d'obtenir un accès complet au réseau. Elle nécessite généralement l'acceptation des conditions d'utilisation, une authentification ou la saisie de données avant que l'adresse MAC de l'utilisateur ne soit autorisée à franchir le pare-feu.
Utilisé pour la gestion de l'accès des invités, la collecte de données conforme au GDPR et les expériences d'accueil personnalisées. Les plateformes comme Purple proposent des solutions de Captive Portal personnalisables avec intégration d'outils d'analyse.
VLAN (Virtual Local Area Network)
Un regroupement logique de périphériques réseau qui se comportent comme s'ils se trouvaient sur le même réseau physique, quel que soit leur emplacement physique réel. Les VLAN sont définis au niveau de la couche 2 et servent à segmenter les domaines de diffusion.
Utilisé pour isoler les différentes catégories d'utilisateurs (étudiants, personnel, invités, appareils IoT) à des fins de sécurité et de performance. Empêche le trafic invité d'accéder aux ressources internes et permet des politiques de bande passante par VLAN.
PoE (Power over Ethernet)
Une technologie qui transmet l'énergie électrique en même temps que les données sur des câbles Ethernet à paires torsadées, permettant à un seul câble de fournir à la fois la connexion de données et l'alimentation électrique à des appareils tels que les points d'accès.
Permet d'installer des points d'accès dans des endroits dépourvus de prises de courant dédiées. Les équipes informatiques doivent vérifier que les commutateurs d'accès disposent d'un budget PoE suffisant (watts totaux) pour alimenter tous les points d'accès connectés, en particulier avec les modèles WiFi 6E gourmands en énergie nécessitant le PoE++ (802.3bt).
OpenRoaming
Une fédération mondiale d'itinérance WiFi basée sur la norme Hotspot 2.0 (Passpoint), permettant aux utilisateurs de se connecter automatiquement et en toute sécurité aux réseaux participants sans connexion manuelle, en utilisant leurs identifiants existants.
Améliore l'expérience des universitaires et des étudiants invités provenant d'institutions partenaires. Purple peut agir en tant que fournisseur d'identité pour OpenRoaming sous la licence Connect, permettant des connexions sécurisées automatiques pour les utilisateurs éligibles.
WPA3 Enterprise
La dernière génération du protocole de sécurité WiFi Protected Access pour les réseaux d'entreprise. Elle utilise des protocoles de sécurité d'une force minimale de 192 bits et impose l'utilisation de trames de gestion protégées (PMF), offrant une meilleure protection contre les attaques par dictionnaire hors ligne.
La norme de sécurité recommandée pour tous les SSID du personnel et des étudiants. Remplace WPA2 Enterprise et offre une protection nettement plus forte pour les données de recherche sensibles et les données personnelles transmises sur le réseau sans fil.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour les utilisateurs qui se connectent et utilisent un service réseau.
La colonne vertébrale de l'authentification 802.1X sur les réseaux de campus. Le serveur RADIUS valide les identifiants par rapport à Active Directory et renvoie l'attribution de VLAN et la politique d'accès appropriées pour chaque utilisateur authentifié.
Exemples concrets
Une grande université met à niveau son amphithéâtre principal (capacité de 500 places) vers le WiFi 6. Le déploiement précédent utilisait 4 bornes d'accès montées sur un plafond haut, ce qui entraînait des performances médiocres et des déconnexions fréquentes aux heures de pointe. Quelle est l'approche appropriée ?
L'équipe IT doit passer d'une conception centrée sur la couverture à une conception centrée sur la capacité. Tout d'abord, réalisez une nouvelle étude de site spécifiquement pour cet amphithéâtre, en modélisant le nombre d'appareils attendus (estimez plus de 1 000 appareils, sur la base de plus de 2 appareils par étudiant). Remplacez les bornes d'accès omnidirectionnelles fixées au plafond par des déploiements de bornes sous les sièges ou par des réseaux d'antennes directives (patch) installés sur les murs latéraux, créant ainsi des micro-cellules ciblées. Augmentez le nombre de bornes de 8 à 12 bornes WiFi 6, chacune desservant une section précise de l'amphithéâtre. Désactivez les radios 2.4 GHz sur une borne sur deux pour réduire les interférences de canal partagé, en vous appuyant principalement sur les bandes 5 GHz et 6 GHz. Activez un band steering strict et désactivez les débits hérités inférieurs à 12 Mbps. Configurez le contrôleur sans fil pour utiliser des canaux d'une largeur de 20 MHz dans la bande 5 GHz (plutôt que 40 ou 80 MHz) afin de disposer de plus de canaux sans chevauchement et de réduire les interférences.
Un réseau de campus subit des problèmes de connectivité intermittents dans une cour extérieure. Les utilisateurs signalent un signal fort mais une incapacité à charger les pages web pendant la pause déjeuner (12:00 - 13:30). Quelle est la démarche de diagnostic ?
Un signal fort sans connectivité est un problème de Couche 2/3, pas un problème RF. La séquence de diagnostic doit être la suivante : (1) Vérifier la plage DHCP du VLAN extérieur - interroger le serveur DHCP pour connaître l'utilisation de la plage. Si elle est supérieure à 80 %, l'épuisement du DHCP est la cause probable. Réduisez la durée du bail à 1 heure et étendez la plage si possible. (2) Si le serveur DHCP fonctionne correctement, vérifier la capacité de la liaison montante du commutateur de distribution extérieur. Si les bornes d'accès sont connectées via une liaison montante saturée, le goulot d'étranglement est filaire et non sans fil. (3) Analyser l'environnement RF pour détecter les interférences externes à l'aide d'un analyseur de spectre - des réseaux WiFi municipaux ou des commerces à proximité peuvent faire monter le bruit de fond. (4) Analyser le pare-feu et la table NAT pour vérifier l'épuisement des sessions lors des pics de fréquentation.
Questions d'entraînement
Q1. Une université prévoit de déployer le WiFi dans un stade de sport extérieur nouvellement construit d'une capacité de 8 000 spectateurs. Le stade n'a pas de toit et présente une structure ouverte. Quelle est la considération RF la plus critique et comment l'emplacement des AP doit-il être abordé ?
Conseil : Prenez en compte l'absence de limites physiques, la propagation des signaux dans un environnement ouvert et la densité extrême d'appareils lors des événements.
Voir la réponse type
La considération la plus critique est le contrôle de la propagation du signal et la minimisation des interférences co-canal dans un environnement sans atténuation RF naturelle. Contrairement aux environnements intérieurs, la structure ouverte signifie que les signaux se propagent librement, ce qui amène les AP à interférer les uns avec les autres dans tout l'espace. La bonne approche consiste à utiliser des antennes directives (secteurs) montées sous les gradins, pointant vers le bas vers les rangées de sièges pour créer des micro-cellules hautement ciblées. La puissance de transmission doit être soigneusement ajustée pour limiter la taille des cellules. Les AP WiFi 6 avec les fonctionnalités OFDMA et BSS Colouring doivent être spécifiés pour gérer la densité extrême d'appareils. Des SSID et des VLAN distincts doivent être configurés pour le personnel de l'événement, les médias et le public.
Q2. Lors d'une mise à niveau du réseau, l'équipe informatique constate que les anciens appareils IoT (anciens capteurs CVC et contrôleurs d'accès aux portes) ne parviennent pas à se connecter au nouveau réseau WiFi du campus après la mise à niveau de la sécurité vers WPA3 Enterprise.
Conseil : Prenez en compte la compatibilité des protocoles de sécurité des anciens appareils embarqués et la nécessité de maintenir la sécurité pour les autres catégories d'utilisateurs.
Voir la réponse type
Le nouveau réseau imposant le WPA3 Enterprise est incompatible avec les anciens appareils IoT qui ne prennent en charge que le WPA2 ou des protocoles antérieurs. La solution consiste à créer un SSID et un VLAN dédiés et isolés spécifiquement pour les anciens appareils IoT, en utilisant le WPA2-PSK avec une phrase de passe forte et renouvelée, ou le contournement d'authentification MAC (MAB) pour les appareils qui ne peuvent prendre en charge aucune méthode EAP. Ce VLAN doit être étroitement sécurisé par un pare-feu - les appareils IoT ne doivent pouvoir communiquer qu'avec leurs serveurs de gestion spécifiques, et non avec le réseau plus large du campus. Les SSID principaux des étudiants et du personnel restent sur WPA3 Enterprise, maintenant ainsi la sécurité pour la population d'utilisateurs principaux.
Q3. L'université souhaite monétiser son réseau WiFi invité lors de grands événements publics (journées portes ouvertes, cérémonies de remise des diplômes, conférences publiques) tout en restant conforme au GDPR. Quelle est l'architecture recommandée ?
Conseil : Prenez en compte les exigences de capture de données, les mécanismes de consentement et la différence entre les niveaux d'accès gratuits et premium.
Voir la réponse type
Déployez une solution de Captive Portal telle que Purple intégrée au VLAN invité. Configurez un modèle d'accès à plusieurs niveaux : un niveau gratuit offrant un accès internet de base (avec limitation de bande passante) en échange d'une adresse e-mail et d'un consentement marketing explicite conforme au GDPR, et un niveau premium optionnel offrant une bande passante plus élevée contre paiement (traité via une intégration de passerelle de paiement). Le Captive Portal doit afficher une notice de confidentialité claire et enregistrer les horodatages de consentement pour satisfaire aux exigences de l'article 7 du GDPR. Les données de première partie capturées alimentent le CRM de l'université pour le marketing post-événement. Tout le trafic invité doit être isolé des systèmes internes de l'université via des règles de pare-feu, et des politiques de rétention des données doivent être documentées et appliquées.
Q4. L'équipe informatique reçoit des plaintes concernant les performances médiocres du WiFi dans la bibliothèque principale entre 10h00 et 14h00 en semaine, bien que le réseau affiche un état d'AP sain dans la console de gestion. Comment l'équipe doit-elle aborder le diagnostic ?
Conseil : Prenez en compte les schémas temporels et les changements entre les heures creuses et les heures de pointe.
Voir la réponse type
Le modèle basé sur le temps est l'indice de diagnostic clé - le problème ne se produit que pendant les heures de pointe, ce qui suggère un problème de capacité plutôt qu'un défaut de matériel ou de configuration. La séquence de diagnostic doit être la suivante : (1) Vérifier le nombre d'associations de clients par AP pendant la fenêtre de problème - si un AP dessert plus de 30 à 40 clients simultanément, il est surchargé. (2) Examiner l'utilisation de la plage DHCP pour le VLAN de la bibliothèque. (3) Vérifier l'utilisation de la liaison montante sur le commutateur de distribution desservant la bibliothèque - le backhaul filaire peut être saturé. (4) Examiner l'utilisation des canaux et les taux de retransmission sur les AP en utilisant les statistiques RF du WLC. La résolution probable consiste soit à déployer des AP supplémentaires pour répartir la charge des clients, soit à mettre en œuvre des politiques de band steering et de débit de données minimum plus strictes pour améliorer le débit par client.
Questions fréquentes
How do you calculate access point density for high-density university lecture theatres?
High-density university lecture halls and auditoriums seat between 200 and 1,000 students, each typically carrying two to three active wireless devices. Sizing by physical radio coverage alone leads to severe airtime contention and packet collisions. Network architects must deploy micro-cell architectures utilizing low-power dual-5 GHz and 6 GHz radios, narrow 20 MHz or 40 MHz channel widths to eliminate co-channel interference, and limit client associations to 60–80 devices per radio. Directional under-seat or overhead patch antennas concentrate RF energy within discrete seating blocks while attenuating neighboring cells.
Why is a three-tier hierarchical network design critical for university campus WiFi?
A three-tier hierarchical architecture consisting of Core, Distribution (Aggregation), and Access layers separates traffic processing boundaries across expansive physical campuses. The Core layer provides ultra-high-speed packet switching (40 Gbps to 100 Gbps redundant backbones) without packet filtering. The Distribution layer aggregates building wiring closets, enforces routing policies, terminates campus VLANs, and handles QoS prioritization. The Access layer delivers Power over Ethernet (PoE+/PoE++) and multi-gigabit mGig switch ports directly to access points, preventing local broadcast storms from impacting the wider institution.
How does 802.1X and eduroam authentication secure student and staff devices?
Higher education institutions deploy IEEE 802.1X port-based network access control coupled with WPA3-Enterprise encryption. Students and faculty authenticate using EAP-TLS with digital certificates managed via MDM or PEAP-MSCHAPv2 integrated with institutional identity providers (Microsoft Entra ID, Active Directory, Okta). Through the global eduroam federation, visiting academics authenticate using their home institution credentials over secure RadSec (RADIUS over TLS) proxy chains, granting internet access without local IT credential issuance.
How should university IT isolate student residence hall (dormitory) IoT devices?
Student residence halls represent dense multi-dwelling environments where gaming consoles, smart TVs, and IoT appliances lack 802.1X enterprise supplicants. Deploying dynamic Individual Pre-Shared Keys (iPSK or DPSK) assigns each student a private credential mapped to an isolated micro-VLAN. This creates a secure private wireless bubble for each student, allowing seamless casting and peer-to-peer communication between their personal devices while preventing other dormitory residents from intercepting traffic.
What VLAN segmentation strategy should higher education networks implement?
Campus networks must maintain strict broadcast domain isolation by establishing dedicated VLANs for Academic Staff, Students, Research Labs, Facilities/BMS, Security Cameras, and Visitors. Subnets should be sized to /22 or /21 boundaries to prevent ARP broadcast saturation across large facilities. Dynamic VLAN assignment driven by RADIUS attributes applies role-based access control lists (ACLs) at the distribution firewall, ensuring guest and untrusted BYOD traffic cannot reach institutional databases or research clusters.
How does Purple enhance university campus WiFi and visitor onboarding?
Purple integrates seamlessly with existing campus wireless hardware (Cisco Catalyst, HPE Aruba, Ruckus, Juniper Mist) to automate visitor onboarding and venue intelligence. Purple provides frictionless captive portal and Passpoint (Hotspot 2.0) guest access for conference attendees and campus visitors, capturing GDPR-compliant consent. Simultaneously, Purple WiFi analytics visualizes student footfall, library utilization, and building dwell times, delivering actionable space optimization data to university estate planners.
Continuer la lecture de cette série
Comment configurer un WiFi invité : un guide de configuration d'entreprise sécurisé
Ce guide de référence offre aux responsables informatiques et architectes réseau un modèle définitif pour déployer un WiFi invité d'entreprise sécurisé. Il couvre l'architecture essentielle, la migration WPA3, la segmentation VLAN et l'intégration de captive portal pour protéger les systèmes internes tout en collectant des données de premier niveau conformes.
Comment résoudre les lenteurs de votre WiFi sans augmenter le débit de votre forfait Internet
Un guide de référence technique complet pour les responsables informatiques et les architectes réseau sur l'optimisation des performances WiFi d'entreprise sans augmenter la bande passante du FAI. Couvre le réglage RF, la gestion de la densité des clients, la mise en œuvre de la QoS et l'utilisation de l'analyse WiFi pour diagnostiquer et résoudre les goulots d'étranglement.
Comment concevoir un réseau WiFi de campus : Un guide informatique pour les universités
Ce guide technique fournit un plan complet pour concevoir et déployer des réseaux WiFi de campus à haute densité, couvrant tous les aspects, des études de site actives et de l'emplacement des points d'accès à l'architecture des contrôleurs, au roaming transparent et à l'authentification sécurisée des invités. Il est rédigé pour les responsables informatiques, les architectes réseau et les directeurs de la technologie des universités et des grands sites qui ont besoin de conseils pratiques pour planifier et exécuter un déploiement sans fil ce trimestre. Ce guide intègre également la plateforme de Guest WiFi et d'analyses de Purple aux points d'intégration réels du cycle de vie du déploiement.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.