
Guest WiFi setup and capacity sizing advisor
Size your guest wireless network architecture before deployment. Model concurrent client capacity, DHCP lease pool sustainability, Layer 2 isolation compliance, and required WAN bandwidth across enterprise hardware controllers.
Guests stream media across multiple rooms and expect consistent bandwidth with room-number or email verification.
Estimated daily visitor footfall turnover: 770 visitors/day
Subnet mask: 255.255.252.0
Based on ~40 clients/AP dual-band density
4:1 business oversubscription
Grade A+
42% compliant opt-in rate
Your DHCP pool size easily handles concurrent clients and daily turnover without lease timeouts.
By isolating guest traffic onto dedicated VLANs with automated self-service onboarding, staff no longer spend time sharing passwords, power-cycling shared routers, or resolving IP address conflicts.
Enterprise Guest WiFi Deployment Framework
Follow this phased 5-stage blueprint to ensure zero-trust segmentation, rapid onboarding, and GDPR compliance on any wireless hardware estate.
Create an isolated 802.1Q VLAN (e.g. VLAN 50) terminated on your core firewall. Never bridge guest clients into the default untagged management VLAN.
Enable Station Isolation (Private VLAN) on your wireless controller. This prevents peer-to-peer ARP poisoning, device port scanning, and malware spreading.
Block RFC 1918 subnets (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16). Allow DNS (UDP/TCP 53), DHCP (UDP 67/68), and captive portal URLs before authentication.
Apply downstream and upstream rate limits (10 Mbps) to protect point-of-sale terminals and staff applications from saturation.
Integrate with Purple cloud captive portal to capture verified email consent, sync leads to Mailchimp/HubSpot, and record connection logs for regulatory auditing.
Ready to deploy enterprise guest WiFi without security vulnerabilities?
Purple integrates seamlessly with Cisco Meraki, HPE Aruba, Ruckus, and UniFi to deliver high-converting captive portals, automated Passpoint onboarding, and bulletproof network segmentation.
guest WiFi सेट अप करने के तरीके पर सबसे आम सलाह अभी भी गलत है। यह आमतौर पर इस पर आकर टिकती है: एक दूसरा SSID बनाएं, एक पासवर्ड जोड़ें, शायद एक स्पलैश पेज चालू करें, और इसे सुरक्षित कहें।
यह एक घरेलू समाधान है, न कि एक एंटरप्राइज़ डिज़ाइन।
एक वास्तविक स्थान, होटल, क्लिनिक, रिटेल साइट, छात्र संपत्ति, या मिश्रित उपयोग वाली इमारत में, guest WiFi ठीक सुरक्षा, अनुपालन, और ग्राहक अनुभव के मिलन बिंदु पर स्थित होता है। यदि आप इसे एक साइड फीचर के रूप में देखते हैं, तो आपको एक कमजोर नेटवर्क, एक खराब साइन-इन फ्लो, और इस बात पर बहुत कम नियंत्रण मिलता है कि कौन जुड़ा था, वे कब जुड़े थे, और जब एक्सेस को रद्द करने की आवश्यकता हो तो क्या होना चाहिए।
एक उचित परिनियोजन अलग दिखता है। आपको आंतरिक प्रणालियों से कड़े अलगाव की, आपके परिवेश से मेल खाने वाले जॉइनिंग अनुभव की, और एक ऐसे प्रमाणीकरण मॉडल की आवश्यकता होती है जो तब भी काम करे जब आपके पास आगंतुक, ठेकेदार, निवासी, कर्मचारी, और अजीब पुराने डिवाइस सभी एक ही स्थान पर हों। बुनियादी गाइड आमतौर पर यहीं रुक जाते हैं, और यहीं से वास्तविक परिचालन कार्य शुरू होता है।
आपका बेसिक गेस्ट WiFi एक देनदारी क्यों है
एक साझा गेस्ट पासवर्ड सुरक्षित महसूस कराता है क्योंकि यह नियंत्रण का भ्रम पैदा करता है। व्यवहार में, यह अक्सर इसके विपरीत काम करता है। एक बार जब वह पासवर्ड रिसेप्शन पर प्रिंट हो जाता है, एक पुष्टिकरण ईमेल में भेजा जाता है, एक बार के पीछे पोस्ट किया जाता है, या साइटों पर दोबारा उपयोग किया जाता है, तो आप इस बात पर सार्थक नियंत्रण खो देते हैं कि कौन जुड़ सकता है और कब।
यह कई टीमों की तुलना में अधिक मायने रखता है क्योंकि guest WiFi अब कोई अतिरिक्त सुविधा नहीं रह गई है। यूके के उपयोगकर्ता तत्काल कनेक्टिविटी की उम्मीद के साथ आते हैं, और यहां दिए गए Ofcom के आंकड़े बताते हैं कि यूके के वयस्कों ने 2024 में प्रति दिन औसतन 4 घंटे 20 मिनट ऑनलाइन बिताए, जिसमें स्मार्टफोन स्वामित्व 91% था। यदि आपका नेटवर्क जुड़ने के लिए कठिन, अस्थिर, या असुरक्षित है, तो मेहमान इसे जल्दी नोटिस करते हैं।
बेसिक सेटअप कहाँ गलत हो जाते हैं
अधिकांश खराब परिनियोजन तीन में से किसी एक तरीके से विफल होते हैं:
- वे एक अलग पासवर्ड को अलगाव समझ बैठते हैं: एक ही अंतर्निहित नेटवर्क पर एक नया पासवर्ड एक सुरक्षा सीमा नहीं है।
- वे ओपन एक्सेस और एक स्पलैश पेज पर निर्भर रहते हैं: यह ब्रांडिंग या शर्तों की स्वीकृति में मदद कर सकता है, लेकिन यह वास्तविक नेटवर्क सुरक्षा की जगह नहीं लेता है।
- वे पहचान और जीवनचक्र की अनदेखी करते हैं: कोई यह नहीं पूछता कि क्या होता है जब कोई किरायेदार बाहर जाता है, कोई ठेकेदार छोड़ देता है, या जब किसी लौटने वाले मेहमान को बिना किसी बाधा के फिर से कनेक्ट होना चाहिए।
एक गेस्ट नेटवर्क को एक नियंत्रित बाहरी ज़ोन की तरह डिज़ाइन किया जाना चाहिए, न कि ऑफिस LAN के खाली पड़े कोने की तरह।
दूसरा मुद्दा छूटे हुए मूल्य का है। एक साझा कोड वाला बुनियादी SSID आपको बहुत कम जानकारी और लगभग कोई लचीलापन नहीं देता है। आप आसानी से एक निवासी और एक सम्मेलन के सहभागी के बीच, या एक बार कैफे में आने वाले और बार-बार आने वाले होटल के मेहमान के बीच, या कर्मचारियों के फोन और अतिथि टैबलेट के बीच अंतर नहीं कर सकते हैं जो केवल एक दिन के लिए वहाँ है।
यदि आप अतिथि WiFi सेट अप करने को लेकर गंभीर हैं, तो इस विचार को खारिज करके शुरुआत करें कि "अतिथि" का अर्थ "कम महत्वपूर्ण" होता है। अधिकांश संगठनों में, यह आपके द्वारा संचालित की जाने वाली सबसे अधिक असुरक्षित नेटवर्क सेवाओं में से एक है।
सुरक्षा के लिए अपने नेटवर्क की नींव का निर्माण करना
अतिथि WiFi के बारे में सोचने का सबसे स्पष्ट तरीका इसे एक डिजिटल गेस्ट हाउस के रूप में मानना है। आप आगंतुकों को मुख्य भवन की चाबियाँ नहीं सौंपते हैं और यह आशा नहीं करते हैं कि वे सही कमरे में रहेंगे। आप उन्हें एक अलग प्रवेश द्वार, स्पष्ट सीमाएँ और केवल उसी चीज़ तक पहुँच प्रदान करते हैं जिसकी उन्हें आवश्यकता है।
यह सिद्धांत UK के बुनियादी सुरक्षा मार्गदर्शन से मेल खाता है। Cyber Essentials को अतिथि और स्टाफ नेटवर्क के बीच अलगाव की आवश्यकता होती है, जिसमें आगंतुकों को एक अलग SSID या VLAN पर रखा जाता है और फ़ायरवॉल को डिफ़ॉल्ट रूप से आंतरिक प्रणालियों तक पहुँच को ब्लॉक करने के लिए कॉन्फ़िगर किया जाता है।
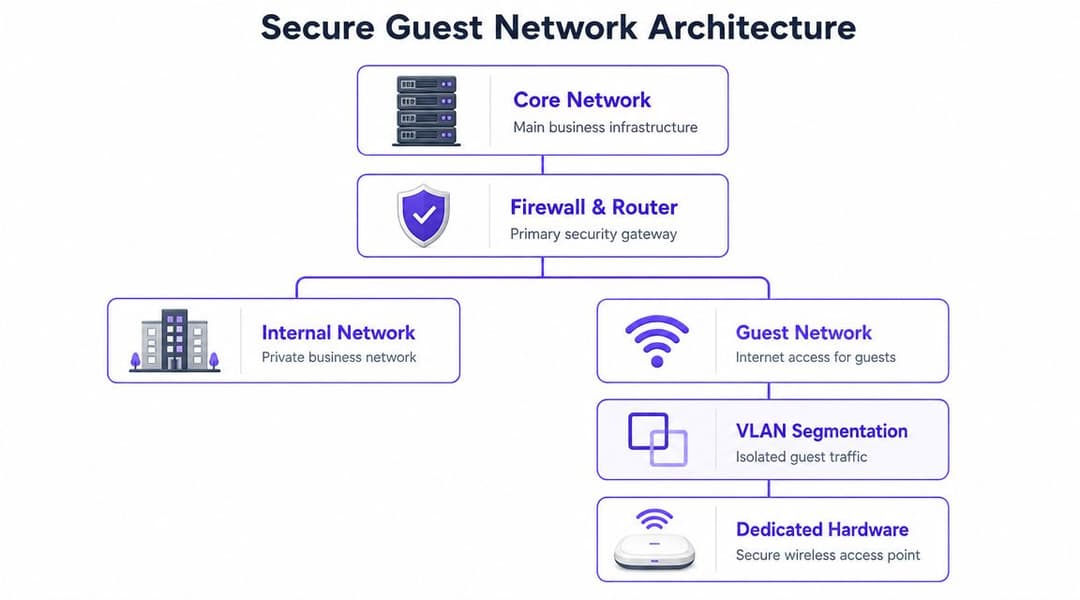
नेटवर्क को ठीक से अलग करें
एक सुरक्षित अतिथि परिनियोजन आर्किटेक्चर से शुरू होता है, ब्रांडिंग से नहीं। कम से कम, किसी के भी कनेक्ट होने से पहले इन नियंत्रणों को लागू करें:
- समर्पित SSID: एक अतिथि SSID बनाएँ जो कर्मचारियों और परिचालन वायरलेस नेटवर्क से अलग हो।
- VLAN पृथक्करण: उस SSID को उसके स्वयं के VLAN पर मैप करें ताकि अतिथि ट्रैफ़िक आपके प्रोडक्शन नेटवर्क से बाहर रहे।
- फ़ायरवॉल नीति: डिफ़ॉल्ट रूप से अतिथि सेगमेंट से आंतरिक सबनेट तक पहुँच को अस्वीकार करें, फिर केवल उसी की अनुमति दें जो आवश्यक है।
- अलग एड्रेसिंग और सेवाएँ: एक समर्पित DHCP स्कोप का उपयोग करें और आंतरिक DNS, प्रिंटर, फ़ाइल शेयर या प्रबंधन इंटरफेस तक पहुँच को लीक होने से बचाएं।
यदि आपका कंट्रोलर भूमिका-आधारित नीतियों का समर्थन करता है, तो उनका उपयोग करें। यदि यह डायनामिक VLAN असाइनमेंट का समर्थन करता है, तो इसके लिए अभी से योजना बनाएं, भले ही आप इसे पहले दिन उपयोग न करने वाले हों। अच्छा अतिथि WiFi आमतौर पर समय के साथ फैलता है। खराब अतिथि WiFi को दबाव में फिर से बनाना पड़ता है।
ऐसे नियंत्रण जो गैर-परक्राम्य होने चाहिए
जब आप मार्केटिंग भाषा को हटा देते हैं तो तकनीकी आधार सीधा होता है:
- अतिथि SSID बनाएँ।
- WPA2 or WPA3 लागू करें।
- क्लाइंट आइसोलेशन या अतिथि आइसोलेशन सक्षम करें।
- प्राथमिक LAN तक पहुँच को ब्लॉक करें।
- एक वास्तविक क्लाइंट डिवाइस से परीक्षण करें।
यह क्रम सुनने में आसान लगता है क्योंकि यह वास्तव में आसान है। अनुशासन इस बात में है कि जब कोई तेज़ी से लॉन्च करने के लिए कहे, तब भी किसी भी चरण को न छोड़ें।
व्यावहारिक नियम: यदि कोई गेस्ट डिवाइस आपके प्रिंटर खोज सकता है, मीटिंग रूम की स्क्रीन पर कास्ट कर सकता है, या एडमिन पेज तक पहुँच सकता है, तो नेटवर्क सेटअप अभी पूरा नहीं हुआ है।
कई टीमों को प्रोडक्शन सेटिंग्स में बदलाव करने से पहले प्री-डिप्लॉयमेंट चेकलिस्ट का उपयोग करने से भी लाभ होता है। यह guest WiFi feature checklist यह जाँचने का एक उपयोगी तरीका है कि आपके डिज़ाइन में वे सभी नियंत्रण और ऑनबोर्डिंग विकल्प शामिल हैं या नहीं, जिनकी एक एंटरप्राइज वातावरण को आमतौर पर आवश्यकता होती है।
एडमिनिस्ट्रेटर कहाँ चूक जाते हैं
मैं जो विफलताएं सबसे अधिक देखता हूँ वे बहुत ही सामान्य होती हैं, कोई अनोखी नहीं। एक गेस्ट SSID को स्टाफ डिवाइसेस के समान ब्रॉडकास्ट डोमेन पर बना दिया जाता है। आइसोलेशन को बंद कर दिया जाता है क्योंकि कोई AirPlay की समस्या को ठीक (troubleshoot) कर रहा होता है। एक स्प्लैश पोर्टल तो सक्षम कर दिया जाता है, लेकिन WLAN नीचे से अभी भी ओपन रहता है। या टेस्टिंग के लिए जोड़ा गया कोई फ़ायरवॉल नियम कभी हटाया ही नहीं जाता।
सेटअप के बाद इस संक्षिप्त वैलिडेशन प्रक्रिया का उपयोग करें:
- गेस्ट के रूप में जुड़ें: पुष्टि करें कि इंटरनेट एक्सेस काम कर रहा है।
- स्थानीय संसाधनों की जाँच करें: सुनिश्चित करें कि प्रिंटर, फ़ाइल शेयर और आंतरिक वेब ऐप्स तक पहुँच न हो सके।
- ईस्ट-वेस्ट विजिबिलिटी की जाँच करें: सत्यापित करें कि एक गेस्ट डिवाइस दूसरे को न देख सके।
- फ़ेल-ओपन व्यवहार की समीक्षा करें: यदि पोर्टल या ऑथेंटिकेशन सर्विस अनुपलब्ध है, तो यह तय करें कि गेस्ट को ब्लॉक किया जाना चाहिए या सीमित नीति के साथ अनुमति दी जानी चाहिए।
यही बुनियादी आधार है। अन्य सभी चीजें, जैसे पोर्टल, एनालिटिक्स, पहचान, Passpoint, तभी काम करती हैं जब यह लेयर पूरी तरह मजबूत हो।
अपने गेस्ट ऑनबोर्डिंग अनुभव का चयन करना
एक बार जब नेटवर्क ठीक से आइसोलेट हो जाता है, तो अगला निर्णय यह होता है कि लोग इस पर कैसे जुड़ेंगे। यह निर्णय लेते समय, कई प्रोजेक्ट्स फिर से सामान्य उपभोक्ता वाली सोच की ओर चले जाते हैं। टीमें IT के लिए सबसे आसान साइन-इन तरीका चुन लेती हैं, न कि उस स्थान के लिए जो सही हो।
यह समझौता जल्द ही सामने आ जाता है। यहाँ संक्षेप में दिए गए मार्गदर्शन में बताया गया है कि शेयर्ड पासवर्ड और बुनियादी पोर्टल अब पुराने हो चुके हैं, और UK Government's Cyber Security Breaches Survey 2025 का भी हवाला दिया गया है, जिसमें पाया गया कि 43% व्यवसायों ने पिछले 12 महीनों में साइबर उल्लंघन या हमले का सामना किया है। दूसरे शब्दों में, एक्सेस डिज़ाइन बहुत मायने रखता है।
प्रत्येक विधि की वास्तविक ताकत और कमजोरियां
एक Captive Portal अभी भी उपयोगी है, लेकिन केवल तब जब आप स्पष्ट रूप से जानते हों कि यह क्या है। यह एक ऑनबोर्डिंग और पॉलिसी टूल है। यह आपका प्राथमिक सुरक्षा नियंत्रण नहीं है।
Purple's explanation of captive portals एक अच्छा संदर्भ बिंदु है यदि आपको मार्केटिंग, ऑपरेशन्स और नेटवर्किंग टीमों को इस बात पर संरेखित करने की आवश्यकता है कि एक पोर्टल क्या कर सकता है और क्या नहीं।
यहाँ व्यावहारिक तुलना दी गई है:
| तरीका | सुरक्षा स्तर | उपयोगकर्ता अनुभव | डेटा कैप्चर | इसके लिए सबसे अच्छा |
|---|---|---|---|---|
| साझा पासवर्ड | कम से मध्यम, रोटेशन और सेगमेंटेशन के आधार पर | परिचित, लेकिन पासवर्ड बदलने या व्यापक रूप से साझा होने पर कठिन | न्यूनतम | सीमित आवश्यकताओं वाले छोटे स्थान |
| Captive Portal के साथ ओपन नेटवर्क | अकेले उपयोग किए जाने पर कम | पहली बार जुड़ना सरल, विभिन्न डिवाइसों पर असंगत | फॉर्म-आधारित होने पर अच्छा | कम समय रुकने वाले सार्वजनिक स्थल |
| वाउचर या सीमित समय का कोड | मध्यम | प्रबंधनीय, लेकिन डेस्क या स्टाफ पर निर्भरता बढ़ाता है | मध्यम | होटल, कार्यक्रम, प्रबंधित एक्सेस विंडो |
| ईमेल या SMS पंजीकरण | मध्यम | फॉर्म छोटा होने पर स्वीकार्य | मजबूत फर्स्ट-पार्टी डेटा क्षमता | रिटेल, हॉस्पिटैलिटी, स्थल |
| प्रायोजित एक्सेस | मजबूत नियंत्रण | धीमा, लेकिन नियंत्रित वातावरण के लिए उपयोगी | मध्यम से मजबूत | कॉर्पोरेट विज़िटर, स्वास्थ्य सेवा, प्रतिबंधित साइटें |
| प्रति-उपयोगकर्ता प्रमाणीकरण | उच्च | एक बार कॉन्फ़िगर होने के बाद बेहतर दीर्घकालिक अनुभव | मजबूत | मल्टी-यूज़र, अनुपालन-संवेदनशील वातावरण |
| Passpoint या OpenRoaming स्टाइल ऑनबोर्डिंग | निर्बाध एन्क्रिप्टेड एक्सेस के साथ उच्च | बार-बार आने और रोमिंग के लिए सबसे अच्छा | कार्यान्वयन पर निर्भर करता है | हॉस्पिटैलिटी, परिवहन, बड़े स्थल, मल्टी-साइट एस्टेट |
व्यावहारिक रूप से क्या काम करता है
एक कैफे या एकमुश्त कार्यक्रम के लिए, एक सरल Captive Portal पर्याप्त हो सकता है यदि अंतर्निहित WLAN अभी भी एन्क्रिप्टेड और पृथक है। एक होटल समूह, क्लिनिक, शॉपिंग सेंटर या परिवहन वातावरण के लिए, एक स्थिर पासवर्ड आमतौर पर एक सपोर्ट का बोझ और सुरक्षा के लिए नुकसानदेह बन जाता है।
ईमेल पंजीकरण एक अच्छा मध्यम मार्ग हो सकता है जब आपको एक ब्रांडेड अनुभव और वैध फर्स्ट-पार्टी डेटा एकत्र करने की आवश्यकता हो। SMS काम कर सकता है, लेकिन यह डिलीवरी के आसपास अधिक बाधाएं और सपोर्ट संबंधी समस्याएं पैदा करता है। सोशल लॉगिन पहले आम हुआ करता था। अब यह तब तक कम आकर्षक है जब तक कि यह एक बहुत ही विशिष्ट अभियान लक्ष्य को पूरा नहीं करता।
कुछ वातावरण बिल्कुल भी लॉगिन की बाधा नहीं चाहते हैं। ऐसे मामलों में, टीमें अक्सर पूर्ण प्रमाणीकरण प्रक्रिया के बिना मीडिया एक्सेस या जुड़ाव की पेशकश करने के तरीके ढूंढती हैं। उदाहरण के लिए, यदि आप एक वेन्यू एक्टिवेशन चला रहे हैं और सरल कंटेंट भागीदारी चाहते हैं, तो बिना लॉगिन के इवेंट फोटो साझा करने पर यह गाइड एक उपयोगी तुलना है क्योंकि यह दिखाता है कि लॉगिन बाधा को हटाने से कहाँ मदद मिलती है, और कहाँ यह उचित नेटवर्क एक्सेस नियंत्रण की आवश्यकता को नहीं बदलता है।
सबसे अच्छा ऑनबोर्डिंग फ़्लो वह है जो उपयोगकर्ता की यात्रा से मेल खाता है और फिर भी IT को हर हफ्ते पॉलिसी को फिर से लिखे बिना एक्सेस को रद्द करने, विभाजित करने और ऑडिट करने की अनुमति देता है।
पोर्टल्स और पासवर्ड से आगे कब बढ़ना है
यदि अतिथि नियमित रूप से आते हैं, कर्मचारी विभिन्न साइटों के बीच आते-जाते हैं, या ऐसी संपत्ति का संचालन करते हैं जहाँ निवासी और अस्थायी उपयोगकर्ता रहते हैं, तो केवल बेहतर स्प्लैश पेजों के बजाय identity-based onboarding और Passpoint/OpenRoaming को देखना शुरू करें।
यह बदलाव एक साथ कई पुरानी समस्याओं का समाधान करता है:
- पासवर्ड शेयरिंग अब मॉडल नहीं रह जाता: एक्सेस को व्यक्तिगत रूप से या डिवाइस से जोड़ा जा सकता है।
- बार-बार आने वाले उपयोगकर्ताओं का अनुभव बेहतर होता है: लौटने वाले उपयोगकर्ता हर बार विवरण दोबारा दर्ज किए बिना फिर से कनेक्ट हो जाते हैं।
- एक्सेस रद्द करना आसान हो जाता है: पूरी साइट के कोड के बजाय केवल पहचान या पॉलिसी को हटाएं।
- एन्क्रिप्शन पहले पैकेट से ही शुरू हो जाता है: यह ओपन SSID और वेब फ़ॉर्म की तुलना में कहीं बेहतर परिणाम है।
यदि आप पूछ रहे हैं कि एक गंभीर संपत्ति के लिए अतिथि WiFi कैसे सेटअप करें, तो यह आमतौर पर टर्निंग पॉइंट होता है। आप यह सोचना बंद कर देते हैं कि "लोग हमारा स्प्लैश पेज कैसे देखें?" और यह पूछना शुरू करते हैं कि "हम उन्हें बड़े पैमाने पर साफ-सुथरे, सुरक्षित और बार-बार तरीके से कैसे प्रमाणित करें?"
प्रमाणीकरण को एकीकृत करना और डिवाइसों को प्रबंधित करना
अधिकांश अतिथि WiFi सलाहों में सबसे बड़ा अंतर SSID या स्प्लैश पेजों का नहीं है। यह पहचान (identity) का है। बुनियादी गाइड शायद ही कभी इस बात पर ध्यान देते हैं कि क्या होता है जब एक ही संपत्ति में कम समय के लिए आने वाले आगंतुक, स्थायी निवासी, ठेकेदार, कर्मचारी और अनमैनेज्ड डिवाइस होते हैं, जिन्हें अलग-अलग एक्सेस नियमों की आवश्यकता होती है।
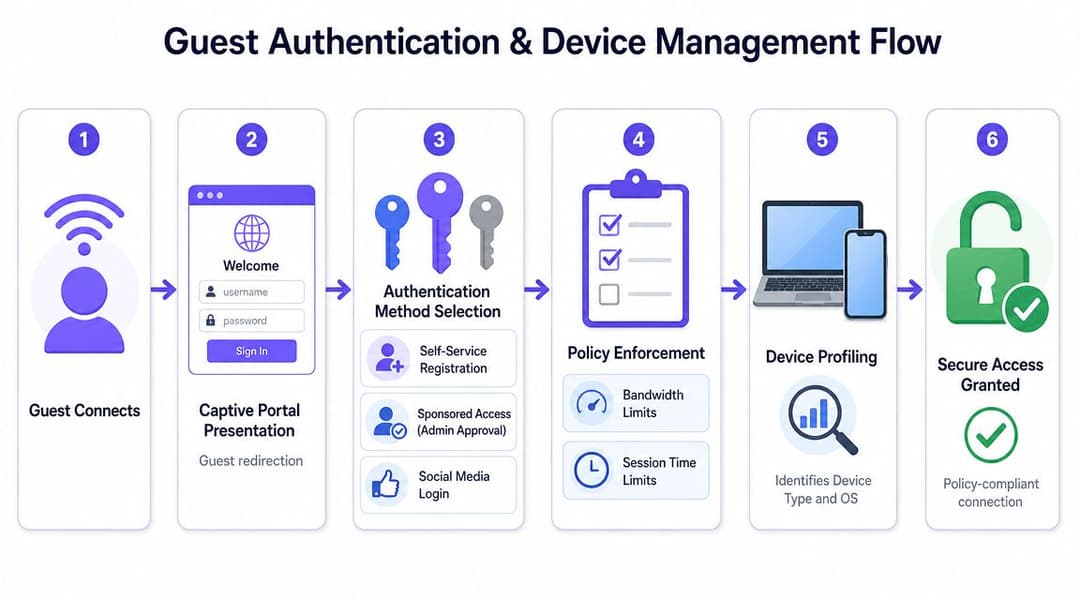
नियंत्रण स्तर (control plane) के रूप में पहचान का उपयोग करें
एक आधुनिक सेटअप को तुरंत दो सवालों के जवाब देने चाहिए:
- कौन या क्या कनेक्ट हो रहा है?
- उस पहचान को कहाँ तक पहुँचने की अनुमति होनी चाहिए?
यही वह जगह है जहाँ RADIUS और डायरेक्टरी इंटीग्रेशन काम आते हैं। यदि आपने पहले इस पर काम नहीं किया है, तो RADIUS सर्वर क्या करता है, इसका यह अवलोकन एक उपयोगी परिचय है। व्यावहारिक रूप से, यह आपके वायरलेस नेटवर्क और आपके पहचान स्रोत के बीच निर्णय बिंदु बन जाता है।
कर्मचारियों की पहुंच के लिए, WiFi ऑथेंटिकेशन को अपने डायरेक्टरी प्लेटफॉर्म जैसे कि Entra ID, Google Workspace, या Okta से जोड़ें। इससे आपको एक अलग वायरलेस पासवर्ड लाइफसाइकल बनाए रखे बिना जॉइनर, मूवर, और लीवर कंट्रोल मिलता है। यदि कोई उपयोगकर्ता संगठन छोड़ता है, तो उसकी नेटवर्क पहुंच पहचान परिवर्तन के अनुसार बदल जाती है।
वास्तविक रियल एस्टेट में काम करने वाले पैटर्न
अलग-अलग परिवेशों के लिए अलग-अलग मॉडल की आवश्यकता होती है।
हॉस्पिटैलिटी और वेन्यू
सार्वजनिक उपयोगकर्ताओं के लिए शॉर्ट-सेशन गेस्ट एक्सेस का उपयोग करें, लेकिन यदि संभव हो तो स्थिर साइट-वाइड पासवर्ड से बचें। कॉन्फ्रेंस स्पेस या VIP नेटवर्क के लिए, स्पष्ट समाप्ति समय के साथ पॉलिसी-आधारित पहुंच जारी करें। यदि आपका प्लेटफॉर्म Passpoint का समर्थन करता है, तो उन बार-बार आने वाले मेहमानों के लिए इसका परीक्षण करना फायदेमंद है जो त्वरित रीकनेक्ट चाहते हैं।
आवासीय और छात्र आवास
निवासियों को घर जैसे अनुभव की आवश्यकता होती है, लेकिन ऑपरेटरों को एंटरप्राइज आइसोलेशन की आवश्यकता होती है। यदि सभी को एक ही कुंजी सौंप दी जाए तो शेयर्ड-प्रॉपर्टी नेटवर्क जल्दी खराब हो जाते हैं। जहाँ तक संभव हो व्यक्तिगत या यूनिट-आधारित क्रेडेंशियल का उपयोग करें, और सुनिश्चित करें कि अधिभोग बदलने पर तुरंत ऑफबोर्डिंग की जा सके।
स्टाफ और ठेकेदार
इन उपयोगकर्ताओं को अनाम मेहमानों वाले वर्कफ़्लो पर न रखें। कर्मचारियों को डायरेक्टरी-समर्थित क्रेडेंशियल के साथ ऑथेंटिकेट करना चाहिए। ठेकेदारों को अक्सर नामजद पहचान से जुड़े प्रायोजित या समय-बद्ध एक्सेस की आवश्यकता होती है, न कि रिसेप्शन पासवर्ड की।
मल्टी-टेनेंट WiFi तब विफल हो जाता है जब ऑपरेटर पासवर्ड की समस्या से पॉलिसी की समस्या को हल करने का प्रयास करते हैं।
विरासत (Legacy) और IoT उपकरणों को एक अलग समाधान की आवश्यकता है
कई बेहतरीन डिज़ाइन समस्याओं का सामना करते हैं। स्मार्ट टीवी, प्रिंटर, गेम कंसोल, स्कैनर और विभिन्न एम्बेडेड डिवाइस अक्सर आधुनिक ब्राउज़र-आधारित ऑनबोर्डिंग या एंटरप्राइज ऑथेंटिकेशन को संभालने में असमर्थ होते हैं।
उन उपकरणों के लिए, यदि आपका प्लेटफ़ॉर्म इसका समर्थन करता है तो iPSK या किसी अन्य प्रति-उपकरण क्रेडेंशियल मॉडल का उपयोग करें। यह प्रत्येक डिवाइस को अपनी कुंजी और पॉलिसी देता है, जो हर अजीब डिवाइस को एक साझा "IoT" पासवर्ड पर रखने से कहीं बेहतर है जो कभी नहीं बदलता।
एक व्यावहारिक मॉडल इस प्रकार दिखता है:
- कर्मचारियों के लैपटॉप और फोन: डायरेक्टरी-आधारित ऑथेंटिकेशन
- मेहमान: वेन्यू के आधार पर पोर्टल, पासवर्ड रहित ऑनबोर्डिंग, या Passpoint
- विरासत (Legacy) उपकरण: प्रतिबंधित पॉलिसी के साथ प्रति-उपकरण क्रेडेंशियल
- परिचालन उपकरण: पूरी तरह से अलग SSID और पॉलिसी
मिश्रित आवश्यकताओं वाले परिवेशों में, Cisco पहचान स्टैक, Aruba ClearPass, क्लाउड-प्रबंधित RADIUS सेवाएं और विक्रेता-एकीकृत ऑनबोर्डिंग टूल जैसे प्लेटफ़ॉर्म सभी अपनी भूमिका निभा सकते हैं। Purple भी उन संगठनों के लिए इसी श्रेणी में आता है जो साझा पासवर्ड या स्थानीय RADIUS बुनियादी ढांचे पर निर्भर हुए बिना पासवर्ड रहित गेस्ट एक्सेस, डायरेक्टरी एकीकरण और मल्टी-टेनेंट नियंत्रण चाहते हैं।
यही अंतर है WLAN लेबल के रूप में "गेस्ट WiFi" और एक एक्सेस रणनीति के रूप में गेस्ट WiFi के बीच।
लोकप्रिय वेंडर्स के लिए व्यावहारिक डिप्लॉयमेंट टिप्स
डिज़ाइन की अधिकांश गलतियाँ व्हाइटबोर्ड चरण में नहीं होती हैं। वे डैशबोर्ड में होती हैं, आमतौर पर तब जब कोई विज़ार्ड पर बहुत तेज़ी से क्लिक करता है।
Cisco Meraki
Meraki पर, इन-बिल्ट गेस्ट विकल्पों का उपयोग करने और वहीं रुक जाने का प्रलोभन होता है। एक छोटी साइट के लिए यह ठीक है, लेकिन बड़े एस्टेट के लिए Layer 3 firewall rules, group policies, और traffic shaping पर पूरा ध्यान दें। गेस्ट इंटरनेट एक्सेस पहले दिन तो काम कर सकता है, लेकिन यदि आप पॉलिसी को ठीक से परिभाषित नहीं करते हैं, तो बाद में आपको संघर्ष करना पड़ेगा जब आपको विजिटर्स, VIPs, या इवेंट ट्रैफ़िक के लिए अलग-अलग एक्सेस लेवल की आवश्यकता होगी।
एक आम Meraki समस्या अधूरी आइसोलेशन के साथ पोर्टल की सफलता है। स्प्लैश पेज लोड होता है, यूज़र्स वेब ब्राउज़ करते हैं, हर कोई मान लेता है कि काम पूरा हो गया। फिर किसी को पता चलता है कि गेस्ट क्लाइंट अभी भी लोकल सर्विसेज़ तक पहुँच सकते हैं क्योंकि ब्लॉकिंग नियमों को पूरी तरह से वैलिडेट नहीं किया गया था।
Aruba
Aruba के साथ, विशेष रूप से कंट्रोलर-आधारित एस्टेट्स में, इसकी ताकत पॉलिसी की गहराई है। यदि आप ClearPass का उपयोग कर रहे हैं, तो डिप्लॉयमेंट से पहले रोल्स को मैप करने के लिए समय निकालें। तय करें कि किन एट्रिब्यूट्स के आधार पर किसी यूज़र को गेस्ट रोल, स्टाफ रोल, कॉन्ट्रैक्टर रोल, या प्रतिबंधित डिवाइस रोल में रखा जाना चाहिए।
यहाँ गलती पहले प्रयास में ही ज़रूरत से ज़्यादा निर्माण करना है। टीमें कभी-कभी बहुत अधिक नेस्टेड पॉलिसियाँ और अपवाद बना देती हैं, फिर बाद में कोई भी सिस्टम को छूना नहीं चाहता। अपनी पहली रिलीज़ को साफ़-सुथरा रखें। कुछ अच्छी तरह से परिभाषित एन्फोर्समेंट प्रोफाइल, एज-केस लॉजिक के भूलभुलैया से बेहतर होते हैं।
Ruckus
Ruckus पर, गेस्ट एक्सेस बहुत मजबूत हो सकता है, विशेष रूप से हॉस्पिटैलिटी-भारी वातावरण में। यदि आप बाहरी ऑथेंटिकेशन को इंटीग्रेट कर रहे हैं, तो WLAN सेटिंग्स, यूज़र रोल असाइनमेंट, और सटीक Captive Portal हैंडऑफ़ पर ध्यान केंद्रित करें।
ध्यान देने योग्य फील्ड समस्या यह है कि पोर्टल रीडायरेक्शन के समय विभिन्न डिवाइस प्रकारों में असंगत व्यवहार देखने को मिलता है। रोलआउट से पहले वर्तमान iPhone, Android, Windows, और macOS डिवाइसेस के साथ परीक्षण करें। गेस्ट WiFi समस्याएँ अक्सर एंड यूज़र्स को "इंटरनेट बंद है" जैसी लगती हैं, जबकि वास्तविक समस्या केवल विफल पोर्टल डिटेक्शन की होती है।
Juniper Mist
Mist के साथ, इसका लाभ विज़िबिलिटी है। क्लाउड डैशबोर्ड क्लाइंट व्यवहार, ऑनबोर्डिंग विफलताओं, और रोमिंग इवेंट्स को देखना आसान बनाता है। उस विज़िबिलिटी का उपयोग करें। केवल SSID डिप्लॉय करके डिफ़ॉल्ट एनालिटिक्स व्यू पर ही भरोसा न करें।
Mist वातावरण अनुशासित SSID डिज़ाइन का भी लाभ देते हैं। यदि आप बहुत सारे ब्रॉडकास्ट नेटवर्क बनाते हैं क्योंकि हर यूज़र टाइप को अपना खुद का SSID मिलता है, तो आप ऑपरेशन्स को तेज़ी से जटिल बना देंगे। जहाँ तक संभव हो पॉलिसी और आइडेंटिटी का उपयोग करें, हर परिदृश्य के लिए SSID का नहीं।
UniFi
UniFi पर, गेस्ट WiFi सुलभ है, जो इसकी अपील भी है और इसका जाल भी। जल्दी से गेस्ट नेटवर्क बनाना आसान है, लेकिन फिर भी आपको गेस्ट कंट्रोल, नेटवर्क आइसोलेशन, और किसी भी बाहरी पोर्टल इंटीग्रेशन को ध्यान से सत्यापित करना होगा।
यहाँ आम विफलता कॉस्मेटिक सफलता है। पोर्टल पॉलिश दिखता है, वाउचर प्रिंट होते हैं, क्लाइंट कनेक्ट होते हैं, लेकिन अंतर्निहित सेगमेंटेशन एडमिन की समझ से अधिक पतला होता है। UniFi काम को अच्छे से कर सकता है, लेकिन यह उन एडमिनिस्ट्रेटर को पुरस्कृत करता है जो इंटरफेस में लेबल पर भरोसा करने के बजाय एक्सेस पाथ का परीक्षण करते हैं।
एक आदत जो हर प्लेटफॉर्म पर समय बचाती है
लॉन्च से पहले तीन डिवाइस के साथ बनाएं और टेस्ट करें:
- फर्स्ट-जॉइन अनुभव के लिए एक सामान्य स्मार्टफोन
- पोर्टल और ब्राउज़र व्यवहार के लिए एक लैपटॉप
- यदि आपकी साइट उनका समर्थन करती है, तो एक स्मार्ट टीवी या लेगेसी क्लाइंट जैसा एक कठिन डिवाइस
वह सरल परीक्षण आपके मेहमानों से पहले अधिकांश प्रोडक्शन सरप्राइज को पकड़ लेता है।
मॉनिटरिंग, अनुपालन और ट्रबलशूटिंग
SSID लाइव होने पर गेस्ट WiFi का काम खत्म नहीं होता है। यह एक परिचालन सेवा बन जाती है। जो टीमें इसे अच्छी तरह से चलाती हैं, वे उपयोग की समीक्षा करती हैं, पॉलिसी ड्रिफ्ट की जांच करती हैं, ऑथेंटिकेशन विफलताओं को देखती हैं, और लॉन्च के बाद गेस्ट जर्नी पर फिर से विचार करती हैं।
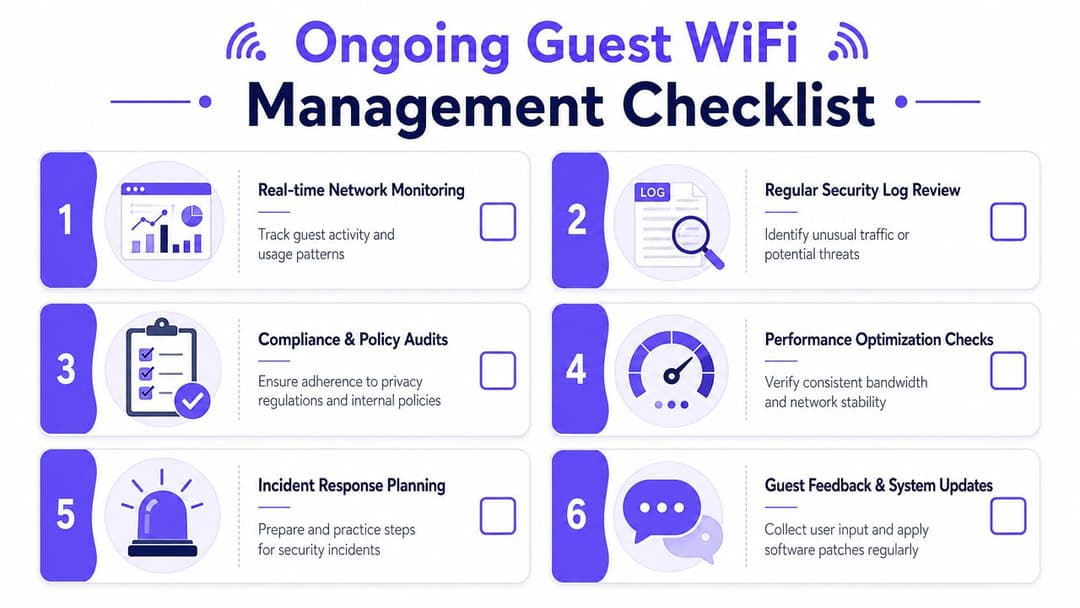
हर हफ्ते क्या मॉनिटर करना है
उन सिग्नलों से शुरुआत करें जो संचालन में मदद करते हैं:
- ऑथेंटिकेशन सफलता और विफलता के रुझान: यदि उपयोगकर्ता SSID देख सकते हैं लेकिन ऑनबोर्डिंग पूरी नहीं कर सकते हैं, तो समस्या आमतौर पर पोर्टल फ्लो, पॉलिसी या अपस्ट्रीम डिपेंडेंसी होती है।
- एकसाथ यूजर का व्यवहार: उन समयों और स्थानों की तलाश करें जहाँ अनुभव खराब होता है।
- डिवाइस मिक्स: यह आपको बताता है कि क्या ऑनबोर्डिंग उन क्लाइंट्स के लिए ट्यून की गई है जिन्हें लोग वास्तव में लाते हैं।
- सेशन ड्रॉप पैटर्न: छोटे-छोटे बार-बार रीकनेक्ट होना अक्सर पोर्टल लूप, DHCP घर्षण, या रोमिंग समस्याओं का संकेत देते हैं।
- पॉलिसी अपवाद: अस्थायी एक्सेस नियमों की स्थायी बनने की आदत होती है।
बिना मॉनिटरिंग वाला गेस्ट नेटवर्क आमतौर पर एक सपोर्ट कतार में बदल जाता है। मॉनिटर किया गया नेटवर्क ऑप्टिमाइज़ करना आसान हो जाता है क्योंकि शिकायतें बढ़ने से पहले ही पैटर्न सामने आ जाते हैं।
अनुपालन और गोपनीयता के लिए परिचालन अनुशासन की आवश्यकता है
UK संगठनों के लिए, गेस्ट WiFi अक्सर रजिस्ट्रेशन फॉर्म, एनालिटिक्स, CRM कनेक्शन, या मार्केटिंग वर्कफ्लो के माध्यम से व्यक्तिगत डेटा को छूता है। इसका मतलब है कि गोपनीयता के निर्णयों को बाद में नहीं जोड़ा जा सकता है।
बुनियादी बातों को मजबूत रखें:
- केवल वही एकत्र करें जिसकी आपको आवश्यकता है।
- उपयोगकर्ताओं को बताएं कि आप क्या एकत्र कर रहे हैं और क्यों।
- एक्सेस कंट्रोल को मार्केटिंग सहमति से अलग रखें।
- लॉन्च से पहले डेटा रिटेंशन पीरियड तय करें।
- सुनिश्चित करें कि ऑपरेशन्स टीम को एक्सेस रिक्वेस्ट, डिलीट रिक्वेस्ट और पॉलिसी से जुड़े सवालों की प्रक्रिया की पूरी जानकारी हो।
नेटवर्किंग टीम को लीगल डिपार्टमेंट बनने की ज़रूरत नहीं है। उसे बस एक ऐसा जॉइन फ्लो बनाने से बचना है जो ऐसा डेटा इकट्ठा करे जिसे कोई भी सही साबित या गवर्न न कर सके।
यदि आपका गेस्ट पोर्टल व्यवसाय की व्याख्या करने की क्षमता से अधिक जानकारी मांगता है, तो आपने नेटवर्क में ही एक कंप्लायंस समस्या को शामिल कर दिया है।
अक्सर सामने आने वाली विफलताओं को ठीक करना (ट्रबलशूटिंग)
सुरक्षित गेस्ट WiFi के लिए मानक बेसलाइन सरल है: अलग SSID, क्लाइंट आइसोलेशन, WPA2 या WPA3, और प्राइमरी LAN पर ब्लॉक एक्सेस। दी गई गाइडलाइन यह भी चेतावनी देती है कि आइसोलेशन को छोड़ने से गेस्ट WiFi केवल एक अलग पासवर्ड बनकर रह जाता है, न कि कोई वास्तविक सुरक्षा सीमा। ट्रबलशूटिंग करते समय, किसी भी जटिल समस्या के पीछे भागने से पहले यहीं से शुरुआत करें।
गेस्ट कनेक्ट हो जाते हैं लेकिन इंटरनेट नहीं चलता
सबसे पहले DHCP एलोकेशन की जांच करें, फिर अपस्ट्रीम फ़ायरवॉल पॉलिसी और फिर DNS रीचेबिलिटी। कई नेटवर्क्स में, यह समस्या एक पॉलिसी ऑब्जेक्ट या NAT सेटिंग के कारण होती है जो स्टेजिंग में सही थी लेकिन प्रोडक्शन में छूट गई।
Captive Portal दिखाई नहीं देता
विभिन्न ऑपरेटिंग सिस्टम के साथ इसका परीक्षण करें। कुछ क्लाइंट पोर्टल डिटेक्शन को ठीक से संभाल नहीं पाते हैं, खासकर तब जब SSL इंटरसेप्शन, कंटेंट फ़िल्टरिंग, या असामान्य रीडायरेक्शन सेटिंग्स शामिल हों। पुष्टि करें कि WLAN यूज़र्स को सही पोर्टल होस्ट पर भेज रहा है और सर्टिफिकेट ट्रस्ट फ्लो को बाधित नहीं कर रहा है।
गेस्ट इंटरनल डिवाइसेस को देख सकते हैं
इसे एक डिज़ाइन फ़ॉल्ट मानें, न कि केवल यूज़र की शिकायत। तुरंत VLAN असाइनमेंट, ACLs और क्लाइंट आइसोलेशन की समीक्षा करें। यह इस बात का सबसे स्पष्ट संकेत है कि किसी ने केवल नाम के लिए “गेस्ट” नेटवर्क बनाया है।
लिगेसी डिवाइसेस कनेक्ट नहीं हो रहे हैं
किसी एक समस्याग्रस्त डिवाइस क्लास के लिए पूरे WLAN को कमज़ोर न करते रहें। उन डिवाइसेस को उनके अपने क्रेडेंशियल मॉडल और रिस्ट्रिक्टेड पॉलिसी के साथ एक अलग ऑनबोर्डिंग पाथ पर रखें।
एक सरल ऑपरेटिंग चेकलिस्ट
एक दोहराए जाने वाले रिव्यू साइकिल का उपयोग करें:
- लॉग्स की समीक्षा करें: असफल ऑथेंटिकेशन पैटर्न और असामान्य ट्रैफ़िक पर नज़र रखें।
- आइसोलेशन का पुनः परीक्षण करें: पुष्टि करें कि गेस्ट अभी भी लोकल रिसोर्सेज तक नहीं पहुंच पा रहे हैं।
- इन्फ्रास्ट्रक्चर को पैच करें: APs, कंट्रोलर्स और पोर्टल कॉम्पोनेंट्स को अपडेट रखें।
- गेस्ट जर्नी का ऑडिट करें: सुनिश्चित करें कि लाइव एक्सपीरियंस अभी भी पॉलिसी और प्राइवेसी कमिटमेंट्स के अनुरूप है।
- अस्थायी समाधानों (वर्कअराउंड्स) को हटाएँ: अस्थायी छूटों की अवधि समाप्त हो जानी चाहिए, जब तक कि कोई सक्रिय रूप से उन्हें सही न ठहराए।
गेस्ट WiFi सेटअप करने का तरीका वास्तव में दो काम हैं। पहला, सुरक्षा सीमा को सही ढंग से बनाएं। दूसरा, इसे एक प्रोडक्शन सर्विस की तरह चलाएं।
यदि आप साझा पासवर्ड और बुनियादी स्प्लैश पेजों से आगे बढ़ रहे हैं, तो आपकी शॉर्टलिस्ट के हिस्से के रूप में Purple का मूल्यांकन करना उचित है। यह पासवर्ड रहित ऑनबोर्डिंग, Passpoint और OpenRoaming क्षमता, डायरेक्टरी इंटीग्रेशन, एनालिटिक्स, और Meraki, Aruba, Ruckus, Mist, और UniFi जैसे प्लेटफॉर्मों पर वेंडर इंटरऑपरेबिलिटी के साथ गेस्ट, स्टाफ और मल्टी-टेनेंट एक्सेस का समर्थन करता है।



