Os conselhos mais comuns sobre como configurar o WiFi de convidados continuam errados. Geralmente resumem-se a isto: criar um segundo SSID, adicionar uma palavra-passe, talvez ativar uma página splash e dizer que é seguro.
Isso é uma solução caseira, não uma arquitetura empresarial.
Num espaço real, hotel, clínica, loja de retalho, alojamento de estudantes ou edifício de uso misto, o WiFi de convidados situa-se exatamente na interseção entre a segurança, a conformidade e a experiência do cliente. Se o tratar como uma funcionalidade secundária, acabará por obter uma rede instável, um fluxo de início de sessão fraco e muito pouco controlo sobre quem se ligou, quando se ligou e o que deve acontecer quando o acesso precisa de ser revogado.
Uma implementação adequada é diferente. Necessita de uma separação rigorosa dos sistemas internos, de uma experiência de adesão que se ajuste ao seu ambiente e de um modelo de autenticação que continue a funcionar quando tem visitantes, subempreiteiros, residentes, funcionários e dispositivos antigos complexos, todos nas mesmas instalações. É aí que os guias básicos costumam parar e onde o verdadeiro trabalho operacional começa.
Por que razão o seu WiFi de Convidados Básico é uma Vulnerabilidade
Uma palavra-passe de convidado partilhada transmite segurança porque cria a aparência de controlo. Na prática, muitas vezes cria o oposto. Assim que essa palavra-passe é impressa na receção, enviada num email de confirmação, afixada atrás de um balcão ou reutilizada em vários locais, perde o controlo efetivo sobre quem pode aceder e quando.
Isto é mais importante do que muitas equipas imaginam, porque o WiFi de convidados já não é um extra agradável. Os utilizadores do Reino Unido chegam à espera de conectividade imediata, e os dados da Ofcom aqui citados mostram que os adultos do Reino Unido passaram, em média, 4 horas e 20 minutos online por dia em 2024, com a posse de smartphones nos 91%. Se a sua rede for difícil de aceder, instável ou insegura, os convidados vão notar rapidamente.
O que as configurações básicas falham
A maioria das implementações deficientes falha de uma de três formas:
- Confundem uma palavra-passe separada com separação: Uma nova palavra-passe na mesma rede subjacente não é um limite de segurança.
- Dependem de acesso aberto acrescido de uma página de boas-vindas: Isso pode ajudar no branding ou na aceitação de termos, mas não substitui a segurança de rede real.
- Ignoram a identidade e o ciclo de vida: Ninguém pergunta o que acontece quando um inquilino se muda, um prestador de serviços sai ou um convidado que regressa deve voltar a ligar-se sem fricção.
Uma rede de convidados deve ser desenhada como uma zona externa controlada, e não como um canto livre da LAN do escritório.
O outro problema é a perda de valor. Um SSID básico com um código partilhado oferece pouca visibilidade e quase nenhuma flexibilidade. Não consegue distinguir facilmente um residente de um participante de uma conferência, um visitante ocasional de um café de um hóspede recorrente de um hotel, ou um telemóvel pessoal de um funcionário de um tablet de um convidado que apenas lá está por um dia.
Se quer levar a sério a forma como deve configurar o WiFi de convidados, comece por rejeitar a ideia de que "convidado" significa "menos importante". Na maioria das organizações, é um dos serviços de rede mais expostos que disponibiliza.
Construir a Base da sua Rede para a Segurança
A forma mais clara de pensar no WiFi de convidados é como uma casa de hóspedes digital. Não entrega aos visitantes as chaves do edifício principal esperando que fiquem no quarto certo. Dá-lhes uma entrada separada, limites claros e acesso apenas ao que necessitam.
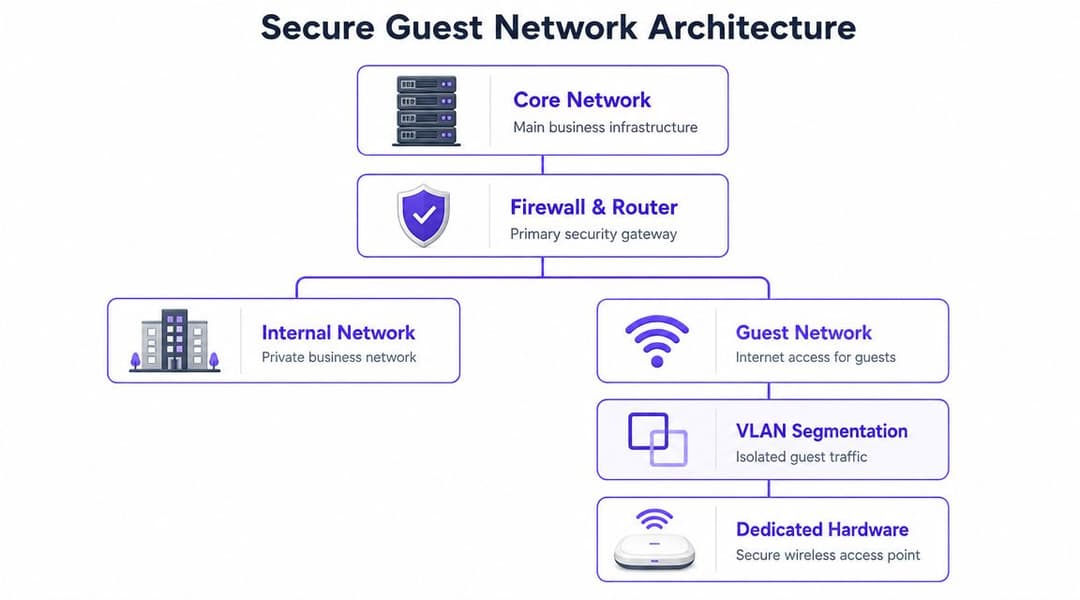
Este princípio está alinhado com as orientações de segurança de referência do Reino Unido. O Cyber Essentials exige a separação entre as redes de convidados e as de funcionários, com os visitantes colocados num SSID ou VLAN distinto e firewalls configuradas para bloquear o acesso a sistemas internos por predefinição.
Separar a rede corretamente
Uma implementação segura de convidados começa com a arquitetura, não com a marca. No mínimo, implemente estes controlos antes de qualquer pessoa se ligar:
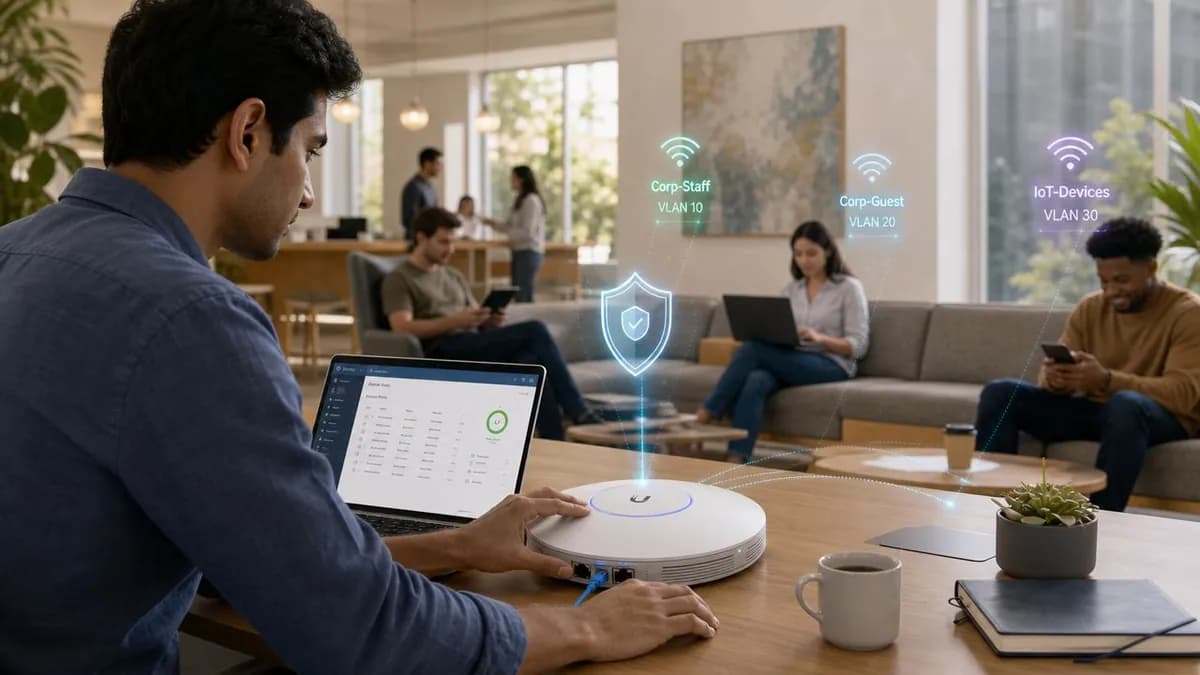
- SSID dedicado: Crie um SSID de convidados que seja separado das redes sem fios operacionais e dos funcionários.
- Segmentação de VLAN: Mapeie esse SSID para a sua própria VLAN para que o tráfego de convidados permaneça fora da sua rede de produção.
- Política de firewall: Negue o acesso do segmento de convidados a sub-redes internas por predefinição e, em seguida, permita apenas o que for estritamente necessário.
- Endereçamento e serviços separados: Utilize um escopo de DHCP dedicado e evite a fuga de acesso a DNS interno, impressoras, partilhas de ficheiros ou interfaces de gestão.
Se o seu controlador suporta políticas baseadas em funções, utilize-as. Se suporta atribuição dinâmica de VLAN, planeie-a já, mesmo que não a vá utilizar no primeiro dia. Um bom WiFi para convidados costuma expandir-se com o tempo. Um mau WiFi para convidados acaba por ser reconstruído sob pressão.
Controlos que devem ser não negociáveis
A base técnica é simples quando se remove a linguagem de marketing:
- Crie o SSID de convidados.
- Aplique WPA2 ou WPA3.
- Ative o isolamento de clientes ou isolamento de convidados.
- Bloqueie o acesso à LAN principal.
- Teste a partir de um dispositivo de cliente real.
Essa sequência parece simples porque realmente o é. A disciplina reside em não saltar etapas quando alguém solicita um lançamento mais rápido.
Regra prática: Se um dispositivo de convidado conseguir detetar as suas impressoras, transmitir para ecrãs de salas de reuniões ou aceder a uma página de administração, a rede não está concluída.
Muitas equipas também beneficiam da utilização de uma lista de verificação pré-implementação antes de alterarem as configurações de produção. Esta lista de verificação de funcionalidades de WiFi para convidados é uma forma útil de verificar se o seu design inclui os controlos e as opções de integração que um ambiente empresarial normalmente exige.
Onde os administradores são apanhados desprevenidos
As falhas que vejo com mais frequência são banais, não exóticas. Um SSID de convidado é criado no mesmo domínio de difusão que os dispositivos dos funcionários. O isolamento é desativado porque alguém está a tentar resolver problemas com o AirPlay. Um portal cativo é ativado, mas a WLAN subjacente continua aberta. Ou uma regra de firewall adicionada para testes nunca é removida.
Utilize este breve passo de validação após a configuração:
- Ligar-se como convidado: Confirme que o acesso à internet funciona.
- Sondar recursos locais: Certifique-se de que as impressoras, partilhas de ficheiros e aplicações web internas estão inacessíveis.
- Verificar a visibilidade este-oeste: Verifique se um dispositivo de convidado não consegue ver outro.
- Rever o comportamento de falha aberta: Se o portal ou o serviço de autenticação estiver indisponível, decida se os convidados devem ser bloqueados ou se devem ter permissão para aceder com uma política restrita.
Essa é a base. Tudo o resto - portais, analítica, identidade, Passpoint - só funciona se esta camada for sólida.
Escolher a Experiência de Integração de Convidados
Assim que a rede estiver devidamente isolada, a decisão seguinte é como as pessoas acedem a ela. Ao tomar esta decisão, muitos projetos recuam para uma mentalidade de utilizador doméstico. As equipas escolhem o método de início de sessão mais fácil para o departamento de TI, e não o mais adequado para o local.
Esse trade-off torna-se visível rapidamente. As orientações aqui resumidas observam que as palavras-passe partilhadas e os portais básicos estão cada vez mais desatualizados, e citam também o Cyber Security Breaches Survey 2025 do Governo do Reino Unido, que concluiu que 43% das empresas sofreram uma violação ou ataque cibernético nos 12 meses anteriores. Por outras palavras, o design do acesso é importante.
Os pontos fortes e fracos reais de cada método
Um Captive Portal continua a ser útil, mas apenas se tiver clareza sobre o que ele é. É uma ferramenta de integração e de políticas. Não é o seu principal controlo de segurança.
A explicação da Purple sobre Captive Portals é um bom ponto de referência se precisar de alinhar as equipas de marketing, operações e redes sobre o que um portal pode e não pode fazer.
Aqui está a comparação prática:
| Método | Nível de Segurança | Experiência do Utilizador | Captura de Dados | Melhor Para |
|---|---|---|---|---|
| Palavra-passe partilhada | Baixo a moderado, dependendo da rotação e segmentação | Familiar, mas desajeitado quando a palavra-passe muda ou é amplamente partilhada | Mínima | Pequenos locais com requisitos limitados |
| Rede aberta com Captive Portal | Baixo se usado isoladamente | Primeira ligação simples, inconsistente entre dispositivos | Boa se baseada em formulários | Locais públicos de estadia curta |
| Voucher ou código com limite de tempo | Moderado | Gerível, mas adiciona dependência de balcão ou funcionários | Moderado | Hotéis, eventos, janelas de acesso gerido |
| Registo por e-mail ou SMS | Moderado | Aceitável se o formulário for curto | Forte potencial de dados primários (first-party) | Retalho, hotelaria, recintos |
| Acesso patrocinado | Controlo mais forte | Mais lento, mas útil para ambientes controlados | Moderado a forte | Visitantes corporativos, cuidados de saúde, locais restritos |
| Autenticação por utilizador | Alto | Melhor experiência a longo prazo após configurado | Forte | Ambientes multiutilizador e sensíveis à conformidade |
| Integração ao estilo Passpoint ou OpenRoaming | Alto com acesso encriptado e sem interrupções | Melhor para visitas repetidas e roaming | Depende da implementação | Hotelaria, transportes, grandes recintos, propriedades multilocalização |
O que funciona na prática
Para um café ou um evento pontual, um Captive Portal simples pode ser suficiente se a WLAN subjacente continuar encriptada e isolada. Para um grupo hoteleiro, clínica, centro comercial ou ambiente de transportes, uma palavra-passe estática torna-se geralmente um fardo para o suporte e um obstáculo à segurança.
O registo por email pode ser um bom meio-termo quando necessita de uma experiência de marca e de uma recolha legal de dados primários. O SMS pode funcionar, mas tende a criar mais fricção e problemas de suporte relacionados com a entrega. O início de sessão social costumava ser comum. Atualmente é menos apelativo, a menos que sirva um objetivo de campanha muito específico.
Alguns ambientes não pretendem qualquer fricção no login. Nesses casos, as equipas procuram frequentemente formas de oferecer acesso a conteúdos multimédia ou interação sem forçar um evento de autenticação completo. Por exemplo, se estiver a gerir uma ativação num espaço e pretender uma participação simples em conteúdos, este guia sobre partilha de fotos de eventos sem necessidade de login é um contraste útil porque mostra onde a remoção da fricção de login ajuda, e onde não substitui a necessidade de um controlo de acesso à rede adequado.
O melhor fluxo de integração é aquele que corresponde à jornada do utilizador e que, ainda assim, permite às TI revogar, segmentar e auditar o acesso sem reescrever políticas todas as semanas.
Quando ir além de portais e palavras-passe
Se os convidados regressam regularmente, se move funcionários entre locais ou se gere uma propriedade com residentes e utilizadores transitórios, comece a olhar para a integração baseada em identidade e para o Passpoint/OpenRoaming, em vez de apenas para melhores splash pages.
Essa mudança resolve vários problemas crónicos de uma só vez:
- A partilha de palavra-passe deixa de ser o modelo: O acesso pode ser associado ao indivíduo ou ao dispositivo.
- As visitas recorrentes melhoram: Os utilizadores que regressam voltam a ligar-se sem terem de introduzir novamente os dados de cada vez.
- A revogação torna-se mais fácil: Remova a identidade ou a política, e não um código aplicável a todo o site.
- A encriptação começa desde o primeiro pacote: Trata-se de um resultado melhor do que um SSID aberto com um formulário web.
Se se está a perguntar como configurar WiFi para convidados para um património imobiliário sério, este é habitualmente o ponto de viragem. Deixa de pensar em "como é que as pessoas veem a nossa splash page?" e começa a perguntar "como é que as autenticamos de forma limpa, segura e repetível em escala?"
Integrar a Autenticação e Gerir Dispositivos
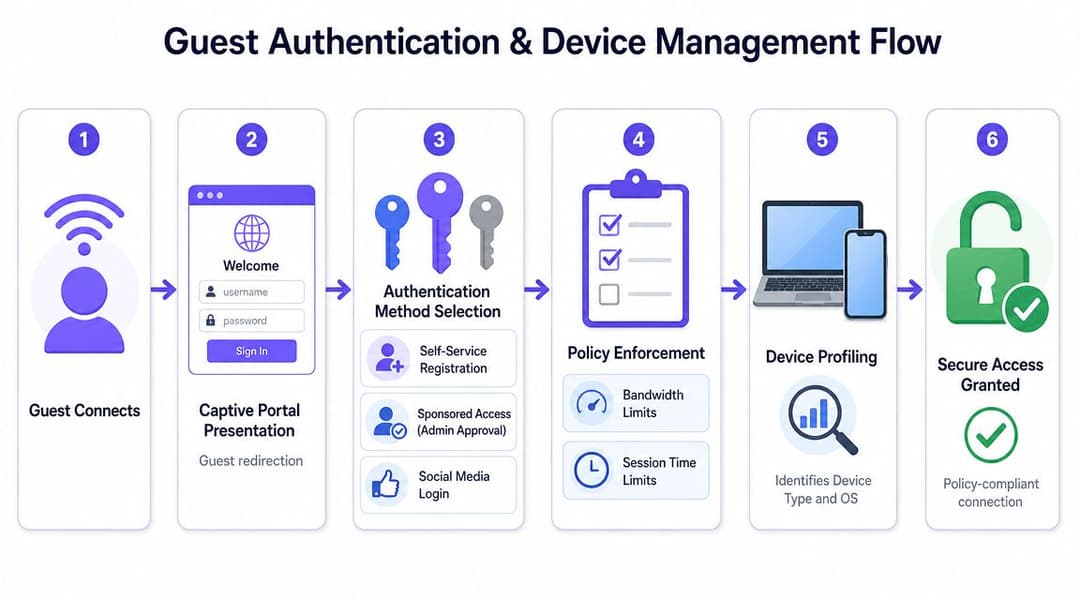
A maior lacuna na maioria dos conselhos sobre WiFi de convidados não são os SSIDs ou as páginas de splash. É a identidade. Os guias básicos raramente lidam com o que acontece quando a mesma propriedade tem visitantes de curta duração, residentes permanentes, prestadores de serviços, funcionários e dispositivos não geridos, todos a necessitar de regras de acesso diferentes.
Utilizar a identidade como plano de controlo
Uma implementação moderna deve responder imediatamente a duas perguntas:
- Quem ou o que se está a ligar?
- A que deve essa identidade ter permissão para aceder?
É aí que entram o RADIUS e a integração de diretórios. Se ainda não trabalhou com isto antes, esta visão geral do que faz um servidor RADIUS é uma introdução útil. Em termos práticos, torna-se o ponto de decisão entre a sua rede sem fios e a sua fonte de identidade.
Para o acesso de funcionários, associe a autenticação WiFi à sua plataforma de diretório, como o Entra ID, Google Workspace ou Okta. Isto proporciona-lhe controlo de admissões, transferências e saídas sem ter de manter um ciclo de vida de palavras-passe sem fios separado. Se um utilizador sair da organização, o seu acesso à rede acompanha a alteração de identidade.
Padrões que funcionam no setor imobiliário
Ambientes diferentes necessitam de modelos diferentes.
Hotelaria e recintos de eventos
Use o acesso de convidados com sessões curtas para utilizadores públicos, mas evite uma palavra-passe estática para todo o local se puder. Para espaços de conferências ou redes VIP, emita acessos baseados em políticas com expiração clara. Se a sua plataforma suportar Passpoint, vale a pena testar para visitantes frequentes que valorizam ligações rápidas.
Alojamento residencial e de estudantes
Os residentes precisam de algo mais próximo de uma experiência doméstica, mas os operadores precisam de isolamento empresarial. As redes de propriedades partilhadas falham rapidamente se for fornecida a mesma chave a toda a gente. Utilize credenciais individuais ou baseadas na fração sempre que possível, e garanta que a desativação pode ocorrer imediatamente quando a ocupação se altera.
Pessoal e prestadores de serviços
Não coloque estes utilizadores no mesmo fluxo de trabalho que os convidados anónimos. Os funcionários devem autenticar-se com credenciais baseadas em diretório. Os prestadores de serviços externos necessitam frequentemente de acesso patrocinado ou limitado no tempo, associado a uma identidade específica, e não à palavra-passe da receção.
O WiFi multi-inquilino falha quando os operadores tentam resolver um problema de política com um problema de palavra-passe.
Os dispositivos legados e IoT precisam de uma resposta separada
Muitos designs elegantes deparam-se com problemas. Smart TVs, impressoras, consolas de videojogos, scanners e vários dispositivos integrados muitas vezes não conseguem lidar com a integração moderna baseada no browser ou com a autenticação empresarial.
Para esses dispositivos, utilize iPSK ou outro modelo de credenciação por dispositivo, caso a sua plataforma o suporte. Isso atribui a cada dispositivo a sua própria chave e política, o que representa uma enorme melhoria em relação a colocar todos os dispositivos complexos sob uma única palavra-passe "IoT" partilhada que nunca muda.
Um modelo prático assemelha-se a isto:
- Portáteis e telemóveis de funcionários: autenticação baseada em diretório
- Convidados: portal, integração sem palavra-passe ou Passpoint dependendo do local
- Dispositivos antigos: credenciais por dispositivo com política restrita
- Dispositivos operacionais: SSID e política totalmente separados
Em ambientes com necessidades mistas, plataformas como as pilhas de identidade Cisco, Aruba ClearPass, serviços RADIUS geridos na nuvem e ferramentas de integração integradas do fabricante podem desempenhar um papel importante. A Purple também se enquadra nesta categoria para organizações que pretendem acesso de convidados sem palavra-passe, integração de diretório e controlos multi-tenant sem depender de palavras-passe partilhadas ou de infraestrutura RADIUS local.
Essa é a diferença entre "guest WiFi" como uma etiqueta de WLAN e guest WiFi como uma estratégia de acesso.
Conselhos Práticos de Implementação para Fabricantes Populares
A maioria dos erros de design não acontece na fase de planeamento no quadro branco. Acontece no dashboard, geralmente quando alguém avança por um assistente de configuração demasiado depressa.
Cisco Meraki
Na Meraki, a tentação é utilizar as opções de convidado integradas e parar por aí. Isso é aceitável para um site pequeno, mas para propriedades maiores preste muita atenção às regras de firewall de Camada 3, políticas de grupo e modelação de tráfego. O acesso à internet para convidados pode funcionar no primeiro dia, mas se não definir a política corretamente, terá dificuldades mais tarde quando necessitar de diferentes níveis de acesso para visitantes, VIPs ou tráfego de eventos.
Uma armadilha comum no Meraki é o sucesso do portal com isolamento incompleto. A página de splash carrega, os utilizadores navegam na web, todos assumem que o trabalho está feito. Depois, alguém descobre que os clientes convidados ainda conseguem aceder aos serviços locais porque as regras de bloqueio não foram totalmente validadas.
Aruba
Com a Aruba, especialmente em ambientes baseados em controladores, a força reside na profundidade das políticas. Se estiver a utilizar o ClearPass, reserve algum tempo para mapear as funções antes da implementação. Decida que atributos devem colocar um utilizador numa função de convidado, de funcionário, de prestador de serviços ou de dispositivo restrito.
O erro aqui é construir em demasia na primeira fase. As equipas por vezes criam demasiadas políticas e exceções aninhadas e depois ninguém quer mexer no sistema mais tarde. Mantenha a sua primeira versão simples. Alguns perfis de aplicação bem definidos são melhores do que um labirinto de lógica para casos marginais.
Ruckus
Na Ruckus, o acesso de convidados pode ser muito robusto, particularmente em ambientes com forte pendor hoteleiro. Foque-se nas definições de WLAN, na atribuição de funções de utilizador e na transferência exata do Captive Portal se estiver a integrar autenticação externa.
O problema prático a ter em conta é o comportamento inconsistente em diferentes tipos de dispositivos quando o redirecionamento do portal está envolvido. Teste com dispositivos iPhone, Android, Windows e macOS atuais antes do lançamento. Os problemas de WiFi de convidados parecem frequentemente "a internet foi abaixo" para os utilizadores finais, quando o problema real é apenas uma falha na deteção do portal.
Juniper Mist
Com a Mist, a vantagem é a visibilidade. O painel na nuvem facilita a visualização do comportamento dos clientes, falhas de integração e eventos de roaming. Aproveite essa visibilidade. Não se limite a implementar o SSID e a confiar na visualização de análise predefinida.
Os ambientes Mist também beneficiam de um design de SSID disciplinado. Se criar demasiadas redes de transmissão porque cada tipo de utilizador tem o seu próprio SSID, irá complicar as operações rapidamente. Utilize políticas e identidades sempre que possível, e não um SSID para cada cenário.
UniFi
No UniFi, o WiFi de convidados é acessível, o que é tanto o seu atrativo como a sua armadilha. É fácil criar uma rede de convidados rapidamente, mas ainda precisa de verificar o controlo de convidados, o isolamento de rede e qualquer integração de portal externo com cuidado.
A falha comum neste caso é o sucesso estético. O portal parece polido, os vouchers são impressos, os clientes ligam-se, mas a segmentação subjacente é mais frágil do que o administrador pensa. A UniFi consegue fazer bem o trabalho, mas recompensa os administradores que testam os caminhos de acesso em vez de confiarem apenas nas etiquetas da interface.
Um hábito que poupa tempo em todas as plataformas
Configure e teste com três dispositivos antes do lançamento:
- Um smartphone normal para a experiência de primeira ligação
- Um portátil para o comportamento do portal e do navegador
- Um dispositivo difícil, como uma smart TV ou um cliente legacy, se o seu local os suportar
Esse teste simples deteta a maioria das surpresas em produção antes que os seus convidados o façam.
Monitorização, Conformidade e Resolução de Problemas
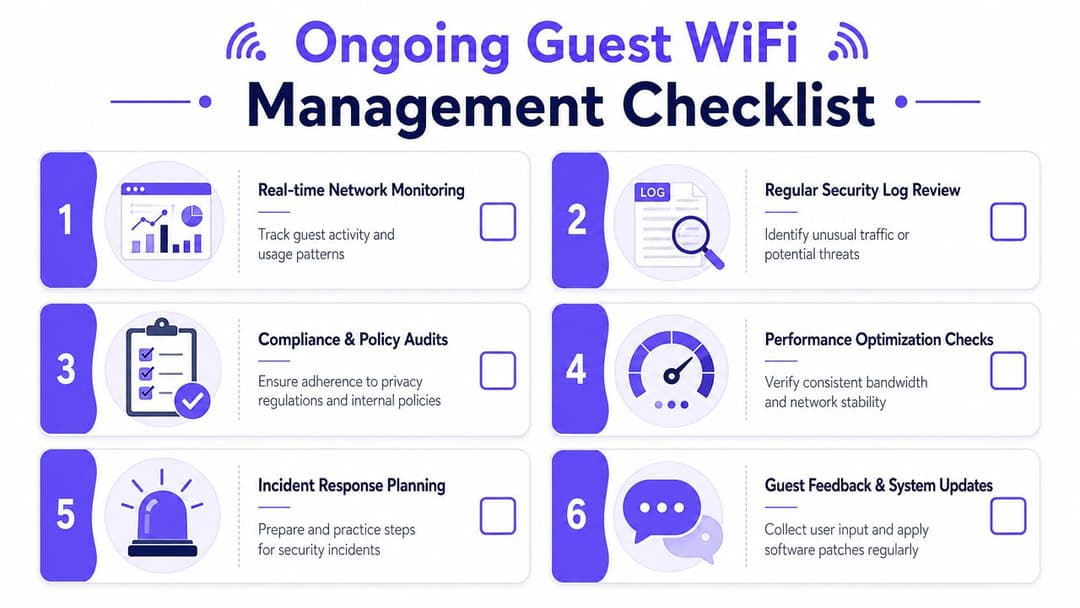
O WiFi de convidados não está concluído quando o SSID fica ativo. Torna-se um serviço operacional. As equipas que o gerem bem analisam a utilização, verificam desvios de políticas, monitorizam falhas de autenticação e reavaliam a jornada do convidado após o lançamento.
O que monitorizar todas as semanas
Comece com os sinais que ajudam as operações:
- Tendências de sucesso e falha de autenticação: Se os utilizadores conseguem ver o SSID mas não conseguem concluir a integração, o problema é geralmente o fluxo do portal, a política ou uma dependência a montante.
- Comportamento de utilizadores concorrentes: Procure horas e locais onde a experiência se degrada.
- Mix de dispositivos: Isto indica se a integração está ajustada para os clientes que as pessoas realmente trazem.
- Padrões de queda de sessão: Reconexões curtas e repetidas indicam frequentemente loops de portal, fricção de DHCP ou problemas de roaming.
- Exceções de política: As regras de acesso temporário têm o hábito de se tornarem permanentes.
Uma rede de convidados sem monitorização transforma-se normalmente numa fila de suporte. Uma rede monitorizada torna-se mais fácil de otimizar porque os padrões revelam-se antes que as queixas aumentem.
A conformidade e a privacidade exigem disciplina operacional
Para as organizações do Reino Unido, o WiFi para convidados lida frequentemente com dados pessoais através de formulários de registo, análises, ligações a CRM ou fluxos de trabalho de marketing. Isso significa que as decisões de privacidade não podem ser integradas à pressa depois de tudo estar feito.
Mantenha os aspetos básicos bem controlados:
- Recolha apenas o que necessita.
- Diga aos utilizadores o que está a recolher e porquê.
- Separe o controlo de acessos do consentimento de marketing.
- Defina períodos de retenção antes do lançamento.
- Certifique-se de que a equipa de operações conhece o processo para pedidos de acesso, pedidos de eliminação e dúvidas sobre políticas.
A equipa de redes não precisa de se transformar num departamento jurídico. O que precisa é de evitar a criação de um fluxo de adesão que recolha dados que ninguém consegue justificar ou gerir.
Se o seu portal cativo pede mais informações do que a empresa consegue justificar, desenhou um problema de conformidade dentro da rede.
Resolução das falhas que surgem com mais frequência
A referência padrão para um WiFi de convidados seguro continua a ser simples: SSID separado, isolamento de clientes, WPA2 ou WPA3 e bloqueio de acesso à LAN principal. A orientação citada também alerta que ignorar o isolamento transforma o WiFi de convidados apenas numa palavra-passe separada, em vez de uma barreira de segurança real. Ao resolver problemas, comece por aí antes de procurar casos específicos obscuros.
Os convidados ligam-se mas não têm internet
Verifique primeiro a atribuição de DHCP, depois a política de firewall a montante e, em seguida, a acessibilidade do DNS. Em muitas infraestruturas, este problema é causado por um objeto de política ou configuração de NAT que estava correto em ambiente de testes e foi esquecido em produção.
O Captive Portal não aparece
Teste com vários sistemas operativos. Alguns clientes gerem mal a deteção do portal, especialmente se estiverem envolvidas definições de interseção SSL, filtragem de conteúdos ou redirecionamentos invulgares. Confirme que a WLAN está a direcionar os utilizadores para o anfitrião de portal correto e que a confiança do certificado não está a interromper o fluxo.
Os convidados conseguem ver dispositivos internos
Encare isto como uma falha de design e não como uma queixa do utilizador. Reveja imediatamente a atribuição de VLAN, as ACLs e o isolamento de clientes. Este é um dos sinais mais claros de que alguém criou uma rede de "convidados" apenas no nome.
Os dispositivos legados não se ligam
Não continue a enfraquecer toda a WLAN para acomodar uma única classe de dispositivos problemática. Coloque esses dispositivos num caminho de integração separado com o seu próprio modelo de credenciais e política restrita.
Uma lista de verificação operacional simples
Utilize um ciclo de revisão repetível:
- Rever registos: Procure padrões de autenticação falhados e tráfego invulgar.
- Testar novamente o isolamento: Confirme que os convidados continuam sem conseguir aceder aos recursos locais.
- Aplicar patches na infraestrutura: Mantenha os APs, controladores e componentes do portal atualizados.
- Auditar as jornadas dos convidados: Certifique-se de que a experiência real ainda corresponde à política e aos compromissos de privacidade.
- Retirar soluções temporárias: As exceções temporárias devem expirar, a menos que alguém as justifique ativamente.
Como configurar o WiFi de convidados é, na verdade, um trabalho em duas partes. Primeiro, construa o limite corretamente. Depois, execute-o como um serviço de produção.
Se está a ir além das palavras-passe partilhadas e das páginas splash básicas, a Purple merece ser avaliada como parte da sua lista de opções. Suporta acesso de convidados, funcionários e multi-inquilino com integração sem palavra-passe, capacidade Passpoint e OpenRoaming, integração de diretórios, analítica e interoperabilidade de fornecedores em plataformas como Meraki, Aruba, Ruckus, Mist e UniFi.