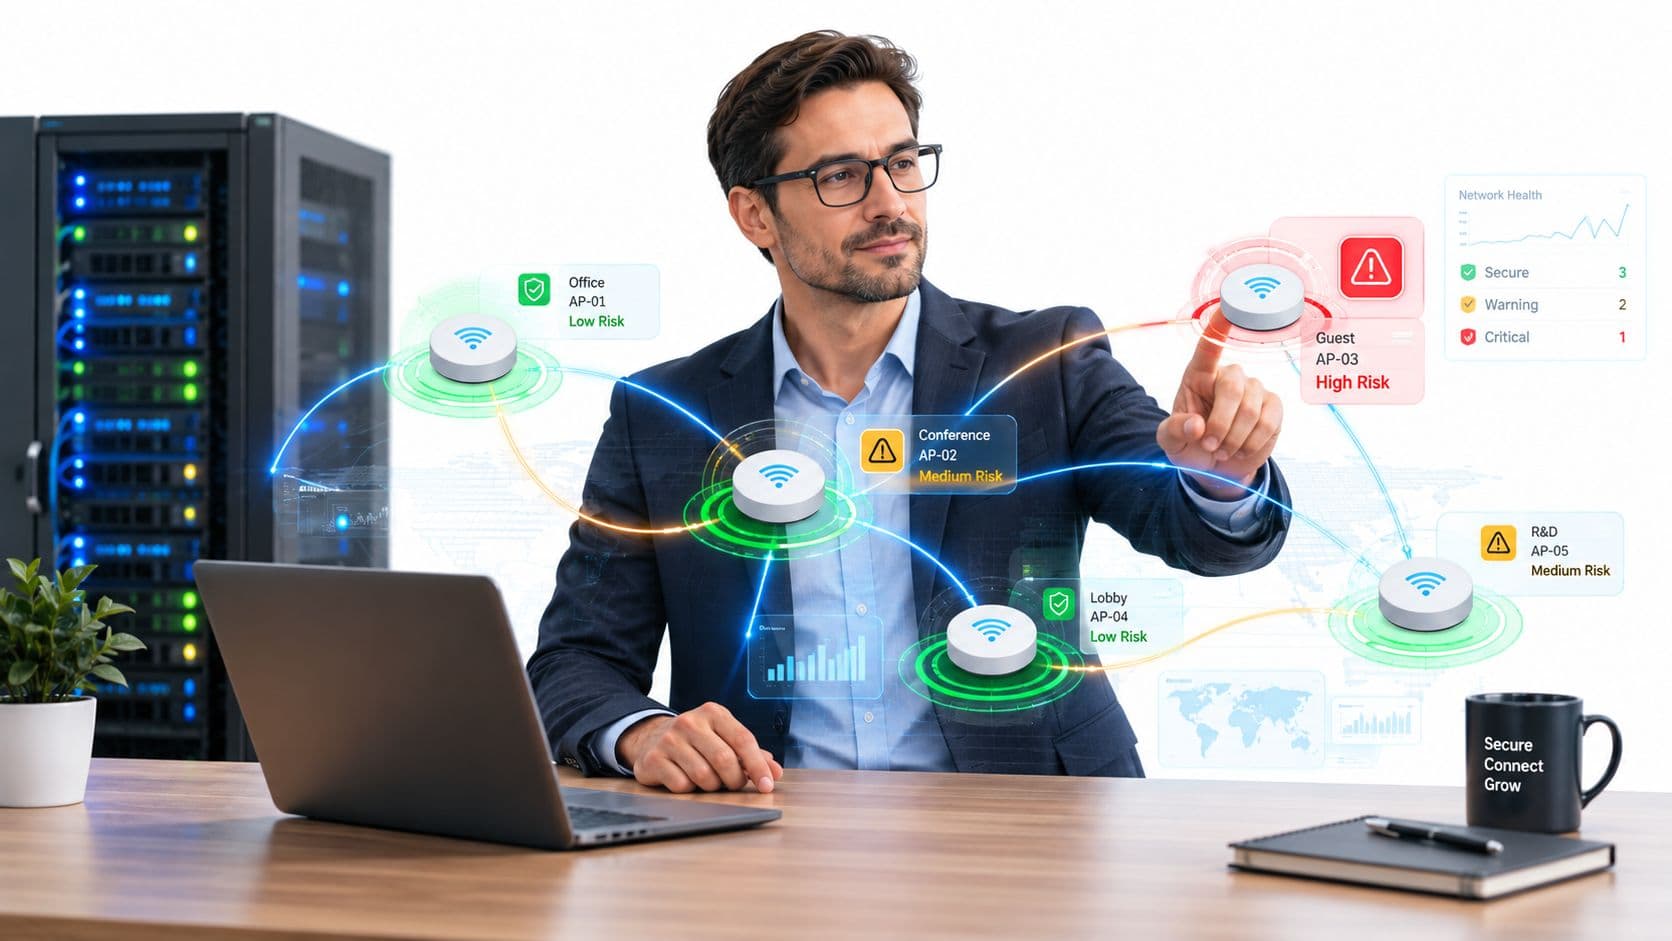
Sexta-feira ao fim da tarde. O átrio está cheio, uma conferência acaba de terminar para umas bebidas e a equipa do local pensa que a rede está a aguentar-se suficientemente bem. Depois, os convidados começam a queixar-se de que a página de início de sessão do WiFi parece estranha. Alguns não conseguem voltar a ligar-se. As dúvidas sobre pagamentos com cartão começam a chegar à receção, não porque as caixas registadoras estejam avariadas, mas porque alguém estabeleceu uma ponte de rádio não autorizada para um local onde nunca deveria ter chegado.
Esse é o ponto em que o “guest WiFi” deixa de ser uma funcionalidade de conveniência e passa a ser um problema de operações, um problema de segurança e, muito rapidamente, um problema para a administração.
Em locais multi-inquilino, hotéis, propriedades comerciais, instalações de saúde e propriedades de uso misto, raramente vejo linhas claras entre o risco dos convidados e o risco dos funcionários. Os mesmos pontos de acesso, controladores, caminhos de comutação, painéis na nuvem e fluxos de trabalho de identidade suportam ambos. Se os avaliar como silos separados, normalmente perderá a exposição real: credenciais partilhadas, revogação fraca, dispositivos não geridos, confiança herdada em fornecedores e fraca visibilidade em todo o plano de controlo.
Quando uma Falha de WiFi se Torna uma História de Risco
Muitos incidentes sem fios não começam com malware. Começam com conveniência.
Um local imprime uma palavra-passe de WiFi partilhada na receção porque reduz o atrito. Um Captive Portal permanece em funcionamento muito depois de a equipa de implementação original ter saído. As atualizações de firmware falham porque ninguém quer correr o risco de interrupções antes de um período de forte atividade comercial. Um instalador externo deixa o acesso de gestão mais amplo do que o pretendido porque a implementação tinha de estar concluída antes do dia da abertura.
A cadeia que costuma ser esquecida
Em ambientes de hotelaria e multi-tenant, a falha raramente reside num único componente. É a combinação que o prejudica:
- Confiança partilhada: Uma palavra-passe, reutilizada por convidados, funcionários temporários, prestadores de serviços e, por vezes, dispositivos internos.
- Segregação fraca: Um caminho de "convidado" que não está tão isolado dos sistemas operacionais como o diagrama sugere.
- Propriedade desatualizada: Sem proprietário nomeado para SSIDs, políticas de controlador, regras de acesso ou alterações no portal.
- Provas insuficientes: Quando algo corre mal, os registos existem, mas não se alinham de forma suficientemente clara para responder rapidamente a perguntas básicas.
É por isso que uma avaliação de risco de rede é importante. Obriga a equipa a testar se a realidade vivida na rede corresponde aos pressupostos nos documentos de política e nos diagramas de desenho.
O tráfego de convidados e de funcionários pode residir em SSIDs diferentes, mas ainda depende do mesmo parque sem fios, das mesmas decisões de identidade e, frequentemente, das mesmas pessoas que o mantêm estável.
Já vi equipas de operações tratarem os incidentes de WiFi de convidados como problemas de experiência do cliente até que o raio de impacto se alargue a pagamentos, sistemas de edifícios, acesso de colaboradores ou relatórios de incidentes. Nessa altura, a correção técnica é apenas metade do trabalho. A conversa mais difícil é perceber por que razão ninguém reconheceu a dependência mais cedo.
Para propriedades que desejam um exemplo prático de como as operações de locais conectados dependem de uma infraestrutura digital fiável, vale a pena analisar o trabalho da Purple com o Manchester Airport Group. A lição não é que todos os locais têm a mesma arquitetura. É que a conectividade voltada para o público reside muito mais perto das operações principais do que muitas equipas admitem.
O que a falha realmente revela
Quando o acesso sem fios falha, não está apenas a testar rádios e roaming. Está a testar:
- Disciplina de identidade: Quem foi autorizado a aceder, como se autenticou e com que rapidez o acesso pode ser retirado.
- Qualidade de segmentação: Se um dispositivo comprometido ou não gerido se pode mover além do limite pretendido.
- Resiliência operacional: Se o local pode continuar a servir os clientes enquanto ocorrem a contenção e a recuperação.
É por isso que as interrupções de serviço se tornam histórias de risco. O sintoma do WiFi é visível primeiro. A falha de controlo subjacente é normalmente mais antiga.
O que Significa Realmente a Avaliação de Riscos de Rede
Uma avaliação de risco de rede não é um teste de penetração com um novo rótulo. Não é uma revisão única de firewall e não é uma varredura de vulnerabilidade despejada numa folha de cálculo que ninguém volta a consultar.
É uma disciplina replicável para decidir onde a sua rede pode falhar, como essa falha aconteceria, qual seria o impacto no negócio e quais os controlos que merecem o esforço de engenharia neste momento.
Pense como um perito de avaliação de edifícios
Um avaliador de edifícios competente não espera por um incêndio, inspeciona uma única porta e declara o local seguro. Ele analisa a estrutura, a cablagem, o controlo de acessos, as rotas de evacuação, o histórico de manutenção e se o edifício ainda consegue suportar as pessoas que dependem dele.
O risco sem fios funciona da mesma forma.
Avalia os pontos de acesso, controladores, caminhos de comutação, plano de gestão na nuvem, fluxo de autenticação, integração de diretórios, ciclo de vida dos certificados, dependências de terceiros e os hábitos operacionais que os rodeiam. Depois, volta a avaliar quando o ambiente muda, porque muda sempre.
O que faz parte da disciplina
Uma avaliação sólida geralmente combina estes elementos:
- Descoberta de ativos em componentes com fios, sem fios e geridos na nuvem.
- Modelação de ameaças associada à forma como as pessoas, os dispositivos e os fornecedores interagem com a rede.
- Análise de vulnerabilidades de firmware, configuração, exposição de gestão e controlos de identidade.
- Classificação de riscos em termos de negócio, e não apenas de gravidade técnica.
- Planeamento de remediação com proprietários, prazos e provas de que a correção funcionou.
A direção do Reino Unido é clara neste aspeto. O Cyber Assessment Framework do NCSC exige que as organizações tomem as medidas adequadas para identificar, avaliar e compreender os riscos de segurança nos sistemas de rede e de informação que suportam funções essenciais, sendo concebido para autoavaliação ou avaliação externa independente em relação a uma base de referência sistemática.
Isso é importante porque retira a avaliação de riscos de rede da categoria ad hoc. Se o seu WiFi serve de suporte ao check-in, pontos de venda, mobilidade clínica, acesso de inquilinos ou operações de edifícios, ele suporta funções essenciais, quer a sua equipa o tenha rotulado formalmente dessa forma ou não.
Porque é que guest e colaboradores não podem ser silos separados
A maioria das infraestruturas ainda documenta o WiFi de convidados e o WiFi de colaboradores como se fossem programas separados. No papel, parece organizado. Na prática, esconde as ligações.
- Infraestrutura partilhada: Pontos de acesso, controladores, uplinks e administração na nuvem são habitualmente partilhados.
- Decisões de identidade partilhadas: Contratantes, pessoal temporário e funções híbridas esbatem as categorias de "cliente" e "colaborador".
- Modos de falha partilhados: Configurações incorretas, revogação deficiente ou comprometimento de fornecedores podem afetar todos os SSID de uma só vez.
Regra prática: Se a mesma equipa o administra, a mesma plataforma o aplica ou a mesma interrupção o afeta, avalie-o como uma única superfície de risco.
Isso não significa aplicar a mesma política a todas as redes. Significa construir um único cenário de risco antes de decidir onde se justifica o isolamento, uma identidade mais forte ou métodos de acesso diferentes.
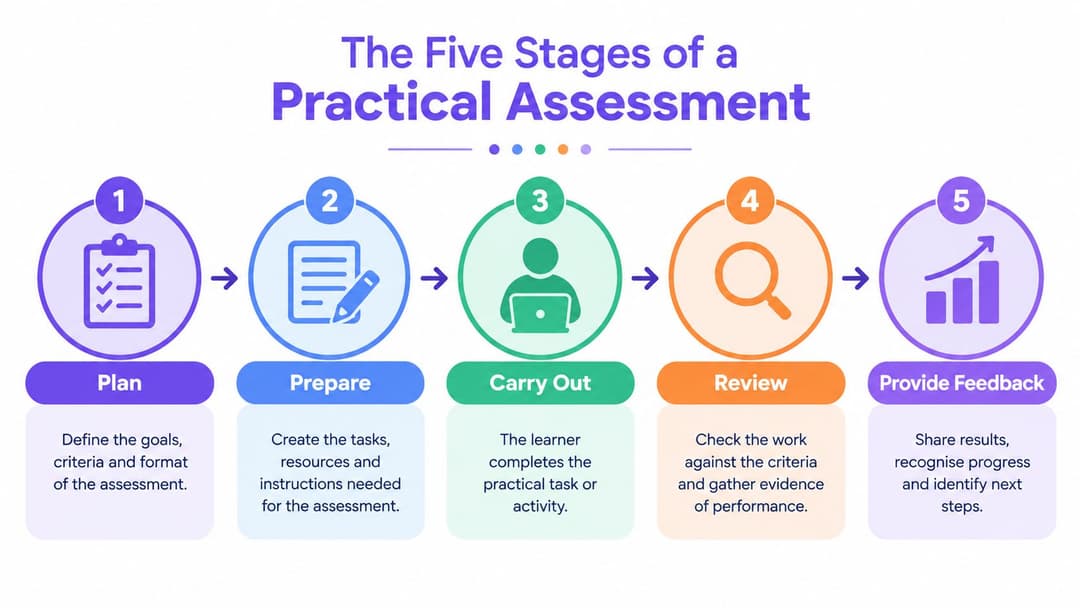
As Cinco Fases de uma Avaliação Prática
Uma avaliação de risco de rede fundamentada em teorias estabelecidas ainda falha frequentemente na qualidade dos resultados. Uma avaliação útil produz artefactos que a engenharia, a auditoria e as operações podem utilizar sem necessidade de tradução.
Fase um: inventário de ativos
Se o inventário for fraco, qualquer etapa posterior será mera adivinhação.
Para propriedades com forte dependência de WiFi, um inventário credível deve abranger mais do que a contagem de hardware. Deve mapear o objetivo do SSID, o proprietário, o método de autenticação, a versão do firmware, a relação com o controlador, o mapeamento de VLAN ou política, o inquilino ou departamento servido e a dependência de serviços de diretório ou nuvem.
Eu também esperaria ver classes de dispositivos não geridos claramente identificadas. Dispositivos médicos, terminais POS, câmaras, controlos de edifícios, quiosques e dispositivos pertencentes a convidados não partilham dos mesmos pressupostos de confiança.
As equipas costumam falhar aqui de duas formas:
- Folhas de cálculo estáticas: Criadas para uma auditoria única e depois abandonadas.
- Propriedade incompleta: O objeto técnico está listado, mas ninguém assume a decisão de negócio por trás dele.
Fase dois: modelação de ameaças
A modelação de ameaças é onde decide o que o atacante, o utilizador interno descuidado, o fornecedor comprometido ou o sistema mal configurado podem fazer.
Nos ambientes de telecomunicações e redes, as expetativas no Reino Unido estão a ir além do pensamento genérico de perímetro. O Telecommunications Security Code of Practice afirma que os operadores devem avaliar os riscos não apenas para o negócio e a rede do operador, mas também para os utilizadores finais, incluindo a perda de disponibilidade e fugas de dados pessoais, e devem utilizar a modelação de ameaças para identificar ameaças, vulnerabilidades e vetores de ataque. A mesma fonte também observa que a principal ameaça à infraestrutura de telecomunicações do Reino Unido em 2024-2025 foi o Salt Typhoon, e que 4 dos 9 incidentes cibernéticos recebidos pela Ofcom estavam provavelmente abaixo dos limites de notificação obrigatória, sugerindo uma subcontagem nas margens, enquanto o phishing continuou a ser o tipo de violação mais prevalente e disruptivo no contexto do inquérito mais amplo do Reino Unido, conforme descrito no Telecommunications Security Code of Practice.
Para redes de espaços públicos, o modelo de ameaça prático geralmente inclui:
- Abuso de identidade: Palavras-passe partilhadas, adesão de convidados fraca, contas de funcionários obsoletas, revogação tardia.
- Exposição do plano de gestão: Acesso de administrador do controlador, tokens de API, contas de fornecedores herdadas.
- Abuso da camada de rádio: APs não autorizados, falsificação de identidade, tentativas de desautenticação, padrões de adesão inseguros.
- Falha de dependência: Interrupção do controlo na nuvem, interrupção do ISP, problemas do fornecedor de identidade de terceiros.
Fases três, quatro e cinco
Assim que o modelo estiver claro, o trabalho de vulnerabilidade torna-se mais preciso. Não analise apenas o que é encaminhável a partir de um segmento central. Reveja controladores sem fios, componentes de portal, API de gestão, linhas de base de firmware, processamento de certificados e funções administrativas. As verificações autenticadas são importantes porque as análises não autenticadas frequentemente não detetam o desvio exato que cria a exposição real.
Depois, classifique o risco numa linguagem que o diretor de operações consiga utilizar. "Vulnerabilidade crítica no parque de APs" é menos útil do que "a quebra do caminho de autenticação partilhado pode perturbar a integração de convidados, a mobilidade da equipa e os procedimentos de contingência de pagamentos em períodos de ocupação máxima".
Termine com um plano de remediação que classifique o trabalho pela redução de risco por hora de engenharia. Isso geralmente significa resolver as correções menos glamorosas primeiro.
- Descontinue PSKs partilhadas sempre que possível
- Reforce o acesso de administração e os fluxos de trabalho de revogação
- Aplique patches no firmware do controlador e dos APs
- Valide a segmentação com testes reais e não com a revisão de diagramas
- Atribua um responsável e uma data limite a cada tratamento
Um plano de remediação sem responsáveis nomeados é apenas uma lista de tarefas pendentes bem formatada.
O que funciona é a sequência. O inventário alimenta a modelação de ameaças. A modelação de ameaças estreita o trabalho de vulnerabilidade. A pontuação ajuda a engenharia a escolher. A remediação fecha o ciclo.
Fatores Regulamentares e de Conformidade no Reino Unido
No Reino Unido, a questão da conformidade é frequentemente onde as equipas de rede ganham influência ou criam trabalho duplicado. Utilizados corretamente, os requisitos regulamentares refinam o âmbito da sua avaliação. Mal utilizados, geram registos de evidências paralelos nos quais ninguém confia.
O contexto nacional mais amplo é importante. O National Risk Register 2025 do governo do Reino Unido afirma que a versão externa do National Security Risk Assessment inclui 89 riscos em 9 temas, com o cibercrime listado como um desses temas, e explica que o registo é a versão pública da avaliação interna do Reino Unido sobre os riscos mais graves que o país enfrenta. Em conjunto com a visão do NCSC sobre a garantia cibernética estruturada, isto torna o risco cibernético e de rede parte do planeamento de resiliência, e não apenas de higiene de TI, conforme refletido no contexto de risco e política cibernética do governo do Reino Unido.
O que as estruturas significam na prática
Se gere a conectividade de espaços, propriedades ou inquilinos, a questão útil é simples: qual é a obrigação que força determinada decisão de controlo?
| Framework | Controlo de Rede de Desencadeamento | Evidência Necessária | Frequência de Avaliação |
|---|---|---|---|
| CAF | Identificação e gestão de riscos de segurança para sistemas que suportam funções essenciais | Registo de ativos, diagramas de arquitetura, propriedade de controlos, plano de tratamento assinado | Recorrente e após alteração material |
| Obrigações de segurança de telecomunicações e do Ofcom | Disponibilidade, controlo de acessos, modelação de ameaças, consideração de riscos do utilizador final | Registos de acessos, registos de autenticação, evidência de segmentação, registos de incidentes | Recorrente e orientada a eventos |
| Deveres do UK GDPR e do Data Protection Act | Recolha e processamento de dados de identidade de convidados ou utilizadores através de adesão ao WiFi | Registos de fluxo de dados, decisões de retenção, controlos de acesso, supervisão do subcontratante | Recorrente e após alteração de processo |
| PCI DSS para ambientes de processamento de cartões | Segmentação entre sistemas de pagamento e zonas sem fios de menor confiança | Diagramas de segmentação, testes de validação, registos de acesso do administrador, evidência de remediação | Recorrente e após alteração de rede |
| Conjuntos de controlos ao estilo ISO 27001 | Controlo de acessos, gestão de vulnerabilidades, garantia de fornecedores, registo de logs | Conjunto de políticas, resultados de varrimentos, registos de revisão, aprovações de exceção | Agendada e orientada por políticas |
Uma base de evidências supera cinco listas de verificação
O erro que vejo com mais frequência é a existência de pacotes de evidências separados para auditoria, segurança, operações e revisão de fornecedores. Isso é dispendioso e, geralmente, inconsistente.
Um modelo melhor é uma única base de evidência operacional:
- Registos de arquitetura que mostram dependências de rede sem fios, switching e gestão
- Registos de autenticação RADIUS ou equivalente que comprovam a aplicação da identidade
- Resultados de vulnerabilidade associados a ativos e proprietários reais
- Registos de garantia de fornecedores para plataformas de nuvem, hardware e acesso de suporte
- Aprovações de tratamento de riscos assinadas pelo proprietário do negócio, e não deixadas apenas à responsabilidade da engenharia
Para as equipas que pretendem uma forma simples de testar sob pressão se os controlos de WiFi público estão alinhados com as expectativas de conformidade, o teste de conformidade de WiFi para convidados da Purple é uma lista de verificação útil.
Porque é que o risco de fornecedores pertence à mesma revisão
As diretrizes de telecomunicações do Reino Unido são explícitas ao referir que a avaliação de riscos deve ser baseada em evidências e consciente dos fornecedores. A diretriz de Vendor Security Assessment do NCSC afirma que os operadores devem avaliar objetivamente o risco cibernético dos equipamentos de fornecedores, reunindo evidências repetíveis sobre os processos dos fornecedores e equipamentos de rede, enquanto o Telecoms Security Code of Practice exige medidas apropriadas e proporcionadas para reduzir os riscos de fornecedores externos. A mesma diretriz destaca a dependência de um único fornecedor, vulnerabilidades em equipamentos de rede e falhas sistémicas de equipamentos por erro operacional, defeitos ou eventos como cheias ou incêndios na diretriz de Vendor Security Assessment do NCSC.
Para parques de WiFi, isso significa que não deve separar a revisão de cibersegurança da revisão de resiliência. O comprometimento do controlador, falhas de hardware, dependência exclusiva de fornecedor na nuvem (cloud lock-in) e falhas ambientais pertencem todos ao mesmo pacote de avaliação.
Comparar Riscos Entre Setores e Inquilinos
O hardware sem fios pode parecer semelhante entre setores. O modelo de risco não.
Um hotel, uma cadeia de retalho, uma instalação de saúde, um escritório corporativo e um edifício de uso misto podem todos executar um WiFi gerido moderno. O que muda é a combinação de ativos, a expectativa de identidade e a consequência de uma segmentação incorreta.
Comparação do perfil de risco em diferentes ambientes de rede
| Ambiente | Ativos Principais | Principais Ameaças | Modelo de Identidade | Raio de Impacto |
|---|---|---|---|---|
| Escritório corporativo | Laptops de colaboradores, telemóveis, dispositivos de sala de reuniões, impressoras | Uso indevido de credenciais, acesso não gerido de prestadores de serviços, desvio de privilégios de administrador | Identidade de colaboradores integrada com diretório e verificação de confiança do dispositivo | Perda de produtividade dos colaboradores, exposição de dados internos, comprometimento de administradores |
| Hotelaria e alojamento | Dispositivos de hóspedes, POS, terminais portáteis de funcionários, TVs, tecnologia de portas ou quartos | Fuga de palavras-passe partilhadas, abuso do portal, dispositivos não autorizados, revogação fraca | Identidade de hóspedes para visitantes, identidade nominativa mais forte para funcionários e prestadores de serviços | Falha na experiência do hóspede, interrupção de pagamentos, danos na reputação |
| Retalho | POS, leitores portáteis, sinalética digital, guest WiFi, IoT | Exposição em rede plana, partilha de credenciais, excesso de privilégios de acesso de fornecedores | Acesso de funcionários nominativo, acesso de hóspedes isolado, exceções limitadas para sistemas legados | Interrupção de vendas, perturbação das operações de loja, exposição de jornadas de clientes |
| Saúde | Estações de trabalho clínicas, carrinhos móveis, dispositivos médicos, acesso de hóspedes | Movimento lateral em sistemas sensíveis, equipamentos legados não geridos, atrasos na aplicação de patches | Identidade forte baseada em funções com exceções estritas de segmentação | Interrupção de cuidados de saúde, exposição de dados sensíveis, risco operacional em toda a infraestrutura |
| Propriedade multi-inquilino | Dispositivos de residentes ou inquilinos, sistemas do edifício, WiFi partilhado de áreas comuns | Fuga de dados entre inquilinos, uso indevido de contas de suporte, isolamento deficiente entre grupos de serviços | Identidade específica do inquilino com funções de administrador estritamente limitadas | Impacto entre inquilinos, impacto nos serviços do edifício, risco de litígio e responsabilidade |
A mesma estratégia de SSID não funciona bem em qualquer lado
Uma PSK partilhada que é tolerada numa área de retalho reservada a funcionários torna-se negligente num ambiente de saúde. Um percurso de convidado baseado em portal que se adequa ao lobby de um hotel pode ser inadequado para um edifício residencial onde o acesso repetido e a continuidade do dispositivo importam mais do que o marketing na splash page.
É por isso que a pontuação de risco precisa de ponderação. O ponto de acesso não é a unidade de risco. A função de negócio servida através desse ponto de acesso é que o é.
Em parques mistos, um único AP pode servir um segmento de convidados de baixo risco e um segmento operacional de elevada consequência ao mesmo tempo. Trate a infraestrutura partilhada em conformidade.
A comparação também muda a forma como inventaria os ativos. Não registe apenas o tipo de dispositivo. Registe o tenant, o modelo de confiança, a dependência, o caminho de suporte e o método de revogação. Sem esse contexto, todas as pontuações posteriores tornam-se genéricas.
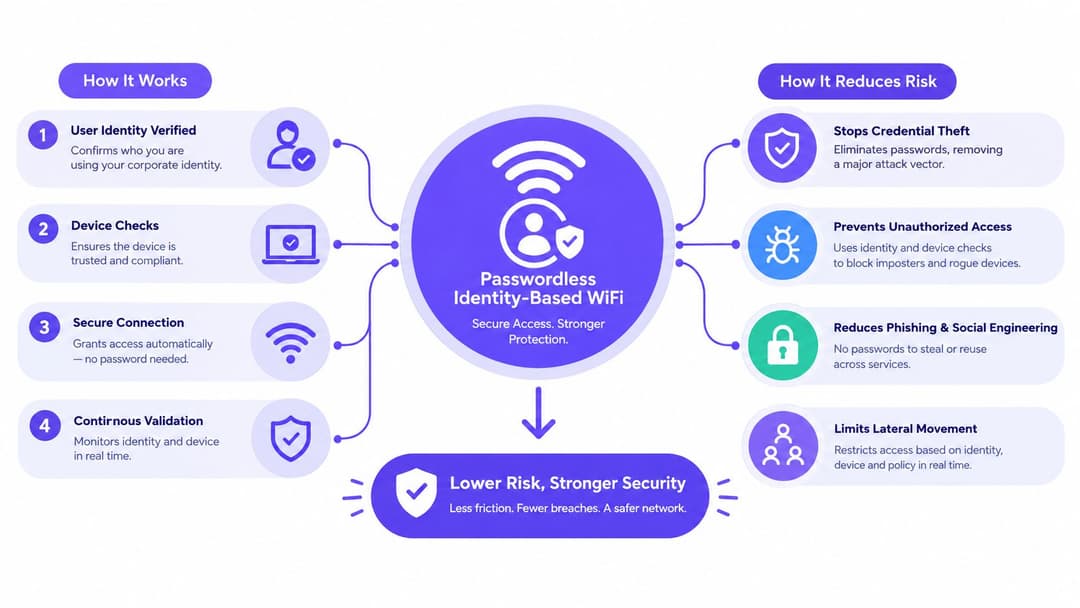
Como o WiFi Sem Palavra-passe Baseado em Identidade Reduz o Risco
As palavras-passe partilhadas continuam a ser um dos maiores pontos fracos nas redes dos locais de atendimento ao público porque destroem a responsabilidade. Assim que uma palavra-passe é impressa, enviada por SMS, reutilizada ou transmitida a um contratante, perde-se a certeza sobre quem está na rede e se ainda deveria lá estar.
O WiFi sem palavra-passe baseado em identidade altera isso ao vincular o acesso a um utilizador, a um dispositivo ou a ambos.
As categorias de risco que realmente melhora
O maior ganho é que elimina a ampla confiança criada pelas PSKs.
- A reutilização de credenciais diminui: Não existe um segredo partilhado para circular entre convidados, colaboradores que saem, empreiteiros e terceiros.
- A usurpação de identidade torna-se mais difícil: Os utilizadores autenticam-se num fluxo de trabalho de identidade real, e não através de uma palavra-passe copiada de sinalética.
- A revogação torna-se operacionalmente realista: Desative o utilizador ou a identidade do dispositivo e o acesso deverá cessar em conformidade.
- A qualidade da auditoria melhora: A atribuição ao nível da sessão é muito melhor do que tentar inferir a utilização a partir de uma população com palavra-passe partilhada.
Para redes de colaboradores, o acesso baseado em certificados ou equivalente sem palavra-passe também suporta uma integração mais limpa com verificações de postura de MDM, lógica de acesso condicional e um offboarding mais rápido. Para o acesso de convidados e residentes, o onboarding baseado em identidade reduz a pressão para continuar a utilizar padrões fracos de Captive Portal apenas por serem familiares.
Uma opção neste espaço é o identity-based networking da Purple, que se foca no acesso sem palavra-passe para clientes, funcionários e ambientes multi-tenant. O ponto importante não é a marca. É o modelo de controlo: identidade nomeada, forte integração e revogação imediata superam sempre os segredos partilhados.
Onde o contexto do Reino Unido torna isto mais urgente
Esta já não é uma questão de maturidade de nicho. O Cyber Security Breaches Survey 2025/2026 do governo do Reino Unido relata que 30% das empresas do Reino Unido realizaram uma avaliação de riscos de cibersegurança, apenas ligeiramente acima dos 29% do ano anterior, enquanto 43% das empresas e 28% das instituições de caridade comunicaram uma violação ou ataque cibernético nos últimos 12 meses. O mesmo inquérito afirma que estes dados são utilizados para informar a política de ciberresiliência do Reino Unido, tornando-o num ponto de referência sério para o planeamento, conforme definido no relatório técnico do Cyber Security Breaches Survey.
Para mim, a leitura prática é direta. A exposição continua a ser comum, mas a disciplina de risco formal ainda não o é. O WiFi baseado em identidade ajuda porque transforma um modelo de confiança sem fios vago em algo que se pode avaliar, revogar e comprovar devidamente.
As concessões que ainda precisa de assumir
O sistema sem palavra-passe não elimina as decisões de design.
- Os dispositivos antigos continuam a ser problemáticos: Alguns dispositivos IoT e especializados ainda necessitam de alternativas, tais como chaves privadas de âmbito estrito ou redes de exceção isoladas.
- A migração exige planeamento: Precisa de um ciclo de vida de certificados, integração de diretório e procedimentos de suporte que as operações consigam executar.
- A experiência do convidado continua a importar: Alguns ambientes necessitam de fluxos de adesão que satisfaçam tanto a conveniência como a conformidade.
As equipas que fazem isto bem não procuram a perfeição absoluta. Reduzem a confiança partilhada sempre que podem, isolam o que ainda não podem modernizar e mantêm essas exceções visíveis.
Uma Lista de Verificação de Implementação em 90 Dias com Métricas que Importam
Um trimestre é tempo suficiente para passar de uma preocupação vaga para um programa de controlo funcional, se mantiver a disciplina. O objetivo não é a perfeição. É construir um processo de avaliação de riscos de rede que produza melhores decisões a cada mês após o lançamento.
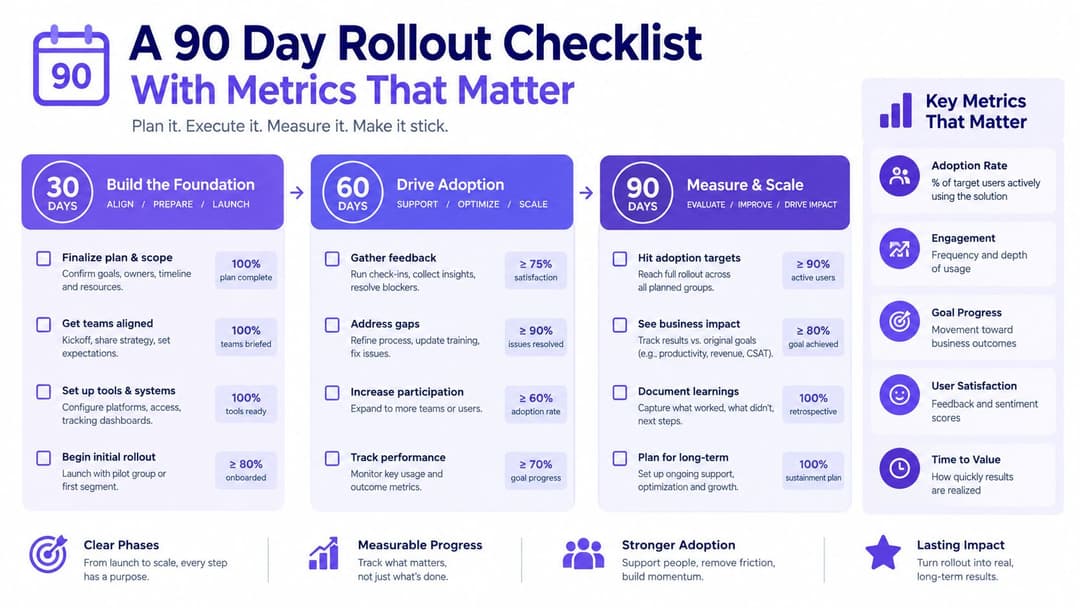
Dias 1 a 30
Comece por colmatar lacunas básicas de visibilidade.
- Confirmar o âmbito: Sites, inquilinos, SSIDs, controladores, dependências de switching, fontes de identidade e fornecedores.
- Construir o registo: Monitorizar o nome do ativo, localização, proprietário, função, método de autenticação, estado do firmware, modelo de suporte e criticidade para o negócio.
- Definir a rubrica de classificação: Acordar como a probabilidade e o impacto serão avaliados para que as equipas não discutam mais tarde.
- Executar verificações de linha de base: Revisão de firmware, revisão de acessos de administrador, validação de segmentação e trabalho inicial de vulnerabilidade.
Se a sua equipa deseja uma lista genérica de orientações para comparar com o seu próprio modelo interno, a GM GROUP Services dispõe de um conjunto prático de itens essenciais para avaliação de risco que pode ajudar a detetar omissões óbvias numa fase inicial.
Dias 31 a 60
A maioria dos programas ou se torna real ou se perde em papelada.
- Realizar workshops de ameaças: Inclua engenharia de rede, operações, service desk e o proprietário do negócio para o local ou propriedade.
- Mapear face às expectativas do Reino Unido: Reveja os controlos atuais em relação à gestão de riscos alinhada com o CAF e às preocupações de acesso do tipo telecomunicações.
- Testar o acesso baseado em identidade: Escolha uma área de tráfego elevado ou uma classe de inquilino. Não comece pelo ambiente mais simples. Comece com um que exponha casos limite operacionais.
- Documentar exceções: Hardware legado, fluxos de trabalho de empreiteiros, restrições de integração de convidados e acesso de administrador de fornecedores precisam todos de tratamento individualizado.
Se uma exceção não tem data de expiração nem proprietário, não é uma exceção. É a verdadeira política.
Dias 61 a 90
Integre o processo nas operações.
| Entregável | O que define o sucesso |
|---|---|
| Painel executivo | Estado claro sobre riscos de alta prioridade, ações em atraso, contagem de exceções e direção da tendência |
| Rastreador de remediação | Cada ação vinculada a um proprietário, data limite, dependência e método de validação |
| Cadência de revisão | Uma revisão operacional mensal regular e um gatilho para reavaliação após alterações significativas |
| Decisão de piloto | Prosseguir, expandir, redesenhar ou suspender, com base em evidências de operações reais |
As métricas que importam são aquelas que a liderança consegue associar à continuidade do serviço e à qualidade do controlo. Utilize medidas como o tempo para detetar pontos de acesso não autorizados, a proporção de dispositivos em SSIDs vinculados a identidades, a adesão ao SLA de patches, anomalias de autenticação repetidas e o número de exceções abertas mais antigas do que o limite acordado.
Perguntas Frequentes de Equipas de Rede
Com que frequência devemos repetir uma avaliação de risco de rede em hotelaria ou espaços sazonais
Repita o processo de forma agendada e após qualquer alteração. Picos sazonais de grande atividade, remodelações, atualizações de controladores, alterações de identidade, integração de novos inquilinos e grandes substituições de fornecedores justificam uma reavaliação direcionada. Se o seu parque de equipamentos muda mais depressa do que o seu ciclo de revisão, o ciclo está demasiado lento.
Será a PSK alguma vez mais segura do que o sistema sem palavra-passe para POS ou dispositivos operacionais
Por vezes, é a opção temporária menos má para equipamentos legados, mas não deve ser o seu estado final preferido. Para POS e outros dispositivos operacionais, a identidade nomeada ou vinculada ao dispositivo oferece uma revogação mais limpa, melhor atribuição e menos dispersão de palavras-passe. Se tiver de manter PSK para um subconjunto de hardware, isole-o de forma rigorosa e monitorize-o como uma exceção visível.
Como classificamos dispositivos guest não geridos que não controlamos
Classifique o ambiente que os rodeia, não os aspetos internos do dispositivo que não consegue ver. Foque-se no método de onboarding, segmentação, controlos de sessão, resistência a movimentos laterais, visibilidade de DNS ou de tráfego e na rapidez com que consegue conter comportamentos suspeitos sem prejudicar os utilizadores legítimos.
Que evidências irão os auditores esperar sob os resultados do estilo CAF
Espera-se que consiga demonstrar que consegue identificar ativos críticos, explicar dependências, avaliar riscos de forma sistemática e provar que as decisões de tratamento são mantidas ao longo do tempo. Na prática, isso significa registos de ativos atualizados, vistas de arquitetura, evidências de controlo de acessos, registos que apoiam a responsabilidade, acompanhamento de remediações e aceitação assinada onde o risco é tolerado.
Como lidamos com infraestruturas partilhadas entre múltiplos inquilinos sem expor um inquilino ao outro
Comece com a separação de gestão e separação de políticas e, em seguida, teste a aplicação. O isolamento de inquilinos no papel não é suficiente. Precisa de provas de que as funções de administrador, repositórios de identidade, mapeamentos de SSID, VLAN ou políticas e fluxos de trabalho de suporte não criam fugas acidentais entre inquilinos. Em propriedades mistas, o caminho de suporte é frequentemente onde o isolamento falha.
O que deve o gestor de rede fazer em primeiro lugar na segunda-feira de manhã
Escolha um local e verifique três coisas: quem é o proprietário de cada SSID, como é revogado o acesso e se o caminho de convidados foi testado para isolamento real recentemente. Depois, pegue na lista de verificação de implementação da secção anterior e transforme-a num plano de trabalho real, com proprietários e datas.
A Purple disponibiliza acesso WiFi sem palavra-passe, redes baseadas em identidade e análise para ambientes de convidados, funcionários e multi-inquilino, o que a torna relevante quando necessita de uma atribuição mais forte e de menor dependência de palavras-passe partilhadas. Se está a analisar como modernizar o acesso sem fios e, ao mesmo tempo, cumprir as expectativas operacionais e de conformidade do Reino Unido, visite a Purple e compare o seu modelo com a sua abordagem atual de integração, revogação e segmentação.